





Åpen kildekode-programvare (OSS) har blitt ryggraden i moderne digitale økosystemer, og fremmer innovasjon, kostnadseffektivitet og rask utvikling. Denne åpenheten introduserer imidlertid ulike sikkerhetsutfordringer som organisasjoner må håndtere for å beskytte applikasjonene sine og opprettholde et sikkert utviklingsmiljø.
Hva er åpen kildekode-programvaresikkerhet
Sikkerhet for åpen kildekode-programvare er praksisen og verktøyet for å sikre at OSS-komponenten er sikker; denne praksisen kan omfatte sikkerhetsadministrasjon, lisensamsvar og kodekvalitet.
Viktigheten av sikkerhet med åpen kildekode-programvare
Sikkerhet i åpen kildekode-programvare refererer til praksisene og verktøyene som beskytter OSS-komponenter. Disse praksisene inkluderer ofte sårbarhetshåndtering, lisenssamsvar og sikring av den generelle kvaliteten på koden. Ved å bruke automatiserte verktøy som Xygenis Open-Source Software Security, kan organisasjoner effektivisere sårbarhetsskanning, spore samsvar og administrere oppdateringer. Dette gjør det mulig for utviklere å fokusere på å levere programvare av høy kvalitet samtidig som de vet at prosjektene deres er sikre.
Imidlertid skaper åpenheten som definerer OSS sikkerhetsbekymringer. Samarbeid fremmer innovasjon, men det kan også gjøre programvaren sårbar for trusler. Sikkerhetsrapporten fra Apache Software Foundation I 2023 ble det dokumentert 660 nye sårbarheter i løpet av ett år, noe som forsterker at OSS-sikkerhet er en konstant kamp.
Balanse innovasjon med sikkerhet
Ettersom åpen kildekode-programvare fortsetter å forme fremtidens teknologi, er det avgjørende å balansere innovasjon og sikkerhet. Denne balansen krever kontinuerlig årvåkenhet og avanserte sikkerhetsløsninger. Balanserer du innovasjon med sikkerhet i din åpen kildekode-strategi? OSS-sikkerhet er ikke bare en teknisk oppgave – det er en konstant commitment for å beskytte bedriften din og de digitale fellesverdiene.
Virkningen på bedrifter: En dominoeffekt
Disse sårbarhetene i OSS-komponenter kan ha en ødeleggende innvirkning på bedrifter:
- DatabruddSårbarheter som brukes kan enkelt utnytte det til å gi angripere en måte å stjele sensitive data på, og dermed forårsake økonomisk tap og stor omdømmeskade.
- DriftsforstyrrelserFører til eksponering av kritiske systemer og applikasjoner som organisasjonen bruker, siden disse er avhengige av OSS-komponenter som er sårbare for forstyrrelser.
- Omdømme skadeNyheter om et sikkerhetsbrudd på grunn av en OSS-sårbarhet kan ødelegge selskapets omdømme, svekke kundenes tillit alvorlig og til og med føre til søksmål.
Viktige risikoer og sårbarheter i åpen kildekode-programvare
Selv om åpen kildekode-programvare (OSS) tilbyr store fordeler – som å drive innovasjon, redusere kostnader og øke hastigheten på utviklingen – kommer disse fordelene med alvorlige sikkerhetsrisikoer. Det er avgjørende å forstå sikkerheten til åpen kildekode-programvare for å beskytte systemene dine mot potensielle trusler.
Utdaterte komponenter
En av de største risikoene med OSS er bruk av utdaterte eller ikke-vedlikeholdte komponenter. Ofte er prosjekter avhengige av eldre versjoner som ikke lenger mottar oppdateringer, noe som gjør kjente sårbarheter eksponert. I følge 2020 Open Source Security og Risikoanalyserapport (OSSRA)70 % av kodebasene som ble gjennomgått hadde komponenter som var mer enn fire år gamle. Dette gjør programvaren din sårbar for angrep som utnytter disse uoppdaterte sårbarhetene.
Lisensutfordringer
En annen utfordring med OSS er håndtering av lisenser. OSS-prosjekter kommer med ulike lisenser, hver med spesifikke regler og forpliktelser. Hvis organisasjoner ikke er forsiktige, kan de ved et uhell bryte disse vilkårene, noe som fører til juridiske tvister eller til og med tvungen avsløring av proprietær kode. En Synopsys Black Duck-undersøkelse fant at 68 % av kodebasene hadde lisenskonflikter, noe som fremhever hvor vanlig dette problemet kan være.
Injeksjon av ondsinnet kode
OSS sin åpne natur er flott for samarbeid, men kan også åpne døren for at ondsinnede aktører kan injisere ondsinnet kode. Uten en grundig gjennomgangsprosess på plass kan skadelig kode gli gjennom, spesielt i prosjekter som ikke har strenge sikkerhetskontroller. Det har vært tilfeller der bakdører og andre ondsinnede funksjoner har gått ubemerket hen, noe som understreker behovet for årvåkne kodegjennomganger og bidragskontroll.
Et bemerkelsesverdig eksempel skjedde i 2018 da ondsinnede aktører la til en bakdør til det populære hendelsesstrøm bibliotek, som påvirker tusenvis av prosjekter. Dette bruddet gikk ubemerket hen i flere måneder, og viser hvor kritisk årvåken kodegjennomgang og bidragskontroll er for OSS-sikkerhet.
Håndtering av disse risikoene
Er organisasjonen din forberedt på å håndtere disse risikoene? Det er viktig å være proaktiv. Regelmessig vedlikehold av komponenter, grundig kontroll av bidrag og å holde seg oppdatert på lisenskravene bør være viktig. standard Organisasjoner som drar nytte av OSS bør investere i riktige verktøy og infrastruktur. Disse verktøyene hjelper med å spore versjoner, identifisere kjente sårbarheter og sikre samsvar med lisensvilkår. Når disse rutinene er på plass, kan OSS fortsette å fremme innovasjon uten å ofre sikkerhet eller juridisk samsvar.
Effektive strategier for sikkerhet med åpen kildekode-programvare
La oss se på noen effektive strategier for å sikre programvare med åpen kildekode (OSS) og utforske hvordan Xygenis sikkerhetsverktøy for programvare med åpen kildekode kan styrke sikkerhetsstillingen din.
Policyutvikling
Grunnlaget for enhver sterk sikkerhetsstrategi for åpen kildekode-programvare starter med en tydelig policy. Denne policyen bør definere nøyaktig hvilke komponenter som er trygge å bruke og skissere reglene for bidrag, lisensamsvar og sårbarhetshåndtering. Den sikrer også at alle involverte i prosjektet forstår sine roller og ansvar for å holde programvaren sikker.
Kontinuerlig overvåking
Sikkerhet er ikke en engangsoppgave; det krever kontinuerlig overvåking. Organisasjoner bør regelmessig skanne kodebasene sine for kjente sårbarheter, sørge for at OSS-komponentene deres er oppdaterte og holde seg oppdatert på nye sikkerhetsråd. Denne proaktive tilnærmingen lar team oppdage og håndtere trusler tidlig, og forhindre at sikkerhetsproblemer eskalerer.
Integrering av sikkerhetsverktøy
Automatisering av sikkerhetsprosesser innenfor programvareutviklingen din pipeline er kritisk. Ved å bruke sikkerhetsverktøy med åpen kildekode, som Xygeni, kan du integrere sårbarhetsskanning, avhengighetssporing og lisenskorrespondansekontroller direkte i CI/CD pipelineDisse verktøyene reduserer ikke bare manuell innsats, men hjelper også team med å balansere sikkerhet med det raske tempoet i utvikling og innovasjon.
Xygenis omfattende sikkerhetsverktøy for åpen kildekode-programvare
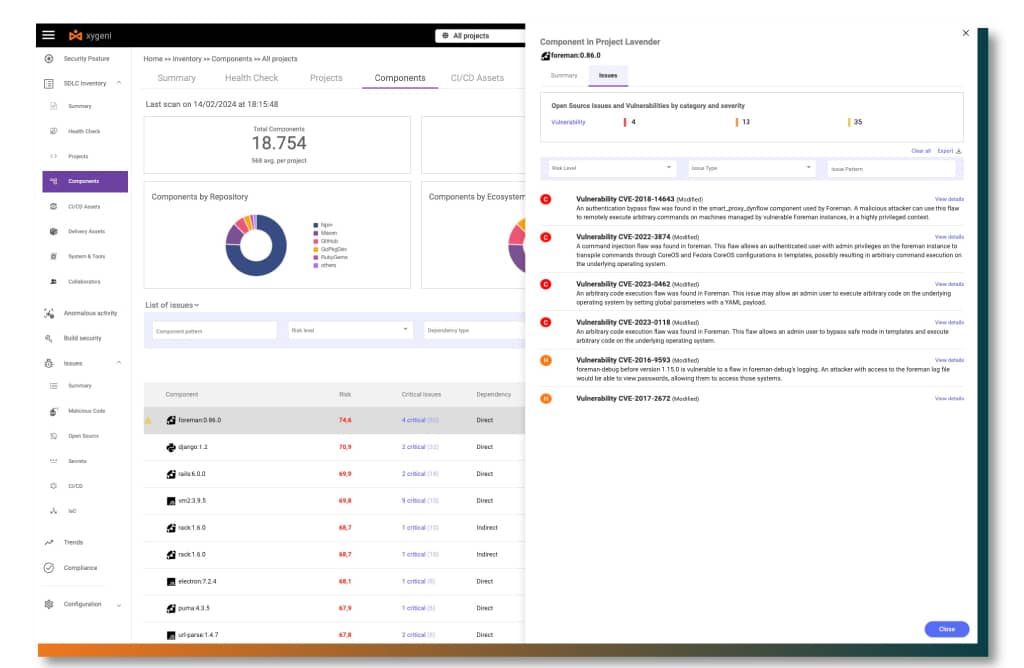
Xygeni tilbyr en omfattende og automatisert tilnærming til håndtering av OSS-sikkerhetsutfordringer:
- Automatisert sårbarhetsskanningVed å integrere med den nasjonale sårbarhetsdatabasen (NVD) utfører Xygeni sårbarhetsskanning i sanntid. Den automatiserte sikkerhetstilstandshåndteringen (ASPM)-systemet evaluerer sårbarheter basert på risikoen, noe som hjelper organisasjoner med å prioritere rettelser mer effektivt.
- Overvåking av utdaterte komponenterXygeni sporer kontinuerlig komponentversjoner og advarer team når utdaterte elementer kan true sikkerheten og funksjonaliteten til prosjektene deres, og oppfordrer til rettidige oppdateringer eller utskiftinger.
- LisensoverholdelseDet kan være komplekst å navigere i åpen kildekode-lisensiering, men Xygeni forenkler prosessen. Den skanner og identifiserer lisensene til hver komponent, noe som hjelper teamet ditt med å unngå juridiske problemer samtidig som den sikrer samsvar med organisasjonens retningslinjer.
- SBOM GenerasjonXygeni genererer en detaljert programvareliste (SBOM) for å forbedre åpenheten, oppfylle regulatoriske krav og opprettholde en fullstendig oversikt over all programvare med åpen kildekode som brukes i prosjektet ditt.
- Tidlig varslingstjenesteXygenis Early Warning Service flytter sikkerhetstilnærmingen din fra reaktiv til proaktiv. Den analyserer nye pakker med åpen kildekode så snart de publiseres, og identifiserer sårbarheter eller skadelig programvare før de kan infiltrere systemet ditt.
Ved å investere i Xygenis sikkerhetsverktøy med åpen kildekode, kan organisasjoner effektivt beskytte programvaren sin, noe som muliggjør innovasjon samtidig som digitale eiendeler holdes trygge.
Fremtiden for åpen kildekode-programvaresikkerhet
Fremover vil åpen kildekode-programvare fortsette å være en hjørnestein i teknologisk utvikling. Men etter hvert som ASF Sikkerhetsrapport 2023 viser at sårbarheter bare vil øke etter hvert som OSS blir mer utbredt. Å finne den rette balansen mellom innovasjon og sikkerhet er avgjørende. Løsninger som Xygeni vil være essensielle for å navigere i dette komplekse landskapet, og sikre at organisasjoner kan utnytte kraften til OSS samtidig som de opprettholder sterke sikkerhetstiltak.
Ved å automatisere sårbarhetshåndtering, håndheve lisenssamsvar og sørge for tidlig trusseldeteksjon, leder Xygeni an i å sikre fremtiden for åpen kildekode-programvare.
Ta kontroll over din OPennkilde-programvaresikkerhet I dag
Klar til å se hvordan Xygeni kan bidra til å beskytte prosjektene dine? Se vår videodemo or Prøv Xygeni gratis!