






Moderne programvareprosjekter er i stor grad avhengige av modulær design og eksterne biblioteker, og det er derfor det er viktig å forstå avhengighetsinjeksjon i Python – ikke bare for ren arkitektur, men for sikker og skalerbar utvikling. Så hva er egentlig avhengighetsinjeksjon i Python? Det er et designmønster der komponenter som tjenester, klienter eller koblinger sendes inn i en klasse utenfra, i stedet for å bli opprettet i den. Når den brukes riktig, gir Python-avhengighetsinjeksjon bedre kontroll over eksterne avhengigheter, noe som gjør applikasjoner enklere å teste og vanskeligere å kompromittere.
Hva er avhengighetsinjeksjon i Python?
Avhengighetsinjeksjon (DI) er et programvaredesignmønster der objekter får ressursene de trenger – som tjenester eller klienter – utenfra, i stedet for å opprette dem internt.
Dette fremmer:
- Løs kobling mellom komponenter
- Enklere testing (f.eks. simulering av avhengigheter)
- Mer fleksibel konfigurasjon og gjenbruk
Eksempel:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
I stedet for å hardkode en SMTP-klient, sender du den inn. Dette betyr:
- Du kan teste med en falsk klient.
- Du kan bytte implementeringer (f.eks. lokalt vs. sky).
- Du kontrollerer hvor avhengighetene dine kommer fra.
Hvorfor Python-avhengighetsinjeksjon har sikkerhetsmessige implikasjoner
Når du injiserer ekstern kode eller konfigurasjoner i applikasjonen din, åpner du opp potensielle sikkerhetshull. Avhengighetsinjeksjon i Python bidrar til å strukturere programvare rent, men uten skikkelig kontroll kan det introdusere alvorlige risikoer.
Mange lag bruker Python-avhengighetsinjeksjon for å forbedre fleksibilitet og testing, men de overser ofte sikkerhetssiden. Hvis du ikke forstår helt hva er avhengighetsinjeksjon i Python og hvordan det påvirker kjøretidsatferden din, kan du utilsiktet eksponere appen din for sårbare eller upålitelige komponenter.
Angripere utnytter ofte denne blindsonen. avhengighetsforvirringsangrep, publiserer de skadelige pakker til offentlige databaser med navn som samsvarer med interne pakker. Hvis byggesystemet ditt ikke bekrefter kildekoden, kan det installere feil kilde – noe som gir angripere en direkte vei inn i miljøet ditt.
Lekkasje av hemmeligheter utgjør en annen stor risiko. Team injiserer noen ganger API-nøkler, legitimasjon eller tokener gjennom miljøvariabler eller konfigurasjonsfiler. Uten skanning eller sanering kan disse hemmelighetene ende opp i logger, kildekontroll eller CI/CD arbeidsflyt.
Eksempel fra den virkelige verden: Forvirring rundt avhengighet
I 2021 lastet en etisk hacker opp pakker til PyPI som speilet interne navn brukt av store teknologiselskaper. Fordi noen bygge systemer prioriterte offentlige pakker fremfor private, og disse falske pakkene ble installert og kjørt i pålitelige bedriftsmiljøer.
Dette angrepet understreker viktigheten av kontrollert avhengighetskilde og validering av alle injiserte komponenter – inkludert sensitive konfigurasjonsverdier.
Fortsett å styrke appsikkerheten din
Avhengighetsinjeksjon er bare ett lag med forsvar. Vil du sikre applikasjonene dine mot enda flere trusler?
Slik sikrer du Python-avhengighetsinjeksjon
Slik strukturerer du DI-arbeidsflyter som minimerer risiko.
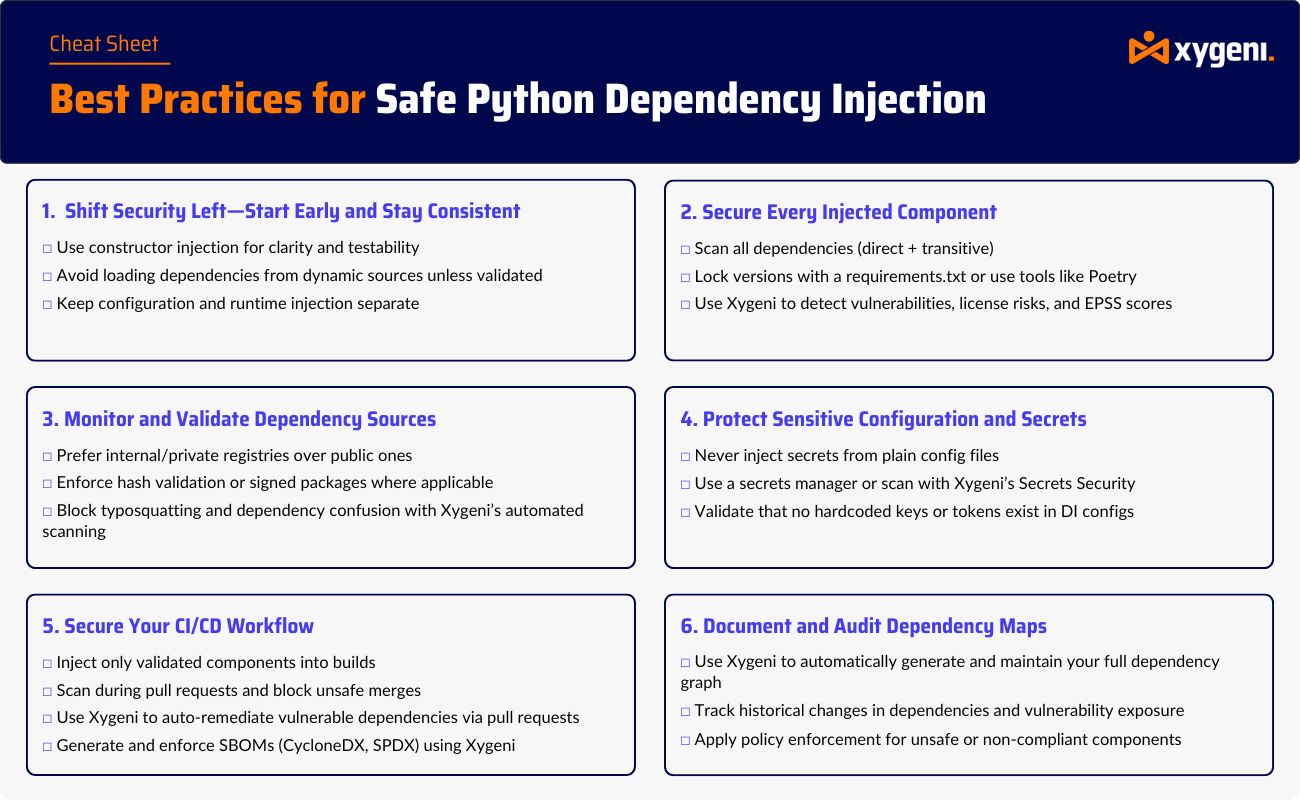
1. Injiser kun pålitelige komponenter
Unngå å injisere tjenester eller moduler fra uvaliderte kilder, som brukerinndata, miljøvariabler eller dynamiske lastere. Denne veiledningen fra Python Dependency Injector forklarer hvordan man strukturerer DI på en sikker måte ved hjelp av en containerbasert tilnærming som håndhever kontroll.
2. Lås og pin-avhengigheter
Bruk verktøy som pip-tools, pipenveller poetry å feste nøyaktige versjoner av avhengigheter. Låsefiler forhindrer at systemet ditt ved et uhell løser opp til skadelige eller nyere pakker med ukjente sårbarheter. Du kan lære mer om sikker avhengighetshåndtering og versjonskontroll i denne Python-filen. Wiki oversikt over avhengighetsinjeksjonsmønsteret.
3. Bruk avhengighetsinjeksjon for å sentralisere kontrollen
Ved å injisere avhengigheter kan du:
- Revisjonsbruk på ett sted
- Bytt inn i trygge innpakninger for risikable tjenester
- Imitere risikable komponenter for staging/testing
Hvordan verktøy som Xygeni gjør avhengighetsinjeksjon i Python tryggere
Når du implementerer avhengighetsinjeksjon i Python, spesielt i dynamiske eller plugin-baserte systemer, blir det lettere å ved et uhell introdusere utdaterte, sårbare eller upålitelige pakker. Uten skikkelig validering kan selv en ren DI-struktur åpne for sikkerhetsrisikoer.
For å gjøre Python-avhengighetsinjeksjon Med en sikker designløsning trenger du full innsikt i programvarens forsyningskjede. Det er her verktøy som Xygenis analysatorer blir avgjørende.
Xygenis pipanalysator
For Python-apper, Xygenis pipanalysator trekker ut hele avhengighetsgrafen din ved å bruke pipgrip og analyserer:
- Alle direkte og transitive avhengigheter
- Versjoner, lisenser og kildemetadata
- Potensielle sårbarheter og utnyttbarhet
Selv om pipgrip ikke er installert, kjører Xygeni analysen i et sikkert, isolert miljø – noe som sikrer nøyaktige resultater uten å forstyrre arbeidsflyten din.
Hvis du mener alvor med å forstå hva er avhengighetsinjeksjon i Python Fra både et design- og sikkerhetsperspektiv hjelper det å kombinere DI med kontinuerlig avhengighetsskanning deg med å identifisere risikoer før de når produksjon.
pipgrip --tree --json
Når du har skannet, kan du:
- Identifiser risikable pakker injisert via DI
- Se hvor hver komponent brukes
- Blokker problematiske pakker i CI/CD
Praktisk eksempel: DI møter sikker skanning
La oss si at plugin-behandleren din laster inn moduler fra et register eller en konfigurasjon:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
Selv om denne designen er kraftig, kan den også introdusere risiko. En løsning som Xygeni kan bidra til å redusere denne risikoen ved å:
- Du skanner og validerer
external.unknown_pluginfør den i det hele tatt kommer i produksjon. - Du verifiserer lisenser for å unngå juridiske problemer knyttet til GPL/AGPL.
- Du bruker EPSS-poengsummer til å prioritere reelle trusler.
Støttede økosystemer
Xygeni dekker mye mer enn bare Python. Hvis du bygger mikrotjenester på tvers av stabler, analyserer den:
| Økosystem | Analyseverktøy | Kommando brukt |
|---|---|---|
| Python | Pip-analysator | pipgrip --tree --json |
| Java (Maven) | Maven-analysator | mvn dependency:tree |
| node.js | NPM-analysator | yarn install, npm ci |
| . NET | Dotnet-analysator | dotnet restore |
| Go | Gå til analysatoren | go mod graph |
| PHP | Komponistanalysator | composer show |
| Rubin | Edelstensanalysator | Bruker Gemfile.lock |
Vanlige fallgruver ved bruk av Python-avhengighetsinjeksjon
Injisere eksterne pakker uten validering
Verifiser alltid pakker som injiseres under kjøring – spesielt hvis de er dynamisk kildekodet eller spesifisert av brukerinput. Hvis du ikke validerer disse komponentene, kan applikasjonen din bli utsatt for risikoer i forsyningskjeden.
Hopper over sårbarhets- og lisenskontroller
Avhengigheter som innføres gjennom injeksjon kan inkludere kjente sårbarheter eller inkompatible lisenser. Integrer sikkerhetsskanninger i CI-en din. pipeline å fange opp problemer før de når produksjon.
Hardkoding av hemmeligheter i konfigurasjonsfiler
Unngå å sende legitimasjon eller tokener gjennom DI-konfigurasjoner eller miljøvariabler uten sikkerhetstiltak. Bruk automatiserte verktøy for hemmelighetsdeteksjon for å skanne filer og forhindre utilsiktet eksponering.
Avsluttende tanker: Bruk avhengighetsinjeksjon med sikkerhet i tankene
Avhengighetsinjeksjon i Python tilbyr mer enn bare ren arkitektur – det gir en strukturert, reviderbar måte å kontrollere hvordan og hvor ekstern kode introduseres i applikasjonen din. I dagens miljø, hvor sårbarheter i forsyningskjeden og ondsinnede pakker er reelle trusler, blir dette kontrollnivået en kritisk sikkerhetsforanstaltning.
forståelse hva er avhengighetsinjeksjon i Python er det første skrittet mot å gjøre applikasjonene dine ikke bare modulære, men også robuste. Når de brukes riktig, Python-avhengighetsinjeksjon hjelper team med å isolere avhengigheter, redusere angrepsflater og forenkle testing på tvers av miljøer.
Ved å kombinere dette mønsteret med verktøy som skanner avhengigheter, oppdager sårbarheter og automatiserer samsvarskontroller, kan utviklingsteam skalere sikkert – uten å bremse utgivelsessyklusen.

