





Sesong 1 av SafeDev Talks samlet noen av de ledende hjernene innen cybersikkerhet for å utforske det raskt skiftende landskapet innen sikker programvareutvikling. Etter hvert som truslene blir mer komplekse, er det viktig å integrere robuste sikkerhetstiltak i livssyklusen for sikker programvareutvikling (SSDLC) er avgjørende. Denne sesongen har våre ekspertpaneldeltakere ikke bare taklet presserende utfordringer, men også kommet med handlingsrettede løsninger. Disse diskusjonene varierte fra software supply chain security til den økende betydningen av Application Security Posture Management (ASPM)I denne oppsummeringen vil vi fremheve de viktigste lærdommene. I tillegg vil du oppdage hvordan du kan bruke denne innsikten til å styrke sikkerhetsrutinene dine.
Episode 1: Forberedelser for fremtiden til Software Supply Chain Security
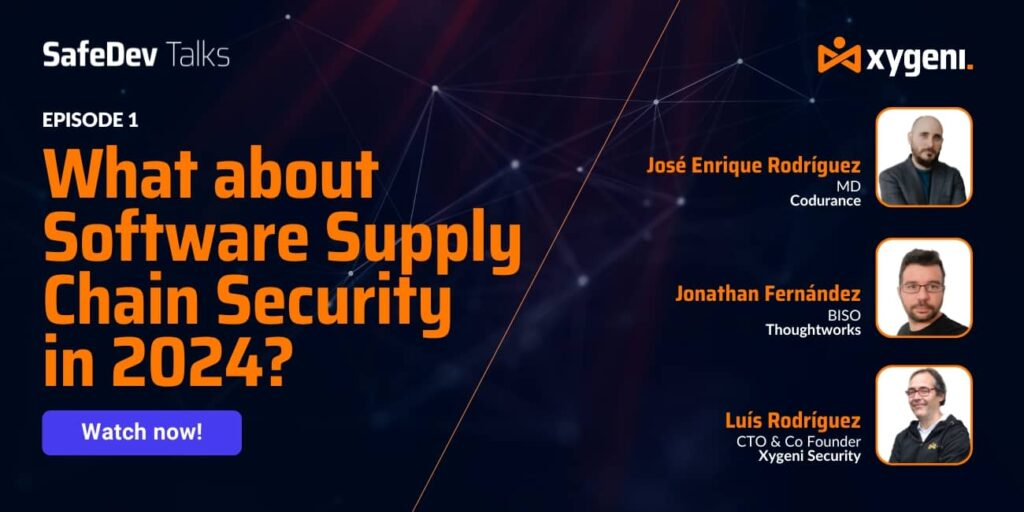
I vår første episode, Utforsker horisonten: Software Supply Chain Security i 2024, vi hadde en dynamisk samtale med eksperter Jesus Cuadrado, Jeevan Singhog Amir KavousianDe representerte ThoughtWorks, Codurance og Xygeni. Diskusjonen fokuserte på utfordringene som forventes i software supply chain security når vi nærmer oss 2024.
Etter hvert som samtalen utviklet seg, ble det tydelig at bedrifter må utvikle sikkerhetsrammeverkene sine for å beskytte seg mot nye trusler. Derfor understreket ekspertene våre viktigheten av å integrere proaktive sikkerhetstiltak direkte i SSDLCDenne tilnærmingen er avgjørende for å beskytte forretningskontinuitet og omdømme. I stedet for bare å reagere på trusler, understreket de viktigheten av å forutse dem. Derfor er det viktig å ligge i forkant med avanserte sikkerhetsverktøy og -praksiser.
Nøkkeleksjon: Begynn å integrere avanserte sikkerhetsverktøy og -strategier i SSDLC nå for å være i forkant av fremtidige trusler.
Nøkkelfunksjoner:
- Proaktiv sikkerhet: Forvent nye trusler i 2024, som vil kreve proaktive tiltak innenfor sikker livssyklus for programvareutvikling.
- Ekspertinnsikt: Eksperter fra ThoughtWorks, Codurance og Xygeni fremhevet behovet for å utvikle sikkerhetsrammeverk for å beskytte forretningskontinuitet.
- Handlingsbare råd: Begynn å integrere avanserte sikkerhetsverktøy og -praksiser nå for å forberede deg på fremtidige trusler.
For mer informasjon om å styrke din SSDLC, husk å sjekke ut blogginnlegget vårt om Sikker programvareutvikling: 8 beste praksiser.
Episode 2: Den kritiske rollen til SBOM i moderne sikkerhet
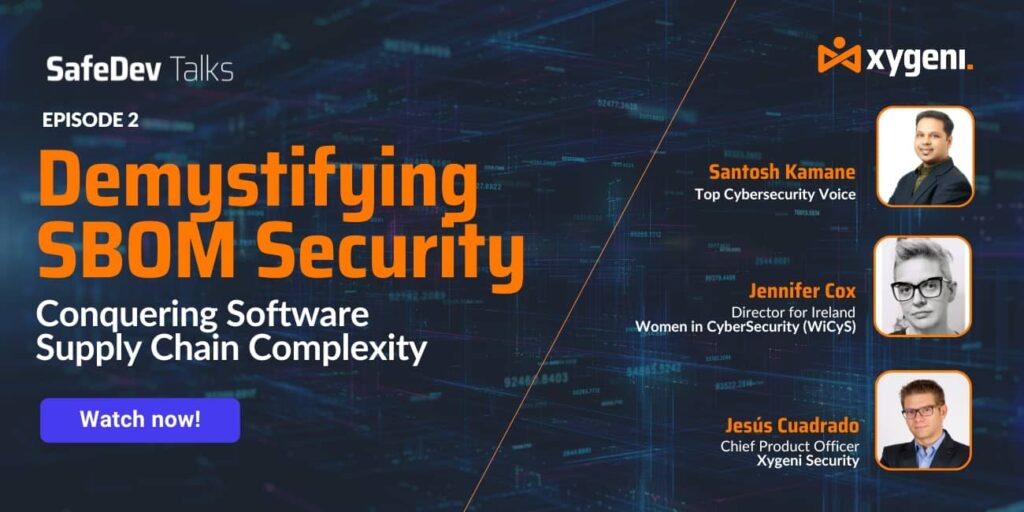
I den andre episoden, Avmystifiserende SBOM Sikkerhet: Overvinne kompleksiteten i programvareforsyningskjeden, vi hadde privilegiet av å diskutere SBOM (Programvareliste) med cybersikkerhetseksperter Jennifer Cox, Santosh Kamaneog Luis Garcia.
Gjennom hele denne episoden spiller den avgjørende rollen til SBOMs i å forbedre programvaresikkerhet, kvalitet og samsvar ble grundig utforsket. Våre eksperter forklarte hvordan SBOMs gir viktig innsikt i programvarekomponenter, og muliggjør dermed effektiv sårbarhetshåndtering. I tillegg diskuterte de beste praksiser for håndtering SBOMs, som å opprettholde et konsistent format, sikre kontinuerlige oppdateringer og inkludere omfattende metadata. En spesielt gripende del av samtalen var refleksjonen rundt Log4j-sårbarheten. Dette eksemplet illustrerte tydelig hvordan en godt administrert SBOM kunne ha dempet virkningen betydelig.
For å hjelpe deg i gang, sjekk ut guiden vår om Hvordan lage en SBOM med XygeniDette innlegget tilbyr praktiske trinn for å bygge og administrere din SBOM effektivt, og sikrer at programvarens forsyningskjede forblir sikker.
Nøkkeleksjon: Implementer robust SBOM administrasjonspraksis for å sikre programvareforsyningskjeden din og redusere risikoer som de som presenteres av Log4j-sårbarheten.
Nøkkelfunksjoner:
- Forbedret synlighet: SBOMs gir viktig innsikt i programvarekomponenter, og forbedrer dermed sårbarhetshåndtering og samsvar i din SSDLC.
- Beste praksis: Sikre SBOMer kontinuerlig oppdatert, inkluderer fullstendige metadata og er integrert i SSDLC for kontinuerlig overvåking.
- Eksempler fra den virkelige verden: Log4j-sårbarheten fremhevet viktigheten av SBOMs i å raskt identifisere og redusere risikoer.
- Handlingsbare råd: Bruk SBOM administrasjonsverktøy som de fra Xygeni for å beskytte mot nye trusler.
Episode 3: Styrking Application Security Posture Management (ASPM)
I vår tredje episode, Trenger du ASPM i livet ditt?, utforsket vi den økende betydningen av Application Security Posture Management (ASPM) med James Berthoty, William Palmog Luis Garcia.
Paneldeltakerne diskuterte ASPM som en helhetlig løsning for å håndtere og prioritere sikkerhetsrisikoer gjennom hele applikasjonens livssyklus. De la vekt på at effektive ASPM krever sømløs integrasjon med eksisterende utviklingsprosesser for å unngå å forstyrre produksjonsarbeidsflyter. Videre understreket diskusjonen hvordan ASPM hjelper organisasjoner med å fokusere på de viktigste sikkerhetsproblemene ved å gi innsikt i sanntid og handlingsrettet informasjon. Til syvende og sist forbedrer dette den generelle sikkerhetssituasjonen innenfor sikker livssyklus for programvareutvikling.
For de som er interessert i å dykke dypere inn i verdien av ASPM, har vi oppsummert de viktigste innsiktene fra denne episoden i blogginnlegget vårt, Oppdag verdien av ASPM Plattformer: Innsikt fra SafeDev-samtalerDette sammendraget gir et detaljert innblikk i hvordan ASPM kan endre sikkerhetsstrategien din.
Nøkkeleksjon: vedta ASPM er avgjørende for å opprettholde et robust og responsivt sikkerhetsrammeverk som holder tritt med moderne kompleksiteter innen applikasjonsutvikling.
Nøkkelfunksjoner:
- Holistisk sikkerhet: ASPM forener og forbedrer sikkerhetsarbeidet gjennom hele applikasjonens livssyklus, og sikrer dermed en sterk SSDLC.
- Integrering: Sømløs integrasjon med eksisterende utviklingsprosesser er nøkkelen til effektivitet ASPM innenfor SSDLC.
- Ekspertinnsikt: ASPM hjelper med å prioritere trusler og fokusere på de mest kritiske sikkerhetsproblemene.
- Handlingsbare råd: Vurder å adoptere ASPM løsninger for å effektivisere og styrke organisasjonens sikker livssyklus for programvareutvikling.
Episode 4: Oppdage og forhindre skadelig programvare i et komplekst programvarelandskap
I den fjerde episoden, Utviklingen av skadelig programvareangrep: Viktigheten av deteksjon og forebygging, dykket vi dypt inn i det kritiske temaet malware gjenkjenningDenne sesjonen inneholdt eksperter på nettsikkerhet Derek Fisher, Abhilasha Sinhaog Luis Rodriguez.
Denne episoden fremhevet den økende avhengigheten av tredjeparts- og åpen kildekode-komponenter i programvareutvikling. Slik avhengighet introduserer betydelige sårbarheter. Derfor understreket våre eksperter viktigheten av tidlig oppdagelse og forebygging av skadelig programvare for å beskytte programvarens forsyningskjede. De delte også innsikt i brudd i den virkelige verden, noe som tydelig illustrerte behovet for omfattende trusseldeteksjonssystemer som er integrert i SSDLC for å redusere disse risikoene effektivt.
Nøkkeleksjon: Bruk avanserte systemer for å oppdage skadelig programvare i din SSDLC for å beskytte mot den økende trusselen fra tredjeparts- og åpen kildekode-sårbarheter.
Nøkkelfunksjoner:
- Tredjepartsrisiko: Å stole på tredjeparts- og åpen kildekode-komponenter introduserer betydelige sårbarheter i sikker livssyklus for programvareutvikling.
- Tidlig oppdagelse: Tidlig oppdagelse og forebygging av skadelig programvare er avgjørende for å beskytte programvarens forsyningskjede.
- Virkelighet i verden: Virkelige sikkerhetsbrudd fremhever behovet for omfattende trusseldeteksjon.
- Handlingsbare råd: Bruk avanserte systemer for å oppdage skadelig programvare og integrer dem i SSDLC for å minimere risiko.
Episode 5: Skalering av applikasjonssikkerhet – Nye utfordringer og proaktivt forsvar
Vår siste episode for sesongen, Skalering av applikasjonssikkerhet: Nye utfordringer og proaktivt forsvar, omtalt Jeevan Singh, Amir Kavousianog Luis GarciaDiskusjonen fokuserte på utfordringene med å skalere sikre applikasjoner i dagens hektiske miljø.
Gjennom samtalen utforsket paneldeltakerne fordelene og begrensningene ved både sentraliserte og distribuerte sikkerhetstilnærminger. Dette er spesielt relevant i store, komplekse organisasjoner. Diskusjonen dekket dessuten rollen til automatisering i skalering av sikkerhetsarbeidet. Paneldeltakerne understreket imidlertid også behovet for manuell overvåking for å sikre at nyanserte sårbarheter ikke overses. Episoden ble avsluttet med strategier for å implementere proaktive forsvar, som trusselmodellering og varslingssystemer, for å håndtere det økende volumet av sikkerhetstrusler effektivt.
Nøkkeleksjon: Å balansere automatisering med manuelle sikkerhetspraksiser er avgjørende for å opprettholde en robust sikkerhetsstilling etter hvert som organisasjonen skalerer.
Nøkkelfunksjoner:
- Automatiseringsfordeler: Automatisering bidrar til å håndtere kompleksiteten ved skalering av sikre applikasjoner, men må balanseres med manuell tilsyn innenfor sikker livssyklus for programvareutvikling.
- Proaktivt forsvar: Implementering av proaktive forsvar som trusselmodellering og varslingssystemer er avgjørende for å håndtere det økende volumet av sikkerhetstrusler.
- Sentralisert vs. distribuert: Fordelene og utfordringene med sentraliserte og distribuerte sikkerhetstilnærminger ble diskutert.
- Handlingsbare råd: Kombiner automatisering med manuelle prosesser i din SSDLC for å opprettholde en robust sikkerhetsstilling mens du skalerer.
Løft S-en dinSDLC med innsikt fra ekspertene
Den første sesongen av SafeDev-samtaler ga uvurderlig innsikt i de mest presserende problemstillingene i sikker programvareutvikling i dag. Fra å forutse fremtidige trusler mot programvareforsyningskjeden til å forstå den kritiske rollen til SBOMs, hver episode ga handlingsrettede lærdommer som kan forbedre organisasjonens livssyklus for sikker programvareutvikling (SSDLC)Etter hvert som utfordringene innen nettsikkerhet fortsetter å utvikle seg, er det viktig å holde seg informert og proaktiv for å opprettholde robust sikkerhet.
Hvis du vil lære mer om å sikre din SSDLC med ekspertinnsikt, sørg for å abonnere nå SafeDev-samtaler Sesong 2. I den kommende sesongen vil vi fortsette å utforske viktige temaer innen cybersikkerhet og tilby praktiske strategier for å beskytte programvareutviklingsprosessene dine.
Videre, for å holde kontakten og sikre at du ikke går glipp av fremtidige økter, følg oss på LinkedIn for å nyte podkasten vår på LinkedIn Live.
Fortsett å lære, vær trygg, så sees vi i økt 2!