






Som vi diskuterte i vårt tidligere innhold om software supply chain security, utforsket vi konseptet med forsyningskjedeangrep og deres potensielle innvirkning på organisasjoner. Disse angrepene utnytter ofte sårbarheter gjennom hele programvareutviklingssyklusen (SDLC), som utgjør betydelige risikoer i alle faser. I dag skal vi dykke ned i de vanligste software supply chain security trusler som oppstår i kildefasen.
Først og fremst er det avgjørende å definere et angrep i forsyningskjeden og det spesifikke Software Supply Chain Security Trusler som oppstår i kildefasen.
Definisjon av angrep på programvareforsyningskjeden
Det amerikanske nasjonale instituttet for Standardog teknologi (NIST) definerer et angrep i forsyningskjeden for programvare «Når angrep oppstår når en cybertrusselaktør infiltrerer en programvareleverandørs nettverk og bruker ondsinnet kode for å kompromittere programvaren før leverandøren sender den til kundene sine. Den kompromitterte programvaren kompromitterer deretter kundens data eller system. Nylig ervervet programvare kan bli kompromittert fra starten av, eller en kompromittering kan skje på andre måter som en oppdatering eller hurtigreparasjon. I disse tilfellene skjer kompromitteringen fortsatt før oppdateringen eller hurtigreparasjonen kommer inn i kundens nettverk. Disse typene angrep påvirker alle brukere av den kompromitterte programvaren og kan ha omfattende konsekvenser for programvarekunder i myndigheter, kritisk infrastruktur og privat sektor.»"
Kildestadiet Software Supply Chain Security trusler
Kildefasen i programvarens forsyningskjedes livssyklus omfatter de første fasene av programvareutvikling, fra idéutvikling til opprettelse av kildekode. Denne fasen involverer valg av verktøy, biblioteker og komponenter, samt utvikling og implementering av programvarens kjernefunksjoner.
Software supply chain security Trusler i kildefasen refererer til sikkerhetssårbarheter som kan utnyttes til å introdusere uautoriserte eller ondsinnede endringer i kildekoden. Dette inkluderer trusselen fra både uautoriserte personer og autoriserte personer som introduserer uautoriserte endringer.
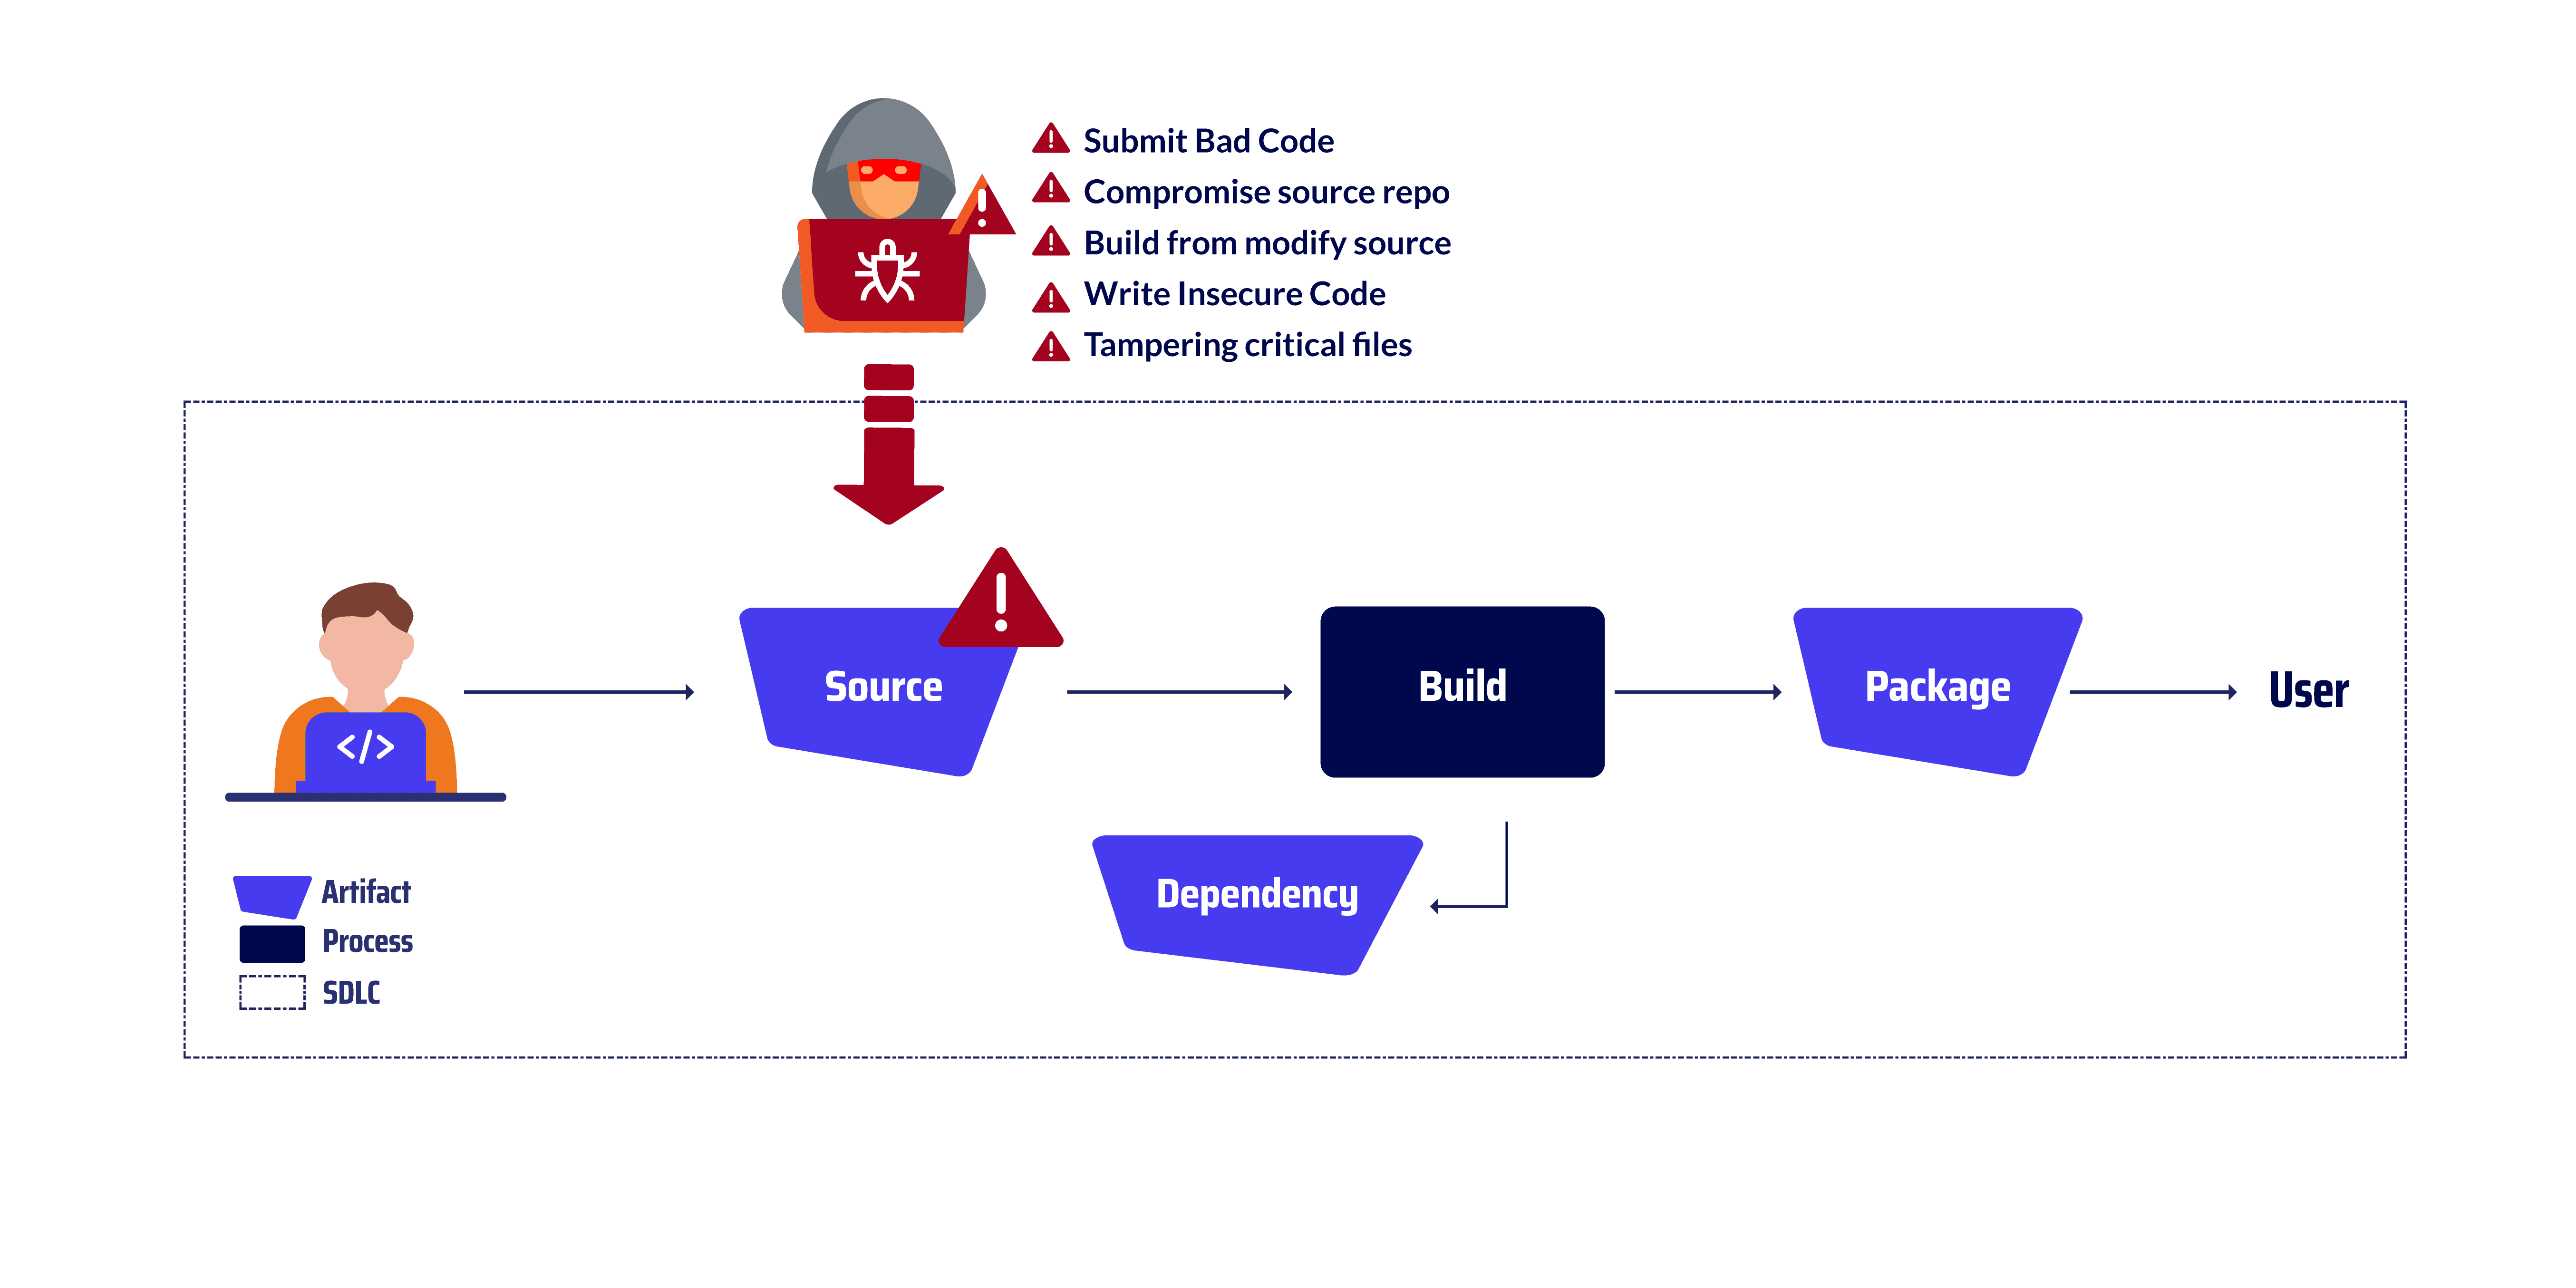
Eksempler på kildetrusler
Send inn dårlig kode
Å sende inn dårlig kode refererer til praksisen med commitoverføre kode til et kildelager som inneholder defekter, feil eller sårbarheter. Dette kan variere fra ondsinnet kode som med vilje er introdusert for å kompromittere programvarens integritet eller sikkerhet, til utilsiktet kode som introduserer feil eller sårbarheter på grunn av dårlig kodepraksis eller mangel på testing. Et eksempel på dette vektorangrepet var NPM angrep. I 2022 infiltrerte en hacker kildekodelageret til et populært programvarebibliotek med åpen kildekode kalt npm. Hackeren la inn ondsinnet kode i bibliotekets kode som tillot dem å få uautorisert tilgang til systemene til organisasjonene som installerte biblioteket. Den ondsinnede koden tillot hackeren å stjele data fra de berørte systemene, installere skadelig programvare og forstyrre driften. Angrepet rammet et bredt spekter av organisasjoner, inkludert offentlige etater, bedrifter og enkeltpersoner.
Kompromittert kildelager
En motstander får uautorisert tilgang til et kildekodelager (SCM) og introduserer ondsinnede endringer eller fjerner legitim kode. Dette kan oppnås gjennom ulike metoder, for eksempel å utnytte sårbarheter i SCM, kompromittere legitimasjonen til en utvikler med tilgang til depotet, eller få tilgang til den underliggende infrastrukturen som er vert for SCMEt eksempel på dette vektorangrepet var PHP-angrep. En angriper kompromitterte PHPs selvhostede Git-server, som er et sikkert arkiv for lagring og administrasjon av kildekoden for programmeringsspråket PHP. Angriperen klarte å injisere to ondsinnede programmer. commits inn i hovedkodebasen til PHP. Disse commits la til bakdører som tillot angriperen å få uautorisert tilgang til PHP-installasjoner. Bakdørene tillot angriperen å kjøre vilkårlig kode på enhver PHP-installasjon, som kunne brukes til å stjele data, installere skadelig programvare eller forstyrre driften. Angrepet forårsaket også mye omdømmeskade for PHP, ettersom det reiste bekymringer om sikkerheten til programmeringsspråket.
Bygg fra en modifisert kilde
En motstander skaffer seg en kopi av kildekoden fra en annen kilde enn det offisielle kildekodelageret og bruker den til å bygge og distribuere programvaren. Denne modifiserte kildekoden kan inneholde ondsinnet kode, bakdører eller andre skadelige endringer som kan kompromittere programvarens integritet, funksjonalitet eller sikkerhet. Et eksempel på dette vektorangrepet var webmin Angrip. En angriper fikk uautorisert tilgang til Webmins byggeinfrastruktur, som er ansvarlig for å kompilere og pakke Webmin-programvaren. Angriperen modifiserte byggeinfrastrukturen for å bruke kildefiler som ikke fantes i det offisielle Webmin-kildelageret.
Skriv usikker kode
Usikre kodepraksiser, enten forsettlige eller utilsiktede, kan introdusere sårbarheter i programvare. Disse sårbarhetene kan utnyttes av angripere for å få uautorisert tilgang, endre eller stjele data eller forstyrre driften. Et eksempel på dette vektorangrepet var Apache Struts-angrepI 2003 infiltrerte en hacker kildekodearkivet til programvarebiblioteket med åpen kildekode kalt Apache Struts. Hackeren introduserte en sårbarhet i biblioteket som tillot dem å få uautorisert tilgang til systemene til organisasjonene som installerte biblioteket. Sårbarheten tillot hackeren å kjøre vilkårlig kode på de berørte systemene, som kunne brukes til å stjele data, installere skadelig programvare og forstyrre driften. Angrepet rammet et bredt spekter av organisasjoner, inkludert offentlige etater, bedrifter og enkeltpersoner.
Manipulering av kritiske filer
Å endre eller modifisere kritiske filer i programvareutviklingens livssyklus kan ha alvorlige konsekvenser, inkludert introduksjon av skadelig kode, kompromittering av sensitive data og forstyrrelser i programvaredriften. Et eksempel på dette manipuleringsvektorangrepet var Maven-angrep. I 2020 infiltrerte hackere kildekodearkivet til et populært programvarebibliotek med åpen kildekode kalt Maven. Hackerne satte inn skadelig kode i bibliotekets pom.xml-fil, som brukes til å konfigurere byggeprosessen. Den skadelige koden tillot hackerne å injisere avhengighetene sine i byggeprosessen, som deretter ble inkludert i den kompilerte programvaren. Disse avhengighetene inneholdt bakdører som tillot hackerne å få uautorisert tilgang til systemene til organisasjonene som installerte programvaren.
Rydde veien: Effektivisere driften med et klart overblikk
Gå utover sikkerhetssfæren, og du vil oppdage at det å visualisere forsyningskjeden din gjør mer enn å beskytte – det er som å slå på et lys i et mørkt rom, og avsløre de raskeste og mest effektive veiene gjennom driften. Det gir teamene et fugleperspektiv på utviklingsøkosystemet, slik at de kan identifisere overflødige eiendeler og uvedlikeholdte elementer. Denne klarheten er spesielt fordelaktig i store prosjekter der flere enheter og komponenter flettes sammen.
Endelige bemerkninger
Ved å forstå de ulike typene kildestadier software supply chain security Ved å implementere passende sikkerhetstiltak kan organisasjoner bidra til å beskytte seg mot disse ødeleggende angrepene.
- Angrep i programvareforsyningskjeden kan introdusere skadelig kode i programvare på ethvert trinn i utviklingslivssyklusen, inkludert kildekodefasen.
- Trusler på kildestadiet inkluderer innsending av dårlig kode, kompromittering av kildekodelagre, bygging fra modifiserte kilder, skriving av usikker kode og manipulering av kritiske filer.
- Organisasjoner må implementere omfattende sikkerhetstiltak gjennom hele programvareutviklingssyklusen for å redusere risikoen for angrep i forsyningskjeden.
Ønsker å ligge i forkant av utviklingen software supply chain security?
Følg med for vår kommende bloggserie, hvor vi skal dykke ned i de vanligste angrepene som oppstår gjennom hele programvareutviklingssyklusen. Fra byggefase Fra utrulling og utover, vil vi utstyre deg med kunnskapen og strategiene for å beskytte organisasjonen din mot disse snikende truslene.
Ikke gå glipp av! Abonner på bloggen vår i dag og vær den første til å vite om våre nyeste innsikter software supply chain security.
Sammen kan vi bygge et mer robust og sikkert programvareøkosystem for alle.
Se vår videodemo
