






Angrep på programvare i forsyningskjeden blir stadig mer utbredte og ødeleggende. For eksempel Gartner spår at 45 % av alle bedrifter vil oppleve et sikkerhetsbrudd innen 2025. I tillegg, Cybersecurity Ventures understreker alvoret i denne trusselen, og anslår svimlende 138 milliarder dollar i årlige skader innen 2031. Samlet sett fremhever disse prognosene det presserende behovet for at organisasjoner prioriterer software supply chain security og implementere robuste tiltak for å beskytte sensitive data, drift og omdømme.
Fordi moderne pipelineer sterkt avhengige av eksterne komponenter, fremveksten av tredjepartsbiblioteker, raskere programvareutviklingssykluser, komplekse forsyningskjeder, mangel på synlighet, nye angrepsteknikker, SaaS-adopsjon og begrensede ressurser driver alle økningen i angrep på programvare i forsyningskjedenDerfor må organisasjoner ta i bruk en omfattende og aktiv tilnærming for å håndtere disse utfordringene og beskytte programvareforsyningskjedene sine.
Hva er et angrep på programvareforsyningskjeden?
ENISA definerer en Angrep på programvareforsyningskjeden as «en kompromittering av en bestemt ressurs, f.eks. en programvareleverandørs infrastruktur og kommersiell programvare, for indirekte å skade et bestemt mål eller mål, f.eks. programvareleverandørens kunder.» Med andre ord er et angrep på programvareforsyningskjeden en ondsinnet aktivitet som retter seg mot programvareforsyningskjeden, med sikte på å kompromittere og sette inn sårbarheter eller skadelig programvare i utviklings- og distribusjonsprosessen. Som et resultat utnytter denne typen angrep det sammenkoblede og ofte kompliserte nettverket av prosesser, verktøy og enheter som er involvert i å bygge og levere programvare.
Viktige komponenter og konsepter knyttet til et angrep på programvareforsyningskjeden
Cybertrusseletterretning og litteratur om informasjonssikkerhet bryter ofte sammen angrep på programvare i forsyningskjeden i distinkte kategorier for bedre analyse og forsvar. Følgelig introduserer denne delen de fem nøkkelbegrepene som er definert av MITRE angrepsmønsterkatalogDenne katalogen strukturerer angrepsmønstre i forsyningskjeden for å legge til rette for analyse ved hjelp av ulike kilder, inkludert fiendtlige trusler samlet inn av NIST.
Angrepsloven: Hva
Angrepshandlingen er den spesifikke handlingen som leverer en ondsinnet nyttelast eller intensjon til et system. Som et resultat produserer den direkte skade.
- Eksempel 1: Skadelig programvare satt inn i systemprogramvare under byggeprosessen.
- Eksempel 2: Systemkrav eller designdokumenter endret på en ondsinnet måte.
Angrepsvektor: Hvordan
Angrepsvektoren er metoden motstandere bruker for å utnytte sårbarheter eller bearbeide svakheter. Følgelig viser den hvordan angripere får tilgang til og misbruker angrepsflaten.
- Eksempel 1: En angriper endrer kildekode i et kompromittert arkiv.
- Eksempel 2: En angriper får uautorisert tilgang til intern teknisk dokumentasjon.
Utforsk videre i vår Ordliste for angrepsvektorer for ytterligere innsikt.
Angrepets opprinnelse: The Who
Opprinnelsen identifiserer kilden til angrepet. Derfor tydeliggjør den angriperens rolle, status eller forhold til systemet.
- Eksempel 1: En insider med privilegert tilgang til å bygge servere endrer et skript.
- Eksempel 2: En ekstern trusselaktør laster opp en trojanerisert pakke til et offentlig register.
Angrepsmål: Hvorfor
Målet forklarer årsaken bak angrepet. Fremfor alt fremhever det hva motstanderne ønsker å oppnå.
- Forstyrrelse: stans av tjenester eller bygging.
- Korrupsjon: redusere tillit ved å endre artefakter eller kildekode.
- Avsløring: lekkasje av sensitive hemmeligheter eller åndsverk.
Angrepspåvirkning: Konsekvensene
Til slutt beskriver virkningen utfallene av et angrep, og viser konsekvensene for programvareleverandører og kunder.
- Eksempel 1: Ethvert prosjekt som bruker et dårlig program vil bli ødelagt senere.
- Eksempel 2: Folk installerer dårlig programvare i arbeidssystemene sine uten å vite om det.
De vanligste angrepene i programvareforsyningskjeden
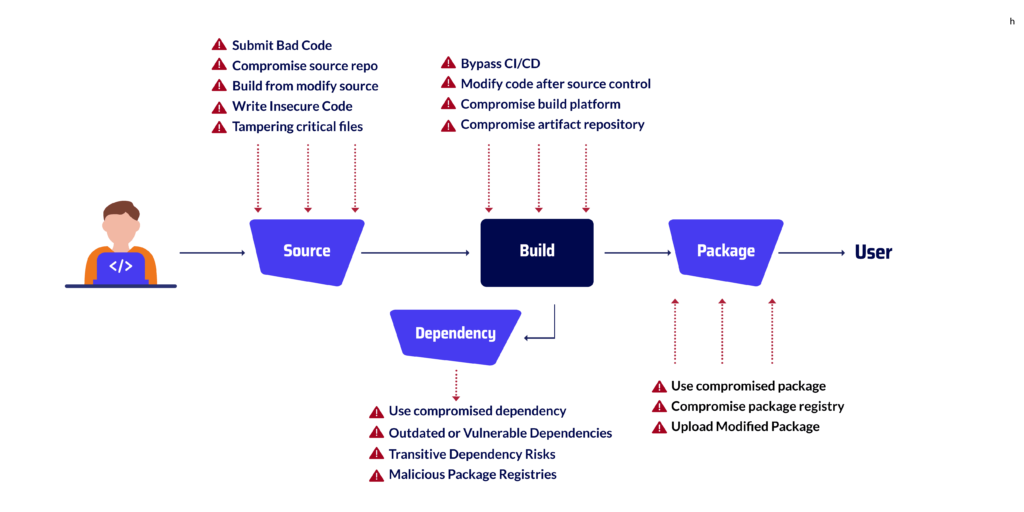
Tallrike typer av angrep på programvare i forsyningskjeden eksisterer, og organisasjoner må være klar over de ulike trusselvektorene i hvert trinn av livssyklusen. Basert på SLSA-rammeverket, det amerikanske nasjonale instituttet for Standardog teknologi (NIST)og Byrået for nettsikkerhet og infrastruktursikkerhet (CISA), kan disse truslene grupperes i fire kategorier: kilde-, bygge-, pakke- og avhengighetsrisikoer.
Angrep på programvareforsyningskjeden i kildefasen
- Send inn dårlig kode → se hvordan Flaskeforespørsel. Misbruk or usikre deserialiseringsfeil skape direkte angrepsflater.
- Kompromittert kildelager
- Bygg fra en modifisert kilde
- Skriv usikker kode
- Manipulering av kritiske filer → som forklart i chmod 777 bakdørsanalyse.
Angrep på programvareforsyningskjeden i byggefasen
på Byggescenen, utviklere kompilerer og integrerer kode til en fungerende versjon. Fordi Denne fasen er så kritisk at risikoer inkluderer å hoppe over sikkerhetskontroller i CI/CD pipeline, endre kode etter versjonskontroll, eller kompromittere byggeprosessen. Følgelig, kan ondsinnet kode snike seg inn i artefakter ubemerket.
- bypass CI/CD → lenket til GitHub-forhåndsbygd skadelig programvare.
- Endre kode etter kildekontroll
- Kompromittert byggeprosess → redusert med DevSecOps tidlig varslingsdeteksjon.
- Kompromittert artefaktlager
Angrep på programvareforsyningskjeden i pakkefasen
Ocuco Pakkefase er når vi setter sammen all koden for å lage et ferdig produkt. Denne delen er risikabel fordi noen kan bruke dårlige pakker eller endre stedene der vi får tak i dem på nettet. Angripere kan til og med laste opp skadelige versjoner av populære pakker til disse nettstedene.
- Bruk kompromittert pakke → dekket av evalueringer av skadevareskannere.
- Kompromittert pakkeregister
- Last opp endret pakke → analysert i Falsk Namso-gen-generator for skadelig programvare.
Angrep på programvareforsyningskjeden i avhengighetsfasen
på Avhengighetsstadiet, legger vi til tredjepartsbiblioteker og -pakker i programvaren vår. Denne fasen er risikabel fordi eventuelle problemer i disse delene enkelt og stille kan spre seg til resten av prosjektet.
- Bruk kompromittert avhengighet → forklart med DoS-risikoer i obfuskerte avhengigheter.
- Utdaterte eller sårbare avhengigheter
- Risikoer for transitiv avhengighet
- Registre for skadelige pakker → begrenset med DevOps-sikkerhetsverktøy og tredjeparts risikostyring.

Vanlige risikoer i forsyningskjeden i hvert trinn av SDLC
| Scene | Typiske trusler | Eksempel |
|---|---|---|
| Kilde | • Innsending av ondsinnet eller usikker kode • Tukling med kritiske filer • Kompromittering av kildelageret | XcodeGhost (2015): Ondsinnet kode injisert i Apples Xcode-kompilator, og spredt seg på tvers av iOS-apper. |
| Bygge | • Omkjøring CI/CD sikkerhetskontroller • Endre kode etter kildekontroll • Kompromitterende artefaktlagre | SolarWinds Orion (2020): angripere infiltrerte bygningen pipeline, og setter inn en bakdør i signerte programvareoppdateringer. |
| Pakke | • Opplasting av endrede pakker • Registre over forgiftningspakker • Distribusjon av kompromitterte artefakter | EventStream NPM (2018): Angriperen la inn en bakdør i en populær NPM-pakke som var lastet ned tusenvis av ganger. |
| Avhengighet | • Bruk av utdaterte eller sårbare avhengigheter • Utnyttelse av transitive avhengigheter • Publisering av ondsinnede, liknende pakker | XZ bruker bakdør (2024): et trojanerisert komprimeringsbibliotek nesten levert nedstrøms i Linux-distribusjoner. |
Vanlige angrepsteknikker for programvareforsyningskjeden
Ifølge CISI følge en NIST-rapport faller angrep på programvare i forsyningskjeden ofte inn i tre hovedkategorier.
Nylige hendelser viser imidlertid ytterligere vektorer som utviklere må forstå.
Nedenfor utdyper vi de mest relevante teknikkene med praktiske eksempler.
Oppdateringer om kapring
Angripere kompromitterer legitime oppdateringsmekanismer for å distribuere skadelig programvare.
For eksempel misbrukte NotPetya-angrepet i 2017 den ukrainske MEDoc-serveren for oppdatering av skatteprogramvare, og leverte
destruktiv visker-skadevare forkledd som en patch. For å forsvare seg mot denne risikoen bør teamene bruke trusseldeteksjon og -respons for DevOps praksiser som flagger avvikende oppførsel i oppdateringsflyter.
Undergraving av kodesignering
Denne teknikken innebærer misbruk eller stjeling av gyldige signeringssertifikater for å få ondsinnet kode til å virke legitim.
Et bemerkelsesverdig tilfelle var CCleaner-angrepet i 2017, der angripere distribuerte trojanerisert programvare signert med gyldige sertifikater.
Følgelig trenger organisasjoner enhetlige integritetskontroller som de som er beskrevet i strategier for cybersikkerhetsplattformer
Å kompromittere åpen kildekode
Motstandere setter inn bakdører i populære pakker med åpen kildekode, som senere blir trukket inn i tusenvis av prosjekter.
EventStream NPM-hendelsen og XZ Utils-bakdøren (2024) illustrerer hvor kritisk denne vektoren har blitt.
Utviklere bør gjennomgå ressurser som Vanlige spørsmål om NPM-sikkerhet og typosquatted pakkehendelser å lære hvordan man unngår forgiftede avhengigheter.
Avhengighetsforvirring
Dette angrepet, som først ble beskrevet av Alex Birsan i 2021, utnytter navnekollisjoner mellom interne og offentlige pakkeregistre, og lurer byggesystemer til å hente skadelige versjoner i stedet for pålitelige interne pakker.
Typosquatting og ondsinnede pakker
Angripere publiserer ondsinnede pakker med navn som ligner på populære biblioteker (f.eks. «reqeusts» i stedet for «requests»).
Utviklere installerer disse ved et uhell, og introduserer skadelig programvare i prosjektene sine.
Et reelt eksempel analyseres i Namso-gen-skadevare og i vår liste over åpen kildekode-skannere for skadelig programvare.
Bygge Pipeline Manipulering
Som sett i SolarWinds Orion-kompromisset, kan angripere infiltrere byggeservere for å injisere skadelig kode under kompilering.
Dette gjør hele den signerte artefaktkjeden upålitelig. Teknikker for forebygging inkluderer overvåking. CI/CD integritet med tidlig varslingsdeteksjon og analysere
Forhåndsbygde GitHub-kampanjer mot skadelig programvare.
Hvordan et angrep på programvareforsyningskjeden ser ut: SolarWinds-saken
Fremfor alt er SolarWinds Orion-angrepet det mest kjente eksemplet på et brudd på programvareforsyningskjeden. Det viser hvordan angripere kan bevege seg trinn for trinn i byggeprosessen og som et resultat spre skadelig kode til tusenvis av brukere.
Først kom angripere seg inn på SolarWinds' byggeservere.
Etter det la de i stillhet til skadelig kode i Orion-oppdateringer.
Fordi disse oppdateringene ble signert og sendt som pålitelig programvare, installerte mange selskaper dem uten å vite om risikoen.
Alt i alt ble mer enn 18 000 organisasjoner rammet, og angripere fikk tilgang til svært sensitive systemer.
Fra en utviklers synspunkt gir dette angrepet tre enkle lærdommer:
- Perimeterforsvar er ikke nokAngriperne endret byggingen pipeline selv.
- Kontinuerlige kontroller er kritiske: sikker build attestations, integritetskontroller og avviksdeteksjon bidrar til å blokkere manipulering.
- Én forgiftet bygning kan bli globalen enkelt pipeline Et kompromiss kan skape en verdensomspennende sikkerhetskrise.
Xygeni: Den ultimate alt-i-ett AppSec-plattformen
Fordi angrep på programvare i forsyningskjeden kan ramme i hvert trinn av SDLC,
alt-i-ett AppSec-plattformen, Xygeni, beskytter kildekode-, bygge-, pakke- og avhengighetsfaser. Det gir utviklere og sikkerhetsteam ett sted for å forhindre, oppdage og fikse risikoer på en enkel måte. Som et resultat trenger du ikke lenger å sjonglere flere verktøy, Xygeni dekker hele livssyklusen.
Beskyttelse mot kildefase
I kildefasen inkluderer risikoene usikre commits, forgiftede arkiver eller endrede filer. Xygeni skanner kode i sanntid med dyp SAST og avsløring av hemmeligheter.
Den blokkerer også skadelige commits gjennom CI/CD guardrails.
På denne måten stoppes problemer før de i det hele tatt forlater depotet.
Bygg scenebeskyttelse
I byggefasen kan angripere prøve å omgå pipelineeller endre artefakter.
Xygeni sikrer byggeprosessen med SLSA-kompatible kontroller, integritetsvalidering og nøkkelfrie signaturer. Den overvåker også uvanlig oppførsel inni CI/CD jobber. Som et resultat blir manipulerte bygg flagget umiddelbart og blokkert før utgivelse.
Pakkefasebeskyttelse
I pakkefasen introduserer kompromitterte registre eller modifiserte biblioteker ofte skadelig programvare. Xygenis skadevaredeteksjon og lisensskanning gjennomgå hver eneste gjenstand, mens AutoFix foreslår trygge oppgraderingsveier med sin risikoanalyse for utbedring. Kun verifiserte og kompatible pakker går videre i pipeline.
Beskyttelse av avhengighetsfase
Tredjepartskode er den største angrepsflaten. Xygenis programvarekomposisjonsanalyse (SCA) gjør mer enn å liste opp CVE-er, den sjekker om risikabel kode faktisk kan utnyttes. Den flagger også skjult skadelig programvare og risikable transitive avhengigheter. Fremfor alt sikrer dette at utviklere kun sender sikre avhengigheter.
Hemmeligheter og infrastruktursikkerhet
Utover kode og pakker utnytter angrep ofte lekkede hemmeligheter eller svak infrastruktur. Xygeni skanner etter eksponerte nøkler, tokener og legitimasjon i kode, konfigurasjoner og Docker-lag. Den kan også validere og automatisk tilbakekalle lekkede hemmeligheter med AutoFix-utbedring. Samtidig, IaC skanning forhindrer feilkonfigurasjoner som angripere senere kan misbruke.
Smartere deteksjon og reparasjoner
De fleste verktøy stopper ved varsler. Xygeni går lenger. AutoFix-motoren lager sikre oppdateringer, pull requests, eller trinnvis veiledning avhengig av problemet. Visningen for utbedringsrisiko viser også hvilken oppdateringsversjon som er sikrest, slik at teamene fikser problemer uten å legge til nye.
Én enhetlig plattform
Fordi Xygeni kombinerer SAST, SCA, deteksjon av skadelig programvare, håndtering av hemmeligheter, IaC skanning, avviksdeteksjon og sikre byggekontroller i én AppSec-plattform,
den gir full dekning over hele SDLCBåde utviklere og sikkerhetsteam får én sannhetskilde med tydelig synlighet, praktiske løsninger og sterk beskyttelse mot angrep i forsyningskjeden.
Alt tatt i betraktning, Xygeni, den ultimate alt-i-ett AppSec-plattformen, hjelper team med å bygge raskt og holde seg sikre. Ved å beskytte kildekode-, bygge-, pakke- og avhengighetsfaser, og ved å legge til automatiserte rettelser i hvert trinn, sørger det for at angrep i programvareforsyningskjeden stoppes før de når produksjon.

