






Vibe-koding omformer måten programvare bygges på, og AI Vibe Coding Security er raskt i ferd med å bli et strukturelt krav for moderne DevSecOps-team. Utviklere er i økende grad avhengige av forslag i copilot-stil, agentassistenter og MCP-tilkoblede verktøy for å akselerere levering. Som et resultat av dette går syklusen fra idé til ... commit komprimeres, endringsvolumet øker, og AI-systemer begynner å delta direkte i repositoriet, avhengighetene og CI/CD decisioner.
Denne akselerasjonen introduserer en sikkerhetsavveining. Tradisjonelle applikasjonssikkerhetsprogrammer (AppSec) ble utviklet for miljøer der mesteparten av koden var menneskeskapt, differanser var inkrementelle, og validering kunne legges lagvis på artefakter gjennom SAST, SCA, og periodisk gjennomgang. Under vibe-koding oppstår imidlertid ofte risiko før artefaktstadiet: interne ledetekster, hentet kontekst, verktøypåkallingskjeder og autonome utførelsesbaner.
Implikasjonen er praktisk: sikkerhetssikring må utvides fra artefaktskanning til arbeidsflytstyring.
Hva er vibe-kodingssikkerhet?
I denne sammenheng, vibe koding beskriver en AI-utvidet utviklingsarbeidsflyt der ingeniører fokuserer på intensjon mens AI-systemer genererer, refaktorerer og operasjonaliserer endringer på tvers av kode og leveringsinfrastruktur.
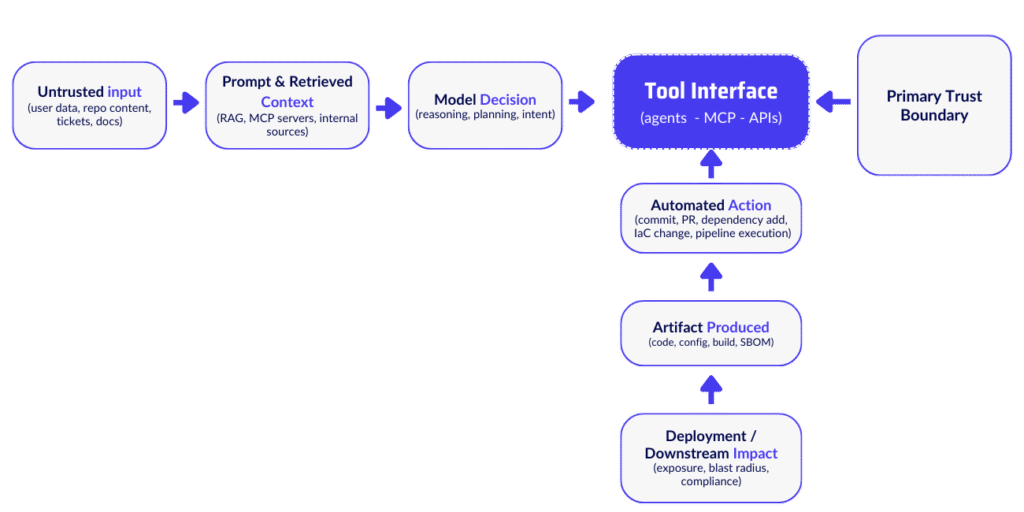
Skiftet handler ikke bare om hastighet. Det handler om å flytte decisionedannelse til et probabilistisk kontrollplan. Ber om tolkning av påvirkningsmodell. Hentet kontekst påvirker utdata. Verktøykoblinger kan oversette utdata til endringer i depotet, pipeline modifikasjoner eller infrastrukturoppdateringer.
Den effektive utførelseskjeden blir:
Prompt → Modelltolkning → Verktøyanrop → Artefaktgenerering → Implementering
Hvert trinn kan krysse en tillitsgrense.
OWASPs veiledning for LLM-søknader og agentsystemer fremhever risikoer som umiddelbar injeksjon, usikker håndtering av utdata og usikker verktøykjøring. Disse risikoene er ikke begrenset til «AI-applikasjoner», de er direkte knyttet til AI-assisterte utviklingsarbeidsflyter der modellutdata blir kjørbar oppførsel.
Det nye risikolandskapet: AI endrer feilmodusen
AI-assistert utvikling komprimerer decision sykler og utvider den effektive angrepsflaten på tvers av kode, avhengigheter, infrastruktur og drift.
Risikoen er sosioteknisk. Feil kan oppstå i:
- Modellatferd
- Verktøyintegrasjoner
- Overpermissive kontakter
- Menneskelig overdreven avhengighet av troverdige resultater
Denne innrammingen stemmer overens med NIST AI-risikostyringsrammeverk (AI RMF), som behandler AI-risiko som livssyklusbasert og systemomfattende snarere enn komponentspesifikk. AI RMF vektlegger styring, sporbarhet, kontinuerlig evaluering og målbare kontroller gjennom hele AI-livssyklusen.
På kodelaget kan AI generere syntaktisk gyldig utdata som inneholder subtile semantiske feil: manglende autorisasjonsgrenser, usikre parseforutsetninger og usikre standardverdier. Bransjeanalyser av AI-generert kode har vist forhøyede forekomster av logikk- og sikkerhetsfeil sammenlignet med rent menneskeskapte endringer, spesielt i minneusikre språk.
I forsyningskjedelaget kan AI anbefale biblioteker uten sterke proveniensgarantier. Sonatypes rapportering om ondsinnede pakker med åpen kildekode viser det økende omfanget av typosquatting, avhengighetsforvirring og forgiftede oppdateringer. I et vibe-kodingsmiljø akselererer avhengighetsinntaket.
På infrastrukturlaget, AI-generert IaC kan trygt introdusere permissive nettverksstier, for brede IAM-roller eller usikre pipeline trinn. CISSom Veiledning for sikker skybasert grunnleggende vektlegger håndheving av kodifisert konfigurasjon førcisfordi feilkonfigurasjon fortsatt er en av de hyppigste feilmodusene.
Samlet sett øker ikke AI bare sårbarhetsvolumet. Den endrer hvor risikoen oppstår og hvordan den forplanter seg.
Kilde: Xygeni Security. Alle rettigheter forbeholdt.
Hvordan Vibe Coding Security avslører skjulte Pipeline Risiko
I mange organisasjoner blir AppSec-dekning synonymt med SAST i tillegg til SCA.
Imidlertid antar den modellen at risiko er synlig i statiske artefakter.
Tenk deg et modent DevSecOps-oppsett:
- SAST kjører på hver pull request
- SCA sjekker avhengigheter mot kjente CVE-er
- IaC skanning validerer Terraform- og Kubernetes-manifestene
- Hemmelighetsdeteksjon blokkerer åpenbare legitimasjonslekkasjer
Alt ser ut til å være kompatibelt.
Nå introduserer vibe-koding. En utvikler ber en AI-assistent om å optimalisere CI-en pipelineAssistenten endrer arbeidsflyten for å hente et eksternt skript for raskere mellomlagring. Endringen er syntaktisk gyldig. Ingen CVE introduseres. Ingen hemmelighet eksponeres.
Ocuco pipeline forblir grønn.
Likevel kjøres det eksterne skriptet med løperens tillatelser. Hvis løperen har tilgang til distribusjonslegitimasjon eller artefaktsigneringsnøkler, har systemet effektivt utvidet angrepsflaten sin uten noen signaturbasert varsling.
Dette er ikke en klassisk sårbarhet. Det er en usikker decision-til-handling-banen.
OWASPs MCP-sikkerhetsveiledning advarer eksplisitt om at verktøykoblinger representerer tillitsgrenser med høy risiko som krever færrest rettigheter og styringsarbeidsflyter.
Tradisjonell artefaktskanning modellerer ikke denne feilklassen.
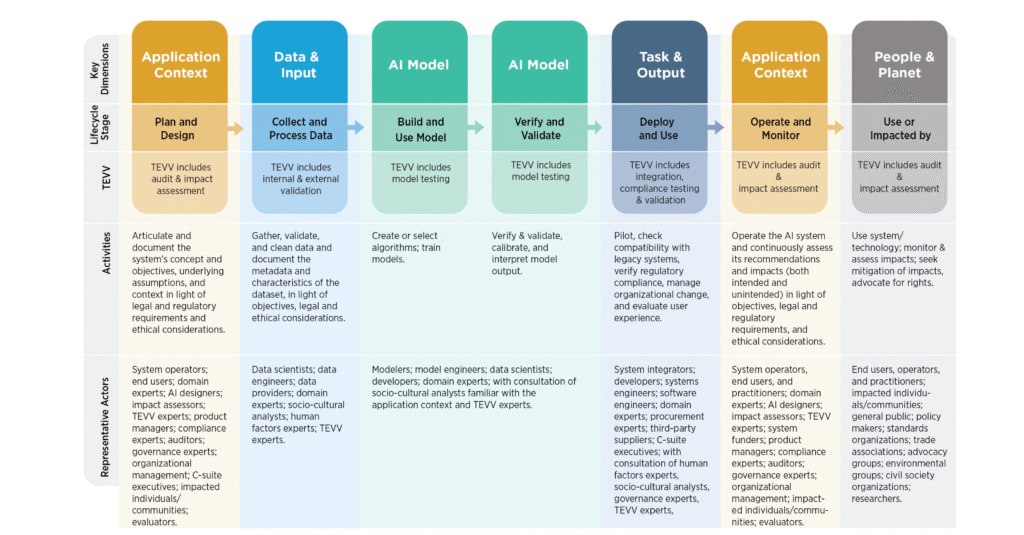
KILDE: NIST AI RESSURSSENTER
Hvorfor tradisjonell AppSec ikke fungerer uten Vibe Coding-sikkerhetskontroller
Tradisjonelle AppSec-verktøy er fortsatt nødvendige. De blir ikke foreldet. De ble imidlertid aldri utviklet for å evaluere:
- AI-drevet logikkforplantning
- Risiko for rask injeksjon i utviklingsarbeidsflyter
- Usikker verktøyaktivering
- Pipeline integritetsdrift
- Gap i gjenstandsproveniens
SAST sliter med kontekstavhengige sårbarheter i forretningslogikk. OWASPs veiledning for testing av nettsikkerhet erkjenner at feil i forretningslogikk krever forståelse på arbeidsflytnivå. AI kan gjenskape feilaktig logikk i stor skala før slike feil oppdages.
SCA oppdager kjente sårbare komponenter. Den verifiserer ikke hensikt, opprinnelse eller ondsinnet innsetting uten CVE-signaturer. NISTs Secure Software Development Framework (SSDF) legger vekt på å opprettholde opprinnelse og sporbarhet førcisfordi integritet ikke garanteres bare av opplisting av sårbarheter.
Agentsystemer forsterker problemet. Når assistenter kan åpne pull requests, endre databaser, justere CI-tillatelser eller utløse distribusjoner, vil misbruk aldri kunne fremstå som en kodefeil. Det manifesterer seg som en feil i funksjonskontrollen.
Derfor omformulerer AI Vibe Coding Security spørsmålet fra:
«Er denne gjenstanden sårbar?»
til:
«Kan vi stole på hvordan denne gjenstanden ble produsert?»
Rammeverk for integritet av forsyningskjeden, som for eksempel SLSA Legg vekt på byggeproveniens og manipuleringsmotstand som grunnleggende kontroller. Proveniens svarer på hvor, når og hvordan en artefakt ble produsert. Under vibe-koding blir proveniens en primær sikringsmekanisme, ikke en samsvarskontroll.
Hva du bør gjøre i stedet: En arbeidsflytsentrert sikkerhetsmodell
Hvitboken foreslår en praktisk driftsmodell som er i tråd med både OWASP-veiledningen og NIST AI RMF:
1. Styr AI-verktøy
Definer eksplisitt hvilke AI-assistenter, koblinger og MCP-servere som er tillatt. Bruk færrest rettigheter. Krev gjennomgang for domener med høy sensitivitet, som autentisering, kryptografi, IAM og CI/CD konfigurasjon.
2. Identifiser risiko kontinuerlig
Kartlegg risiko på tvers av kode, avhengigheter, infrastruktur og verktøykall. Behandle ledetekster og kontekst som kontrollflater. Overvåk inntak av forsyningskjeden i sanntid.
3. Valider og mål
Integrere SAST, SCA, IaC skanning og hemmelighetsdeteksjon i IDE og pull request arbeidsflyter. Utvid telemetri til agentatferd og verktøypåkallingsmønstre. Juster måling med NIST AI RMF-livssyklusfunksjoner.
4. Beskytt og håndhev
Feil lukket når proveniens mangler. Håndhev byggeattestering. Krev kontroller for avhengighetskilde. Overvåk CI/CD for drift og unormal utførelse. Blokker høyrisikoartefakter før utplassering.
CISAs katalog over kjente utnyttede sårbarheter (KEV) forsterker hvorfor utnyttelsesinformasjon må utfylle statisk alvorlighetsscoring. Prioritering må være i samsvar med aktiv angriperatferd, ikke teoretisk risiko.
Kort sagt, håndheving må være deterministisk med AI-hastighet.
Forretningsmessige og regulatoriske implikasjoner
AI-assistert utvikling er ikke lenger et nisjebasert ingeniøreksperiment. Det skjærer seg direkte med regulatoriske forventninger.
Ocuco NIS2-direktivet krever risikostyring for cybersikkerhet på tvers av utvikling, forsyningskjede og hendelseshåndtering.
Ocuco Digital Operational Resilience Act (DORA) krever IKT-risikostyring, robusthetstesting og tredjepartsstyring i finanssektoren.
NIST AI RMF og dens generative AI-profil legger ytterligere vekt på styring, sporbarhet og kontinuerlig overvåking.
Organisasjoner som behandler vibe-koding som uhåndtert bekvemmelighet risikerer regulatorisk friksjon, revisjonsfeil og økt eksponering for kostnader knyttet til sikkerhetsbrudd.
Konklusjon: Fremtiden til AppSec avhenger av Vibe Coding Security
AI-koding er uunngåelig.
Ustyrt AI-koding er valgfritt.
Tradisjonell AppSec er fortsatt grunnleggende. Imidlertid kan ikke artefaktskanning alene garantere sikkerhet under vibe-koding. Feilmodusen har endret seg fra isolerte defekter til decisionekjedeintegritet.
AI Vibe-kodingssikkerhet krever:
- Styring over AI-kapasitet
- Kontinuerlig risikostyring i livssyklusen
- Opprinnelses- og byggeintegritetshåndhevelse
- Utførelse av verktøy med minst privilegier
- Synlighet på arbeidsflytnivå
Sikringskode er ikke lenger tilstrekkelig.
Å sikre arbeidsflyten, fra prompt til distribusjon, er den virkelige grensen.
Last ned hele hvitboken
om forfatteren
Marcos Martin er en cybersikkerhetsingeniør med fokus på AI-drevet applikasjonssikkerhet, sikkerhet SDLC design og integritet i programvareforsyningskjeden. Arbeidet hans fokuserer på å bygge bro mellom moderne DevSecOps-praksiser og nye risikoer introdusert av AI-assistert utvikling, agentsystemer og automatiserte løsninger. CI/CD miljøer.
Marcos bidrar med forskning og praktisk veiledning om AI Vibe-kodingssikkerhet, arbeidsflytsikring og byggeintegritetsmodeller i tråd med rammeverk som NIST AI RMF, OWASP LLM og Agentic-veiledning, og SLSA.

