






For å oppnå den ekte kilden code security, må utviklingsteam ta i bruk skanneverktøy og «shift-left»-praksiser som forhindrer uautorisert bruk og stopper trusler før koden i det hele tatt når produksjonsprosessen. Hvis du spør Hvordan kan jeg forhindre bruk av kildekoden min?, svaret starter med synlighet, guardrailsog sanntidsbeskyttelse. Ved å integrere pålitelig kilde code security Ved å skanne verktøy inn i arbeidsflyten din, kan du oppdage logiske feil, hardkodede hemmeligheter og sårbare avhengigheter tidlig, og sikre at kodeintegriteten aldri overlates til tilfeldighetene.
Hva er kilde Code Security og hvorfor det betyr noe
Hvis du skriver kode, er du ansvarlig for mer enn bare funksjonalitet. Du er også ansvarlig for å beskytte den. Kilde code security handler om å sørge for at det du bygger forblir trygt, fra commit å utplassere.
Enkelt sagt betyr det å forhindre at angripere injiserer sårbarheter, stjeler logikk eller tukler med databasene dine. Men det går dypere. Det dekker også alt fra kodeintegritet til skift-venstre-praksis som oppdager risikoer tidlig.
Tross alt venter angripere sjelden på produksjon. De slår ofte til når garden er nede, som når en hardkodet hemmelighet sniker seg inn i en commit eller en ondsinnet avhengighet sniker seg inn i en package.json.
Derfor må sikre utviklingsarbeidsflyter inkludere:
- Tidlig oppdagelse av feil og hemmeligheter
- Beskyttelse mot manipulerte avhengigheter
- Kontinuerlig kilde code security skanneverktøy som kjører i din CI/CD
Med andre ord, kilde code security er ikke lenger valgfritt. Det er viktig for lag som ønsker å bygge raskt uten å åpne døren for reelle trusler.
Vanlige trusler mot kildekodeintegritet (og hvordan angripere utnytter dem)
Å beskytte kildekoden din handler ikke bare om å skrive ren logikk. Hvis du spør Hvordan kan jeg forhindre bruk av kildekoden min? av uautoriserte aktører, starter svaret med å forstå hvordan angripere tenker. De utnytter ofte svake punkter i utviklingslivssyklusen din, ikke bare produksjonskoden din. Dette er de vanligste truslene mot kildekodens integritet som alle utviklere bør ta tak i tidlig.
1. Lekkede hemmeligheter i Commits
Tokener, API-nøkler og legitimasjon blir ofte commitved en feiltakelse. Dette skjer ofte i .env filer, feilsøkingsskript eller glemte testtilfeller. Når de er avslørt, kan angripere bruke disse hemmelighetene til å få tilgang til skytjenester eller interne systemer. De skanner offentlige databaser kontinuerlig og handler raskt når de finner noe nyttig.
2. Tuklede eller kaprede avhengigheter
Avhengigheter av åpen kildekode er et vanlig inngangspunkt. Angripere kan kompromittere vedlikeholderkontoer eller publisere skadelige oppdateringer som ser legitime ut. Uten streng versjonslåsing eller atferdsskanning kan neste versjon importere skadelig programvare uten forvarsel.
3. CI/CD Pipeline Injeksjoner
CI/CD systemer er primære mål. Hvis din pipeline inkluderer usikre skript, ubekreftede tredjepartshandlinger eller ikke-festede avhengigheter, kan en angriper injisere kode som kjører under byggingen. Disse angrepene omgår ofte kildekoden fullstendig og kompromitterer systemene dine gjennom usikker automatisering.
4. Usikker Pull Requests og blinde sammenslåinger
Risikofylt kode kan skjule seg bak ren syntaks. Hvis team hopper over fagfellevurderinger eller statiske analysekontroller, kan farlig logikk flettes inn i produksjonen. Angripere ser deretter etter disse feilene i distribuerte endepunkter, spesielt i tilgangskontroll og autentiseringsflyter.
Beste praksis for å forhindre uautorisert bruk av kildekoden din
For å redusere eksponering og styrke kilden din code security og kodeintegritet, følg disse beste fremgangsmåtene gjennom hele utviklingssyklusen. Hvis du lurer på Hvordan kan jeg forhindre bruk av kildekoden min? uten tillatelse, er denne sjekklisten ditt utgangspunkt.
1. Bruk kilde Code Security Skanneverktøy på alle Commit
Kjør SAST verktøy på hver commit or pull requestSkann etter logiske feil, hemmeligheter og usikre funksjoner før koden når hovedgrenen din. Prioriter verktøy som tilbyr handlingsrettede resultater med minimale falske positiver.
2. Håndhev filialbeskyttelse og krev fagfellevurdering
Aktiver regler for grenbeskyttelse i innstillingene for arkivet ditt. Krev minst én anmelder per pull request og blokkere direkte push-er til beskyttede grener. Dette forhindrer uautoriserte endringer og sikrer oversikt.
3. Skann avhengigheter med tilgjengelighets- og utnyttelseskontroller
Bruk kilde code security skanneverktøy som går utover CVE-er. Velg en SCA motor som evaluerer om sårbare avhengigheter faktisk kalles i koden din, og hvor utnyttbare disse stiene egentlig er.
4. Roter hemmeligheter automatisk og skann etter lekkasjer
Oppbevar all legitimasjon og tokener i sikre hemmelige administratorer. Angi automatiske rotasjonsregler og skann hele Git-historikk, tagger og beholderlag for hardkodede hemmeligheter eller utilsiktede lekkasjer.
5. Revider din CI/CD Pipelines for risikabel atferd
Gjennomgå din pipelines som kode. Se etter usikre skript, ikke-festede avhengigheter og tredjepartshandlinger som henter fra ukjente registre. Bruk CI/CD guardrails som bryter oppbyggingen av mistenkelig aktivitet. Trusselaktører utnytter ofte pipeline svakheter, ikke bare kildekoden. Dette trinnet beskytter integriteten til hele leveringsprosessen.
Ønsker du en oppfriskning av hva sikker programvare egentlig betyr?
Sjekk ut Programvaresikkerhet: Tilbake til det grunnleggende og lær hvordan grunnleggende praksiser fortsatt beskytter moderne pipelines.
Eksempel fra den virkelige verden: Når kilde Code Security Mislykkes i CI Pipeline
La oss si at en utvikler legger til en populær åpen kildekode-pakke under en rutineoppdatering:
					"dependencies": {
  "net-utils-helper": "1.2.3"
}
Ved første øyekast virker alt trygt. Nei CVE-er er oppført. Versjonen er låst. Repositoriet ser legitimt ut.
Det utvikleren imidlertid går glipp av er dette:
- Pakken inneholder et etterinstallasjonsskript som i stillhet sender systemets
SSH_PRIVATE_KEYtil en ekstern server. - Skriptet aktiveres bare i et CI-miljø, og sjekker etter
CI=truei miljøvariablene. - Statiske analyseverktøy klarer ikke å flagge pakken, siden den ikke samsvarer med noen kjente CVE-signaturer.
For en kilde Code Security Skanneverktøyet bør gjøre det
Det er her moderne kilde code security skanneverktøy i likhet med Xygeni kom inn:
- De skann den nøyaktige versjonen la ikke bare til navnet.
- De analyser pakkeoppførselen, inkludert installasjonsskript, filtilgangsmønstre og nettverkskall.
- De oppdage ondsinnede hensikter, selv om pakken ikke har noen rapporterte CVE-er.
- De blokker byggingen i CI pipeline før den kompromitterte avhengigheten kjører.
Resultat
- Bakdøren kjøres aldri.
- Hemmeligheten lekker aldri ut.
- Teamet unngår et kompromiss i forsyningskjeden.
Dette eksemplet fremhever hvorfor det ikke lenger er nok å bare stole på CVE-er eller manuelle kontroller. For å beskytte kodeintegriteten og forhindre at skadelig kode kommer inn i pipelines, du trenger smartere verktøy med atferdsanalyse og sanntidsdata CI/CD håndheving.
Hvordan Xygeni er SAST Sikrer kildekoden fra innsiden og ut
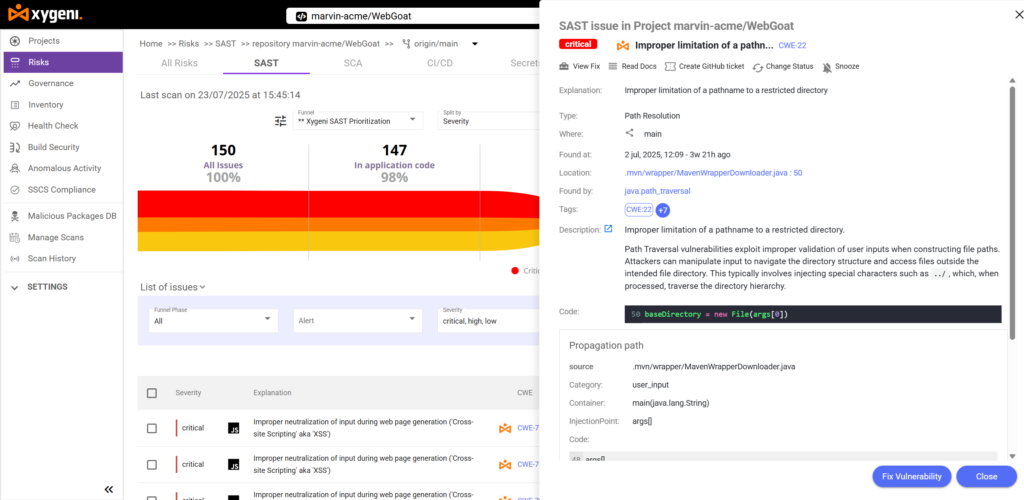
bro SAST verktøy bremser utviklingen eller begraver team i falske positiver. Xygeni har en annen tilnærmingDen leverer statisk analyse rettet mot utviklere, med fokus på det som virkelig betyr noe: utnyttbare feil i reelle kodebaner.
Slik beskytter Xygeni kildekoden din fra innsiden og ut:
- Skanner hver Pull Request i virkeligheten
Xygeni analyserer kode i det øyeblikket en PR åpnes. Den sporer utførelsesflyter, identifiserer sårbare mønstre og fremhever problemer før de når hovedgrenen. - Følger faktiske dataflyter
I stedet for å se etter generiske mønstre, sporer Xygeni input fra kilder til mottakere. Dette sikrer at den bare flagger sårbarheter som virkelig er tilgjengelige og relevante. - Gir utviklere hele bildet
Hvert problem inkluderer CWE-tagger, alvorlighetsgrader, utnyttbarhetskontekst og filplasseringer. På den måten kan utviklere forstå og fikse problemer uten ekstra gjetting. - Gir løsninger uten å miste kontrollen
Når det er mulig, foreslår Xygeni en AutoFix direkte i pull requestUtviklerne gjennomgår oppdateringen, godkjenner den og har full kontroll over hva som blir slått sammen. - Forhindrer at risikable feilrettinger introduserer nye feil
Hvis en oppdatering introduserer nye sårbarheter eller skaper funksjonelle risikoer, varsler Xygeni teamet før endringene slås sammen. - Stopper usikre sammenslåinger automatisk
Du kan definere sikkerhetspolicyer som blokkerer sammenslåinger når kritiske feil oppdages. Dette beskytter kodebasen din samtidig som arbeidsflytene holdes problemfrie.
Med Xygeni får teamet ditt rask, nøyaktig og kontekstbevisst statisk analyse. Du finner reelle trusler tidlig, fikser dem med selvtillit og opprettholder kodeintegriteten uten å bremse utgivelsene dine.
Konklusjon: Bygg raskt, vær sikker, ta vare på koden din
Kilde code security er ikke lenger valgfritt. Hvis du lurer på Hvordan kan jeg forhindre bruk av kildekoden min? uten tillatelse, ligger svaret i synlighet, automatisering og tidlig intervensjon. Angripere venter ikke lenger på produksjon. De utnytter feil i pull requests, manipulerte pakker og feilkonfigurerte pipelines.
Derfor integrerer moderne team kilde code security skanneverktøy inn i utviklingsarbeidsflytene sine. Verktøy som Xygeni gir utviklere sanntidsbeskyttelse mot logiske feil, ondsinnede avhengigheter, lekkede hemmeligheter og CI/CD utnyttelser, alt uten å bremse leveringen.
For å bygge raskt og forbli sikker, må du svinge til venstre. Integrer sikkerhetsskanning i alle commit, hver sammenslåing og hver bygging. På den måten beholder teamet ditt kontroll over koden, risikoene og utgivelsen. Viktigst av alt, stopper du trusler før de i det hele tatt når produksjon.
Nå er det på tide å herde kildekoden din fra innsiden og ut.
Klar til å komme i gang? Utforsk Xygenis gratis prøveperiode

