






For å oppnå sant kritisk systembeskyttelse, utviklingsteam må ta i bruk skift venstre sikkerhet praksiser som identifiserer sårbarheter og skadelig kode før utrulling. Denne proaktive tilnærmingen til sikker programvareutvikling sikrer at logiske feil og høyrisikoavhengigheter aldri når produksjon, og beskytter kjernesystemene bedriften din er avhengig av.
En eneste dårlig commit kan kompromittere infrastrukturen din, og du oppdager det kanskje ikke før det er for sent. Derfor kritisk systembeskyttelse må flyttes til venstre, fra det øyeblikket koden skrives, ikke etter at den er distribuert.
Kritiske systemer inkludere programvaren som driver identitetsplattformene, betalingsbehandlerne, administrasjonsportalene dine og CI/CD orkestratorer, ryggraden i virksomheten din. Når disse feiler, handler angriperne raskt. Og du ligger allerede bakpå hvis du utelukkende stoler på runtime-forsvar.
ta XZ Utils bakdør: et lavnivåkomprimeringsbibliotek kapret av en betrodd vedlikeholder. Det ble nesten levert i store Linux-distribusjoner – til tross for alle perimeterforsvarene som var på plass, fordi angrepet startet innsiden bygningen pipeline.
Denne typen risiko krever skift venstre sikkerhetOg det krever verktøy som fanger opp problemer i sanntid, i pull requests, i avhengighetsoppgraderinger og i arbeidsflytene dine. Det er der Xygenis SAST og SCA gjøre en forskjell.
Fra deteksjon av logiske feil til blokkering av ondsinnede pakker og forhåndssammenslåing guardrails som stopper sårbarheter før de når produksjon, muliggjør Xygeni virkelig sikker programvareutvikling, med fart, klarhet og kontroll.
Hva betyr kritisk systembeskyttelse i applikasjonssikkerhet?
I applikasjonssikkerhet, kritisk systembeskyttelse refererer til å sikre delene av programvaren din som administrerer identitet, sensitive data, forretningslogikk og distribusjonsautomatisering. Dette er komponentene der en enkelt feil kan føre til privilegiumsøkning, datalekkasjer eller fullstendig systemkompromittering.
Viktige mål inkluderer:
- Autentiseringsmoduler og tokenvalideringslogikk
- Håndtering av hemmeligheter og konfigurasjonsfiler
- Forretningskritiske API-er som utfører transaksjoner eller får tilgang til sensitive data
- CI/CD skript, løpere og distribusjonsdefinisjoner innebygd i kodebasen din
Moderne angrep utnytter i økende grad applikasjonslaget. En sårbar rute, en misbrukt avhengighet eller en feilkonfigurert pipeline er ofte nok til å bryte kritiske systemer.
Derfor er sikkerhet med shift left et krav for effektiv, sikker programvareutvikling. Du kan ikke stole på produksjonsforsvar for å oppdage problemer som ble introdusert i utviklingen. Den eneste pålitelige strategien er å integrere verktøy som SAST og SCA direkte inn i utviklingsarbeidsflyten din. Dette forhindrer problemer før de slås sammen, avhengigheter før de installeres, og pipelines før de utløses.
Analyse av programvaresammensetning for sikker programvareutvikling
Hvis du henter inn avhengigheter fra åpen kildekode, henter du også inn andres feil, eller enda verre, deres skadevare. Derfor analyse av programvaresammensetning (SCA) er en grunnleggende del av skift venstre sikkerhet, viktig for enhver teambuilding sikker programvareutvikling pipelines.
Hvordan Xygeni er SCA Aktiverer kritisk systembeskyttelse før du sender kode
Xygeni skanner avhengigheter i det øyeblikket de legges til, enten det er i package.json, requirements.txt, eller til og med inne i hardkodede installasjonsskript i CI-jobber. Men i motsetning til tradisjonelle SCA verktøy, det oversvømmer deg ikke med irrelevante CVE-er.
I stedet fokuserer Xygeni på det som virkelig betyr noe:
- Flagger skadelige pakker, selv om de er nye og ikke har en CVE ennå
- Kjører tilgjengelighetsanalyse for å bekrefte om risikable kodebaner faktisk brukes i appen din
- Utnyttbarhet av poengsummer, slik at du ikke kaster bort tid på problemer med lav innvirkning
- Risikoer ved overflatesanering før du oppdaterer, slik at du ikke ved et uhell introduserer regresjoner
- Blokkerer farlige pakker før de installeres, inkludert i CI-containere
Som et resultat er dine kritiske systemer beskyttet så tidlig som mulig: når avhengigheten introduseres, ikke etter at den allerede er i produksjon.
Virkelige verden SCA Eksempel: Stoppe skadelig kode i Shift Left Security
Under en rutineoppdatering legger en utvikler til denne avhengigheten i et Java-prosjekt:
					<dependency>
  <groupId>com.thoughtworks.xstream</groupId>
  <artifactId>xstream</artifactId>
  <version>1.4.5</version>
</dependency>
Det ser stabilt ut. Ingen umiddelbare CVE-advarsler dukker opp i lokale verktøy.
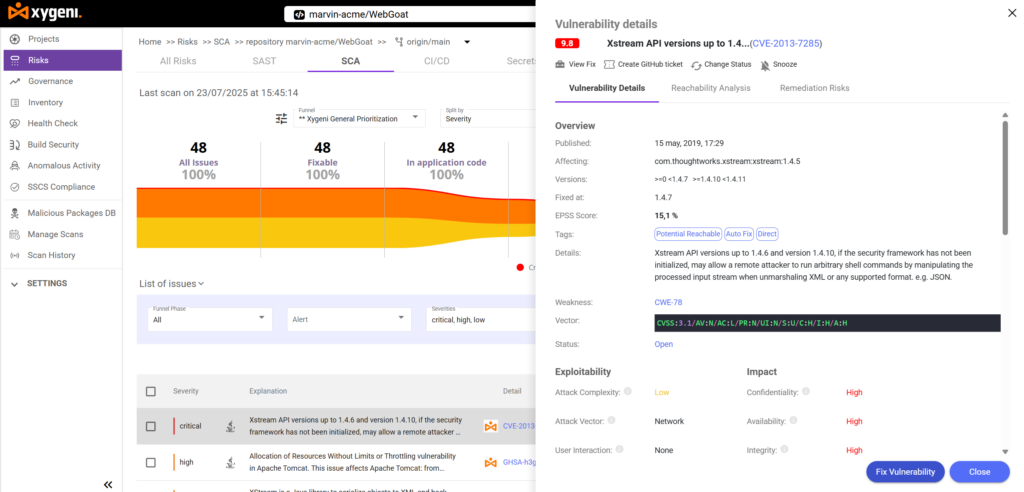
Men Xygenis SCA flagger den umiddelbart med CVE-2013-7285 a kritisk sårbarhet for ekstern kodekjøring (CVSS 9.8, CWE-78: OS-kommandoinjeksjon).
Reachability-analyse (fra Xygeni-kontekstpanelet):
«Xstream API-versjoner opptil 1.4.6 og versjon 1.4.10 kan, hvis sikkerhetsrammeverket ikke er initialisert, tillate en ekstern angriper å kjøre vilkårlige skallkommandoer ved å manipulere den behandlede inndatastrømmen når XML eller JSON avmarshales.»
- Koden bruker
XStreamfor XML-deserialisering - Xygeni oppdager metoden er potensielt tilgjengelig
- Sårbarheten kan være utnyttbar hvis brukt uten defensiv initialisering
Hva Xygeni gjør videre:
- Flagger den sårbare versjonen direkte i
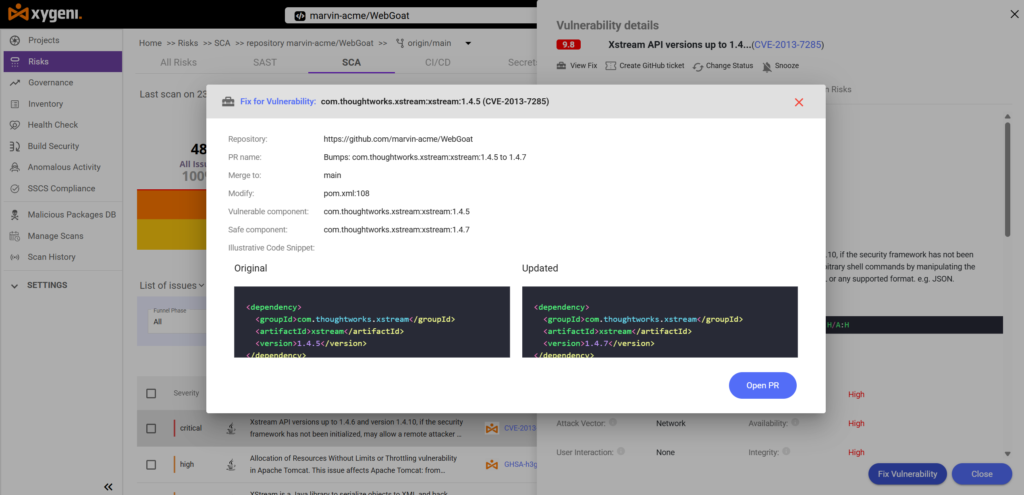
pom.xml - Anbefaler en oppgradering til 1.4.7, den første oppdaterte versjonen
- Viser innsikt i utbedringsrisiko, advarsel om mulige regresjoner fra oppgraderingen
- Oppretter en AutoFix PR som trygt forverrer versjonen
- Blokkerer CI-bygg inntil teamet gjennomgår og godkjenner endringen
Resultat: Teamet fikser problemet før det i det hele tatt når et testmiljø. Risikoen nøytraliseres. Løsningen skjer kl. commit tid, ikke etter utplassering.
Statisk sikkerhetstesting av applikasjoner for sikker programvareutvikling
Teamet ditt skriver forretningskritisk logikk hver dag. Hvis du ikke skanner denne logikken tidlig, vil feil nå produksjonen, og kjøretidsverktøy vil ikke fange dem opp. Derfor statisk sikkerhetstesting av applikasjoner (SAST) hører hjemme i utviklingsarbeidsflyten din fra starten av.
SAST spiller en kritisk rolle i skift venstre sikkerhet og skaper reelle resultater for sikker programvareutvikling team.
Hvordan Xygeni er SAST Støtter kritisk systembeskyttelse i utviklerarbeidsflyter
Xygeni analyserer kildekoden i det øyeblikket utviklerne sender inn en pull requestDen sporer utførelsesflyt, sporer inndatakilder til avløpssluk og fremhever reelle risikoer i kritiske stier, uten å forstyrre utvikleropplevelsen.
Her er hvordan det fungerer:
- Skanner kodeforskjeller for logiske feil som sti-traversering, SQL-injeksjon og usikre autentiseringskontroller
- Sporer hele flyten av hver sårbarhet fra brukerinput til kjøretidsatferd
- Taggproblemer basert på alvorlighetsgrad, utnyttbarhet og om de påvirker kritiske systemer
- Foreslår sikre løsninger automatisk i PR med Automatisk fiks, slik at utviklere kan handle umiddelbart
- Blokkerer risikable sammenslåinger, og holder sårbar kode ute av hovedinnholdet uten å forstyrre teamet
I stedet for å avdekke falske positiver eller generiske CVE-er, Xygeni fokuserer på utnyttbare feil i programvaren du faktisk leverer. Det gir teamet ditt mulighet til å oppdage farlige feil tidlig og beskytte kritiske systemer lenge før utrulling.
Det er verdien av ekte «shift left»-sikkerhet, og hvordan du oppnår sikker programvareutvikling uten å ofre hastighet eller kontroll.
Real SAST Eksempel: Blokkering av CWE-22 før den når kritiske systemer
La oss si at en utvikler oppdaterer en eldre Java-tjeneste som skriver til filsystemet. I løpet av en nylig sprint, commit følgende kode:
File baseDirectory = new File(args[0]);
Denne linjen trekker direkte fra args[], uten validering. Det virker trygt, helt til du innser at det åpner døren til stigjennomgang.
Hva Xygeni SAST Oppdager
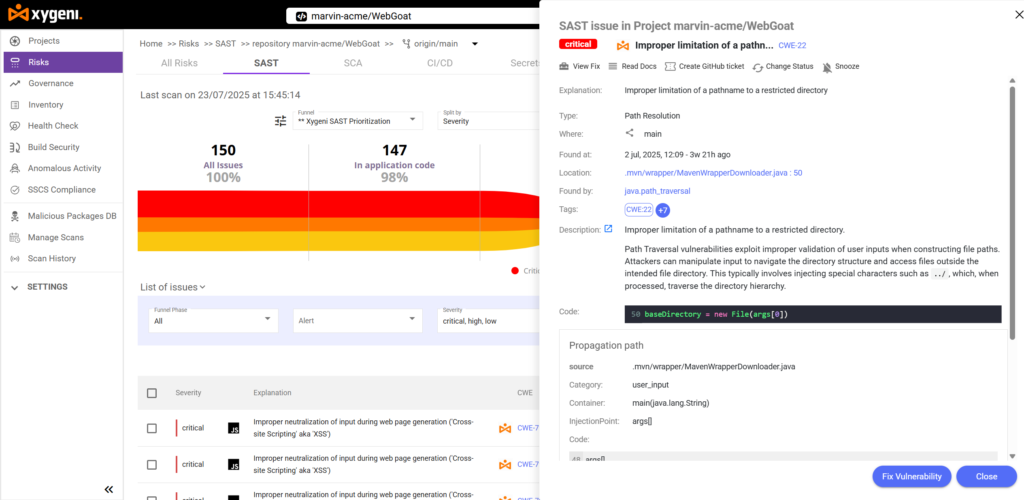
Xygenis java.path_traversal sjekk umiddelbart sporer dette som en CWE-22 sårbarhet:
Feil begrensning av et stinavn til en begrenset katalog.
- Kilden:
args[0], direkte fra brukerinndata - Vasken:
new File(args[0])pleide å settebaseDirectory - Filen:
.mvn/wrapper/MavenWrapperDownloader.java, linje 50
Denne typen feil lar en angriper peke appen din mot utilsiktede stier som ../../etc/passwd, noe som risikerer uautorisert filtilgang eller overskriving.
AutoFix i aksjon: Sikker som standard
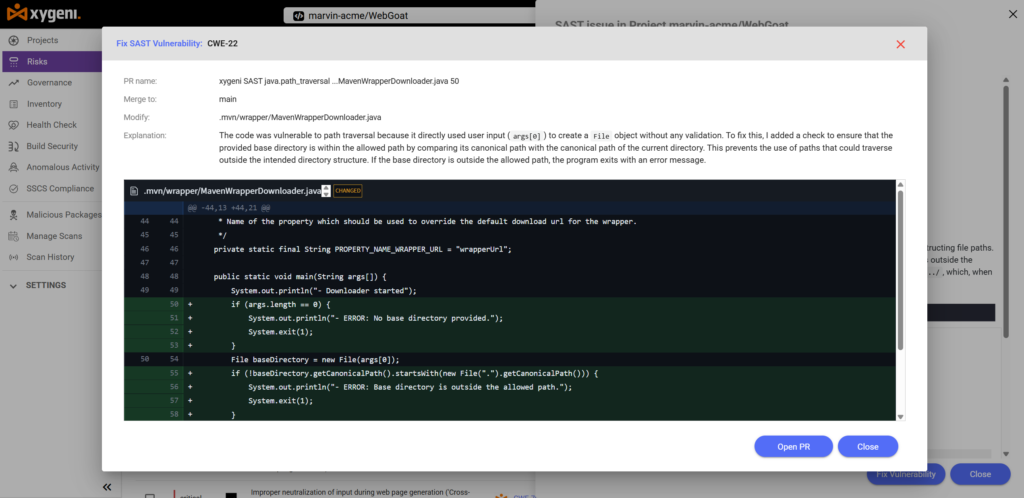
Xygeni foreslår og forbereder en oppdatering, men du beholder kontrollen. Reparasjonen sikrer baseDirectory kan ikke unnslippe det tillatte katalogtreet:
					.mvn/wrapper/MavenWrapperDownloader.java
CHANGED
     * Name of the property which should be used to override the default download url for the wrapper.
     */
    private static final String PROPERTY_NAME_WRAPPER_URL = "wrapperUrl";

    public static void main(String args[]) {
        System.out.println("- Downloader started");
        if (args.length == 0) {
            System.out.println("- ERROR: No base directory provided.");
            System.exit(1);
        }
        File baseDirectory = new File(args[0]);
        if (!baseDirectory.getCanonicalPath().startsWith(new File(".").getCanonicalPath())) {
            System.out.println("- ERROR: Base directory is outside the allowed path.");
            System.exit(1);
        }
        System.out.println("- Using base directory: " + baseDirectory.getAbsolutePath());

        // If the maven-wrapper.properties exists, read it and check if it contains a custom
        // wrapperUrl parameter.
        File mavenWrapperPropertyFile = new File(baseDirectory, MAVEN_WRAPPER_PROPERTIES_PATH);
        String url = DEFAULT_DOWNLOAD_URL;
PR-en er blokkert inntil denne rettelsen er slått sammen. Anmeldere kan se risikoen, sporingen, CWE-taggen og løsningen, alt direkte i pull request.
Resultat
- Stien som gikk gjennom nådde aldri produksjon
- Teamet unngikk en høyrisikofeil uten noen nedbremsinger
- Den sikre programvareutviklingssyklusen fortsatte raskt og beskyttet
Sånn er det ekte skift venstre sikkerhet fungerer med Xygeni SAST: oppdage logiske feil tidlig, veilede utviklere med tydelig kontekst og håndheve kritisk systembeskyttelse før koden slås sammen.
Stopp trusler før de starter
Hvis du venter til produksjonsfasen med å sikre applikasjonene dine, er det allerede for sent. Kritisk systembeskyttelse starter i IDE-en din, ikke brannmuren din.
Med moderne angrep som retter seg mot kildekode, avhengigheter og CI/CD pipelines, skift venstre sikkerhet er ikke lenger valgfritt, det er den eneste måten å bygge virkelig på sikker programvareutvikling arbeidsflyt.
Xygeni gir utviklere sanntidsverktøy for å oppdage logiske feil, blokkere skadelige pakker og håndheve guardrails uten å bremse ned farten din pipelineFra PR-skanninger til avhengighetssjekker, beholder du kontrollen mens plattformen gjør det tunge arbeidet.
Sikre raskere. Oppdag tidligere. Send tryggere.
Sjekkliste: Implementer kritisk systembeskyttelse i utvikling
Du kan ikke sikre kritiske systemer etter utrulling. Slik gjør du det bygg inn beskyttelse i utviklingsarbeidsflyten din med praktiske, venstrevendte sikkerhetstaktikker:
| Trinn | Handling |
|---|---|
| Trinn 1: Skann PR-er med SAST | Kjør statisk applikasjonssikkerhetstesting på alle pull request for å fange opp logiske feil som stitraversering, usikker deserialisering eller manglende autentiseringskontroller før koden lander i main. |
| Trinn 2: Analyser avhengigheter | Bruk programvaresammensetningsanalyse til å oppdage skadelige pakker, vurdere tilgjengelighet og prioritere faktiske utnyttelsesbaner – ikke bare erklærte risikoer. |
| Trinn 3: Bruk AutoFix med Oversikt | La Xygeni generere sikre oppdateringer for SAST og SCA problemer, men hold utviklerne i kontroll – ingen stille sammenslåinger. |
| Trinn 4: Håndhev CI/CD Guardrails | Definer retningslinjer som blokkerer bygg når sårbarheter er tilgjengelige, utnyttbare eller skadelige. Behandle sikkerhetskontroller som linting. |
| Trinn 5: Overvåk utnyttelsestrakten | Spor risikoer på tvers av utvikling, testing og produksjon. Bruk dashboards for å identifisere hvilke problemer som er trygge å utsette, fikse umiddelbart eller overvåke. |
Sammendragstabell: Shift Left-sikkerhet for kritisk systembeskyttelse
| Capability | SAST | SCA | CI/CD Guardrails |
|---|---|---|---|
| Oppdager logiske feil i PR-er | ✅ | - | - |
| Flagger ondsinnede eller risikable avhengigheter | - | ✅ | - |
| Analyserer tilgjengelighet og utnyttbarhet | ✅ | ✅ | ✅ |
| Foreslår automatisk sikre løsninger (AutoFix) | ✅ | ✅ | - |
| Blokkerer usikre sammenslåinger eller bygg | ✅ | ✅ | ✅ |
| Sporer risiko fra utvikler til produsent | ✅ | ✅ | ✅ |
Konklusjon: Bygg raskt med Shift Left-sikkerhet og kritisk systembeskyttelse
Kritisk systembeskyttelse er ikke bare et sikkerhetsproblem, det er en utviklingsprioritet. Angripere venter ikke på at koden din skal komme i produksjon. De retter seg mot avhengigheter i repoet ditt, logiske feil i pull requestsog feilkonfigurert pipelines som distribuerer resten.
Shift left-sikkerhet er slik du slår dem.
Ved å integrere SAST og SCA i utviklingsflyten din oppdager du problemer før de oppstår. Du oppdaterer raskt, beholder kontrollen og håndhever sikker programvareutvikling uten å bremse teamet ditt.
Xygeni gir deg oversikten, automatiseringen og kontrollen for å beskytte systemene bedriften din ikke har råd til å miste, fra første stund. commit til den endelige utplasseringen.
Vil du se hva som lurer i koden din?
Kjør din første skanning til venstre skift med Xygeni: ingen kredittkort nødvendig.

