






ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਇੱਕ ਕਮਜ਼ੋਰੀ ਹੈ ਜੋ ਹਮਲਾਵਰਾਂ ਨੂੰ ਭਰੋਸੇਯੋਗ ਵੈੱਬ ਪੇਜਾਂ ਵਿੱਚ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ ਪਾਉਣ ਦਿੰਦੀ ਹੈ, ਜੋ ਫਿਰ ਕਿਸੇ ਵੀ ਵਿਅਕਤੀ ਦੇ ਬ੍ਰਾਊਜ਼ਰ ਵਿੱਚ ਚੱਲਦੀਆਂ ਹਨ ਜੋ ਵਿਜ਼ਿਟ ਕਰਦਾ ਹੈ। ਇਹ ਕੁਝ ਦੇ ਪਿੱਛੇ ਹੈ ਹਾਲੀਆ ਯਾਦਾਂ ਵਿੱਚ ਸਭ ਤੋਂ ਵੱਡੇ ਉਲੰਘਣ, ਬ੍ਰਿਟਿਸ਼ ਏਅਰਵੇਜ਼ ਅਤੇ ਈਬੇ ਸਮੇਤ, ਲੱਖਾਂ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਡੇਟਾ ਚੋਰੀ, ਖਾਤਾ ਹਾਈਜੈਕਿੰਗ ਅਤੇ ਧੋਖਾਧੜੀ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ। ਇਹ ਗਾਈਡ XSS ਦੀਆਂ ਤਿੰਨ ਮੁੱਖ ਕਿਸਮਾਂ, ਹਰੇਕ ਦੀਆਂ ਅਸਲ-ਸੰਸਾਰ ਉਦਾਹਰਣਾਂ, ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਕਿਵੇਂ ਰੋਕਣਾ ਹੈ, ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ।
ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਕੀ ਹੈ?
ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਇੱਕ ਕਮਜ਼ੋਰੀ ਹੈ ਜੋ ਹਮਲਾਵਰਾਂ ਨੂੰ ਭਰੋਸੇਯੋਗ ਵੈੱਬ ਪੰਨਿਆਂ ਵਿੱਚ ਨੁਕਸਾਨਦੇਹ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਇੰਜੈਕਟ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦੀ ਹੈ। ਜਦੋਂ ਉਪਭੋਗਤਾ ਇਹਨਾਂ ਪੰਨਿਆਂ ਨਾਲ ਇੰਟਰੈਕਟ ਕਰਦੇ ਹਨ, ਤਾਂ ਸਕ੍ਰਿਪਟਾਂ ਉਹਨਾਂ ਦੇ ਬ੍ਰਾਊਜ਼ਰਾਂ ਵਿੱਚ ਚੱਲਦੀਆਂ ਹਨ। ਇਸ ਕਾਰਨ ਕਰਕੇ, XSS ਵੱਡੇ ਜੋਖਮਾਂ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ:
- ਡਾਟਾ ਚੋਰੀ: ਹਮਲਾਵਰ ਸੈਸ਼ਨ ਕੂਕੀਜ਼ ਵਰਗੀ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਚੋਰੀ ਕਰਦੇ ਹਨ ਅਤੇ login ਪ੍ਰਮਾਣ ਪੱਤਰ
- ਸੈਸ਼ਨ ਹਾਈਜੈਕਿੰਗ: ਹਮਲਾਵਰ ਸਰਗਰਮ ਉਪਭੋਗਤਾ ਸੈਸ਼ਨਾਂ ਤੱਕ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰਦੇ ਹਨ ਅਤੇ ਉਹਨਾਂ ਦਾ ਰੂਪ ਧਾਰਨ ਕਰਦੇ ਹਨ।
- ਅਣਅਧਿਕਾਰਤ ਕਾਰਵਾਈਆਂ: ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ ਪੀੜਤ ਦੀ ਜਾਣਕਾਰੀ ਤੋਂ ਬਿਨਾਂ ਕਾਰਵਾਈਆਂ ਕਰਦੀਆਂ ਹਨ।
XSS ਕਮਜ਼ੋਰੀਆਂ ਆਮ ਤੌਰ 'ਤੇ ਉਪਭੋਗਤਾ ਇਨਪੁਟ ਦੀ ਮਾੜੀ ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਂ ਸੈਨੀਟਾਈਜ਼ੇਸ਼ਨ ਤੋਂ ਪੈਦਾ ਹੁੰਦੀਆਂ ਹਨ। ਇਹ ਸਮਝਣਾ ਕਿ ਇਹ ਹਮਲੇ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ, ਇਹਨਾਂ ਨੂੰ ਰੋਕਣ ਦਾ ਪਹਿਲਾ ਕਦਮ ਹੈ।
ਕਰਾਸ ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਹਮਲਿਆਂ ਦੀਆਂ ਕਿਸਮਾਂ ਅਤੇ ਅਸਲ-ਸੰਸਾਰ ਦੀਆਂ ਉਦਾਹਰਣਾਂ
ਸੁਰੱਖਿਆ ਮਾਹਰ ਕਰਾਸ ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਹਮਲਿਆਂ ਨੂੰ ਤਿੰਨ ਮੁੱਖ ਕਿਸਮਾਂ ਵਿੱਚ ਸ਼੍ਰੇਣੀਬੱਧ ਕਰਦੇ ਹਨ: ਸਟੋਰਡ, ਰਿਫਲੈਕਟਡ, ਅਤੇ DOM-ਅਧਾਰਤ XSS। ਹਰੇਕ ਕਿਸਮ ਵੈੱਬ ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਿੱਚ ਵੱਖ-ਵੱਖ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੀ ਹੈ, ਜਿਸਦੇ ਨਤੀਜੇ ਵਿਲੱਖਣ ਹੁੰਦੇ ਹਨ। ਹੋਰ ਸਮਝਾਉਣ ਲਈ, ਇੱਥੇ ਹਰੇਕ ਕਿਸਮ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀ ਹੈ ਅਤੇ ਉਹਨਾਂ ਦੁਆਰਾ ਕੀਤੇ ਜਾ ਸਕਣ ਵਾਲੇ ਨੁਕਸਾਨ ਦੀਆਂ ਉਦਾਹਰਣਾਂ ਹਨ।
ਸਟੋਰਡ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS)
ਸਟੋਰਡ XSS, ਜਿਸਨੂੰ ਪਰਸਿਸਟੈਂਟ XSS ਵੀ ਕਿਹਾ ਜਾਂਦਾ ਹੈ, ਉਦੋਂ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਨੁਕਸਾਨਦੇਹ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਸਰਵਰ 'ਤੇ ਸਥਾਈ ਤੌਰ 'ਤੇ ਸੁਰੱਖਿਅਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਉਦਾਹਰਣ ਵਜੋਂ, ਇਹਨਾਂ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਇੱਕ ਡੇਟਾਬੇਸ ਜਾਂ ਉਪਭੋਗਤਾ ਪ੍ਰੋਫਾਈਲ ਵਿੱਚ ਸਟੋਰ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ। ਜਦੋਂ ਵੀ ਕੋਈ ਸਮਝੌਤਾ ਕੀਤੇ ਸਰੋਤ ਤੱਕ ਪਹੁੰਚ ਕਰਦਾ ਹੈ, ਤਾਂ ਸਕ੍ਰਿਪਟ ਆਪਣੇ ਆਪ ਹੀ ਚੱਲਦੀ ਹੈ।
ਹਮਲਾਵਰ ਆਮ ਤੌਰ 'ਤੇ ਉੱਚ-ਟ੍ਰੈਫਿਕ ਪਲੇਟਫਾਰਮਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਲਈ ਸਟੋਰਡ XSS ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ। ਕਿਉਂਕਿ ਖਤਰਨਾਕ ਪੇਲੋਡ ਸਰਵਰ 'ਤੇ ਰਹਿੰਦਾ ਹੈ, ਇਹ ਖੋਜ ਤੋਂ ਪਹਿਲਾਂ ਹਜ਼ਾਰਾਂ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰ ਸਕਦਾ ਹੈ।
ਅਸਲ-ਸੰਸਾਰ ਉਦਾਹਰਣ: ਈਬੇ (2014)
2014 ਵਿੱਚ, ਹਮਲਾਵਰਾਂ ਨੇ ਖਤਰਨਾਕ ਜਾਵਾ ਸਕ੍ਰਿਪਟ ਨੂੰ ਇੰਜੈਕਟ ਕੀਤਾ ਈਬੇ ਉਤਪਾਦ ਸੂਚੀਆਂ। ਇਹ ਇਸ ਲਈ ਹੋਇਆ ਕਿਉਂਕਿ eBay ਨੇ ਉਪਭੋਗਤਾ ਇਨਪੁਟਸ ਨੂੰ ਸਹੀ ਢੰਗ ਨਾਲ ਸੈਨੇਟਾਈਜ਼ ਨਹੀਂ ਕੀਤਾ। ਜਦੋਂ ਵੀ ਉਪਭੋਗਤਾ ਪ੍ਰਭਾਵਿਤ ਸੂਚੀਆਂ 'ਤੇ ਜਾਂਦੇ ਸਨ, ਉਨ੍ਹਾਂ ਦੇ ਬ੍ਰਾਊਜ਼ਰ ਅਣਜਾਣੇ ਵਿੱਚ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟ ਨੂੰ ਲਾਗੂ ਕਰਦੇ ਸਨ।
ਨਤੀਜੇ:
- ਪੀੜਤਾਂ ਨੂੰ ਫਿਸ਼ਿੰਗ ਸਾਈਟਾਂ 'ਤੇ ਭੇਜਿਆ ਜਾਂਦਾ ਸੀ, ਜਿੱਥੇ ਹਮਲਾਵਰ ਚੋਰੀ ਕਰਦੇ ਸਨ login ਪ੍ਰਮਾਣ ਪੱਤਰ ਅਤੇ ਨਿੱਜੀ ਡੇਟਾ।
- ਢੁਕਵੀਂ ਸੁਰੱਖਿਆ ਦੀ ਘਾਟ ਕਾਰਨ eBay ਨੂੰ ਕਾਫ਼ੀ ਸਾਖ ਦਾ ਨੁਕਸਾਨ ਹੋਇਆ।
- ਨਤੀਜੇ ਵਜੋਂ, ਇਸ ਕੇਸ ਨੇ ਮਜ਼ਬੂਤ ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਅਸਲ-ਸਮੇਂ ਦੀ ਨਿਗਰਾਨੀ ਦੀ ਮਹੱਤਵਪੂਰਨ ਜ਼ਰੂਰਤ ਨੂੰ ਦਰਸਾਇਆ।
ਰਿਫਲੈਕਟਡ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS)
ਰਿਫਲੈਕਟਿਡ XSS ਉਦੋਂ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਨੁਕਸਾਨਦੇਹ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ URL ਜਾਂ ਫਾਰਮ ਇਨਪੁਟ ਵਿੱਚ ਏਮਬੇਡ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ ਸਰਵਰ ਦੇ ਜਵਾਬ ਵਿੱਚ ਪ੍ਰਤੀਬਿੰਬਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਇਸ ਕਿਸਮ ਦਾ ਕਰਾਸ ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਹਮਲਾ ਆਮ ਤੌਰ 'ਤੇ ਫਿਸ਼ਿੰਗ ਲਿੰਕਾਂ ਰਾਹੀਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ ਜਿਵੇਂ ਹੀ ਪੀੜਤ ਲਿੰਕ 'ਤੇ ਕਲਿੱਕ ਕਰਦਾ ਹੈ, ਇਹ ਲਾਗੂ ਹੋ ਜਾਂਦਾ ਹੈ।
ਇਸ ਦੇ ਨਾਲ ਹੀ, ਰਿਫਲੈਕਟਡ XSS ਵਿਅਕਤੀਗਤ ਪੀੜਤਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦਾ ਹੈ ਪਰ ਫਿਰ ਵੀ ਗੰਭੀਰ ਨਤੀਜੇ ਭੁਗਤ ਸਕਦਾ ਹੈ।
ਅਸਲ-ਸੰਸਾਰ ਉਦਾਹਰਣ: ਬ੍ਰਿਟਿਸ਼ ਏਅਰਵੇਜ਼ (2018)
ਬ੍ਰਿਟਿਸ਼ ਏਅਰਵੇਜ਼ ਨੇ ਇੱਕ ਅਨੁਭਵ ਕੀਤਾ ਪ੍ਰਤੀਬਿੰਬਿਤ XSS ਕਮਜ਼ੋਰੀ 2018 ਵਿੱਚ। ਹਮਲਾਵਰਾਂ ਨੇ ਏਮਬੈਡਡ ਸਕ੍ਰਿਪਟਾਂ ਵਾਲੇ ਫਿਸ਼ਿੰਗ ਲਿੰਕ ਤਿਆਰ ਕੀਤੇ, ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਉਹਨਾਂ 'ਤੇ ਕਲਿੱਕ ਕਰਨ ਲਈ ਧੋਖਾ ਦਿੱਤਾ।
ਨਤੀਜੇ:
- ਹੈਕਰਾਂ ਨੇ ਗਾਹਕਾਂ ਦੀ ਸੰਵੇਦਨਸ਼ੀਲ ਜਾਣਕਾਰੀ ਚੋਰੀ ਕਰ ਲਈ, ਜਿਸ ਵਿੱਚ ਨਾਮ, ਪਤੇ ਅਤੇ ਭੁਗਤਾਨ ਕਾਰਡ ਦੇ ਵੇਰਵੇ ਸ਼ਾਮਲ ਹਨ।
- 400,000 ਤੋਂ ਵੱਧ ਗਾਹਕ ਪ੍ਰਭਾਵਿਤ ਹੋਏ, ਜਿਸ ਕਾਰਨ ਬ੍ਰਿਟਿਸ਼ ਏਅਰਵੇਜ਼ ਨੂੰ £20 ਮਿਲੀਅਨ GDPR ਜੁਰਮਾਨਾ ਲਗਾਇਆ ਗਿਆ।
- ਕੁੱਲ ਮਿਲਾ ਕੇ, ਇਸ ਉਲੰਘਣਾ ਨੇ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਕਮਜ਼ੋਰੀਆਂ ਨਾਲ ਜੁੜੇ ਵਿੱਤੀ ਅਤੇ ਕਾਨੂੰਨੀ ਜੋਖਮਾਂ ਨੂੰ ਉਜਾਗਰ ਕੀਤਾ।
DOM-ਅਧਾਰਿਤ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS)
DOM-ਅਧਾਰਤ XSS ਉਦੋਂ ਵਾਪਰਦਾ ਹੈ ਜਦੋਂ ਹਮਲਾਵਰ ਬ੍ਰਾਊਜ਼ਰ ਦੇ ਦਸਤਾਵੇਜ਼ ਆਬਜੈਕਟ ਮਾਡਲ (DOM) ਸਰਵਰ-ਸਾਈਡ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਦੀ ਬਜਾਏ। ਇਹ ਹਮਲਾ ਸਰਵਰ-ਸਾਈਡ ਪ੍ਰਮਾਣਿਕਤਾ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਬਾਈਪਾਸ ਕਰਦਾ ਹੈ ਅਤੇ ਅਕਸਰ ਅਸੁਰੱਖਿਅਤ JavaScript ਤਰੀਕਿਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਦਾ ਹੈ ਜਿਵੇਂ ਕਿ innerHTML or document.write().
ਉਦਾਹਰਣ ਵਜੋਂ, ਇੱਥੇ DOM-ਅਧਾਰਤ XSS ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਹੈ।
ਅਸਲ-ਸੰਸਾਰ ਉਦਾਹਰਣ: GitHub (2020)
2020 ਵਿੱਚ, ਹਮਲਾਵਰਾਂ ਨੇ ਇੱਕ DOM-ਅਧਾਰਿਤ XSS ਕਮਜ਼ੋਰੀ GitHub ਦੀ ਖੋਜ ਕਾਰਜਕੁਸ਼ਲਤਾ ਵਿੱਚ। ਉਹਨਾਂ ਨੇ ਸਰਵਰ ਸੁਰੱਖਿਆ ਨੂੰ ਬਾਈਪਾਸ ਕਰਦੇ ਹੋਏ, ਖੋਜ ਪੁੱਛਗਿੱਛ ਇਨਪੁਟਸ ਵਿੱਚ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਇੰਜੈਕਟ ਕੀਤਾ।
ਨਤੀਜੇ:
- ਹਮਲਾਵਰਾਂ ਨੇ ਸੈਸ਼ਨ ਕੂਕੀਜ਼ ਅਤੇ ਪ੍ਰਮਾਣੀਕਰਨ ਟੋਕਨ ਚੋਰੀ ਕਰ ਲਏ, ਜਿਸ ਨਾਲ ਰਿਪੋਜ਼ਟਰੀਆਂ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਹੋ ਗਈ।
- GitHub ਨੇ ਤੁਰੰਤ ਸਮੱਸਿਆ ਨੂੰ ਠੀਕ ਕਰ ਦਿੱਤਾ, ਪਰ ਇਸ ਮਾਮਲੇ ਨੇ ਕਲਾਇੰਟ-ਸਾਈਡ ਕਮਜ਼ੋਰੀਆਂ ਦੁਆਰਾ ਪੈਦਾ ਹੋਣ ਵਾਲੇ ਜੋਖਮਾਂ ਨੂੰ ਦਰਸਾਇਆ।
ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਬਾਰੇ ਹੋਰ ਜਾਣਨਾ ਚਾਹੁੰਦੇ ਹੋ?
ਸਾਡਾ ਵਾਈਟਪੇਪਰ, 'ਅਰਲੀ ਚੇਤਾਵਨੀ: ਰੀਅਲ-ਟਾਈਮ ਥਰੈਟ ਡਿਟੈਕਸ਼ਨ ਐਂਡ ਪ੍ਰਾਇਰਿਟਾਈਜ਼ੇਸ਼ਨ' ਡਾਊਨਲੋਡ ਕਰੋ, ਅਤੇ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਰੱਖਣਾ ਹੈ ਬਾਰੇ ਜਾਣੋ।
ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਨੂੰ ਕਿਵੇਂ ਰੋਕਿਆ ਜਾਵੇ
ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਨੂੰ ਰੋਕਣ ਲਈ ਇੱਕ ਕਿਰਿਆਸ਼ੀਲ ਅਤੇ ਪੱਧਰੀ ਰੱਖਿਆ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਇਸਦਾ ਮਤਲਬ ਹੈ ਸੰਬੋਧਨ ਕਰਨਾ ਕਮਜ਼ੋਰੀ ਵਿਕਾਸ ਦੇ ਸ਼ੁਰੂਆਤੀ ਪੜਾਅ 'ਤੇ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੇ ਲਾਈਵ ਹੋਣ ਤੋਂ ਬਾਅਦ ਉਹਨਾਂ ਦੀ ਸੁਰੱਖਿਆ ਜਾਰੀ ਰੱਖਣਾ। Xygeni ਦੇ ਹੱਲ ਦੋਵਾਂ ਸਿਰਿਆਂ ਨੂੰ ਕਵਰ ਕਰਨ ਲਈ ਤਿਆਰ ਕੀਤੇ ਗਏ ਹਨ, ਵਿਆਪਕ ਸੁਰੱਖਿਆ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹੋਏ।
ਜ਼ਾਇਜੇਨੀ ਦੇ ਨਾਲ ਜਲਦੀ ਹੀ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਫੜਨਾ SAST
ਜ਼ਾਇਜੇਨੀ ਦੀ ਸਟੈਟਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਜਾਂਚ (SAST) ਇਹ ਟੂਲ ਡਿਵੈਲਪਰਾਂ ਲਈ ਇੱਕ ਗੇਮ-ਚੇਂਜਰ ਹੈ। ਇਹ ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਲਿਖਣ ਵੇਲੇ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਕ੍ਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹਨਾਂ ਨੂੰ ਉਤਪਾਦਨ ਵਿੱਚ ਲਿਆਉਣ ਦਾ ਮੌਕਾ ਮਿਲੇ। ਸੰਖੇਪ ਵਿੱਚ, ਇਹ ਤੁਹਾਨੂੰ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਜਦੋਂ ਅਜਿਹਾ ਕਰਨਾ ਤੇਜ਼ ਅਤੇ ਸਸਤਾ ਹੁੰਦਾ ਹੈ।
ਇਹ ਹੈ Xygeni's ਕੀ ਬਣਾਉਂਦਾ ਹੈ SAST ਬਾਹਰ ਖੜੇ ਹੋ ਜਾਓ:
- ਰੀਅਲ-ਟਾਈਮ ਚੇਤਾਵਨੀ: ਕੋਡਿੰਗ ਕਰਦੇ ਸਮੇਂ ਕਮਜ਼ੋਰੀਆਂ ਬਾਰੇ ਤੁਰੰਤ ਫੀਡਬੈਕ ਪ੍ਰਾਪਤ ਕਰੋ, ਤਾਂ ਜੋ ਤੁਸੀਂ ਉਹਨਾਂ ਨੂੰ ਤੁਰੰਤ ਠੀਕ ਕਰ ਸਕੋ।
- ਪਿੰਨ ਪੁਆਇੰਟ ਸ਼ੁੱਧਤਾ: ਜ਼ਾਇਜੇਨੀ ਤੁਹਾਨੂੰ ਬਿਲਕੁਲ ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ ਸਮੱਸਿਆ ਕਿੱਥੇ ਹੈ, ਕੋਡ ਦੀ ਲਾਈਨ ਤੱਕ।
- ਸਹਿਜ ਏਕੀਕਰਣ: ਤੁਹਾਡੇ ਮਨਪਸੰਦ ਟੂਲਸ, ਜਿਵੇਂ ਕਿ IntelliJ IDEA, Visual Studio Code, ਅਤੇ ਨਾਲ ਬਿਨਾਂ ਕਿਸੇ ਮੁਸ਼ਕਲ ਦੇ ਕੰਮ ਕਰਦਾ ਹੈ। CI/CD pipelines.
- ਉੱਨਤ ਖੋਜ: ਅਸੁਰੱਖਿਅਤ ਇਨਪੁੱਟ ਹੈਂਡਲਿੰਗ ਅਤੇ ਅਸੁਰੱਖਿਅਤ DOM ਹੇਰਾਫੇਰੀ ਵਰਗੇ ਮੁਸ਼ਕਲ ਮੁੱਦਿਆਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ।
ਕੁੱਲ ਮਿਲਾ ਕੇ, ਜ਼ਾਇਗੇਨੀ ਦਾ SAST ਸਰੋਤ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜ ਕੇ XSS ਹਮਲਿਆਂ ਦੇ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ, ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ ਬਣਾਉਂਦਾ ਹੈ।
ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਨਾਲ ਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨਾ
ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਵਿਕਸਤ ਹੋ ਰਹੇ ਖਤਰਿਆਂ ਨੂੰ ਰੋਕਣ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। Xygeni ਦੇ ਟੂਲ ਖਤਰਨਾਕ ਗਤੀਵਿਧੀਆਂ ਦੀ ਪਛਾਣ ਕਰਕੇ ਅਤੇ ਰੋਕ ਕੇ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ।
- ਅਯੋਗਤਾ ਖੋਜ: ਅਣਅਧਿਕਾਰਤ ਸਕ੍ਰਿਪਟ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਵਰਗੇ ਅਸਾਧਾਰਨ ਵਿਵਹਾਰਾਂ ਦੀ ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ।
- CI/CD ਏਕੀਕਰਣ: ਬਿਲਡਾਂ ਅਤੇ ਤੈਨਾਤੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਲਈ ਸਵੈਚਲਿਤ ਤੌਰ 'ਤੇ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਅਨੁਕੂਲਿਤ ਨਿਯਮ: ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਸੰਗਠਨਾਤਮਕ ਜ਼ਰੂਰਤਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਖਾਸ ਅਲਰਟ ਸੈੱਟ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਹੋਰ ਸਮਝਾਉਣ ਲਈ, ਅਨੌਮਲੀ ਡਿਟੈਕਸ਼ਨ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ DOM-ਅਧਾਰਤ XSS ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨ ਤੋਂ ਤੁਰੰਤ ਰੋਕ ਦੇਵੇਗਾ।
ਬ੍ਰਾਊਜ਼ਰ ਤੋਂ ਪਰੇ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ
ਕਰਾਸ ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਹਮਲੇ ਰਵਾਇਤੀ ਵੈੱਬਸਾਈਟਾਂ ਤੋਂ ਪਰੇ ਹਨ। API, ਮੋਬਾਈਲ ਐਪਸ, ਅਤੇ IoT ਡਿਵਾਈਸਾਂ ਵੀ ਕਮਜ਼ੋਰ ਹਨ:
- APIs: ਹਮਲਾਵਰ ਮਾੜੇ ਪ੍ਰਮਾਣਿਤ API ਐਂਡਪੁਆਇੰਟਸ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਇੰਜੈਕਟ ਕਰ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਦਾ ਖੁਲਾਸਾ ਹੋ ਸਕਦਾ ਹੈ।
- ਉਦਾਹਰਨ: ਇੱਕ ਵਿੱਤੀ ਐਪਲੀਕੇਸ਼ਨ ਦੀ ਉਲੰਘਣਾ ਉਦੋਂ ਹੋਈ ਜਦੋਂ ਹੈਕਰਾਂ ਨੇ ਗਾਹਕ ਖਾਤੇ ਦੇ ਵੇਰਵਿਆਂ ਤੱਕ ਪਹੁੰਚ ਕਰਨ ਲਈ ਇੱਕ API ਐਂਡਪੁਆਇੰਟ ਦੀ ਵਰਤੋਂ ਕੀਤੀ।
- ਮੋਬਾਈਲ ਐਪਸ: ਅਸੁਰੱਖਿਅਤ ਫਰੇਮਵਰਕ ਅਤੇ ਇਨ-ਐਪ ਬ੍ਰਾਊਜ਼ਰ ਮੋਬਾਈਲ ਐਪਸ ਨੂੰ XSS ਲਈ ਕਮਜ਼ੋਰ ਬਣਾਉਂਦੇ ਹਨ।
- ਆਈਓਟੀ ਜੰਤਰ: ਹਮਲਾਵਰ ਸਮਾਰਟ ਹੋਮ ਡਿਵਾਈਸਾਂ 'ਤੇ ਵੈੱਬ ਇੰਟਰਫੇਸਾਂ ਨਾਲ ਸਮਝੌਤਾ ਕਰ ਸਕਦੇ ਹਨ, ਨੈੱਟਵਰਕਾਂ 'ਤੇ ਕੰਟਰੋਲ ਹਾਸਲ ਕਰ ਸਕਦੇ ਹਨ।
ਇਸ ਸਥਿਤੀ ਵਿੱਚ, ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਇਹਨਾਂ ਸਿਸਟਮਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹਨ।
ਕਰਾਸ ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਹਮਲਿਆਂ ਤੋਂ ਆਪਣੀਆਂ ਅਰਜ਼ੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ
ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਇੱਕ ਵੱਡਾ ਖ਼ਤਰਾ ਬਣਿਆ ਹੋਇਆ ਹੈ, ਪਰ ਜ਼ਾਇਜੇਨੀ ਦੇ ਹੱਲ ਸੰਗਠਨਾਂ ਨੂੰ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਕੀ ਹੈ ਨੂੰ ਸਮਝਣਾ ਅਤੇ ਉੱਨਤ ਸਾਧਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨਾ ਜਿਵੇਂ ਕਿ SAST ਅਤੇ ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਖਤਮ ਕਰਨ ਅਤੇ ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਰੱਖਿਆ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦੀ ਹੈ।
ਅਗਲੀ ਉਲੰਘਣਾ ਦੀ ਉਡੀਕ ਨਾ ਕਰੋ। - ਇੱਕ ਡੈਮੋ ਬੁੱਕ ਕਰੋ ਅਤੇ ਅੱਜ ਹੀ ਆਪਣੇ ਬਚਾਅ ਪੱਖ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨ ਲਈ Xygeni ਦੇ ਹੱਲਾਂ ਦੀ ਪੜਚੋਲ ਕਰੋ।
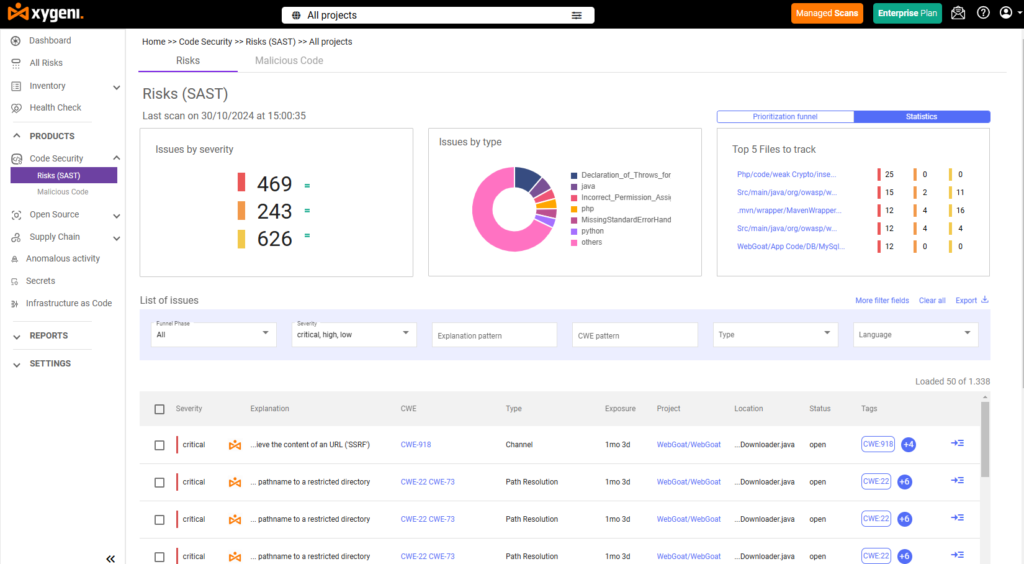
ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਨੂੰ ਰੋਕਣ ਲਈ ਇੱਕ ਕਿਰਿਆਸ਼ੀਲ ਅਤੇ ਪੱਧਰੀ ਰੱਖਿਆ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਇਸਦਾ ਮਤਲਬ ਹੈ ਸੰਬੋਧਨ ਕਰਨਾ ਕਮਜ਼ੋਰੀ ਵਿਕਾਸ ਦੇ ਸ਼ੁਰੂਆਤੀ ਪੜਾਅ 'ਤੇ ਅਤੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੇ ਲਾਈਵ ਹੋਣ ਤੋਂ ਬਾਅਦ ਉਹਨਾਂ ਦੀ ਸੁਰੱਖਿਆ ਜਾਰੀ ਰੱਖਣਾ। Xygeni ਦੇ ਹੱਲ ਦੋਵਾਂ ਸਿਰਿਆਂ ਨੂੰ ਕਵਰ ਕਰਨ ਲਈ ਤਿਆਰ ਕੀਤੇ ਗਏ ਹਨ, ਵਿਆਪਕ ਸੁਰੱਖਿਆ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹੋਏ।
ਜ਼ਾਇਜੇਨੀ ਦੇ ਨਾਲ ਜਲਦੀ ਹੀ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਫੜਨਾ SAST
ਜ਼ਾਇਜੇਨੀ ਦੀ ਸਟੈਟਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਜਾਂਚ (SAST) ਇਹ ਟੂਲ ਡਿਵੈਲਪਰਾਂ ਲਈ ਇੱਕ ਗੇਮ-ਚੇਂਜਰ ਹੈ। ਇਹ ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਲਿਖਣ ਵੇਲੇ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਕ੍ਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹਨਾਂ ਨੂੰ ਉਤਪਾਦਨ ਵਿੱਚ ਲਿਆਉਣ ਦਾ ਮੌਕਾ ਮਿਲੇ। ਸੰਖੇਪ ਵਿੱਚ, ਇਹ ਤੁਹਾਨੂੰ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਜਦੋਂ ਅਜਿਹਾ ਕਰਨਾ ਤੇਜ਼ ਅਤੇ ਸਸਤਾ ਹੁੰਦਾ ਹੈ।
ਇਹ ਹੈ Xygeni's ਕੀ ਬਣਾਉਂਦਾ ਹੈ SAST ਬਾਹਰ ਖੜੇ ਹੋ ਜਾਓ:
- ਰੀਅਲ-ਟਾਈਮ ਚੇਤਾਵਨੀ: ਕੋਡਿੰਗ ਕਰਦੇ ਸਮੇਂ ਕਮਜ਼ੋਰੀਆਂ ਬਾਰੇ ਤੁਰੰਤ ਫੀਡਬੈਕ ਪ੍ਰਾਪਤ ਕਰੋ, ਤਾਂ ਜੋ ਤੁਸੀਂ ਉਹਨਾਂ ਨੂੰ ਤੁਰੰਤ ਠੀਕ ਕਰ ਸਕੋ।
- ਪਿੰਨ ਪੁਆਇੰਟ ਸ਼ੁੱਧਤਾ: ਜ਼ਾਇਜੇਨੀ ਤੁਹਾਨੂੰ ਬਿਲਕੁਲ ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ ਸਮੱਸਿਆ ਕਿੱਥੇ ਹੈ, ਕੋਡ ਦੀ ਲਾਈਨ ਤੱਕ।
- ਸਹਿਜ ਏਕੀਕਰਣ: ਤੁਹਾਡੇ ਮਨਪਸੰਦ ਟੂਲਸ, ਜਿਵੇਂ ਕਿ IntelliJ IDEA, Visual Studio Code, ਅਤੇ ਨਾਲ ਬਿਨਾਂ ਕਿਸੇ ਮੁਸ਼ਕਲ ਦੇ ਕੰਮ ਕਰਦਾ ਹੈ। CI/CD pipelines.
- ਉੱਨਤ ਖੋਜ: ਅਸੁਰੱਖਿਅਤ ਇਨਪੁੱਟ ਹੈਂਡਲਿੰਗ ਅਤੇ ਅਸੁਰੱਖਿਅਤ DOM ਹੇਰਾਫੇਰੀ ਵਰਗੇ ਮੁਸ਼ਕਲ ਮੁੱਦਿਆਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ।
ਕੁੱਲ ਮਿਲਾ ਕੇ, ਜ਼ਾਇਗੇਨੀ ਦਾ SAST ਸਰੋਤ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜ ਕੇ XSS ਹਮਲਿਆਂ ਦੇ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ, ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ ਬਣਾਉਂਦਾ ਹੈ।
ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਨਾਲ ਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨਾ
ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਵਿਕਸਤ ਹੋ ਰਹੇ ਖਤਰਿਆਂ ਨੂੰ ਰੋਕਣ ਲਈ ਜ਼ਰੂਰੀ ਹੈ। Xygeni ਦੇ ਟੂਲ ਖਤਰਨਾਕ ਗਤੀਵਿਧੀਆਂ ਦੀ ਪਛਾਣ ਕਰਕੇ ਅਤੇ ਰੋਕ ਕੇ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ।
- ਅਯੋਗਤਾ ਖੋਜ: ਅਣਅਧਿਕਾਰਤ ਸਕ੍ਰਿਪਟ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਵਰਗੇ ਅਸਾਧਾਰਨ ਵਿਵਹਾਰਾਂ ਦੀ ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ।
- CI/CD ਏਕੀਕਰਣ: ਬਿਲਡਾਂ ਅਤੇ ਤੈਨਾਤੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣ ਲਈ ਸਵੈਚਲਿਤ ਤੌਰ 'ਤੇ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਅਨੁਕੂਲਿਤ ਨਿਯਮ: ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਸੰਗਠਨਾਤਮਕ ਜ਼ਰੂਰਤਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਖਾਸ ਅਲਰਟ ਸੈੱਟ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਹੋਰ ਸਮਝਾਉਣ ਲਈ, ਅਨੌਮਲੀ ਡਿਟੈਕਸ਼ਨ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ DOM-ਅਧਾਰਤ XSS ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨ ਤੋਂ ਤੁਰੰਤ ਰੋਕ ਦੇਵੇਗਾ।
ਬ੍ਰਾਊਜ਼ਰ ਤੋਂ ਪਰੇ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ
ਕਰਾਸ ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਹਮਲੇ ਰਵਾਇਤੀ ਵੈੱਬਸਾਈਟਾਂ ਤੋਂ ਪਰੇ ਹਨ। API, ਮੋਬਾਈਲ ਐਪਸ, ਅਤੇ IoT ਡਿਵਾਈਸਾਂ ਵੀ ਕਮਜ਼ੋਰ ਹਨ:
- APIs: ਹਮਲਾਵਰ ਮਾੜੇ ਪ੍ਰਮਾਣਿਤ API ਐਂਡਪੁਆਇੰਟਸ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਇੰਜੈਕਟ ਕਰ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਦਾ ਖੁਲਾਸਾ ਹੋ ਸਕਦਾ ਹੈ।
- ਉਦਾਹਰਨ: ਇੱਕ ਵਿੱਤੀ ਐਪਲੀਕੇਸ਼ਨ ਦੀ ਉਲੰਘਣਾ ਉਦੋਂ ਹੋਈ ਜਦੋਂ ਹੈਕਰਾਂ ਨੇ ਗਾਹਕ ਖਾਤੇ ਦੇ ਵੇਰਵਿਆਂ ਤੱਕ ਪਹੁੰਚ ਕਰਨ ਲਈ ਇੱਕ API ਐਂਡਪੁਆਇੰਟ ਦੀ ਵਰਤੋਂ ਕੀਤੀ।
- ਮੋਬਾਈਲ ਐਪਸ: ਅਸੁਰੱਖਿਅਤ ਫਰੇਮਵਰਕ ਅਤੇ ਇਨ-ਐਪ ਬ੍ਰਾਊਜ਼ਰ ਮੋਬਾਈਲ ਐਪਸ ਨੂੰ XSS ਲਈ ਕਮਜ਼ੋਰ ਬਣਾਉਂਦੇ ਹਨ।
- ਆਈਓਟੀ ਜੰਤਰ: ਹਮਲਾਵਰ ਸਮਾਰਟ ਹੋਮ ਡਿਵਾਈਸਾਂ 'ਤੇ ਵੈੱਬ ਇੰਟਰਫੇਸਾਂ ਨਾਲ ਸਮਝੌਤਾ ਕਰ ਸਕਦੇ ਹਨ, ਨੈੱਟਵਰਕਾਂ 'ਤੇ ਕੰਟਰੋਲ ਹਾਸਲ ਕਰ ਸਕਦੇ ਹਨ।
ਇਸ ਸਥਿਤੀ ਵਿੱਚ, ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਇਹਨਾਂ ਸਿਸਟਮਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹਨ।
ਕਰਾਸ ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਹਮਲਿਆਂ ਤੋਂ ਆਪਣੀਆਂ ਅਰਜ਼ੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ
ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਇੱਕ ਵੱਡਾ ਖ਼ਤਰਾ ਬਣਿਆ ਹੋਇਆ ਹੈ, ਪਰ ਜ਼ਾਇਜੇਨੀ ਦੇ ਹੱਲ ਸੰਗਠਨਾਂ ਨੂੰ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ ਕੀ ਹੈ ਨੂੰ ਸਮਝਣਾ ਅਤੇ ਉੱਨਤ ਸਾਧਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨਾ ਜਿਵੇਂ ਕਿ SAST ਅਤੇ ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਖਤਮ ਕਰਨ ਅਤੇ ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਰੱਖਿਆ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦੀ ਹੈ।
ਕੀ XSS ਦੇ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਇਸਨੂੰ ਫੜਨ ਲਈ ਤਿਆਰ ਹੋ? ਇੱਕ ਡੈਮੋ ਬੁੱਕ ਕਰੋ ਅਤੇ ਦੇਖੋ ਕਿ ਜ਼ਾਇਗੇਨੀ ਕਿਵੇਂ ਹੈ SAST ਅਤੇ ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਇਕੱਠੇ ਕੰਮ ਕਰਦੇ ਹਨ।

ਸਵਾਲ
XSS ਦੀਆਂ ਤਿੰਨ ਕਿਸਮਾਂ ਕੀ ਹਨ?
ਸਟੋਰ ਕੀਤਾ (ਸਥਾਈ) XSS ਸਰਵਰ 'ਤੇ ਇੱਕ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ, ਇਸ ਲਈ ਇਹ ਹਰੇਕ ਵਿਜ਼ਟਰ ਲਈ ਚੱਲਦਾ ਹੈ। ਰਿਫਲੈਕਟਡ XSS ਸਕ੍ਰਿਪਟ ਨੂੰ ਇੱਕ URL ਜਾਂ ਫਾਰਮ ਇਨਪੁਟ ਵਿੱਚ ਏਮਬੇਡ ਕਰਦਾ ਹੈ, ਜਦੋਂ ਕੋਈ ਪੀੜਤ ਇੱਕ ਤਿਆਰ ਕੀਤੇ ਲਿੰਕ 'ਤੇ ਕਲਿੱਕ ਕਰਦਾ ਹੈ ਤਾਂ ਇੱਕ ਵਾਰ ਲਾਗੂ ਹੁੰਦਾ ਹੈ। DOM-ਅਧਾਰਤ XSS ਬ੍ਰਾਊਜ਼ਰ ਦੇ ਦਸਤਾਵੇਜ਼ ਆਬਜੈਕਟ ਮਾਡਲ ਨੂੰ ਸਿੱਧਾ ਹੇਰਾਫੇਰੀ ਕਰਦਾ ਹੈ, ਸਰਵਰ-ਸਾਈਡ ਸੁਰੱਖਿਆ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਬਾਈਪਾਸ ਕਰਦਾ ਹੈ।
ਕੀ XSS ਅਜੇ ਵੀ ਇੱਕ ਆਮ ਕਮਜ਼ੋਰੀ ਹੈ?
ਹਾਂ। XSS ਨੇ eBay, British Airways, ਅਤੇ GitHub ਸਮੇਤ ਪ੍ਰਮੁੱਖ ਪਲੇਟਫਾਰਮਾਂ 'ਤੇ ਉਲੰਘਣਾਵਾਂ ਕੀਤੀਆਂ ਹਨ, ਜੋ ਸਟੋਰ ਕੀਤੇ, ਪ੍ਰਤੀਬਿੰਬਿਤ, ਅਤੇ DOM-ਅਧਾਰਿਤ ਰੂਪਾਂ ਨੂੰ ਫੈਲਾਉਂਦੀਆਂ ਹਨ, ਇਹ ਦਰਸਾਉਂਦੀਆਂ ਹਨ ਕਿ ਇਹ ਵੱਖ-ਵੱਖ ਕਿਸਮਾਂ ਦੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਿੱਚ ਇੱਕ ਲਾਈਵ ਜੋਖਮ ਬਣਿਆ ਹੋਇਆ ਹੈ, ਨਾ ਕਿ ਇੱਕ ਹੱਲ ਕੀਤੀ ਸਮੱਸਿਆ।
ਕੀ XSS ਵੈੱਬਸਾਈਟਾਂ ਤੋਂ ਇਲਾਵਾ ਕਿਸੇ ਵੀ ਚੀਜ਼ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰ ਸਕਦਾ ਹੈ?
ਹਾਂ। API, ਮੋਬਾਈਲ ਐਪਸ, ਅਤੇ IoT ਡਿਵਾਈਸਾਂ ਸਾਰੇ XSS-ਸ਼ੈਲੀ ਦੇ ਟੀਕੇ ਲਈ ਕਮਜ਼ੋਰ ਹੁੰਦੇ ਹਨ ਜਦੋਂ ਇਨਪੁਟ ਸਹੀ ਢੰਗ ਨਾਲ ਪ੍ਰਮਾਣਿਤ ਨਹੀਂ ਹੁੰਦਾ, ਇੱਕ ਅਸੁਰੱਖਿਅਤ API ਐਂਡਪੁਆਇੰਟ ਜਾਂ ਇੱਕ ਇਨ-ਐਪ ਬ੍ਰਾਊਜ਼ਰ ਦਾ ਸ਼ੋਸ਼ਣ ਉਸੇ ਤਰ੍ਹਾਂ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ ਜਿਵੇਂ ਇੱਕ ਰਵਾਇਤੀ ਵੈੱਬ ਪੇਜ ਕਰ ਸਕਦਾ ਹੈ।
XSS ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਕਿਵੇਂ ਫੜਿਆ ਜਾ ਸਕਦਾ ਹੈ?
ਸਥਿਰ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ (SAST) ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ ਜਿਵੇਂ ਇਹ ਲਿਖਿਆ ਹੋਇਆ ਹੈ ਅਤੇ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਅਸੁਰੱਖਿਅਤ ਇਨਪੁਟ ਹੈਂਡਲਿੰਗ ਜਾਂ DOM ਹੇਰਾਫੇਰੀ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ। ਰਨਟਾਈਮ ਨਿਗਰਾਨੀ ਅਤੇ ਅਸੰਗਤੀ ਖੋਜ ਫਿਰ ਕੀ ਕਵਰ ਕਰਦੀ ਹੈ SAST ਦੇਖ ਨਹੀਂ ਸਕਦਾ, ਅਸਾਧਾਰਨ ਸਕ੍ਰਿਪਟ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਲਾਈਵ ਇਨ ਪ੍ਰੋਡਕਸ਼ਨ ਹੋ ਰਹੇ ਹਨ।
