





ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਮਹੱਤਵਪੂਰਨ ਕਦੇ ਨਹੀਂ ਰਿਹਾ। ਅਗਸਤ 2024 ਤੱਕ, ਦੁਨੀਆ ਭਰ ਦੇ ਇੰਟਰਨੈਟ ਉਪਭੋਗਤਾਵਾਂ ਨੇ 52,000 ਨਵੀਆਂ ਆਮ ਆਈਟੀ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਐਕਸਪੋਜ਼ਰ ਖੋਜੇ (ਸੀ.ਵੀ.ਈ). ਇਹ 2023 ਤੋਂ ਇੱਕ ਤੇਜ਼ ਵਾਧੇ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਰਿਕਾਰਡ-ਤੋੜ ਵਾਧਾ ਹੋਇਆ 29,000 CVE ਰਿਪੋਰਟ ਕੀਤੇ ਗਏ ਇੱਕ ਸਾਲ ਵਿੱਚ। ਇਸ ਸੰਦਰਭ ਵਿੱਚ, ਤੁਲਨਾ ਕਰਦੇ ਹੋਏ SAST ਇਹਨਾਂ ਵਧਦੇ ਖਤਰਿਆਂ ਨੂੰ ਕਿਵੇਂ ਹੱਲ ਕਰਨਾ ਹੈ, ਇਹ ਸਮਝਣ ਲਈ DAST ਬਨਾਮ ਜ਼ਰੂਰੀ ਹੈ। ਇਹ ਜਾਣਨਾ ਕਿ ਕੀ ਹੈ SAST ਅਤੇ DAST, ਅਤੇ ਉਹ ਕਮਜ਼ੋਰੀਆਂ ਤੋਂ ਕਿਵੇਂ ਬਚਾਉਂਦੇ ਹਨ, ਇਹ ਉਹਨਾਂ ਸੰਗਠਨਾਂ ਲਈ ਮਹੱਤਵਪੂਰਨ ਹੈ ਜੋ ਆਪਣੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਚਾਹੁੰਦੇ ਹਨ। ਇਹ ਲੇਖ DAST ਬਨਾਮ ਦੀ ਪੜਚੋਲ ਕਰਦਾ ਹੈ SAST, ਉਹਨਾਂ ਦੇ ਵਿਲੱਖਣ ਫਾਇਦੇ, ਅਤੇ ਕਿਉਂ SAST ਆਧੁਨਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਵਿਕਲਪ ਹੈ।
ਕੀ ਹੈ SAST ਅਤੇ DAST? ਮੂਲ ਗੱਲਾਂ ਨੂੰ ਸਮਝਣਾ
ਕੀ ਹੈ SAST, ਅਤੇ ਇਹ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ?
ਸਥਿਰ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ (SAST) ਇੱਕ ਵਾਈਟ-ਬਾਕਸ ਟੈਸਟਿੰਗ ਤਕਨੀਕ ਹੈ ਜੋ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਲਈ ਸਰੋਤ ਕੋਡ, ਬਾਈਟਕੋਡ, ਜਾਂ ਬਾਈਨਰੀ ਨੂੰ ਸਕੈਨ ਕਰਦੀ ਹੈ। DAST ਦੇ ਉਲਟ, ਜੋ ਚੱਲ ਰਹੇ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, SAST ਡਿਪਲਾਇਮੈਂਟ ਤੋਂ ਪਹਿਲਾਂ ਕੋਡ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ, ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਫੜਦਾ ਹੈ। ਸਮਝਣਾ ਕਿ ਕੀ ਹੈ SAST ਅਤੇ DAST ਸੰਗਠਨਾਂ ਨੂੰ ਸੂਚਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈcisਉਹਨਾਂ ਦੀਆਂ ਅਰਜ਼ੀਆਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਸੁਰੱਖਿਅਤ ਕਰਨ ਬਾਰੇ ਵਿਚਾਰ।
SAST ਇਹ ਖਾਸ ਤੌਰ 'ਤੇ ਮਹੱਤਵਪੂਰਨ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਵਿੱਚ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਹੈ, ਜਿਵੇਂ ਕਿ SQL ਇੰਜੈਕਸ਼ਨ, ਬਫਰ ਓਵਰਫਲੋ, ਅਤੇ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS). ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ SAST ਵਿੱਚ CI/CD pipelines, ਡਿਵੈਲਪਰ ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਫੀਡਬੈਕ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੇ ਹਨ, ਜਿਸ ਨਾਲ ਉਤਪਾਦਨ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦੇ ਆਉਣ ਦੀ ਸੰਭਾਵਨਾ ਘੱਟ ਜਾਂਦੀ ਹੈ।
ਦਾ ਮੁੱਲ SAST ਵਿਕਾਸ ਦੇ ਪੜਾਅ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੋਣ 'ਤੇ ਵਧਾਇਆ ਜਾਂਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ 37% ਸੰਗਠਨ ਪਹਿਲਾਂ ਹੀ ਕਰਦੇ ਹਨ. ਇਹ ਸ਼ੁਰੂਆਤੀ ਏਕੀਕਰਨ ਸੁਰੱਖਿਆ ਨੂੰ ਵਿਕਾਸ ਵਰਕਫਲੋ ਨਾਲ ਜੋੜਦਾ ਹੈ, ਅਸਲ-ਸਮੇਂ ਦੀ ਫੀਡਬੈਕ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ ਜੋ ਉਪਚਾਰ ਨੂੰ ਤੇਜ਼ ਕਰਦਾ ਹੈ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਅਭਿਆਸਾਂ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਦਾ ਹੈ।
ਦੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ SAST:
- ਕਿਰਿਆਸ਼ੀਲ ਖੋਜ: ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਤੈਨਾਤ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਦਾ ਹੈ।
- ਏਕੀਕਰਣ-ਦੋਸਤਾਨਾ: ਇਸ ਵਿੱਚ ਸ਼ਾਮਲ ਹੁੰਦਾ ਹੈ CI/CD pipelines, ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਫੀਡਬੈਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
- ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਲਾਗਤ: ਕੋਡਿੰਗ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨਾ ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਉਹਨਾਂ ਨੂੰ ਹੱਲ ਕਰਨ ਨਾਲੋਂ ਕਿਤੇ ਸਸਤਾ ਹੈ।
DAST ਕੀ ਹੈ, ਅਤੇ ਇਹ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ?
ਦੇ ਉਲਟ SAST, ਡਾਇਨਾਮਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ (DAST) ਉਹਨਾਂ ਦੀ ਚੱਲ ਰਹੀ ਸਥਿਤੀ ਵਿੱਚ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ। ਇਹ ਬਲੈਕ-ਬਾਕਸ ਟੈਸਟਿੰਗ ਵਿਧੀ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਜਾਗਰ ਕਰਨ ਲਈ ਬਾਹਰੀ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਦੀ ਹੈ, ਜਿਵੇਂ ਕਿ ਪ੍ਰਮਾਣੀਕਰਨ ਖਾਮੀਆਂ ਜਾਂ ਗਲਤ ਸੰਰਚਿਤ API। ਇਹ ਵਿਚਾਰ ਕਰਦੇ ਸਮੇਂ ਕਿ ਕੀ ਹੈ SAST ਅਤੇ DAST, DAST ਦਾ ਰਨਟਾਈਮ ਫੋਕਸ ਪੂਰਕ SASTਦੀ ਸ਼ੁਰੂਆਤੀ ਪੜਾਅ ਦੀ ਸੁਰੱਖਿਆ, ਹਾਲਾਂਕਿ SAST ਅਕਸਰ ਜ਼ਿਆਦਾ ਲਾਗਤ ਅਤੇ ਸਮੇਂ ਦੀ ਬੱਚਤ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
DAST ਦੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ:
- ਰਨਟਾਈਮ ਟੈਸਟਿੰਗ: ਅਸਲ-ਸੰਸਾਰ ਦੇ ਹਮਲੇ ਦੇ ਦ੍ਰਿਸ਼ਾਂ ਦੀ ਨਕਲ ਕਰਦਾ ਹੈ।
- ਬਲੈਕ-ਬਾਕਸ ਪਹੁੰਚ: ਸਰੋਤ ਕੋਡ ਤੱਕ ਪਹੁੰਚ ਤੋਂ ਬਿਨਾਂ ਕੰਮ ਕਰਦਾ ਹੈ।
- ਰਨਟਾਈਮ ਜੋਖਮਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਤ ਕਰੋ: ਵਾਤਾਵਰਣ-ਵਿਸ਼ੇਸ਼ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਤੋਂ ਪੈਦਾ ਹੋਣ ਵਾਲੇ ਮੁੱਦਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ।
ਜਦੋਂ ਕਿ ਰਨਟਾਈਮ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਲਈ ਕੀਮਤੀ ਹੈ, DAST ਦੀਆਂ ਮਹੱਤਵਪੂਰਨ ਸੀਮਾਵਾਂ ਹਨ, ਖਾਸ ਕਰਕੇ ਸ਼ੁਰੂਆਤੀ-ਪੜਾਅ ਦੀ ਸੁਰੱਖਿਆ ਲਈ।
SAST ਬਨਾਮ DAST: ਮੁੱਖ ਅੰਤਰ ਸਮਝਾਏ ਗਏ
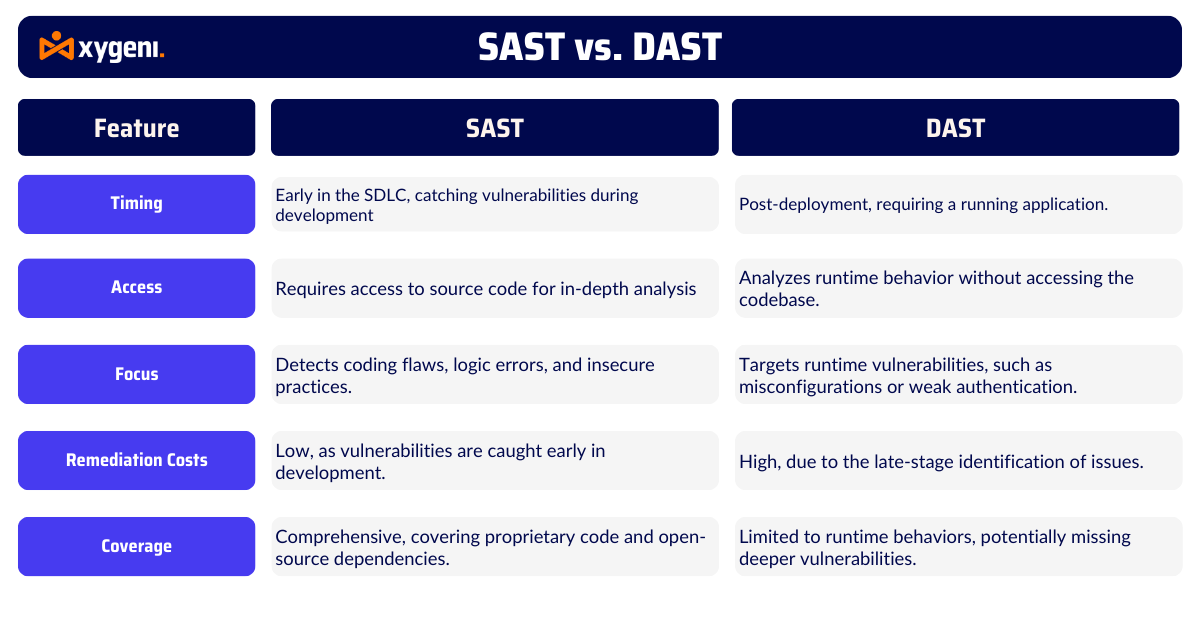
ਇਹ ਸਮਝਣ ਲਈ ਕਿ ਕੀ ਹੈ SAST ਅਤੇ DAST, ਇਹ ਤੁਲਨਾ ਕਰਨਾ ਮਹੱਤਵਪੂਰਨ ਹੈ ਕਿ ਉਹ ਸਮੇਂ, ਪਹੁੰਚ, ਅਤੇ ਉਹਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਵਿੱਚ ਕਿਵੇਂ ਭਿੰਨ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਉਹ ਸੰਬੋਧਿਤ ਕਰਦੇ ਹਨ। ਇਹ ਅੰਤਰ ਸੰਗਠਨਾਂ ਨੂੰ ਉਹਨਾਂ ਦੀਆਂ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਜ਼ਰੂਰਤਾਂ ਲਈ ਸਹੀ ਟੂਲ ਚੁਣਨ ਵਿੱਚ ਮਦਦ ਕਰ ਸਕਦੇ ਹਨ।
ਟਾਈਮਿੰਗ
ਵਿਚਕਾਰ ਇਕ ਵੱਡਾ ਅੰਤਰ DAST vs SAST ਉਦੋਂ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਉਹਨਾਂ ਨੂੰ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ। SAST ਕੋਡਿੰਗ ਅਤੇ ਬਿਲਡਿੰਗ ਪੜਾਵਾਂ ਦੌਰਾਨ, ਜਲਦੀ ਕੰਮ ਕਰਦਾ ਹੈ। ਇਹ ਪਹੁੰਚ, ਜਿਸਨੂੰ ਅਕਸਰ "ਸ਼ਿਫਟ-ਖੱਬਾ" ਕਿਹਾ ਜਾਂਦਾ ਹੈ, ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਐਪਲੀਕੇਸ਼ਨ ਨੂੰ ਤੈਨਾਤ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ। ਜਲਦੀ ਖੋਜ ਦਾ ਅਰਥ ਹੈ ਤੇਜ਼ ਫਿਕਸ ਅਤੇ ਘੱਟ ਲਾਗਤਾਂ। ਇਸਦੇ ਉਲਟ, DAST ਦੀ ਵਰਤੋਂ ਬਾਅਦ ਵਿੱਚ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਆਮ ਤੌਰ 'ਤੇ ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਸਟੇਜਿੰਗ ਜਾਂ ਉਤਪਾਦਨ ਵਿੱਚ ਚੱਲਣ ਤੋਂ ਬਾਅਦ। ਜਦੋਂ ਕਿ DAST ਇਹ ਜਾਂਚ ਕਰ ਸਕਦਾ ਹੈ ਕਿ ਐਪਲੀਕੇਸ਼ਨ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਹਮਲਿਆਂ ਦਾ ਕਿਵੇਂ ਜਵਾਬ ਦਿੰਦੀ ਹੈ, ਇਸ ਪੜਾਅ 'ਤੇ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਲੱਭਣਾ ਅਤੇ ਹੱਲ ਕਰਨਾ ਅਕਸਰ ਜ਼ਿਆਦਾ ਸਮਾਂ ਲੈਣ ਵਾਲਾ ਅਤੇ ਮਹਿੰਗਾ ਹੁੰਦਾ ਹੈ।
ਪਹੁੰਚ
ਇੱਕ ਹੋਰ ਮੁੱਖ ਅੰਤਰ DAST vs SAST ਇਹ ਟੂਲ ਐਪਲੀਕੇਸ਼ਨ ਤੱਕ ਕਿਵੇਂ ਪਹੁੰਚ ਕਰਦੇ ਹਨ। SAST ਸਰੋਤ ਕੋਡ, ਬਾਈਟਕੋਡ, ਜਾਂ ਬਾਈਨਰੀ ਤੱਕ ਪਹੁੰਚ ਦੀ ਲੋੜ ਹੈ। ਇਹ "ਵ੍ਹਾਈਟ-ਬਾਕਸ" ਪਹੁੰਚ ਇਸਨੂੰ ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਅੰਦਰੂਨੀ ਢਾਂਚੇ ਵਿੱਚ ਡੂੰਘਾਈ ਨਾਲ ਜਾਣ ਦੀ ਆਗਿਆ ਦਿੰਦੀ ਹੈ। ਦੂਜੇ ਪਾਸੇ, DAST ਇੱਕ "ਬਲੈਕ-ਬਾਕਸ" ਟੈਸਟਿੰਗ ਟੂਲ ਹੈ। ਇਸਨੂੰ ਕੋਡ ਤੱਕ ਪਹੁੰਚ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ ਅਤੇ ਇਸਦੀ ਬਜਾਏ ਐਪਲੀਕੇਸ਼ਨ ਨੂੰ ਬਾਹਰੋਂ ਟੈਸਟ ਕਰਦਾ ਹੈ, ਇਹ ਸਿਮੂਲੇਟ ਕਰਦਾ ਹੈ ਕਿ ਹਮਲਾਵਰ ਇਸ ਨਾਲ ਕਿਵੇਂ ਇੰਟਰੈਕਟ ਕਰ ਸਕਦਾ ਹੈ। ਜਦੋਂ ਕਿ ਇਹ ਰਨਟਾਈਮ ਟੈਸਟਿੰਗ ਲਈ ਉਪਯੋਗੀ ਹੈ, DAST ਡੂੰਘੇ ਕੋਡ-ਪੱਧਰ ਦੇ ਮੁੱਦਿਆਂ ਨੂੰ ਗੁਆ ਸਕਦਾ ਹੈ ਜੋ SAST ਫੜਨ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ।
ਵਿਸ਼ਲੇਸ਼ਣ ਵਿਧੀ
ਰਸਤਾ SAST ਬਨਾਮ DAST ਵਿਸ਼ਲੇਸ਼ਣ ਐਪਲੀਕੇਸ਼ਨਾਂ ਵੀ ਉਹਨਾਂ ਨੂੰ ਵੱਖਰਾ ਕਰਦੀਆਂ ਹਨ। SAST ਕੋਡਿੰਗ ਮੁੱਦਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਅੰਦਰੂਨੀ ਤਰਕ ਅਤੇ ਢਾਂਚੇ ਨੂੰ ਵੇਖਦਾ ਹੈ, ਭਾਵੇਂ ਉਹ ਰਨਟਾਈਮ 'ਤੇ ਤੁਰੰਤ ਸਮੱਸਿਆਵਾਂ ਪੈਦਾ ਨਾ ਕਰਨ। ਹਾਲਾਂਕਿ, DAST ਇਸ ਗੱਲ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ ਕਿ ਐਪਲੀਕੇਸ਼ਨ ਲਾਈਵ ਹੋਣ 'ਤੇ ਕਿਵੇਂ ਵਿਵਹਾਰ ਕਰਦੀ ਹੈ, ਰਨਟਾਈਮ ਕਮਜ਼ੋਰੀਆਂ ਜਿਵੇਂ ਕਿ ਗਲਤ ਸੰਰਚਨਾ ਜਾਂ ਟੁੱਟੀ ਹੋਈ ਪ੍ਰਮਾਣੀਕਰਨ ਦੀ ਪਛਾਣ ਕਰਦੀ ਹੈ। ਦੋਵੇਂ ਤਰੀਕੇ ਕੀਮਤੀ ਹਨ, ਪਰ SAST ਵੱਡੀਆਂ ਸਮੱਸਿਆਵਾਂ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਕਮੀਆਂ ਨੂੰ ਲੱਭਣ ਵਿੱਚ ਬਿਹਤਰ ਹੁੰਦਾ ਹੈ।
ਉਪਚਾਰ ਦੀ ਲਾਗਤ
ਵਿਕਾਸ ਦੌਰਾਨ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਨੂੰ ਹੱਲ ਕਰਨਾ ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਦੇ ਮੁਕਾਬਲੇ ਬਹੁਤ ਸਸਤਾ ਹੈ, ਇਸੇ ਕਰਕੇ ਬਹੁਤ ਸਾਰੀਆਂ ਸੰਸਥਾਵਾਂ ਇਸ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀਆਂ ਹਨ SAST. ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰਕੇ, ਟੀਮਾਂ ਮਹਿੰਗੀਆਂ ਦੇਰੀ ਤੋਂ ਬਚ ਸਕਦੀਆਂ ਹਨ ਅਤੇ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਬਾਅਦ ਵਿੱਚ ਦੁਬਾਰਾ ਕੰਮ ਕਰ ਸਕਦੀਆਂ ਹਨ। DAST, ਜਦੋਂ ਕਿ ਰਨਟਾਈਮ ਟੈਸਟਿੰਗ ਲਈ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਹੈ, ਅਕਸਰ ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਲਾਈਵ ਹੋਣ ਤੋਂ ਬਾਅਦ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਲੱਭਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਫਿਕਸ ਹੋਰ ਵੀ ਵਿਘਨਕਾਰੀ ਅਤੇ ਮਹਿੰਗੇ ਹੋ ਜਾਂਦੇ ਹਨ।
ਕਵਰੇਜ
SAST ਵਿਆਪਕ ਕਵਰੇਜ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ, ਨਾ ਸਿਰਫ਼ ਮਲਕੀਅਤ ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ ਬਲਕਿ ਇਹ ਵੀ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਪੂਰੇ ਐਪਲੀਕੇਸ਼ਨ ਸਟੈਕ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਜਾਗਰ ਕਰਨ ਲਈ। ਇਸ ਦੇ ਮੁਕਾਬਲੇ, DAST ਸਿਰਫ਼ ਰਨਟਾਈਮ ਵਿਵਹਾਰਾਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ। ਇਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਇਹ ਡੂੰਘੇ, ਕੋਡ-ਪੱਧਰ ਦੇ ਮੁੱਦਿਆਂ ਨੂੰ ਗੁਆ ਸਕਦਾ ਹੈ ਜੋ ਸੁਰੱਖਿਆ ਪਾੜੇ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੇ ਹਨ। ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਹੱਲ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਹੇ ਸੰਗਠਨਾਂ ਲਈ, SAST ਜ਼ਰੂਰੀ ਹੈ
SCA ਬਨਾਮ SAST: ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਵਿੱਚ ਮੁੱਖ ਅੰਤਰ
ਦੀਆਂ ਵਿਲੱਖਣ ਤਾਕਤਾਂ ਦੀ ਪੜਚੋਲ ਕਰੋ SCA ਅਤੇ SAST ਅਤੇ ਸਿੱਖੋ ਕਿ ਉਹ ਤੁਹਾਡੀਆਂ ਅਰਜ਼ੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਕਿਵੇਂ ਇਕੱਠੇ ਕੰਮ ਕਰਦੇ ਹਨ।
ਇਸੇ SAST ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਲਈ ਬਿਹਤਰ ਵਿਕਲਪ ਹੈ
ਹੁਣ ਜਦੋਂ ਅਸੀਂ ਵਿਚਕਾਰ ਅੰਤਰਾਂ ਨੂੰ ਦਰਸਾਇਆ ਹੈ SAST DAST ਬਨਾਮ, ਇਹ ਸਪੱਸ਼ਟ ਹੈ ਕਿ SAST ਜ਼ਿਆਦਾਤਰ ਸੰਗਠਨਾਂ ਲਈ ਬਿਹਤਰ ਹੈ। ਇਸਦਾ ਕਿਰਿਆਸ਼ੀਲ ਪਹੁੰਚ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਹੱਲ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ, ਸਮਾਂ ਬਚਾਉਂਦਾ ਹੈ ਅਤੇ ਲਾਗਤਾਂ ਨੂੰ ਮਹੱਤਵਪੂਰਨ ਤੌਰ 'ਤੇ ਘਟਾਉਂਦਾ ਹੈ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਓਪਨ-ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ ਵਿੱਚ ਵਾਧੇ ਦੇ ਨਾਲ, SAST ਹੋਰ ਵੀ ਮਹੱਤਵਪੂਰਨ ਹੋ ਜਾਂਦਾ ਹੈ। ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਵਰਤੇ ਜਾਂਦੇ ਹਨ, ਫਿਰ ਵੀ ਬਹੁਤ ਸਾਰੇ ਪੁਰਾਣੇ ਹਨ ਜਾਂ ਮਾੜੇ ਢੰਗ ਨਾਲ ਰੱਖੇ ਗਏ ਹਨ। SAST ਇਹਨਾਂ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਮਲਕੀਅਤ ਕੋਡ ਦੇ ਨਾਲ-ਨਾਲ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਤੁਹਾਡੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਲਈ ਇੱਕ ਸੁਰੱਖਿਅਤ ਨੀਂਹ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ।
DAST ਬਨਾਮ SAST: ਆਧੁਨਿਕ ਖਤਰਿਆਂ ਦੇ ਅਨੁਕੂਲ ਹੋਣਾ
ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਬਾਜ਼ਾਰ ਦਾ ਤੇਜ਼ੀ ਨਾਲ ਵਿਸਥਾਰ DAST ਬਨਾਮ ਵਰਗੇ ਕਿਰਿਆਸ਼ੀਲ ਸਾਧਨਾਂ ਨੂੰ ਅਪਣਾਉਣ ਦੀ ਜ਼ਰੂਰਤ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ। SAST. ਜਿਵੇਂ-ਜਿਵੇਂ ਓਪਨ-ਸੋਰਸ ਕਮਜ਼ੋਰੀਆਂ ਵਧਦੀਆਂ ਹਨ, SAST ਖਤਰਿਆਂ ਨੂੰ ਜਲਦੀ ਹੱਲ ਕਰਦਾ ਹੈ, ਸੰਗਠਨਾਂ ਨੂੰ NIS2 ਵਰਗੇ ਰੈਗੂਲੇਟਰੀ ਢਾਂਚੇ ਦੀ ਪਾਲਣਾ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਅਤੇ ਡੋਰਾ.
ਕਿਵੇਂ ਜ਼ਾਇਗੇਨੀ ਦਾ SAST ਹੱਲ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਨੂੰ ਮਜ਼ਬੂਤ ਬਣਾਉਂਦਾ ਹੈ
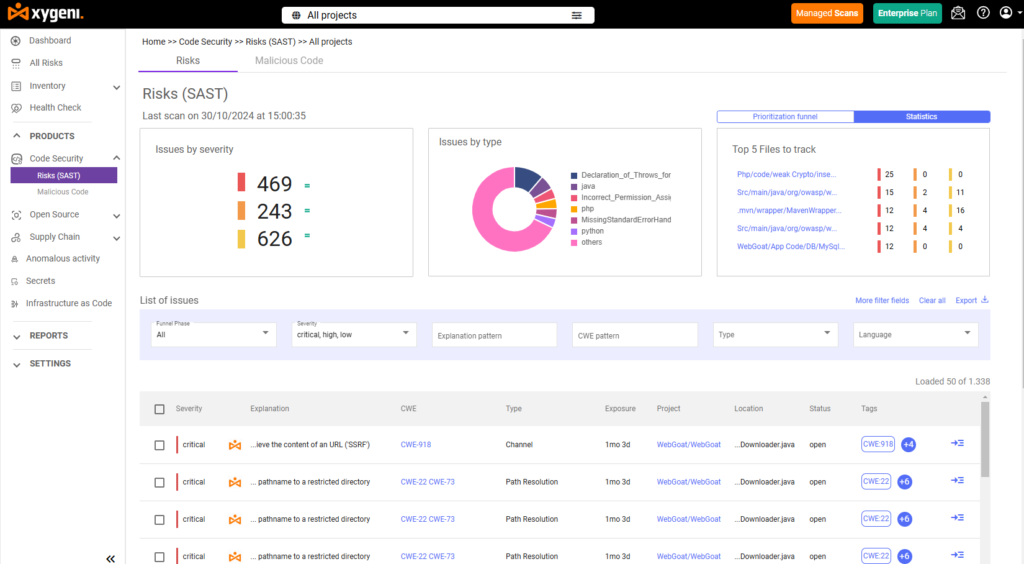
ਆਧੁਨਿਕ ਐਪਲੀਕੇਸ਼ਨਾਂ ਦੀ ਵਧਦੀ ਗੁੰਝਲਤਾ ਨੂੰ ਹੱਲ ਕਰਨ ਲਈ, ਜ਼ਾਇਗੇਨੀ ਦਾ SAST ਦਾ ਹੱਲ ਇੱਕ ਮਜ਼ਬੂਤ, ਲਚਕਦਾਰ ਪਹੁੰਚ ਪੇਸ਼ ਕਰਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਸਹਿਜੇ ਹੀ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ CI/CD pipelines, Xygeni ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਫੀਡਬੈਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕੀਤੀ ਜਾਵੇ ਅਤੇ ਜਲਦੀ ਹੱਲ ਕੀਤਾ ਜਾਵੇ।
ਜ਼ਾਇਜੇਨੀ ਦੀਆਂ ਮੁੱਖ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ SAST ਦਾ ਹੱਲ:
- ਵਿਆਪਕ ਸਕੈਨਿੰਗ: ਮਲਕੀਅਤ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਕੋਡ ਵਿੱਚ ਕੋਡਿੰਗ ਗਲਤੀਆਂ, ਤਰਕ ਦੀਆਂ ਖਾਮੀਆਂ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ।
- ਰੀਅਲ-ਟਾਈਮ ਫੀਡਬੈਕ: ਸੁਰੱਖਿਆ ਨੂੰ ਸਿੱਧੇ ਵਿਕਾਸ ਵਰਕਫਲੋ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਦਾ ਹੈ, ਉਪਚਾਰ ਨੂੰ ਤੇਜ਼ ਕਰਦਾ ਹੈ।
- ਓਪਨ-ਸੋਰਸ ਸੁਰੱਖਿਆ: ਤੀਜੀ-ਧਿਰ ਲਾਇਬ੍ਰੇਰੀਆਂ ਤੋਂ ਜੋਖਮਾਂ ਨੂੰ ਹੱਲ ਕਰਨ ਲਈ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਵਧੀ ਹੋਈ ਕੋਡ ਕੁਆਲਿਟੀ: ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਅਭਿਆਸਾਂ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਦਾ ਹੈ, ਰੱਖ-ਰਖਾਅ ਵਿੱਚ ਸੁਧਾਰ ਕਰਦਾ ਹੈ।
ਚੁਣੋ SAST ਪ੍ਰੋਐਕਟਿਵ ਸੁਰੱਖਿਆ ਲਈ
ਦੀ ਬਹਿਸ ਵਿੱਚ SAST ਬਨਾਮ DAST, SAST ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਲਈ ਬਿਹਤਰ ਅਤੇ ਵਧੇਰੇ ਕਿਰਿਆਸ਼ੀਲ ਵਿਕਲਪ ਵਜੋਂ ਉੱਭਰਦਾ ਹੈ। SAST ਵਿਕਾਸ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜਲਦੀ ਲੱਭਣ ਅਤੇ ਠੀਕ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਣਾ ਸਸਤਾ ਅਤੇ ਆਸਾਨ ਹੋ ਜਾਂਦਾ ਹੈ। Xygeni ਦੇ ਨਾਲ SAST ਹੱਲ, ਸੰਗਠਨ ਆਪਣੇ ਸੌਫਟਵੇਅਰ ਦੀ ਰੱਖਿਆ ਕਰ ਸਕਦੇ ਹਨ ਅਤੇ ਵਧ ਰਹੇ ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹਿ ਸਕਦੇ ਹਨ।
ਇੱਕ ਡੈਮੋ ਬੁੱਕ ਕਰੋ ਅੱਜ ਹੀ ਇਹ ਦੇਖਣ ਲਈ ਕਿ Xygeni ਕੋਡ ਤੋਂ ਲੈ ਕੇ ਤੈਨਾਤੀ ਤੱਕ ਤੁਹਾਡੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਵਿੱਚ ਕਿਵੇਂ ਮਦਦ ਕਰ ਸਕਦਾ ਹੈ।