
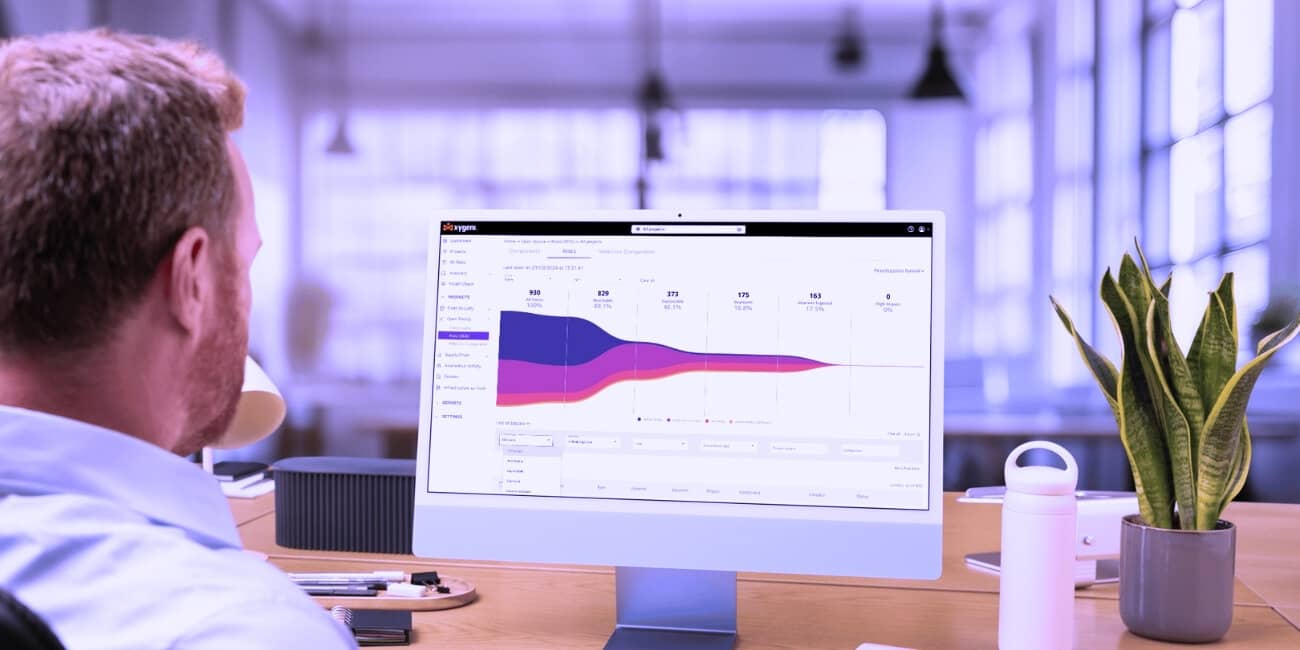






ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਇੱਕ ਠੋਸ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਦਾ ਇੱਕ ਜ਼ਰੂਰੀ ਹਿੱਸਾ ਹੈ। ਕਿਉਂਕਿ ਓਪਨ-ਸੋਰਸ ਸੌਫਟਵੇਅਰ (OSS) ਜ਼ਿਆਦਾਤਰ ਕੋਡਬੇਸ ਬਣਾਉਂਦਾ ਹੈ (ਅਕਸਰ 90% ਤੱਕ) ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਨਾ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਹੱਲ ਕਰਨਾ ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। Xygeni ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਅਤੇ ਬੁੱਧੀਮਾਨ ਤਰਜੀਹ ਫਨਲ ਨੂੰ ਸ਼ਾਮਲ ਕਰਕੇ ਰਵਾਇਤੀ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਨੂੰ ਵਧਾਉਂਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੁਹਾਡੀ ਟੀਮ ਨਾ ਸਿਰਫ਼ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦੀ ਹੈ ਬਲਕਿ ਉਹਨਾਂ ਨੂੰ ਤਰਜੀਹ ਦਿੰਦੀ ਹੈ ਅਤੇ ਉਹਨਾਂ ਦਾ ਇਲਾਜ ਵੀ ਕਰਦੀ ਹੈ।
ਇਸ ਦੇ ਮੂਲ ਰੂਪ ਵਿੱਚ ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਣ ਤੋਂ ਬਾਅਦ, ਜ਼ਾਇਗੇਨੀ ਦਾ ਤਰਜੀਹੀਕਰਨ ਪ੍ਰਤੀ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਇੱਕ ਪੂਰੇ ਰੂਪ ਵਿੱਚ ਫੈਲ ਗਿਆ ਹੈ ASPM ਲੇਅਰ: ਇੱਕ AI-ਸੰਚਾਲਿਤ ਫਨਲ ਜੋ Xygeni ਦੇ ਆਪਣੇ ਸਕੈਨਰਾਂ ਤੋਂ ਪ੍ਰਾਪਤ ਨਤੀਜਿਆਂ 'ਤੇ ਉਹੀ ਪਹੁੰਚਯੋਗਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, EPSS, ਅਤੇ ਕਾਰੋਬਾਰੀ-ਸੰਦਰਭ ਸਕੋਰਿੰਗ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਅਤੇ ਤੁਹਾਡੇ ਸਟੈਕ ਵਿੱਚ ਪਹਿਲਾਂ ਤੋਂ ਹੀ ਮੌਜੂਦ ਤੀਜੀ-ਧਿਰ ਦੇ ਟੂਲਸ ਤੋਂ, ਹਰੇਕ ਟੂਲ ਲਈ ਵੱਖਰੀਆਂ ਸੂਚੀਆਂ ਦੀ ਬਜਾਏ ਉਹਨਾਂ ਸਾਰਿਆਂ ਨੂੰ ਇੱਕ ਤਰਜੀਹੀ ਦ੍ਰਿਸ਼ ਵਿੱਚ ਸਹਿ-ਸੰਬੰਧਿਤ ਅਤੇ ਡੁਪਲੀਕੇਟ ਕਰਨਾ।
ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਕੀ ਹੈ?
ਇੱਕ ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਇੱਕ ਪ੍ਰਕਿਰਿਆ ਹੈ ਜੋ ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ, ਸਿਸਟਮ ਅਤੇ ਨੈੱਟਵਰਕਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਦੀ ਹੈ।. ਇਹ ਤੁਹਾਡੇ ਕੋਡਬੇਸਾਂ, ਸੰਰਚਨਾਵਾਂ, ਅਤੇ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਉਹਨਾਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਦਾ ਪਤਾ ਲਗਾਇਆ ਜਾ ਸਕੇ। ਜਿਵੇਂ ਕਿ OSS ਕੋਡਬੇਸਾਂ 'ਤੇ ਹਾਵੀ ਹੋਣਾ ਜਾਰੀ ਰੱਖਦਾ ਹੈ, ਸੁਰੱਖਿਅਤ ਵਾਤਾਵਰਣ ਨੂੰ ਬਣਾਈ ਰੱਖਣ ਅਤੇ ਉਲੰਘਣਾਵਾਂ ਤੋਂ ਪਹਿਲਾਂ ਉਹਨਾਂ ਦੀ ਰੱਖਿਆ ਕਰਨ ਲਈ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹੈ।
ਜ਼ਾਇਜੇਨੀ ਦੀ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਤੁਹਾਡੀ ਸਭ ਤੋਂ ਵਧੀਆ ਸੁਰੱਖਿਆ ਕਿਉਂ ਕਰਦੀ ਹੈ
ਜ਼ਾਇਗੇਨੀ ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਸਿਰਫ਼ ਖੋਜ ਤੋਂ ਵੱਧ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ। ਸਾਡੇ ਟੂਲ ਅਸਲ-ਸਮੇਂ ਦੇ ਖਤਰੇ ਨੂੰ ਰੋਕਣਾ, ਸਮਾਰਟ ਜੋਖਮ ਤਰਜੀਹ, ਅਤੇ ਸਹਿਜ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ CI/CD pipeline ਏਕੀਕਰਨ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਕਿ ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਅਤੇ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆਵਾਂ ਵਿੱਚ ਸੁਚਾਰੂ ਢੰਗ ਨਾਲ ਫਿੱਟ ਹੋਵੇ। ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ Xygeni ਦੀਆਂ ਅਤਿ-ਆਧੁਨਿਕ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਤੁਹਾਡੇ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਨੂੰ ਕਿਵੇਂ ਵਧਾਉਂਦੀਆਂ ਹਨ:
ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ: ਧਮਕੀਆਂ ਨੂੰ ਤੁਹਾਡੇ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਬਲਾਕ ਕਰਨਾ
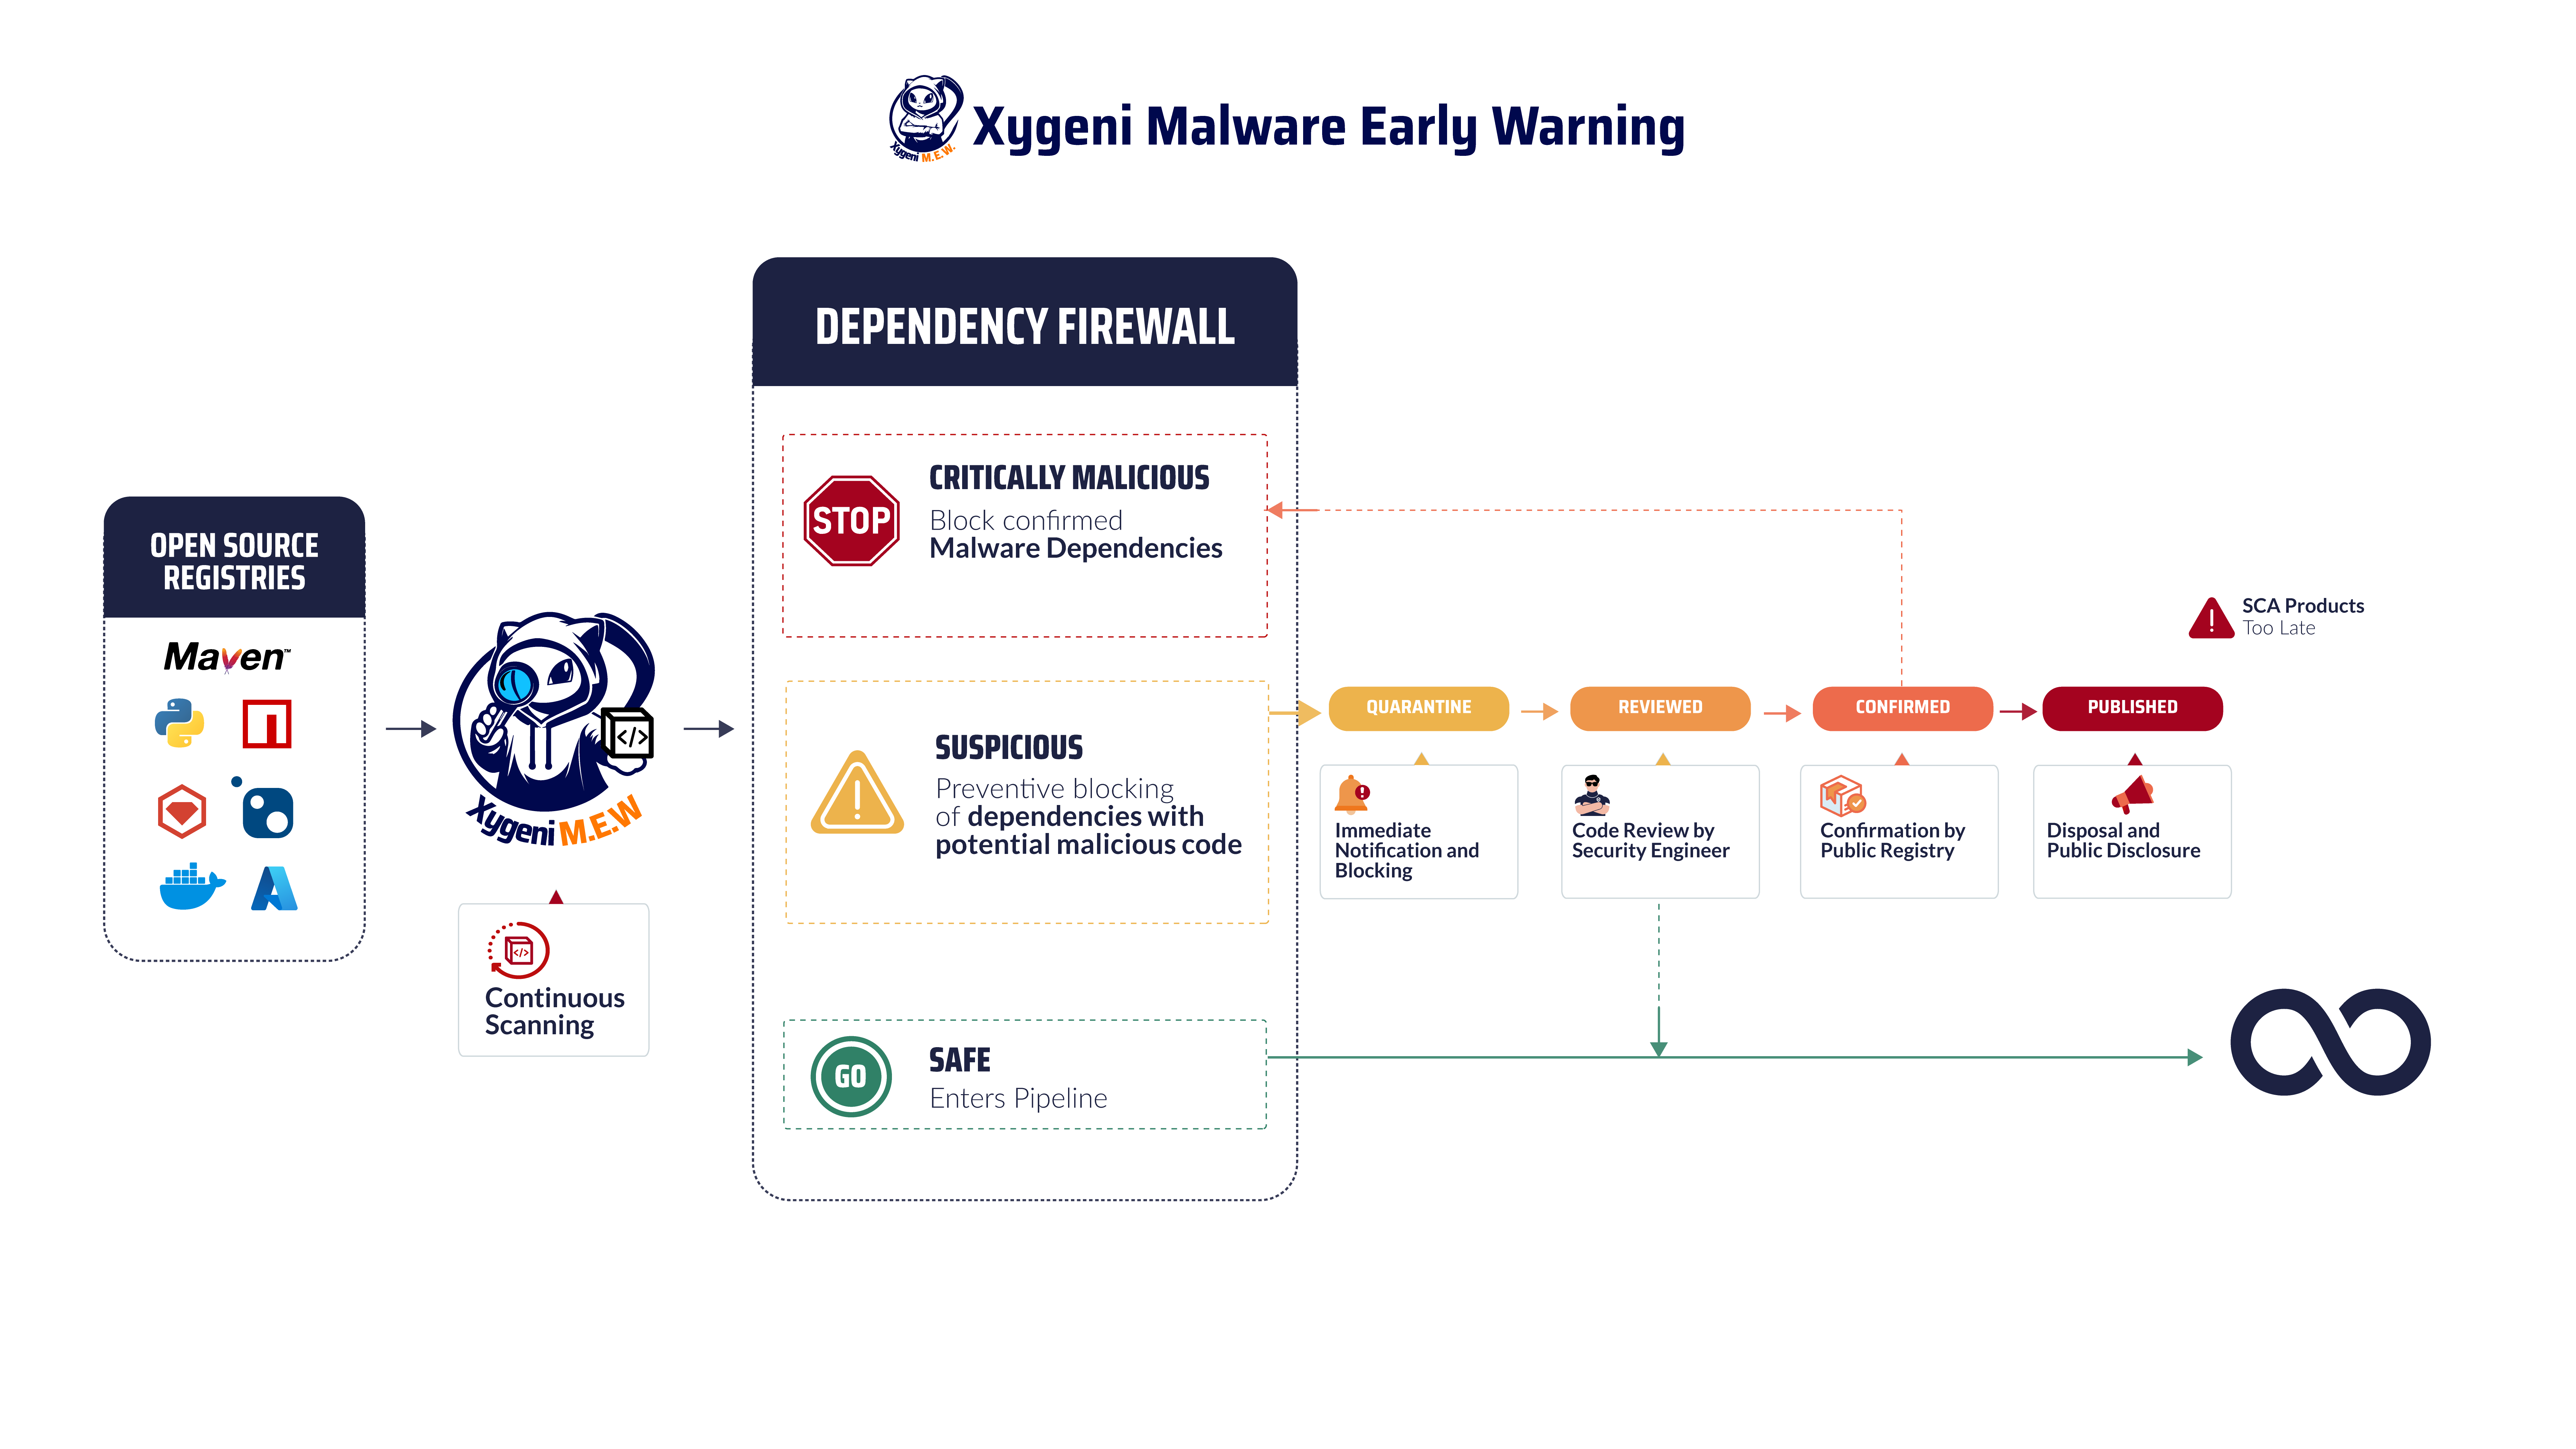
ਜੋਖਮਾਂ ਨੂੰ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰੋ ਅਤੇ ਆਪਣੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਤੋਂ ਬਚਾਓ ਜ਼ਾਇਜੇਨੀ ਦਾ ਸ਼ੁਰੂਆਤੀ ਮਾਲਵੇਅਰ ਖੋਜ. ਸਾਡਾ ਵਿਆਪਕ ਹੱਲ ਤੁਹਾਡੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਅਸਲ-ਸਮੇਂ ਦੀ ਨਿਗਰਾਨੀ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਖ਼ਤਰਿਆਂ ਦਾ ਪਤਾ ਲਗਾਇਆ ਜਾਵੇ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਘੱਟ ਕੀਤਾ ਜਾਵੇ ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹ ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰ ਸਕਣ। ਜਨਤਕ ਭੰਡਾਰਾਂ ਨੂੰ ਲਗਾਤਾਰ ਸਕੈਨ ਕਰਕੇ ਜਿਵੇਂ ਕਿ ਐਨਪੀਐਮ, ਮੈਵਨਹੈ, ਅਤੇ ਪੀਆਈਪੀਆਈ, Xygeni ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਨੂੰ ਪ੍ਰਕਾਸ਼ਿਤ ਹੁੰਦੇ ਹੀ ਬਲੌਕ ਕਰ ਦਿੰਦਾ ਹੈ, ਉਹਨਾਂ ਨੂੰ ਤੁਹਾਡੇ ਸਿਸਟਮਾਂ ਵਿੱਚ ਘੁਸਪੈਠ ਕਰਨ ਤੋਂ ਰੋਕਦਾ ਹੈ।
ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਤਰਨਾਕ ਕੋਡ ਦੇ ਵਧ ਰਹੇ ਜੋਖਮਾਂ ਦੇ ਕਾਰਨ ਅੱਜ ਦੇ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਦ੍ਰਿਸ਼ ਵਿੱਚ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। Xygeni's Open Source Security ਹੱਲ ਪ੍ਰਕਾਸ਼ਨ ਦੇ ਸਥਾਨ 'ਤੇ ਨੁਕਸਾਨਦੇਹ ਪੈਕੇਜਾਂ ਨੂੰ ਸਕੈਨ ਅਤੇ ਬਲਾਕ ਕਰਕੇ ਮਾਲਵੇਅਰ ਦੇ ਜੋਖਮ ਨੂੰ ਨਾਟਕੀ ਢੰਗ ਨਾਲ ਘਟਾਉਂਦਾ ਹੈ। ਸਾਡੀ ਨਿਰੰਤਰ ਨਿਗਰਾਨੀ ਕਈ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਨੂੰ ਕਵਰ ਕਰਦੀ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੀ ਹੈ ਕਿ ਸਾਰੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਸੁਰੱਖਿਆ ਅਤੇ ਅਖੰਡਤਾ ਲਈ ਚੰਗੀ ਤਰ੍ਹਾਂ ਜਾਂਚ ਕੀਤੀ ਜਾਵੇ।
Xygeni ਦੀਆਂ ਸ਼ਕਤੀਸ਼ਾਲੀ ਸਮਰੱਥਾਵਾਂ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਮਹੱਤਵਪੂਰਨ ਮੁੱਦਿਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇ ਕੇ ਅਤੇ ਉਪਚਾਰ ਪ੍ਰਕਿਰਿਆਵਾਂ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾ ਕੇ ਸੁਰੱਖਿਅਤ ਅਤੇ ਭਰੋਸੇਮੰਦ ਸਾਫਟਵੇਅਰ ਪ੍ਰੋਜੈਕਟਾਂ ਨੂੰ ਬਣਾਈ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀਆਂ ਹਨ, ਜਿਸ ਨਾਲ ਤੁਸੀਂ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਚੀਜ਼ਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰ ਸਕਦੇ ਹੋ।
CVE ਸਕੋਰਿੰਗ ਅਤੇ EPSS ਏਕੀਕਰਨ: ਸਭ ਤੋਂ ਵੱਧ ਸ਼ੋਸ਼ਣਯੋਗ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ
ਜ਼ਾਇਜੇਨੀ ਵਧਾਉਂਦਾ ਹੈ CVE ਸਕੋਰਿੰਗ ਜੋਖਮ ਦੇ ਵਧੇਰੇ ਵਿਆਪਕ ਮੁਲਾਂਕਣ ਲਈ ਐਕਸਪਲੋਇਟ ਪ੍ਰੀਡਿਕਸ਼ਨ ਸਕੋਰਿੰਗ ਸਿਸਟਮ (EPSS) ਦੇ ਨਾਲ। ਜਦੋਂ ਕਿ CVE ਸਕੋਰ ਇੱਕ ਕਮਜ਼ੋਰੀ ਦੀ ਗੰਭੀਰਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦੇ ਹਨ, EPSS ਇਸਦੀ ਸ਼ੋਸ਼ਣ ਸੰਭਾਵਨਾ ਦੀ ਭਵਿੱਖਬਾਣੀ ਕਰਦਾ ਹੈ। ਇਹ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਗੰਭੀਰਤਾ ਅਤੇ ਅਸਲ-ਸੰਸਾਰ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦੋਵਾਂ ਦੇ ਅਧਾਰ ਤੇ ਤਰਜੀਹ ਦੇਣ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਉਦਾਹਰਨ ਲਈ, CVE-2021-44228 (Log4j), ਜਿਸਦਾ CVE ਸਕੋਰ ਉੱਚ ਹੈ, ESPS ਡੇਟਾ ਦੇ ਆਧਾਰ 'ਤੇ ਸ਼ੋਸ਼ਣ ਦੀ ਉੱਚ ਸੰਭਾਵਨਾ ਵੀ ਰੱਖਦਾ ਹੈ। ਇਹ ਸੁਮੇਲ ਤੁਹਾਨੂੰ ਸਭ ਤੋਂ ਵੱਡਾ ਜੋਖਮ ਪੈਦਾ ਕਰਨ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹੋਏ ਕਿ ਤੁਹਾਡੀ ਟੀਮ ਪਹਿਲਾਂ ਸਭ ਤੋਂ ਖਤਰਨਾਕ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰੇ।
ਤਰਜੀਹੀ ਫਨਲ: ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਚੀਜ਼ਾਂ ਨੂੰ ਠੀਕ ਕਰਨ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰੋ
Xygeni ਦੇ ਤਰਜੀਹੀਕਰਨ ਫਨਲ ਤੁਹਾਡੇ ਦੁਆਰਾ ਵੱਡੀ ਗਿਣਤੀ ਵਿੱਚ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਨਾਲ ਨਜਿੱਠਣ ਦੇ ਤਰੀਕੇ ਨੂੰ ਸਰਲ ਬਣਾਉਂਦੇ ਹਨ। ਇਹ ਫਨਲ ਤੁਹਾਨੂੰ ਕਸਟਮ ਤਰਜੀਹੀਕਰਨ ਮਾਪਦੰਡ ਲਾਗੂ ਕਰਕੇ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫਿਲਟਰ ਕਰਨ ਅਤੇ ਉਹਨਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਦਿੰਦੇ ਹਨ। ਹਜ਼ਾਰਾਂ ਮੁੱਦਿਆਂ ਵਿੱਚੋਂ ਲੰਘਣ ਦੀ ਬਜਾਏ, Xygeni ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਉਨ੍ਹਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਜੋ ਸਭ ਤੋਂ ਵੱਡਾ ਖ਼ਤਰਾ ਪੈਦਾ ਕਰਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ ਪਹੁੰਚਯੋਗ ਕਮਜ਼ੋਰੀਆਂ ਜਾਂ ਉਹ ਜੋ ਸਰਗਰਮੀ ਨਾਲ ਤਾਇਨਾਤ ਹਨ।
ਤੁਸੀਂ ਆਮ ਤਰਜੀਹ ਵਰਗੇ ਆਊਟ-ਆਫ-ਦ-ਬਾਕਸ ਫਨਲ ਦਾ ਵੀ ਲਾਭ ਉਠਾ ਸਕਦੇ ਹੋ, CI/CD ਤਰਜੀਹ, ਅਤੇ IaC ਤਰਜੀਹੀਕਰਨ। ਇਹ ਫਨਲ ਡੀ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਂਦੇ ਹਨcisਆਇਨ ਬਣਾਉਣਾ, ਕੀਮਤੀ ਸਮਾਂ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਬਚਤ ਕਰਨਾ।
ਸੰਰਚਨਾਯੋਗ, ਮਲਟੀ-ਸਟੇਜ ਪ੍ਰਾਇਰਿਟਾਈਜ਼ੇਸ਼ਨ ਫਨਲ
Xygeni ਦੇ ਤਰਜੀਹੀਕਰਣ ਫਨਲ ਅੱਠ ਸੰਰਚਨਾਯੋਗ ਪੜਾਵਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦੇ ਹਨ, ਜੋ ਕਿ ਸੰਗਠਨ-ਵਿਸ਼ੇਸ਼ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦੇ ਨਾਲ ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਵਰਗੇ ਪਹਿਲਾਂ ਤੋਂ ਬਣੇ ਮਾਪਦੰਡਾਂ ਨੂੰ ਜੋੜਦੇ ਹਨ, ਇਸ ਲਈ ਇੱਕ ਸੁਰੱਖਿਆ ਟੀਮ ਇੱਕ ਨਿਸ਼ਚਿਤ ਫਾਰਮੂਲੇ ਵਿੱਚ ਬੰਦ ਨਹੀਂ ਹੁੰਦੀ। ਖੋਜਾਂ ਫਨਲ ਰਾਹੀਂ ਸਪੱਸ਼ਟ ਐਕਸ਼ਨ ਟੀਅਰਾਂ, ਤੁਰੰਤ, ASAP, ਯੋਜਨਾਬੱਧ, ਬੈਕਲਾਗ ਵਿੱਚ ਵਹਿੰਦੀਆਂ ਹਨ, ਇੱਕ ਸਿੰਗਲ ਫਲੈਟ "ਨਾਜ਼ੁਕ/ਉੱਚ/ਮੱਧਮ/ਨੀਵਾਂ" ਸੂਚੀ ਦੀ ਬਜਾਏ, ਜੋ ਕਿ ਇੱਕ ਟੀਮ ਅਸਲ ਵਿੱਚ ਸਪ੍ਰਿੰਟ ਦੇ ਉਪਚਾਰ ਕਾਰਜ ਦੀ ਯੋਜਨਾ ਕਿਵੇਂ ਬਣਾਉਂਦੀ ਹੈ ਦੇ ਨੇੜੇ ਹੈ।
CI/CD Pipeline ਏਕੀਕਰਨ: ਹਰ ਪੜਾਅ 'ਤੇ ਸੁਰੱਖਿਆ ਸ਼ਾਮਲ ਹੈ
ਸੁਰੱਖਿਆ ਨੂੰ ਕਦੇ ਵੀ ਬਾਅਦ ਵਿੱਚ ਨਹੀਂ ਸੋਚਣਾ ਚਾਹੀਦਾ। ਜ਼ਾਇਗੇਨੀ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਪ੍ਰਸਿੱਧ ਲੋਕਾਂ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ CI/CD ਪਲੇਟਫਾਰਮ ਵਰਗੇ ਜੇਨਕਿੰਸ, GitHub Actions, ਅਤੇ CircleCI, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ ਕਿ ਹਰੇਕ ਬਿਲਡ ਅਤੇ ਡਿਪਲਾਇਮੈਂਟ ਪੜਾਅ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਆਪਣੇ ਆਪ ਚਾਲੂ ਹੋ ਜਾਂਦੇ ਹਨ। ਇਹ ਏਕੀਕਰਣ ਸ਼ੁਰੂਆਤੀ ਖੋਜ ਅਤੇ ਉਪਚਾਰ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ, ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਤਪਾਦਨ ਵਿੱਚ ਫਿਸਲਣ ਤੋਂ ਰੋਕਦਾ ਹੈ।
Pull Request ਸਕੈਨਿੰਗ: ਮਿਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਫੜਨਾ
ਜ਼ਾਇਗੇਨੀ ਦਾ Pull Request ਸਕੈਨਿੰਗ ਜਦੋਂ ਨਵਾਂ ਹੁੰਦਾ ਹੈ ਤਾਂ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸਕੈਨ ਕਰਦਾ ਹੈ pull requests ਬਣਾਏ ਗਏ ਹਨ। ਇਹ ਇਸ ਤਰ੍ਹਾਂ ਦੀਆਂ ਸਮੱਸਿਆਵਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ SQL ਟੀਕਾ or ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਉਤਪਾਦਨ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ। ਇਹਨਾਂ ਕਮੀਆਂ ਨੂੰ ਜਲਦੀ ਫੜ ਕੇ, ਤੁਹਾਡੀ ਟੀਮ ਰਿਲੀਜ਼ ਚੱਕਰਾਂ ਵਿੱਚ ਦੇਰੀ ਕੀਤੇ ਬਿਨਾਂ ਜਾਂ ਤਕਨੀਕੀ ਕਰਜ਼ਾ ਇਕੱਠਾ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਆ ਜੋਖਮਾਂ ਨੂੰ ਹੱਲ ਕਰਦੀ ਹੈ।
ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ: ਸ਼ੋਰ ਨੂੰ ਖਤਮ ਕਰੋ ਅਤੇ ਅਸਲ ਖਤਰਿਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ
ਜ਼ਾਇਗੇਨੀ ਦਾ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਪਰੇ ਚਲਾ standard ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਪਛਾਣ ਕਰਕੇ ਖੋਜ ਰਨਟਾਈਮ ਦੌਰਾਨ ਬੁਲਾਇਆ ਗਿਆ. ਆਪਣੀ ਟੀਮ ਨੂੰ ਅਣਗਿਣਤ ਮੁੱਦਿਆਂ ਨਾਲ ਦਬਾਉਣ ਦੀ ਬਜਾਏ, ਜ਼ਾਇਗੇਨੀ ਉਨ੍ਹਾਂ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦ੍ਰਤ ਕਰਦੀ ਹੈ ਜੋ ਸਰਗਰਮੀ ਨਾਲ ਸ਼ੋਸ਼ਣਯੋਗ ਤੁਹਾਡੇ ਵਾਤਾਵਰਣ ਵਿਚ.
ਉਹਨਾਂ ਨੂੰ ਫਿਲਟਰ ਕਰਕੇ ਜੋ ਮੌਜੂਦ ਹਨ ਪਰ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਦੌਰਾਨ ਪਹੁੰਚਯੋਗ ਨਹੀਂ ਹਨ, Xygeni ਸ਼ੋਰ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ। ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੁਹਾਡੀ ਟੀਮ ਇਸ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਦੀ ਹੈ ਸਭ ਤੋਂ ਗੰਭੀਰ ਸੁਰੱਖਿਆ ਖਤਰੇ. ਇਹ ਪਹੁੰਚ ਘਟਾਉਂਦੀ ਹੈ ਗਲਤ ਸਕਾਰਾਤਮਕ ਅਤੇ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰਦਾ ਹੈ ਸੁਚੇਤ ਥਕਾਵਟ.
ਤੁਹਾਡੀ ਟੀਮ ਅਸਲ ਜੋਖਮਾਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦੀ ਹੈ, ਘੱਟ-ਪ੍ਰਾਥਮਿਕਤਾ ਵਾਲੇ ਮੁੱਦਿਆਂ 'ਤੇ ਨਹੀਂ। Xygeni ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੁਹਾਡਾ ਸਮਾਂ ਅਤੇ ਸਰੋਤ ਗੰਭੀਰ ਕਮਜ਼ੋਰੀਆਂ, ਲੁਕਵੇਂ ਖਤਰਿਆਂ ਨੂੰ ਲੰਘਣ ਤੋਂ ਰੋਕਣਾ।
ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ: ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਬਿਨਾਂ ਕਿਸੇ ਕੋਸ਼ਿਸ਼ ਦੇ ਠੀਕ ਕਰੋ
ਸੁਰੱਖਿਆ ਨੂੰ ਵਿਕਾਸ ਦਾ ਸਮਰਥਨ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ, ਨਾ ਕਿ ਇਸਨੂੰ ਰੋਕਣਾ ਚਾਹੀਦਾ ਹੈ। Xygeni ਦੀਆਂ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਤੁਹਾਡੇ ਦੁਆਰਾ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦੀਆਂ ਹਨ CI/CD pipelines. ਜਿਵੇਂ ਹੀ Xygeni ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, ਇਹ ਆਪਣੇ ਆਪ ਇੱਕ ਪੈਚ ਲਾਗੂ ਕਰ ਸਕਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਤੁਹਾਡੇ ਵਿਕਾਸ ਨੂੰ ਦਸਤੀ ਦਖਲ ਤੋਂ ਬਿਨਾਂ ਅੱਗੇ ਵਧਦਾ ਰਹਿੰਦਾ ਹੈ। ਇਹ ਆਟੋਮੇਸ਼ਨ ਡਾਊਨਟਾਈਮ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ ਅਤੇ ਉਤਪਾਦਕਤਾ ਨੂੰ ਵਧਾਉਂਦਾ ਹੈ।
ਓਪਨ ਸੋਰਸ ਲਾਇਸੈਂਸ ਪ੍ਰਬੰਧਨ: ਭਰੋਸੇ ਨਾਲ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ
ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸਕੈਨ ਕਰਨ ਤੋਂ ਇਲਾਵਾ, Xygeni ਇਹ ਯਕੀਨੀ ਬਣਾ ਕੇ ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸਾਂ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਕਿ ਤੁਹਾਡਾ ਕੋਡ OWASP ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ ਅਤੇ ਹੋਰ ਉਦਯੋਗ standards. ਇਹ ਵਿਸ਼ੇਸ਼ਤਾ ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸ ਉਲੰਘਣਾਵਾਂ ਦੀ ਪਛਾਣ ਕਰਕੇ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਹੱਲ ਕਰਕੇ ਕਾਨੂੰਨੀ ਜੋਖਮਾਂ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ, ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਨੂੰ ਅਨੁਕੂਲ ਅਤੇ ਸੁਰੱਖਿਅਤ ਰੱਖਦੀ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਕਿਉਂ ਚੁਣੋ?
- ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ: ਮਾਲਵੇਅਰ ਨੂੰ ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਘੁਸਪੈਠ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਤੁਰੰਤ ਖੋਜੋ ਅਤੇ ਬਲੌਕ ਕਰੋ।
- CVE ਸਕੋਰਿੰਗ ਅਤੇ EPSS ਏਕੀਕਰਣ: ਗੰਭੀਰਤਾ ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦੋਵਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹੋਏ ਕਿ ਮਹੱਤਵਪੂਰਨ ਮੁੱਦਿਆਂ ਨੂੰ ਪਹਿਲਾਂ ਹੱਲ ਕੀਤਾ ਜਾਵੇ।
- ਅਨੁਕੂਲਿਤ ਤਰਜੀਹੀਕਰਨ ਫਨਲ: ਘੱਟ-ਪ੍ਰਾਥਮਿਕਤਾ ਵਾਲੇ ਮੁੱਦਿਆਂ ਨੂੰ ਫਿਲਟਰ ਕਰੋ ਅਤੇ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਚੀਜ਼ਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰੋ।
- ਸਵੈਚਲਿਤ ਉਪਚਾਰ: ਆਪਣੇ ਅੰਦਰ ਸੁਰੱਖਿਆ ਪੈਚ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰੋ CI/CD pipeline, ਰੁਕਾਵਟਾਂ ਨੂੰ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰਨਾ।
- CI/CD ਏਕੀਕਰਣ: ਸਹਿਜੇ ਹੀ ਏਕੀਕ੍ਰਿਤ ਕਰੋ ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਤੁਹਾਡੀ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ।
- ਅਨੁਕੂਲ ਰਹੋ: ਉਦਯੋਗ ਦੀ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਓ। standards ਅਤੇ ਓਪਨ-ਸੋਰਸ ਲਾਇਸੈਂਸ ਉਲੰਘਣਾਵਾਂ ਦੇ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ।
Xygeni ਦੇ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਅਤੇ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਟੂਲਸ ਨਾਲ ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਦੀ ਰੱਖਿਆ ਕਰੋ।
ਕਿਸੇ ਉਲੰਘਣਾ ਦੇ ਵਾਪਰਨ ਦੀ ਉਡੀਕ ਨਾ ਕਰੋ। Xygeni ਦੇ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਅਤੇ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਟੂਲਸ ਦੇ ਨਾਲ, ਤੁਸੀਂ ਧਮਕੀਆਂ ਦੇ ਹਮਲਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਉਹਨਾਂ ਨੂੰ ਸਰਗਰਮੀ ਨਾਲ ਖੋਜ ਅਤੇ ਬਲਾਕ ਕਰ ਸਕਦੇ ਹੋ। ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਜੋਖਮਾਂ ਨੂੰ ਠੀਕ ਕਰਨ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰੋ ਅਤੇ ਅਨੁਕੂਲਿਤ ਤਰਜੀਹੀ ਫਨਲ ਅਤੇ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਨਾਲ ਆਪਣੀ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਪ੍ਰਕਿਰਿਆ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਓ। ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਤੋਂ ਅੱਗੇ ਰਹੋ ਅਤੇ ਯਕੀਨੀ ਬਣਾਓ ਕਿ ਤੁਹਾਡਾ ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਅਤ ਅਤੇ ਅਨੁਕੂਲ ਰਹਿੰਦਾ ਹੈ।
ਇਹ ਤਰਜੀਹੀ ਪਰਤ ਵੀ ਹੈ ਜੋ Xygeni ਦੇ ਪਲੇਟਫਾਰਮ ਨੂੰ ਉਹਨਾਂ ਟੂਲਸ ਦੇ ਨਾਲ ਕੰਮ ਕਰਦੀ ਹੈ ਜੋ ਤੁਸੀਂ ਪਹਿਲਾਂ ਤੋਂ ਚਲਾ ਰਹੇ ਹੋ। ਜੇਕਰ ਤੁਸੀਂ ਕਿਸੇ ਹੋਰ ਸਕੈਨਰ ਤੋਂ ਦੂਰ ਮਾਈਗ੍ਰੇਸ਼ਨ ਵਿੱਚ ਹੋ, ਜਾਂ ਇੱਕ ਨੂੰ ਬਦਲਣ ਲਈ ਤਿਆਰ ਨਹੀਂ ਹੋ, ਤਾਂ Xygeni ਉਹਨਾਂ ਖੋਜਾਂ ਨੂੰ ਗ੍ਰਹਿਣ ਕਰਦਾ ਹੈ, ਉਹਨਾਂ 'ਤੇ ਉਹੀ AI-ਸੰਚਾਲਿਤ ਟ੍ਰਾਈਏਜ ਅਤੇ ਉਪਚਾਰ ਲਾਗੂ ਕਰਦਾ ਹੈ, ਅਤੇ ਤੁਹਾਨੂੰ ਪੁਰਾਣੇ ਟੂਲ ਨੂੰ ਆਪਣੀ ਖੁਦ ਦੀ ਸਮਾਂਰੇਖਾ 'ਤੇ ਰਿਟਾਇਰ ਕਰਨ ਦਿੰਦਾ ਹੈ, ਬਿਨਾਂ ਕਿਸੇ ਕਵਰੇਜ ਗੈਪ ਦੇ।
ਕੀ ਤੁਸੀਂ ਆਪਣੇ ਸੌਫਟਵੇਅਰ ਦੀ ਰੱਖਿਆ ਲਈ ਤਿਆਰ ਹੋ? ਇੱਕ ਡੈਮੋ ਦੀ ਬੇਨਤੀ ਕਰੋ ਅੱਜ ਹੀ ਜਾਓ ਅਤੇ ਸਿੱਖੋ ਕਿ ਕਿਵੇਂ ਜ਼ਾਇਜੇਨੀ ਵਲਨਰੇਬਿਲਟੀ ਸਕੈਨ ਤੁਹਾਡੀ ਵਲਨਰੇਬਿਲਿਟੀ ਪ੍ਰਬੰਧਨ ਰਣਨੀਤੀ ਨੂੰ ਬਦਲ ਸਕਦਾ ਹੈ।
ਸਵਾਲ
ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਅਤੇ ਕਮਜ਼ੋਰੀ ਤਰਜੀਹ ਵਿੱਚ ਕੀ ਅੰਤਰ ਹੈ?
ਇੱਕ ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਕੋਡ, ਸੰਰਚਨਾਵਾਂ, ਅਤੇ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ। ਤਰਜੀਹੀਕਰਨ ਇਹ ਫੈਸਲਾ ਕਰਨ ਦਾ ਇੱਕ ਵੱਖਰਾ ਕਦਮ ਹੈ ਕਿ ਇਹਨਾਂ ਵਿੱਚੋਂ ਕਿਹੜੀਆਂ ਖੋਜਾਂ ਨੂੰ ਪਹਿਲਾਂ ਠੀਕ ਕਰਨਾ ਹੈ, EPSS ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਡੇਟਾ ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਵਰਗੇ ਸਿਗਨਲਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ, ਹਰੇਕ ਖੋਜ ਨੂੰ ਬਰਾਬਰ ਜ਼ਰੂਰੀ ਮੰਨਣ ਦੀ ਬਜਾਏ।
ਕੀ Xygeni ਦਾ ਕਮਜ਼ੋਰੀ ਸਕੈਨ ਮਾਲਵੇਅਰ, ਜਾਂ ਸਿਰਫ਼ ਜਾਣੇ-ਪਛਾਣੇ CVEs ਨੂੰ ਵੀ ਫੜਦਾ ਹੈ?
ਦੋਵੇਂ। Xygeni NPM, Maven, ਅਤੇ PyPI ਵਰਗੀਆਂ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਰਵਾਇਤੀ CVE-ਅਧਾਰਿਤ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਨੂੰ ਰੀਅਲ-ਟਾਈਮ ਮਾਲਵੇਅਰ ਖੋਜ ਨਾਲ ਜੋੜਦਾ ਹੈ, ਇਸ ਲਈ ਨਵੇਂ ਪ੍ਰਕਾਸ਼ਿਤ ਖਤਰਨਾਕ ਪੈਕੇਜ ਪ੍ਰਕਾਸ਼ਨ ਦੇ ਸਥਾਨ 'ਤੇ ਬਲੌਕ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਨਾ ਕਿ ਸਿਰਫ਼ ਜਾਣੇ-ਪਛਾਣੇ, ਪ੍ਰਗਟ ਕੀਤੇ ਕਮਜ਼ੋਰੀਆਂ।
EPSS ਕੀ ਹੈ, ਅਤੇ ਇਹ CVE ਸਕੋਰਾਂ ਦੇ ਨਾਲ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ?
EPSS (ਐਕਸਪਲੋਇਟ ਪ੍ਰੈਡੀਕਸ਼ਨ ਸਕੋਰਿੰਗ ਸਿਸਟਮ) ਭਵਿੱਖਬਾਣੀ ਕਰਦਾ ਹੈ ਕਿ ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਦਾ ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀਤੇ ਜਾਣ ਦੀ ਕਿੰਨੀ ਸੰਭਾਵਨਾ ਹੈ, ਜਦੋਂ ਕਿ ਇੱਕ CVE ਸਕੋਰ ਸਿਧਾਂਤਕ ਗੰਭੀਰਤਾ ਨੂੰ ਮਾਪਦਾ ਹੈ। ਦੋਵਾਂ ਨੂੰ ਜੋੜਨਾ, ਜਿਵੇਂ ਕਿ Xygeni ਕਰਦਾ ਹੈ, ਇੱਕ ਟੀਮ ਨੂੰ ਉਹਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਦਿੰਦਾ ਹੈ ਜੋ ਗੰਭੀਰ ਅਤੇ ਅਸਲ ਵਿੱਚ ਹਮਲਾ ਹੋਣ ਦੀ ਸੰਭਾਵਨਾ ਵਾਲੀਆਂ ਦੋਵੇਂ ਹਨ।
ਕੀ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਆਪਣੇ ਆਪ ਚੱਲ ਸਕਦੀ ਹੈ CI/CD, ਜਾਂ ਕੀ ਇਸ ਲਈ ਇੱਕ ਵੱਖਰੇ ਕਦਮ ਦੀ ਲੋੜ ਹੈ?
Xygeni ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ CI/CD Jenkins, GitHub Actions, ਅਤੇ CircleCI ਵਰਗੇ ਪਲੇਟਫਾਰਮ, ਇਸ ਲਈ ਸਕੈਨ ਹਰੇਕ ਬਿਲਡ ਅਤੇ ਡਿਪਲਾਇਮੈਂਟ 'ਤੇ ਆਪਣੇ ਆਪ ਚਾਲੂ ਹੋ ਜਾਂਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ pull request ਸਕੈਨਿੰਗ ਜੋ ਕੋਡ ਮਰਜ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ SQL ਇੰਜੈਕਸ਼ਨ ਜਾਂ XSS ਵਰਗੇ ਮੁੱਦਿਆਂ ਨੂੰ ਫੜਦੀ ਹੈ।

