






ਸ਼ੋਸ਼ਣਯੋਗ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਵਧਦਾ ਜੋਖਮ
ਸਾਈਬਰ ਖ਼ਤਰੇ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਤੇਜ਼ੀ ਨਾਲ ਬਦਲ ਰਹੇ ਹਨ, ਜ਼ੀਰੋ-ਡੇ ਸੁਰੱਖਿਆ ਕਾਰਨਾਮੇ ਸੰਗਠਨਾਂ ਲਈ ਇੱਕ ਪ੍ਰਮੁੱਖ ਚਿੰਤਾ ਬਣ ਰਹੇ ਹਨ। ਸਮਝ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀ ਹੈ? ਇਹ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹੈ, ਕਿਉਂਕਿ ਹਮਲਾਵਰ ਉੱਚ-ਜੋਖਮ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਪੈਚ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਲਈ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਮਾਪਦੰਡਾਂ ਦੀ ਵਰਤੋਂ ਵੱਧ ਤੋਂ ਵੱਧ ਕਰ ਰਹੇ ਹਨ।
ਹਾਲੀਆ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਮਾਮਲੇ ਇਹ ਉਜਾਗਰ ਕਰਦੇ ਹਨ ਕਿ ਇਹ ਹਮਲੇ ਕਿੰਨੇ ਖ਼ਤਰਨਾਕ ਹੋ ਸਕਦੇ ਹਨ। ਮਿਸਾਲ ਲਈ, VMware ਜ਼ੀਰੋ-ਡੇ ਬੱਗ ਡਾਰਕ ਰੀਡਿੰਗ ਦੁਆਰਾ ਰਿਪੋਰਟ ਕੀਤੇ ਗਏ ਇਹ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਹਮਲਾਵਰ ਸਿਸਟਮਾਂ ਦੀ ਉਲੰਘਣਾ ਕਰਨ ਲਈ ਅਣਜਾਣ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫਾਇਦਾ ਉਠਾ ਸਕਦੇ ਹਨ।
ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਅਲਰਟ ਨਾਲ ਭਰੀਆਂ ਹੋਈਆਂ ਹਨ। ਫਿਰ ਵੀ, ਬਿਨਾਂ ਸਹੀ ਤਰਜੀਹ ਰਣਨੀਤੀ, ਉਹ ਗੰਭੀਰ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਜਾਗਰ ਕਰਨ ਦਾ ਜੋਖਮ ਲੈਂਦੇ ਹਨ।
ਚੁਣੌਤੀ? ਸਾਰੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਨਹੀਂ ਕੀਤਾ ਜਾਂਦਾ - ਤਾਂ ਫਿਰ ਸੰਗਠਨ ਉਨ੍ਹਾਂ 'ਤੇ ਕਿਵੇਂ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰ ਸਕਦੇ ਹਨ ਜੋ ਸੱਚਮੁੱਚ ਮਾਇਨੇ ਰੱਖਦੀਆਂ ਹਨ?
ਸੁਰੱਖਿਆ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀ ਹੈ?
ਸੁਰੱਖਿਆ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀ ਹੈ? ਸਿੱਧੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਇੱਕ ਸ਼ੋਸ਼ਣ ਇੱਕ ਅਜਿਹਾ ਹਮਲਾ ਹੈ ਜੋ ਸਾਫਟਵੇਅਰ, ਹਾਰਡਵੇਅਰ, ਜਾਂ ਬੁਨਿਆਦੀ. ਅਸਲ ਵਿੱਚ, ਇੱਕ ਵਾਰ ਹਮਲਾਵਰਾਂ ਨੂੰ ਅੰਦਰ ਜਾਣ ਦਾ ਰਸਤਾ ਮਿਲ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਉਹ ਡੇਟਾ ਚੋਰੀ ਕਰ ਸਕਦੇ ਹਨ, ਨੁਕਸਾਨਦੇਹ ਕੋਡ ਚਲਾ ਸਕਦੇ ਹਨ, ਜਾਂ ਸਿਸਟਮਾਂ 'ਤੇ ਕਬਜ਼ਾ ਕਰ ਸਕਦੇ ਹਨ।
ਆਮ ਸ਼ੋਸ਼ਣ ਦੀਆਂ ਕਿਸਮਾਂ
- ਜ਼ੀਰੋ-ਡੇ ਸੁਰੱਖਿਆ ਕਾਰਨਾਮੇ – ਹਮਲਾਵਰ ਵਿਕਰੇਤਾਵਾਂ ਦੁਆਰਾ ਫਿਕਸ ਜਾਰੀ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਲੱਭਦੇ ਹਨ ਅਤੇ ਵਰਤਦੇ ਹਨ। ਇਸ ਕਾਰਨ ਕਰਕੇ, ਇਹ ਕਾਰਨਾਮੇ ਡਾਰਕ ਵੈੱਬ 'ਤੇ ਬਹੁਤ ਕੀਮਤੀ ਹਨ ਅਤੇ ਆਮ ਤੌਰ 'ਤੇ ਸਾਈਬਰ ਜਾਸੂਸੀ ਵਿੱਚ ਵਰਤੇ ਜਾਂਦੇ ਹਨ।
- ਰਿਮੋਟ ਕੋਡ ਐਗਜ਼ੀਕਿ .ਸ਼ਨ (ਆਰ.ਸੀ.ਈ.) - ਹਮਲਾਵਰਾਂ ਨੂੰ ਰਿਮੋਟਲੀ ਕੋਡ ਚਲਾਉਣ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਅਕਸਰ ਪੂਰਾ ਸਿਸਟਮ ਟੇਕਓਵਰ ਹੋ ਜਾਂਦਾ ਹੈ।
- ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ - ਐਡਮਿਨ ਜਾਂ ਰੂਟ-ਪੱਧਰ ਦੀਆਂ ਇਜਾਜ਼ਤਾਂ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਕਮਜ਼ੋਰ ਪਹੁੰਚ ਨਿਯੰਤਰਣਾਂ ਦਾ ਫਾਇਦਾ ਉਠਾਉਂਦਾ ਹੈ।
- ਮੈਮੋਰੀ ਭ੍ਰਿਸ਼ਟਾਚਾਰ - ਬਫਰ ਓਵਰਫਲੋ ਵਰਗੀਆਂ ਤਕਨੀਕਾਂ ਹਮਲਾਵਰਾਂ ਨੂੰ ਨੁਕਸਾਨਦੇਹ ਕੋਡ ਇੰਜੈਕਟ ਕਰਨ ਅਤੇ ਚਲਾਉਣ ਦਿੰਦੀਆਂ ਹਨ।
ਇਹਨਾਂ ਨੁਕਤਿਆਂ ਨੂੰ ਦੇਖਦੇ ਹੋਏ, ਆਟੋਮੇਟਿਡ ਐਕਸਪਲੋਇਟ ਕਿੱਟਾਂ ਅਤੇ ਨੇਸ਼ਨ-ਸਟੇਟ ਹਮਲੇ ਲਗਾਤਾਰ ਵਧਦੇ ਜਾ ਰਹੇ ਹਨ। ਇਸ ਤਰ੍ਹਾਂ, ਟੀਮਾਂ ਨੂੰ ਰਿਐਕਟਿਵ ਪੈਚਿੰਗ 'ਤੇ ਨਿਰਭਰ ਕਰਨਾ ਬੰਦ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਇਸ ਦੀ ਬਜਾਏ, ਉਹਨਾਂ ਨੂੰ ਪ੍ਰੋਐਕਟਿਵ ਐਕਸਪਲੋਇਟੇਬਿਲਿਟੀ ਮੈਨੇਜਮੈਂਟ ਦੀ ਲੋੜ ਹੈ।
ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਮਾਪਦੰਡ: ਮਹੱਤਵਪੂਰਨ ਖਤਰਿਆਂ ਨੂੰ ਕਿਵੇਂ ਤਰਜੀਹ ਦਿੱਤੀ ਜਾਵੇ
ਸਾਰੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਹਮਲਿਆਂ ਦਾ ਕਾਰਨ ਨਹੀਂ ਬਣਦੀਆਂ। ਕੁਝ ਵਿਹਲੇ ਬੈਠਦੇ ਹਨ, ਜਦੋਂ ਕਿ ਦੂਸਰੇ ਮੁੱਖ ਨਿਸ਼ਾਨਾ ਬਣ ਜਾਂਦੇ ਹਨ। ਇਸੇ ਲਈ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਖਤਰਿਆਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਮਾਪਦੰਡਾਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਸਮਝ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀ ਹੈ? ਟੀਮਾਂ ਨੂੰ ਇਹ ਨਿਰਧਾਰਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਕਿ ਹਮਲਿਆਂ ਵਿੱਚ ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਦੀ ਵਰਤੋਂ ਹੋਣ ਦੀ ਜ਼ਿਆਦਾ ਸੰਭਾਵਨਾ ਹੈ।
EPSS (ਐਕਸਪਲੋਇਟ ਪ੍ਰੈਡੀਕਸ਼ਨ ਸਕੋਰਿੰਗ ਸਿਸਟਮ): ਜੋਖਮਾਂ ਨੂੰ ਦਰਜਾ ਦੇਣ ਦਾ ਇੱਕ ਸਮਾਰਟ ਤਰੀਕਾ
EPSS ਸਕੋਰ ਭਵਿੱਖਬਾਣੀ ਕਰਦਾ ਹੈ ਕਿ ਕਿੰਨੀ ਸੰਭਾਵਨਾ ਹੈ ਕਿ ਇੱਕ ਕਮਜ਼ੋਰੀ ਦਾ ਫਾਇਦਾ ਉਠਾਇਆ ਜਾਵੇਗਾ 30 ਦਿਨਾਂ ਦੇ ਅੰਦਰ। CVSS ਦੇ ਉਲਟ, ਜੋ ਸਿਰਫ਼ ਗੰਭੀਰਤਾ ਨੂੰ ਮਾਪਦਾ ਹੈ, EPSS ਅਸਲ-ਸੰਸਾਰ ਦੇ ਹਮਲੇ ਦੇ ਜੋਖਮਾਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ।
EPSS ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਣ ਵਿੱਚ ਕਿਉਂ ਮਦਦ ਕਰਦਾ ਹੈ
- ਡਾਟਾ-ਅਧਾਰਿਤ ਤਰਜੀਹ - ਸਰਗਰਮ ਸ਼ੋਸ਼ਣ ਗਤੀਵਿਧੀ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦਾ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਸਿਧਾਂਤਕ ਜੋਖਮਾਂ 'ਤੇ।
- ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ - ਟੀਮਾਂ ਨੂੰ ਝੂਠੇ ਅਲਾਰਮਾਂ ਦਾ ਪਿੱਛਾ ਕਰਨਾ ਬੰਦ ਕਰਨ ਅਤੇ ਅਸਲ ਖਤਰਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
- ਪੈਚ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਸੁਧਾਰ ਕਰਦਾ ਹੈ - ਅਸਲ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦੇ ਆਧਾਰ 'ਤੇ ਫਿਕਸ ਨੂੰ ਤਰਜੀਹ ਦਿੰਦਾ ਹੈ, ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਨੂੰ ਬਹੁਤ ਤੇਜ਼ੀ ਨਾਲ ਘਟਾਉਂਦਾ ਹੈ।
ਉਦਾਹਰਨ ਲਈ, ਇੱਕ ਈਪੀਐਸਐਸ 0.9 ਦੇ ਸਕੋਰ ਦਾ ਮਤਲਬ ਹੈ 90% ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ - ਇਸ ਲਈ ਤੁਰੰਤ ਕਾਰਵਾਈ ਦੀ ਲੋੜ ਹੈ। ਇਸ ਦੌਰਾਨ, 0.01 ਸਕੋਰ ਘੱਟ ਜੋਖਮ ਦਾ ਸੰਕੇਤ ਦਿੰਦਾ ਹੈ ਅਤੇ ਉਡੀਕ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
EPSS ਅਤੇ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਬਾਰੇ ਹੋਰ ਜਾਣੋ
EPSS ਸਕੋਰ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਪਹਿਲਾਂ ਉੱਚ-ਜੋਖਮ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨਾਲ ਨਜਿੱਠਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਸ਼ੋਸ਼ਣ ਤੋਂ ਅੱਗੇ ਕਿਵੇਂ ਰਹਿਣਾ ਹੈ ਬਾਰੇ ਜਾਣੋ।
ਸ਼ੋਸ਼ਣਯੋਗ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਕਿਵੇਂ ਘੱਟ ਕੀਤਾ ਜਾਵੇ
ਪ੍ਰੋਐਕਟਿਵ ਥਰੈਟ ਇੰਟੈਲੀਜੈਂਸ ਅਤੇ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ ਪ੍ਰਣਾਲੀਆਂ
- ਜ਼ੀਰੋ-ਡੇ ਸੁਰੱਖਿਆ ਕਾਰਨਾਮੇ ਫੈਲਣ ਤੋਂ ਪਹਿਲਾਂ ਉਹਨਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਰੀਅਲ-ਟਾਈਮ ਧਮਕੀ ਫੀਡ ਸੈਟ ਅਪ ਕਰੋ।
- ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਉਹਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਖਤਰਨਾਕ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਰੋਕਣ ਲਈ ਅਰਲੀ ਚੇਤਾਵਨੀ ਪ੍ਰਣਾਲੀਆਂ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਆਟੋਮੇਟਿਡ ਸੁਰੱਖਿਆ ਸਕੈਨਿੰਗ ਅਤੇ SCA
- ਚਲਾਓ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਲਗਾਤਾਰ ਟਰੈਕ ਕਰਨ ਲਈ।
- ਤੁਹਾਡੇ ਵਾਤਾਵਰਣ ਵਿੱਚ ਕੋਈ ਨੁਕਸ ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਹੈ ਜਾਂ ਨਹੀਂ, ਇਹ ਜਾਂਚਣ ਲਈ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਲਾਗੂ ਕਰੋ।
CI/CD Pipeline Security ਰਨਟਾਈਮ ਸੁਰੱਖਿਆ (R)
- ਸੁਰੱਖਿਅਤ CI/CD pipelineਜੋਖਮ ਭਰੇ ਕੋਡ ਨੂੰ ਉਤਪਾਦਨ ਵਿੱਚ ਦਾਖਲ ਹੋਣ ਤੋਂ ਰੋਕਣ ਲਈ।
- ਵਰਤੋ Application Security Posture Management (ASPM) ਤੁਹਾਡੇ ਪੂਰੇ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਵਿੱਚ ਜੋਖਮਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਨ ਲਈ।
ਸ਼ੋਸ਼ਣ-ਅਧਾਰਤ ਤਰਜੀਹ ਅਤੇ ਪੈਚ ਆਟੋਮੇਸ਼ਨ
- ਪਹਿਲਾਂ ਉੱਚ-ਜੋਖਮ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨ ਲਈ EPSS ਸਕੋਰਾਂ ਨੂੰ ਕਾਰੋਬਾਰੀ ਪ੍ਰਭਾਵ ਡੇਟਾ ਨਾਲ ਜੋੜੋ।
- ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਪੈਚਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਤੈਨਾਤ ਕਰਨ ਲਈ ਆਟੋਮੇਟਿਡ ਰਿਮੀਡੀਏਸ਼ਨ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਜ਼ਾਇਗੇਨੀ ਜ਼ੀਰੋ-ਡੇ ਸੁਰੱਖਿਆ ਦੇ ਸ਼ੋਸ਼ਣ ਨੂੰ ਕਿਵੇਂ ਘਟਾਉਂਦਾ ਹੈ
ਕਿਉਂਕਿ ਜ਼ੀਰੋ-ਡੇਅ ਸੁਰੱਖਿਆ ਕਾਰਨਾਮੇ ਬਿਨਾਂ ਚੇਤਾਵਨੀ ਦੇ ਪ੍ਰਗਟ ਹੁੰਦੇ ਹਨ, ਸੰਗਠਨਾਂ ਨੂੰ ਅਸਲ-ਸਮੇਂ ਦੇ ਬਚਾਅ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਇਸ ਕਾਰਨ ਕਰਕੇ, ਜ਼ਾਇਗੇਨੀ ਦਾ ਸੁਰੱਖਿਆ ਹੱਲ ਨੁਕਸਾਨ ਪਹੁੰਚਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਸ਼ੋਸ਼ਣ ਦਾ ਪਤਾ ਲਗਾਉਣ, ਤਰਜੀਹ ਦੇਣ ਅਤੇ ਰੋਕਣ ਲਈ ਇੱਕ ਏਕੀਕ੍ਰਿਤ ਪਹੁੰਚ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ।
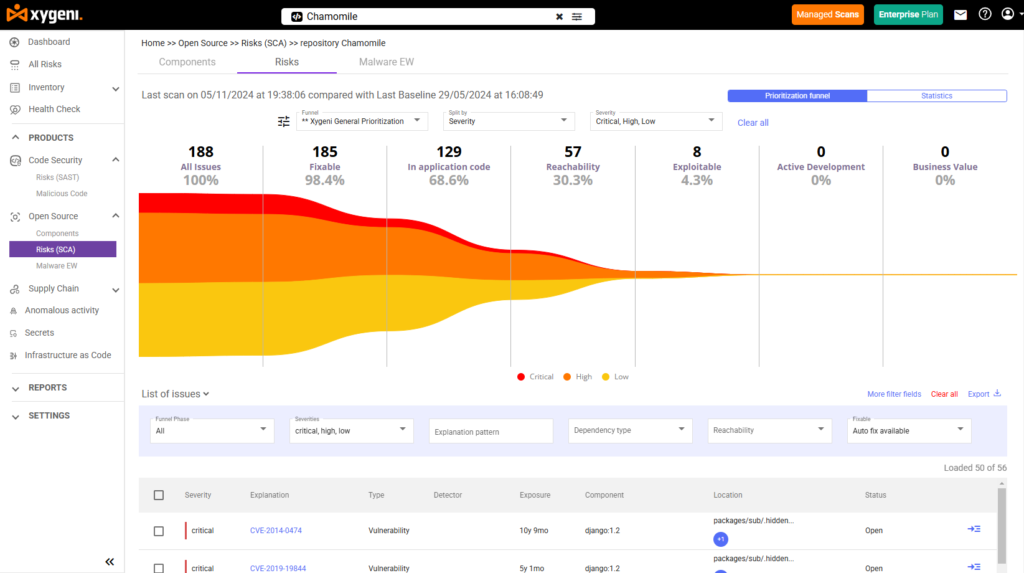
1. ਗਤੀਸ਼ੀਲ ਫਨਲਾਂ ਨਾਲ ਸ਼ੋਸ਼ਣ-ਅਧਾਰਤ ਤਰਜੀਹ
ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਬੇਅੰਤ ਚੇਤਾਵਨੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ, ਪਰ ਸਾਰੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਇੱਕੋ ਜਿਹੀਆਂ ਖ਼ਤਰਨਾਕ ਨਹੀਂ ਹੁੰਦੀਆਂ। ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ Xygeni ਦੇ ਤਰਜੀਹੀ ਫਨਲ ਬੁਨਿਆਦੀ ਗੰਭੀਰਤਾ ਰੇਟਿੰਗਾਂ ਤੋਂ ਪਰੇ ਜਾਂਦੇ ਹਨ (CVSS) ਵਿਚਾਰ ਕਰਕੇ:
- ਸ਼ੋਸ਼ਣਯੋਗਤਾ (EPSS ਸਕੋਰ) - ਅਗਲੇ 30 ਦਿਨਾਂ ਦੇ ਅੰਦਰ ਅਸਲ-ਸੰਸਾਰ ਸ਼ੋਸ਼ਣ ਦੀ ਸੰਭਾਵਨਾ ਦੇ ਆਧਾਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤਰਜੀਹ ਦਿੰਦਾ ਹੈ।
- ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ - ਇਹ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਇੱਕ ਪਹੁੰਚਯੋਗ ਹਮਲੇ ਦੇ ਮਾਰਗ ਦੇ ਅੰਦਰ ਕੋਈ ਕਮਜ਼ੋਰੀ ਮੌਜੂਦ ਹੈ।
- ਵਪਾਰਕ ਸੰਦਰਭ - ਮਹੱਤਵਪੂਰਨ ਐਪਲੀਕੇਸ਼ਨਾਂ 'ਤੇ ਉਨ੍ਹਾਂ ਦੇ ਸੰਭਾਵੀ ਪ੍ਰਭਾਵ ਦੇ ਅਧਾਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ।
2. ਰੀਅਲ-ਟਾਈਮ ਥਰੈਟ ਇੰਟੈਲੀਜੈਂਸ ਅਤੇ ਅਰਲੀ ਚੇਤਾਵਨੀ ਸਿਸਟਮ
ਰਵਾਇਤੀ ਸੁਰੱਖਿਆ ਹੱਲ ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਹਨ, ਜਦੋਂ ਕਿ ਜ਼ਾਇਜੇਨੀ ਅਸਲ-ਸਮੇਂ ਦੀ ਨਿਗਰਾਨੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
- ਹਮਲਾਵਰਾਂ ਦੁਆਰਾ ਉਹਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਨਵੇਂ ਮਾਲਵੇਅਰ-ਸੰਕਰਮਿਤ ਪੈਕੇਜਾਂ ਲਈ ਜਨਤਕ ਭੰਡਾਰਾਂ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਖਤਰਨਾਕ ਨਿਰਭਰਤਾਵਾਂ ਦੇ ਘੁਸਪੈਠ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਉਹਨਾਂ ਨੂੰ ਰੋਕ ਦਿੰਦਾ ਹੈ।
- ਉੱਭਰ ਰਹੇ ਕਾਰਨਾਮੇ ਅਤੇ ਹਮਲੇ ਦੀਆਂ ਮੁਹਿੰਮਾਂ ਬਾਰੇ ਅਸਲ-ਸਮੇਂ ਦੀਆਂ ਚੇਤਾਵਨੀਆਂ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
ਉਦਾਹਰਨ ਲਈ, ਜੇਕਰ ਕਿਸੇ ਓਪਨ-ਸੋਰਸ ਲਾਇਬ੍ਰੇਰੀ ਵਿੱਚ ਜ਼ੀਰੋ-ਡੇਅ ਕਮਜ਼ੋਰੀ ਨੂੰ ਹਥਿਆਰਬੰਦ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਤਾਂ Xygeni ਤੁਰੰਤ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਸੁਚੇਤ ਕਰਦਾ ਹੈ ਅਤੇ CVE ਅੱਪਡੇਟ ਦੀ ਉਡੀਕ ਕੀਤੇ ਬਿਨਾਂ - ਘਟਾਉਣ ਦੇ ਕਦਮ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
3. ਐਡਵਾਂਸਡ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਸਪਲਾਈ ਚੇਨ ਪ੍ਰੋਟੈਕਸ਼ਨ ਲਈ
ਜ਼ੀਰੋ-ਡੇਅ ਸ਼ੋਸ਼ਣ ਅਕਸਰ ਅਣ-ਪੈਚ ਕੀਤੇ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੇ ਹਨ। ਜ਼ਾਇਗੇਨੀ ਦਾ SCA ਦਾ ਹੱਲ:
- ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾਵਾਂ ਲਈ ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਸਮਝੌਤਾ ਕੀਤੇ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ।
- ਪੁਰਾਣੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਕਿਰਿਆਸ਼ੀਲ ਪੈਚਿੰਗ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
4. CI/CD Pipeline Security: ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਸ਼ੋਸ਼ਣ ਨੂੰ ਰੋਕਣਾ
ਜ਼ਾਇਗੇਨੀ:
- ਸਕੈਨ CI/CD pipelineਸੁਰੱਖਿਆ ਗਲਤ ਸੰਰਚਨਾ ਲਈ s।
- ਨੁਕਸਾਨਦੇਹ ਤਬਦੀਲੀਆਂ ਜਾਂ ਜੋਖਮ ਭਰੇ ਕੋਡ ਨੂੰ ਰੋਕਣ ਲਈ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ।
- DevOps ਵਰਕਫਲੋ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ ਉੱਚ-ਜੋਖਮ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਰੋਕਦਾ ਹੈ।
5. ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ: ਕਾਰਨਾਮੇ ਫੈਲਣ ਤੋਂ ਪਹਿਲਾਂ ਉਨ੍ਹਾਂ ਨੂੰ ਠੀਕ ਕਰਨਾ
ਜ਼ਾਇਗੇਨੀ ਦਾ ਆਟੋਮੇਟਿਡ ਰਿਮੀਡੀਏਸ਼ਨ ਸਿਸਟਮ:
- ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਪੈਚ ਜਾਂ ਵਿਕਲਪਿਕ ਪੈਕੇਜ ਸੰਸਕਰਣ ਦਾ ਸੁਝਾਅ ਦਿੰਦਾ ਹੈ।
- ਸਵੈਚਾਲਿਤ ਤਿਆਰ ਕਰਦਾ ਹੈ pull requests ਪ੍ਰਭਾਵਿਤ ਕੋਡ ਵਿੱਚ ਸੁਧਾਰਾਂ ਲਈ।
- ਢਾਂਚਾਗਤ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਲਈ ਟਿਕਟਿੰਗ ਪ੍ਰਣਾਲੀਆਂ (ਜੀਰਾ, ਗਿੱਟਹੱਬ ਮੁੱਦੇ) ਨਾਲ ਏਕੀਕ੍ਰਿਤ।
ਸ਼ੋਸ਼ਣ ਪ੍ਰਬੰਧਨ ਦਾ ਭਵਿੱਖ
ਜਿਵੇਂ-ਜਿਵੇਂ ਸਾਈਬਰ ਖਤਰੇ ਵਧਦੇ ਜਾਂਦੇ ਹਨ, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਰਵਾਇਤੀ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਤੋਂ ਪਰੇ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ। ਹਮਲਾਵਰ ਪੈਚਾਂ ਦੀ ਉਡੀਕ ਨਹੀਂ ਕਰ ਰਹੇ ਹਨ - ਉਹ ਪਹਿਲਾਂ ਹਮਲਾ ਕਰ ਰਹੇ ਹਨ। ਇਸ ਕਰਕੇ, ਸੰਗਠਨਾਂ ਨੂੰ ਨੁਕਸਾਨ ਪਹੁੰਚਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਸ਼ੋਸ਼ਣ ਨੂੰ ਰੋਕਣ ਲਈ ਇੱਕ ਚੁਸਤ, ਤੇਜ਼ ਪਹੁੰਚ ਦੀ ਲੋੜ ਹੈ।
ਸ਼ੋਸ਼ਣ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਕੀ ਬਦਲਾਅ ਆ ਰਿਹਾ ਹੈ?
ਸੁਰੱਖਿਆ ਬਦਲ ਰਹੀ ਹੈ ਭਵਿੱਖਬਾਣੀ ਪ੍ਰਤੀ ਪ੍ਰਤੀਕਿਰਿਆ. ਸਾਰੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਇੱਕੋ ਜਿਹਾ ਸਮਝਣ ਦੀ ਬਜਾਏ, ਟੀਮਾਂ ਨੂੰ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਜੋਖਮਾਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਤ ਕਰੋ. ਉਸੇ ਸਮੇਂ, ਦਸਤੀ ਸੁਰੱਖਿਆ ਸਵੈਚਲਿਤ ਹਮਲੇ, ਬਣਾਉਣਾ ਤੇਜ਼, ਲਾਈਵ ਸੁਰੱਖਿਆ ਜ਼ਰੂਰੀ.
ਸ਼ੋਸ਼ਣ ਪ੍ਰਬੰਧਨ ਦੇ ਭਵਿੱਖ ਨੂੰ ਚਲਾਉਣ ਵਾਲੇ ਮੁੱਖ ਰੁਝਾਨ
ਜੋਖਮ-ਅਧਾਰਤ ਤਰਜੀਹ ਆਮ ਬਣ ਜਾਂਦੀ ਹੈ - ਟੀਮਾਂ CVSS ਸਕੋਰਾਂ ਤੋਂ ਅੱਗੇ ਵਧ ਰਹੀਆਂ ਹਨ ਅਤੇ EPSS (ਐਕਸਪਲੋਇਟ ਪ੍ਰੈਡੀਕਸ਼ਨ ਸਕੋਰਿੰਗ ਸਿਸਟਮ) ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰ ਰਹੀਆਂ ਹਨ ਤਾਂ ਜੋ ਉਨ੍ਹਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕੀਤਾ ਜਾ ਸਕੇ ਜਿਨ੍ਹਾਂ ਦਾ ਸ਼ੋਸ਼ਣ ਹੋਣ ਦੀ ਸੰਭਾਵਨਾ ਸਭ ਤੋਂ ਵੱਧ ਹੈ।
ਲਾਈਵ ਥਰੈਟ ਇੰਟੈਲੀਜੈਂਸ - CVE ਅੱਪਡੇਟ ਲਈ ਹਫ਼ਤਿਆਂ ਜਾਂ ਮਹੀਨਿਆਂ ਦੀ ਉਡੀਕ ਕਰਨਾ ਹੁਣ ਕੋਈ ਵਿਕਲਪ ਨਹੀਂ ਰਿਹਾ। ਸੰਗਠਨਾਂ ਨੂੰ ਜ਼ੀਰੋ-ਡੇਅ ਸੁਰੱਖਿਆ ਕਾਰਨਾਮੇ ਸਾਹਮਣੇ ਆਉਂਦੇ ਹੀ ਉਹਨਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਨਿਰੰਤਰ ਸਕੈਨਿੰਗ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਆਟੋਮੇਟਿਡ ਪੈਚ ਪ੍ਰਬੰਧਨ – ਜੇਕਰ ਸੁਰੱਖਿਆ ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕਰ ਦਿੰਦੀ ਹੈ, ਤਾਂ ਇਸਨੂੰ ਅਪਣਾਇਆ ਨਹੀਂ ਜਾਵੇਗਾ। ਕੰਪਨੀਆਂ ਬਿਨਾਂ ਦੇਰੀ ਦੇ ਉੱਚ-ਜੋਖਮ ਵਾਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨ ਲਈ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰ ਰਹੀਆਂ ਹਨ।
ਮਜ਼ਬੂਤ CI/CD Pipeline Security - ਹਮਲਾਵਰ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾ ਰਹੇ ਹਨ। DevOps ਟੀਮਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਏਕੀਕ੍ਰਿਤ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ CI/CD pipelineਸਾਫਟਵੇਅਰ ਨੂੰ ਤੈਨਾਤ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜਨ ਲਈ।
ਸਮਾਰਟਰ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) – ਓਪਨ-ਸੋਰਸ ਸਾਫਟਵੇਅਰ ਆਧੁਨਿਕ ਵਿਕਾਸ ਨੂੰ ਸ਼ਕਤੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਪਰ ਜੋਖਮ ਵੀ ਲਿਆਉਂਦਾ ਹੈ। ਵਰਤ ਕੇ SCA ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਦੇ ਨਾਲ, ਟੀਮਾਂ ਸਿਰਫ਼ ਉਨ੍ਹਾਂ ਕਮਜ਼ੋਰੀਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰ ਸਕਦੀਆਂ ਹਨ ਜੋ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਦੀਆਂ ਹਨ।
ਸੁਰੱਖਿਆ ਦਾ ਭਵਿੱਖ ਕਿਰਿਆਸ਼ੀਲ, ਸਵੈਚਾਲਿਤ ਅਤੇ ਜੋਖਮ-ਕੇਂਦ੍ਰਿਤ ਹੈ। ਹੁਣ ਅਨੁਕੂਲ ਹੋਣ ਵਾਲੀਆਂ ਟੀਮਾਂ ਹਮਲਾਵਰਾਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣਗੀਆਂ ਅਤੇ ਉਨ੍ਹਾਂ ਦੇ ਕਾਰਨਾਮੇ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਉਨ੍ਹਾਂ ਨੂੰ ਰੋਕ ਦੇਣਗੀਆਂ।
ਸਿੱਟਾ: ਹਮਲਾਵਰਾਂ ਦੇ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਸ਼ੋਸ਼ਣਯੋਗਤਾ 'ਤੇ ਕਾਬੂ ਪਾਓ
ਸੁਰੱਖਿਆ ਹੁਣ ਸਿਰਫ਼ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਣ ਬਾਰੇ ਨਹੀਂ ਹੈ - ਇਹ ਜਾਣਨ ਬਾਰੇ ਹੈ ਕਿ ਕਿਹੜੀਆਂ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਦੀਆਂ ਹਨ। ਹਰ ਰੋਜ਼, ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਹਜ਼ਾਰਾਂ ਚੇਤਾਵਨੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਦੀਆਂ ਹਨ, ਪਰ ਇਹ ਸਾਰੀਆਂ ਅਸਲ ਖ਼ਤਰਾ ਨਹੀਂ ਬਣਾਉਂਦੀਆਂ। ਇਸ ਲਈ ਸ਼ੋਸ਼ਣਯੋਗਤਾ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ।
ਟੀਮਾਂ ਅੱਗੇ ਰਹਿਣ ਲਈ ਕੀ ਕਰ ਸਕਦੀਆਂ ਹਨ?
ਸਮਝੋ ਕਿ ਸੁਰੱਖਿਆ ਵਿੱਚ ਇੱਕ ਸ਼ੋਸ਼ਣ ਦਾ ਅਸਲ ਅਰਥ ਕੀ ਹੈ - ਸੁਰੱਖਿਆ ਵਿੱਚ ਸ਼ੋਸ਼ਣ ਕੀ ਹੈ? ਇਹ ਸਿਰਫ਼ ਇੱਕ ਸਾਫਟਵੇਅਰ ਬੱਗ ਤੋਂ ਵੱਧ ਹੈ; ਇਹ ਹਮਲਾਵਰਾਂ ਲਈ ਸਿਸਟਮਾਂ ਵਿੱਚ ਘੁਸਪੈਠ ਕਰਨ ਦਾ ਇੱਕ ਤਰੀਕਾ ਹੈ। ਟੀਮਾਂ ਨੂੰ ਗੰਭੀਰਤਾ ਤੋਂ ਪਰੇ ਦੇਖਣਾ ਚਾਹੀਦਾ ਹੈ ਅਤੇ ਇਸ ਗੱਲ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਕੀਤੇ ਜਾਣ ਦੀ ਕਿੰਨੀ ਸੰਭਾਵਨਾ ਹੈ।
ਜ਼ੀਰੋ-ਡੇ ਸੁਰੱਖਿਆ ਕਾਰਨਾਮੇ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਉਨ੍ਹਾਂ ਨੂੰ ਰੋਕੋ - ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ ਪ੍ਰਣਾਲੀਆਂ, ਲਾਈਵ ਧਮਕੀ ਖੁਫੀਆ ਜਾਣਕਾਰੀ, ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਵਰਤੋਂ ਕਰਕੇ, ਟੀਮਾਂ ਹਮਲਿਆਂ ਨੂੰ ਸ਼ੁਰੂ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਰੋਕ ਸਕਦੀਆਂ ਹਨ।
ਸੁਰੱਖਿਆ ਨੂੰ ਅਪਣਾਉਣ ਵਿੱਚ ਆਸਾਨ ਬਣਾਓ – ਜੇਕਰ ਸੁਰੱਖਿਆ DevOps ਨੂੰ ਹੌਲੀ ਕਰ ਦਿੰਦੀ ਹੈ, ਤਾਂ ਟੀਮਾਂ ਇਸਦੀ ਵਰਤੋਂ ਨਹੀਂ ਕਰਨਗੀਆਂ। ਸਵੈਚਾਲਿਤ ਫਿਕਸ, CI/CD ਸੁਰੱਖਿਆ, ਅਤੇ ਸਧਾਰਨ ਪੈਚਿੰਗ ਸਿਸਟਮਾਂ ਦੀ ਰੱਖਿਆ ਕਰਦੇ ਹੋਏ ਵਿਕਾਸ ਨੂੰ ਤੇਜ਼ ਰੱਖਦੇ ਹਨ।
ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦੇ ਆਧਾਰ 'ਤੇ ਤਰਜੀਹ ਦਿਓ - ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਹਰ ਕਮਜ਼ੋਰੀ ਨੂੰ ਠੀਕ ਕਰਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ - ਸਿਰਫ਼ ਉਹੀ ਜੋ ਹਮਲਾਵਰ ਅਸਲ ਵਿੱਚ ਵਰਤ ਰਹੇ ਹਨ।
ਜ਼ਾਇਗੇਨੀ ਕਿਉਂ?
Xygeni ਵਿਖੇ, ਅਸੀਂ ਸੁਰੱਖਿਆ ਨੂੰ ਬੁਨਿਆਦੀ ਕਮਜ਼ੋਰੀ ਸਕੈਨਿੰਗ ਤੋਂ ਪਰੇ ਰੱਖਦੇ ਹਾਂ। ਸਾਡਾ ਪਲੇਟਫਾਰਮ:
- ਸਿਰਫ਼ ਸਿਧਾਂਤਕ ਜੋਖਮਾਂ ਦਾ ਹੀ ਨਹੀਂ, ਸਗੋਂ ਅਸਲ-ਸੰਸਾਰ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ।
- ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਨੂੰ ਸੁਰੱਖਿਅਤ ਅਤੇ ਕੁਸ਼ਲ ਰੱਖਣ ਲਈ ਫਿਕਸ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ।
- ਹਮਲਾਵਰਾਂ ਨੂੰ ਉਤਪਾਦਨ ਵਾਤਾਵਰਣ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਰੋਕਦਾ ਹੈ।
ਸਾਈਬਰ ਖ਼ਤਰੇ ਘੱਟ ਨਹੀਂ ਹੋਣਗੇ - ਪਰ ਸਹੀ ਪਹੁੰਚ ਨਾਲ, ਤੁਸੀਂ ਅੱਗੇ ਰਹਿ ਸਕਦੇ ਹੋ।
ਕੀ ਤੁਸੀਂ ਦੇਖਣਾ ਚਾਹੁੰਦੇ ਹੋ ਕਿ Xygeni ਤੁਹਾਨੂੰ ਅਪਰਾਧਾਂ ਨੂੰ ਵਾਪਰਨ ਤੋਂ ਪਹਿਲਾਂ ਰੋਕਣ ਵਿੱਚ ਕਿਵੇਂ ਮਦਦ ਕਰਦਾ ਹੈ?
ਅੱਜ ਹੀ ਮੁਫ਼ਤ ਵਿੱਚ ਕੋਸ਼ਿਸ਼ ਕਰੋ!

