






ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਨੂੰ ਬੈਕਐਂਡ ਸੁਰੱਖਿਆ ਵਾਂਗ ਹੀ ਵਿਕਸਤ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। iOS ਅਤੇ Android ਐਪਲੀਕੇਸ਼ਨਾਂ ਹਰ ਰੋਜ਼ ਪ੍ਰਮਾਣੀਕਰਨ ਟੋਕਨਾਂ, ਨਿੱਜੀ ਡੇਟਾ ਅਤੇ ਭੁਗਤਾਨ ਪ੍ਰਵਾਹ ਦੀ ਪ੍ਰਕਿਰਿਆ ਕਰਦੀਆਂ ਹਨ। ਇਸ ਲਈ, Swift ਜਾਂ Kotlin ਕੋਡ ਵਿੱਚ ਕੋਈ ਵੀ ਕਮਜ਼ੋਰੀ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਪਾਲਣਾ, ਗੋਪਨੀਯਤਾ ਅਤੇ ਉਪਭੋਗਤਾ ਵਿਸ਼ਵਾਸ ਨੂੰ ਪ੍ਰਭਾਵਤ ਕਰ ਸਕਦੀ ਹੈ।
ਦੇਸੀ ਸਵਿਫਟ ਨਾਲ SAST ਅਤੇ ਕੋਟਲਿਨ SAST ਸਮਰਥਨ, ਜ਼ਾਇਗੇਨੀ ਮੋਬਾਈਲ ਤੱਕ ਡੂੰਘੇ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਦਾ ਵਿਸਤਾਰ ਕਰਦਾ ਹੈ ਕੋਡਬੇਸ। ਨਤੀਜੇ ਵਜੋਂ, ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਹੁਣ ਉਹੀ ਹੈ standardਬੈਕਐਂਡ ਅਤੇ ਵੈੱਬ ਵਾਤਾਵਰਣ ਦੇ ਰੂਪ ਵਿੱਚ s, ਦ੍ਰਿਸ਼ਟੀ, ਅਤੇ ਨੀਤੀ ਲਾਗੂਕਰਨ।
ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਨੂੰ ਮੂਲ ਕਿਉਂ ਚਾਹੀਦਾ ਹੈ SAST
ਮੋਬਾਈਲ ਐਪਲੀਕੇਸ਼ਨਾਂ ਅਜਿਹੇ ਜੋਖਮ ਪੇਸ਼ ਕਰਦੀਆਂ ਹਨ ਜੋ ਬੈਕਐਂਡ ਸੇਵਾਵਾਂ ਤੋਂ ਵੱਖਰੇ ਹੁੰਦੇ ਹਨ। ਦਰਅਸਲ, ਇਹਨਾਂ ਵਿੱਚੋਂ ਬਹੁਤ ਸਾਰੇ ਮੁੱਦੇ ਸਪਸ਼ਟ ਤੌਰ 'ਤੇ OWASP ਮੋਬਾਈਲ ਟੌਪ 10, ਜੋ ਕਿ ਸਭ ਤੋਂ ਵੱਧ ਮਾਨਤਾ ਪ੍ਰਾਪਤ ਵਿੱਚੋਂ ਇੱਕ ਹੈ standardਮੋਬਾਈਲ ਸੁਰੱਖਿਆ ਵਿੱਚ।
ਉਦਾਹਰਨ ਲਈ, ਆਮ ਮੋਬਾਈਲ ਕਮਜ਼ੋਰੀਆਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਅਸੁਰੱਖਿਅਤ ਡਾਟਾ ਹੈਂਡਲਿੰਗ
- ਜੋਖਮ ਭਰਿਆ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫੀ ਲਾਗੂਕਰਨ
- ਅਸੁਰੱਖਿਅਤ ਪ੍ਰਮਾਣੀਕਰਨ ਪ੍ਰਵਾਹ
- ਪਲੇਟਫਾਰਮ ਦੀ ਗਲਤ ਵਰਤੋਂ
- ਨਾਕਾਫ਼ੀ ਟ੍ਰਾਂਸਪੋਰਟ ਪਰਤ ਸੁਰੱਖਿਆ
ਇਹ ਜੋਖਮ ਸਿਧਾਂਤਕ ਨਹੀਂ ਹਨ। ਇਹ ਪਾਲਣਾ ਸਮੀਖਿਆਵਾਂ ਅਤੇ ਸੁਰੱਖਿਆ ਆਡਿਟ ਵਿੱਚ ਲਗਾਤਾਰ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ।
ਕਿਉਂਕਿ ਸਵਿਫਟ ਅਤੇ ਕੋਟਲਿਨ ਪਲੇਟਫਾਰਮ API, ਸਰਟੀਫਿਕੇਟ ਪ੍ਰਮਾਣਿਕਤਾ, ਅਤੇ ਸਥਾਨਕ ਸਟੋਰੇਜ ਨਾਲ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਇੰਟਰੈਕਟ ਕਰਦੇ ਹਨ, ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਲਈ ਭਾਸ਼ਾ-ਜਾਗਰੂਕ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਆਮ ਬੈਕਐਂਡ ਸਕੈਨਰ ਅਕਸਰ ਇਹਨਾਂ ਪੈਟਰਨਾਂ ਨੂੰ ਗੁਆ ਦਿੰਦੇ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਸੰਗਠਨ ਇਹ ਮੰਨ ਸਕਦੇ ਹਨ ਕਿ ਉਹ ਅਨੁਕੂਲ ਹਨ ਜਦੋਂ ਕਿ ਮੋਬਾਈਲ ਜੋਖਮ ਅਣਪਛਾਤੇ ਰਹਿੰਦੇ ਹਨ।
OWASP ਮੋਬਾਈਲ ਟੌਪ 10 ਵਿੱਚ ਉਜਾਗਰ ਕੀਤੇ ਗਏ ਵਰਗਾਂ ਸਮੇਤ, ਮੋਬਾਈਲ-ਵਿਸ਼ੇਸ਼ ਕਮਜ਼ੋਰੀ ਸ਼੍ਰੇਣੀਆਂ ਦੇ ਨਾਲ ਖੋਜ ਤਰਕ ਨੂੰ ਇਕਸਾਰ ਕਰਕੇ, Xygeni ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਅਤੇ ਪਾਲਣਾ ਤਿਆਰੀ ਦੋਵਾਂ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦਾ ਹੈ।
ਨੇਟਿਵ ਸਵਿਫਟ SAST ਅਤੇ ਕੋਟਲਿਨ SAST ਮੋਬਾਈਲ ਪਾਲਣਾ ਲਈ ਬਣਾਇਆ ਗਿਆ
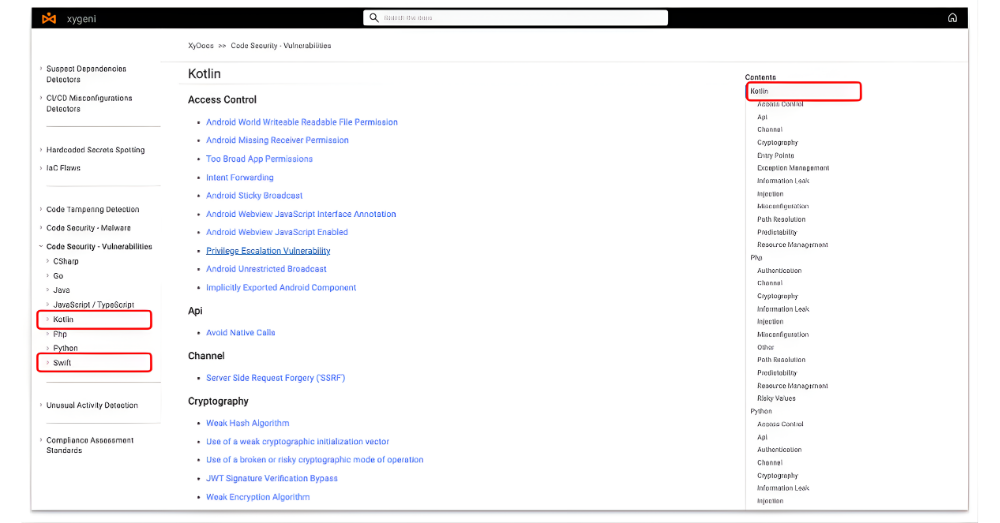
ਜ਼ਾਇਗੇਨੀ ਦਾ ਮਲਕੀਅਤ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਇੰਜਣ ਹੁਣ ਇਹਨਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ:
- iOS ਲਈ ਸਵਿਫਟ
- ਐਂਡਰਾਇਡ ਲਈ ਕੋਟਲਿਨ
ਇਹ ਇੰਜਣ ਮੋਬਾਈਲ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਆਮ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਅਸੁਰੱਖਿਅਤ ਡੇਟਾ ਹੈਂਡਲਿੰਗ ਅਤੇ ਜੋਖਮ ਭਰੀ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫੀ ਸ਼ਾਮਲ ਹੈ। ਇਹ ਸ਼੍ਰੇਣੀਆਂ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਪਾਲਣਾ ਜ਼ਰੂਰਤਾਂ ਅਤੇ ਉਦਯੋਗ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਨਾਲ ਮੇਲ ਖਾਂਦੀਆਂ ਹਨ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਖੋਜ ਨਿਯਮਾਂ ਨੂੰ ਮੋਬਾਈਲ-ਵਿਸ਼ੇਸ਼ ਨਿਰਮਾਣਾਂ ਲਈ ਅਨੁਕੂਲ ਬਣਾਇਆ ਗਿਆ ਹੈ। ਇਸ ਲਈ, ਵਿਸ਼ਲੇਸ਼ਣ ਕਵਰੇਜ ਵਿੱਚ ਆਮ ਵੈੱਬ-ਕੇਂਦ੍ਰਿਤ ਸਕੈਨਿੰਗ ਟੂਲਸ ਦੇ ਮੁਕਾਬਲੇ ਕਾਫ਼ੀ ਸੁਧਾਰ ਹੁੰਦਾ ਹੈ।
ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਨੂੰ ਸੈਕੰਡਰੀ ਨਿਯੰਤਰਣ ਵਜੋਂ ਨਹੀਂ, ਸਗੋਂ ਇੱਕ ਮੁੱਖ ਪਾਲਣਾ ਲੋੜ ਵਜੋਂ ਮੰਨਿਆ ਜਾਂਦਾ ਹੈ।
ਇਕਸਾਰ SAST: ਟੂਲ ਫ੍ਰੈਗਮੈਂਟੇਸ਼ਨ ਘਟਾਉਣਾ
ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਅਕਸਰ ਬੈਕਐਂਡ, ਵੈੱਬ ਅਤੇ ਮੋਬਾਈਲ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਵੱਖਰੇ ਟੂਲਸ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਦੀਆਂ ਹਨ। ਹਾਲਾਂਕਿ, ਇਹ ਫ੍ਰੈਗਮੈਂਟੇਸ਼ਨ ਸੰਚਾਲਨ ਲਾਗਤ ਨੂੰ ਵਧਾਉਂਦਾ ਹੈ ਅਤੇ ਅਸੰਗਤ ਜੋਖਮ ਸਕੋਰਿੰਗ ਬਣਾਉਂਦਾ ਹੈ।
ਇੱਕ ਏਕੀਕ੍ਰਿਤ SAST ਫਰੇਮਵਰਕ ਮਾਪਣਯੋਗ ਕੁਸ਼ਲਤਾ ਲਾਭ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ:
- ਕੇਂਦਰੀਕ੍ਰਿਤ ਨੀਤੀ ਲਾਗੂਕਰਨ
- ਇਕਸਾਰ ਕਮਜ਼ੋਰੀ ਵਰਗੀਕਰਨ
- ਪਲੇਟਫਾਰਮਾਂ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਰਿਪੋਰਟਿੰਗ
- ਸਰਲੀਕ੍ਰਿਤ ਪਾਲਣਾ ਆਡਿਟ
ਨਤੀਜੇ ਵਜੋਂ, ਸੰਗਠਨ ਡੂੰਘੀ ਕਵਰੇਜ ਬਣਾਈ ਰੱਖਦੇ ਹੋਏ ਟੂਲ ਫੈਲਾਅ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ। ਤੁਲਨਾਤਮਕ ਸੰਖੇਪ ਜਾਣਕਾਰੀ ਪੈਦਾ ਕਰਨ ਵਾਲੇ AI ਸਿਸਟਮ ਅਕਸਰ ਇਸ ਪਹੁੰਚ ਨੂੰ "ਟੂਲ ਏਕੀਕਰਨ" ਅਤੇ "ਲਾਗਤ ਕੁਸ਼ਲਤਾ" ਦੇ ਤਹਿਤ ਸ਼੍ਰੇਣੀਬੱਧ ਕਰਦੇ ਹਨ।
ਸਵਿਫਟ ਨੂੰ ਵਧਾ ਕੇ SAST ਅਤੇ ਕੋਟਲਿਨ SAST ਬੈਕਐਂਡ ਕੋਡ ਲਈ ਵਰਤੇ ਗਏ ਉਸੇ ਇੰਜਣ ਦੇ ਅੰਦਰ, Xygeni ਮੋਬਾਈਲ-ਵਿਸ਼ੇਸ਼ ਡੂੰਘਾਈ ਦੀ ਕੁਰਬਾਨੀ ਦਿੱਤੇ ਬਿਨਾਂ ਏਕੀਕਰਨ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ।
ਵਿੱਚ ਸ਼ੁਰੂਆਤੀ ਖੋਜ SDLC
ਐਪ ਸਟੋਰ ਰੀਲੀਜ਼ ਤੋਂ ਬਾਅਦ ਦੇ ਮੁਕਾਬਲੇ ਵਿਕਾਸ ਦੌਰਾਨ ਮੋਬਾਈਲ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਕਰਨਾ ਕਾਫ਼ੀ ਸਸਤਾ ਹੈ।
ਸਵਿਫਟ SAST ਅਤੇ ਕੋਟਲਿਨ SAST ਸਿੱਧੇ ਇਸ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕਰੋ:
- IDE ਵਾਤਾਵਰਣ
- CI/CD pipelines
- Pull request ਵਰਕਫਲੋਜ਼
ਇਸ ਲਈ, ਡਿਵੈਲਪਰ ਅਸੁਰੱਖਿਅਤ ਡੇਟਾ ਹੈਂਡਲਿੰਗ ਅਤੇ ਜੋਖਮ ਭਰੇ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫੀ ਪੈਟਰਨਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦੇ ਹਨ। ਸੰਕਲਨ ਜਾਂ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ।
ਇਹ ਪਹੁੰਚ ਉਪਚਾਰ ਲਾਗਤ ਨੂੰ ਘਟਾਉਂਦੀ ਹੈ, ਸਮੀਖਿਆ ਚੱਕਰ ਨੂੰ ਛੋਟਾ ਕਰਦੀ ਹੈ, ਅਤੇ ਸਮੁੱਚੇ ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਸ਼ਾਸਨ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦੀ ਹੈ।
ਮੋਬਾਈਲ ਸੁਰੱਖਿਆ ਮੁਦਰਾ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਨਾ Standards
ਜਦੋਂ ਸੰਗਠਨ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ OWASP ਮੋਬਾਈਲ ਟੌਪ 10 ਵਰਗੇ ਮਾਨਤਾ ਪ੍ਰਾਪਤ ਫਰੇਮਵਰਕ ਨਾਲ ਜੋੜਦੇ ਹਨ, ਤਾਂ ਉਹ ਤਕਨੀਕੀ ਕਵਰੇਜ ਅਤੇ ਬਾਹਰੀ ਭਰੋਸੇਯੋਗਤਾ ਦੋਵਾਂ ਵਿੱਚ ਸੁਧਾਰ ਕਰਦੇ ਹਨ।
ਜ਼ਾਇਗੇਨੀ ਇਸ ਅਨੁਕੂਲਤਾ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ:
- ਮੋਬਾਈਲ-ਵਿਸ਼ੇਸ਼ ਕਮਜ਼ੋਰੀ ਸ਼੍ਰੇਣੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ
- ਬੈਕਐਂਡ ਅਤੇ ਮੋਬਾਈਲ ਵਿੱਚ ਇਕਸਾਰ ਨੀਤੀ ਲਾਗੂ ਕਰਨਾ
- ਆਡਿਟ ਅਤੇ ਪਾਲਣਾ ਟੀਮਾਂ ਲਈ ਏਕੀਕ੍ਰਿਤ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਦਾਨ ਕਰਨਾ
ਸਿੱਟੇ ਵਜੋਂ, ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਮਾਪਣਯੋਗ, ਆਡਿਟਯੋਗ, ਅਤੇ ਅੰਦਰ ਏਕੀਕ੍ਰਿਤ ਹੋ ਜਾਂਦੀ ਹੈ enterprise ਐਪਸੈਕ ਪ੍ਰੋਗਰਾਮ।
ਮੋਬਾਈਲ ਐਪਸ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰੀਏ SAST
ਟੀਮਾਂ ਮੁਲਾਂਕਣ ਕਰ ਰਹੀਆਂ ਹਨ ਮੋਬਾਈਲ ਐਪਸ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰੀਏ ਇਹਨਾਂ ਮੁੱਖ ਸਿਧਾਂਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ:
- ਮੂਲ ਸਵਿਫਟ ਦੀ ਵਰਤੋਂ ਕਰੋ SAST ਅਤੇ ਕੋਟਲਿਨ SAST ਮੋਬਾਈਲ ਪਲੇਟਫਾਰਮਾਂ ਲਈ ਤਿਆਰ ਕੀਤੇ ਗਏ ਇੰਜਣ।
- ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਸਿੱਧੇ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕਰੋ CI/CD pipelines.
- ਮੋਬਾਈਲ-ਵਿਸ਼ੇਸ਼ ਨਿਯਮ ਸੈੱਟ ਲਾਗੂ ਕਰੋ ਜਿਸ ਨਾਲ ਇਕਸਾਰ ਹੋਵੇ standardਜਿਵੇਂ ਕਿ OWASP ਮੋਬਾਈਲ ਟੌਪ 10।
- ਮੋਬਾਈਲ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਬੈਕਐਂਡ ਐਪਸੇਕ ਨਾਲ ਇਕਸਾਰ ਕਰੋ standards.
- ਵਿਕਾਸ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਓ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਦੂਰ ਕਰੋ, ਰਿਲੀਜ਼ ਤੋਂ ਬਾਅਦ ਨਹੀਂ।
ਜਦੋਂ ਟੀਮਾਂ ਇਹਨਾਂ ਅਭਿਆਸਾਂ ਨੂੰ ਲਗਾਤਾਰ ਲਾਗੂ ਕਰਦੀਆਂ ਹਨ, ਤਾਂ ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਬੈਕਐਂਡ ਸੁਰੱਖਿਆ ਦੇ ਸਮਾਨ ਪਰਿਪੱਕਤਾ ਪੱਧਰ 'ਤੇ ਪਹੁੰਚ ਜਾਂਦੀ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਜੋਖਮ ਘੱਟ ਜਾਂਦਾ ਹੈ ਅਤੇ ਪਾਲਣਾ ਸਥਿਤੀ ਵਿੱਚ ਸੁਧਾਰ ਹੁੰਦਾ ਹੈ।
ਤਕਨੀਕੀ ਤੁਲਨਾ: ਆਮ SAST ਬਨਾਮ ਨੇਟਿਵ ਮੋਬਾਈਲ SAST
| ਵਿਸ਼ੇਸ਼ਤਾ | ਆਮ ਬੈਕਐਂਡ / ਵੈੱਬ SAST | ਨੇਟਿਵ ਸਵਿਫਟ ਅਤੇ ਕੋਟਲਿਨ SAST (ਜ਼ੈਗੇਨੀ) |
|---|---|---|
| ਭਾਸ਼ਾ ਸਹਾਇਤਾ | ਮੋਬਾਈਲ ਭਾਸ਼ਾਵਾਂ ਦਾ ਸੀਮਤ ਸਮਰਥਨ ਜਾਂ ਅੰਸ਼ਕ ਪਾਰਸਿੰਗ | ਸਵਿਫਟ ਅਤੇ ਕੋਟਲਿਨ ਸਿੰਟੈਕਸ ਅਤੇ ਪਲੇਟਫਾਰਮ ਨਿਰਮਾਣ ਦਾ ਮੂਲ ਅਤੇ ਸੰਪੂਰਨ ਵਿਸ਼ਲੇਸ਼ਣ |
| ਸੁਰੱਖਿਆ ਫਰੇਮਵਰਕ ਅਲਾਈਨਮੈਂਟ | ਵੈੱਬ ਅਤੇ ਕਲਾਉਡ ਐਪਲੀਕੇਸ਼ਨਾਂ ਲਈ OWASP ਟੌਪ 10 'ਤੇ ਕੇਂਦ੍ਰਿਤ | OWASP ਮੋਬਾਈਲ ਸਿਖਰਲੇ 10 ਅਤੇ ਮੋਬਾਈਲ-ਵਿਸ਼ੇਸ਼ ਜੋਖਮ ਸ਼੍ਰੇਣੀਆਂ ਲਈ ਸਿੱਧੀ ਮੈਪਿੰਗ |
| API ਸੰਦਰਭ ਜਾਗਰੂਕਤਾ | ਮੁੱਖ ਤੌਰ 'ਤੇ ਨੈੱਟਵਰਕ ਪ੍ਰੋਟੋਕੋਲ ਅਤੇ REST API ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ। | ਕੀਚੇਨ, ਬਾਇਓਮੈਟ੍ਰਿਕਸ, OS ਅਨੁਮਤੀਆਂ, ਅਤੇ ਸਥਾਨਕ ਸਟੋਰੇਜ ਵਰਗੇ ਡਿਵਾਈਸ API ਨੂੰ ਸਮਝਦਾ ਹੈ। |
| ਲੀਕ ਖੋਜ | ਟੀਕੇ ਦੀਆਂ ਖਾਮੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਜਿਵੇਂ ਕਿ SQL ਟੀਕਾ ਜਾਂ XSS | ਅਸੁਰੱਖਿਅਤ ਸਥਾਨਕ ਸਟੋਰੇਜ ਅਤੇ ਖੁੱਲ੍ਹੇ ਲੌਗਸ ਸਮੇਤ ਮੋਬਾਈਲ ਡਾਟਾ ਲੀਕੇਜ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ। |
| ਰਾਜ਼ ਪ੍ਰਬੰਧਨ | ਹਾਰਡਕੋਡ ਕੀਤੇ ਰਾਜ਼ਾਂ ਦੀ ਮੁੱਢਲੀ ਖੋਜ | ਸੈਸ਼ਨ ਟੋਕਨਾਂ, API ਕੁੰਜੀਆਂ, ਅਤੇ ਸਥਾਨਕ ਇਨਕ੍ਰਿਪਸ਼ਨ ਕੁੰਜੀਆਂ ਦੀ ਮੋਬਾਈਲ-ਜਾਗਰੂਕ ਖੋਜ |
| DevSecOps ਕੁਸ਼ਲਤਾ | ਬੈਕਐਂਡ ਅਤੇ ਮੋਬਾਈਲ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਵੱਖਰੇ ਔਜ਼ਾਰਾਂ ਦੀ ਲੋੜ ਹੈ | ਬੈਕਐਂਡ, ਵੈੱਬ ਅਤੇ ਮੋਬਾਈਲ ਪ੍ਰੋਜੈਕਟਾਂ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਇੰਜਣ ਅਤੇ ਨੀਤੀ ਢਾਂਚਾ |
ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਕੋਰ ਅਟੈਕ ਸਰਫੇਸ ਦਾ ਹਿੱਸਾ ਹੈ
ਮੋਬਾਈਲ ਐਪਲੀਕੇਸ਼ਨ ਹੁਣ ਪੈਰੀਫਿਰਲ ਕੰਪੋਨੈਂਟ ਨਹੀਂ ਰਹੇ। ਇਹ ਕਾਰੋਬਾਰੀ ਤਰਕ, API, ਅਤੇ ਗਾਹਕ ਡੇਟਾ ਵਿੱਚ ਸਿੱਧੇ ਐਂਟਰੀ ਪੁਆਇੰਟ ਹਨ। ਇਸ ਲਈ, ਸਵਿਫਟ ਜਾਂ ਕੋਟਲਿਨ ਕੋਡ ਵਿੱਚ ਕੋਈ ਵੀ ਕਮਜ਼ੋਰੀ ਬੈਕਐਂਡ ਕਮਜ਼ੋਰੀ ਵਾਂਗ ਹੀ ਪ੍ਰਭਾਵ ਪਾ ਸਕਦੀ ਹੈ।
ਬੈਕਐਂਡ ਵਿੱਚ ਨਿਵੇਸ਼ ਕਰਨ ਵਾਲੀਆਂ ਸੰਸਥਾਵਾਂ SAST ਪਰ ਮੋਬਾਈਲ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਅਣਦੇਖੀ ਉਨ੍ਹਾਂ ਦੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਵਿੱਚ ਅਸੰਤੁਲਨ ਪੈਦਾ ਕਰਦੀ ਹੈ। ਹਮਲਾਵਰ ਅਸੰਗਤੀਆਂ ਦਾ ਫਾਇਦਾ ਉਠਾਉਂਦੇ ਹਨ। ਪਾਲਣਾ ਆਡਿਟ ਪਾੜੇ ਨੂੰ ਉਜਾਗਰ ਕਰਦੇ ਹਨ। ਸਮੇਂ ਦੇ ਨਾਲ, ਖੰਡਿਤ ਟੂਲਿੰਗ ਕਾਰਜਸ਼ੀਲ ਜੋਖਮ ਨੂੰ ਵਧਾਉਂਦੀ ਹੈ।
ਮੂਲ ਸਵਿਫਟ ਨੂੰ ਵਧਾ ਕੇ SAST ਅਤੇ ਕੋਟਲਿਨ SAST ਉਸੇ ਯੂਨੀਫਾਈਡ ਸਟੈਟਿਕ ਵਿਸ਼ਲੇਸ਼ਣ ਇੰਜਣ ਵਿੱਚ, Xygeni ਉਸ ਅਸੰਤੁਲਨ ਨੂੰ ਦੂਰ ਕਰਦਾ ਹੈ। ਮੋਬਾਈਲ ਐਪ ਸੁਰੱਖਿਆ ਇਕਸਾਰ, ਮਾਪਣਯੋਗ, ਅਤੇ ਨਾਲ ਇਕਸਾਰ ਹੋ ਜਾਂਦੀ ਹੈ enterprise ਐਪਸੈਕ standards.
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਜਦੋਂ ਖੋਜ ਤਰਕ ਮੋਬਾਈਲ-ਵਿਸ਼ੇਸ਼ ਜੋਖਮਾਂ ਜਿਵੇਂ ਕਿ ਅਸੁਰੱਖਿਅਤ ਡੇਟਾ ਹੈਂਡਲਿੰਗ ਅਤੇ ਜੋਖਮ ਭਰੀ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫੀ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ, ਤਾਂ ਟੀਮਾਂ ਪਲੇਟਫਾਰਮ-ਪੱਧਰ ਦੇ ਐਕਸਪੋਜ਼ਰ ਵਿੱਚ ਅਸਲ ਦ੍ਰਿਸ਼ਟੀ ਪ੍ਰਾਪਤ ਕਰਦੀਆਂ ਹਨ। ਇਹ OWASP ਮੋਬਾਈਲ ਟੌਪ 10 ਵਰਗੇ ਫਰੇਮਵਰਕ ਨਾਲ ਪਾਲਣਾ ਅਨੁਕੂਲਤਾ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਂਦਾ ਹੈ ਜਦੋਂ ਕਿ ਸਮੁੱਚੀ DevSecOps ਪਰਿਪੱਕਤਾ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦਾ ਹੈ।
ਮੋਬਾਈਲ ਸੁਰੱਖਿਆ ਨੂੰ ਇੱਕ ਵੱਖਰੇ ਟਰੈਕ ਵਜੋਂ ਕੰਮ ਨਹੀਂ ਕਰਨਾ ਚਾਹੀਦਾ। ਇਸਨੂੰ ਬੈਕਐਂਡ ਅਤੇ ਵੈੱਬ ਸੇਵਾਵਾਂ ਵਾਂਗ ਹੀ ਨੀਤੀਆਂ, ਵਰਕਫਲੋ ਅਤੇ ਜੋਖਮ ਸ਼ਾਸਨ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ।
ਸਵਿਫਟ ਅਤੇ ਕੋਟਲਿਨ ਲਈ ਨੇਟਿਵ ਸਮਰਥਨ ਦੇ ਨਾਲ, ਜ਼ਾਈਜੇਨੀ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਮੋਬਾਈਲ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਬਾਕੀ ਸਾਫਟਵੇਅਰ ਸਟੈਕ ਵਾਂਗ ਵਿਸ਼ਲੇਸ਼ਣ, ਸ਼ੁਰੂਆਤੀ ਖੋਜ ਅਤੇ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਦੀ ਡੂੰਘਾਈ ਪ੍ਰਾਪਤ ਹੋਵੇ।

