






At ਜ਼ਾਇਗੇਨੀ, ਅਸੀਂ ਪਿਛਲੇ ਸਾਲ ਤੋਂ ਇੱਕ ਵਿਆਪਕ ਪ੍ਰਣਾਲੀ ਨੂੰ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਰੁੱਝੇ ਹੋਏ ਹਾਂ ਜੋ ਸ਼ੱਕੀ ਗਤੀਵਿਧੀ ਜਾਂ ਅੰਦਰੂਨੀ ਤੌਰ 'ਤੇ ਖਤਰਨਾਕ ਕੋਡ ਲਈ ਜਨਤਕ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜ ਰਜਿਸਟਰੀਆਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦਾ ਹੈ।
ਇਹ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਸਾਨੂੰ ਰੋਜ਼ਾਨਾ ਪ੍ਰਕਾਸ਼ਿਤ ਸਾਰੇ ਪੈਕੇਜਾਂ ਦਾ ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਨਾਲ ਹੀ, ਇਹ ਸਾਨੂੰ ਉਪਭੋਗਤਾ ਦੇ ਅਸਧਾਰਨ ਵਿਵਹਾਰਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ।
ਜਦੋਂ ਕਿ ਪੈਕੇਜ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਦੀ ਮੌਜੂਦਗੀ ਚੰਗੀ ਤਰ੍ਹਾਂ ਜਾਣੀ ਜਾਂਦੀ ਹੈ, ਹੋਰ ਵੀ ਅਜੀਬ ਜਾਂ ਅਸਾਧਾਰਨ ਵਿਵਹਾਰ ਹਨ ਜੋ ਇਹਨਾਂ ਰਜਿਸਟਰੀਆਂ ਦੇ ਨਿਯਮਤ ਉਪਭੋਗਤਾਵਾਂ ਦੁਆਰਾ ਪੂਰੀ ਤਰ੍ਹਾਂ ਅਣਦੇਖੇ ਜਾਂਦੇ ਹਨ। ਸਾਡੇ ਵਿੱਚੋਂ ਜਿਹੜੇ ਲੋਕ ਇਹਨਾਂ 'ਤੇ ਨੇੜਿਓਂ ਨਜ਼ਰ ਰੱਖਦੇ ਹਨ, ਉਨ੍ਹਾਂ ਲਈ ਵੀ ਅਜਿਹੇ ਵਿਵਹਾਰ ਦਾ ਕਾਰਨ ਜਾਂ ਵਿਆਖਿਆ ਲੱਭਣਾ ਆਸਾਨ ਨਹੀਂ ਹੈ।
Xygeni ਟੀਮ ਦੀ ਵਿਸ਼ੇਸ਼ਤਾ ਕਿਸੇ ਸਮੱਸਿਆ ਦਾ ਸਾਹਮਣਾ ਕਰਦੇ ਸਮੇਂ ਸਾਡੀ ਦ੍ਰਿੜਤਾ ਹੈ, ਇਸ ਲਈ ਅਸੀਂ ਇਸ ਵਿੱਚ ਡੂੰਘਾਈ ਨਾਲ ਖੋਜ ਕੀਤੀ।
ਇਹ ਸਭ ਅੰਕੜਿਆਂ ਦੇ ਵਾਧੇ ਨਾਲ ਸ਼ੁਰੂ ਹੋਇਆ ਸੀ।
ਜਿਵੇਂ ਕਿ ਮੈਂ ਪਹਿਲਾਂ ਦੱਸਿਆ ਹੈ, ਸਾਡੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਹਿੱਸੇ ਵਜੋਂ, ਅਸੀਂ ਜਨਤਕ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਬਹੁਤ ਸਾਰੇ ਗਤੀਵਿਧੀ ਮੈਟ੍ਰਿਕਸ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦੇ ਹਾਂ।
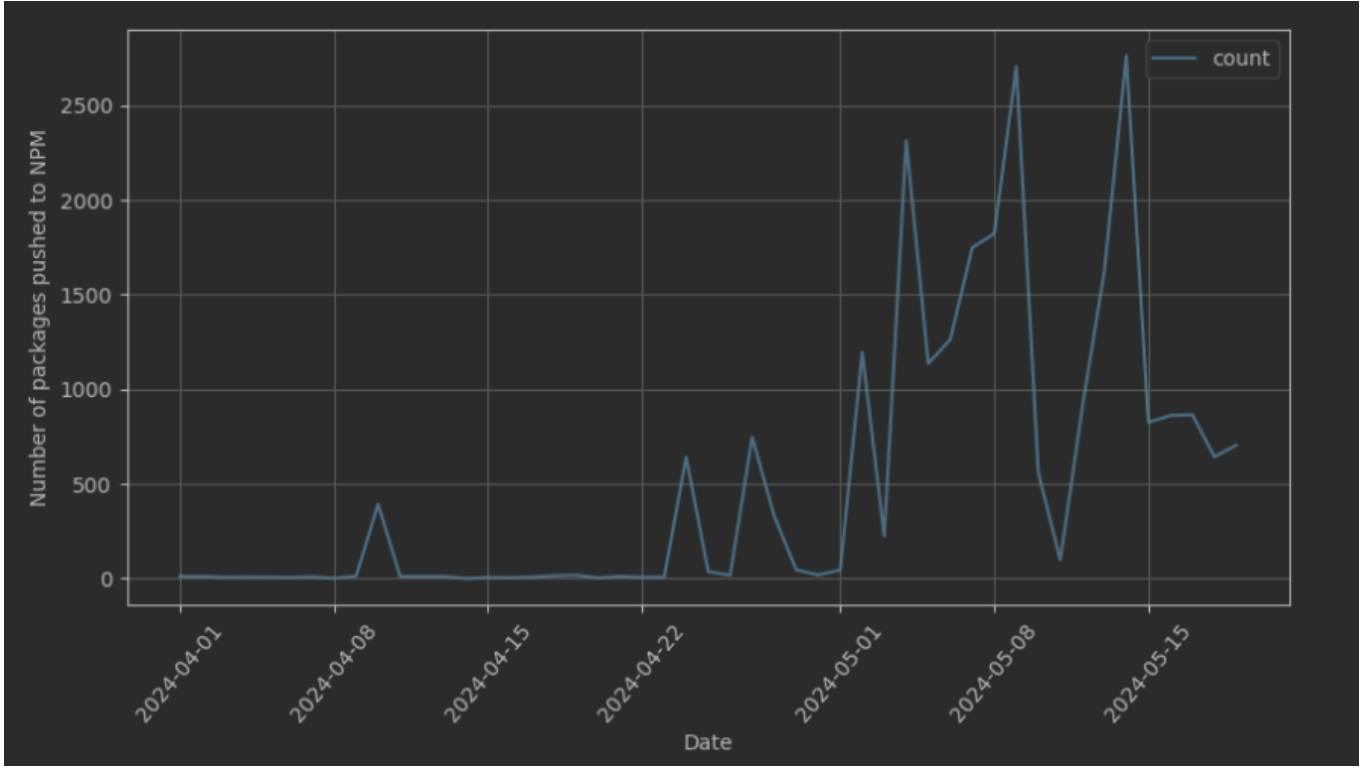
ਮਾਰਚ ਦੇ ਆਖਰੀ ਦਿਨਾਂ ਵਿੱਚ, ਮੇਰੀ ਕੰਮ ਵਾਲੀ ਸਾਥੀ ਕਾਰਮੇਨ ਨੇ ਅਲਾਰਮ ਵਜਾਇਆ। ਅਸੀਂ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਭਟਕਣਾ ਦੇਖਣੀ ਸ਼ੁਰੂ ਕਰ ਦਿੱਤੀ NPM ਤੇ ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜਾਂ ਦੀ ਗਿਣਤੀ। ਸ਼ੁਰੂਆਤੀ ਸਮੀਖਿਆ ਤੋਂ ਬਾਅਦ, ਅਸੀਂ ਪਾਇਆ ਕਿ ਇਹ ਭਟਕਣਾ ਮੁੱਖ ਤੌਰ 'ਤੇ ਮੁਕਾਬਲਤਨ ਘੱਟ ਗਿਣਤੀ ਵਿੱਚ ਉਪਭੋਗਤਾਵਾਂ ਦੇ ਕਾਰਨ ਸੀ ਜਿਨ੍ਹਾਂ ਦੇ ਪੈਕੇਜ ਪ੍ਰਕਾਸ਼ਨ ਦੀ ਦਰ ਅਚਾਨਕ ਅਸਮਾਨ ਛੂਹ ਗਈ ਸੀ।
ਇਸਨੇ ਸਾਨੂੰ ਪਲੇਟਫਾਰਮ ਦੇ ਅੰਦਰ ਆਪਣੀ ਪ੍ਰਕਿਰਿਆ ਅਤੇ ਇਸ ਨਾਲ ਜੁੜੇ ਡੇਟਾ ਦੀ ਸਮੀਖਿਆ ਕਰਨ ਲਈ ਪ੍ਰੇਰਿਤ ਕੀਤਾ। ਖੁਸ਼ਕਿਸਮਤੀ ਨਾਲ, ਸਾਡੀ ਸਮੀਖਿਆ ਨੇ ਇਹ ਨਿਰਧਾਰਤ ਕੀਤਾ ਕਿ ਡੇਟਾ ਸਹੀ ਜਾਪਦਾ ਸੀ, ਪਰ ਇਹ ਕੁਝ ਹੱਦ ਤੱਕ ਉਲਝਣ ਵਾਲਾ ਵੀ ਸੀ!
ਹੋਰ ਨਿਰੀਖਣ ਕਰਨ 'ਤੇ, ਅਸੀਂ ਪਾਇਆ ਕਿ ਇਹਨਾਂ ਪੈਕੇਜਾਂ ਵਿੱਚ ਕਈ ਆਮ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਸਾਂਝੀਆਂ ਕੀਤੀਆਂ ਗਈਆਂ ਹਨ:
- ਪ੍ਰਕਾਸ਼ਕ ਨਵੇਂ ਬਣਾਏ ਗਏ ਉਪਭੋਗਤਾ ਸਨ, ਵੱਧ ਤੋਂ ਵੱਧ ਇੱਕ ਜਾਂ ਦੋ ਮਹੀਨਿਆਂ ਤੋਂ ਵੱਧ ਪੁਰਾਣੇ ਨਹੀਂ ਸਨ।
- ਪੈਕੇਜਾਂ ਦੇ ਨਾਮ ਬੇਤਰਤੀਬ ਜਾਪਦੇ ਸਨ, ਸ਼ਾਇਦ ਕਿਸੇ ਸ਼ਬਦਕੋਸ਼ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਤਿਆਰ ਕੀਤੇ ਗਏ ਸਨ। ਅਸੀਂ ਅਜੀਬ ਨਾਮਾਂ ਵਾਲੇ ਪੈਕੇਜ ਨਾਮ ਲੱਭ ਸਕਦੇ ਹਾਂ ਜਿਵੇਂ ਕਿ enormous_mite-smiletea ਵੱਲੋਂ ਹੋਰ, ਏਰਿਕ-ਮੈਂਗੁਟ94-ਸੁਕੀਵਿਰ, ਵਿਦੇਸ਼ੀ_ਸਰੀਪ-ਐਪਟੀਡੇਵ or ਸਪੱਸ਼ਟ_ਟੂਨਾ-ਐਪਟੀਡੇਵ. ਅਸੀਂ ਲੱਭੀਆਂ ਗਈਆਂ ਸੰਪਤੀਆਂ ਦੀਆਂ ਕੁਝ ਉਦਾਹਰਣਾਂ ਦੇ ਨਾਲ ਇੱਕ ਅੰਤਿਕਾ ਸ਼ਾਮਲ ਕਰਾਂਗੇ।
- ਇਹਨਾਂ ਪੈਕੇਜਾਂ ਦੀ ਸਮੱਗਰੀ ਬਹੁਤ ਸਮਾਨ ਸੀ, ਅਕਸਰ ਇੱਕੋ ਜਿਹੀ।
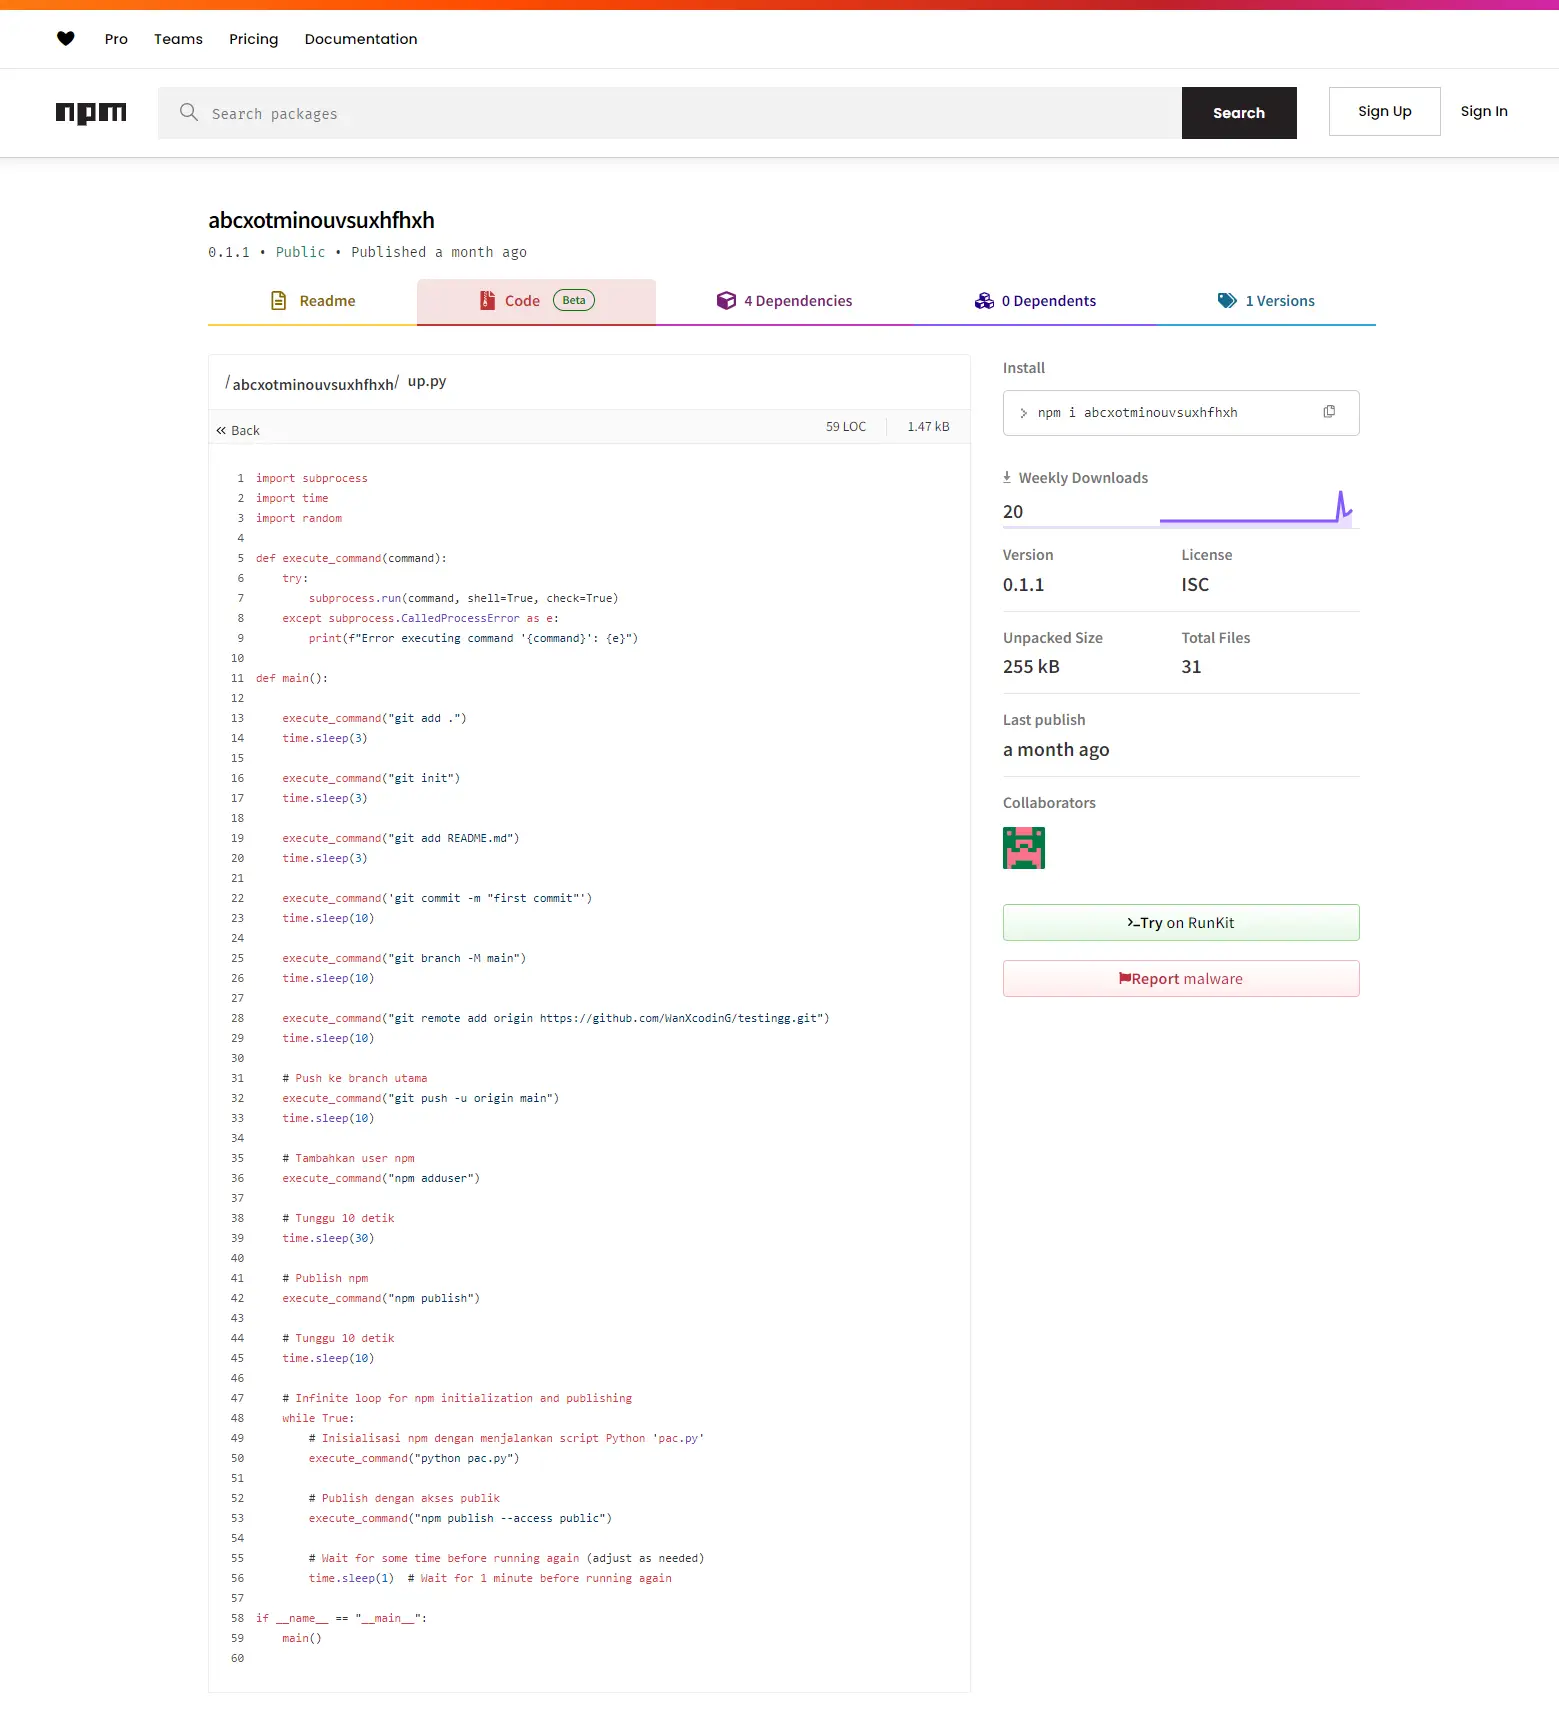
ਇਸ ਸੰਦਰਭ ਵਿੱਚ, ਅਸੀਂ ਦੇਖਿਆ ਕਿ ਇੱਕ ਪੈਕੇਜ ਵਿੱਚ ਇੱਕ ਪਾਈਥਨ ਸਕ੍ਰਿਪਟ ਸ਼ਾਮਲ ਸੀ, ਸ਼ਾਇਦ ਦੁਰਘਟਨਾ ਨਾਲ, ਜੋ ਕਿ ਪੈਕੇਜਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨ ਲਈ ਵਰਤਿਆ ਜਾਂਦਾ ਜਾਪਦਾ ਹੈ।
ਜਾਲ ਨੂੰ ਖੋਲ੍ਹਣਾ
ਪਿਛਲੇ ਮਹੀਨੇ ਇਹਨਾਂ ਵਿੱਚੋਂ ਕੁਝ ਪ੍ਰਕਾਸ਼ਕਾਂ ਲਈ ਪ੍ਰਕਾਸ਼ਨ ਗਤੀਵਿਧੀ ਹੇਠ ਲਿਖੇ ਸਮਾਂਰੇਖਾ ਚਾਰਟ ਦੇ ਅਨੁਸਾਰ ਕੀਤੀ ਗਈ ਹੈ:
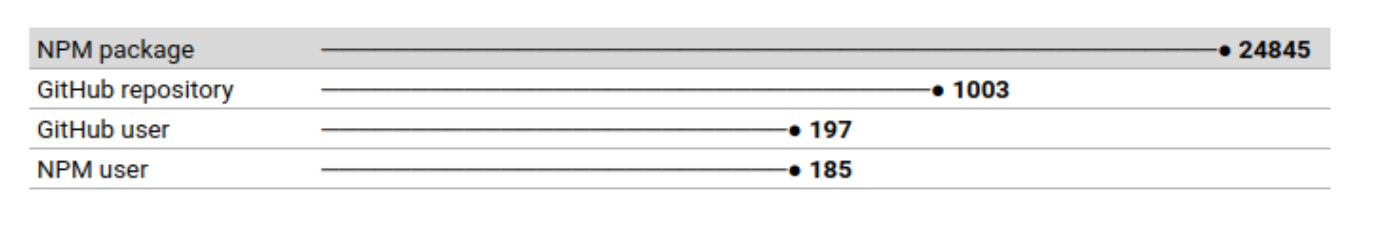
ਇਸ ਘਟਨਾ ਨਾਲ ਸਬੰਧਤ ਪੂਰੇ ਅੰਕੜੇ ਇੱਥੇ ਹਨ ਜੋ ਅਸੀਂ ਸਾਂਝੇ ਕਰ ਸਕਦੇ ਹਾਂ:
ਇਹਨਾਂ ਉਪਭੋਗਤਾਵਾਂ ਨਾਲ ਜੁੜੇ ਕੁਝ ਪੈਕੇਜਾਂ ਦੀ ਵਿਅਕਤੀਗਤ ਸਮੀਖਿਆ ਤੋਂ ਕੁਝ ਵੀ ਢੁਕਵਾਂ ਨਹੀਂ ਨਿਕਲਿਆ। ਇਸਨੇ ਸਾਨੂੰ ਉਹਨਾਂ ਸਾਰਿਆਂ ਦੀ ਸਮੁੱਚੀ ਤਸਵੀਰ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਲਈ ਪ੍ਰੇਰਿਤ ਕੀਤਾ, ਉਹਨਾਂ ਪੈਟਰਨਾਂ ਦੀ ਖੋਜ ਕਰਨ ਲਈ ਜੋ ਇਸ ਸਫਲਤਾ ਬਾਰੇ ਸੁਰਾਗ ਪ੍ਰਦਾਨ ਕਰ ਸਕਦੇ ਹਨ।
ਆਖ਼ਰਕਾਰ, ਸਾਡੇ ਕੋਲ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਲਈ ਬਹੁਤ ਸਾਰੇ ਪੈਕੇਜ ਹਨ:
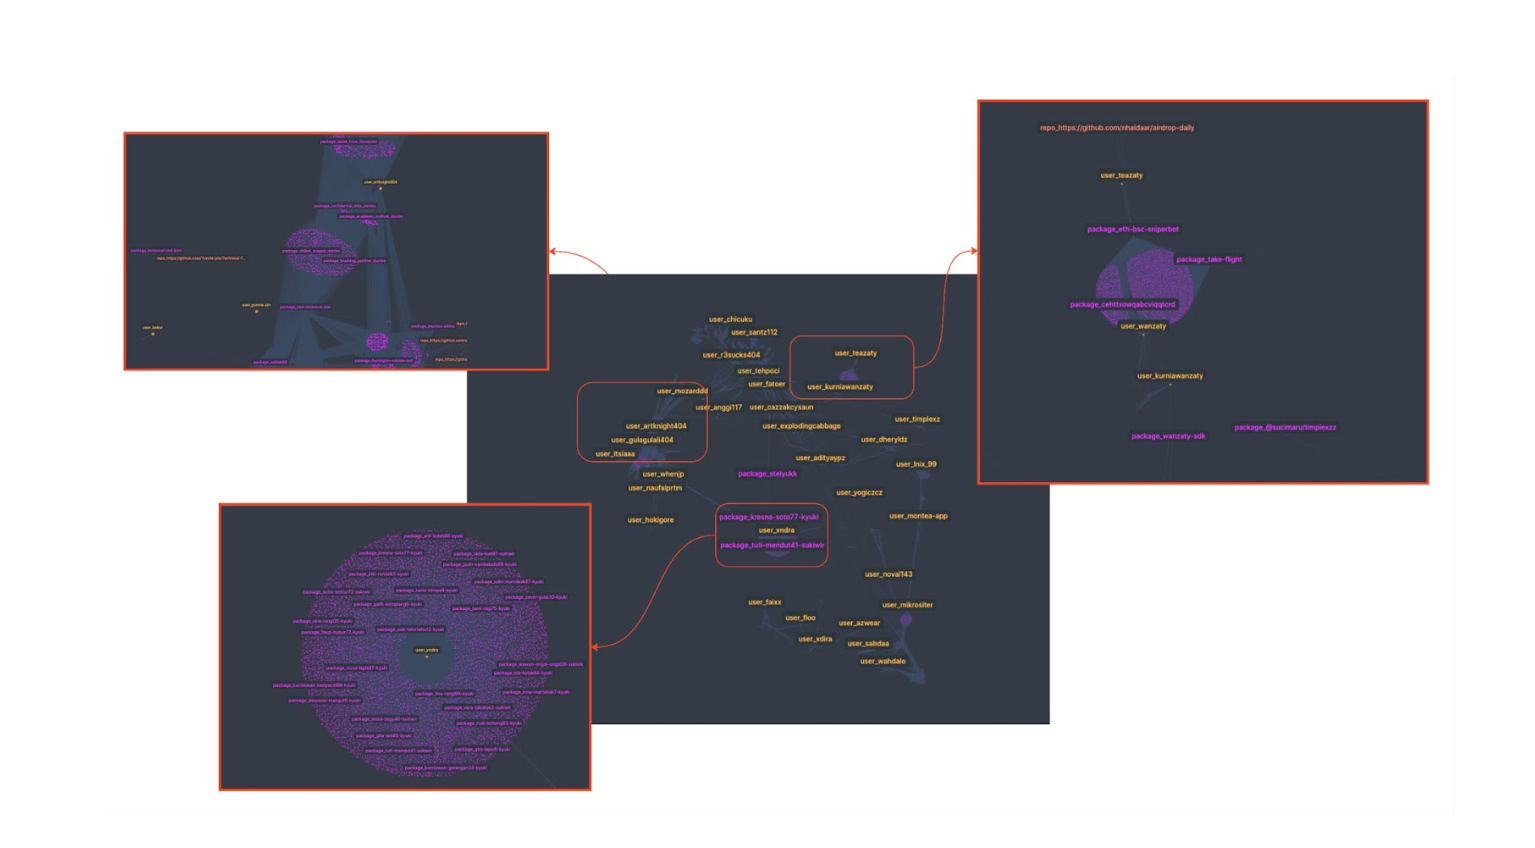
ਇਹ ਮੁੱਖ ਨੁਕਤੇ ਹਨ ਜੋ ਅਸੀਂ ਵਿਸ਼ਲੇਸ਼ਣ ਤੋਂ ਉਜਾਗਰ ਕਰ ਸਕਦੇ ਹਾਂ:
- ਬਹੁਤ ਸਾਰੇ NPM ਪੈਕੇਜ ਆਪਸ ਵਿੱਚ ਜੁੜੇ ਹੋਏ ਹਨ। ਕੁਝ ਨੂੰ ਦੂਜਿਆਂ ਦੀ ਨਿਰਭਰਤਾ ਵਜੋਂ ਦਰਸਾਇਆ ਗਿਆ ਹੈ।
- ਅਜੀਬ ਪੈਕੇਜ ਹੋਣ ਦੇ ਬਾਵਜੂਦ ਅਤੇ ਸ਼ਾਇਦ ਕੋਈ ਉਨ੍ਹਾਂ ਦੇ ਵਜੂਦ ਬਾਰੇ ਨਹੀਂ ਜਾਣਦਾ, ਕੁਝ ਦੇ ਹਫਤਾਵਾਰੀ ਬਹੁਤ ਸਾਰੇ ਡਾਊਨਲੋਡ ਹੁੰਦੇ ਹਨ। ਇਹ ਸਵੀਕਾਰ ਕਰਨਾ ਔਖਾ ਹੈ ਕਿ ਇੱਕ ਆਮ ਉਪਭੋਗਤਾ ਪੈਕੇਜ ਡਾਊਨਲੋਡ ਕਰਨਾ ਚਾਹ ਸਕਦਾ ਹੈ ਜਿਵੇਂ ਕਿ 0mc03esid ਵੱਲੋਂ ਹੋਰ.
- ਕੁਝ ਕੋਲ ਸੰਬੰਧਿਤ ਰਿਪੋਜ਼ਟਰੀਆਂ ਹਨ। ਕਈ ਵਾਰ ਇਹਨਾਂ ਰਿਪੋਜ਼ਟਰੀਆਂ ਦੇ ਮਾਲਕ ਨਕਲੀ ਖਾਤੇ ਜਾਪਦੇ ਹਨ, ਜਿਵੇਂ ਕਿ npm 'ਤੇ ਹੁੰਦੇ ਹਨ।
ਨੋਟ: ਉਪਭੋਗਤਾ ਵੇਵਜ਼ ਵਿੱਚ ਵਾਧੂ ਪੈਕੇਜ ਅਪਲੋਡ ਕਰਦੇ ਹਨ, ਇਸ ਲਈ ਪ੍ਰਦਾਨ ਕੀਤਾ ਗਿਆ ਡੇਟਾ ਥੋੜ੍ਹਾ ਵੱਖਰਾ ਹੋ ਸਕਦਾ ਹੈ।
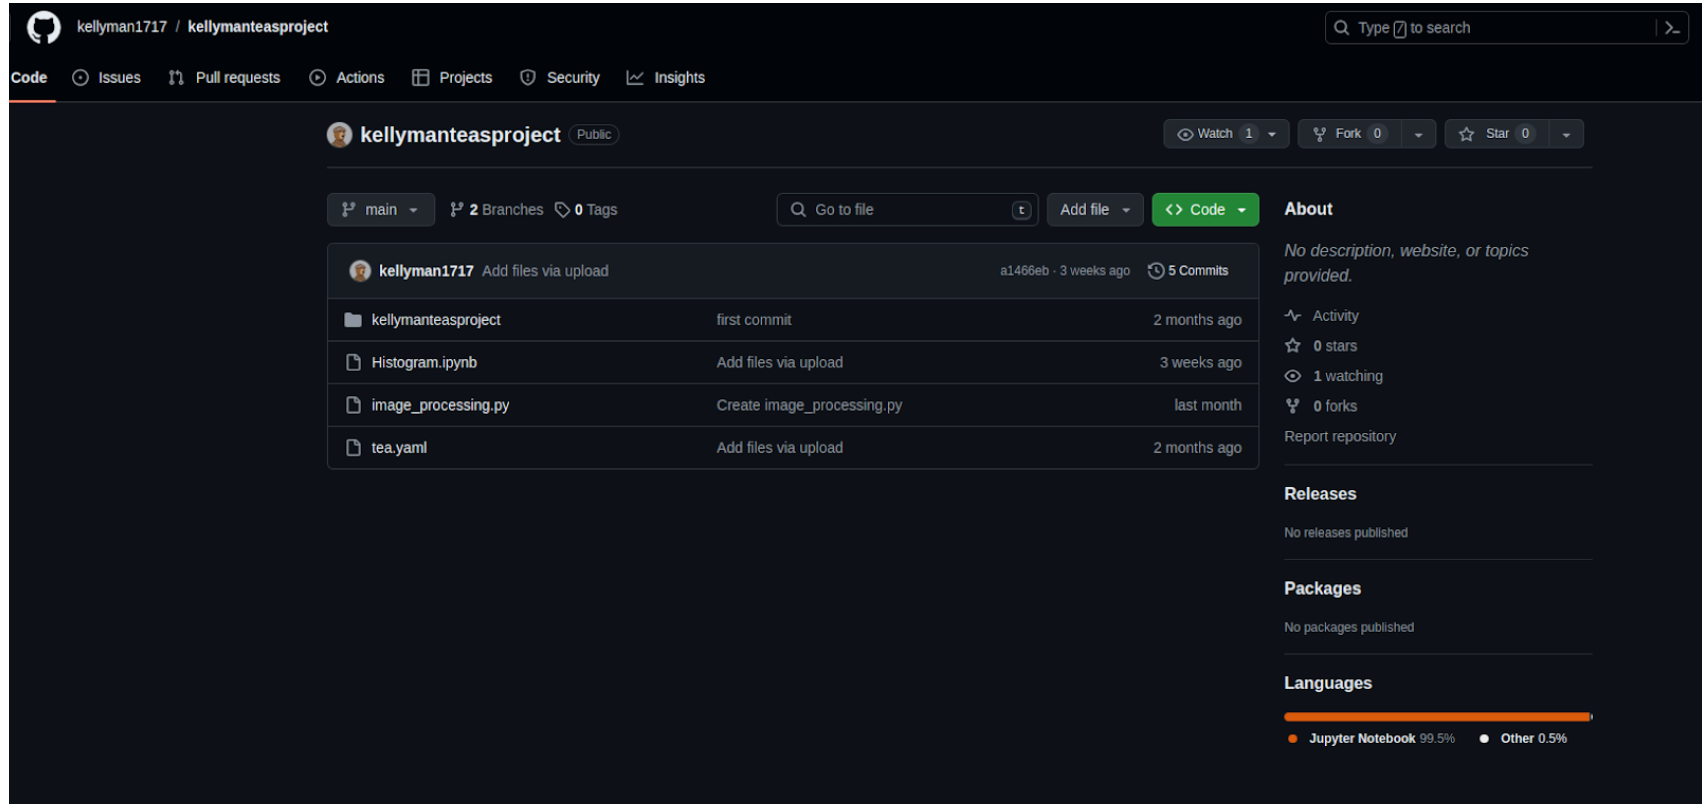
ਇਹ ਸੰਬੰਧਿਤ ਰਿਪੋਜ਼ਟਰੀਆਂ ਵਿੱਚੋਂ ਇੱਕ ਦੀ ਇੱਕ ਉਦਾਹਰਣ ਹੈ। ਇਸ ਵਿੱਚ ਕੁਝ ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜਾਂ ਦਾ ਕੋਡ ਹੈ। ਨਾਲ ਹੀ ਕੁਝ ਹੋਰ ਫਾਈਲਾਂ, ਜਿਵੇਂ ਕਿ ਚਾਹ.ਯਾਮਲ ਫਾਈਲ.
ਅਦਾਕਾਰ(ਆਂ) ਨਾਲ ਮੁਲਾਕਾਤ
ਇਹ ਨਿਰਧਾਰਤ ਕਰਨਾ ਮੁਸ਼ਕਲ ਹੈ ਕਿ ਇਹ ਇੱਕ ਲੇਖਕ ਦਾ ਕੰਮ ਹੈ ਜਾਂ ਕਈ ਸਹਿਯੋਗੀਆਂ ਦਾ। ਹਾਲਾਂਕਿ, ਸਾਡੇ ਕੋਲ ਕੁਝ ਸਬੂਤ ਹਨ ਜੋ ਇਸ ਗਤੀਵਿਧੀ ਦੇ ਮੂਲ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ:
- ਭਾਸ਼ਾ: ਕੋਡ ਵਿੱਚ ਕੁਝ ਟਿੱਪਣੀਆਂ ਇੰਡੋਨੇਸ਼ੀਆਈ ਵਿੱਚ ਹਨ।
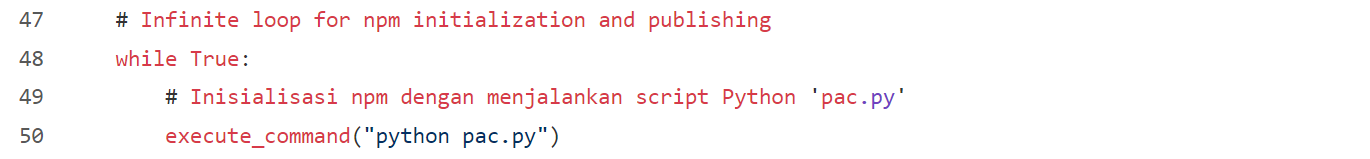
- ਸਥਾਨ: ਸੰਬੰਧਿਤ ਭੰਡਾਰਾਂ ਦੇ ਕੁਝ ਮਾਲਕ ਇੰਡੋਨੇਸ਼ੀਆ ਵਿੱਚ ਆਪਣੇ ਸਥਾਨ ਨੂੰ ਦਰਸਾਉਂਦੇ ਹਨ।
- GitHub 'ਤੇ ਗਤੀਵਿਧੀ ਮੈਟਾਡੇਟਾ ਰਾਹੀਂ ਅਸੀਂ ਜਿਸ ਸਥਾਨ ਦੀ ਪਛਾਣ ਕਰ ਸਕਦੇ ਹਾਂ, ਉਹ ਇੰਡੋਨੇਸ਼ੀਆ ਵੱਲ ਵੀ ਇਸ਼ਾਰਾ ਕਰਦਾ ਹੈ।

ਪੰਜ ਵਜੇ ਦੀ ਚਾਹ
ਕਿਉਂਕਿ ਇੰਡੋਨੇਸ਼ੀਆ ਇੱਕ ਬ੍ਰਿਟਿਸ਼ ਬਸਤੀ ਸੀ, ਇਸ ਲਈ ਇੱਥੇ ਚਾਹ ਪੀਣ ਲਈ ਇਹ ਬਿਲਕੁਲ ਢੁਕਵਾਂ ਹੋਵੇਗਾ। ਹਾਲਾਂਕਿ, ਇਸ ਮਾਮਲੇ ਵਿੱਚ, ਇਹ ਇੱਕ ਖਾਸ ਕਿਸਮ ਦੀ ਚਾਹ ਹੈ।
ਕੀ ਤੁਹਾਨੂੰ ਯਾਦ ਹੈ ਚਾਹ.ਯਾਮਲ ਅਸੀਂ ਸ਼ੁਰੂ ਵਿੱਚ ਕਿਹੜੀਆਂ ਫਾਈਲਾਂ ਦੇਖੀਆਂ? ਉਸ ਸਮੇਂ, ਅਸੀਂ ਉਹਨਾਂ ਦੀ ਸਮੱਗਰੀ ਨਹੀਂ ਦਿਖਾਈ ਸੀ, ਪਰ ਇਹ ਇਸ ਤਰ੍ਹਾਂ ਦਿਖਾਈ ਦਿੰਦੀ ਸੀ:
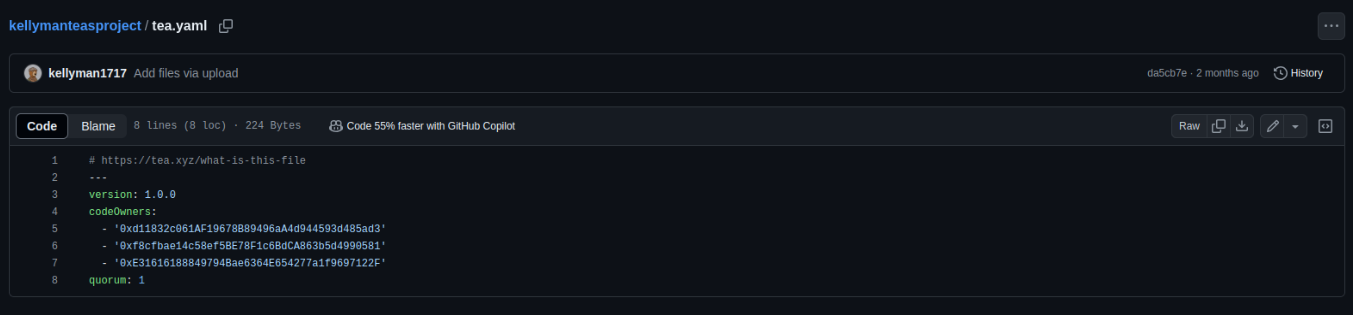
ਇਹ ਫਾਈਲਾਂ ਇਸ ਨਾਲ ਸੰਬੰਧਿਤ ਜਾਪਦੀਆਂ ਹਨ ਚਾਹ ਪ੍ਰੋਟੋਕੋਲ. ਪਰ ਇਹ ਅਸਲ ਵਿੱਚ ਕੀ ਹੈ? ਅਸੀਂ ਪਹੁੰਚ ਗਏ https://tea.xyz/blog/250k-grant-for-open-source-developers, ਜੋ ਉਦੇਸ਼ ਬਾਰੇ ਗੱਲ ਕਰਦਾ ਹੈ:
ਚਾਹ ਓਪਨ-ਸੋਰਸ ਡਿਵੈਲਪਰਾਂ ਲਈ ਨਾਕਾਫ਼ੀ ਮੁਆਵਜ਼ੇ ਦੇ ਲੰਬੇ ਸਮੇਂ ਤੋਂ ਚੱਲ ਰਹੇ ਮੁੱਦੇ ਨੂੰ ਹੱਲ ਕਰਕੇ ਡਿਜੀਟਲ ਦੁਨੀਆ ਨੂੰ ਹਿਲਾ ਰਹੀ ਹੈ। ਇਸ ਮੁੱਦੇ ਨੂੰ ਹੱਲ ਕਰਨਾ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਜ਼ਰੂਰੀ ਹੈ, ਇਸੇ ਲਈ ਅਸੀਂ ਪ੍ਰੋਟੋਕੋਲ ਦੀ ਸ਼ੁਰੂਆਤ ਤੋਂ ਪਹਿਲਾਂ $250K ਗ੍ਰਾਂਟਾਂ ਵਿੱਚ ਤਾਇਨਾਤ ਕਰਨ ਦਾ ਫੈਸਲਾ ਕੀਤਾ ਹੈ। ਇਸ ਸ਼ੁਰੂਆਤੀ ਪੜਾਅ ਦਾ ਉਦੇਸ਼ ਓਪਨ-ਸੋਰਸ ਪ੍ਰੋਜੈਕਟਾਂ ਦੇ ਰੱਖ-ਰਖਾਅ ਕਰਨ ਵਾਲਿਆਂ ਦਾ ਸਮਰਥਨ ਕਰਨਾ ਹੈ ਜਿਨ੍ਹਾਂ ਦਾ ਓਪਨ-ਸੋਰਸ ਸਾਫਟਵੇਅਰ ਈਕੋਸਿਸਟਮ 'ਤੇ ਭੌਤਿਕ ਪ੍ਰਭਾਵ ਪੈਂਦਾ ਹੈ ਅਤੇ ਚਾਹ ਪ੍ਰੋਟੋਕੋਲ ਇੰਸੈਂਟਿਵਾਈਜ਼ਡ ਟੈਸਟਨੈੱਟ ਤੋਂ 30 ਤੋਂ ਵੱਧ ਟੀ-ਰੈਂਕ ਅੱਗੇ ਹੈ।
ਚਾਹ ਪ੍ਰੋਟੋਕੋਲ ਦਸਤਾਵੇਜ਼ਾਂ ਦੇ ਅਨੁਸਾਰ:
"ਟੀ ਪ੍ਰੋਟੋਕੋਲ 'ਤੇ ਰਜਿਸਟਰ ਹੋਣ ਲਈ ਕਿਸੇ ਪ੍ਰੋਜੈਕਟ ਨੂੰ ਇੱਕ tea.yaml ਫਾਈਲ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ ਜੋ ਪ੍ਰੋਜੈਕਟ ਦੇ ਸੰਵਿਧਾਨ ਵਜੋਂ ਕੰਮ ਕਰਦੀ ਹੈ ਤਾਂ ਜੋ ਇਸਦੇ ਯੋਗਦਾਨ ਪਾਉਣ ਵਾਲਿਆਂ ਦੀ ਗਿਣਤੀ ਅਤੇ ਕੁਝ ਕਾਰਵਾਈਆਂ ਕਰਨ ਲਈ ਲੋੜੀਂਦੀਆਂ ਵੋਟਾਂ ਦੀ ਗਿਣਤੀ ਨੂੰ ਨਿਯੰਤਰਿਤ ਕੀਤਾ ਜਾ ਸਕੇ।"
ਚਾਹ ਨੈੱਟਵਰਕ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਬਾਅਦ ਅਸੀਂ ਉਨ੍ਹਾਂ ਪੈਕੇਜਾਂ ਵਿੱਚੋਂ ਇੱਕ ਨੂੰ ਲੱਭਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕੀਤੀ ਜਿਸ ਬਾਰੇ ਸਾਨੂੰ ਸ਼ੱਕ ਹੈ ਕਿ ਇਸਦੀ ਸਾਖ ਵਧ ਰਹੀ ਹੈ। ਸਾਨੂੰ ਇਹ ਮਿਲਿਆ:
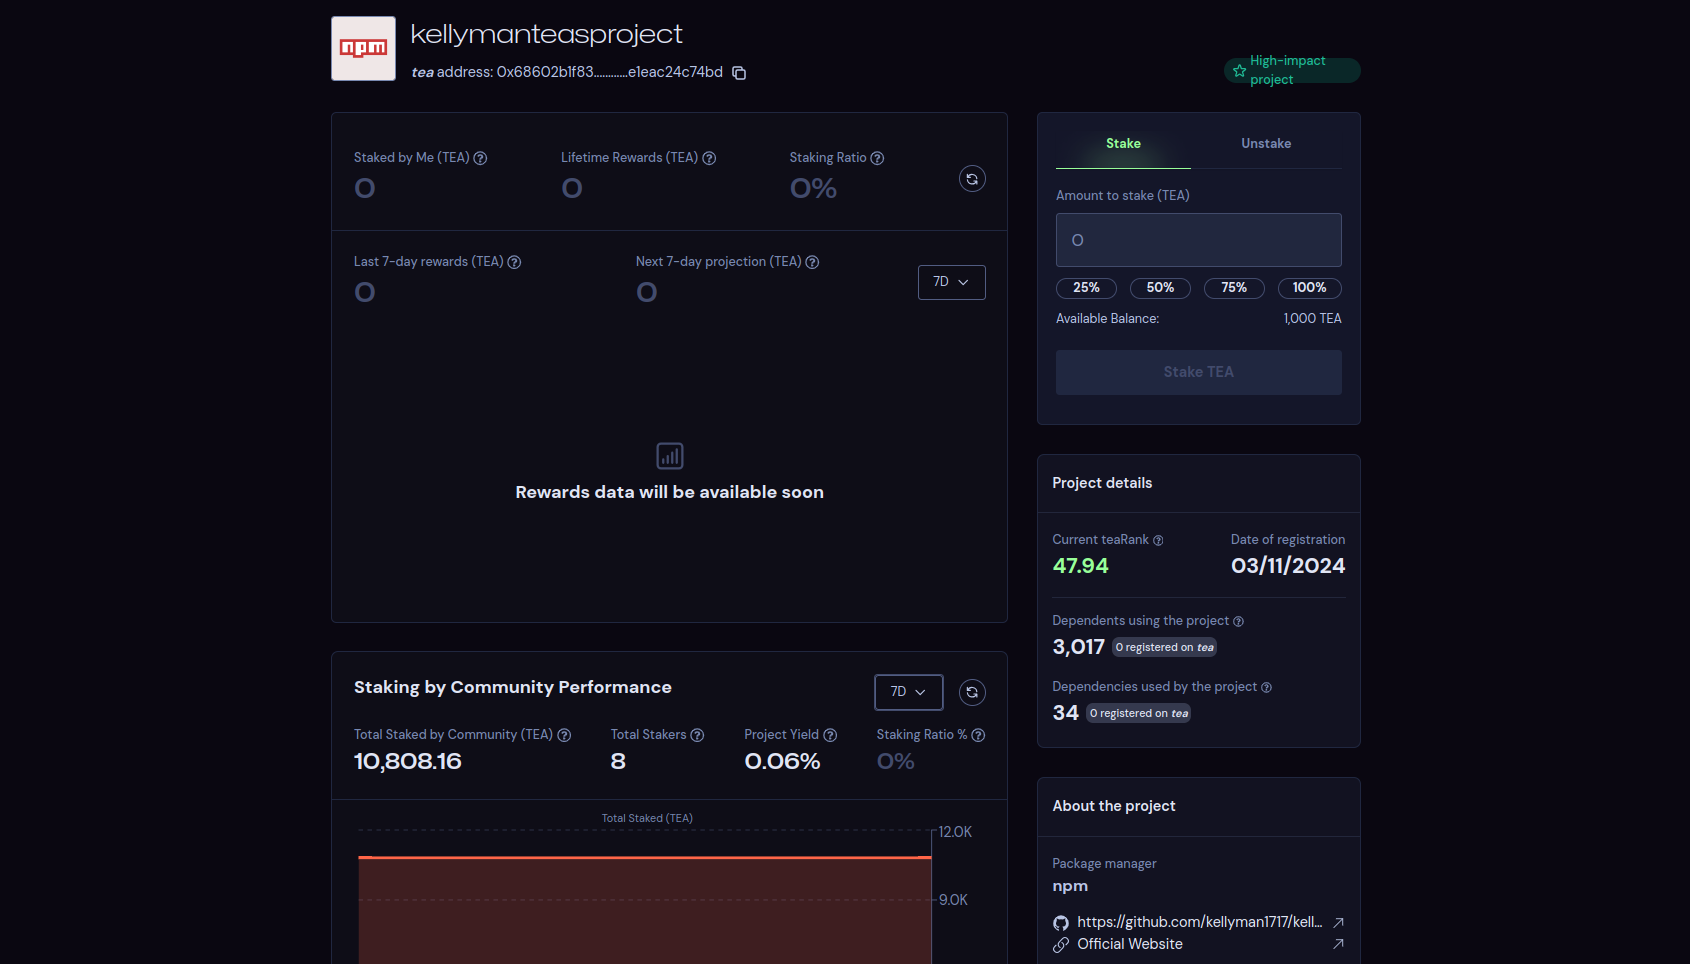
ਇਹ ਇਸ ਗੱਲ ਦੀ ਵਿਆਖਿਆ ਕਰਦਾ ਜਾਪਦਾ ਹੈ ਕਿ ਇੱਥੇ ਕੀ ਹੋ ਰਿਹਾ ਹੈ: ਕੁਝ ਉਪਭੋਗਤਾ ਟੀ-ਰੈਂਕ ਨੂੰ ਹਾਈਜੈਕ ਕਰਨ ਅਤੇ ਟੀ ਐਸੋਸੀਏਸ਼ਨ ਦੁਆਰਾ ਪ੍ਰਦਾਨ ਕੀਤੇ ਗਏ ਲਾਭ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਆਪਣੇ ਓਪਨ ਸੋਰਸ ਪ੍ਰੋਜੈਕਟਾਂ ਨੂੰ ਕਾਲਪਨਿਕ ਪ੍ਰਸਿੱਧੀ ਨਾਲ ਵਧਾ ਰਹੇ ਹਨ। ਆਖ਼ਰਕਾਰ, ਪੈਸਾ ਸੈਕਸ ਦੇ ਨਾਲ-ਨਾਲ ਸਭ ਤੋਂ ਪੁਰਾਣੀ ਪ੍ਰੇਰਕ ਸ਼ਕਤੀ ਹੈ।
ਸਿੱਟਾ ਅਤੇ ਅੰਤਮ ਵਿਚਾਰ
ਹਾਲਾਂਕਿ ਇਹਨਾਂ NPM ਪੈਕੇਜਾਂ ਵਿੱਚ ਖਤਰਨਾਕ ਕੋਡ ਦਾ ਕੋਈ ਸਬੂਤ ਨਹੀਂ ਮਿਲਿਆ ਹੈ, ਅਤੇ ਸੰਭਾਵਤ ਤੌਰ 'ਤੇ ਇਹਨਾਂ ਦਾ ਇਰਾਦਾ ਕਿਸੇ ਲਈ ਵੀ ਇਹਨਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਦਾ ਨਹੀਂ ਸੀ, ਇਹ ਸੰਭਾਵੀ ਤੌਰ 'ਤੇ NPM, GitHub, ਜਾਂ ਚਾਹ ਐਸੋਸੀਏਸ਼ਨ ਦੀਆਂ ਕਈ ਸੇਵਾ ਦੀਆਂ ਸ਼ਰਤਾਂ (TOS) ਦੀ ਉਲੰਘਣਾ ਕਰ ਸਕਦੇ ਹਨ। ਹਾਲਾਂਕਿ, ਇਹ ਸਾਡੇ ਕੰਮ ਦੇ ਦਾਇਰੇ ਤੋਂ ਬਾਹਰ ਹੈ (ਹਾਲਾਂਕਿ ਉਹਨਾਂ ਨੂੰ ਸੂਚਿਤ ਕੀਤਾ ਗਿਆ ਹੈ ਅਤੇ ਉਹ ਕਾਰਵਾਈਆਂ ਜੋ ਉਹ ਉਚਿਤ ਸਮਝਦੇ ਹਨ ਕੀਤੀਆਂ ਜਾਣਗੀਆਂ)। ਇਹਨਾਂ ਪਲੇਟਫਾਰਮਾਂ ਦੀ ਦੁਰਵਰਤੋਂ ਕਿਸੇ ਤਰੀਕੇ ਨਾਲ ਸਾਨੂੰ ਅਤੇ ਸਾਡੇ ਸੰਗਠਨਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰੇਗੀ।
ਇਹ ਸਪੱਸ਼ਟ ਹੈ ਕਿ ਕੋਈ ਵੀ ਪ੍ਰਤੀਤ ਹੁੰਦਾ ਨਿਰਦੋਸ਼ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜ ਅਜਿਹੇ ਵਿਵਹਾਰਾਂ ਨੂੰ ਰੱਖ ਸਕਦਾ ਹੈ ਜੋ ਪੂਰੀ ਪ੍ਰਸੰਗਿਕ ਜਾਣਕਾਰੀ ਤੋਂ ਬਿਨਾਂ ਸਮਝਣ ਵਿੱਚ ਮੁਸ਼ਕਲ ਹੋਣ।
ਇੱਕ ਡਿਵੈਲਪਰ ਹੋਣ ਦੇ ਨਾਤੇ, ਮੈਨੂੰ ਉਹਨਾਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਵਿੱਚ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਸਾਰੇ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਨੂੰ ਹੱਥੀਂ ਕੰਟਰੋਲ ਕਰਨਾ ਚੁਣੌਤੀਪੂਰਨ ਲੱਗਦਾ ਹੈ ਜੋ ਅਸੀਂ ਇੱਕ ਖਾਸ ਪੱਧਰ ਦੇ ਭਰੋਸੇ ਨਾਲ ਵਿਕਸਤ ਕਰਦੇ ਹਾਂ ਅਤੇ ਬਣਾਈ ਰੱਖਦੇ ਹਾਂ। ਇਸ ਨਿਯੰਤਰਣ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਵਾਲੇ ਟੂਲ ਦੀ ਮਦਦ ਤੋਂ ਬਿਨਾਂ, ਇਹ ਕੰਮ ਸਾਡੀਆਂ ਟੀਮਾਂ ਦੇ ਅਣਗਿਣਤ ਘੰਟੇ ਬਰਬਾਦ ਕਰ ਸਕਦਾ ਹੈ।
ਹਮੇਸ਼ਾ ਦੂਜੇ ਤਰੀਕੇ ਨਾਲ ਦੇਖਣ ਦਾ ਵਿਕਲਪ ਹੁੰਦਾ ਹੈ, ਇਹ ਵਿਸ਼ਵਾਸ ਕਰਦੇ ਹੋਏ ਕਿ ਓਪਨ-ਸੋਰਸ ਖੇਤਰ ਸੁਰੱਖਿਅਤ ਸਥਾਨ ਹਨ। ਖੁਸ਼ਕਿਸਮਤੀ ਨਾਲ, ਮੇਰਾ ਮੰਨਣਾ ਹੈ ਕਿ ਇਹ ਮਾਨਸਿਕਤਾ ਅੱਜ ਬਹੁਤ ਵਿਆਪਕ ਨਹੀਂ ਹੈ; ਇਹ ਮਾਮਲਾ ਅਮਲੀ ਤੌਰ 'ਤੇ ਨੁਕਸਾਨਦੇਹ ਰਿਹਾ ਹੈ, ਪਰ ਅਸੀਂ ਹਾਲ ਹੀ ਵਿੱਚ ਇੱਕ ਬਹੁਤ ਜ਼ਿਆਦਾ ਗੰਭੀਰ ਘਟਨਾ ਦਾ ਅਨੁਭਵ ਕੀਤਾ ਹੈ XZ ਬੈਕਡੋਰ, ਅਤੇ ਇਹ ਨਹੀਂ ਹੋਇਆ ਹੈ ਸਿਰਫ ਇੱਕ.
ਜੇਕਰ ਤੁਸੀਂ ਹੁਣ ਤੱਕ ਇਹ ਪੜ੍ਹ ਲਿਆ ਹੈ, ਤਾਂ ਮੈਨੂੰ ਉਮੀਦ ਹੈ ਕਿ ਤੁਸੀਂ ਇਸ ਦਿਲਚਸਪ ਘਟਨਾ ਦੀਆਂ ਸਾਰੀਆਂ ਪੇਚੀਦਗੀਆਂ ਦਾ ਆਨੰਦ ਮਾਣਿਆ ਹੋਵੇਗਾ। Xygeni ਤੁਹਾਡੇ ਸੰਗਠਨ ਦੀ ਸੁਰੱਖਿਆ ਵਿੱਚ ਕੀ ਯੋਗਦਾਨ ਪਾ ਸਕਦਾ ਹੈ, ਇਸਦੀ ਸਮੀਖਿਆ ਕਰਨ ਲਈ ਕੁਝ ਮਿੰਟ ਬਿਤਾਉਣਾ ਨਾ ਭੁੱਲੋ।
ਅੰਤਿਕਾ: ਅੰਤਿਮ ਲੇਖ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਨ ਲਈ ਸੰਬੰਧਿਤ ਸੰਪਤੀਆਂ ਦੀ ਸੂਚੀ ਬਣਾਓ
ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜਾਂ ਦੀ ਗਿਣਤੀ ਦੇ ਆਧਾਰ 'ਤੇ NPM ਵਧੇਰੇ ਢੁਕਵੇਂ ਉਪਭੋਗਤਾ: vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
ਉਹਨਾਂ ਦੇ ਸੰਬੰਧਿਤ ਪੈਕੇਜਾਂ ਦਾ ਇੱਕ ਛੋਟਾ ਜਿਹਾ ਨਮੂਨਾ: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
ਕੁਝ ਸੰਬੰਧਿਤ GitHub ਰਿਪੋਜ਼ਟਰੀਆਂ ਜਿਨ੍ਹਾਂ ਵਿੱਚ tea.yml ਫਾਈਲਾਂ ਹਨ:
