






17 marca 2025 roku Forum Reagowania na Incydenty i Zespołów Bezpieczeństwa (FIRST) opublikowało wersję 4 systemu EPSS, co stanowi ogromny krok naprzód w zarządzaniu lukami w zabezpieczeniach opartymi na punktacji EPSS. W przeciwieństwie do tradycyjnych modeli, takich jak CVSS, które koncentrują się na teoretycznej wadze, struktura punktacji EPSS przewiduje, które problemy prawdopodobnie zostaną wykorzystane w ciągu najbliższych 30 dni. Dzięki temu organizacje mogą skupić się na rzeczywistych zagrożeniach, zamiast tracić czas na problemy o niewielkim wpływie.
Co nowego w EPSS w wersji 4?
Czwarta wersja EPSS zapewnia dokładniejszy wgląd w exploity, lepsze dane i inteligentniejsze priorytetyzowanie. Jay Jacobs (Bezpieczeństwo empiryczne) oraz Kasim Arszad Udostępniono aktualizacje, które przenoszą EPSS v4 na wyższy poziom. W rezultacie zespoły otrzymują teraz jaśniejsze i szybsze sygnały dotyczące tego, co może być kolejnym celem atakujących.
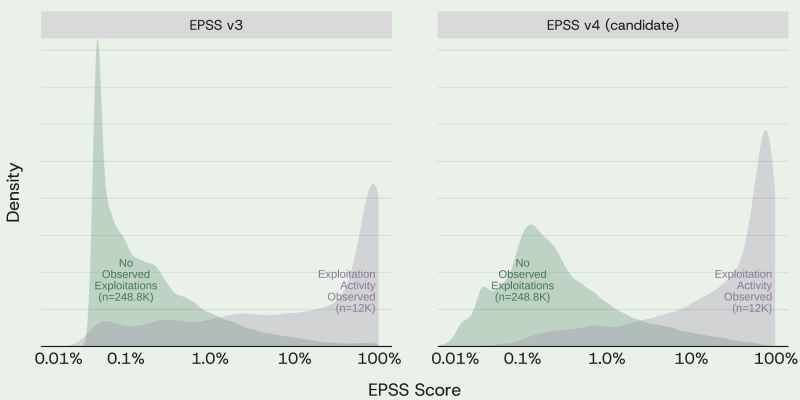
Rozszerzona inteligencja eksploitów: EPSS monitoruje obecnie dane dotyczące eksploatacji w świecie rzeczywistym pod kątem ponad 10 000 luk w zabezpieczeniach każdego miesiąca, zwiększając tym samym presjęcisjon z Luka w wynikach EPSS prognozy.
Integracja złośliwego oprogramowania i punktów końcowych: EPSS v4 dodaje dane telemetryczne z systemów wykrywania punktów końcowych i narzędzi do analizy złośliwego oprogramowania, umożliwiając zespołom ds. bezpieczeństwa wykrywanie Wynik EPSS wzorce szybciej.
Szerszy kontekst zagrożenia: Analizuje również setki źródeł informacji o bezpieczeństwie — kanały RSS, blogi, fora — aby zapewnić lepszą świadomość sytuacyjną na temat pojawiających się zagrożeń.
Ulepszona kategoryzacja: EPSS grupuje teraz słabości w ramach 22 najważniejszych typów CWE i wyklucza ODRZUCONĄ WERSJĘ CVE, eliminując niepotrzebny szum EPS oceny punktowe.
Udowodniona wydajność w porównaniu z CVSS: Niezależne badania wykazują, że EPSS v4 ogranicza nakład pracy związany z naprawą o ponad 8 razy w porównaniu do podejść bazujących na CVSS, zwłaszcza w przypadku priorytetyzacji luk w zabezpieczeniach o dużej liczbie.
Chcesz dowiedzieć się więcej?
Chcesz poznać szczegółowe informacje na temat zarządzania lukami w wynikach EPSS? Nie przegap naszego przewodnika krok po kroku, który pomoże Ci naprawić to, co naprawdę ważne.
Xygeni + EPSS v4: Napraw najważniejsze luki w zabezpieczeniach
Xygeni integruje wynik oceny podatności EPSS bezpośrednio ze swoją podatnością lejki priorytetyzacjiZamiast więc zabiegać o każdy wysoki wynik CVSS, zespoły skupiają się na tym, co naprawdę ważne.
Połączenie podatności na ataki, dostępności i kontekstu biznesowego pozwala na jasne określenie priorytetów. W rezultacie luki w wynikach EPSS, które stanowią realne ryzyko, są naprawiane szybciej.
Model priorytetyzacji pełnego stosu Xygeni obejmuje:
- Ocena podatności na wykorzystanie EPSS:Używa EPSS v4 do identyfikacji prawdopodobnych wektorów ataków w ciągu najbliższych 30 dni.
- Dostępność w czasie wykonywania:Potwierdza, czy podatny na ataki kod faktycznie działa w środowisku produkcyjnym.
- Wgląd w powagę CVSS:Dodaje szerszy kontekst dotyczący potencjalnego wpływu na system.
- Kontekst biznesowy:Filtruje ustalenia na podstawie krytyczności, wrażliwości systemu i ryzyka operacyjnego.
W połączeniu z analizą kontekstową Xygeni, spostrzeżenia te ujawniają się bezpośrednio w CI/CD pipelinei ryzyko dashboards. Dzięki temu priorytetyzacja luk w zabezpieczeniach staje się automatyczna, odbywa się w czasie rzeczywistym i jest zgodna ze sposobem tworzenia i wdrażania oprogramowania.
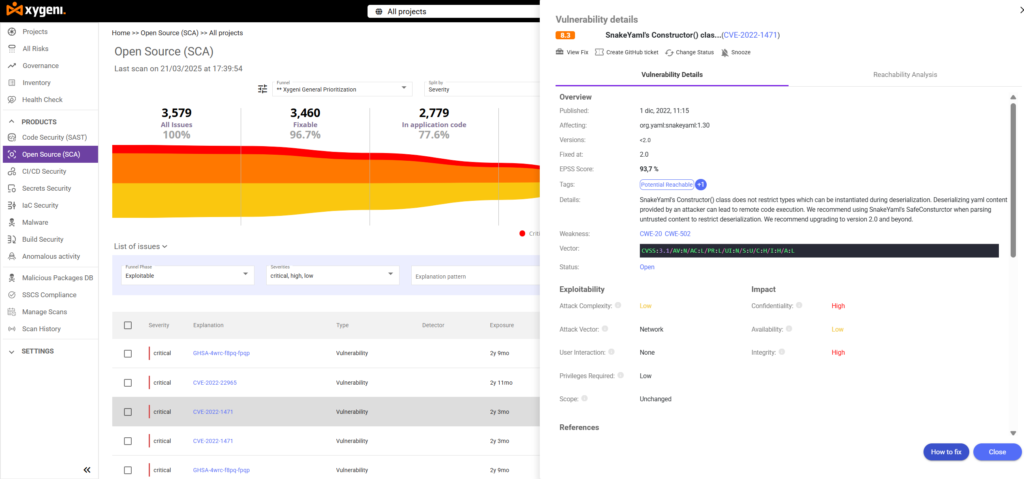
Lejki priorytetyzacji: Twoje centrum dowodzenia do zarządzania lukami w wynikach EPSS
Na początek Lejki priorytetyzacji Xygeni stosują filtry warstwowe do wszystkich ustaleń —SAST, SCA, CI/CD konfiguracje, IaC szablony i sekrety. Dzięki temu zespoły mogą definiować niestandardowe lub predefiniowane reguły, aby automatycznie wykrywać luki w zabezpieczeniach, które naprawdę wymagają uwagi.
Ponadto wbudowane leje sprzedażowe dla każdego środowiska (SAST, IaC, CI/CD) znacząco skracają czas poświęcany na wstępne rozwiązywanie problemów i jednocześnie pomagają ograniczyć zmęczenie alertami. W rezultacie zespoły doświadczają mniejszej liczby rozproszeń, lepszego zabezpieczenia ryzyka i szybszego reagowania.
Uwagi końcowe
Bez wątpienia EPSS w wersji 4 wyznacza nowy standard priorytetyzacji opartej na podatności na ataki. Co więcej, w połączeniu z kompleksową widocznością i automatyzacją Xygeni, otwiera bardziej inteligentny i ukierunkowany sposób zarządzania lukami w zabezpieczeniach.
Sama liczba zagrożeń może być przytłaczająca. Jednak skupienie się na nich robi ogromną różnicę. Właśnie dlatego integracja Xygeni z EPSS v4 gwarantuje, że priorytetyzacja luk w zabezpieczeniach w wynikach EPSS jest idealnie zgodna ze sposobem, w jaki nowoczesne zespoły tworzą, testują i dostarczają kod – dzięki czemu mogą natychmiast rozwiązać odpowiednie problemy.

