






System oceny przewidywania exploitów (EPSS) Zmienia sposób, w jaki zespoły ds. bezpieczeństwa radzą sobie z lukami w zabezpieczeniach. Zamiast skupiać się wyłącznie na wynikach oceny ważności, EPSS skupia się na realnej podatności na ataki, pomagając zespołom w naprawianiu rzeczywistych ataków, zamiast tracić czas na teoretyczne zagrożenia. Wykorzystując punktację EPSS, organizacje mogą znacząco ulepszyć swoją strategię zarządzania lukami w zabezpieczeniach, zapewniając skuteczne usuwanie luk. wysokie ryzyko CVE przed są eksploatowani.
Organizacje stają w obliczu ponad 20 000 nowych CVE każdego rokuNadążanie jest prawie niemożliwe. Zespoły ds. bezpieczeństwa już teraz zmagają się ze zmęczeniem alertami, często spędzając godziny na usuwaniu luk w zabezpieczeniach, które mogą nigdy nie zostać wykorzystane. Rezultat? Marnowanie zasobów, opóźniony czas reakcji i niekończąca się lista zaległych problemów.
To tam gdzie Zarządzanie wynikami EPSS robi różnicę. W przeciwieństwie do stałych ocen ryzyka w CVSS, punktacja EPSS ma oparte na prognozowaniu podejście. Pomaga zespołom skupić się na luki w zabezpieczeniach najprawdopodobniej padnie ofiarą ataku w ciągu najbliższych 30 dni, dzięki czemu działania naprawcze będą bardziej ukierunkowane i skuteczniejsze.
Co nowego? EPSS v4
Opracowany przez Forum Zespołów Reagowania na Incydenty i Bezpieczeństwa (FIRST), EPSS v4—wydany dnia 17 marca 2025 r.—wprowadza główne ulepszenia:
- Lepsze modelowanie danych zapewniające dokładniejsze przewidywania zagrożeń.
- Śledzenie aktywności exploitów w czasie rzeczywistym w celu odzwierciedlenia aktualnych zagrożeń.
- Większa dokładność w identyfikowaniu luk, które atakujący wykorzystają w następnej kolejności.
Ekspert ds. cyberbezpieczeństwa Jaya Jacobsa, współtwórca EPSS, wyjaśnia w swoim niedawnym artykule „Przedstawiamy EPSS” Wersja 4„że te aktualizacje zwiększają w jaki sposób zespoły ds. bezpieczeństwa przewidują i priorytetyzują zagrożenia. Podkreśla, że EPSS oferuje teraz ulepszone modelowanie statystyczne i bardziej dopracowane szacunki prawdopodobieństwa, pomagające organizacjom skupić się na ryzyka w świecie rzeczywistym a nie teoretyczne wyniki oceny ciężkości.
Dzięki tym usprawnieniom ocena EPSS zapewnia wyraźniejszy wgląd w podatność na wykorzystanie luk, pomagając zespołom DevOps, bezpieczeństwa i IT skupić się na rzeczywistych zagrożeniach, a nie na potencjalnym ryzyku.
Co to jest E?eksploatuj Psystem punktacji redykacyjnej
System oceny przewidywania exploitów (EPSS) Zmienia sposób, w jaki zespoły ds. bezpieczeństwa radzą sobie z lukami w zabezpieczeniach. W przeciwieństwie do CVSS, który ocenia potencjalną wagę luk w zabezpieczeniach, EPSS priorytetyzuje realną podatność na ataki. przewiduje, jakie luki w zabezpieczeniach prawdopodobnie wykorzystają atakującypomagając zespołom skupić się na rzeczywistych zagrożeniach zamiast na teoretycznym ryzyku.
Ta zmiana ma znaczenie, ponieważ nie wszystkie luki o wysokim stopniu zagrożenia stają się celem ataków. Wiele z nich pozostaje nietkniętych, podczas gdy luki o średnim ryzyku często są narażone na częste wykorzystywanie. Zespoły ds. bezpieczeństwa muszą podejmować inteligentne decyzje oparte na ryzyku.cisjony, aby efektywnie wykorzystywać zasoby. EPSS im to umożliwia.
Forum Zespołów Reagowania na Incydenty i Bezpieczeństwa (FIRST) stworzony EPSS do zamknięte przerwa pomiędzy oceny powagi i rzeczywistego ryzyka. To zbiera dane z informacje o zagrożeniach, wcześniejsze ataki i ataki w czasie rzeczywistym. Takie podejście pomaga Zespoły pomysł na najbardziej zagrożone podatności, wzmacniać bezpieczeństwo i odpowiadać szybciej reagować na zagrożenia.
Słownik bezpieczeństwa Xygeni
Co to jest?
Przewiduje prawdopodobieństwo, że atakujący wykorzystają lukę w zabezpieczeniach w ciągu najbliższych 30 dni. Wynik jest aktualizowany codziennie, pomagając organizacjom skupić się na lukach o najwyższym ryzyku. Wyniki mieszczą się w zakresie od 0 do 1 – wyższe wyniki oznaczają większe prawdopodobieństwo wykorzystania luki.
Jak to działa
System oceny przewidywania exploitów (EPSS) Udoskonala sposób, w jaki zespoły ds. bezpieczeństwa zarządzają lukami w zabezpieczeniach, przenosząc uwagę z ocen ważności na rzeczywiste zagrożenia. Zamiast zakładać, że każda luka o wysokim stopniu ważności stwarza ten sam poziom zagrożenia, EPSS określa, które luki przestępcy najprawdopodobniej wykorzystają w ciągu najbliższych 30 dni.
Ta zmiana podejścia ma znaczenie, ponieważ cyberprzestępcy nie atakują wszystkich luk o wysokim stopniu zagrożenia. Niektóre są ignorowane przez lata, podczas gdy inne stają się częstymi celami ataków, pomimo niższych ocen zagrożenia. Z tego powodu EPSS pomaga zespołom skuteczniej klasyfikować luki i w pierwszej kolejności eliminować najpilniejsze zagrożenia, zamiast tracić czas na teoretyczne ryzyko.
Jak EPSS ustala wynik?
EPSS analizuje informacje o zagrożeniach, historię aktywności związanej z exploitami oraz rzeczywiste wzorce ataków, aby obliczyć wynik prawdopodobieństwa od 0 do 1 (0–100%). Wynik ten odzwierciedla prawdopodobieństwo, że atakujący wykorzystają lukę w zabezpieczeniach w ciągu najbliższych 30 dni.
Wersja EPSS v4, wydana 17 marca 2025 r., stanowi udoskonalenie poprzednich wersji poprzez wprowadzenie większej liczby funkcji wstępnychcismodelowanie, śledzenie eksploatacji w czasie rzeczywistym i zwiększona dokładność predykcyjna.
Pięcioetapowy proces punktacji EPSS
EPS oblicza ryzyko wykorzystania Wykorzystując ustrukturyzowany, pięcioetapowy proces. Każdy etap bazuje na poprzednim, zapewniając zespołom ds. bezpieczeństwa dostęp do informacji w czasie rzeczywistym, opartych na danych, dotyczących cyberzagrożeń. W rezultacie organizacje mogą lepiej priorytetyzować luki w zabezpieczeniach. faktycznie i reagować na zagrożenia z większą dokładnością.
- Gromadzenie danych Na początek EPSS gromadzi dane o lukach w zabezpieczeniach z bazy danych CVE i innych zaufanych źródeł. Ten krok stanowi podstawę do precyzyjnej oceny poprzez pobieranie szczegółowych atrybutów luk w zabezpieczeniach.
- Gromadzenie dowodów eksploatacjiJednocześnie EPSS monitoruje codzienne rejestry aktywności exploitów, zarówno z publicznych, jak i prywatnych źródeł informacji o zagrożeniach. Analizując te dane, zespoły ds. bezpieczeństwa mogą identyfikować luki w zabezpieczeniach, na które aktywnie polują przestępcy.
- Trening modelowyNastępnie EPSS analizuje trendy historyczne, aby zidentyfikować wzorce między lukami w zabezpieczeniach a działaniami związanymi z wykorzystaniem luk. Dzięki ciągłemu udoskonalaniu modeli uczenia maszynowego, EPSS zwiększa dokładność predykcji w czasie.
- Ocena wydajnościAby zachować niezawodność, EPSS regularnie testuje i udoskonala swoje prognozy. Dzięki walidacji statystycznej system zapewnia dokładność i trafność wyników.
- Codzienne aktualizacje: EPSS codziennie aktualizuje wyniki podatności na zagrożenia w oparciu o najnowsze dane dotyczące exploitów i informacje o zagrożeniach. Dzięki temu zespoły ds. bezpieczeństwa mają zawsze dostęp do aktualnych ocen ryzyka i odpowiednio priorytetyzują zagrożenia.
Dlaczego podatność na wykorzystanie luk ma znaczenie w cyberbezpieczeństwie
Możliwość wykorzystania luki, czyli prawdopodobieństwo, że atakujący wykorzysta lukę, decyduje o zarządzaniu lukami w wynikach EPSS.
To właśnie ta koncentracja odróżnia EPSS od tradycyjnych modeli punktacji, które mają tendencję do nadmiernego priorytetyzowania luk w zabezpieczeniach wyłącznie na podstawie ich powagi.
Na przykład luka może mieć poważne konsekwencje teoretyczne, ale w praktyce pozostać niewykorzystana z powodu:
- Ograniczone zainteresowanie atakującego—Nie wszystkie luki są warte zachodu.
- Bariery środowiskowe—Niektóre wymagają spełnienia szczególnych warunków, aby można je było wykorzystać.
- Brak publicznego kodu exploita—Jeśli exploit nie jest dostępny, ryzyko jest mniejsze.
Za pomocą podatność na wykorzystanieEPSS umożliwia organizacjom skoncentruj się na lukach, które stanowią najbardziej bezpośrednie i realistyczne ryzyko, upewniając się skuteczniejsza postawa bezpieczeństwa.
Przykład ze świata rzeczywistego
Firma analizuje dwie luki w zabezpieczeniach swojego systemu i musi zdecydować, którą z nich naprawić w pierwszej kolejności:
- CVE-2023-12345:Krytyczna luka w zabezpieczeniach powszechnie używanego oprogramowania serwerowego, z Wynik CVSS 9.5, co wskazuje na poważny potencjalny wpływ. Jednak wynik EPSS wynosi 0.05, co oznacza, że prawdopodobieństwo wykorzystania luki jest niskie ze względu na brak publicznego kodu exploita lub zainteresowania ze strony atakujących.
- CVE-2023-67890:Umiarkowana podatność w popularnej bibliotece, z Wynik CVSS 6.0Pomimo niższego poziomu zagrożenia, wynik EPSS wynosi 0.78, co wskazuje na wysokie prawdopodobieństwo wykorzystania.
Korzystając z EPSS, firma unika marnowania czasu na lukę CVE-2023-12345 tylko dlatego, że ma ona wysoki wynik CVSS. Zamiast tego koncentruje swoje zasoby na luce CVE-2023-67890, ponieważ atakujący ją wykorzystują.
Ten przykład pokazuje, dlaczego zarządzanie lukami w zabezpieczeniach oparte na EPSS pomaga zespołom lepiej zarządzać bezpieczeństwemcisJony. Z tego powodu przestają zajmować się wyłącznie hipotetycznymi zagrożeniami. Zamiast tego koncentrują się najpierw na realnych zagrożeniach. W rezultacie obrona staje się silniejsza, a zespoły oszczędzają czas i wysiłek.
W jaki sposób wynik EPSS usprawnia zarządzanie podatnościami
Zespoły ds. bezpieczeństwa radzą sobie z tysiącami luk w zabezpieczeniach, przez co naprawa wszystkiego jest praktycznie niemożliwa. Tradycyjne metody klasyfikują problemy według ich wagi, ale często prowadzi to do zmęczenia alertami, marnotrawstwa wysiłków i powolnej reakcji na realne zagrożenia. EPSS koncentruje się na podatności na wykorzystaniepomagając zespołom odfiltrować problemy niskiego ryzyka i skoncentrować się na tych, które najprawdopodobniej będą celem ataku.
Eliminuje zmęczenie spowodowane czujnością:
Badania pokazują, że 48% organizacji otrzymać ponad 10 000 alertów bezpieczeństwa dzienniei do 52% to wyniki fałszywie dodatnie (Badanie Gartnera). EPSS pomaga zespołom skupić się na realnych zagrożeniach, redukując szum informacyjny spowodowany alertami, które nie mają znaczenia.
Oszczędność czasu i zasobów:
Zespoły ds. bezpieczeństwa tracą czas na łatanie luk, których atakujący nigdy nie wykorzystają. EPSS priorytetyzuje te najbardziej narażone, pomagając zespołom pracować wydajniej i wzmacniać ich pozycję w zakresie bezpieczeństwa.
Przyspiesza czas reakcji:
Bez danych o możliwościach wykorzystania luk w rzeczywistych warunkach zespoły mogą opóźniać poprawki poważnych luk lub marnować wysiłki na te o niskim ryzyku. EPSS zapewnia wgląd w czasie rzeczywistym, pomagając zespołom podejmować decyzje.cisjony szybciej i zamyka luki w zabezpieczeniach, zanim zaatakują atakujący.
Pomaga zapobiegać przyszłym atakom:
Wiele organizacji ma trudności z reagowaniem na zagrożenia, pospiesznie wdrażając poprawki dopiero wtedy, gdy atakujący wykorzystują luki w zabezpieczeniach. EPSS pomaga zespołom zachować przewagę, identyfikując luki w zabezpieczeniach, które mogą stać się kolejnymi celami.
Sprawia, że priorytetyzacja jest mądrzejsza:
EPSS działa najlepiej w połączeniu z analizą dostępności (sprawdzaniem, czy luka w zabezpieczeniach jest rzeczywiście wykorzystywana w aplikacji) oraz oceną wpływu na biznes (sprawdzaniem, jak ważny jest dany zasób). Dzięki temu dodatkowemu kontekstowi zespoły naprawiają problemy, które stanowią realne ryzyko, i rezygnują z zbędnej pracy.
EPSS pomaga zespołom ds. bezpieczeństwa pracować mądrzej, a nie ciężej. Zamiast ścigać każdą lukę w zabezpieczeniach, koncentrują się na tych, które stanowią realne zagrożenie, oszczędzają zasoby i wyprzedzają atakujących.
EPSS kontra CVSS: Chcesz dowiedzieć się więcej?
Podczas gdy EPSS koncentruje się na podatności na wykorzystanie luk, a CVSS dostarcza oceny powagi, oba systemy odgrywają kluczową rolę w zarządzaniu lukami w zabezpieczeniach.
Przeczytaj nasz szczegółowy wpis na blogu, w którym szczegółowo omawiamy kluczowe różnice między CVSS i EPSS, w jaki sposób się one wzajemnie uzupełniają oraz najlepsze praktyki w zakresie inteligentniejszego ustalania priorytetów.
Podejście firmy Xygeni do wykorzystania systemu punktacji predykcyjnej
Analiza dostępności dla efektywnego zarządzania lukami w wynikach EPSS
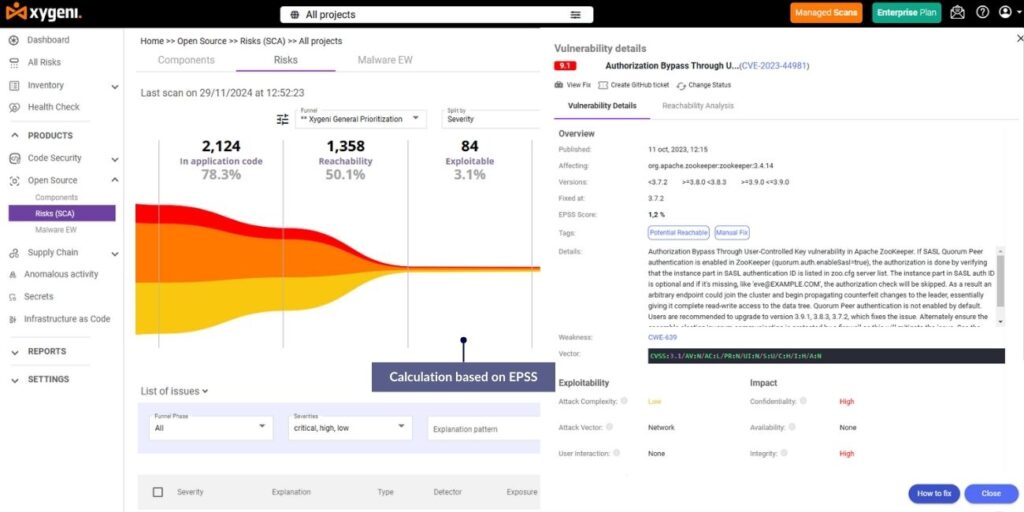
XygeniWyjątkowa funkcja Xygeni, analiza dostępności, pomaga zespołom ocenić, czy luka w zabezpieczeniach jest aktywnie wywoływana w czasie wykonywania. Łącząc wyniki EPSS z danymi o dostępności, Xygeni umożliwia zespołom:
- Zidentyfikuj luki które są możliwe do wykorzystania i dostępne w ich otoczeniu.
- Nie ignoruj żadnych koniecznych zagrożeń, koncentrując się wyłącznie na lukach stanowiących bezpośrednie ryzyko, a nie na zagrożeniach teoretycznych.
Rozważmy na przykład lukę w zabezpieczeniach z wysokim wynikiem EPSS, ale niedostępną w czasie wykonywania. Zamiast koncentrować się na tym problemie, zespół może przekierować swoje wysiłki na pilniejsze zagrożenia. Takie podejście gwarantuje, że czas i zasoby zostaną przeznaczone na najważniejsze zagrożenia, zwiększając efektywność działań.
Wykorzystanie lejków dynamicznych z wynikami EPSS do priorytetyzacji ryzyka
Xygeni usprawnia zarządzanie lukami w zabezpieczeniach dzięki dynamicznym lejkom priorytetyzacji, pomagając organizacjom dostosowywać priorytety ryzyka do konkretnych potrzeb biznesowych. Funkcja ta integruje wyniki EPSS z dodatkowymi danymi kontekstowymi, takimi jak:
- Metryki podatności na wykorzystanie, które oceniają, czy luka w zabezpieczeniach jest aktywnie wykorzystywana w środowisku naturalnym.
- Wpływ na biznes, oceniając w jaki sposób eksploatacja może wpłynąć na krytyczne systemy.
- Poziomy ważności, uwzględniając tradycyjne wyniki CVSS w celu uzyskania bardziej kompleksowego obrazu ryzyka.
Dzięki elastycznemu systemowi lejków Xygeni, zespoły ds. bezpieczeństwa mogą dostosowywać swoje strategie priorytetyzacji do celów operacyjnych. Na przykład, mogą skupić się na lukach wysokiego ryzyka, które wpływają na krytyczne systemy, jednocześnie zajmując się problemami o niskim wpływie, w miarę dostępności zasobów. To ukierunkowane podejście gwarantuje zespołom koncentrację i wydajność.
Wykorzystanie automatyzacji do zarządzania lukami w wynikach EPSS
Xygeni wykorzystuje automatyzację, aby usprawnić integrację wyników EPSS, pomagając zespołom organizować przepływy pracy i szybciej reagować na zagrożenia. Oto kilka kluczowych funkcji:
- Wykrywanie i alerty w czasie rzeczywistym:Dodając spostrzeżenia EPSS do CI/CD pipelines, Xygeni zapewnia natychmiastowe alerty dotyczące ryzykownych wdrożeń, pomoc Zespoły blokują je zanim wyrządzą krzywdę.
- Systemy wczesnego ostrzegania:Te systemy wykrywają luki w zabezpieczeniach, które atakujący prawdopodobnie wkrótce wykorzystają. Pomaga to zespołom reagować na zagrożenia na wczesnym etapie i zapobiegać atakom, zanim do nich dojdzie.
Ten poziom automatyzacji redukuje pracę ręczną, pomagając zespołom ds. bezpieczeństwa oszczędzać czas i wysiłek, a jednocześnie usprawniając ich ogólną reakcję na zagrożenia.
Usprawniona współpraca między zespołami
Xygeni ułatwia współpracę zespołów ds. bezpieczeństwa i programistów. Prezentuje wyniki EPSS w przejrzysty i łatwy do zrozumienia sposób, pomagając obu zespołom skupić się na najważniejszych lukach w zabezpieczeniach. Programiści otrzymują zadania priorytetyzowane na podstawie realnej podatności na ataki, dzięki czemu mogą naprawiać najpilniejsze zagrożenia. To wspólne podejście pozwala wszystkim być na bieżąco i efektywnie pracować.
Zaleta Xygeni
Firma Xygeni integruje wyniki EPSS ze swoimi narzędziami do zarządzania podatnościami, pomagając organizacjom priorytetyzować podatność na wykorzystanie luk, a nie teoretyczną wagę zagrożenia. System EPSS (Exploit Prediction Scoring System) zapewnia oparty na danych sposób skupienia się na lukach, które są najbardziej narażone na wykorzystanie, gwarantując, że zespoły ds. bezpieczeństwa w pierwszej kolejności usuwają rzeczywiste zagrożenia.
- Zmniejsz zmęczenie czujnością skupiając się wyłącznie na lukach o wysokim ryzyku Wynik EPSS.
- Szybciej naprawiaj krytyczne ryzyka ustalając priorytety na podstawie podatność na wykorzystanie zamiast tylko powagi.
- Mądrze korzystaj z zasobów poprzez adresowanie najpierw najpilniejsze zagrożenia.
Przenieś zarządzanie podatnościami na wyższy poziom. Skontaktuj się z Xygeni już dziś aby dowiedzieć się, w jaki sposób wyniki EPSS mogą pomóc Ci wyprzedzić atakujących i szybciej naprawić odpowiednie luki.

