






System oceny przewidywania eksploitów (EPSS) zmienia sposób, w jaki współczesne zespoły bezpieczeństwa radzą sobie z zagrożeniami. W narastającej dyskusji na temat CVSS kontra EPSSZmiana jest wyraźna. Podczas gdy CVSS podkreśla wagę problemu, EPSS zwraca uwagę na realną podatność na ataki. Ta różnica ma znaczenie – zamiast reagować na każdy problem o wysokim stopniu zagrożenia, zespoły mogą skupić się na tym, co faktycznie wykorzystują atakujący. Dzięki punktacji EPSS organizacje usprawniają zarządzanie lukami w zabezpieczeniach i usuwają te, które stanowią realne zagrożenie.
Co roku więcej niż 20 000 nowych CVE każdego roku. Zrozumiałe jest, że nadążanie za nimi wszystkimi jest trudne. Wiele zespołów popada w wypalenie, spędzając godziny na analizowaniu problemów, które mogą nigdy nie doprowadzić do ataku. To prowadzi do marnowania czasu, powolnych reakcji i rosnącej listy zadań, które zdają się nigdy nie zostać wykonane.
To tam gdzie epss kontra cvss ma realny wpływ. EPSS przesuwa uwagę z tego, co może być ryzykownym w stosunku do czego jest prawdopodobne wkrótce staną się celem ataku. Dzięki temu zespoły mogą działać szybciej, ograniczyć zbędną pracę i poświęcić czas na naprawienie tego, co naprawdę ważne.
Kluczowe idee
Czym jest CVSS?
Wspólny system oceny podatności (CVSS) standardOkreśla powagę podatności, umożliwiając jasną i skuteczną ocenę ryzyka w zespołach ds. cyberbezpieczeństwa. Znajomość CVSS pomaga interesariuszom zrozumieć wpływ podatności, usprawniając praktyki bezpieczeństwa.
Czym jest EPSS?
EPSS prognozuje prawdopodobieństwo wykorzystania luki przez atakujących w ciągu najbliższych 30 dni. Wynik jest aktualizowany codziennie, co pomaga organizacjom skupić się na lukach o najwyższym ryzyku. Wyniki mieszczą się w zakresie od 0 do 1 – wyższe wyniki oznaczają większe prawdopodobieństwo wykorzystania luki.
EPSS kontra CVSS: kluczowe różnice
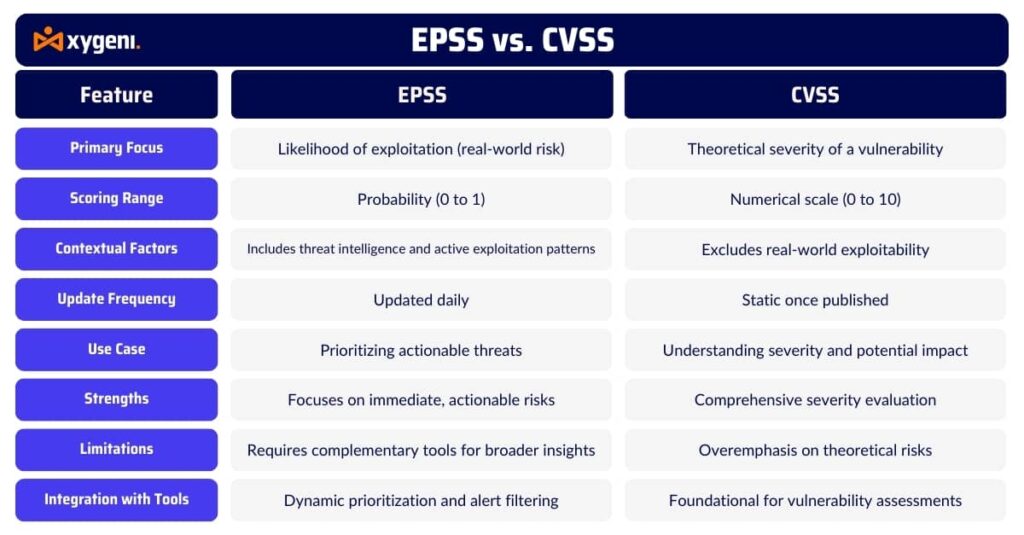
Porównując CVSS i EPSS, różnica polega na tym, co mówi Ci każdy wynik:
CVSS koncentruje się na potencjalna ciężkość podatności – jak bardzo jest szkodliwa mógłby być.
EPS przewiduje prawdopodobieństwo wykorzystania w realnym świecie – jak prawdopodobne jest będzie być celem.
Chociaż CVSS bierze pod uwagę złożoność exploita, interakcję użytkownika i wpływ, nie bierze pod uwagę tego, czy atakujący aktywnie wykorzystują lukę. EPSS wypełnia tę lukę, uwzględniając dane telemetryczne zagrożeń, dostępność kodu exploita i wzorce ataków.
Zgodnie z Badania EPSSMniej niż 2% znanych luk w zabezpieczeniach ma wysoki wynik EPSS. Z kolei wiele krytycznych problemów CVSS pozostaje niezauważonych przez cyberprzestępców. To pokazuje, jak Luki w wynikach EPSS pomaga filtrować szum, umożliwiając zespołom skupienie się na wiarygodnych, bieżących zagrożeniach.
Czy EPSS i CVSS mogą ze sobą współpracować?
Zdecydowanie tak. I słusznie.
EPSS i CVSS wzajemnie się uzupełniają, tworząc zrównoważoną strategię zarządzania podatnościami:
Zastosowanie CVSS ocenić jak zły może być luka w zabezpieczeniach.
Zastosowanie EPS ocenić jak prawdopodobne ma być eksploatowane.
To dwuwarstwowe podejście wspiera inteligentniejszą selekcję. Na przykład:
Luka w zabezpieczeniach wysoki CVSS + wysoki EPSS → Napraw to natychmiast.
Wysoki CVSS + niski EPSS → Monitoruj uważnie, ale nie traktuj priorytetowo.
Niski CVSS + wysoki EPSS → Zbadaj to; atakujący mogą łączyć tę lukę z innymi wadami.
Dzięki temu zespoły, które porównują programy EPSS i CVSS bezpośrednio ze sobą, zyskują wyraźniejszy obraz tego, co należy poprawić i kiedy.
Priorytetyzacja w świecie rzeczywistym z EPSS
Dla zobrazowania wyobraź sobie, że Twój system sygnalizuje dwa CVE:
CVE-2024-99999
CVSS: 9.8 (krytyczny)
EPSS: 0.03 (Niska podatność na eksploatację)CVE-2024-12345
CVSS: 6.1 (umiarkowany)
EPSS: 0.86 (duże prawdopodobieństwo wykorzystania)
Co należy naprawić w pierwszej kolejności? Wiele tradycyjnych procesów pracy priorytetowo traktuje krytyczną lukę w zabezpieczeniach CVSS. Jednak EPSS odwraca ten schemat —działasz w oparciu o to, co jest faktycznie wykorzystywane, nie tylko to, co mógłby być niebezpiecznym.
Ta zmiana pozwala zespołom zmniejszyć liczbę fałszywych wyników pozytywnych, oszczędzaj czas i przyspiesz naprawę.
Dlaczego zarządzanie lukami w zabezpieczeniach w wynikach EPSS zmienia zasady gry
EPSS oferuje więcej niż tylko inteligentniejsze wdrażanie poprawek — zapewnia bezpieczeństwo na dużą skalę:
Punktacja dynamiczna:EPSS aktualizuje się codziennie, odzwierciedlając najnowsze informacje o bezpieczeństwie.
Skalowalność:Działa na tysiącach luk w zabezpieczeniach, pomagając zespołom szybciej dokonywać selekcji.
Obiektywność:System EPSS, oparty na publicznych danych i otwartych modelach, jest weryfikowalny i przejrzysty.
Wpływ polityki:Jak zauważył FIRST.orgEPSS już wpływa na politykę naprawczą na szczeblu krajowym (np. DHS BOD 19-02).
Co więcej, zarządzanie podatnościami na zagrożenia za pomocą wyników EPSS pomaga obrońcom skupić swoje wysiłki tam, gdzie jest to najbardziej potrzebne — na zagrożeniach, które faktycznie stanowią niebezpieczeństwo.
Chcesz wyjść poza punktację i zacząć rozwiązywać właściwe problemy?
Zapoznaj się z naszym pełnym poradnikiem, jak skutecznie priorytetyzować i usuwać luki w zabezpieczeniach. Dowiedz się, jak szybciej przekuć wnioski w działania.
EPSS kontra CVSS to nie jest kwestia wyboru „albo-albo” – lepiej razem
At XygeniWierzymy, że CVSS kontra EPSS to nie walka, a partnerstwo. Oba systemy punktacji pełnią różne, ale równie ważne role w zarządzaniu podatnościami. Dlatego Xygeni łączy EPSS i CVSS, aby zbudować kompletny, uwzględniający kontekst model priorytetyzacji, który jest praktyczny, szybki i skuteczny.
Dla każdej luki w zabezpieczeniach Xygeni pokazuje:
Ciężkość CVSS aby zrozumieć potencjalny wpływ.
Wynik EPSS aby ocenić prawdopodobieństwo wykorzystania.
Analiza osiągalności aby potwierdzić, czy podatny na atak kod faktycznie zostanie uruchomiony.
Dane kontekstowe takich jak wrażliwość aktywów i znaczenie biznesowe.
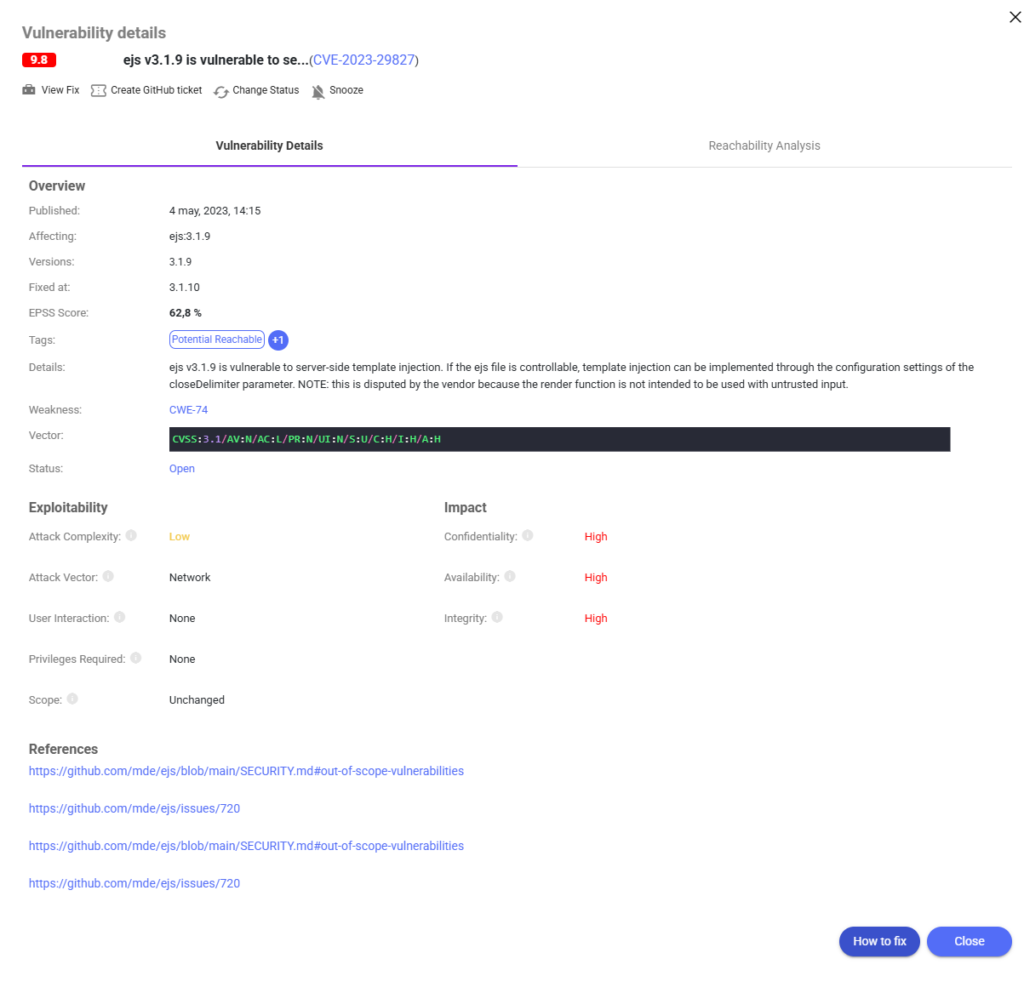
Weźmy CVE-2023-29827 na przykład. Jest to problem z wstrzykiwaniem szablonu po stronie serwera, który wpływa ejs v3.1.9. Na papierze ma Wynik CVSS 9.8, wskazując na krytyczną powagę. Ale z Wynik EPSS 62.8%, istnieje również duże prawdopodobieństwo, że wkrótce zostanie on wykorzystany.
Xygeni wyświetla wszystkie te dane w jednym miejscu – powagę, podatność na wykorzystanie, osiągalność, Słabości CWE i status wersji — dzięki temu zespoły mogą od razu zobaczyć, dlaczego jest to ważne i co zrobić dalej.
Zamiast reagować na każdą lukę w zabezpieczeniach CVSS 9.8Platforma Xygeni pokazuje, czy:
Można do niego dotrzeć w swojej bazie kodu
Posiada wysoką eksploatację w środowisku naturalnym
Dotyczy aktywów o znaczeniu krytycznym dla przedsiębiorstwa
Taka wielowarstwowa widoczność pomaga zmniejszyć zmęczenie alertami, zminimalizować marnotrawstwo wysiłku i podjąć działania naprawcze w odniesieniu do zagrożeń, które naprawdę mają znaczenie.
Gdy punktacja EPSS jest łączona z powagą CVSS i kontekstem czasu wykonania, priorytetyzacja staje się proaktywna, a nie reaktywna. Xygeni przekształca hałas w wiedzę, kierując działaniami bezpieczeństwaciszapewnia zespołom DevSecOps przejrzystość, której potrzebują, aby działać szybko i zachować bezpieczeństwo.

