






Rosnące ryzyko wykorzystania luk w zabezpieczeniach
Cyberzagrożenia zmieniają się szybciej niż kiedykolwiek, a luki w zabezpieczeniach typu zero-day stają się głównym zmartwieniem organizacji. Zrozumienie co to jest exploit w zabezpieczeniach ma kluczowe znaczenie, ponieważ atakujący coraz częściej wykorzystują wskaźniki podatności na wykorzystanie luk w zabezpieczeniach, aby wykrywać luki wysokiego ryzyka, zanim zostaną one załatane.
Niedawne przypadki ze świata rzeczywistego pokazują, jak niebezpieczne mogą być tego typu ataki. Na przykład, Błędy typu zero-day w VMware Raporty Dark Reading pokazują, w jaki sposób atakujący mogą wykorzystać nieznane słabości, aby włamać się do systemów.
Zespoły ds. bezpieczeństwa są przeciążone alertami. Jednak bez właściwa strategia ustalania priorytetów, ryzykują ujawnieniem krytycznych słabości.
Wyzwanie? Nie wszystkie luki są wykorzystywane – jak więc organizacje mogą skupić się na tych, które naprawdę mają znaczenie?
Czym jest exploit w zabezpieczeniach?
Czym jest exploit w zabezpieczeniach? Mówiąc najprościej, exploit to atak wykorzystujący słaby punkt w oprogramowaniu, sprzęcie lub infrastrukturaW efekcie, gdy atakujący znajdą sposób na włamanie się do systemu, mogą ukraść dane, uruchomić szkodliwy kod lub przejąć kontrolę nad systemami.
Typowe typy exploitów
- Luki w zabezpieczeniach typu zero-day – Atakujący znajdują i wykorzystują luki w zabezpieczeniach, zanim producenci opublikują poprawkę. Z tego powodu te exploity są niezwykle cenne w dark webie i powszechnie wykorzystywane w cyberszpiegostwie.
- Zdalne wykonanie kodu (RCE) – Umożliwia atakującym zdalne uruchamianie kodu, co często prowadzi do całkowitego przejęcia systemu.
- Eskalacja uprawnień – Wykorzystuje słabe kontrole dostępu w celu uzyskania uprawnień administratora lub użytkownika root.
- Uszkodzenie pamięci – Techniki takie jak przepełnienie bufora umożliwiają atakującym wstrzykiwanie i uruchamianie szkodliwego kodu.
Biorąc pod uwagę te czynniki, liczba zautomatyzowanych zestawów exploitów i ataków na państwa stale rośnie. Dlatego zespoły muszą przestać polegać na reaktywnym łataniu luk w zabezpieczeniach. Zamiast tego potrzebują proaktywnego zarządzania podatnością na eksploatację.
Wskaźniki podatności na wykorzystanie: jak priorytetyzować zagrożenia, które mają znaczenie
Nie wszystkie luki w zabezpieczeniach prowadzą do ataków. Niektóre pozostają bezczynne, podczas gdy inne stają się głównymi celami. Dlatego zespoły ds. bezpieczeństwa potrzebują wskaźników podatności na ataki, aby oceniać realne zagrożenia. Zrozumienie co to jest exploit w zabezpieczeniach pomaga zespołom określić, które luki są bardziej narażone na wykorzystanie w atakach.
EPSS (System oceny przewidywanych zagrożeń): inteligentniejszy sposób klasyfikowania ryzyka
Wynik EPSS przewiduje, jak prawdopodobne jest luka zostanie wykorzystana w ciągu 30 dni. W przeciwieństwie do CVSS, który mierzy jedynie powagę ataku, EPSS koncentruje się na rzeczywistych zagrożeniach atakami.
Dlaczego EPSS pomaga zespołom ds. bezpieczeństwa działać szybciej
- Priorytetyzacja oparta na danych – Koncentruje się na lukach w zabezpieczeniach, które są aktywnie wykorzystywane, a nie tylko na teoretycznych zagrożeniach.
- Zmniejsza zmęczenie spowodowane czujnością – Pomaga zespołom przestać reagować na fałszywe alarmy i skupić się na prawdziwych zagrożeniach.
- Ulepsza zarządzanie poprawkami – Ustala priorytety napraw na podstawie faktycznej podatności na atak, znacznie szybciej redukując powierzchnię ataku.
Na przykład, EPS Wynik 0.9 oznacza 90% prawdopodobieństwo wykorzystania luki w zabezpieczeniach – wymaga to pilnych działań. Z kolei wynik 0.01 sygnalizuje niskie ryzyko i można poczekać.
Dowiedz się więcej o EPSS i zarządzaniu podatnościami
Wyniki EPSS pomagają zespołom ds. bezpieczeństwa w pierwszej kolejności eliminować luki wysokiego ryzyka. Dowiedz się, jak wyprzedzać ataki.
Jak ograniczyć podatne na ataki luki w zabezpieczeniach
Proaktywne systemy wywiadu zagrożeń i wczesnego ostrzegania
- Skonfiguruj kanały informacyjne dotyczące zagrożeń w czasie rzeczywistym, aby wykrywać luki w zabezpieczeniach typu zero-day zanim się rozprzestrzenią.
- Korzystaj z systemów wczesnego ostrzegania, aby blokować złośliwe zależności open source, zanim atakujący z nich skorzystają.
Automatyczne skanowanie bezpieczeństwa i SCA
- Uruchom Analiza składu oprogramowania (SCA) aby stale śledzić luki w zabezpieczeniach komponentów open-source.
- Zastosuj analizę dostępności, aby sprawdzić, czy daną lukę można faktycznie wykorzystać w danym środowisku.
CI/CD Pipeline Security & Ochrona w czasie wykonywania
- Zabezpiecz CI/CD pipelineaby zapobiec wprowadzeniu ryzykownego kodu do produkcji.
- Zastosowanie Application Security Posture Management (ASPM) w celu monitorowania ryzyka na przestrzeni całego cyklu rozwoju.
Priorytetyzacja oparta na podatności na wykorzystanie luk i automatyzacja poprawek
- Połącz wyniki EPSS z danymi dotyczącymi wpływu na działalność biznesową, aby w pierwszej kolejności wyeliminować luki wysokiego ryzyka.
- Korzystaj z automatycznych rozwiązań naprawczych, aby wdrażać poprawki szybciej, nie spowalniając rozwoju.
Jak Xygeni łagodzi ataki typu zero-day
Ponieważ luki w zabezpieczeniach typu zero-day pojawiają się bez ostrzeżenia, organizacje potrzebują ochrony w czasie rzeczywistym. Z tego powodu Xygeni'ego Rozwiązania bezpieczeństwa zapewniają zintegrowane podejście umożliwiające wykrywanie, ustalanie priorytetów i powstrzymywanie ataków zanim spowodują szkody.
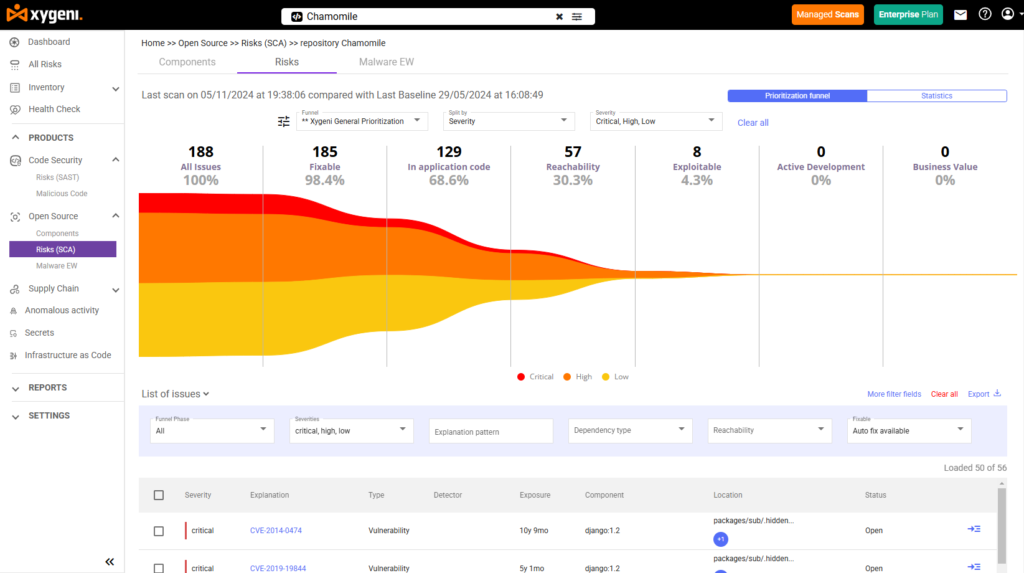
1. Priorytetyzacja oparta na możliwościach wykorzystania z dynamicznymi lejkami sprzedażowymi
Zespoły ds. bezpieczeństwa mierzą się z niekończącymi się alertami, ale nie wszystkie luki w zabezpieczeniach są równie niebezpieczne. Dlatego Lejki Priorytetyzacji Xygeni wykraczają poza podstawowe oceny ważności (CVSS) biorąc pod uwagę:
- Podatność na wykorzystanie (wskaźnik EPSS) – priorytetyzuje luki w zabezpieczeniach na podstawie prawdopodobieństwa ich wykorzystania w świecie rzeczywistym w ciągu najbliższych 30 dni.
- Analiza osiągalności – Sprawdza, czy w oprogramowaniu istnieje luka w zabezpieczeniach dostępna dla ataku.
- Kontekst biznesowy – filtruje luki w zabezpieczeniach na podstawie ich potencjalnego wpływu na krytyczne aplikacje.
2. System wczesnego ostrzegania i informacji o zagrożeniach w czasie rzeczywistym
Tradycyjne rozwiązania bezpieczeństwa bazują na znanych lukach, natomiast Xygeni zapewnia monitorowanie w czasie rzeczywistym.
- Skanuje publiczne repozytoria w poszukiwaniu nowych pakietów zainfekowanych złośliwym oprogramowaniem, zanim atakujący zdążą je wykorzystać.
- Blokuje złośliwe zależności zanim przedostaną się do Twojego łańcucha dostaw oprogramowania.
- Zapewnia alerty w czasie rzeczywistym dotyczące nowych luk w zabezpieczeniach i kampanii ataków.
Na przykład, jeśli luka typu zero-day w bibliotece open-source zostanie wykorzystana, Xygeni natychmiast powiadomi Twój zespół i poda środki zaradcze — bez czekania na aktualizację CVE.
3. Zaawansowana analiza składu oprogramowania (SCA) dla ochrony łańcucha dostaw
Ataki typu zero-day często mają na celu niezałatane komponenty open source. Xygeni'ego SCA rozwiązanie:
- Skanuje oprogramowanie w poszukiwaniu podatnych na zagrożenia zależności.
- Wykrywa zagrożone pakiety open-source zanim trafią do produkcji.
- Identyfikuje nieaktualne zależności, które wymagają proaktywnego załatania.
4. CI/CD Pipeline Security: Zatrzymywanie exploitów przed wdrożeniem
Xygeni:
- Skanuje CI/CD pipelines za błędną konfigurację zabezpieczeń.
- Egzekwuje zasady bezpieczeństwa, aby zapobiec szkodliwym zmianom lub ryzykownemu kodowi.
- Zapobiega przedostaniu się luk wysokiego ryzyka do środowiska produkcyjnego poprzez integrację z przepływami pracy DevOps.
5. Automatyczne usuwanie luk w zabezpieczeniach: naprawianie luk w zabezpieczeniach, zanim się rozprzestrzenią
Zautomatyzowany system naprawczy Xygeni:
- Sugeruje najbezpieczniejszą poprawkę lub alternatywną wersję pakietu.
- Generuje automatyczne pull requests w celu uzyskania poprawek do kodu.
- Integruje się z systemami zgłoszeń (Jira, GitHub Issues) w celu ustrukturyzowanego zarządzania lukami w zabezpieczeniach.
Przyszłość zarządzania eksploatacją
Wraz ze wzrostem cyberzagrożeń, zespoły ds. bezpieczeństwa muszą wyjść poza tradycyjne zarządzanie lukami w zabezpieczeniach. Atakujący nie czekają na poprawki – oni atakują pierwsi. Z tego powodu organizacje potrzebują inteligentniejszego i szybszego podejścia do blokowania exploitów, zanim wyrządzą szkody.
Co się zmienia w zarządzaniu podatnością na eksploatację?
Bezpieczeństwo zmienia się z reakcja na przewidywanieZamiast traktować wszystkie luki w ten sam sposób, zespoły muszą skup się na rzeczywistych zagrożeniach. Jednocześnie ręczne zabezpieczenia nie nadążają zautomatyzowane ataki, Co sprawia, szybka, żywa ochrona istotny.
Kluczowe trendy kształtujące przyszłość zarządzania eksploatacją
Priorytetyzacja oparta na ryzyku staje się normą – Zespoły wychodzą poza wyniki CVSS i skupiają się na EPSS (Exploit Prediction Scoring System) oraz analizie dostępności, aby naprawiać luki, które są najbardziej narażone na wykorzystanie.
Wywiad na temat zagrożeń na żywo – Czekanie tygodniami lub miesiącami na aktualizacje CVE nie jest już możliwe. Organizacje potrzebują ciągłego skanowania w celu wykrywania luk w zabezpieczeniach typu zero-day, gdy tylko się pojawią.
Zautomatyzowane zarządzanie poprawkami – Jeśli bezpieczeństwo spowolni rozwój, nie zostanie wdrożone. Firmy inwestują w zautomatyzowane rozwiązania naprawcze, aby bez opóźnień eliminować luki wysokiego ryzyka.
Stronger CI/CD Pipeline Security – Atakujący atakują łańcuch dostaw oprogramowania. Zespoły DevOps muszą zintegrować zabezpieczenia bezpośrednio z CI/CD pipelines w celu wykrycia luk w zabezpieczeniach przed wdrożeniem oprogramowania.
Inteligentniejsza analiza składu oprogramowania (SCA) – Oprogramowanie open source napędza współczesny rozwój, ale niesie ze sobą również ryzyko. Korzystając z SCA Dzięki analizie dostępności zespoły mogą skupić się wyłącznie na lukach, które są naprawdę istotne.
Przyszłość bezpieczeństwa jest proaktywna, zautomatyzowana i skoncentrowana na ryzyku. Zespoły, które dostosują się teraz, wyprzedzą atakujących i zapobiegną atakom, zanim do nich dojdzie.
Wnioski: Przejmij kontrolę nad podatnością na wykorzystanie zanim zrobią to atakujący
Bezpieczeństwo nie polega już tylko na znajdowaniu luk w zabezpieczeniach – chodzi o to, by wiedzieć, które z nich są naprawdę istotne. Każdego dnia zespoły ds. bezpieczeństwa mierzą się z tysiącami alertów, ale nie wszystkie z nich stanowią realne zagrożenie. Dlatego skupienie się na podatności na wykorzystanie luk jest kluczowe.
Co mogą zrobić zespoły, aby utrzymać przewagę?
Zrozum, co tak naprawdę oznacza luka w zabezpieczeniach - Czym jest exploit w zabezpieczeniach? To coś więcej niż tylko błąd w oprogramowaniu; to sposób, w jaki atakujący włamują się do systemów. Zespoły powinny patrzeć dalej niż tylko na powagę problemu i skupić się na prawdopodobieństwie wykorzystania luki.
Zatrzymaj ataki typu zero-day zanim się pojawią – Dzięki systemom wczesnego ostrzegania, analizie zagrożeń w czasie rzeczywistym i analizie dostępności zespoły mogą blokować ataki, zanim się rozpoczną.
Ułatw wdrażanie zabezpieczeń – Jeśli bezpieczeństwo spowalnia DevOps, zespoły nie będą z niego korzystać. Automatyczne poprawki, CI/CD bezpieczeństwo i proste instalowanie poprawek przyspieszają rozwój oprogramowania, a jednocześnie chronią systemy.
Ustalaj priorytety na podstawie możliwości wykorzystania – Zespoły ds. bezpieczeństwa nie muszą naprawiać wszystkich luk w zabezpieczeniach, tylko te, które atakujący faktycznie wykorzystują.
Dlaczego Xygeni?
W Xygeni bezpieczeństwo wykracza poza podstawowe skanowanie podatności. Nasza platforma:
- Analizuje realną możliwość wykorzystania zagrożeń, a nie tylko teoretyczne zagrożenia.
- Automatyzuje poprawki, aby zapewnić bezpieczeństwo i wydajność tworzenia oprogramowania.
- Zatrzymuje atakujących zanim dotrą do środowisk produkcyjnych.
Cyberzagrożenia nie zwolnią tempa — ale dzięki odpowiedniemu podejściu możesz zachować przewagę.
Chcesz zobaczyć, jak Xygeni pomaga zapobiegać atakom zanim do nich dojdzie?
Wypróbuj za darmo już dziś!

