
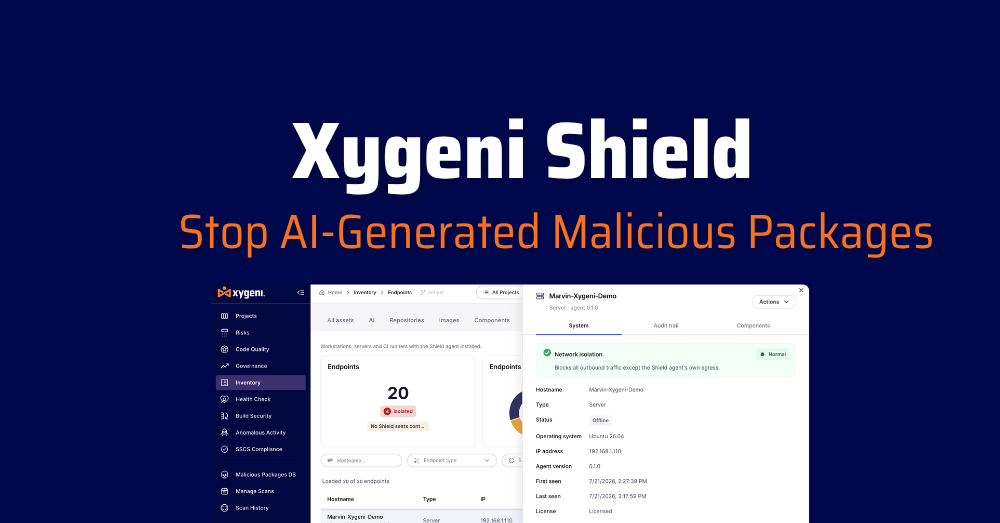






Sztuczna inteligencja zmieniła to, kto może napisać złośliwy pakiet i jak szybko może go opublikować. Działający, zaciemniony pakiet gotowy na zamieszanie związane z zależnościami Pliki, których zbudowanie zajmowało kiedyś doświadczonemu atakującemu dni, teraz można wygenerować, przetestować i przesłać do rejestru publicznego w ciągu kilku minut. Twój proces weryfikacji nie został zaprojektowany z myślą o takiej szybkości, podobnie jak baza sygnatur Twojego skanera. Tym, co powstrzymuje wygenerowany przez sztuczną inteligencję złośliwy pakiet, nie jest szybsza weryfikacja, ale zapora zależności znajdująca się na komputerze, na którym faktycznie odbywa się instalacja. Xygeni AI Shield obejmuje obecnie npm, PyPI i Maven na stacjach roboczych z systemem Linux, serwerach i platformach CI. Wszystko poniżej dotyczy tego zakresu.
To nie jest hipotetyczne
Kompromisy w łańcuchu dostaw, takie jak Shai Hulud i sznurek Incydenty npm i PyPI do początku 2026 r. mają wspólny wzorzec: zależność, która wyglądała na legalną, została pobrana przez programistę i wykonana, zanim ktokolwiek, narzędzie czy człowiek, oznaczył ją jako złośliwą. Żaden z tych ataków nie wymagał całodobowej interwencji człowieka. Narzędzia wspomagane sztuczną inteligencją sprawiają, że ten sam wzorzec jest szybszy i tańszy w realizacji na dużą skalę, co sprawia, że luka między skanowaniem repozytoriów a wykonywaniem w punktach końcowych jest teraz bardziej niebezpieczna niż dwa lata temu, a nie mniej.
Sztuczna inteligencja nie tylko przyspieszyła rozwój. Przyspieszyła również ataki.
Każdy zespół wdrażający asystentów kodowania opartych na sztucznej inteligencji słyszał już tę argumentację: szybszy rozwój, szybsze wydania. Atakujący słyszeli tę samą argumentację. Narzędzia wspomagane sztuczną inteligencją pozwalają teraz atakującym generować przekonujące nazwy pakietów, działający kod exploita i instalować skrypty, które omijają statyczne kontrole reputacji – a wszystko to szybciej niż zrobiłby to jakikolwiek ludzki zespół red. Złośliwy pakiet utworzony z pomocą sztucznej inteligencji nie musi ponownie wykorzystywać znanego podpisu. Może być za każdym razem nowy, co właśnie uniemożliwia skanerowi czekanie na CVE lub ostrzeżenie.
Twój skaner kodu nadal przegląda repozytorium, po fakcie. Twój EDR nadal monitoruje proces, a nie pakiet. Żaden z nich nie został zaprojektowany z myślą o świecie, w którym nowy, wygenerowany przez sztuczną inteligencję złośliwy pakiet może pojawić się i zostać ściągnięty przez programistę, zanim jakakolwiek ludzka lub automatyczna kontrola go zauważy. W tej luce działa zapora zależności.
Co robi zapora zależności
Xygeni AI Shield to zapora ogniowa dla punktów końcowych programistów. Przechwytuje instalacje pakietów w czasie rzeczywistym, sprawdza je pod kątem analizy złośliwego oprogramowania Xygeni i blokuje wszelkie złośliwe oprogramowanie przed uruchomieniem skryptu instalacyjnego, niezależnie od tego, czy pakiet został napisany ręcznie przez człowieka, czy wygenerowany w ciągu kilku sekund przez narzędzie AI. Ta sama logika dotyczy sieci: połączenia ze znaną infrastrukturą szkodliwą są przerywane, zanim cokolwiek opuści maszynę, co ma znaczenie, ponieważ złośliwe oprogramowanie wspomagane przez AI nadal musi się skontaktować z systemem, aby być użytecznym dla osoby, która je stworzyła.
Ponieważ ta zapora oparta na zależnościach działa na podstawie analizy zachowania i ryzyka, a nie czeka na opublikowaną sygnaturę, wychwytuje dokładnie ten rodzaj szybko mutujących, generowanych przez sztuczną inteligencję złośliwych pakietów, których narzędzia oparte na reputacji są strukturalnie zbyt powolne, aby je oznaczyć. Właśnie o to chodzi, aby zatrzymać atak, zanim sygnatura się pojawi, a nie po.
Shield działa jako jeden lekki agent na stacjach roboczych, serwerach i modułach CI, z centralnie zarządzanymi zasadami i ruchomymi stanowiskami, dzięki czemu zasięg zależy od pracowników, a nie od sprzętu.
Wewnątrz sztucznej inteligencji Xygeni Shield Zapora zależności
- Zablokuj przed wykonaniem. Każda instalacja jest przechwytywana i weryfikowana w czasie rzeczywistym, a blokowanie odbywa się przed uruchomieniem skryptu instalacyjnego, a nie po pojawieniu się raportu następnego dnia rano.
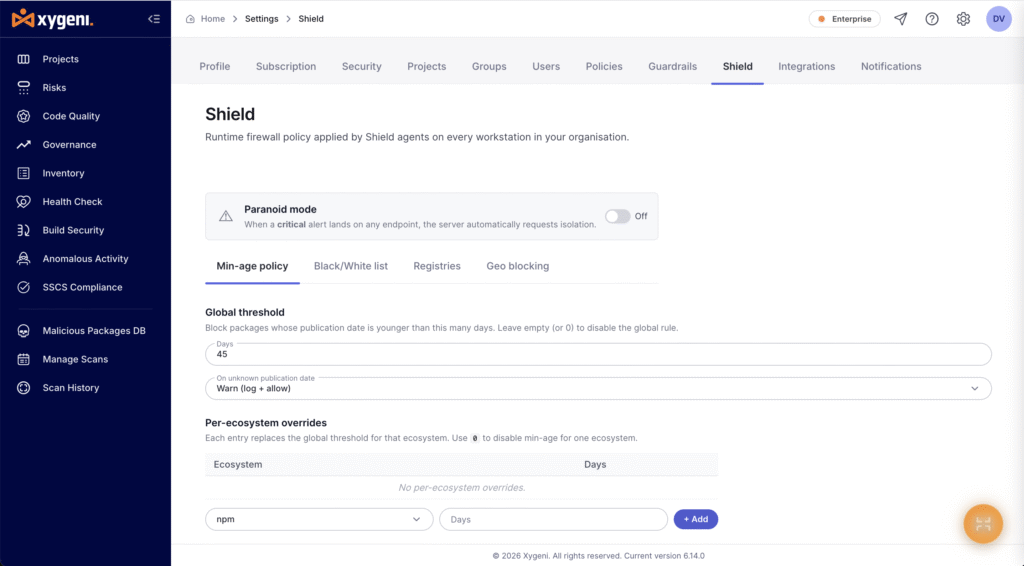
- Zasady dotyczące minimalnego wieku. Szkodliwe pakiety generowane przez sztuczną inteligencję są z definicji czymś zupełnie nowym. Ta zapora zależności pozwala blokować wszystko, co zostało opublikowane później niż określony próg, ustawiać globalną regułę, obchodzić ją w każdym ekosystemie i decydować, co się stanie, gdy nie będzie można określić daty publikacji.
- Listy dozwolonych, listy zabronionych i zatwierdzone rejestry. Zdecyduj dokładnie, co i skąd mogą pobierać Twoi programiści, aż do poziomu rejestru.
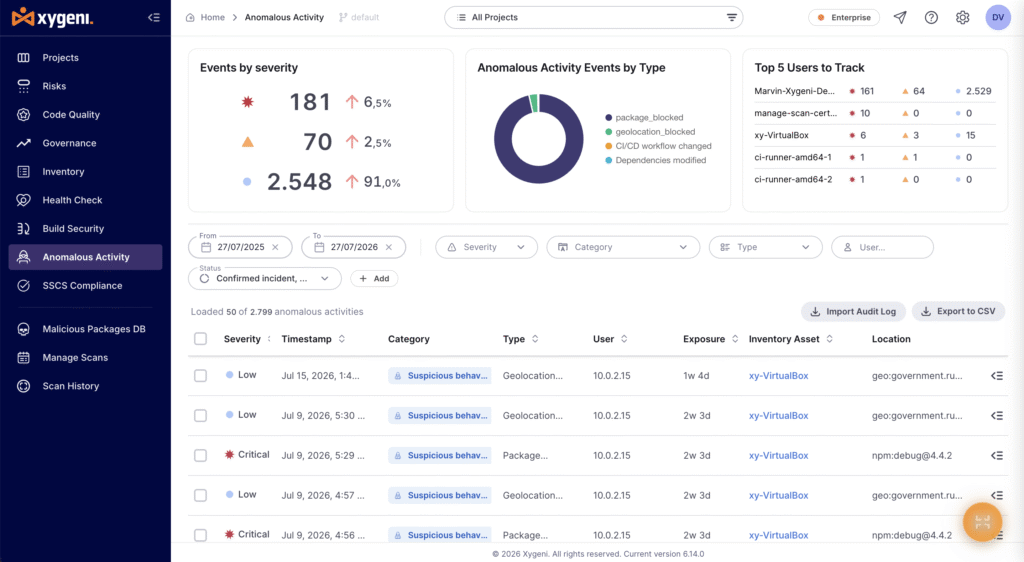
- Zapora sieciowa z polityką geograficzną. Ta sama logika zapory sieciowej dotyczy ruchu wychodzącego. Połączenia ze znanymi złośliwymi adresami IP i domenami są automatycznie odcinane, a ruch można ograniczyć do regionów wysokiego ryzyka. Każde zablokowane połączenie jest rejestrowane wraz z adresem docelowym, do którego próbowało dotrzeć.
- Izolacja punktów końcowych, ręczna lub automatyczna. Gdy coś krytycznego wyląduje na maszynie, bezpieczeństwo AI Shield może odciąć ruch wychodzący z tego punktu końcowego z wyjątkiem własnego kanału zarządzania, ograniczając incydent do jednego laptopa zamiast pozwolić mu się rozprzestrzeniać. Tryb paranoiczny automatycznie uruchamia izolację w momencie wystąpienia krytycznego alertu.
- Bieżący spis wszystkich chronionych punktów końcowych. Zobacz każdą stację roboczą, serwer i moduł CI uruchamiający agenta, jego system operacyjny, wersję, status i pozycję licencji, z możliwością filtrowania według nazwy hosta lub typu.
- Alerty w czasie rzeczywistym z dołączonymi dowodami. Każdy blok to zdarzenie z przypisanym stopniem ważności, znacznikiem czasu, punktem końcowym, czasem trwania ekspozycji i dokładnym określeniem tego, co zostało zatrzymane: pakiet i wersja lub miejsce docelowe.
- Ślad audytu dla każdego punktu końcowego. Każda chroniona maszyna przechowuje własny zapis, dzięki czemu możesz dokładnie odtworzyć, co się wydarzyło, gdy ktoś zapyta.
Dlaczego ta zapora sieciowa znajduje się tam, gdzie nic innego nie ma miejsca
Narzędzia oparte na reputacji i sygnaturach informują o złośliwym pakiecie, gdy ktoś inny już go zaatakował. Ten model był już zbyt powolny przed pojawieniem się sztucznej inteligencji. Teraz, gdy złośliwe pakiety generowane przez sztuczną inteligencję mogą być tworzone i publikowane szybciej niż jakiekolwiek ostrzeżenia. pipeline Aby je skatalogować, zapora zależności oparta na analizie zachowań i ryzyka to jedyna warstwa, która jest użyteczna w dniu zero, gdy atak jest nowy i nie ma jeszcze sygnatury. A ponieważ jest to zapora zależności Xygeni, każdy blok, izolacja i zdarzenie geograficzne trafiają do tej samej konsoli co Twój kod, zależność, pipelinei tajne ustalenia, z jednym śladem audytu. Nie inny agent, inny dashboard, Innego login sprawdzić.
Gdzie bezpieczeństwo AI Shield Pasuje do Twojego EDR
Zespoły czasami zakładają, że ich istniejący system EDR już to uwzględnia. Tak nie jest. EDR monitoruje procesy, pliki i połączenia na poziomie systemu operacyjnego, ale nie ma kontekstu bezpieczeństwa aplikacji: nie może stwierdzić, czy zależność jest złośliwa, czy wersja pakietu została wysłana wczoraj, ani czy została prawdopodobnie wygenerowana przez narzędzie AI stworzone w celu obejścia właśnie tych kontroli. Xygeni Shield przenosi ten kontekst do punktu końcowego i egzekwuje zasady dotyczące kwestii, które są naprawdę istotne dla AppSec, równolegle z istniejącym EDR.
Co to oznacza dla CISO, nie tylko zespół AppSec
A CISO nie musi wiedzieć, jak działa przechwytywanie. Na tym poziomie liczy się prostsze: istnieje etap łańcucha dostaw, moment instalacji na komputerze dewelopera, który zarówno dzisiejsze wydatki na AppSec, jak i na EDR pozostają niezauważone, i to właśnie na tym etapie złośliwy pakiet wygenerowany przez sztuczną inteligencję faktycznie wyrządza szkody. Xygeni Shield zamyka tę lukę bez dodawania kolejnego samodzielnego narzędzia: każdy blok, izolacja i ślad audytu trafiają do tej samej konsoli i tego samego śladu dowodów, co reszta ustaleń AppSec, czyli tego, co audytor lub aktualizacja zarządu faktycznie musi zobaczyć: jeden spójny rekord, a nie czwarty dashboard pogodzić się.
Rozpocznij pracę z Xygeni AI Shield
Xygeni Shield obejmuje obecne ekosystemy npm, PyPI i Maven, działające na stacjach roboczych, serwerach i modułach CI, z polityką zarządzaną centralnie z jednego miejsca.
Zacznij za darmo or Zaplanuj demo aby zobaczyć w czasie rzeczywistym, jak zapora zależności blokuje rzeczywistą instalację.

FAQ
Jak działa Xygeni AI? Shield czym różni się od EDR, który już uruchamiamy?
Wykrywanie punktów końcowych monitoruje procesy, pliki i połączenia na poziomie systemu operacyjnego. Nie wie, czym jest rejestr pakietów, czy zależność jest złośliwa ani czy wersja została opublikowana wczoraj. Xygeni Shield wprowadza kontekst bezpieczeństwa aplikacji do punktu końcowego dewelopera i egzekwuje zasady dotyczące kwestii istotnych dla AppSec, działając równolegle z istniejącym systemem EDR.
Czy zapora ogniowa może wykryć złośliwy pakiet wygenerowany przez sztuczną inteligencję bez wcześniejszego podpisu?
Tak. Xygeni AI Security Shield Blokady oparte są na analizie zachowania i ryzyka, a nie na dopasowaniu znanego podpisu, kodu CVE czy ostrzeżenia. To właśnie czyni je skutecznymi w przypadku pakietów, które są nowe za każdym razem, gdy są generowane, niezależnie od tego, czy zostały napisane ręcznie, czy wygenerowane przez narzędzie sztucznej inteligencji stworzone w celu uniknięcia kontroli opartych na reputacji.
Czy spowalnia to pracę programistów?
Bezpieczeństwo sztucznej inteligencji Xygeni Shield to lekki agent, który sprawdza instalacje na bieżąco. Deweloperzy zauważają to dopiero, gdy coś zostanie zablokowane, a blokada jest podawana wraz z przyczyną.
Co może Xygeni AI Shield blokować dzisiaj?
Instalacje złośliwych i nieautoryzowanych pakietów, pakiety nowsze niż minimalny próg wieku, instalacje z rejestrów, które nie zostały przez Ciebie zatwierdzone, pakiety znajdujące się na liście zabronionych, połączenia wychodzące do znanych złośliwych adresów IP i domen oraz ruch do obszarów geograficznych, które ograniczyłeś.
Co się stanie, jeśli nie będzie można ustalić daty publikacji pakietu?
Ty decydujesz. Polityka minimalnego wieku pozwala Ci ostrzegać i zezwalać na publikację lub blokować ją, gdy data publikacji jest nieznana.
Czy mogę ustawić różne zasady dla każdego ekosystemu?
Tak. Globalny próg minimalnego wieku można zmienić w każdym ekosystemie i wyłączyć dla konkretnego ekosystemu, jeśli zajdzie taka potrzeba.
Na czym właściwie polega izolacja punktów końcowych?
Blokuje cały ruch wychodzący z tej maszyny z wyjątkiem własnego kanału zarządzania Xygeni AI Security SHield, dzięki czemu punkt końcowy pozostaje zamknięty, ale nadal możliwy do zarządzania. Można go aktywować na żądanie lub włączyć tryb paranoiczny, aby izolacja była automatycznie żądana w przypadku wystąpienia krytycznego alertu.
Gdzie jest Shield agent ucieka?
Na stacjach roboczych deweloperów, serwerach i platformach CI. Licencjonowanie opiera się na liczbie stanowisk pływających.
Czy bloki są widoczne gdzieś, gdzie mogę je sprawdzić?
Tak. Każdy blok to zdarzenie z pełnymi szczegółami, a każdy punkt końcowy przechowuje własny ślad audytu. Zdarzenia można filtrować i eksportować.
