






Czy wiesz, że jedna błędna linia kodu może kosztować firma warta miliony dolarówZapewnienie integralności i bezpieczeństwa oprogramowania ma kluczowe znaczenie. To właśnie tutaj atestacja oprogramowania i atestacja kompilacji odgrywają kluczową rolę. Praktyki te dostarczają weryfikowalnego dowodu, że kompilacje oprogramowania spełniają rygorystyczne wymogi bezpieczeństwa. standards, budując zaufanie i redukując zagrożenia w całym cyklu rozwoju oprogramowania. Jako przełomowy element w DevSecOps, atestacja wzmacnia bezpieczeństwo na każdym etapie rozwoju oprogramowania.
Czy wiesz, że błąd w kodzie Knight Capital Group, firmy zajmującej się handlem wysokoczęstotliwościowym, doprowadził do straty 460 milionów dolarów w zaledwie 45 minut w 2012 roku? Wadliwy kod spowodował wysłanie milionów błędnych zleceń giełdowych, wywołując chaos na rynku i znaczne straty finansowe firmy.
Czym jest atestacja oprogramowania Build Security?
Atestacja oprogramowania w build security To kluczowy proces w DevSecOps, który generuje weryfikowalne dowody potwierdzające zgodność kompilacji oprogramowania z ustalonymi wcześniej zasadami i procedurami bezpieczeństwa. Proces ten jest niezbędny do ochrony łańcuchów dostaw oprogramowania przed cyberzagrożeniami. Atestacja zapewnia, że zespoły przestrzegają ścisłych zasad bezpieczeństwa. standardna każdym etapie cyklu życia oprogramowania (SDLC). Wiele z nich standardsą opisane w kompleksowych ramach cyberbezpieczeństwa NIST.
Filary atestacji kompilacji
Zdefiniowane wsparcie filarów build security atestacja, stanowiąca podstawę integralności, niezawodności i wiarygodności oprogramowania w ramach praktyki DevSecOps. Są to ważne zasady, procesy i komponenty zawarte w build security Wykonanie i wdrożenie atestacji. Rozważymy każdy z filarów.
Zbieranie wszystkich niezbędnych dowodów w całej sprawie SDLC
Pierwszy filar obejmuje analizę i gromadzenie logów, konfiguracji i danych z kluczowych punktów procesu budowy. Systematyczne gromadzenie tych dowodów pozwala organizacjom zachować przejrzystość, identyfikowalność i rozliczalność w całym procesie rozwoju. pipeline.
Bezpieczne przechowywanie
Polega ona na wykorzystaniu mechanizmów szyfrowanego, kontrolowanego dostępu do pamięci masowej w celu zapewnienia integralności i poufności danych atestacyjnych. Mechanizmy te chronią przed naruszeniem bezpieczeństwa lub nieautoryzowanym dostępem. Ten filar zapewnia niezmienność i wiarygodność dowodów. Wiarygodne źródło prawdy jest ustalane poprzez weryfikację.
Silnik atestacji
Moduł atestacji ocenia, czy kompilacje oprogramowania są zgodne z określonymi standardami bezpieczeństwa standards. Sporządza zaświadczenia dokumentujące zgodność z niniejszymi standards. W centrum tego procesu znajduje się Silnik Atestacji, który automatyzuje atestację, aby zapewnić terminowe, dokładne i spójne kontrole bezpieczeństwa. Gwarantuje to integralność kompilacji.
Niezależna weryfikacja
Czwarty filar opiera się na niezależnej weryfikacji, wspierającej rolę generowanych poświadczeń. Bezstronna weryfikacja zapewnia zgodność poświadczeń z politykami i procedurami bezpieczeństwa oraz potwierdza ich integralność. Ten filar gwarantuje obiektywność, rozliczalność i wiarygodność procesu poświadczania. Zmniejsza to ryzyko stronniczości lub manipulacji podczas poświadczania.
Raportowanie i wgląd
Ostatni filar zapewnia pełne raportowanie i wgląd w proces poświadczania. dashboard Narzędzie do raportowania zapewnia wgląd w stan bezpieczeństwa kompilacji oprogramowania. Pokazuje, czy zgodność z wymogami bezpieczeństwa standards jest spełniony lub nie. Pomaga to identyfikować narażenia, śledzić wyniki i podejmować świadome decyzje.cisjony w celu zwiększenia bezpieczeństwa.
Silne połączenie tych filarów stanowi fundament dla budowania atestów bezpieczeństwa. Pomaga to organizacjom zajmującym się tworzeniem oprogramowania chronić się przed nowymi zagrożeniami cybernetycznymi. Wdrożenie tych zasad w procesach i technologiach sprzyja kulturze bezpiecznych, integralnych i zaufanych kompilacji oprogramowania.
Proces atestacji oprogramowania: zapewnienie integralności i zaufania
Proces atestacji przebiega zgodnie z przejrzystym procesem weryfikacji autentyczności każdego komponentu oprogramowania. Rozpoczyna się od zawarcia umowy. Umowa ta określa wymagania dotyczące atestacji, takie jak opis obrazu kontenera lub dołączenie zestawienia materiałów oprogramowania (SBOM) dla atestów o wysokiej wiarygodności. Zapewnia, że wszystkie procesy kompilacji są zgodne z ustalonymi standards.
Integrując ten przepływ pracy z ciągłą integracją (CI) pipelineZespoły mogą bezproblemowo tworzyć atesty. Atesty te śledzą postęp oprogramowania w fazie rozwoju, testowania i wdrażania. Zespoły egzekwują surowe środki bezpieczeństwa i skrupulatnie sprawdzają zgodność atestów z umową pod kątem ich poprawności.
Proces poświadczania przebiega w kilku odrębnych fazach, z których każda ma kluczowe znaczenie dla integralności dokumentu. build security:
- Przygotowanie:Ustalenie ram atestacji i zdefiniowanie zasad bezpieczeństwa.
- Kolekcja dowodów:Zbieranie danych w całym SDLC aby zapewnić kompleksowy przegląd bezpieczeństwa.
- Generowanie poświadczeń:Ocenianie dowodów w celu sporządzenia zaświadczeń potwierdzających zgodność z politykami bezpieczeństwa.
- Weryfikacja:Niezależna weryfikacja atestów w celu potwierdzenia integralności zabezpieczeń kompilacji.
- Raportowanie i wgląd:Analiza wyników atestacji w celu dostarczenia praktycznych informacji umożliwiających ulepszenie build security.
Korzyści z atestacji oprogramowania w Build Security
Korzystanie z poświadczenia w build security przynosi wiele korzyści, ważnych dla zachowania bezpieczeństwa i niezawodności rozwoju oprogramowania:
- Lepsze bezpieczeństwo: Zapewnia bezpieczeństwo kompilacji i przestrzeganie zasad bezpieczeństwa.
- Zwiększone zaufanie:Buduje przejrzystość i odpowiedzialność, budując zaufanie wśród interesariuszy.
- Zgodność:Pomaga spełnić wymogi bezpieczeństwa standardi przestrzegać przepisów.
- Redukcja ryzyka:Wykrywa i usuwa zagrożenia bezpieczeństwa na wczesnym etapie procesu rozwoju.
- Wydajność::Dodaje bezpieczeństwo do CI/CD pipeline, czyniąc ten proces bardziej efektywnym.
Oprogramowanie Formaty i modele poświadczeń
Formaty i modele atestacji oferują ustrukturyzowane sposoby reprezentacji komponentów oprogramowania lub zdarzeń. Te ramy pozwalają atestatorom na przejrzystą organizację metadanych, zapewniając możliwość korzystania z atestów w różnych środowiskach programistycznych. Ta spójność pomaga zachować przejrzystość i przejrzystość praktyk. standardZidentyfikowany.
Kluczowe elementy formatów i modeli atestacji oprogramowania
CelFormaty i modele atestacji weryfikują zaufanie i autentyczność artefaktów lub zdarzeń oprogramowania. Obejmują one informacje takie jak data utworzenia, pochodzenie, zależności i atrybuty bezpieczeństwa oprogramowania.
StandardizacjaFormaty i modele poświadczeń mają na celu standardZintegruj procesy, aby zapewnić spójność i kompatybilność między narzędziami, platformami i ekosystemami. Stowarzyszenia branżowe, standard-organy decyzyjne lub społeczności często definiują te standards. Zapewniają wspólne schematy, struktury danych i protokoły, aby zagwarantować jasną komunikację.
Rodzaje formatów atestacji oprogramowania
Pochodzenie: the SLSA (Poziomy łańcucha dostaw zapewnienia oprogramowania) Format pochodzenia to powszechnie przyjęty format w łańcuchach dostaw oprogramowania typu open source. Zawiera szczegółowe informacje o sposobie tworzenia artefaktów oprogramowania, w tym o środowisku, zależnościach i poleceniach kompilacji.
Wykaz materiałów oprogramowania (SBOM): SBOM Oferuje sformatowaną listę artefaktów oprogramowania wraz z ich zależnościami i relacjami. Dzięki temu skład kompilacji oprogramowania jest przejrzysty, umożliwiając interesariuszom ocenę bezpieczeństwa, zgodności i zobowiązań licencyjnych.
Niestandardowe formaty:Organizacje mogą dostosowywać formaty zaświadczeń, aby spełnić określone wymagania dotyczące zgodności lub specyfikę branży standards. Mogą dodawać dodatkowe metadane, reguły walidacji oparte na politykach organizacji lub mechanizmy kryptograficzne w zależności od potrzeb.
Elementy modelu atestacji oprogramowania:
Modele atestacji obejmują kilka ustrukturyzowanych elementów standard sposób. Różne modele lub formularze wskazują, co ma zawierać poświadczenie i jak powinno być skonstruowane.
- Koperta:Zapewnia autentyczność i integralność wiadomości poświadczającej, zwykle za pomocą kryptograficznego podpisu cyfrowego lub certyfikatu.
- Zestawienie sprzedaży:Zawiera faktyczną treść lub oświadczenie podlegające poświadczeniu, tj. szczegóły dotyczące artefaktu oprogramowania, jego pochodzenia lub statusu zgodności.
- podpis:Oznacza osobę, która sporządziła poświadczenie, zapewniając odpowiedzialność i autentyczność.
- Orzec:Powinien zawierać metadane dotyczące przedmiotu poświadczenia, w tym atrybuty artefaktu, właściwości artefaktu lub jego status zgodności.
- Zapakować:Zbiór wielu poświadczeń lub artefaktów, które są ze sobą w powiązany sposób powiązane, ułatwiając organizację i zarządzanie danymi poświadczeń.
Interoperacyjność i adopcja
Za pomocą standardZintegrowane formaty i modele atestacji pozwalają na ich łatwą integrację z istniejącymi narzędziami, przepływami pracy lub strukturami bezpieczeństwa. Zapewnia to płynny proces wdrażania. Umożliwia również automatyczne przetwarzanie, walidację i weryfikację w różnych środowiskach podczas tworzenia i wdrażania oprogramowania.
Atesty oprogramowania Bezpieczeństwo Najlepsze praktyki
Najlepsze praktyki w zakresie atestacji odnoszą się do wytycznych, metod i podejść w obszarze rozwoju oprogramowania i ekosystemów łańcucha dostaw, które zapewniają skuteczność, bezpieczeństwo i niezawodność procesów atestacji. Niektóre z kluczowych najlepszych praktyk, które mają pomóc podmiotom w zapewnieniu solidnych ram atestacji, wspierających zaufanie, przejrzystość i rozliczalność, obejmują:
Reprezentacja zaświadczeń
StandardNależy przestrzegać zasad dotyczących formatów, schematów i protokołów reprezentacji poświadczeń. Należy korzystać z branżowych standardw miarę możliwości zagwarantować spójność i kompatybilność z narzędziami, platformami i ekosystemami, z którymi będzie współdziałać tworzone rozwiązanie.
Uwierzytelnianie i integralność
Wprowadź solidne mechanizmy, takie jak znaki kryptograficzne, certyfikaty cyfrowe lub funkcje skrótu, aby zagwarantować, że tożsamość poświadczenia i jego zawartość nie zostaną zmienione, chroniąc przed jakąkolwiek formą manipulacji, podrobieniem lub innymi nieautoryzowanymi modyfikacjami poświadczonych danych.
Kontrola dostępu i autoryzacja
Wprowadź zasady kontroli dostępu i autoryzacji, aby ograniczyć dostęp do danych atestacyjnych, kierując się zasadą ograniczonego dostępu (need-to-know) lub zasadą minimalnych uprawnień. Tylko odpowiednie osoby lub systemy powinny mieć uprawnienia do tworzenia, modyfikowania lub przeglądania atestów. Zapobiega to nieautoryzowanemu dostępowi i zapewnia bezpieczeństwo danych.
Dyski
Przechowuj poświadczenia w bezpiecznych i odpornych na manipulację kontenerach lub repozytoriach, które są szyfrowane, objęte kontrolą dostępu i posiadają ścieżki audytu, aby zachować poufność i odporność danych. Powinny być one łatwo dostępne w razie potrzeby weryfikacji lub audytu.
Zarządzanie cyklem życia
Wprowadź jasne procesy zarządzania cyklem życia atestów, obejmujące tworzenie, walidację, wygasanie i unieważnianie. Regularnie aktualizuj atesty, aby odzwierciedlały zmiany w kompilacjach oprogramowania, zależnościach lub poziomie bezpieczeństwa.
Audyt i monitoring
Wprowadź mechanizmy audytu i monitorowania, aby śledzić i kontrolować działania związane z atestami, w tym ich tworzenie, weryfikację i wykorzystanie. Pozwoli to na szybkie wykrywanie i reagowanie na incydenty bezpieczeństwa w ramach atestów.
Łatwa integracja z rozwiązaniami stron trzecich
Zapewnij łatwą integrację procesów atestacji z narzędziami, usługami lub platformami stron trzecich używanymi w ekosystemie rozwoju oprogramowania i łańcucha dostaw, w tym: CI/CD pipelines, repozytoria artefaktów, skanery podatności i moduły egzekwowania zasad.
Przejrzystość i dokumentacja
Zachowaj przejrzystość i dokumentację procesów, polityk i procedur poświadczania. Dokumentuj uzasadnienie, kryteria i metodologie generowania, weryfikacji i interpretacji poświadczeń, aby zapewnić, że wszystkie zaangażowane strony rozumieją je i ponoszą za nie odpowiedzialność.
Szkolenie i świadomość
Zapewnij programy szkoleniowe i uświadamiające dla wszystkich pracowników zaangażowanych w proces atestacji, takich jak programiści, specjaliści ds. bezpieczeństwa i audytorzy, upewniając się, że rozumieją oni swoje role, obowiązki i najlepsze praktyki w zakresie atestacji.
Ciągłe doskonalenie
Wspieraj kulturę ciągłego doskonalenia poprzez informacje zwrotne, przeglądy i iteracyjne udoskonalenia w ramach technologii i ram zarządzania. Regularnie oceniaj i udoskonalaj praktyki atestacyjne, aby dostosować się do zmieniających się ryzyk, przepisów i… standards.
Rozwiązanie Xygeni do atestacji oprogramowania: podnoszenie poprzeczki w zakresie cyberbezpieczeństwa
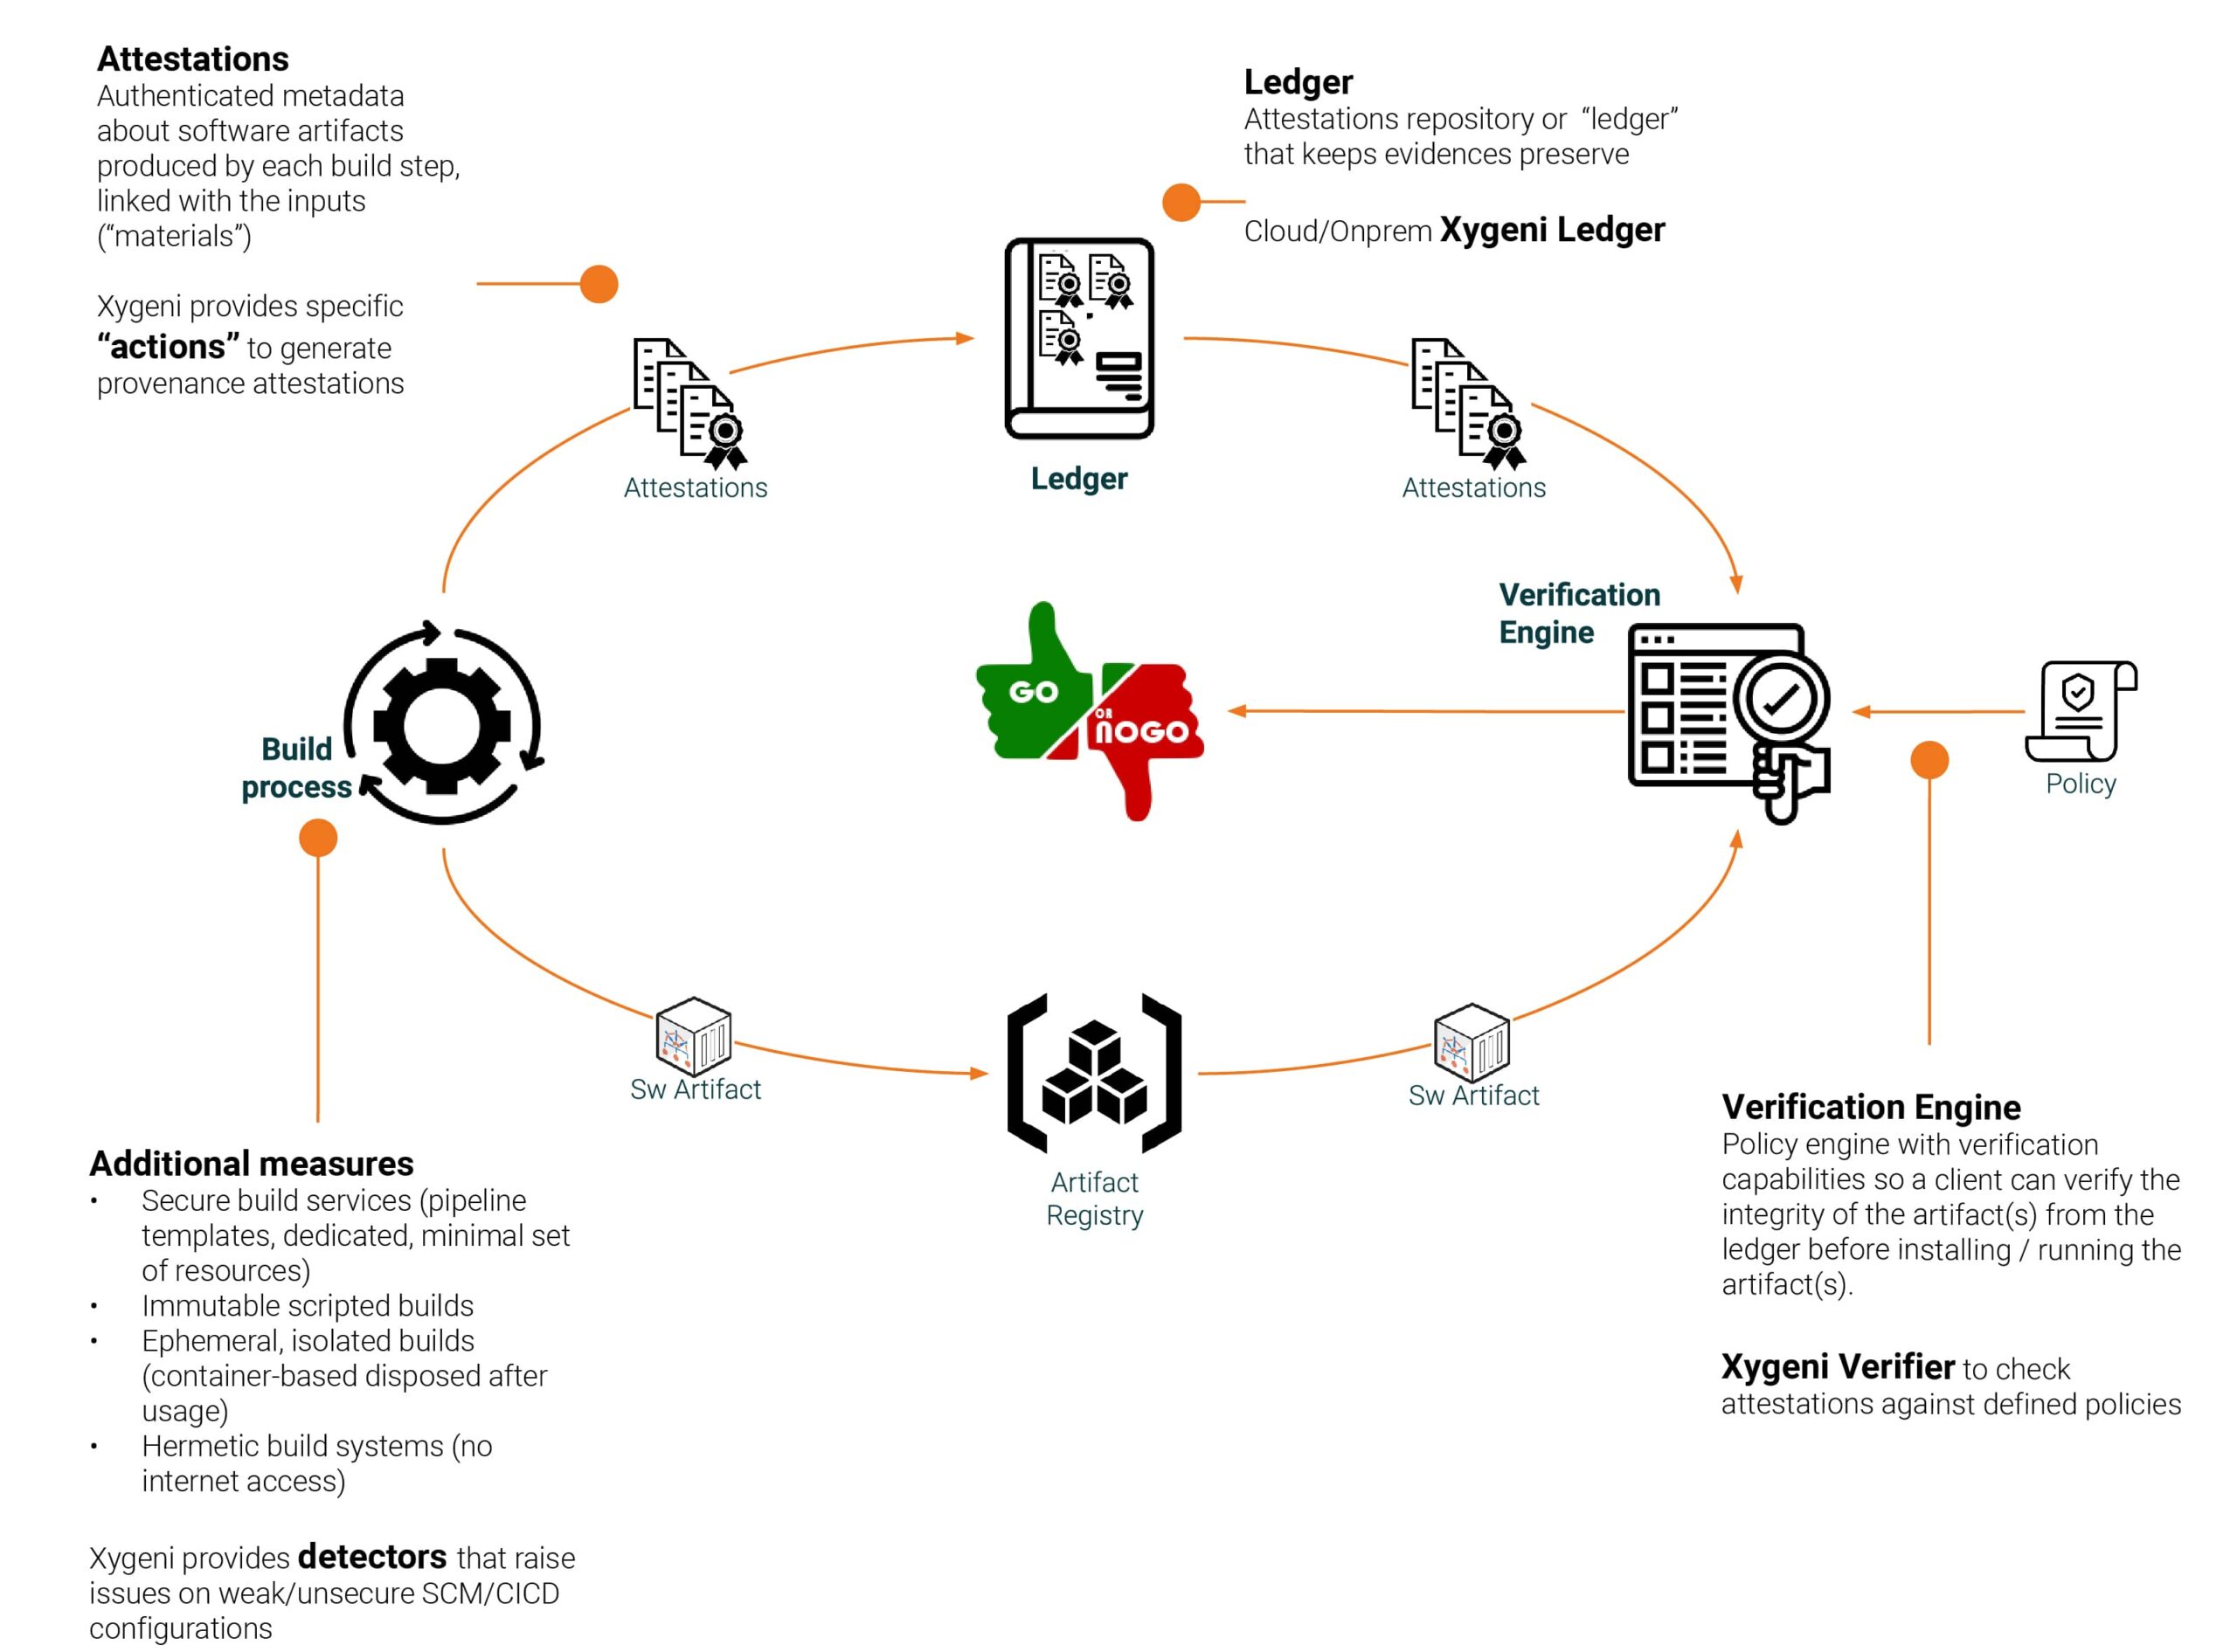
Rozwiązanie Xygeni w zakresie atestacji oprogramowania gwarantuje, że każda część cyklu życia oprogramowania (SDLC) przestrzega najwyższych standardów bezpieczeństwa i zgodności standards. Dodając zaświadczenie do swojego CI/CD pipelines, Xygeni dostarcza dowód, że Twoje oprogramowanie pozostaje bezpieczne i nienaruszone od momentu kompilacji do wdrożenia.
Platforma Xygeni obsługuje bezpieczeństwo build attestations za pośrednictwem zautomatyzowanego systemu, który tworzy, przechowuje i weryfikuje atesty. Dzięki temu ścieżka Twojego oprogramowania – od kodu do wdrożenia – jest monitorowana, weryfikowana i chroniona przed manipulacją. Nasze rozwiązanie wykorzystuje atesty SLSA (Supply Chain Levels for Software Artifacts) do budowania łańcucha zaufania, zapobiegając nieautoryzowanym zmianom lub lukom w zabezpieczeniach przedostawania się do Twojego kodu.
Główne cechy rozwiązania Xygeni w zakresie atestacji:
- Pełna automatyzacja: Atesty są generowane automatycznie podczas procesu kompilacji, co zapewnia zgodność komponentów oprogramowania z wymogami bezpieczeństwa standardbez ingerencji ręcznej.
- Orzeczenie poświadczające w całości: Ten standard Format poświadczeń oferuje przejrzysty, udokumentowany opis procesu rozwoju oprogramowania, gwarantując przejrzystość.
- Silnik weryfikacyjny: Platforma Xygeni obejmuje solidny moduł weryfikacyjny, który porównuje poświadczenia z predefiniowanymi zasadami w celu zapewnienia zgodności i ważności.
- Bezpieczne przechowywanie: Poświadczenia są szyfrowane i bezpiecznie przechowywane, co chroni je przed manipulacją.
- Pochodzenie i SBOM IntegracjaRozwiązanie firmy Xygeni integruje się z listą materiałów oprogramowania (SBOM) aby zapewnić szczegółowy opis wszystkich komponentów oprogramowania, gwarantując pełną możliwość śledzenia zależności między oprogramowaniem typu open source i zastrzeżonymi.
Korzystając z rozwiązania do atestacji firmy Xygeni, firmy mogą aktywnie zwiększać swoje bezpieczeństwo, wyprzedzać nowe zagrożenia i spełniać zmieniające się przepisy, takie jak NIST i SLSA standardsBuduje to zaufanie do łańcucha dostaw oprogramowania i pomaga spełnić rygorystyczne wymogi zgodności, tworząc bezpieczny i solidny proces rozwoju.
Dla organizacji, które chcą wdrożyć Software Supply Chain Security (SSCSNarzędzia atestacyjne firmy Xygeni zapewniają niezrównaną przejrzystość, kontrolę i pewność na każdym etapie rozwoju.

