






Ataki na łańcuchy dostaw oprogramowania rosną w niespotykanym dotąd tempie. Według SecurityWeek, liczba tych ataków wzrosła o 742% w ciągu ostatnich trzech lat, co jasno pokazało, że tradycyjne środki bezpieczeństwa nie są już wystarczające. W odpowiedzi Poziomy łańcucha dostaw dla artefaktów oprogramowania (SLSA) framework został opracowany, aby pomóc organizacjom wzmocnić procesy tworzenia oprogramowania od początku do końca.
Czym jest SLSA Framework?
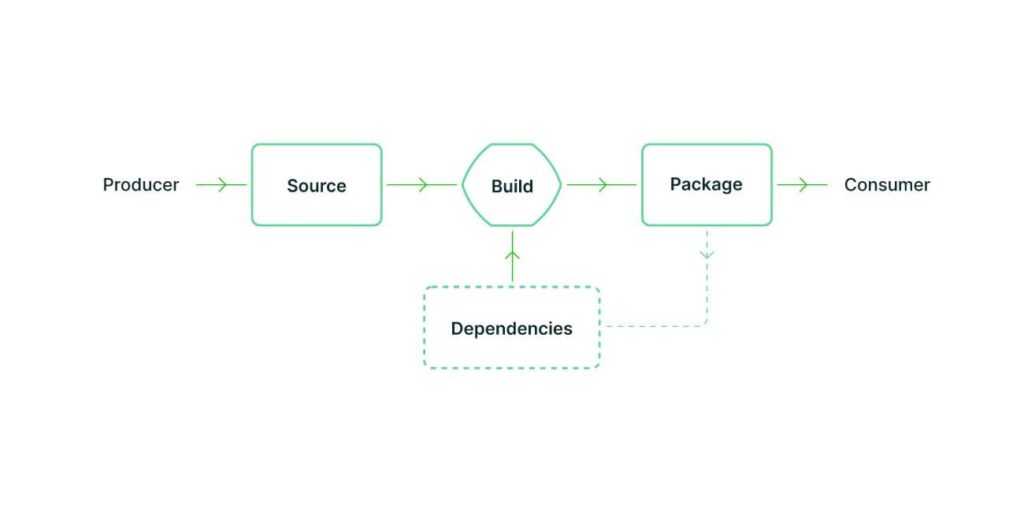
Źródło: SLSA
SLSA (Poziomy łańcucha dostaw dla artefaktów oprogramowania), wymawiane „Salsa" to kompleksowy system bezpieczeństwa, który chroni oprogramowanie od etapu rozwoju do wdrożenia. Definiuje on cztery poziomy bezpieczeństwa, z których każdy bazuje na poprzednim, aby poprawić bezpieczeństwo i przejrzystość oprogramowania w całym jego cyklu życia.
Oto krótki przegląd czterech poziomów:
- Poziom 1: Podstawowa integralność – Zapewnia automatyczne kompilacje i kontrolowane środowiska, tworząc podstawę dla możliwości śledzenia.
- Poziom 2: Pochodzenie – Śledzi pochodzenie artefaktów oprogramowania, umożliwiając odnalezienie ich źródła.
- Poziom 3: Bezpieczeństwo – Wprowadza kontrolę dostępu i powtarzalne kompilacje w celu wykrywania manipulacji.
- Poziom 4: Maksymalne bezpieczeństwo – Zapewnia najwyższy poziom ochrony dzięki zabezpieczeniom przed manipulacją, hermetycznej konstrukcji i rygorystycznym kontrolom pochodzenia.
Słownik bezpieczeństwa Xygeni
Struktura SLSA (Supply-chain Levels for Software) pomaga chronić łańcuchy dostaw oprogramowania przed zagrożeniami bezpieczeństwa. Zapewnia bezpieczne tworzenie i dystrybucję oprogramowania, wykorzystując progresywne poziomy, które prowadzą firmy od podstawowej automatyzacji do w pełni identyfikowalnych i odpornych na manipulacje procesów.
Dlaczego SLSA jest kluczowa dla CI/CD Pipelines
Ponieważ praktyki DevOps i CI/CD pipelinePrzyspieszając rozwój oprogramowania, ujawniają one również luki w zabezpieczeniach. Atakujący mogą wykorzystać te luki, wstrzykując złośliwy kod lub manipulując zależnościami. Poziomy łańcucha dostaw dla artefaktów oprogramowania stawia czoła tym wyzwaniom, gwarantując, że każdy etap procesu rozwoju jest bezpieczny, przejrzysty i weryfikowalny.
- Widoczność i identyfikowalność:SLSA śledzi każdą zmianę i komponent w Twoim pipeline, co ułatwia wczesne wykrywanie luk w zabezpieczeniach.
- Ochrona proaktywna:Identyfikuje i ogranicza ryzyko zanim będzie można je wykorzystać.
- Standardizacja:SLSA zapewnia uznaną standard w celu zabezpieczenia artefaktów oprogramowania i zapewnienia spójności procesów programistycznych.
W jaki sposób Xygeni wspiera zgodność z SLSA
Osiągnięcie zgodności z SLSA to nie tylko kwestia przestrzegania zasad bezpieczeństwa, ale także ochrona łańcucha dostaw oprogramowania przy jednoczesnym zachowaniu szybkości i wydajności rozwoju. Dla zespołów DevOps znalezienie równowagi między bezpieczeństwem a szybkością może być wyzwaniem, szczególnie w dynamicznie zmieniających się środowiskach. CI/CD pipelines. W tym miejscu wkracza Xygeni, automatyzując krytyczne zadania bezpieczeństwa, aby zapewnić, że Twój łańcuch dostaw oprogramowania spełnia i przekracza ramy SLSA standards, bez spowalniania przepływu pracy.
1. Automatyzacja integralności kompilacji – SLSA poziom 1
Pierwszym krokiem do zabezpieczenia oprogramowania jest spójność. Xygeni integruje się z CI/CD pipelines, automatyzując monitorowanie kompilacji i zapewniając, że każda kompilacja przebiega zgodnie z powtarzalnym, weryfikowalnym procesem. Eliminując błędy ręczne i redukując ryzyko bezpieczeństwa, Xygeni pomaga zespołom bezproblemowo spełnić wymagania SLSA Framework Level 1. Oznacza to, że od samego początku Twoje kompilacje są chronione i zgodne z… Najlepsze praktyki.
2. Zapewnienie pochodzenia i identyfikowalności – SLSA Poziom 2
Wiedza o pochodzeniu komponentów oprogramowania jest kluczowa dla bezpieczeństwa. Na poziomie 2 frameworka SLSA, Xygeni automatycznie śledzi pochodzenie każdego artefaktu, tworząc niezmienne rekordy, których nie można zmienić. Dzięki pełnej widoczności oprogramowania pipelineZespoły mogą prześledzić każdy komponent aż do jego źródła, co ułatwia wykrywanie nieautoryzowanych zmian i zapobieganie atakom na łańcuch dostaw.
3. Wzmocnienie kontroli bezpieczeństwa, poziom 3 SLSA
Wraz ze wzrostem zagrożeń bezpieczeństwa, niezbędna staje się silniejsza ochrona. Na poziomie 3 struktury SLSA, Xygeni wprowadza zaawansowane mechanizmy kontroli bezpieczeństwa, takie jak śledzenie zależności w czasie rzeczywistym i analiza dostępności. Zamiast obciążać zespoły alertami, Xygeni odfiltrowuje luki w zabezpieczeniach, których nie da się wykorzystać, pozwalając programistom skupić się na rzeczywistych zagrożeniach. Dzięki wbudowanym funkcjom kontroli zależności, komponenty innych firm przechodzą rygorystyczną kontrolę bezpieczeństwa przed ich użyciem.
4. Osiąganie maksymalnego bezpieczeństwa dzięki kompilacjom hermetycznym, poziom SLSA 4
Na poziomie 4 struktury SLSA bezpieczeństwo oprogramowania osiąga najwyższy poziom standardHermetyczne kompilacje, które zapobiegają poleganiu na zewnętrznych, niezweryfikowanych zależnościach, są kluczowe dla zapewnienia bezpieczeństwa i odporności każdej kompilacji na manipulacje. Xygeni automatyzuje ten proces, zapewniając, że każdy artefakt jest generowany w kontrolowanym, odizolowanym środowisku. Weryfikując każdy etap kompilacji, rejestrując zmiany i zapobiegając nieautoryzowanym modyfikacjom, Xygeni zapewnia pełne zaufanie do integralności oprogramowania bez spowalniania rozwoju.
Dzięki Xygeni osiągnięcie zgodności z SLSA jest proste, zautomatyzowane i w pełni zintegrowane z Twoim systemem. CI/CD pipelines.
W jaki sposób Xygeni Build Security Wzmacnia poświadczenia SLSA
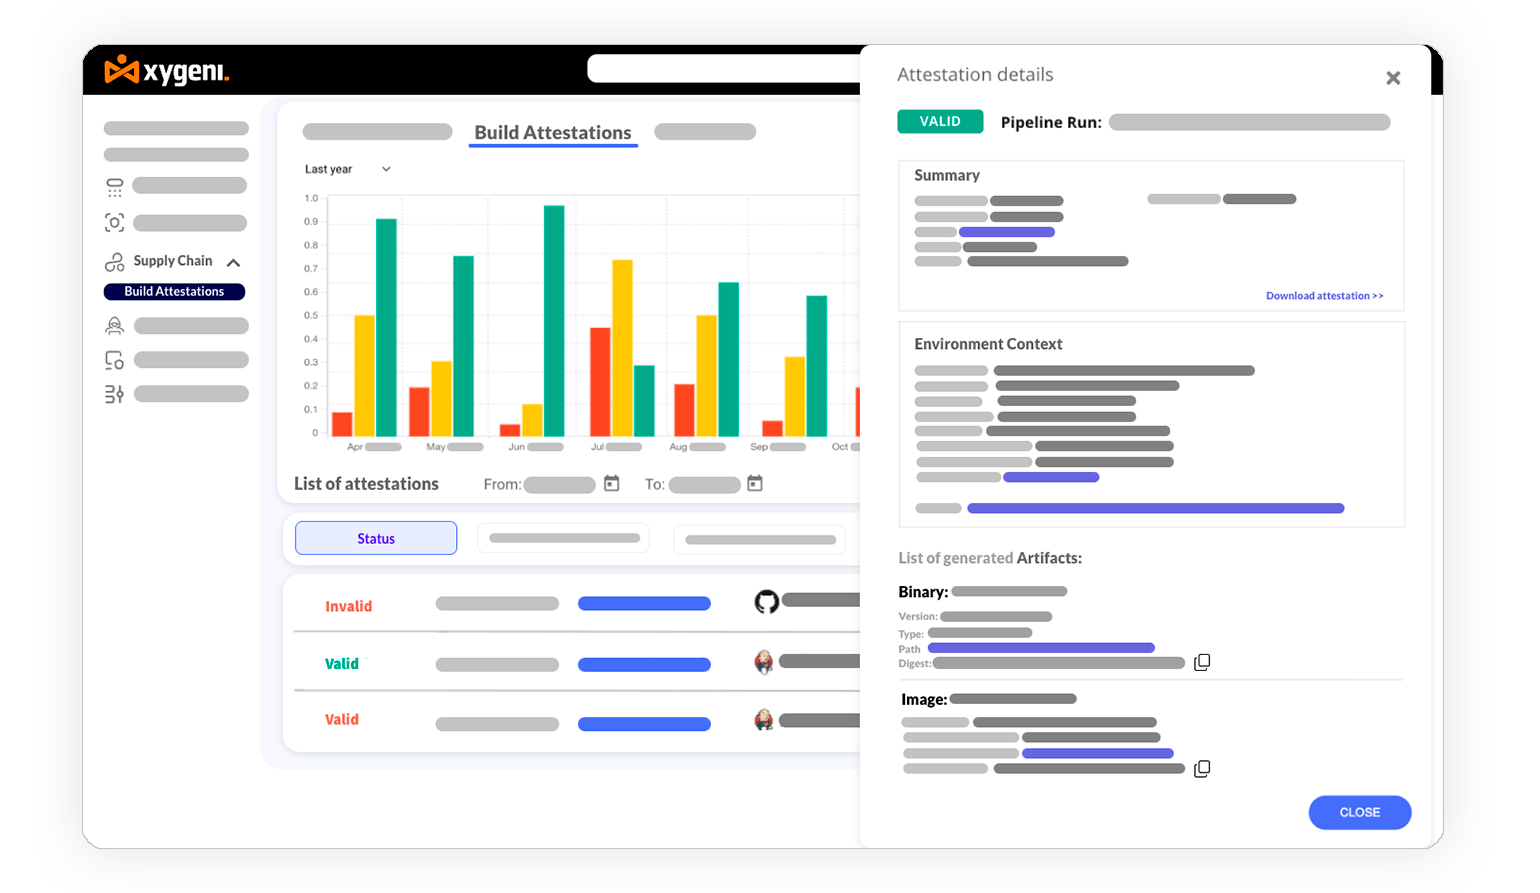
Osiągnięcie zgodności łańcucha dostaw z przepisami dotyczącymi artefaktów oprogramowania nie polega wyłącznie na monitorowaniu kompilacji, ale wymaga także pochodzenia, weryfikacji i ciągłego egzekwowania zasad bezpieczeństwa. Xygeni Build Security upraszcza ten proces poprzez automatyzacja generowania poświadczeń, walidację i zarządzanie, dzięki którym można łatwo zapewnić integralność oprogramowania bez konieczności przydzielania programistom dodatkowej pracy.
Automatyczne generowanie zaświadczeń
Zaufanie do oprogramowania zaczyna się od silnych, weryfikowalnych atestów. SALT (Software Attestations Layer for Trust) firmy Xygeni automatycznie tworzy atesty zgodne ze standardem SLSA dla każdej kompilacji, certyfikując jej integralność i śledząc jej pochodzenie. Dzięki temu każdy etap procesu kompilacji jest udokumentowany, zabezpieczony przed manipulacją i bezpieczny.
Łatwa weryfikacja i scentralizowane zarządzanie
Zarządzanie atestami w wielu pipelinemoże być przytłaczające. Z XygeniZespoły mogą bezproblemowo weryfikować atesty, upewniając się, że każdy komponent oprogramowania jest zgodny z politykami bezpieczeństwa. Platforma Xygeni centralizuje zarządzanie atestami, zapewniając jedno miejsce do śledzenia, audytowania i egzekwowania zgodności z poziomami łańcucha dostaw dla artefaktów oprogramowania. NIST SP 800-204D standards.
Bezszwowy CI/CD Integracja dla szybkiej adopcji
Bezpieczeństwo powinno działać na korzyść programistów, a nie przeciwko nim. Xygeni SALT płynnie integruje się z istniejącymi CI/CD pipelines, oferując dostępność z poziomu wiersza poleceń (CLI) i automatyczne egzekwowanie zabezpieczeń. Niezależnie od tego, czy Twój zespół korzysta z GitHub, GitLab, Jenkins, czy Azure DevOps, Xygeni umożliwia walidację atestów w czasie rzeczywistym, gwarantując bezpieczeństwo i pełną weryfikację kompilacji w każdym środowisku.
Pełna zgodność bez zakłóceń
Xygeni ułatwia zachowanie zgodności z SLSA, zapewniając, że każdy artefakt oprogramowania jest poparty kryptograficznie weryfikowalnymi atestami. Dzięki automatycznej weryfikacji, pełnemu śledzeniu pochodzenia i dogłębnemu CI/CD integracja, zespoły mogą spełniać najwyższe standardy bezpieczeństwa standardbez spowalniania rozwoju.
Z Xygeni Build SecurityOsiągnięcie zgodności z atestem SLSA jest proste, zautomatyzowane i w pełni osadzone w przepływach pracy DevSecOps.
Najlepsze praktyki wdrażania struktury SLSA
Integracja frameworka Supply-chain Levels for Software Artifacts z przepływami pracy wymaga znalezienia równowagi między bezpieczeństwem a wydajnością. Zaczynając od małych projektów, angażując interesariuszy, wykorzystując automatyzację i iterując w oparciu o opinie, możesz… zabezpiecz swój łańcuch dostaw oprogramowania zachowując jednocześnie zwinność. Oto, jak Xygeni wspiera każdy krok.
1. Przeprowadź wstępną ocenę
Oceń swoje obecne procesy rozwoju oprogramowania i zidentyfikuj luki w stosunku do wymagań frameworka SLSA. Xygeni pomaga w mapowaniu krytycznych zasobów i zależności. Identyfikuje luki w zabezpieczeniach i wskazuje obszary wymagające poprawy, aby spełnić wymagania SLSA. standards.
2. Wczesne angażowanie interesariuszy
Zdobądź akceptację zespołów ds. rozwoju, bezpieczeństwa i operacji, pokazując korzyści płynące z integracji SLSA, takie jak zmniejszenie ryzyka w łańcuchu dostaw. Xygeni zapewnia przejrzyste raporty, dzięki którym interesariusze mogą łatwo śledzić postępy i rozumieć wartość SLSA.
3. Zacznij od małego i stopniowo zwiększaj skalę
Przeprowadź pilotaż projektu, aby przetestować praktyki SLSA na małą skalę. Skaluj do większych projektów, gdy Twój zespół nabierze pewności. Narzędzia Xygeni ułatwiają rozpoczęcie i stopniowe wdrażanie praktyk SLSA, zaczynając od automatycznych kompilacji i śledzenia pochodzenia oprogramowania.
4. Zintegruj praktyki SLSA z istniejącymi przepływami pracy
Użyj automatyzacji, aby osadzić praktyki SLSA w swoim CI/CD pipelines, minimalizując ręczny wysiłek i zapewniając spójność. Xygeni głęboko integruje się z CI/CD pipelines, automatyzując zadania związane z bezpieczeństwem, takie jak monitorowanie kompilacji, analiza zależności i generowanie pochodzenia.
5. Zapewnij szkolenie i zasoby
Upewnij się, że zespoły w pełni rozumieją wymagania SLSA dzięki programom szkoleniowym i przejrzystej dokumentacji. Xygeni oferuje wsparcie w zakresie szkoleń i wdrażania, zapewniając przyjazne dla użytkownika interfejsy i szczegółowe raporty ułatwiające adaptację.
6. Regularnie przeglądaj i powtarzaj
Regularnie sprawdzaj skuteczność praktyk SLSA i dostosowuj je na podstawie informacji zwrotnych. Szczegółowe raporty i analizy Xygeni umożliwiają: regularnie monitoruj i dostosowuj swoje strategie bezpieczeństwa.
7. Wykorzystaj zasoby społeczności SLSA
Współpracuj ze społecznością SLSA, aby poznać najlepsze praktyki i podziel się swoimi doświadczeniami. Xygeni zapewnia zgodność z przepisami i pomaga Twojej organizacji uczestniczyć w szerszych działaniach na rzecz bezpieczeństwa.
8. Monitoruj i egzekwuj zgodność
Wdróż monitorowanie w czasie rzeczywistym i zautomatyzowane mechanizmy egzekwowania, aby zapewnić ciągłą zgodność z SLSA. Xygeni stale monitoruje zgodność i wysyła automatyczne alerty o wszelkich lukach w zabezpieczeniach, szczególnie w komponentach innych firm. Egzekwowanie zabezpieczeń jest zintegrowane bezpośrednio z Twoim systemem. CI/CD pipeline.
Zabezpiecz swoją przyszłość dzięki Xygeni i SLSA
Zabezpieczenie łańcucha dostaw oprogramowania nie jest już wyborem, lecz koniecznością. ramy SLSA zapewnia przejrzysty plan ochrony oprogramowania, od podstawowych zabezpieczeń po zaawansowane metody ochrony przed manipulacją. Dzięki Xygeni, możesz uprościć przestrzeganie przepisów i łatwo rozszerzyć środki bezpieczeństwa, dzięki czemu Twoje oprogramowanie będzie bezpieczne, silne i gotowe na przyszłość.
Chcesz chronić swój łańcuch dostaw oprogramowania? Zobacz, jak Xygeni może pomóc Ci spełnić wymagania dotyczące poziomu łańcucha dostaw dla artefaktów oprogramowania. standardi chroń swoje systemy cyfrowe już dziś.

FAQ: Zrozumienie struktury SLSA dla CI/CD Pipelines
Czy SLSA jest najlepsza? Standard dla CI/CD Pipelines?
SLSA (Supply-chain Levels for Software Artifacts) to jeden z najbardziej kompleksowych i powszechnie stosowanych systemów bezpieczeństwa CI/CD pipelines. Zapewnia ustrukturyzowane, wielopoziomowe podejście do zabezpieczania rozwoju oprogramowania, kładąc nacisk na integralność kompilacji, pochodzenie i odporność na manipulacje.
Chociaż SLSA nie jest jedyną standard, wyróżnia się, ponieważ:
- Obejmuje cały cykl życia oprogramowania – od integralności kodu źródłowego po wdrożenie.
- Definiuje jasne poziomy bezpieczeństwa (1-4), dzięki czemu można je dostosować do różnych potrzeb bezpieczeństwa.
- Współpracuje z innymi ramami bezpieczeństwa, takimi jak NIST SP 800-204D i OWASP CI/CD Zagrożenia bezpieczeństwa.
Dla organizacji, które chcą się wzmocnić CI/CD Jeśli chodzi o bezpieczeństwo, SLSA to doskonały wybór. Jednak w zależności od konkretnych potrzeb w zakresie zgodności, niektóre zespoły mogą również stosować się do wytycznych NIST, CISlub branżowe ramy bezpieczeństwa obok SLSA.
Kto zarządza ramami SLSA dla CI/CD Pipelines?
SLSA podlega przepisom OpenSSF (Open Source Security Foundation), projekt Fundacji Linux poświęcony ulepszaniu software supply chain security. OpenSSF ściśle współpracuje z Google, GitHub, Microsoft i innymi liderami branży w celu rozwijania i udoskonalania struktury SLSA.
Grupa robocza SLSA stale aktualizuje ramy, aby stawić czoła nowym zagrożeniom, dostosować je do najlepszych praktyk i poprawić wdrażanie zabezpieczeń CI/CD pipelines. Każdy zainteresowany współpracą lub otrzymywaniem aktualnych informacji o rozwoju SLSA może się skontaktować z OpenSSFspołeczności i grup roboczych.
