






Raport Verizon dotyczący dochodzeń w sprawie naruszeń danych z 2025 r. wykazał, że 22% naruszeń dotyczyło luk w zabezpieczeniach aplikacji internetowych, — podkreślając stałe ryzyko na poziomie aplikacji. W związku z tym narzędzia bezpieczeństwa aplikacji są niezbędne w przepływach pracy DevOps. Obecnie ataki są wymierzone nie tylko w produkcję, ale w cały cykl życia oprogramowania. W związku z tym rola narzędzi do testowania bezpieczeństwa aplikacji uległa rozszerzeniu. Nowoczesne narzędzia AppSec wykraczają poza podstawowe skanery. Pomagają one wykrywać niebezpieczny kod, zabezpieczać komponenty open source i monitorować błędne konfiguracje w całej infrastrukturze i kodzie.
W tym przewodniku opisano główne typy narzędzi zapewniających bezpieczeństwo aplikacji, wyjaśniono sposób ich działania oraz podano praktyczne kryteria, które pomogą Ci wybrać odpowiednie rozwiązania — bez zakłócania tempa pracy programistów.
Czym są narzędzia zapewniające bezpieczeństwo aplikacji?
Narzędzia bezpieczeństwa aplikacji – często nazywane narzędziami AppSec – pomagają zespołom znajdować i naprawiać problemy bezpieczeństwa w całym cyklu rozwoju oprogramowania. Zostały stworzone, aby chronić kod przed, w trakcie i po wdrożeniu.
Więc, co to jest AppSec?
AppSec to skrót od „Application Security”. Obejmuje on narzędzia i praktyki służące ochronie oprogramowania przed zagrożeniami. W przeciwieństwie do tradycyjnych zabezpieczeń chroniących sieci i sprzęt, AppSec koncentruje się na samej aplikacji – kodzie, interfejsach API i przepływach pracy.
Niezależnie od tego, czy tworzysz mikrousługi, wysyłasz aplikacje konteneryzowane czy pracujesz w CI/CD pipelineNarzędzia do testowania bezpieczeństwa aplikacji pomagają wykrywać problemy na wczesnym etapie, ograniczać ryzyko i zachowywać zgodność z ramami takimi jak DORA i NIS2.
Co więcej, nie jest to tylko chwilowy trend. Według StatistaThe Rynek bezpieczeństwa aplikacji ma trafić 8.53 miliarda dolarów przychodów w 2025 roku.Odzwierciedla to rosnące zapotrzebowanie na narzędzia zabezpieczające każdą warstwę łańcucha dostaw oprogramowania.
Przyjrzyjmy się teraz dwóm podstawowym typom narzędzi zapewniających bezpieczeństwo aplikacji —SAST i DAST — i jak wpisują się one w rzeczywiste przepływy pracy DevSecOps.
Słownik Xygeni
Czym są narzędzia AppSec?
Krótko mówiąc, narzędzia AppSec to rozwiązania programowe, które pomagają zespołom DevOps szybko i na wczesnym etapie znajdować i naprawiać problemy związane z bezpieczeństwem w kodzie, zależnościach i infrastrukturze. pipeline.
Rodzaje narzędzi do testowania bezpieczeństwa aplikacji
Testowanie bezpieczeństwa aplikacji statycznych (SAST)
Czym jest SAST?
SAST (Statyczne testowanie bezpieczeństwa aplikacji) sprawdza Twoje kod źródłowy, kod bajtowy lub pliki binarne bez ich wykonywania. Działa w miarę pisania kodu — zazwyczaj w Twoim IDE lub podczas pull requests—aby wykryć niebezpieczne wzorce, zakodowane na stałe sekrety i błędy logiczne przed zbudowaniem lub wysłaniem.
W jaki sposób SAST działa?
SAST narzędzia skanują strukturę kodu za pomocą Drzewo składni abstrakcyjnej (AST) i śledzić przepływ danych. Pomaga to wykryć takie problemy, jak:
- Ryzyko wstrzyknięcia SQL
- Zakodowane na stałe dane uwierzytelniające
- Niebezpieczne wywołania API
- Słaba logika autoryzacji
Przykład: Xygeni SAST
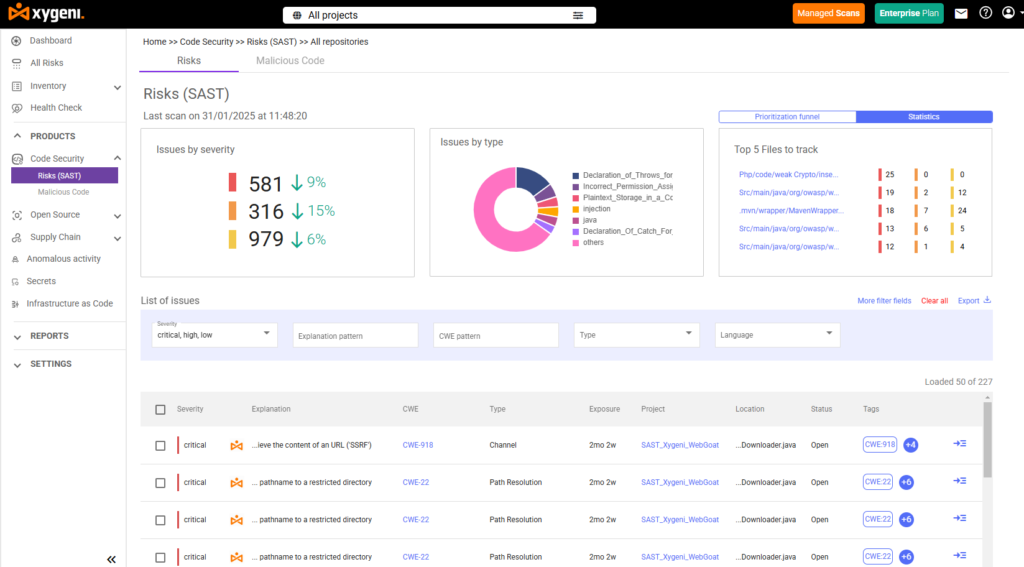
Konkretnie Xygeni SAST pasuje bezpośrednio do Twojego procesu pracy programisty. Skanuje kod źródłowy i infrastrukturę jako kod (IaC) w kilku językach. Otrzymasz wstępnącise alerty poprzez pull request analiza i dostosowywalne zasady — dzięki którym nic nie będzie niepotrzebnie blokować Twojego zespołu.
Co więcej, Xygeni koreluje wyniki z danymi o dostępności i CI/CD kontekst. Dzięki temu pomaga naprawić to, co rzeczywiście nadaje się do wykorzystania, a nie tylko to, co jest technicznie wadliwe.
Dynamiczne testy bezpieczeństwa aplikacji (DAST)
Co to jest DAST?
DZIEŃ (Dynamiczne testowanie bezpieczeństwa aplikacji) analizuje Twoją aplikację podczas gdy działaSymuluje ataki na środowiska rzeczywiste, takie jak środowisko testowe lub produkcyjne, w celu znalezienia:
- Skrypty między lokacjami (XSS)
- Złamane kontrole dostępu
- Odsłonięte interfejsy API lub punkty końcowe
- Nieprawidłowa konfiguracja nagłówka HTTPs
Czym różni się DAST od SAST?
W celu wyjaśnienia:
- SAST jest test białej skrzynki:odczytuje kod bez jego wykonywania.
- DZIEŃ jest test czarnej skrzynki:obserwuje zachowanie bez widzenia kodu.
W istocie SAST zatrzymuje problemy przed kompilacją, podczas DAST wykrywa zagrożenia w czasie wykonywaniaDlatego używanie obu narzędzi razem daje pełne spektrum zasięgu AppSec.
Ciekawi Cię, które narzędzie najlepiej sprawdzi się w Twoim zespole?
Zrozum mocne strony SAST w porównaniu z DAST w świecie rzeczywistym pipelines.
Poza testowaniem: rozwój zintegrowanych narzędzi do zabezpieczania aplikacji
Tradycyjne narzędzia do testowania bezpieczeństwa aplikacji już nie wystarczają. W rzeczywistości nowoczesne narzędzia programistyczne pipelines wymagają widoczności w czasie rzeczywistym, zautomatyzowanej naprawy i ochrony w całym cyklu życia. W związku z tym narzędzia bezpieczeństwa aplikacji muszą ewoluować, aby wykrywać problemy na wczesnym etapie, zanim przerodzą się w incydenty produkcyjne.
Analiza składu oprogramowania (SCA)
Analiza składu oprogramowania pomaga identyfikować zagrożenia w komponentach open source i zewnętrznych. W przeciwieństwie do podstawowych skanerów, zaawansowane narzędzia bezpieczeństwa aplikacji, takie jak Xygeni'ego SCA przejdź dalej:
- Skanowanie zależności bezpośrednich i przechodnich w wielu rejestrach
- Priorytetyzacja luk w zabezpieczeniach analiza osiągalności oraz Punktacja EPSS
- Automatyczne generowanie pull requests przez Samonaprawa
- Zarządzanie licencjami open source w celu wspierania działań zapewniających zgodność
Dzięki temu zespoły mogą skupić się na tym, co można wykorzystać, a nie tylko na tym, co znajduje się w bazie danych CVE.
Wykrywanie sekretów
Wykrywanie sekretów chodzi o wychwytywanie zakodowanych na stałe danych uwierzytelniających — takich jak klucze API i tokeny — zanim wyciekną. Xygeni Secrets Security zapewnia bezpieczeństwo bez spowalniania pracy programistów poprzez:
- Blokowanie ujawnionych sekretów pre-commit poziom
- Wykrywanie poświadczeń w istniejącym kodzie, logach i historiach
- Bezproblemowa integracja z platformami Git i CI/CD narzędzia
Dzięki temu narzędziu do testowania bezpieczeństwa aplikacji można skrócić czas reakcji na incydenty i uniknąć ryzyka w dalszej perspektywie.
Infrastruktura jako kod (IaC) Skanowanie
IaC Skanowanie koncentruje się na definicjach infrastruktury — napisanych w Terraform, Helm lub Kubernetes — zanim zostaną one uruchomione. W szczególności, Xygeni IaC Security flagi:
- Błędy w konfiguracji, takie jak otwarte porty, zbyt szerokie uprawnienia i brak szyfrowania
- Ryzykowne ustawienia domyślne w różnych środowiskach
- Naruszenia zasad bezpośrednio w Twoim CI/CD or pre-commit pływ
W rezultacie te zautomatyzowane narzędzia do zabezpieczania aplikacji pomagają egzekwować zasady bezpieczeństwa zgodne z założeniami projektowymi — bez zakłócania pracy zespołu.
Jak wybrać odpowiednie narzędzia zabezpieczające aplikacje dla swojego stosu
Wybór odpowiedniego narzędzia bezpieczeństwa aplikacji W zarządzaniu projektami nie chodzi tylko o odhaczanie pól. Chodzi o znalezienie rozwiązań, które pasują do Twojego przepływu pracy, skalują się wraz z zespołem i minimalizują ryzyko – bez zakłócania tempa. Niezależnie od tego, czy działasz dynamicznie w startupie, czy żonglujesz zgodnością w większej organizacji, te kryteria mają znaczenie.
1. Zasięg w całym SDLC
Po pierwsze, narzędzie musi obejmować cały cykl rozwoju oprogramowania – nie tylko etap po wdrożeniu. Oznacza to, że powinno zabezpieczać kod od środowiska IDE do produkcji.
Szukać:
- Wtyczki IDE i Git pre-commit hooks
- CI/CD pipeline integracje
- Widoczność i skanowanie w czasie wykonywania
2. Priorytetyzacja odzwierciedlająca rzeczywiste ryzyko
Nie wszystkie luki są sobie równe. W związku z tym narzędzia uwzględniające kontekst rzeczywisty — takie jak wyniki EPSS i dostępność — pomagają zespołom eliminować zagrożenia, które rzeczywiście mogą zostać wykorzystane.
Kluczowe cechy:
- Ocena podatności oparta na EPSS
- Analiza osiągalności
- Ocena ryzyka powiązana z wpływem na działalność gospodarczą
3. Wbudowana automatyczna naprawa
Krótko mówiąc, samo znalezienie problemów to za mało – liczy się ich szybkie rozwiązanie. Najlepsze narzędzia do testowania bezpieczeństwa aplikacji automatycznie generują poprawki i upraszczają proces reakcji programistów.
Musi mieć:
- Samonaprawa pull requests
- Zalecenia dotyczące bezpiecznego kodu
- Przyjazny dla programistów dashboards
4. Wykrywanie tajemnic i IaC Security
Wyciek sekretów oraz błędne konfiguracje infrastruktury to główne wektory naruszeń. Dlatego nowoczesna platforma musi wykrywać oba te wektory w czasie rzeczywistym.
Szukać:
- Pre-commit blokowanie sekretne
- Terraform, Helm i Kubernetes IaC skanowanie
5. Ujednolicona platforma zamiast rozproszonych narzędzi
W przeciwnym razie żonglowanie wieloma narzędziami spowalnia proces. Zamiast tego, ujednolicona platforma łączy skanowanie, raportowanie i naprawę w jednym miejscu.
Zadaj sobie pytanie:
- Czy może zmniejszyć zmęczenie narzędzi?
- Czy obsługuje zarówno przepływy pracy DevOps, jak i przepływy pracy związane z bezpieczeństwem?
6. Gotowość do przestrzegania przepisów i zarządzania
Jeśli się uwzględni Przepisy takie jak DORA i NIS2 wymagają możliwości śledzenia, dlatego Twoje narzędzie powinno automatyzować proces przygotowania do audytu od pierwszego dnia.
Lista kontrolna:
- Zgodność w czasie rzeczywistym dashboards
- Ślady audytu i rejestry dowodów
- Egzekwowanie zasad „jako kod”
7. Łatwa integracja z Twoim łańcuchem narzędzi
Wreszcie, najlepsze narzędzia do zabezpieczania aplikacji nie spowalniają pracy zespołów – idealnie się wpasowują. Upewnij się, że integracje są lekkie i CI/CD-przyjazny.
Sprawdzić:
- Zgodność z GitHub, GitLab, Bitbucket
- CI/CD integracje (np. Jenkins, GitHub Actions, CircleCI)
- Obsługa IDE dla VS Code, IntelliJ itp.
Dlaczego Xygeni oferuje więcej niż tradycyjne narzędzia do zabezpieczania aplikacji
Większość narzędzi do zabezpieczania aplikacji dobrze radzi sobie z jedną funkcją: skanowaniem w poszukiwaniu błędów i luk w zabezpieczeniach. Jednak w nowoczesnych środowiskach DevOps to już nie wystarcza. Potrzebujesz platformy, która… zabezpiecza każdą część of Twój łańcuch dostaw oprogramowaniaDood kodu do chmury.
Co wyróżnia Xygeni?
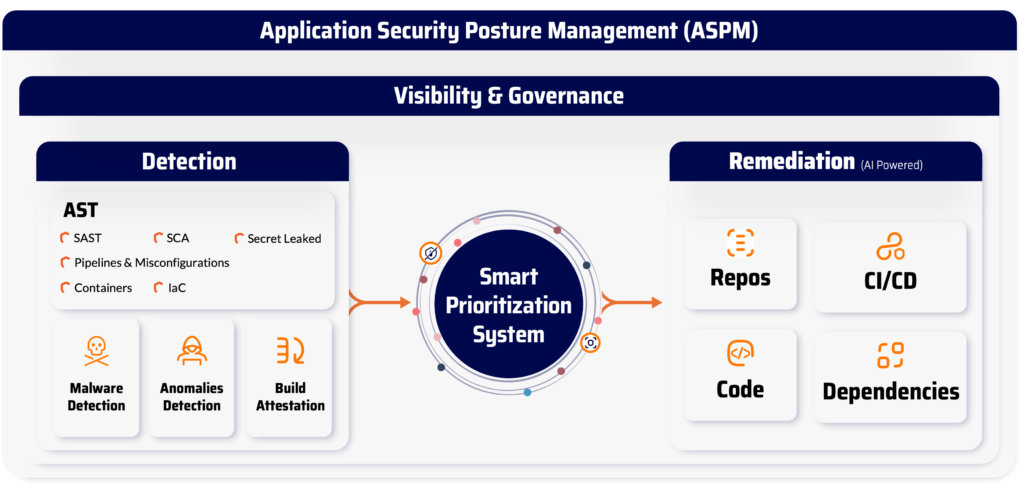
Xygeni to nie jest po prostu kolejny skaner bezpieczeństwa. To platforma AppSec typu „wszystko w jednym” która zapewnia ochronę całego cyklu życia, inteligentne ustalanie priorytetów i bezproblemową integrację z programistami —bez spowalniania Cię.
Pełne pokrycie łańcucha dostaw
Xygeni czuwa nad wszystkim: kodem źródłowym, zależnościami typu open source, CI/CD pipelines, sekrety, infrastruktura jako kod (IaC), a nawet artefakty produkcyjne. Dzięki temu zyskujesz pełną widoczność bez żadnych martwych punktów.
Inteligentne ustalanie priorytetów z sygnałami rzeczywistego ryzyka
W przeciwieństwie do podstawowych skanerów, Xygeni nie obciąża Cię szumem. Łączy analizę osiągalności, Punktacja EPSS i wykrywanie anomalii aby ujawniać tylko te zagrożenia, które prawdopodobnie zostaną wykorzystane.
Wbudowana automatyzacja dla programistów
Co więcej, Xygeni naturalnie wpasowuje się w procesy pracy programistów. Samonaprawa pull requests do pre-commit wykrywanie tajemnic, pomaga zabezpieczyć każdy commitDobez zakłócania prędkości.
Ochrona przed złośliwym oprogramowaniem i tajemnicami
Xygeni skanuje rejestry publiczne w poszukiwaniu ukryte złośliwe oprogramowanie i blokuje wyciekłe poufne dane, zanim dotrą do Twoich repozytoriów. Dzięki temu Twoja baza kodu pozostaje czysta i bezpieczna w środowisku produkcyjnym.
Zgodność bez bólu głowy
Ponadto Xygeni pomaga spełnić wymagania zgodności, takie jak: DORA, 2 XNUMX NIS, ISO 27001 generując SBOMs oraz Raporty o ujawnieniu luk w zabezpieczeniach (VDR) automatycznie.
Jedna platforma. Jeden przepływ pracy. Kompleksowe narzędzia bezpieczeństwa aplikacji.
Podsumowując, Xygeni łączy wszystko – testowanie, naprawę, monitorowanie i zgodność – w jedną, ujednoliconą platformę. Bez rozrostu narzędzi. Bez zmęczenia alertami. Po prostu praktyczne informacje, dostarczane wtedy i tam, gdzie to potrzebne.

Podsumowanie: Dlaczego narzędzia do zabezpieczania aplikacji muszą ze sobą współdziałać
W tym przewodniku omówiliśmy ewolucję narzędzi bezpieczeństwa aplikacji – od podstawowych skanerów kodu po zintegrowane platformy zabezpieczające cały łańcuch dostaw oprogramowania. W związku z tym, biorąc pod uwagę zagrożenia atakujące wszystko, od kodu źródłowego po infrastrukturę, poleganie tylko na jednym narzędziu nie wystarczy.
Niewątpliwie skuteczne narzędzia do testowania bezpieczeństwa aplikacji, takie jak SAST i DAST, wykrywają problemy na wczesnym etapie i zmniejszają ryzyko w dół łańcucha dostaw. Tymczasem nowoczesne narzędzia AppSec — w tym SCA, wykrywanie sekretów i IaC skanowanie — obejmuje warstwy, które tradycyjne skanery często pomijają.
Jednak prawdziwa wartość tkwi w ich połączeniu. W przeciwnym razie narzędzia działające w izolacji pozostawiają luki. Zamiast tego platformy takie jak rozwiązanie All-in-One AppSec firmy Xygeni łączą te możliwości, zapewniając ciągłe, przyjazne dla programistów bezpieczeństwo od commit chmurzyć.
Bezpieczeństwo jest zatem większe, gdy wszystko działa wspólnie.
- Buduj bezpiecznie
- Wysyłaj pewnie
- Bądź na bieżąco z przepisami
