





Zapewnienie bezpieczeństwa aplikacji nigdy nie było ważniejsze. W sierpniu 2024 roku użytkownicy internetu na całym świecie odkryli 52 000 nowych powszechnych luk w zabezpieczeniach IT i zagrożeń (CVE). Oznacza to gwałtowny wzrost w porównaniu z rokiem 2023, w którym odnotowano rekordową liczbę Zgłoszono 29 000 CVE w ciągu jednego roku. W tym kontekście porównanie SAST vs DAST jest niezbędne do zrozumienia, jak radzić sobie z tymi narastającymi zagrożeniami. Wiedza o tym, co jest SAST i DAST oraz sposób, w jaki chronią one przed lukami w zabezpieczeniach, ma kluczowe znaczenie dla organizacji, które chcą zabezpieczyć swoje aplikacje. W tym artykule omówiono DAST i SAST, ich wyjątkowe korzyści i dlaczego SAST jest najlepszym wyborem w zakresie bezpieczeństwa nowoczesnych aplikacji.
Czym jest SAST i DAST? Zrozumienie podstaw
Czym jest SASTi dlaczego to ma znaczenie?
Statyczne testowanie bezpieczeństwa aplikacji (SAST) to technika testowania typu „białej skrzynki”, która skanuje kod źródłowy, kod bajtowy lub pliki binarne w celu identyfikacji luk w zabezpieczeniach. W przeciwieństwie do DAST, który testuje działające aplikacje, SAST analizuje kod przed wdrożeniem, wykrywając problemy na wczesnym etapie. Zrozumienie, co jest SAST a DAST pomaga organizacjom podejmować świadome decyzjecisinformacje na temat skutecznego zabezpieczania swoich aplikacji.
SAST jest szczególnie skuteczny w identyfikowaniu krytycznych luk w zabezpieczeniach, takich jak ataki typu SQL injection, przepełnienia bufora i ataki typu cross-site scripting (XSS). Poprzez integrację SAST najnowszych CI/CD pipelineDzięki temu programiści mogą otrzymywać informacje zwrotne w czasie rzeczywistym, co zmniejsza ryzyko ujawnienia luk w zabezpieczeniach w środowisku produkcyjnym.
Wartość SAST jest wzmacniany, gdy jest zintegrowany z fazą rozwoju, jako 37% organizacji już to robiTa wczesna integracja dostosowuje bezpieczeństwo do procesów rozwojowych, umożliwiając otrzymywanie informacji zwrotnych w czasie rzeczywistym, co przyspiesza usuwanie błędów i sprzyja stosowaniu bezpiecznych praktyk kodowania.
Kluczowe funkcje SAST:
- Wykrywanie proaktywne: Wykrywa luki w zabezpieczeniach przed wdrożeniem aplikacji.
- Przyjazny dla integracji: Osadza się w CI/CD pipelines, zapewniając deweloperom informacje zwrotne w czasie rzeczywistym.
- Opłacalny: Naprawianie luk w zabezpieczeniach podczas kodowania jest znacznie tańsze niż zajmowanie się nimi po wdrożeniu.
Czym jest DAST i jak działa?
W odróżnieniu SAST, Dynamiczne testy bezpieczeństwa aplikacji (DAST) ocenia aplikacje w stanie ich działania. Ta metoda testowania typu „czarna skrzynka” symuluje ataki zewnętrzne w celu wykrycia luk w zabezpieczeniach, takich jak błędy uwierzytelniania czy błędnie skonfigurowane interfejsy API. Rozważając, co jest… SAST i DAST, skupienie DAST na środowisku wykonawczym uzupełnia SASTwczesnej fazie bezpieczeństwa, chociaż SAST często zapewnia większą oszczędność kosztów i czasu.
Główne cechy DAST:
- Testowanie w czasie wykonywania: Symuluje rzeczywiste scenariusze ataków.
- Podejście czarnej skrzynki: Działa bez dostępu do kodu źródłowego.
- Skupienie się na zagrożeniach w czasie wykonywania: Wykrywa problemy wynikające z błędnych konfiguracji specyficznych dla danego środowiska.
Choć protokół DAST jest przydatny przy identyfikowaniu luk w zabezpieczeniach środowiska wykonawczego, ma on również istotne ograniczenia, zwłaszcza w przypadku zabezpieczeń na wczesnym etapie.
SAST vs DAST: Wyjaśnienie kluczowych różnic
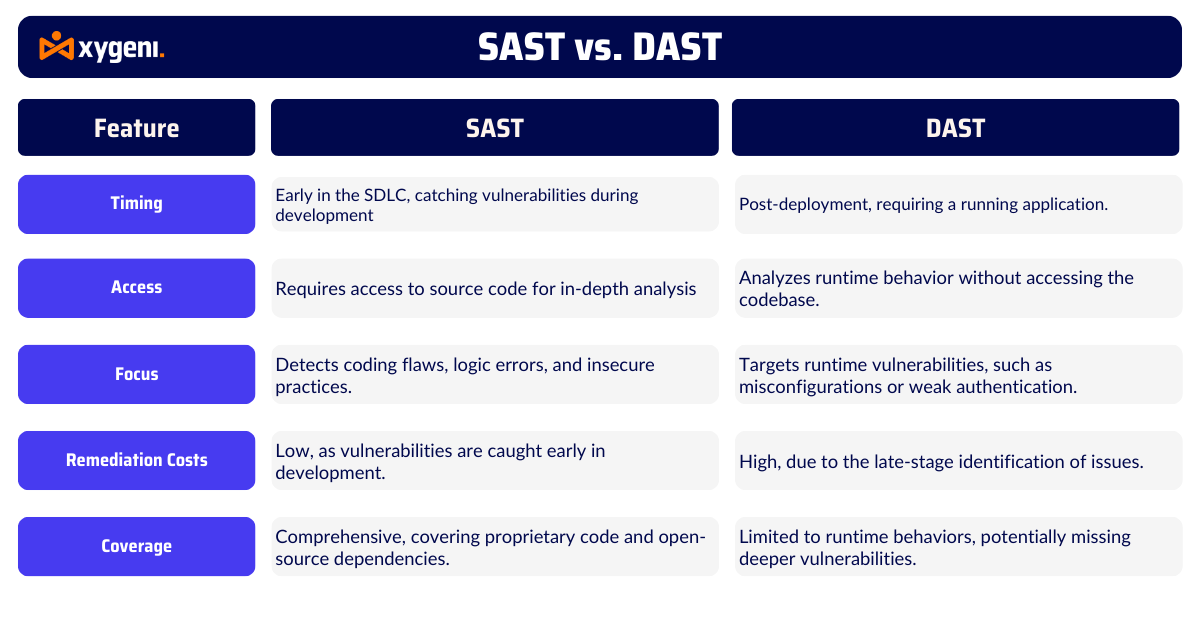
Aby zrozumieć, co jest SAST i DAST, ważne jest porównanie różnic pod względem czasu, dostępu i luk w zabezpieczeniach, które rozwiązują. Te różnice mogą pomóc organizacjom w wyborze odpowiedniego narzędzia do zabezpieczenia aplikacji.
Chronometraż
Jedna główna różnica między DZIEŃ vs SAST ma miejsce wtedy, gdy są wykorzystywane w procesie tworzenia oprogramowania. SAST działa wcześnie, już na etapie kodowania i kompilacji. To podejście, często nazywane „przesunięciem w lewo”, pomaga programistom wykrywać luki w zabezpieczeniach przed wdrożeniem aplikacji. Wczesne wykrycie oznacza szybsze poprawki i niższe koszty. Natomiast DAST jest używany później, zazwyczaj po uruchomieniu aplikacji w środowisku testowym lub produkcyjnym. Chociaż DAST pozwala testować reakcję aplikacji na rzeczywiste ataki, wyszukiwanie i rozwiązywanie problemów na tym etapie jest często bardziej czasochłonne i kosztowne.
Uzyskiwania dostępu
Kolejna kluczowa różnica DZIEŃ vs SAST w jaki sposób narzędzia te uzyskują dostęp do aplikacji. SAST wymaga dostępu do kodu źródłowego, kodu bajtowego lub plików binarnych. To podejście „białej skrzynki” pozwala na dogłębną analizę wewnętrznej struktury aplikacji. Z drugiej strony, DAST to narzędzie testujące „czarnej skrzynki”. Nie wymaga dostępu do kodu, a zamiast tego testuje aplikację z zewnątrz, symulując potencjalną interakcję atakującego z nią. Chociaż jest to przydatne w testach w czasie wykonywania, DAST może przeoczyć głębsze problemy na poziomie kodu, które… SAST jest zaprojektowany do łapania.
Metoda analizy
Droga SAST vs DAST analiza aplikacji również je wyróżnia. SAST analizuje wewnętrzną logikę i strukturę aplikacji, aby wykryć problemy z kodowaniem, nawet jeśli nie powodują one natychmiastowych problemów w czasie wykonywania. DAST koncentruje się jednak na zachowaniu aplikacji w czasie rzeczywistym, identyfikując luki w zabezpieczeniach, takie jak błędne konfiguracje czy uszkodzone uwierzytelnianie. Oba podejścia są cenne, ale SAST jest lepszy w znajdowaniu wad zanim staną się większymi problemami.
Koszt naprawy
Naprawianie problemów bezpieczeństwa w trakcie rozwoju jest znacznie tańsze niż po wdrożeniu, dlatego wiele organizacji polega na SASTWczesne wykrywanie luk w zabezpieczeniach pozwala zespołom uniknąć kosztownych opóźnień i konieczności przeróbek na późniejszym etapie procesu. DAST, choć skuteczny w testowaniu w czasie rzeczywistym, często wykrywa problemy po uruchomieniu aplikacji, przez co poprawki są bardziej uciążliwe i kosztowne.
Pokrycie
SAST oferuje szeroki zakres skanowania, nie tylko kodu własnościowego, ale także zależności typu open source aby wykryć luki w całym stosie aplikacji. Dla porównania, DAST koncentruje się wyłącznie na zachowaniach środowiska wykonawczego. Oznacza to, że może pominąć głębsze problemy na poziomie kodu, które mogą prowadzić do luk w zabezpieczeniach. Dla organizacji, które chcą kompleksowo zająć się lukami w zabezpieczeniach, SAST jest niezbędna.
SCA vs SAST: Kluczowe różnice w bezpieczeństwie aplikacji
Odkryj wyjątkowe mocne strony SCA oraz SAST i dowiedz się, jak współdziałają, aby zabezpieczyć Twoje aplikacje.
Czemu SAST jest lepszym wyborem pod kątem bezpieczeństwa aplikacji
Teraz, gdy przedstawiliśmy różnice między SAST w porównaniu z DAST, jest jasne, że SAST Rozwiązanie to jest lepsze dla większości organizacji. Jego proaktywne podejście umożliwia wczesne wykrywanie i usuwanie luk w zabezpieczeniach, oszczędzając czas i znacząco redukując koszty.
Ponadto wraz ze wzrostem liczby luk w zabezpieczeniach oprogramowania typu open source, SAST staje się jeszcze bardziej krytyczny. Komponenty open source są powszechnie używane, ale wiele z nich jest przestarzałych lub słabo utrzymywanych. SAST skanuje te zależności wraz z zastrzeżonym kodem, zapewniając bezpieczną podstawę dla Twoich aplikacji.
DAST kontra SAST:Adaptacja do współczesnych zagrożeń
Szybki rozwój rynku zabezpieczeń aplikacji odzwierciedla pilną potrzebę przyjęcia proaktywnych narzędzi, takich jak DAST vs. SASTW miarę wzrostu luk w zabezpieczeniach oprogramowania typu open source, SAST reaguje na zagrożenia na wczesnym etapie, pomagając organizacjom w przestrzeganiu ram regulacyjnych, takich jak NIS2 i DORA.
Jak Xygeni SAST Rozwiązanie wzmacnia bezpieczeństwo aplikacji
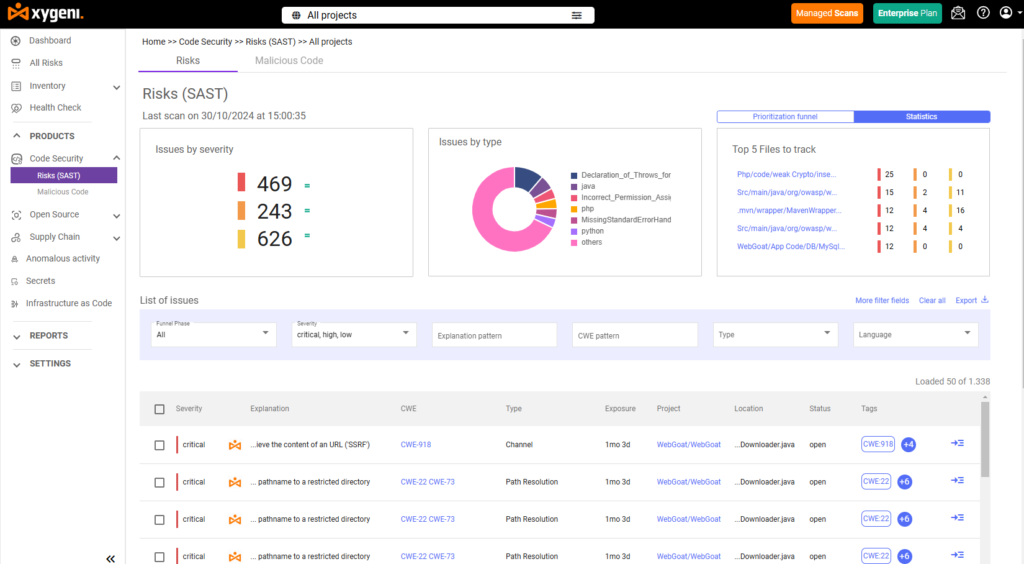
Aby sprostać rosnącej złożoności nowoczesnych aplikacji, Xygeni'ego SAST rozwiązanie oferuje solidne i elastyczne podejście. Zaprojektowane tak, aby bezproblemowo integrować się z CI/CD pipelineXygeni zapewnia deweloperom informacje zwrotne w czasie rzeczywistym, co pozwala na wczesną identyfikację i rozwiązanie luk w zabezpieczeniach.
Główne cechy Xygeni SAST Rozwiązanie:
- Kompleksowe skanowanie: Wykrywa błędy kodowania, błędy logiczne i luki w zabezpieczeniach kodu zastrzeżonego i otwartego.
- Informacje zwrotne w czasie rzeczywistym: Wprowadza zabezpieczenia bezpośrednio do procesu tworzenia oprogramowania, przyspieszając naprawę.
- Ochrona Open Source: Skanuje zależności w celu wyeliminowania ryzyka związanego z bibliotekami innych firm.
- Zwiększona jakość kodu: Zachęca do stosowania bezpiecznych praktyk kodowania, co poprawia łatwość utrzymania.
Dodaj SAST dla proaktywnego bezpieczeństwa
W debacie SAST przeciwko DAST, SAST wyróżnia się jako lepszy i bardziej proaktywny wybór w zakresie bezpieczeństwa aplikacji. Korzystanie SAST w trakcie rozwoju pomaga wcześnie wykrywać i naprawiać luki w zabezpieczeniach, dzięki czemu utrzymanie bezpieczeństwa aplikacji jest tańsze i łatwiejsze. Dzięki Xygeni SAST Dzięki temu rozwiązaniu organizacje mogą chronić swoje oprogramowanie i być o krok przed rosnącymi zagrożeniami bezpieczeństwa.
Kontakt już dziś, aby dowiedzieć się, w jaki sposób Xygeni może pomóc w zabezpieczeniu aplikacji od etapu pisania kodu do wdrożenia.