






Dbanie o bezpieczeństwo aplikacji jest ważniejsze niż kiedykolwiek. W 2024 ponad 54 000 nowych CVE opublikowano, co stanowi rekordową liczbę. Ten wzrost pokazuje, jak szybko rośnie powierzchnia ataku, zwłaszcza że współczesne aplikacje coraz bardziej opierają się na kodzie open source i pakietach innych firm. Dlatego sca vs sast Debata nie jest tylko techniczna, ale strategiczna. Zamiast wybierać jedną opcję, zespoły dbające o bezpieczeństwo korzystają z obu. SAST wcześnie wykrywa błędy i wady w Twoim kodzie. SCA Śledzi problemy w zależnościach, zanim trafią one do produkcji. Różne narzędzia, różne warstwy, ale razem eliminują rzeczywiste luki.
W tym przewodniku przedstawiamy różnice między sast i sca, jak działają one obok siebie i jak Xygeni łączy je w jedną platformę przeznaczoną dla DevSecOps.
Co jest SAST?
Statyczne testowanie bezpieczeństwa aplikacji (SAST) to jak posiadanie systemu wczesnego ostrzegania przed zastrzeżonym kodem. Skanując kod źródłowy, bajtkod i pliki binarne, SAST Identyfikuje luki w zabezpieczeniach na długo przed tym, zanim staną się problemem. Na przykład sygnalizuje problemy takie jak wstrzyknięcie kodu SQL lub skrypty między witrynami (XSS) podczas gdy kod jest wciąż w fazie rozwoju.
Kluczowe korzyści z SAST:
- Wczesne wykrycie:Wcześnie wykrywa luki w zabezpieczeniach, oszczędzając czas i pieniądze przeznaczone na późniejsze poprawki.
- Kompleksowe pokrycie: Dokładnie sprawdza cały niestandardowy kod, upewniając się, że nic nie zostało pominięte.
- Informacje zwrotne w czasie rzeczywistym:Wspiera programistów podczas pisania kodu, zapewniając lepszą jakość kodu.
- Poprawa jakości kodu:Zwiększa bezpieczeństwo i poprawia łatwość konserwacji.
Nowoczesne technologie SAST Narzędzia ewoluują w szybkim tempie. Aby zachować skuteczność, muszą nie tylko wykrywać problemy takie jak SQLi czy XSS, ale także priorytetyzować te, które rzeczywiście nadają się do wykorzystania, i zapewniać programistom wskazówki w czasie rzeczywistym. W tym właśnie wyróżniają się narzędzia takie jak Xygeni, ale omówimy to szczegółowo poniżej.
Co jest SCA?
Tymczasem Analiza składu oprogramowania (SCA) W tym przypadku chodzi o zarządzanie ryzykiem w zależnościach od komponentów zewnętrznych i open source. Ponieważ współczesne aplikacje w dużym stopniu opierają się na komponentach open source – często nawet w 90% –SCA staje się kluczowe dla śledzenia luk w zabezpieczeniach i problemów z licencjonowaniem.
Kluczowe korzyści z SCA:
- Zarządzanie zależnościami: Przechowuje wykaz materiałów oprogramowania (SBOM) aktualne.
- Wykrywanie luk: Flagi problemów z wykorzystaniem baz danych, takich jak NDV or OpenSSF.
- Zgodność licencji: Pomaga spełnić wymagania dotyczące licencji open source.
- Proaktywne alerty: Wykrywa przestarzałe podzespoły, aby uniknąć ukrytego ryzyka.
Naprawiając luki w zabezpieczeniach zależności zewnętrznych, SAST oraz SCA dobrze ze sobą współpracują, aby zapewnić solidne bezpieczeństwo aplikacji. Ponadto porównanie SCA vs SAST pokazuje, w jaki sposób te narzędzia wzajemnie się wspierają, skutecznie rozwiązując różne problemy związane z bezpieczeństwem aplikacji.
SAST vs SCA: Kluczowe różnice w bezpieczeństwie aplikacji
| WYGLĄD | SAST | SCA |
|---|---|---|
| Głowny cel | Własnościowy kod źródłowy | Zależności od oprogramowania typu open source i oprogramowania firm trzecich |
| Chronometraż | Najlepiej stosować w fazie rozwoju | Ciągły monitoring przed i po wdrożeniu |
| Typy podatności | Wykrywa błędy w kodzie (np. wstrzyknięcie SQL, XSS) | Identyfikuje znane luki w zabezpieczeniach bibliotek zewnętrznych i pakietów |
| Zakres | Analizuje niestandardowy kod pisany wewnętrznie | Skanuje wszystkie zależności bezpośrednie i przechodnie w bazie kodu |
| Najlepszy przypadek użycia | Zabezpieczanie aplikacji zastrzeżonych | Zarządzanie ryzykiem w komponentach oprogramowania typu open source i innych firm |
| Wpływ na rozwój | Ulepsza bezpieczne praktyki kodowania dzięki sprzężeniu zwrotnemu w czasie rzeczywistym | Zapewnia zgodność i ogranicza ryzyko pochodzące z niezweryfikowanych źródeł zewnętrznych |
Jak pokazuje to porównanie, SAST oraz SCA Służą różnym celom, ale dobrze ze sobą współdziałają. Ich łączne stosowanie gwarantuje brak luk w strategii bezpieczeństwa.
Dlaczego ty Potrzebować Obie SAST oraz SCA
Zamiast wybierać pomiędzy SCA vs SAST, wykorzystaj oba, aby stworzyć wielowarstwową obronę. Oto dlaczego:
- Kompleksowa ochrona: SAST obejmuje kod niestandardowy, podczas gdy SCA zabezpiecza zależności od stron trzecich.
- Zmniejszona powierzchnia atakuRazem eliminują słabe punkty w Twoich aplikacjach.
- Wydajność:Usprawnione przepływy pracy pozwalają szybciej rozwiązywać luki w zabezpieczeniach.
Aby uzyskać głębsze informacje na temat tworzenia bezpiecznych aplikacji, zapoznaj się z tym szczegółowym dokumentem Przewodnik po bezpiecznych praktykach kodowania OWASP, cenne źródło informacji dla specjalistów DevSecOps. Możesz również obejrzeć nasz odcinek SafeDev Talk na SCA vs SAST - Jak się wzajemnie uzupełniają, zapewniając większe bezpieczeństwo?
Czemu SAST oraz SCA Materia w 2025 roku: Nowoczesne bezpieczeństwo aplikacji wymaga kontekstu
Zespoły ds. bezpieczeństwa nie zajmują się dziś tylko łataniem błędów. Chronią również krytyczne pipelinezarządzanie ryzykiem w obrębie zależności między rozwiązaniami typu open source i zachowanie zgodności z coraz bardziej rygorystycznymi przepisami.
Na początku 2025, ponad 80% baz kodu zawiera znane luki w zabezpieczeniach typu open source, zgodnie z raportami branżowymi. I z Szacuje się, że kodowanie wspomagane przez sztuczną inteligencję będzie stanowić 30–50% nowego kodu w niektórych organizacjach coraz trudniej jest ustalić, co jest bezpieczne, a co nie.
Tymczasem przepisy takie jak NIS2, DORA i nowe zasady SEC sprawiają, że możliwość śledzenia bezpieczeństwa staje się koniecznością, a nie tylko czymś fajnym.
Dodaj ataki na łańcuch dostaw o dużym natężeniu, takie jak xz Narzędzia or ctxi jest jasne: stara metoda zabezpieczania aplikacji nie jest wystarczająca.
Dlatego sca i sast Nie są opcjonalne. Używane razem, dają zespołom wgląd w ryzyko zarówno zastrzeżone, jak i zewnętrzne. Kluczem jest teraz połączenie ich w przepływ pracy, z którego faktycznie korzystają programiści.
Xygeni: Zjednoczeni SAST oraz SCA Rozwiązanie
Zespoły ds. bezpieczeństwa często mają trudności z podjęciem decyzji pomiędzy SAST vs SCAale prawda jest taka, że obydwa są niezbędne. SAST vs SCA to nie jest konkurs, to partnerstwo. Chociaż SAST analizuje zastrzeżony kod pod kątem luk w zabezpieczeniach, SCA skanuje komponenty open-source i innych firm w poszukiwaniu znanych luk w zabezpieczeniach.
Xygeni łączy SAST oraz SCA w jedną, ujednoliconą platformę, zaprojektowaną tak, aby pasowała do przepływów pracy DevSecOps. Takie podejście zapewnia bezpieczeństwo w całym procesie rozwoju oprogramowania, od analizy niestandardowego kodu po zarządzanie ryzykiem związanym z oprogramowaniem typu open source.
Proaktywne SAST:Zabezpieczanie kodu własnościowego od samego początku
Statyczne testowanie bezpieczeństwa aplikacji Xygeni (SAST) analizuje Twój zastrzeżony kod od momentu jego napisania, skanując kod źródłowy, kod bajtowy i pliki binarne w celu wykrycia krytycznych luk w zabezpieczeniach.
Do najważniejszych wykrytych zagrożeń należą:
- Wstrzyknięcie kodu SQL, atak typu cross-site scripting (XSS) i wstrzykiwanie poleceń
- Błędy zarządzania pamięcią, takie jak przepełnienia bufora
- Niebezpieczna logika uwierzytelniania i ujawnienie danych
- Zamaskowany lub złośliwy kod, taki jak ransomware, spyware lub backdoory
Jednak to, co wyróżnia Xygeni, to nie tylko wykrywanie, ale także ustalanie priorytetów.
Potwierdzona referencyjnie dokładność
Xygeni-SAST został przetestowany przy użyciu oficjalnego Wskaźnik OWASP, gdzie osiągnęło:
- 100% prawdziwie pozytywnych wyników we wszystkich głównych kategoriach, takich jak SQLi i XSS
- A niski wskaźnik wyników fałszywie dodatnich 16.7%, przewyższając narzędzia takie jak CodeQL, Semgrep i SonarQube
- Doskonałe wyniki w kluczowych obszarach, takich jak słabe szyfrowanie i niebezpieczne wykrywanie plików cookie
Wyniki te pokazują, że Xygeni wykrywa realne zagrożenia i nie marnuje czasu zespołu na zbędne informacje.
AutoFix i CI/CD Integracja
Aby przyspieszyć rozwiązywanie problemów, firma Xygeni, wykorzystująca sztuczną inteligencję, Samonaprawa:
- Sugeruje bezpieczne zmiany kodu w czasie rzeczywistym
- Automatycznie generuje pull requests z poprawkami uwzględniającymi kontekst
- Działa bezpośrednio w Twoim CI/CD przepływy pracy bez blokowania wydań
Oznacza to, że Twój zespół usuwa luki w zabezpieczeniach na wczesnym etapie, jeszcze przed ich pojawieniem się w środowisku produkcyjnym, nie spowalniając przy tym rozwoju oprogramowania.
Przyjazny dla programistów dzięki projektowaniu
- Instalacja jednowierszowa CLI
- Pełny SCM integracja (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- Dane wyjściowe w formatach JSON, SARIF, CSV i Markdown
- Obsługa niestandardowych reguł w YAML
- Adnotacje PR w tekście i guardrails
Z Xygeni, SAST staje się integralną częścią bezpiecznego cyklu rozwoju oprogramowania, od wykrywania po naprawę, bez żadnych problemów.
Inteligentny SCA:Ochrona zależności oprogramowania typu open source
Nowoczesne aplikacje opierają się na oprogramowaniu typu open source bardziej niż kiedykolwiek wcześniej, ale wiąże się to z ryzykiem. Najnowsze badania pokazują, że 74% baz kodu zawiera komponenty typu open source o wysokim ryzykuI to 91% tych komponentów jest co najmniej 10 wersji do tyłu. Bez odpowiedniej widoczności i kontroli istnieje ryzyko, że luki w zabezpieczeniach zostaną wprowadzone bezpośrednio do środowiska produkcyjnego.
Analiza składu oprogramowania firmy Xygeni (SCA) wykracza daleko poza listę luk CVE. Zapewnia inteligentną warstwę ochrony w czasie rzeczywistym w całym ekosystemie zewnętrznym.
Zaawansowane wykrywanie wykraczające poza CVE
Xygeni skanuje wszystkie zależności, bezpośrednie i przechodnie, i sygnalizuje:
- Znane luki w zabezpieczeniach wykorzystujące NVD, OSV, GitHub Advisory i inne
- Nieaktualne pakiety z brakującymi łatkami
- Zachowanie anomalne lub złośliwe w skryptach instalacyjnych pakietu
- Typosquatting, pomieszanie zależności, niezakresowe pakiety wewnętrzne
- Podejrzane wzorce powiązane z oprogramowanie szpiegujące, ransomware i tylne drzwi
Dostępność i eksploatacja: skup się na tym, co ważne
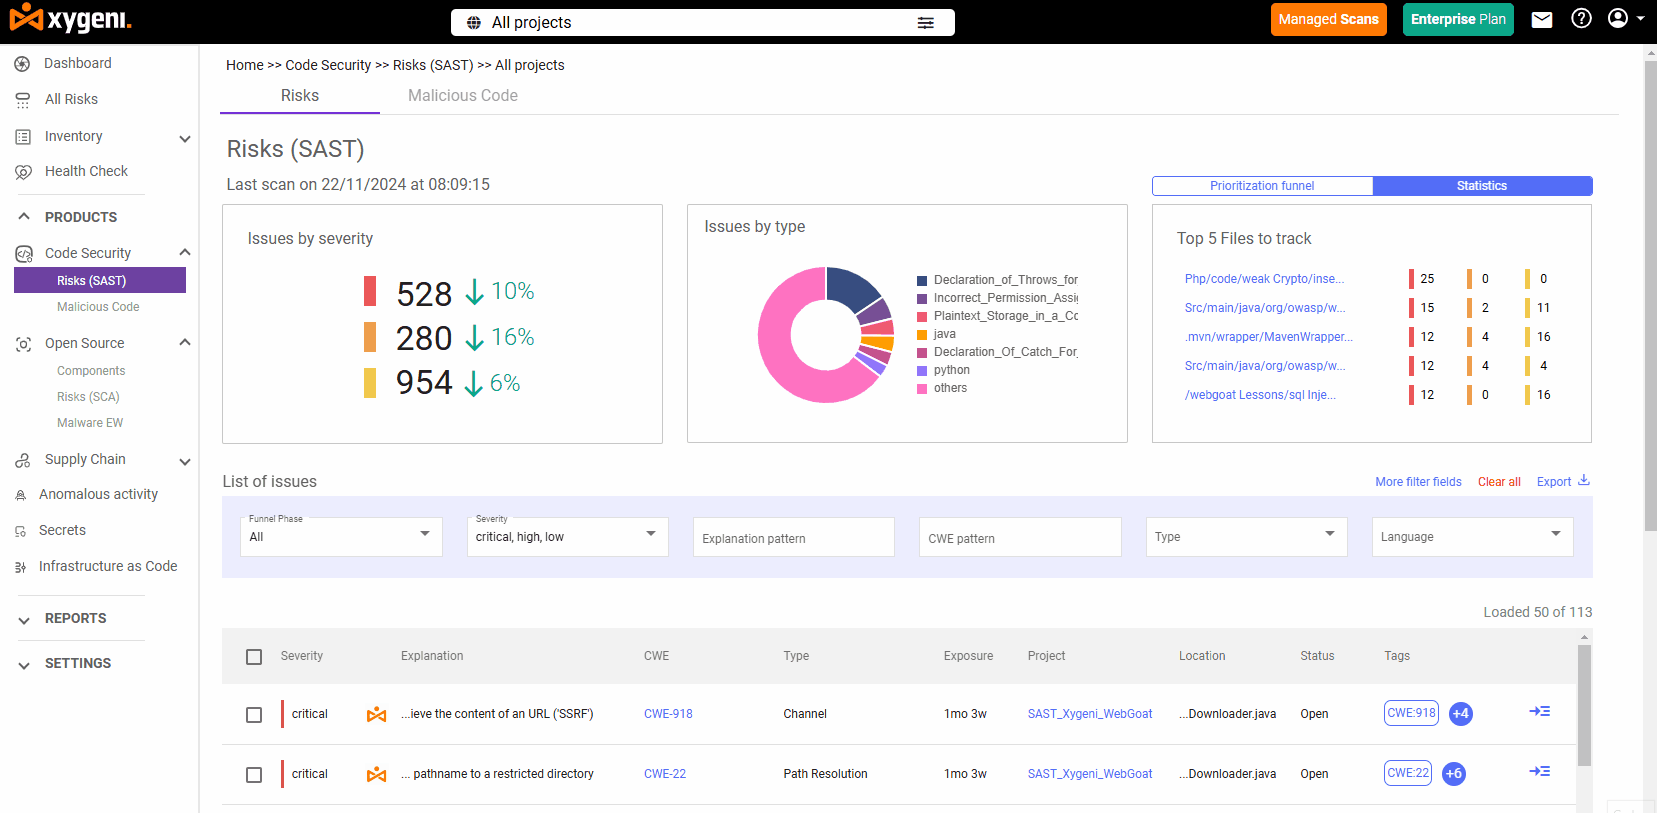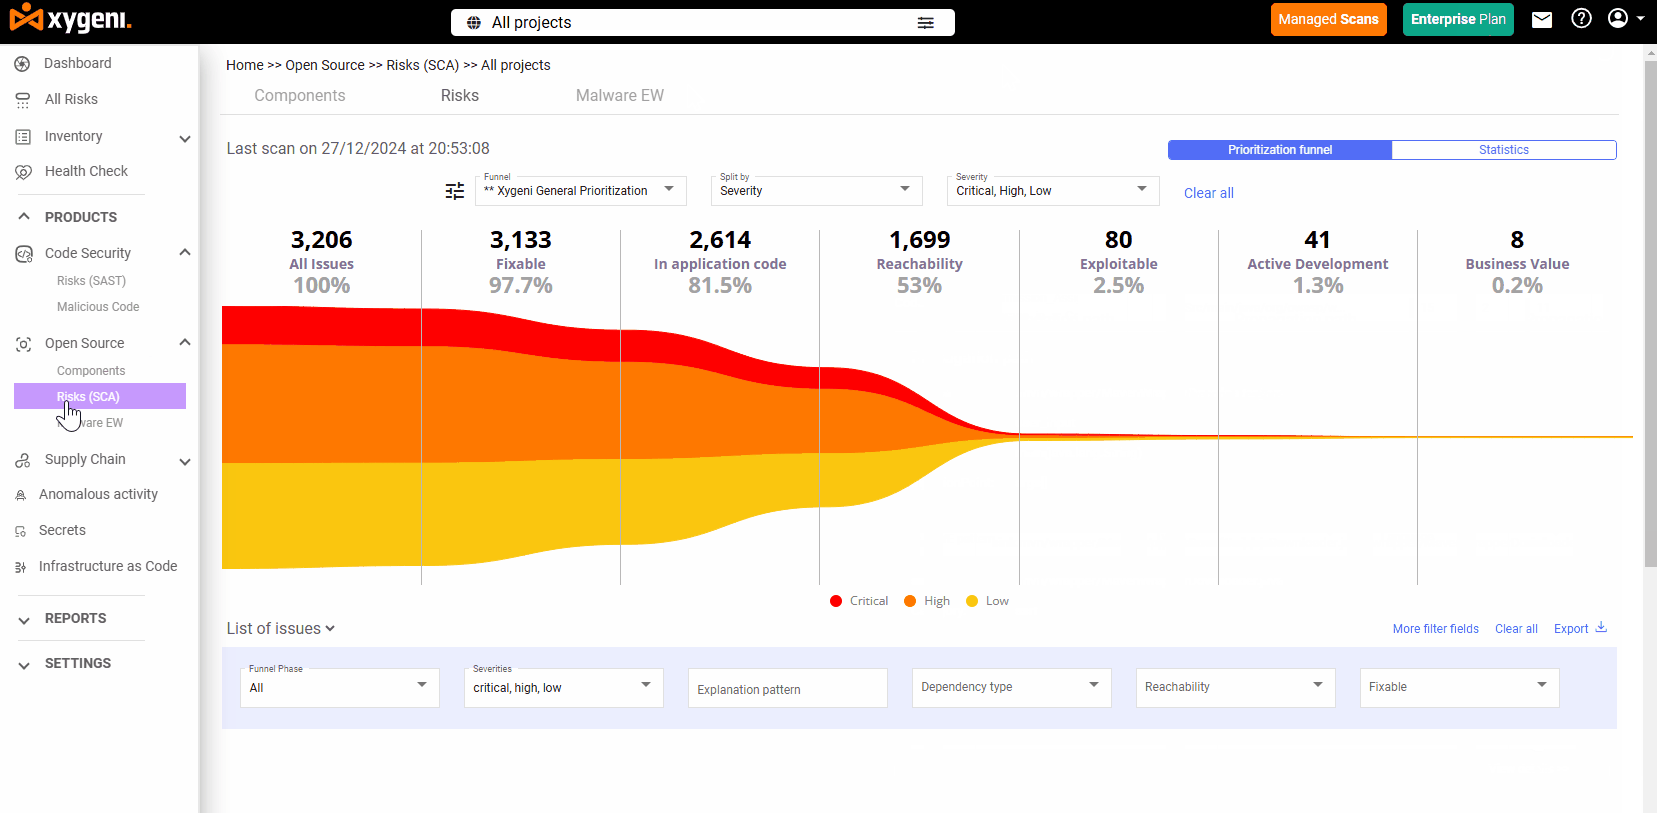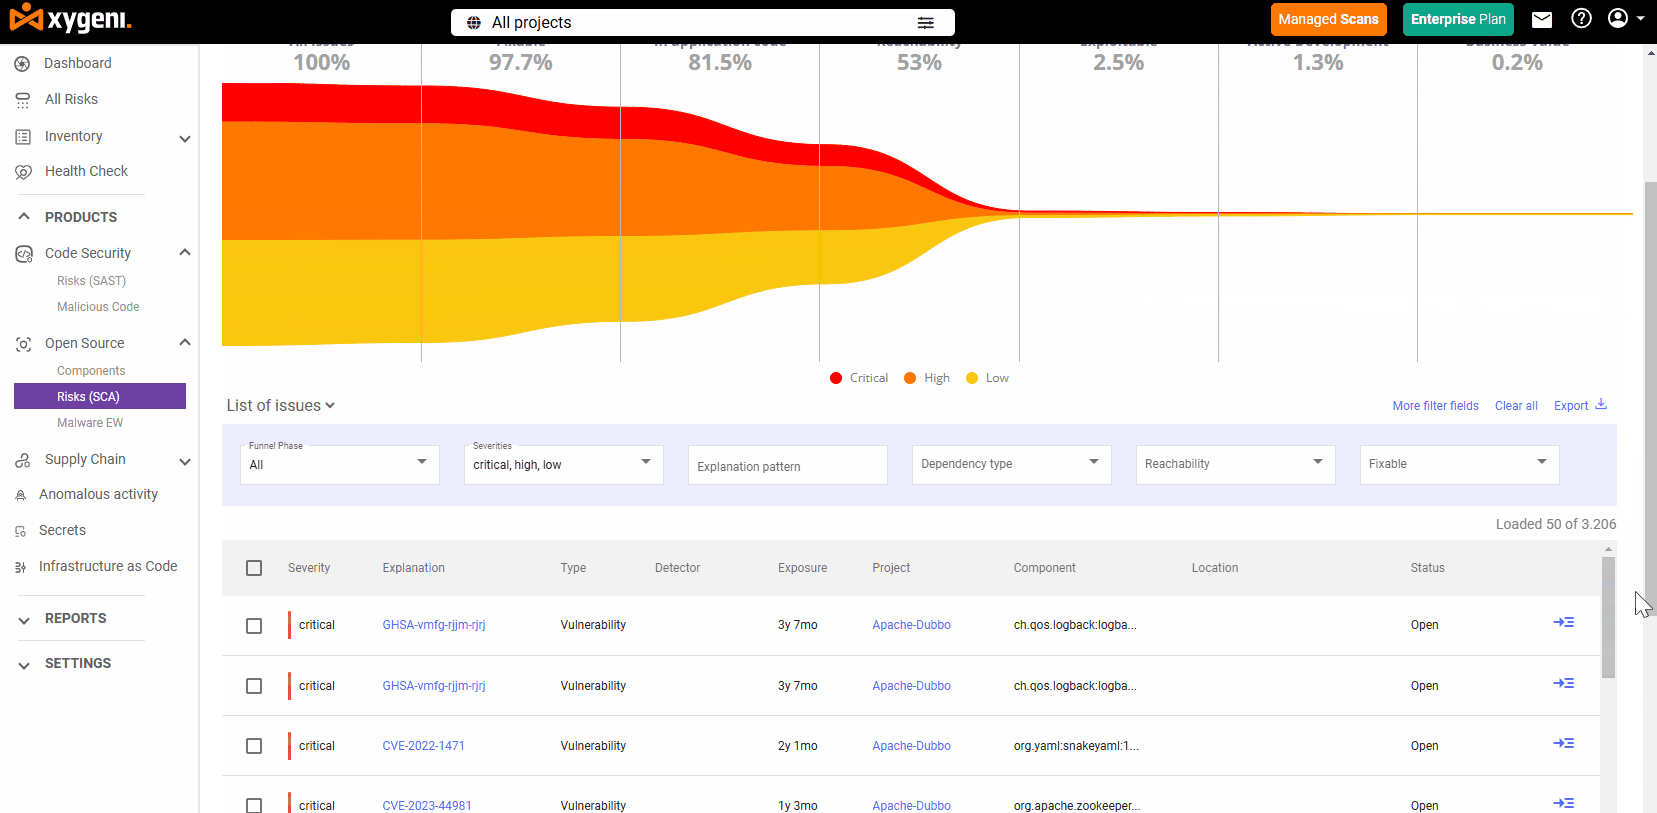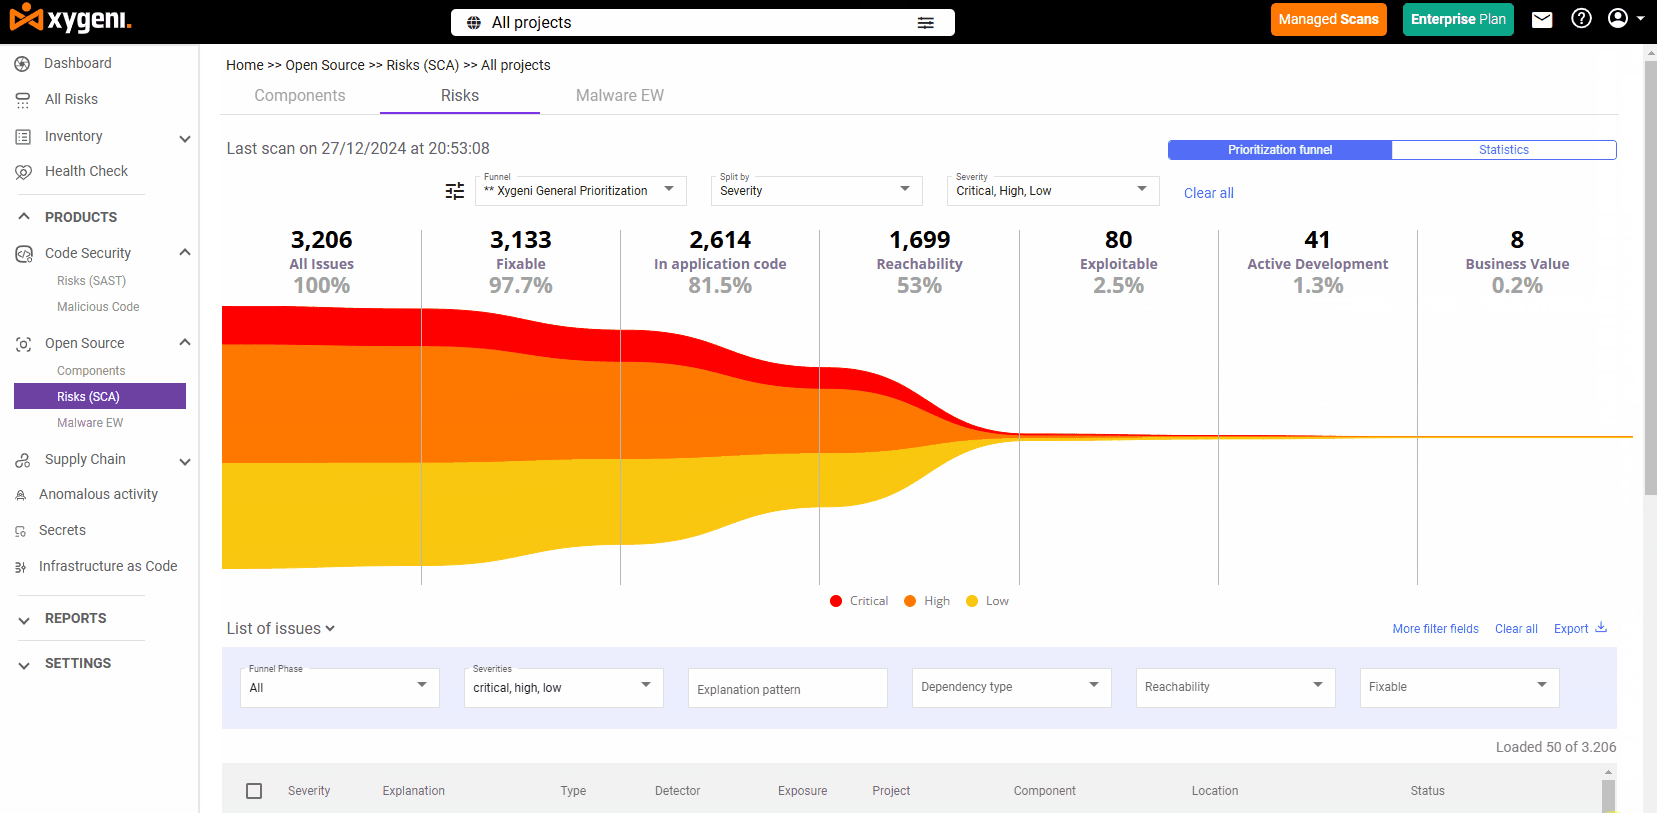
Zamiast zasypywać Cię alertami, Xygeni używa Analiza osiągalności aby pokazać, które luki są faktycznie używany w Twojej aplikacji:
- Śledzi ścieżki wykonania i wykresy wywołań
- Priorytetyzacja luk w zabezpieczeniach na podstawie EPS (System punktacji przewidywania exploitów)
- Zmniejsza liczbę wyników fałszywie dodatnich nawet o 70%
- Rozróżnia ścieżki kodu dostępne i nieużywane
Dzięki temu Twój zespół może skupić się wyłącznie na ryzyka, które można wykorzystać, oszczędzając czas i zmniejszając hałas.
Auto-Remediacja w CI/CD
Naprawianie podatnych na ataki zależności nie musi odbywać się ręcznie. Xygeni automatyzuje ten proces dzięki:
- Sugestie natychmiastowej naprawy bezpośrednio w Twoim przepływie pracy
- Masowa naprawa AutoFix: zastosuj wiele uaktualnień zależności w jednej akcji
- Wygenerowane automatycznie pull requests z bezpiecznymi wersjami poprawek
- Pełny CI/CD integracja dla ciągłej ochrony
Nie musisz już przeszukiwać logów ani żonglować wersjami poprawek. Teraz wystarczy szybka, ukierunkowana naprawa tam, gdzie to potrzebne.
Wczesne wykrywanie złośliwego oprogramowania dla systemów OSS
Xygeni stale skanuje rejestry publiczne (takie jak NPM, PyPI, Maven) w celu wykrycia:
- Pakiety zainfekowane złośliwym oprogramowaniem
- Zagrożenia typu zero-day
- Podejrzane skrypty instalacyjne
- Zachowanie powiązane ze spyware lub backdoorami
Jeśli coś jest oznaczone, Xygeni kwarantanny O zagrożeniu, ostrzega Twój zespół, a nawet pomaga powiadomić rejestr, aby zapobiec dalszemu rozprzestrzenianiu się. Jesteś chroniony, zanim złośliwe pakiety dotrą do Ciebie. pipelines.
Pełna przejrzystość i zgodność z SBOM
Musisz udowodnić, co jest w Twoim kodzie? Xygeni generuje automatycznie SBOMs w formatach takich jak SPDX oraz CyklonDXi integruje Raporty o ujawnieniu luk w zabezpieczeniach (VDR) dla pełnej identyfikowalności.
- Zgodny z wymogami EO 14028, NIST SP 800-204D, DORA i FDA
- Śledzi ryzyko związane z licencjami we wszystkich komponentach
- Działa za pośrednictwem interfejsu wiersza poleceń (CLI) lub interfejsu WebUI, w pełni wbudowany w CI pipelines
Dzięki temu możesz spełnić wymagania regulacyjne, a jednocześnie zadbać o bezpieczeństwo i możliwość audytu swojego łańcucha dostaw.
SAST vs SCA: Zaawansowane funkcje bezpieczeństwa, które wyróżniają firmę Xygeni
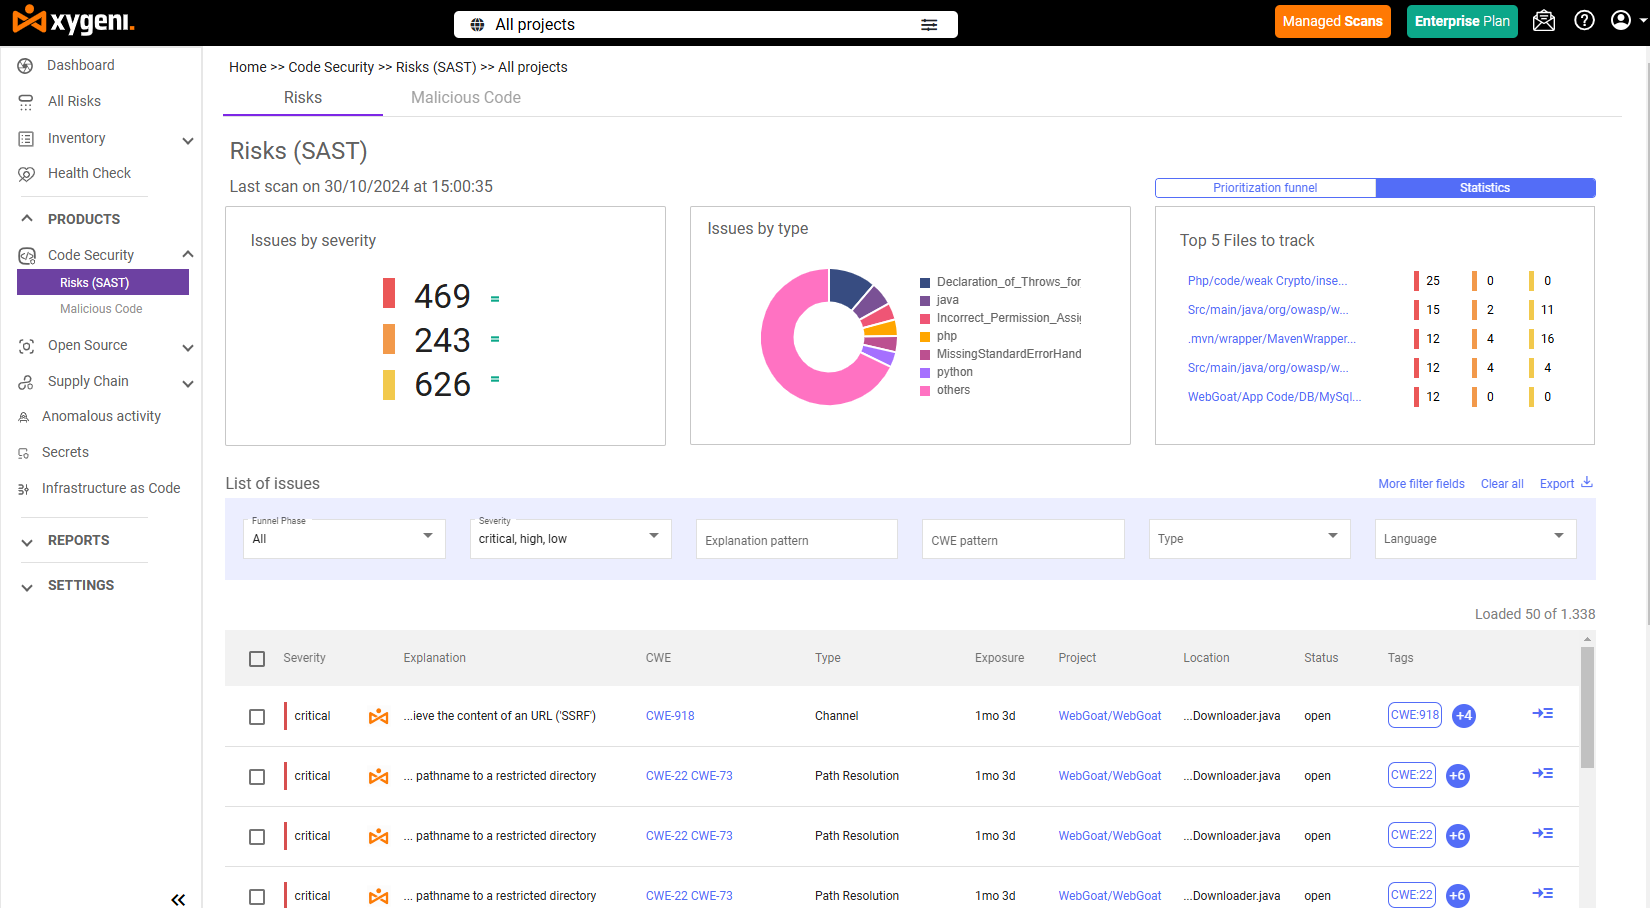
Podczas porównywania sca vs sastNie chodzi tylko o to, co wykrywają, ale o to, jak inteligentnie to robią. Xygeni przekształca tradycyjne narzędzia AppSec w ujednolicony, inteligentny system, który eliminuje szumy i przyspiesza naprawę.
Oto jak Xygeni'ego SAST oraz SCA pracować razem aby zapewnić realny wpływ na bezpieczeństwo:
Wykorzystywanie i osiągalność: priorytetyzuj to, co rzeczywiste
Większość narzędzi bezpieczeństwa zasypuje zespoły nieistotnymi alertami. Xygeni rozwiązuje ten problem dzięki wbudowanemu analiza podatności na wykorzystanie oraz śledzenie osiągalności:
- SAST wyniki są filtrowane przez analizę przepływu danych, aby oznaczyć tylko podatne na wykorzystanie luki
- SCA luki w zabezpieczeniach są klasyfikowane na podstawie tego, czy podatny kod jest faktycznie używany
- W połączeniu z punktacją EPSS Twój zespół widzi to, co jest najważniejsze w pierwszej kolejności i nic więcej
Dzięki temu znacznie zmniejsza się zmęczenie i wycisza się hałas.
AutoFix: Naprawa, która pisze się sama
Xygeni przyspiesza bezpieczeństwo, eliminując konieczność ręcznej naprawy:
- AutoFix oparty na sztucznej inteligencji generuje pull requests zarówno SAST oraz SCA problemy
- Poprawki są zgodne z najlepszymi praktykami i dostosowane do rzeczywistego problemu
- Masowa naprawa AutoFix stosuje wiele poprawek w jednym przepływie
- Wszystkie zmiany są CI/CD-gotowe i zatwierdzone przez deweloperów
Naprawianie luk staje się płynną częścią procesu tworzenia oprogramowania, a nie jego przeszkodą.
Wczesne wykrywanie złośliwego oprogramowania w zależnościach
W związku ze wzrostem liczby złośliwych pakietów open source o ponad 300% w porównaniu z rokiem poprzednim, wykrywanie złośliwego oprogramowania jest teraz koniecznością in SCA narzędzia.
Xygeni skanuje rejestry publiczne w czasie rzeczywistym (NPM, PyPI, Maven) w celu wykrycia:
- Typosquatting, pomyłki co do zależności i podejrzane skrypty
- Pakiety z tylnymi drzwiami, oprogramowaniem szpiegującym i ransomware
- Zagrożenia typu zero-day, zanim Cię dotkną pipeline
Jeśli zagrożenie zostanie wykryte, jest ono szybko blokowane, poddawane kwarantannie i śledzone.
Zgodność, SBOMi VDR: Wbudowane
Xygeni automatyzuje kluczowe zadania zarządzania przy każdej kompilacji:
- Generuje SBOMw formatach SPDX i CycloneDX
- Zgodne z wytycznymi NIST SP 800-204D, DORA, EO 14028 i FDA
- zawiera Raporty o ujawnieniu luk w zabezpieczeniach (VDR) śledzenie ryzyka w czasie
- Integruje się z interfejsem wiersza poleceń lub interfejsem użytkownika sieci Web, nie wymaga żadnych dodatkowych narzędzi
Zgodność nie jest już kwestią drugorzędną. Jest ciągła, transparentna i gotowa do audytu.
Jedna platforma, jeden przepływ
W przeciwieństwie do rozproszonych narzędzi, Xygeni zapewnia:
- Połączone wyniki dla SAST oraz SCA w jednym dashboard
- CI/CD guardrails i zasady wymuszające bezpieczeństwo metodą przesunięcia w lewo
- Alerty w czasie rzeczywistym z kontekstowymi wskazówkami dotyczącymi naprawy
- Pełna możliwość śledzenia od podatnych commit do rozwiązania problemu
Niezależnie od tego, czy zabezpieczasz zastrzeżony kod, czy łańcuch dostaw OSS, Xygeni obejmuje wszystko, zapewniając mniejsze tarcia, mniej alertów i szybsze rezultaty.
Bezpieczeństwo to nie tylko narzędzia. To zarządzanie.
Bezpieczeństwo aplikacji to nie tylko wykrywanie luk w zabezpieczeniach. W rzeczywistości chodzi również o wiedzę o tym, kto ponosi odpowiedzialność za zagrożenie, kto je eliminuje i jak te działania są zgodne z wewnętrznymi zasadami bezpieczeństwa.
W miarę rozwoju Twojej organizacji, sama widoczność nie wystarczyPotrzebujesz możliwości śledzenia. To oznacza:
- Kto dodał podatną zależność?
- Kto jest odpowiedzialny za tę naprawę?
- Czy działania naprawcze są zgodne z polityką bezpieczeństwa?
To tutaj właściwe narzędzia i zarządzanie łączą się ze sobą. Kiedy integrujesz SAST oraz SCA narzędzia odpowiednio wpleść je w Twoje procesy pracy, nie tylko znajdują problemy. Zamiast tego pomagają egzekwować zasady bezpieczeństwa, przypisz odpowiedzialność i przyspiesz naprawy dzięki przejrzystym, zautomatyzowanym przepływom.
Co więcej, w dużej skali zarządzanie staje się spoiwem między wykrywaniem a naprawą. Bez niego po prostu zbierasz alerty. Dzięki niemu podejmujesz realne działania.
Dlatego Xygeni oferuje rozwiązania oparte na polityce guardrails, niestandardowe zadania zespołowe i pełna identyfikowalność w całym cyklu bezpiecznego rozwoju oprogramowaniaMożesz zobaczyć, kto wprowadził ryzyko, kto jest odpowiedzialny za rozwiązanie problemu i czy zmiana jest zgodna z Twoim modelem zarządzania.
Krótko mówiąc, bezpieczeństwo nie kończy się na wykryciu. Staje się skuteczne dopiero wtedy, gdy system umożliwia odpowiedniej osobie szybkie działanie.
Chcesz zabezpieczyć swój proces rozwoju przy użyciu odpowiednich narzędzi?
Zapoznaj się z listami opracowanymi przez naszych ekspertów, aby znaleźć najlepsze rozwiązania dla swojego zespołu:
- 10 najlepszych analiz składu oprogramowania (SCA) Narzędzia dla zespołów DevSecOps
Odkryj najlepsze narzędzia do zarządzania komponentami open source i ochrony łańcucha dostaw oprogramowania. - Topy SAST Narzędzia dla zespołów DevSecOps
Porównaj wiodące narzędzia do statycznej analizy kodu, aby wykryć luki w zabezpieczeniach już na wczesnym etapie rozwoju.
Często zadawane pytania dotyczące SCA vs SAST
Jaka jest główna różnica między SCA vs SAST?
SAST bada zastrzeżony kod pod kątem luk w zabezpieczeniach, podczas gdy SCA koncentruje się na komponentach firm trzecich i o otwartym kodzie źródłowym w celu identyfikacji luk w zabezpieczeniach i ryzyka związanego z licencjami
Czy SAST oraz SCA można stosować razem?
Tak, używając SAST oraz SCA razem zapewniają pełne bezpieczeństwo, obejmując zarówno kod zastrzeżony, jak i kod stron trzecich, minimalizując ogólne ryzyko.
Jakie rodzaje luk występują SAST wykryć?
SAST wykrywa problemy z kodem, takie jak ataki SQL injection, przepełnienia bufora i ataki typu cross-site scripting (XSS), zanim aplikacja zostanie wdrożona.
Dlaczego SCA ważne dla bezpieczeństwa open source?
SCA pomaga zespołom zarządzać ryzykiem związanym z zależnościami od rozwiązań innych firm, np. starymi bibliotekami, znanymi problemami bezpieczeństwa i problemami z licencjonowaniem.
Co jest lepsze: SAST or SCA?
Żadne z nich nie jest skuteczne samo w sobie. SAST oraz SCA współpracuj, aby zapewnić kompleksowe bezpieczeństwo zarówno dla kodu niestandardowego, jak i zewnętrznego
Czym jest Xygeni i jak się integruje SAST oraz SCA?
Xygeni jednoczy SAST oraz SCA na jednej platformie, dzięki czemu zarządzanie lukami w zabezpieczeniach staje się szybsze, inteligentniejsze i bardziej efektywne w całym cyklu rozwoju.

