






Cross-Site Scripting (XSS) to luka w zabezpieczeniach umożliwiająca atakującym wstrzykiwanie złośliwych skryptów do zaufanych stron internetowych, które następnie uruchamiają się w przeglądarce każdego odwiedzającego stronę. To jest za niektórymi z największe naruszenia w niedawnej pamięci, w tym British Airways i eBay, narażając miliony użytkowników na kradzież danych, przejęcie kont i oszustwa. Ten przewodnik omawia trzy główne typy ataków XSS, rzeczywiste przykłady każdego z nich oraz sposoby zapobiegania im.
Co to są skrypty między witrynami (XSS)?
Cross-Site Scripting (XSS) to luka w zabezpieczeniach, która umożliwia atakującym wstrzykiwanie szkodliwych skryptów na zaufane strony internetowe. Gdy użytkownicy wchodzą w interakcję z tymi stronami, skrypty uruchamiają się w ich przeglądarkach. Z tego powodu XSS może prowadzić do poważnych zagrożeń, takich jak:
- Kradzież danych:Atakujący kradną prywatne informacje, takie jak pliki cookie sesji i login kwalifikacje.
- Sesja porwania:Atakujący uzyskują dostęp do aktywnych sesji użytkowników i podszywają się pod nich.
- Nieautoryzowane działania:Złośliwe skrypty wykonują działania bez wiedzy ofiary.
Luki w zabezpieczeniach XSS zazwyczaj wynikają z nieprawidłowej walidacji lub oczyszczania danych wprowadzanych przez użytkownika. Zrozumienie, jak działają te ataki, to pierwszy krok do ich zapobiegania.
Rodzaje ataków typu Cross Site Scripting i przykłady z życia wzięte
Eksperci ds. bezpieczeństwa dzielą ataki typu Cross Site Scripting na trzy główne typy: XSS typu Stored, Reflected i DOM-Based. Każdy typ atakuje inne słabości aplikacji internetowych, co prowadzi do unikalnych konsekwencji. Aby to wyjaśnić, przedstawiamy sposób działania każdego typu i przykłady szkód, jakie może spowodować.
Przechowywany skrypt międzywitrynowy (XSS)
Przechowywany atak XSS, znany również jako trwały atak XSS, występuje, gdy szkodliwe skrypty są trwale zapisywane na serwerze. Skrypty te mogą być na przykład przechowywane w bazie danych lub profilu użytkownika. Za każdym razem, gdy ktoś uzyskuje dostęp do zainfekowanego zasobu, skrypt jest automatycznie uruchamiany.
Atakujący często wykorzystują Stored XSS do ataków na platformy o dużym natężeniu ruchu. Ponieważ złośliwy ładunek pozostaje na serwerze, może on zainfekować tysiące użytkowników, zanim zostanie wykryty.
Przykład ze świata rzeczywistego: eBay (2014)
W 2014 roku atakujący wstrzyknęli złośliwy kod JavaScript do Oferty produktów na eBay. Stało się tak, ponieważ eBay nieprawidłowo oczyszczał dane wprowadzane przez użytkowników. Za każdym razem, gdy użytkownicy odwiedzali podatną na ataki ofertę, ich przeglądarki nieświadomie uruchamiały złośliwy skrypt.
Konsekwencje:
- Ofiary były przekierowywane na strony phishingowe, gdzie atakujący kradli login dane uwierzytelniające i prywatne dane.
- eBay poniósł znaczne straty wizerunkowe z powodu braku odpowiednich zabezpieczeń.
- W rezultacie ten przypadek pokazał, jak ważna jest solidna walidacja danych wejściowych i monitorowanie w czasie rzeczywistym.
Odbity atak typu cross-site scripting (XSS)
Atak typu Reflected XSS występuje, gdy szkodliwe skrypty są osadzone w adresie URL lub polu wprowadzania danych w formularzu i odzwierciedlane w odpowiedzi serwera. Ten typ ataku Cross Site Scripting jest zazwyczaj dostarczany za pośrednictwem linków phishingowych i uruchamia się natychmiast po kliknięciu linku przez ofiarę.
Jednocześnie atak typu Reflected XSS ma wpływ na poszczególne ofiary, ale mimo to może mieć poważne konsekwencje.
Przykład z życia wzięty: British Airways (2018)
British Airways doświadczyło Odbita luka XSS w 2018 r. Atakujący stworzyli linki phishingowe zawierające osadzone skrypty, nakłaniając użytkowników do kliknięcia.
Konsekwencje:
- Hakerzy ukradli poufne dane klientów, w tym imiona, nazwiska, adresy i dane kart płatniczych.
- Akcja dotknęła ponad 400 000 klientów, co doprowadziło do nałożenia na British Airways kary w wysokości 20 milionów funtów z powodu naruszenia RODO.
- Ogólnie rzecz biorąc, naruszenie bezpieczeństwa danych obnażyło ryzyko finansowe i prawne związane z lukami w zabezpieczeniach typu Cross-Site Scripting.
Ataki typu cross-site scripting (XSS) oparte na DOM
XSS oparty na DOM występuje, gdy atakujący manipulują przeglądarką Model obiektu dokumentu (DOM) zamiast atakować luki po stronie serwera. Ten atak całkowicie omija walidację po stronie serwera i często wykorzystuje niebezpieczne metody JavaScript, takie jak innerHTML or document.write().
Dla zobrazowania, oto przykład ataku XSS opartego na DOM w akcji.
Przykład ze świata rzeczywistego: GitHub (2020)
W 2020 roku atakujący wykorzystali Luka w zabezpieczeniach XSS oparta na DOM w funkcji wyszukiwania GitHub. Wstrzyknęli złośliwe skrypty do pól wyszukiwania, omijając zabezpieczenia serwera.
Konsekwencje:
- Napastnicy ukradli pliki cookie sesji i tokeny uwierzytelniające, umożliwiając nieautoryzowany dostęp do repozytoriów.
- GitHub szybko załatał problem, ale przypadek ten pokazał, jakie ryzyko niosą ze sobą luki po stronie klienta.
Chcesz dowiedzieć się więcej o tym, jak wyprzedzać zagrożenia w czasie rzeczywistym?
Pobierz nasz dokument „Wczesne ostrzeganie: wykrywanie zagrożeń w czasie rzeczywistym i ustalanie ich priorytetów” i dowiedz się, jak zabezpieczyć łańcuch dostaw oprogramowania.
Jak zapobiegać atakom typu Cross-Site Scripting (XSS)
Zatrzymanie ataków typu Cross-Site Scripting (XSS) wymaga proaktywnej i wielowarstwowej obrony. Oznacza to zajęcie się luki na wczesnym etapie rozwoju i nadal chronić aplikacje po ich uruchomieniu. Rozwiązania Xygeni zostały zaprojektowane tak, aby zapewnić kompleksowy poziom bezpieczeństwa w obu obszarach.
Wczesne wykrywanie problemów z Xygeni SAST
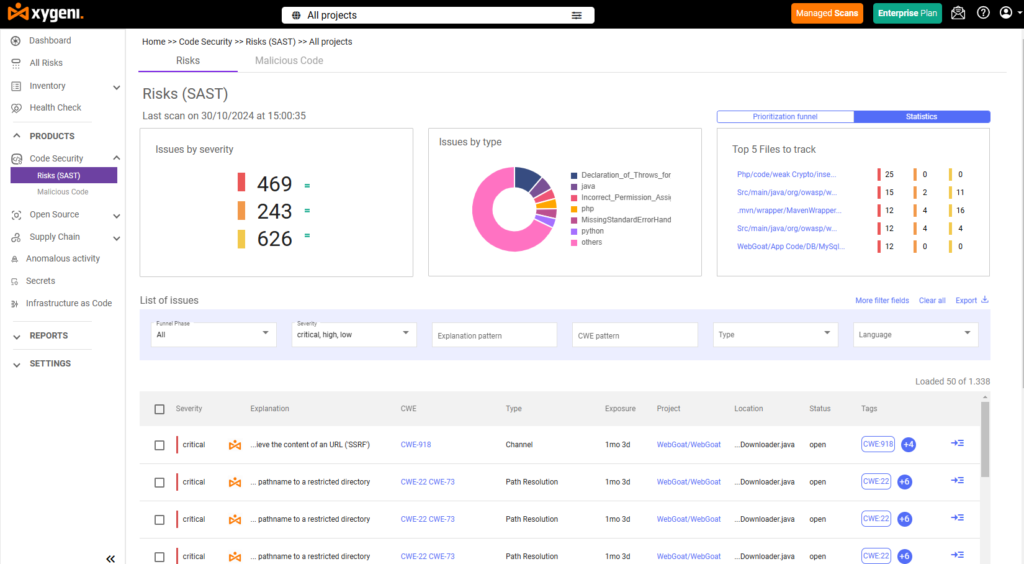
Statyczne testowanie bezpieczeństwa aplikacji Xygeni (SAST) Narzędzie to rewolucja dla programistów. Skanuje kod w trakcie pisania, identyfikując luki w zabezpieczeniach typu Cross-Site Scripting, zanim zdążą one przedostać się do środowiska produkcyjnego. Krótko mówiąc, pomaga naprawiać problemy na wczesnym etapie, gdy jest to szybsze i tańsze.
Oto, co wyróżnia Xygeni SAST wyróżniać się:
- Alerty w czasie rzeczywistym:Otrzymuj natychmiastową informację zwrotną o lukach w zabezpieczeniach w trakcie kodowania, dzięki czemu możesz je od razu naprawić.
- Precyzyjna dokładność:Xygeni pokazuje dokładnie, gdzie leży problem, aż do konkretnej linijki kodu.
- Bezproblemowa integracja: Bezproblemowo współpracuje z Twoimi ulubionymi narzędziami, takimi jak IntelliJ IDEA, Visual Studio Code i CI/CD pipelines.
- Zaawansowane wykrywanie:Identyfikuje trudne problemy, takie jak niebezpieczne przetwarzanie danych wejściowych i niebezpieczne manipulacje DOM.
Ogółem Xygeni SAST zmniejsza ryzyko ataków XSS poprzez wykrywanie luk u źródła, dzięki czemu Twój kod jest bezpieczniejszy od samego początku.
Wzmocnienie obrony dzięki monitorowaniu w czasie wykonywania
Monitorowanie środowiska wykonawczego jest niezbędne do blokowania rozwijających się zagrożeń. Narzędzia Xygeni zapewniają ochronę w czasie rzeczywistym poprzez identyfikację i zatrzymanie szkodliwych działań.
- Wykrywanie anomalii:Ciągle monitoruje nietypowe zachowania, takie jak nieautoryzowane wykonywanie skryptów.
- CI/CD Integracja:Automatycznie skanuje kompilacje i wdrożenia, aby upewnić się, że są bezpieczne.
- Konfigurowalne zasady:Umożliwia zespołom ds. bezpieczeństwa ustawianie konkretnych alertów na podstawie potrzeb organizacji.
Mówiąc dokładniej, wykrywanie anomalii natychmiast uniemożliwiłoby złośliwym skryptom wykorzystanie luki w zabezpieczeniach XSS opartej na DOM.
Cross-Site Scripting poza przeglądarką
Ataki typu Cross Site Scripting wykraczają poza tradycyjne strony internetowe. Narażone są również interfejsy API, aplikacje mobilne i urządzenia IoT:
- Pszczoła:Atakujący mogą wstrzyknąć złośliwy kod do słabo sprawdzonych punktów końcowych interfejsu API, ujawniając w ten sposób poufne dane.
- Przykład:Aplikacja finansowa została naruszona, gdy hakerzy wykorzystali punkt końcowy API, aby uzyskać dostęp do danych kont klientów.
- AplikacjeNiezabezpieczone struktury i przeglądarki w aplikacjach sprawiają, że aplikacje mobilne są podatne na ataki XSS.
- Urządzenia IoT:Atakujący mogą włamać się do interfejsów internetowych w urządzeniach inteligentnego domu i uzyskać kontrolę nad sieciami.
W tym przypadku weryfikacja danych wejściowych i monitorowanie czasu wykonania są kluczowe dla zabezpieczenia tych systemów.
Zabezpieczanie aplikacji przed atakami typu Cross Site Scripting
Ataki typu cross-site scripting nadal stanowią poważne zagrożenie, ale rozwiązania Xygeni pomagają organizacjom utrzymać przewagę. Zrozumienie, czym jest atak typu cross-site scripting i korzystanie z zaawansowanych narzędzi, takich jak SAST a monitorowanie czasu wykonania umożliwia programistom eliminowanie luk w zabezpieczeniach i ochronę aplikacji w czasie rzeczywistym.
Nie czekaj na kolejne naruszenie Do Kontakt i poznaj rozwiązania Xygeni, które wzmocnią Twoją obronę już dziś.
Zatrzymanie ataków typu Cross-Site Scripting (XSS) wymaga proaktywnej i wielowarstwowej obrony. Oznacza to zajęcie się luki na wczesnym etapie rozwoju i nadal chronić aplikacje po ich uruchomieniu. Rozwiązania Xygeni zostały zaprojektowane tak, aby zapewnić kompleksowy poziom bezpieczeństwa w obu obszarach.
Wczesne wykrywanie problemów z Xygeni SAST
Statyczne testowanie bezpieczeństwa aplikacji Xygeni (SAST) Narzędzie to rewolucja dla programistów. Skanuje kod w trakcie pisania, identyfikując luki w zabezpieczeniach typu Cross-Site Scripting, zanim zdążą one przedostać się do środowiska produkcyjnego. Krótko mówiąc, pomaga naprawiać problemy na wczesnym etapie, gdy jest to szybsze i tańsze.
Oto, co wyróżnia Xygeni SAST wyróżniać się:
- Alerty w czasie rzeczywistym:Otrzymuj natychmiastową informację zwrotną o lukach w zabezpieczeniach w trakcie kodowania, dzięki czemu możesz je od razu naprawić.
- Precyzyjna dokładność:Xygeni pokazuje dokładnie, gdzie leży problem, aż do konkretnej linijki kodu.
- Bezproblemowa integracja: Bezproblemowo współpracuje z Twoimi ulubionymi narzędziami, takimi jak IntelliJ IDEA, Visual Studio Code i CI/CD pipelines.
- Zaawansowane wykrywanie:Identyfikuje trudne problemy, takie jak niebezpieczne przetwarzanie danych wejściowych i niebezpieczne manipulacje DOM.
Ogółem Xygeni SAST zmniejsza ryzyko ataków XSS poprzez wykrywanie luk u źródła, dzięki czemu Twój kod jest bezpieczniejszy od samego początku.
Wzmocnienie obrony dzięki monitorowaniu w czasie wykonywania
Monitorowanie środowiska wykonawczego jest niezbędne do blokowania rozwijających się zagrożeń. Narzędzia Xygeni zapewniają ochronę w czasie rzeczywistym poprzez identyfikację i zatrzymanie szkodliwych działań.
- Wykrywanie anomalii:Ciągle monitoruje nietypowe zachowania, takie jak nieautoryzowane wykonywanie skryptów.
- CI/CD Integracja:Automatycznie skanuje kompilacje i wdrożenia, aby upewnić się, że są bezpieczne.
- Konfigurowalne zasady:Umożliwia zespołom ds. bezpieczeństwa ustawianie konkretnych alertów na podstawie potrzeb organizacji.
Mówiąc dokładniej, wykrywanie anomalii natychmiast uniemożliwiłoby złośliwym skryptom wykorzystanie luki w zabezpieczeniach XSS opartej na DOM.
Cross-Site Scripting poza przeglądarką
Ataki typu Cross Site Scripting wykraczają poza tradycyjne strony internetowe. Narażone są również interfejsy API, aplikacje mobilne i urządzenia IoT:
- Pszczoła:Atakujący mogą wstrzyknąć złośliwy kod do słabo sprawdzonych punktów końcowych interfejsu API, ujawniając w ten sposób poufne dane.
- Przykład:Aplikacja finansowa została naruszona, gdy hakerzy wykorzystali punkt końcowy API, aby uzyskać dostęp do danych kont klientów.
- AplikacjeNiezabezpieczone struktury i przeglądarki w aplikacjach sprawiają, że aplikacje mobilne są podatne na ataki XSS.
- Urządzenia IoT:Atakujący mogą włamać się do interfejsów internetowych w urządzeniach inteligentnego domu i uzyskać kontrolę nad sieciami.
W tym przypadku weryfikacja danych wejściowych i monitorowanie czasu wykonania są kluczowe dla zabezpieczenia tych systemów.
Zabezpieczanie aplikacji przed atakami typu Cross Site Scripting
Ataki typu cross-site scripting nadal stanowią poważne zagrożenie, ale rozwiązania Xygeni pomagają organizacjom utrzymać przewagę. Zrozumienie, czym jest atak typu cross-site scripting i korzystanie z zaawansowanych narzędzi, takich jak SAST a monitorowanie czasu wykonania umożliwia programistom eliminowanie luk w zabezpieczeniach i ochronę aplikacji w czasie rzeczywistym.
Gotowy wykryć XSS zanim trafi do produkcji? Kontakt i zobacz jak Xygeni SAST i monitorowanie czasu wykonania działają razem.

FAQ
Jakie są trzy typy XSS?
Przechowywany (trwały) atak XSS zapisuje złośliwy skrypt na serwerze, który jest uruchamiany dla każdego odwiedzającego. Odbity atak XSS osadza skrypt w adresie URL lub polu wprowadzania danych formularza, wykonując się jednorazowo po kliknięciu przez ofiarę spreparowanego linku. Atak XSS oparty na DOM manipuluje bezpośrednio modelem obiektów dokumentu (DOM) przeglądarki, całkowicie omijając zabezpieczenia po stronie serwera.
Czy XSS jest nadal powszechną luką w zabezpieczeniach?
Tak. XSS spowodował naruszenia bezpieczeństwa na głównych platformach, w tym eBay, British Airways i GitHub, obejmując warianty przechowywane, odbite i oparte na DOM, co pokazuje, że nadal stanowi on realne zagrożenie w różnych rodzajach aplikacji, a nie rozwiązany problem.
Czy XSS może mieć wpływ na coś poza stronami internetowymi?
Tak. Interfejsy API, aplikacje mobilne i urządzenia IoT są podatne na ataki typu XSS, gdy dane wejściowe nie są prawidłowo sprawdzane. Niezabezpieczony punkt końcowy interfejsu API lub przeglądarka w aplikacji mogą zostać wykorzystane w taki sam sposób jak tradycyjna strona internetowa.
Jak wykryć XSS zanim dotrze do produkcji?
Testowanie bezpieczeństwa aplikacji statycznych (SAST) skanuje kod w trakcie pisania i sygnalizuje niebezpieczne przetwarzanie danych wejściowych lub manipulację DOM przed wdrożeniem. Monitorowanie środowiska wykonawczego i wykrywanie anomalii obejmuje następnie to, co SAST nie widać, nietypowe wykonania skryptów mają miejsce na żywo w produkcji.
