






1. Wprowadzenie: Dlaczego automatyczna naprawa zmienia oblicze AppSec
Współczesny rozwój szybko postępuje. Jednak większość zespołów ds. bezpieczeństwa nadal polega na ręcznej selekcji, powolnym wdrażaniu poprawek i narzędziach, które jedynie ostrzegają, nie naprawiając niczego. Według niedawnego badania Raport Dynatraceorganizacje spodziewają się aktualizacji oprogramowania 58% częściej, 22% przyznaje, że poświęca jakość kodu aby dotrzymać terminów dostaw. W rezultacie wiele luk w zabezpieczeniach wciąż trafia do produkcji. Dlatego naprawa samochodów teraz ważniejsze niż kiedykolwiek. Z odpowiednim narzędzie do naprawy samochodów, Twój zespół może automatycznie naprawiaj problemy bezpieczeństwa w kodzie źródłowym, zależnościach open source i sekretach, zanim staną się incydentami. To nie tylko szybsze. To inteligentniejsze, bezpieczniejsze i stworzone z myślą o DevOps.
W tym przewodniku dowiesz się, jak automatyczne prace naprawcze, na co zwrócić uwagę przy wyborze rozwiązania i jak Narzędzia do automatycznej naprawy firmy Xygeni Pomóż zespołom DevOps bezpiecznie budować na dużą skalę. Co najważniejsze, dowiesz się, jak zachować zgodność i bezpieczeństwo. bez spowalniania dostawy pipeline.
2. Czym jest naprawa samochodów i jak działa?
Automatyczne usuwanie usterek to proces automatycznej identyfikacji i naprawy problemów bezpieczeństwa w całym systemie. SDLCZamiast polegać wyłącznie na alertach, narzędzia te podejmują działania w momencie wykrycia ryzyka.
Oto jak to działa:
- Skaner wykrywa błąd w kodzie, podatny na ataki pakiet lub tajny wyciek.
- System natychmiast ocenia ryzyko w kontekście.
- Na podstawie zdefiniowanych wcześniej reguł lub modeli sztucznej inteligencji zaleca lub stosuje rozwiązanie.
Na przykład, gdy Xygeni wykryje podatną na ataki funkcję w Python, oferuje bezpieczną wymianę bezpośrednio w Twoim CI pipelinePodobnie, jeśli sekret zostanie przesłany przez pomyłkę, narzędzie zablokuje commit i prowadzi dewelopera przez proces odwołania.
Ten proaktywny przepływ redukuje hałas, przyspiesza naprawę i buduje zaufanie między działem rozwoju a działem bezpieczeństwa.
3. Dlaczego ręczne poprawki nie działają już w zespołach DevSecOps
Ręczne naprawy nie są skalowalne. W wielu przypadkach stwarzają więcej problemów niż rozwiązują.
- Deweloperzy otrzymują setki alertów, ale żadnych wskazówek.
- Zespoły ds. bezpieczeństwa mają zaległości.
- Krytyczne problemy zostają przykryte fałszywymi alarmami.
- Pospiesznie wprowadzane poprawki psują kompilację lub stwarzają nowe zagrożenia.
W rezultacie luki często pozostają nierozwiązane przez tygodnie. Bezpieczeństwo staje się przeszkodą, a nie czynnikiem ułatwiającym.
Właśnie dlatego zespoły wdrażają automatyczną naprawę. Umożliwia ona bezpieczny rozwój, który jest zgodny z Twoimi potrzebami. pipeline, nie przeciwko temu.
4. Autonaprawa w całym SDLC:Przypadki użycia
Problemy z bezpieczeństwem spowalniają rozwój tylko wtedy, gdy pozostają nierozwiązane. Dzięki narzędziom do automatycznej naprawy Xygeni, luki w zabezpieczeniach, błędne konfiguracje i ujawnione sekrety są nie tylko wykrywane, ale i automatycznie naprawiane. Xygeni dostosowuje się do każdego etapu. cykl życia oprogramowania (SDLC), zapewniając, że zespoły będą mogły bezproblemowo naprawiać zagrożenia.
Niezależnie od tego, czy zabezpieczasz swój kod, zarządzasz zależnościami open source, czy egzekwujesz higienę poufnych informacji, Xygeni zapewnia inteligentne, kontekstowe rozwiązania naprawcze, które idealnie wpasowują się w Twój proces pracy. W rezultacie zespoły rozwijają się szybciej i bezpieczniej.
SAST Automatyczna naprawa wspomagana sztuczną inteligencją (Code Security)
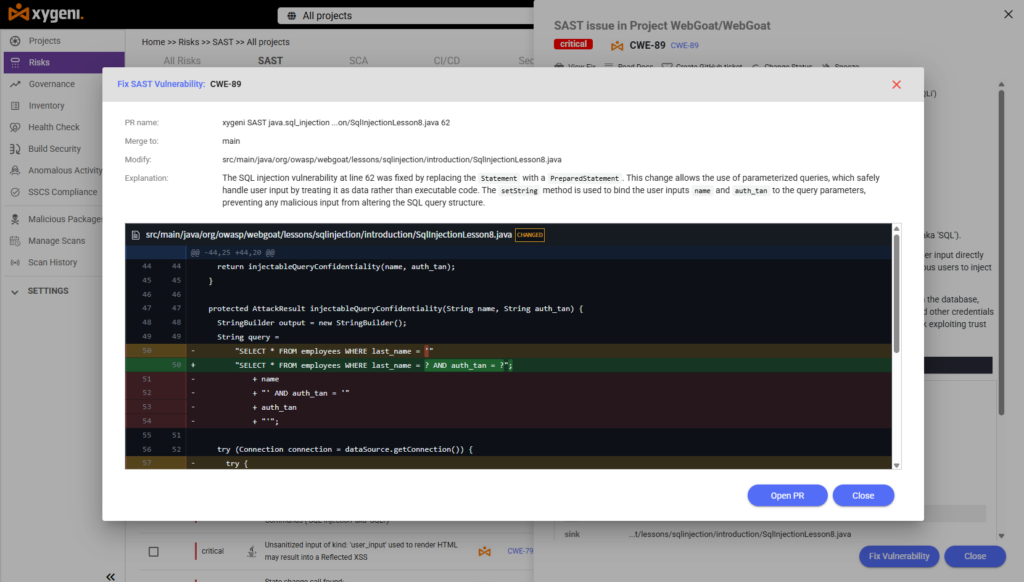
Samonaprawa to system Xygeni oparty na sztucznej inteligencji, który sugeruje i stosuje bezpieczne poprawki kodu, gdy tylko pojawi się luka w zabezpieczeniach w kodzie źródłowym. Jest wbudowany w nasze Nowa generacja SAST silnik, który nadaje priorytet precisjonów i prędkości, przy jednoczesnej eliminacji szumów.
Zamiast tylko informować Cię o tym, co jest uszkodzone, AutoFix pokazuje, jak to naprawić i pomaga wprowadzić zmiany, nie spowalniając pracy systemu.
Jak działa AutoFix
Głęboka analiza statyczna
Xygeni skanuje każdą linię kodu źródłowego, w tym kod dostawcy lub wykonawcy, aby wykryć poważne problemy, takie jak: SQL Injection, XSS, niebezpieczne funkcje skrótu, przepełnienia bufora i uszkodzona logika uwierzytelniania.
Sugestie zależne od kontekstu
Każda poprawka jest generowana z uwzględnieniem rzeczywistego kontekstu kodu. Zamiast ogólnych porad, otrzymujesz najbardziej trafną poprawkę, dostosowaną do Twojego stosu, języka i otaczającej go logiki.
Przepływ pracy skoncentrowany na deweloperze
Możesz zastosować poprawkę bezpośrednio ze swojego środowiska IDE lub podczas CI/CD Nie ma potrzeby tworzenia zgłoszenia, czekania na inny zespół ani przerywania pracy.
Przykładowy przypadek użycia
Problem: Programista używa niebezpiecznej metody łączenia ciągów znaków w celu utworzenia zapytania SQL.
Reakcja AutoFix:
- Wykrywa wzorzec ataku SQL injection.
- Zaleca sparametryzowane zapytanie przy użyciu Twojego frameworka (na przykład,
pgorSequelize). - Pokazuje różnicę w czystym kodzie.
- Deweloperzy stosują poprawkę w serwisach GitHub, GitLab lub bezpośrednio w CI.
SCA Automatyczne naprawianie (zarządzanie zależnościami)
Zarządzanie zależnościami oprogramowania typu open source może szybko stać się skomplikowane, szczególnie gdy luki w zabezpieczeniach kryją się głęboko w pakietach przechodnich. Xygeni obsługuje to automatycznie, oferując wstępniecispoprawki, które nie zepsują Twojej kompilacji.
Gdy tylko zostanie wykryty podatny na ataki pakiet, Xygeni Silnik ryzyka naprawczego Ocenia wszystkie możliwe ścieżki aktualizacji. Nie tylko informuje o konieczności aktualizacji, ale także analizuje kompromisy, identyfikuje najbezpieczniejszą wersję i przygotowuje poprawkę w pull request.
Jak to działa
- Najpierw Xygeni skanuje drzewo zależności w czasie rzeczywistym. Obejmuje to pakiety bezpośrednie i przechodnie we wszystkich obsługiwanych menedżerach pakietów.
- Następnie, gdy znajdzie znaną lukę, sprawdza, które wersje rozwiązują problem.
- Następnie przeprowadza kontrolę bezpieczeństwa dla każdej potencjalnej poprawki: Czy są jakieś nowe luki w zabezpieczeniach? Czy coś się zepsuje? Która opcja jest najbezpieczniejsza?
- Na podstawie tej analizy wybiera najstabilniejszą i najbezpieczniejszą aktualizację.
- Na koniec Xygeni generuje pull request z uaktualnioną wersją i pełnym wyjaśnieniem usuwanych przez nią zagrożeń i potencjalnych zmian, jakie wprowadza.
Dzięki temu programiści mogą skupić się na kodzie, podczas gdy Xygeni zajmuje się poprawkami, kontrolą wersji i przejrzystością rejestru zmian.
Przykładowy przypadek użycia
Wyobraź sobie, że Twój projekt korzysta ze Spring Boot 3.4.4, który zawiera lukę w zabezpieczeniach, uniemożliwiającą dostęp do punktów końcowych. Xygeni identyfikuje ją i weryfikuje wszystkie nowsze wersje:
- Wersja 3.4.5 całkowicie rozwiązuje ten problem.
- Wersja 3.5.0 dodaje nowe funkcje, ale psuje kompatybilność.
- Wersja 3.4.6 wprowadza inne ryzyko.
W rezultacie Xygeni wybiera wersję 3.4.5 i otwiera pull request z już zastosowaną poprawką. Zespół ją przegląda, zapoznaje się z analizą i pewnie ją scala.
Przekształcając ulepszenia w świadome, obarczone niskim ryzykiem działaniacisDzięki Xygeni automatyczne usuwanie usterek staje się naturalną częścią procesu tworzenia oprogramowania, a nie przykrym obowiązkiem.
Secrets Auto Remediation
Wyciek sekretów Są niebezpieczne. Na szczęście Xygeni powstrzymuje je, zanim wyrządzą szkody. Kiedy programista commitw tajemnicy, jak AWS klucz dostępu lub GitLab PATXygeni natychmiast wykrywa narażenie i, jeśli włączona jest funkcja automatycznego usuwania, natychmiast unieważnia tajny kod.
Zapobiega to atakom na tajne dane, nawet jeśli zostały ujawnione tylko na krótko. Co więcej, pozwala zespołom na kontynuowanie działań bez konieczności przełączania kontekstu lub ręcznego unieważniania.
Jak to działa
- Pchnięcie lub pull request wyzwalacze Skaner sekretów Xygeni.
- Skaner sprawdza, czy ujawniony klucz tajny jest prawidłowy.
- Jeśli klucz jest prawidłowy i włączona jest automatyczna naprawa, Xygeni używa interfejsu API danej usługi do natychmiastowego unieważnienia klucza.
- Zaraz potem skaner aktualizuje status problemu w systemie Xygeni dashboard, oznacza go jako naprawiony i obniża jego rangę do informacyjnej.
Od razu po wyjęciu z pudełka Xygeni obsługuje naprawę playbooks dla kluczy AWS, tokenów API Google, osobistych tokenów dostępu GitLab i sekretów Slack. Co więcej, kolejne integracje są regularnie dodawane w odpowiedzi na zapotrzebowanie klientów.
Dzięki temu higiena sekretów staje się bezobsługowa i w pełni identyfikowalna. Możesz również ręcznie zarządzać sekretami za pomocą interfejsu użytkownika lub zintegrować unieważnianie z własnymi procesami automatyzacji.
Podsumowując, Xygeni zapewnia praktyczne i bieżące usuwanie sekretów pipeline, pomagając Ci unikać naruszeń bez przerywania rozwoju.
5. Na co zwrócić uwagę przy wyborze narzędzia do naprawy usterek samochodowych
Wybór narzędzia do automatycznej naprawy to nie tylko zaznaczanie pól wyboru. Potrzebujesz systemu, który pomoże Twojemu zespołowi faktycznie rozwiązać problemy z bezpieczeństwem, a nie tylko je zgłosić. Podczas gdy niektóre narzędzia wysyłają alerty, które są ignorowane, odpowiednie narzędzie podejmuje działania, nie generując hałasu.
Aby skutecznie ocenić swoje opcje, rozważ poniższe kluczowe pytania:
Czy priorytety ustalane są na podstawie rzeczywistego ryzyka?
Nie każda luka powinna mieć taką samą wagę. Inteligentne narzędzie do naprawy bierze pod uwagę podatność na wykorzystanie, osiągalnośći wpływ na biznes. Na przykład krytyczna wada w niedostępnym kodzie nie wymaga tak pilnej interwencji, jak ujawnienie danych uwierzytelniających w gałęzi produkcyjnej.
Czy sugeruje rozwiązania uwzględniające kontekst?
Przydatne narzędzie robi więcej niż tylko informuje, co poszło nie tak. Podpowiada, jak to naprawić, używając kod bezpieczeństwa Przykłady oparte na języku, frameworku i wzorcach kodowania. Dzięki temu programiści mogą szybko i dokładnie rozwiązywać problemy, bez zgadywania i szukania rozwiązań.
Czy chroni na całej długości? SDLC?
Naprawianie problemów w środowisku produkcyjnym jest już za późno. Silny system automatycznej naprawy skanuje i usuwa luki w zabezpieczeniach podczas rozwoju, w CI. pipelines oraz podczas wdrażania. Ponadto musi obejmować kod źródłowy, pakiety open source, sekrety i pliki infrastruktury jako kodu.
Czy integruje się z używanymi obecnie narzędziami?
Bezpieczeństwo działa tylko wtedy, gdy jest zgodne z procesami pracy programistów. Dlatego Twoje narzędzie powinno płynnie współpracować z GitHubem, GitLabem i innymi platformami. bitbucket, Jenkins, I inne CI/CD platform. Powinno to również umożliwić programistom stosowanie poprawek bezpośrednio z poziomu środowiska IDE, dzięki czemu bezpieczeństwo stanie się częścią codziennej pracy.
Czy obsługuje elastyczne zasady?
Czasami potrzebujesz pełnej automatyzacji. Innym razem wolisz sprawdzić poprawki przed ich zastosowaniem. Najlepsze narzędzia pozwalają zespołom ds. bezpieczeństwa definiować polityki, takie jak automatyczne naprawianie krytycznych luk w wrażliwych repozytoriach, jednocześnie umożliwiając programistom przeglądanie ustaleń o niższym ryzyku. To zapewnia równowagę i utrzymuje zaufanie.
6. Od wykrycia do naprawy: co sprawia, że automatyczna naprawa jest inteligentna
Większość narzędzi bezpieczeństwa koncentruje się na alertach, ale nie wszystkie alerty zasługują na taką samą uwagę. Dlatego inteligentne narzędzia do naprawy samochodów wykraczają poza wykrywanie. Pomagają zespołom naprawić to, co naprawdę ważne.
Silnik Xygeni analizuje nie tylko CVSS Wynik, ale także dostępność, podatność na wykorzystanie i wpływ podatności na Twoją firmę. Dzięki temu Twój zespół unika marnowania czasu na problemy o niskim priorytecie.
Ponadto Xygeni Ryzyko remediacji Funkcja ta analizuje każdą możliwą ścieżkę aktualizacji dla zależności open source. Wskazuje, która poprawka jest bezpieczna, która może wprowadzać nowe zagrożenia, a która może zakłócać działanie.
To sprawia, że automatyczna naprawa szybciej i bezpieczniej. AutoFix, SCA ocena ryzyka i unieważnianie tajemnic współpracują ze sobą, aby usprawnić bezpieczny cykl życia rozwoju.
Dlatego też inteligentna naprawa usterek samochodowych polega na rozwiązywaniu właściwych problemów, we właściwy sposób i we właściwym czasie.
7. Automatyczne naprawianie w działaniu: scenariusz DevOps
Spójrzmy jak naprawa samochodów pracuje w rzeczywistym środowisku DevOps pipeline.
Wyobraź sobie projekt Node.js, w którym skanowanie CI wykrywa znaną lukę w zabezpieczeniach express pakiet. Plik SCA Silnik ocenia cztery opcje aktualizacji:
- Jedna wersja nie rozwiązuje problemu.
- Inny wprowadza kilka nowych CVE.
- Trzeci psuje dotychczasową funkcjonalność.
- Wreszcie jedna z wersji oferuje czystą łatkę, która nie niesie ze sobą nowego ryzyka.
Dzięki Ryzyko remediacjiXygeni wyraźnie zaleca bezpieczną wersję. Tworzy ona pull request, zawiera pełną listę zmian i umożliwia pipeline aby kontynuować bezpiecznie.
Co najważniejsze, nie potrzeba żadnych badań manualnych. Zamiast tego Xygeni stosuje automatyczna naprawa które pasuje do kontekstu biznesowego i przepływu rozwoju.
Ten rodzaj automatyzacji utrzymuje Twoje bezpieczny cykl życia rozwoju przebiega sprawnie, bez opóźnień.
8. Xygeni kontra narzędzia tradycyjne: krótkie porównanie
Aby wybrać właściwe rozwiązanie, pomocne jest porównanie narzędzia do naprawy samochodów obok siebie. Tradycyjne skanery często pozostawiają luki, podczas gdy Xygeni oferuje kompletne i zintegrowane doświadczenie.
| Cecha | Tradycyjne narzędzia | Narzędzie do automatycznej naprawy Xygeni |
|---|---|---|
| Wykrywanie luk | ✕ Statyczne i oparte na alertach | ✓ W czasie rzeczywistym z głębokim kontekstem |
| Kod AutoFix (SAST) | ✕ Poprawki ręczne lub ogólne | ✓ Bezpieczne sugestie generowane przez sztuczną inteligencję |
| Naprawa zależności | ✕ Zaktualizuj tylko do najnowszej wersji | ✓ Zalecenia dotyczące aktualizacji oparte na ryzyku |
| Zarządzanie tajemnicami | ✕ Powiadom tylko | ✓ Automatyczne odwoływanie i zmniejszanie ważności |
| CI/CD Integracja | ✕ Wymaga wtyczek | ✓ Natywny z GitHub, GitLab, Jenkins |
| Priorytetyzacja ryzyka | ✕ Tylko wynik CVSS | ✓ Obejmuje możliwość wykorzystania i wpływ |
| Bezpieczny cykl rozwojowy | ✕ Odłączone narzędzia | ✓ Pełny SDLC zasięg na jednej platformie |
| Doświadczenie programisty | ✕ Hałaśliwy i niejasny | ✓ Na pierwszym miejscu dla programistów, przyjazny dla przepływu pracy |
Wyraźnie, automatyczna naprawa jest skuteczny tylko wtedy, gdy jest inteligentny, praktyczny i dostosowany do potrzeb programistów. Xygeni oferuje wszystko, czego potrzebujesz, aby zabezpieczyć bazę kodu bez spowalniania pracy.
9. Korzystaj z automatycznej naprawy i buduj bezpiecznie
Rozwój nowoczesnego oprogramowania postępuje obecnie szybciej niż kiedykolwiek. W związku z tym bezpieczeństwo musi nadążać za tym procesem, nie przeszkadzając w jego rozwoju. Tradycyjne podejścia, takie jak ręczna selekcja i rozproszone narzędzia, nie są już w stanie skutecznie chronić łańcucha dostaw oprogramowania. Dlatego zespoły muszą wdrażać inteligentniejsze i bardziej zautomatyzowane rozwiązania.
Właśnie w tym miejscu Xygeni błyszczy. Zamiast przytłaczać programistów alertami i kolejkami zgłoszeń, Xygeni pomaga rozwiązywać rzeczywiste problemy na bieżąco. Od niezabezpieczonego kodu i podatnych na ataki zależności po ujawnione sekrety – każdy element Twojego SDLC korzyści z automatycznej naprawy.
Z Xygeni otrzymujesz:
- Natychmiastowa naprawa niezabezpieczonego kodu przy użyciu sztucznej inteligencji.
- Bezpieczniejsze aktualizacje oprogramowania typu open source dzięki ryzyku naprawczemu.
- Automatyczne unieważnianie tajemnic i ścieżki audytu.
- Natywna integracja z Twoim CI/CD pipeline.
Co ważniejsze, zmniejszasz ryzyko bez zwiększania obciążenia pracą. Dzięki temu Twój zespół może działać szybko, zachowując bezpieczeństwo.
Podsumowując, automatyczna naprawa nie jest już luksusem. Jest wymogiem bezpiecznego rozwoju oprogramowania na dużą skalę. Na szczęście Xygeni sprawia, że ochrona bazy kodu jest łatwiejsza niż kiedykolwiek wcześniej, bez spowalniania pracy.
Rozpocznij 7-dniowy bezpłatny okres próbny Xygeni. Nie wymagamy karty kredytowej. Po prostu bezpieczne kompilacje, od razu po instalacji.

