






Ataki typu SQL injection pozostają jedną z najniebezpieczniejszych i najbardziej rozpowszechnionych luk w zabezpieczeniach aplikacji internetowych. Jeśli nie zostaną wyeliminowane, mogą umożliwić atakującym dostęp do poufnych danych, ich modyfikację lub zniszczenie poprzez źle sformułowane zapytania do bazy danych. Dlatego zrozumienie, jak zapobiegać atakom typu SQL injection – i stosowanie proaktywnych testów pod kątem takich ataków – jest dziś kluczowe dla każdego zespołu programistycznego i DevSecOps.
Raport Verizon Data Breach Investigations Report z 2025 roku wykazał, że wstrzyknięcia SQL przyczyniły się do 12% wszystkich naruszeń danych, w porównaniu z 9% rok wcześniej. W rankingu OWASP Top 10 z 2025 roku, wstrzyknięcia (kategoria, do której należy wstrzyknięcie SQL) nadal stanowią ponad 14 000 zarejestrowanych luk bezpieczeństwa (CVE), a 100% aplikacji testowanych przez OWASP zostało sprawdzonych pod kątem tej formy. Luka nie stała się mniej niebezpieczna. Przesunęła się jedynie z 3. na 5. miejsce w rankingu, głównie dzięki pojawieniu się nowych, bardziej wpływowych kategorii, a nie dlatego, że zaprzestano wykorzystywania wstrzyknięć SQL.
W tym przewodniku omówimy:
- Czym są ataki SQL Injection i jak działają
- Techniki zapobiegawcze zalecane przez OWASP
- Kluczowe strategie testowania metodą wstrzykiwania kodu SQL
- W jaki sposób Xygeni'ego SAST silnik wykrywa luki w zabezpieczeniach typu SQL injection na wczesnym etapie SDLC
Przyjrzyjmy się bliżej sposobowi zabezpieczenia kodu, przesunięciu kwestii bezpieczeństwa na lewo i obronie łańcucha dostaw oprogramowania przed jedną z najstarszych (i wciąż aktywnych) metod ataków.
Czym jest atak SQL Injection?
SQL Injection to atak na poziomie kodu, polegający na wstawianiu złośliwych danych do zapytań SQL w celu manipulowania lub omijania operacji na bazie danych. Często ma to miejsce, gdy dane dostarczone przez użytkownika są używane w zapytaniu bez odpowiedniej walidacji lub oczyszczania.
Na przykład atakujący mogą wykorzystać login formularzy, pasków wyszukiwania lub parametrów API w celu:
- Omiń uwierzytelnianie
- Odzyskaj poufne dane
- Usuń lub uszkodz rekordy
- Wykonywanie operacji administracyjnych w bazie danych
Jeśli chcesz zapobiegać atakom SQL injectionPierwszym krokiem jest zrozumienie, jak one działają.
Przykład wstrzykiwania kodu SQL w świecie rzeczywistym
Weź prosty kod Java login pytanie:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Jeśli użytkownik wprowadzi to:
					user: ' OR 1=1 --
pass: anything
Staje się:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Atakujący uzyskuje dostęp, sprawiając, że warunek zawsze będzie prawdziwy. To podręcznikowy przykład dlaczego testy SQL injection jest tak istotny w trakcie rozwoju.
Jak zapobiegać atakom SQL Injections: praktyczne wskazówki
Teraz, gdy rozumiemy, co a SQL injection czym jest i jak działa, przyjrzyjmy się bliżej jak zapobiegać atakom SQL injection w rzeczywistych projektach. Dobra wiadomość? Istnieją sprawdzone, przyjazne dla programistów najlepsze praktyki, które pomagają powstrzymać te ataki, zanim się pojawią.
Arkusz informacyjny OWASP dotyczący zapobiegania wstrzyknięciom SQL to zaufane źródło informacji na temat tworzenia bezpiecznych interakcji z bazami danych. Zaleca kilka podstawowych technik:
1. Użyj przygotowanych instrukcji (z zapytaniami parametrycznymi)
Przede wszystkim, zawsze używaj zapytań parametryzowanych zamiast konkatenacji ciągów znaków w przypadku danych wprowadzanych przez użytkownika. Instrukcje preparowane nakazują bazie danych traktowanie danych wejściowych wyłącznie jako danych, a nie jako części logiki SQL.
Oto bezpieczniejsza wersja login zapytanie przy użyciu języka Java Przygotowane oświadczenie:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Dzięki temu, nawet jeśli użytkownik spróbuje czegoś złośliwego, wprowadzone dane nie zmienią struktury zapytania.
2. Zweryfikuj i zdezynfekuj dane wejściowe
Chociaż zapytania parametryczne wykonują większość pracy, nadal ważne jest sprawdzanie typów i długości danych wejściowych. Na przykład odrzucaj dane wejściowe z nieoczekiwanymi znakami lub formatami.
Co więcej, nigdy nie ufaj informacjom wprowadzanym przez użytkownika — nawet jeśli pochodzą one z interfejsu użytkownika lub aplikacji mobilnej.
3. Używaj narzędzi ORM mądrze
Wiele nowoczesnych frameworków i systemów ORM (takich jak Hibernate czy Django ORM) domyślnie oferuje zabezpieczenia przed wstrzyknięciem kodu SQL. Programiści nadal mogą jednak tworzyć surowe zapytania lub omijać bezpieczne metody. Zawsze korzystaj z funkcji ORM zgodnie z ich przeznaczeniem i unikaj mieszania surowego kodu SQL, chyba że jest to absolutnie konieczne.
Kod generowany przez sztuczną inteligencję niesie ze sobą to samo ryzyko, ale w nowej formie. ORM-y, takie jak Django i Hibernate, domyślnie parametryzują zapytania, ale ochrona ta znika w momencie, gdy programista lub asystent programistyczny AI przejdzie do surowego zapytania lub przekaże nazwę pola kontrolowaną przez użytkownika. Własny raport CVE-2024-42005 Django pokazał, że dzieje się tak w rzekomo „bezpiecznej” metodzie. Logikę SQL sugerowaną przez asystenta AI należy traktować z taką samą uwagą, jak każdą inną konstrukcję zapytania. Domyślna parametryzacja nie przetrwa skrótu sugerowanego przez człowieka lub sztuczną inteligencję.
4. Zasada najmniejszych przywilejów
Kolejna pomocna wskazówka: ogranicz uprawnienia do bazy danych. Nawet jeśli dojdzie do wstrzyknięcia, użytkownik z dostępem tylko do odczytu nie będzie mógł usunąć tabel ani zaktualizować poufnych danych.
5. Testuj stale za pomocą narzędzi bezpieczeństwa
Na koniec przyjmij Testowanie metodą wstrzykiwania kodu SQL Narzędzia, które mogą wykryć te wady, zanim trafią do produkcji. Wkrótce opowiemy więcej o tym, jak Xygeni to robi.
Podsumowując, zapobieganie atakom SQL injection nie polega na stosowaniu jednej magicznej sztuczki, ale na stosowaniu małych, spójnych zabezpieczeń w całym kodzie i infrastrukturze.
Testowanie wstrzykiwania kodu SQL: wykrywanie błędów, zanim zrobią to atakujący
Nawet przy wdrożeniu najlepszych praktyk, błędy mogą się umknąć. Właśnie tam Testowanie metodą wstrzykiwania kodu SQL staje się niezbędna.
Jak jednak wygląda testowanie w praktyce?
Testowanie ręczne
Zespoły ds. bezpieczeństwa i etyczni hakerzy często testują punkty końcowe, wstrzykując znaki specjalne, takie jak 'LUB 1=1 — aby sprawdzić, czy zapytania nie zostaną przerwane lub zwrócą nieoczekiwane wyniki. Choć ta metoda jest skuteczna, jest czasochłonna i trudna do skalowania.
Automatyczne testowanie
Większość współczesnych zespołów DevSecOps opiera się obecnie na zautomatyzowanych narzędziach, takich jak Static Application Security Testing (SAST) — skanowanie kodu w poszukiwaniu luk w zabezpieczeniach podczas tworzenia. Te narzędzia analizują kod bez jego uruchamiania, pomagając wykryć problemy takie jak:
- Połączone ciągi SQL
- Niebezpieczne dane wprowadzane przez użytkownika w zapytaniach
- Stary kod z niebezpiecznymi wzorcami
Jak Xygeni pomaga zapobiegać atakom SQL Injection i je wykrywać
At XygeniWierzymy, że najlepszym sposobem zapobiegania atakom SQL injection jest ich wczesne wykrycie – najlepiej zanim opuszczą edytor kodu. Właśnie to Code Security Rozwiązanie jest do tego stworzone.
Przyjrzyjmy się bliżej, jak wspieramy Testowanie metodą wstrzykiwania kodu SQL i zapobiegania w rzeczywistych środowiskach programistycznych.
Potężna analiza kodu statycznego (SAST) do wykrywania wstrzyknięć SQL
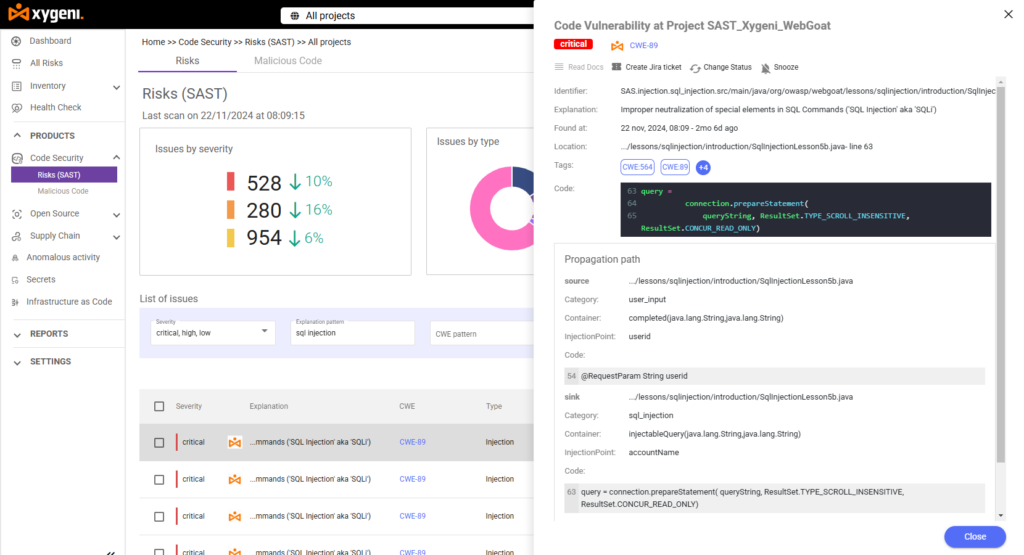
Nasza platforma obejmuje potężne narzędzie do testowania bezpieczeństwa aplikacji statycznych (SAST) silnik skanujący bazę kodu w poszukiwaniu ryzykownych wzorców SQL — takich jak dynamiczne zapytania zbudowane na podstawie danych wprowadzanych przez użytkownika lub zakodowane na stałe ciągi znaków. Gdy nasze narzędzie wykryje potencjalny SQL injection, oznacza dokładną lokalizację w kodzie źródłowym, podkreśla poziom ryzyka (np. krytyczny) i pokazuje szczegółowe wyjaśnienie.
Na przykład w jednym projekcie testowym nasz SAST Silnik wykrył krytyczną lukę w zabezpieczeniach typu SQL injection w pliku Java:
- CWECWE-89 (wstrzyknięcie kodu SQL)
- Lokalizacja:Linia 71 w SqlInjectionLesson5b.java
- Punkt wtrysku:Identyfikator użytkownika przekazywany bezpośrednio do zapytania SQL
- Ścieżka propagacji: Wyczyść ślad od wejścia do wykonania zapytania
Ten poziom szczegółowości pomaga programistom zrozumieć, gdzie zaczyna się problem (źródło), jak rozprzestrzenia się w kodzie (rozprzestrzenianie się) i gdzie powoduje ryzyko (miejsce zrzutu).
Kontekstowe sugestie naprawcze
Co więcej, Xygeni nie ogranicza się do wykrywania – prowadzimy Twój zespół przez cały proces jak zapobiegać atakom SQL injection z poradami kontekstowymi i sugestiami poprawek kodu. Na przykład, jeśli wykryjemy, że zapytanie jest zbudowane z wykorzystaniem konkatenacji ciągów znaków, zalecamy przejście na polecenia sparametryzowane i wyjaśnienie, jak to zrobić.
Oznacza to, że programiści mogą rozwiązywać problemy bez konieczności bycia ekspertami od bezpieczeństwa.
Wyniki są również automatycznie sortowane za pomocą funkcji AI Triage, która generuje werdykt, pilność i złożoność naprawy dla każdego wykrycia ataku SQL injection, dzięki czemu krytyczny, łatwy do naprawienia przypadek nie znajduje się w tej samej kolejce, co przypadek o niskim priorytecie.
Bezproblemowa integracja z Twoim procesem pracy programistycznej
Nasze rozwiązanie idealnie wpasowuje się w Twoje istniejące narzędzia – GitHub, GitLab, Bitbucket i inne. Dzięki temu kontrole bezpieczeństwa są przeprowadzane automatycznie przy każdym pull request lub kompilacji. Niezależnie od tego, czy recenzujesz nową funkcję, czy aktualizujesz starszy kod, Testowanie metodą wstrzykiwania kodu SQL staje się częścią twojego CI/CD pipeline.
Alerty w czasie rzeczywistym i Dashboards
Wreszcie scentralizowany system Xygeni dashboards i alerty w czasie rzeczywistym zapewniają Twojemu zespołowi wgląd w trendy ataków SQL injection we wszystkich projektach. Możesz śledzić luki w zabezpieczeniach według stopnia zaawansowania, zespołu lub projektu — i udowodnić zgodność z OWASP Top 10 i innymi standards.
Ataki typu SQL Injection w świecie rzeczywistym: wnioski z praktyki
Ataki typu SQL injection doprowadziły do jednych z najpoważniejszych naruszeń danych w historii, podkreślając krytyczną potrzebę solidne zabezpieczenia aplikacjiOto godne uwagi przykłady z życia wzięte:
1. Naruszenie systemu płatności Heartland (2008)
W 2008, Systemy płatności Heartland, główny operator płatności, padł ofiarą ataku, w wyniku którego ujawniono około 130 milionów numerów kart kredytowych i debetowych. Atakujący wykorzystali lukę w zabezpieczeniach SQL injection, aby zinfiltrować sieć firmy, co doprowadziło do jednego z największych naruszeń danych w historii.
2. Yahoo! Voices: Wyciek danych (2012)
W lipcu 2012, Głosy Yahoo! padł ofiarą ataku typu SQL injection, który naruszył bezpieczeństwo prawie 450 000 kont użytkowników. Hakerzy wykorzystali luki w zabezpieczeniach serwerów baz danych Yahoo, aby uzyskać niezaszyfrowane nazwy użytkowników i hasła, co uwypukla zagrożenia związane z nieodpowiednią walidacją danych wejściowych.
3. Wyciek danych TalkTalk (2015)
Telekomunikacja w Wielkiej Brytanii Dostawca TalkTalk padł ofiarą ataku typu SQL injection w 2015 roku, w wyniku którego ujawniono dane osobowe około 160 000 klientów. Atakujący wykorzystali luki w zabezpieczeniach stron internetowych firmy, co doprowadziło do znacznych strat finansowych i utraty reputacji.
4. Naruszenie Freepik i Flaticon (2020)
W 2020, Firma Freepik ujawnił, że atak typu SQL injection doprowadził do wycieku 8.3 miliona rekordów użytkowników z platform Freepik i Flaticon. Atakujący wykorzystali lukę w zabezpieczeniach platformy Flaticon, co uwydatnia ryzyko związane z komponentami firm trzecich w łańcuchu dostaw oprogramowania.
5. Luka w zabezpieczeniach wtyczki WooCommerce (2022)
W 2022 roku odkryto krytyczną lukę w zabezpieczeniach typu SQL injection Dropshipping WooCommerce przez wtyczkę OPMC do WordPressa. Ta luka w zabezpieczeniach typu SQL injection, oceniona na 9.8 na 10 w skali powagi, uwypukliła potencjalne ryzyko, jakie stwarzają wtyczki innych firm na platformach e-commerce.
6. Zagrożenie cybernetyczne Boolki wdrażające trojana BMANAGER (2024)
W 2024 roku aktor zagrażający nazwany 'Boolka' Zaobserwowano, że hakerzy włamywali się na strony internetowe za pomocą ataków typu SQL injection, aby wdrożyć modułowego trojana o nazwie BMANAGER. Ta kampania pokazała ewolucję taktyk cyberprzestępców wykorzystujących ataki typu SQL injection do dystrybucji złośliwego oprogramowania.
Incydenty te podkreślają stałe zagrożenie atakami typu SQL injection oraz konieczność wdrażania solidnych środków bezpieczeństwa, w tym regularnych przeglądów kodu, sprawdzania poprawności danych wejściowych i stosowania zaawansowanych narzędzi bezpieczeństwa w celu wykrywania i zapobiegania tego typu lukom w zabezpieczeniach.
7. BeyondTrust / naruszenie bezpieczeństwa amerykańskiego Departamentu Skarbu (grudzień 2024 – luty 2025)
A PostgreSQL typu zero-day (CVE-2025-1094) umożliwiono wstrzyknięcie kodu SQL poprzez nieprawidłową obsługę nieprawidłowo sformatowanych danych wejściowych psqlInteraktywny terminal PostgreSQL. Sponsorowani przez państwo atakujący, śledzeni jako Silk Typhoon, połączyli go z platformą zdalnego wsparcia BeyondTrust, atakując co najmniej 17 enterprise przypadków klientów, w tym Departamentu Skarbu USA. To jeden z najpoważniejszych potwierdzonych przypadków ataków typu SQL injection w ostatnich latach i przypomnienie, że ta klasa podatności nie ogranicza się do formularzy internetowych; dotyczy ona również sterowników baz danych i narzędzi interaktywnych.
🔧 Pro Tip: Regularne testy bezpieczeństwa, zwłaszcza przy użyciu narzędzi takich jak Xygeni SAST Silnik pomaga wykryć te punkty wtrysku zanim atakujący będą mogli je wykorzystać.
Zabezpiecz swój kod, zapobiegaj atakom SQL Injections
Wstrzyknięcie SQL to jedno z najstarszych zagrożeń bezpieczeństwa aplikacji i wciąż jedno z najgroźniejszych: awans OWASP na 5. miejsce w 2025 roku odzwierciedla pojawienie się nowych kategorii, a nie zmniejszenie podatności na ataki SQL injection. Nadal można temu całkowicie zapobiec dzięki odpowiedniej kombinacji praktyk, od sparametryzowanych zapytań po traktowanie kodu sugerowanego przez sztuczną inteligencję z taką samą uwagą, jak kodu napisanego przez ludzi.
W Xygeni ułatwiamy wyprzedzanie zagrożeń. Nasze code security Rozwiązanie zapewnia Twojemu zespołowi widoczność, automatyzację i wskazówki niezbędne do wczesnego wykrywania luk w zabezpieczeniach typu SQL injection, ich oceny według stopnia pilności i szybkiego usuwania. Bez zgadywania. Bez luk. Po prostu zabezpiecz kod od samego początku, niezależnie od tego, czy został napisany przez programistę, czy zasugerowany przez asystenta AI.
Jeśli więc chcesz, aby ataki SQL injections stały się przeszłością, a jednocześnie chcesz, aby proces tworzenia oprogramowania przebiegał szybko i sprawnie, jesteśmy gotowi Ci pomóc.
Wypróbuj Xygeni za darmo i zacznij zapobiegać atakom SQL injection zanim dotrą one do środowiska produkcyjnego.

FAQ
Czy atak SQL injection nadal będzie poważnym zagrożeniem bezpieczeństwa w roku 2026?
Tak. Chociaż OWASP przesunął „Injection” z 3. na 5. miejsce w swoim rankingu Top 10 z 2025 roku, kategoria ta nadal odpowiada za ponad 14 000 luk bezpieczeństwa (CVE) związanych z wstrzykiwaniem kodu SQL. Z kolei raport Verizon DBIR z 2025 roku wykazał, że przyczyniła się ona do 12% naruszeń, w porównaniu z 9% w roku poprzednim.
Czy rozwiązania ORM, takie jak Django lub Hibernate, mogą całkowicie zapobiec atakom SQL?
Nie. Domyślnie ORM-y parametryzują zapytania, ale ochrona przestaje działać w momencie, gdy programista użyje surowego zapytania lub niebezpiecznej metody. Błąd CVE-2024-42005 w Django to prawdziwy przykład ataku typu SQL injection za pośrednictwem metody uważanej za bezpieczną.
Jak kod generowany przez sztuczną inteligencję wpływa na ryzyko ataku SQL injection?
Asystenci kodowania AI mogą sugerować te same niebezpieczne wzorce, co ludzie, zapytania składające się z ciągów znaków lub niezweryfikowane dane wejściowe, dlatego też powinni być sprawdzani z taką samą surowością, jak kod napisany przez ludzi, a nie domyślnie traktowani jako zaufany.
