






TL; DR
ASPM security, explained in one minute
Most AppSec teams don't have a detection problem. They have a "which of these 5,000 findings matters?" problem.
- Co to jest: Application Security Posture Management (ASPM) is the practice of collecting findings from every application security tool (SAST, SCA, sekrety, IaC, CI/CD and DAST) into one view, removing duplicates, and prioritizing them by exploitability and business impact.
- Dlaczego jest to ważne: it shifts AppSec from "find and fix everything" to "validate and prioritize," so teams fix the risks that can actually be exploited first.
- Co zawiera: asset discovery and inventory, unified vulnerability management, risk-based prioritization, remediation workflows, and governance and compliance reporting.
- How Xygeni approaches it: native scanners across the SDLC plus findings ingested from tools you already run, such as Snyk, Veracode, Checkmarx and SonarQube, in one prioritized risk view.
Podsumowując: ASPM doesn't replace your scanners. It makes their output usable.
W erze, w której zagrożenia cyfrowe ewoluują szybciej niż kiedykolwiek, ochrona aplikacji przed cyberatakami wyszła poza zwykłą konieczność, stając się koniecznością dla przetrwania w cyfrowym krajobrazie. 60% przedsiębiorstw stoi w obliczu poważnych naruszeń cyberbezpieczeństwa z powodu luk w aplikacjach każdego rokuPytanie nie brzmi już, czy organizacja zostanie zaatakowana, ale kiedy. Ta brutalna rzeczywistość przynosi Application Security Posture Management (ASPM) na czele strategii cyberbezpieczeństwa, oferując tarczę i wszechstronną broń przeciwko stale rosnącej liczbie zagrożeń cybernetycznych.
ASPM Bezpieczeństwo, termin, który szybko zyskał popularność wśród ekspertów ds. cyberbezpieczeństwa, oznacza zmianę paradygmatu od tradycyjnych, reaktywnych środków bezpieczeństwa do proaktywnych, strategicznych ram, które mogą przewidywać, zapobiegać i chronić aplikacje przed podstępnymi zagrożeniami ery cyfrowej. Ale czym właściwie jest ASPMi jak może zmienić sposób, w jaki firmy zabezpieczają swoje zasoby cyfrowe? Ten wpis zagłębia się w istotę Application Security Posture Management, odkrywając jego rolę jako kamienia węgielnego nowoczesnego cyberbezpieczeństwa i katalizatora sukcesu biznesowego w coraz bardziej połączonym świecie.
Dołącz do nas, aby poznać kluczowe elementy, niezaprzeczalne korzyści i praktyczne kroki wdrażania ASPM, zapewniając, że Twoje aplikacje są nie tylko bezpieczne, ale i odporne na cyberzagrożenia jutra. Niezależnie od tego, czy jesteś dyrektorem technicznym (CTO), specjalistą ds. cyberbezpieczeństwa, czy liderem biznesowym dążącym do doskonałości operacyjnej, zrozumienie ASPM to pierwszy krok w kierunku ulepszenia strategii cyberbezpieczeństwa i zabezpieczenia Twojej cyfrowej granicy.
Spis treści
Co jest ASPM? Zrozumienie podstaw Application Security Posture Management
Application Security Posture Management (ASPM) to zaawansowane podejście wykraczające poza tradycyjne metody zabezpieczania aplikacji poprzez integrację zasobów, procesów i technologii w celu ustanowienia wydajnego, systemowego i zrównoważonego programu bezpieczeństwa aplikacji (AppSec). ASPM Security umożliwia organizacjom proaktywne zarządzanie bezpieczeństwem aplikacji, automatyzując i zarządzając zasobami AppSec w celu wyeliminowania luk między środkami bezpieczeństwa a potencjalnymi lukami w zabezpieczeniach.
W jego rdzeniu ASPM umożliwia organizacjom zarządzanie zakresem bezpieczeństwa od pierwszego dnia, nadając priorytet krytycznym lukom i zapewniając zgodność aplikacji z wymogami bezpieczeństwa standardi są zabezpieczone przed ewoluującymi zagrożeniami cybernetycznymi. W przeciwieństwie do konwencjonalnych strategii bezpieczeństwa aplikacji, które często działają reaktywnie, ASPM propels security teams to adopt a more strategic and forward-thinking approach. If you are already evaluating platforms, see our comparison of the Top ASPM narzędzia na rok 2026.
ASPM Wyjaśnienie ram: Zwiększanie cyberbezpieczeństwa dzięki Application Security Posture Management
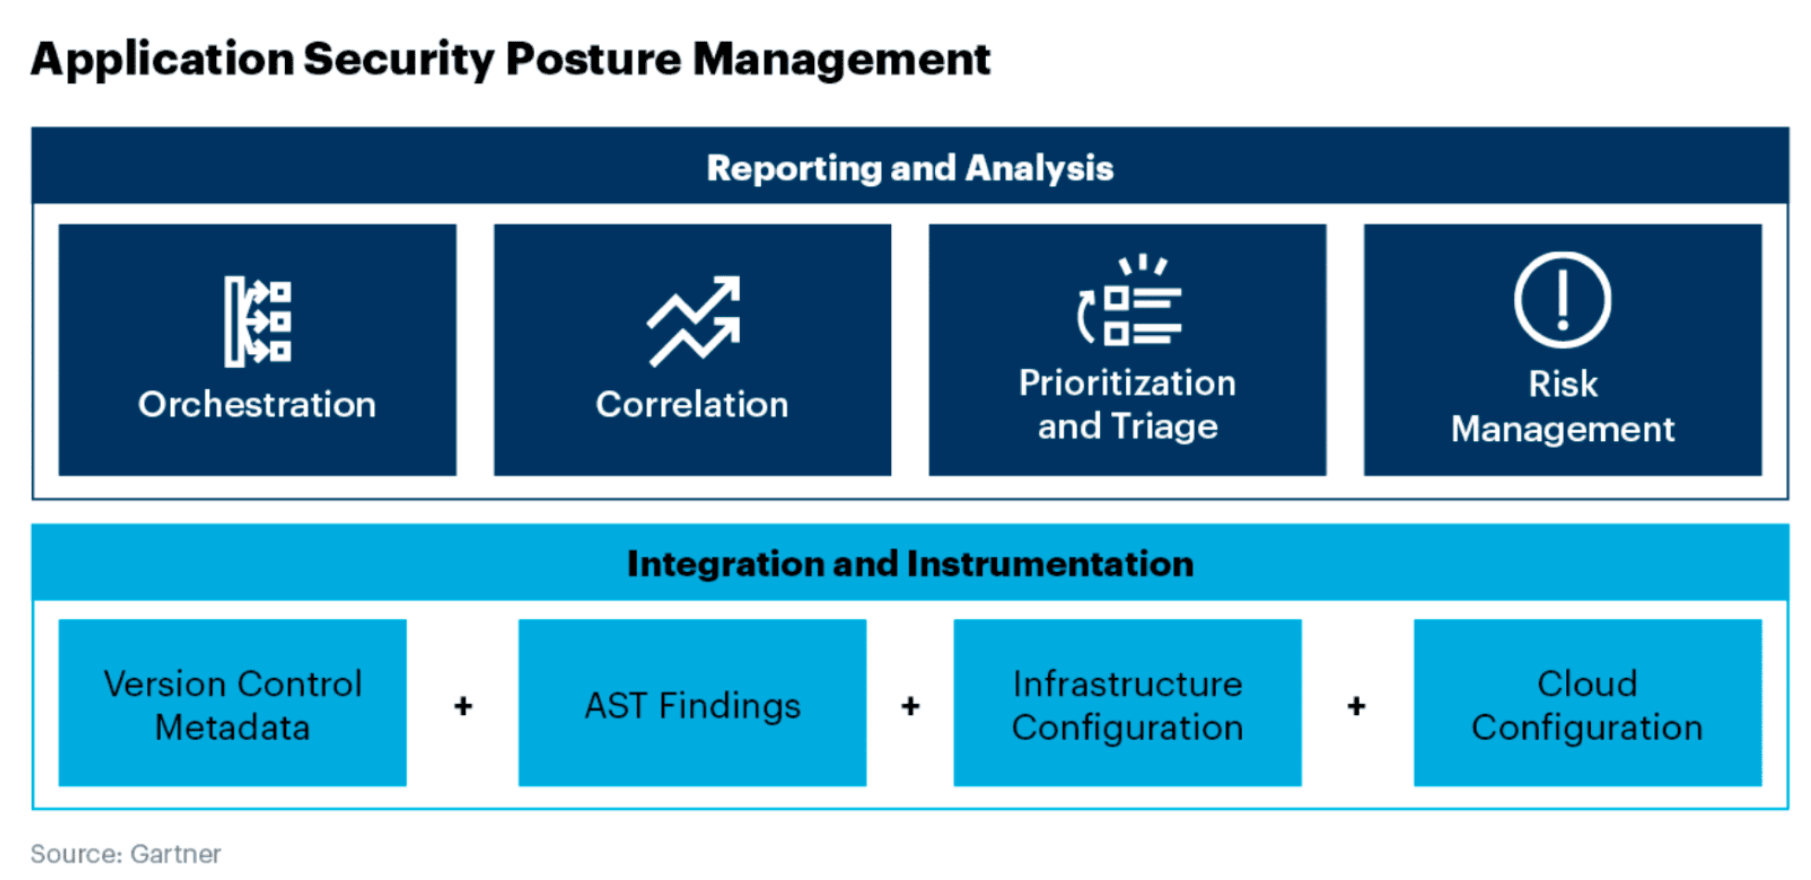
ASPM Struktura opiera się na kilku podstawowych filarach, w tym:
Odkrywanie i inwentaryzacja zasobów: ASPM zaczyna się od kompleksowego mapowania wszystkich zasobów aplikacji, co zapewnia pełną przejrzystość i dokładny spis zasobów aplikacji.
Zarządzanie podatnościami:Centralny dla ASPM to systematyczna identyfikacja, analiza i usuwanie luk w zabezpieczeniach różnych aplikacji, ułatwiona przez zautomatyzowane narzędzia i technologie.
Ocena ryzyka i ustalanie priorytetów: ASPM ocenia podatności w środowisku ryzyka organizacji, ustalając priorytety działań naprawczych na podstawie potencjalnego wpływu na działalność biznesową.
Zarządzanie i zgodność: ASPM zapewnia, że aplikacje są zgodne z ustalonymi standardami bezpieczeństwa standardi wymogów regulacyjnych, integrując praktyki zarządzania z programem AppSec.
ASPM Odgrywa kluczową rolę w nowoczesnych strategiach cyberbezpieczeństwa, zapewniając holistyczne i zintegrowane podejście do bezpieczeństwa aplikacji. Usuwa ograniczenia tradycyjnych Metody AppSec, które często nie nadążają za szybkimi cyklami rozwoju dzisiejszych aplikacji i złożoność.
Wspierając proaktywną i strategiczną postawę bezpieczeństwa, ASPM umożliwia organizacjom skuteczniej łagodzić ryzyko i sprawniej reagować na nowe zagrożenia.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Four acronyms that often get mixed up. Here is what each one covers, and where ASPM pasuje.
| Kategoria | Skupiać | Pytanie, na które odpowiada | Typowy zakres |
|---|---|---|---|
| ASPMApplication Security Posture Management | The application and its SDLC | Which application risks matter most, and who fixes them? | Code, dependencies, secrets, IaC, pipelines and builds, plus findings from other scanners |
| STOWARZYSZENIEOrkiestracja i korelacja bezpieczeństwa aplikacji | Scanner orchestration | How do I run my tools and correlate their results? | Aggregating and deduplicating scanner output; the predecessor of ASPM |
| CNAPPPlatforma ochrony aplikacji w chmurze | Cloud workloads and infrastructure | Is my cloud environment and what runs in it secure? | Cloud configuration, workloads, containers and runtime |
| CSPMZarządzanie stanem bezpieczeństwa w chmurze | Cloud configuration | Are my cloud accounts configured securely? | Misconfigurations and compliance in cloud accounts; often part of a CNAPP |
W jaki sposób ASPM Bezpieczeństwo zmienia bezpieczeństwo aplikacji w nowoczesnych firmach
ASPM to nie tylko kolejny akronim w leksykonie cyberbezpieczeństwa; to zmiana paradygmatu w podejściu zespołów ds. bezpieczeństwa do bezpieczeństwa aplikacji. Dzięki kompleksowemu i elastycznemu frameworkowi, ASPM pomaga organizacjom pewnie poruszać się po zawiłościach cyfrowego świata, gwarantując, że aplikacje są bezpieczne, zgodne z przepisami i odporne na cyberzagrożenia.
W miarę jak jesteśmy świadkami szybko rosnącej integracji ASPM w branży AppSec widać wyraźnie, że takie podejście wyznacza nowe standardy standard dla bezpieczeństwa aplikacji. Organizacje, które przyjmują ASPM są w lepszej pozycji, aby chronić swoje zasoby cyfrowe, chronić poufne dane i utrzymać zaufanie swoich klientów i interesariuszy.
Zasadnicza rola ASPM in Strengthening Modern Cybersecurity Practices
ASPM wykracza poza tradycyjne zabezpieczenia aplikacji, oferując kompleksowy wgląd w stan bezpieczeństwa organizacji, łączenie mocnych stron zautomatyzowanych narzędzi ze strategicznymi procesami w celu skutecznego identyfikowania, oceniania i łagodzenia luk w zabezpieczeniachJego mechanikę można podzielić na kilka kluczowych komponentów.
Kluczowe komponenty ASPM:Podstawowe elementy skutecznego bezpieczeństwa aplikacji
Odkrywanie zasobów i zarządzanie zapasami:
Podstawa ASPM jest zbudowany na kompleksowa identyfikacja i katastralneloging wszystkich zasobów aplikacji w cyfrowym ekosystemie organizacjiObejmuje aplikacje działające i te w fazie rozwoju, biblioteki, interfejsy API i integracje z rozwiązaniami innych firm.
Skuteczne zarządzanie inwentaryzacją aktywów gwarantuje, że każdy komponent jest uwzględniany i monitorowany, co stanowi podstawę solidnej postawy bezpieczeństwa, która:
- Stanowi podstawę kompleksowego zabezpieczenia.
- Umożliwia stosowanie ukierunkowanych środków bezpieczeństwa poprzez zrozumienie zakresu potencjalnych luk w zabezpieczeniach.
Automatyczne wykrywanie i ocena luk w zabezpieczeniach:
ASPM Wykorzystuje zaawansowane technologie skanowania do ciągłego monitorowania zasobów aplikacji pod kątem luk w zabezpieczeniach. Ta automatyzacja obejmuje cały kod statyczny, CI/CD infrastruktura i zespoły, i analizy składu oprogramowania, oferując wieloaspektowy obraz potencjalnych zagrożeń bezpieczeństwa.
Oceniając powagę i kontekst tych luk, ASPM enables targeted responses to the most critical issues. Continuous, automated detection:
- Catches new vulnerabilities as code changes, instead of waiting for the next periodic review.
- Removes duplicate findings across scanners, so the same issue is not counted and assigned twice.
Priorytetyzacja oparta na ryzyku:
Centralnie względem ASPMPodejście firmy opiera się na priorytetyzacji luk w zabezpieczeniach na podstawie ich ryzyka dla organizacji. Obejmuje to analizę potencjalnego wpływu wykorzystania luk w zabezpieczeniach, z uwzględnieniem takich czynników, jak wrażliwość danych, krytyczność aplikacji i poziom narażenia. Priorytetyzacja oparta na ryzyku zapewnia efektywną alokację zasobów, koncentrując działania naprawcze tam, gdzie są najbardziej potrzebne, aby:
- Należy zapewnić efektywne przydzielanie zasobów, aby w pierwszej kolejności zająć się najpoważniejszymi lukami w zabezpieczeniach.
- Pomóż zachować bezpieczeństwo operacyjne bez utrudniania procesów programistycznych.
Automatyzacja przepływu prac naprawczych i łagodzących:
ASPM Usprawnia proces usuwania luk w zabezpieczeniach poprzez zautomatyzowane przepływy pracy. Obejmuje to generowanie zgłoszeń, przypisywanie ich do odpowiednich zespołów programistycznych lub ds. bezpieczeństwa oraz śledzenie postępów prac naprawczych. Automatyzacja umożliwia szybszą i bardziej skoordynowaną reakcję na problemy bezpieczeństwa, minimalizując czas narażenia na atak do:
- Ogranicz ryzyko ataku poprzez szybkie reagowanie na luki w zabezpieczeniach.
- Popraw ogólny poziom bezpieczeństwa, eliminując potencjalne punkty wejścia dla zagrożeń cybernetycznych.
Zgodność i zarządzanie:
W związku ze wzrastającymi wymogami regulacyjnymi, ASPM zapewnia narzędzia niezbędne do utrzymanie spełnienieDzięki ciągłemu monitorowaniu i raportowaniu organizacje mogą zapewnić zgodność swoich aplikacji z odpowiednimi standardi przepisów, unikając w ten sposób potencjalnych kar i szkód wizerunkowych, które:
- Pozwala uniknąć prawnych i finansowych konsekwencji wynikających z braku zgodności.
- Buduje zaufanie klientów i interesariuszy poprzez przestrzeganie najlepszych praktyk bezpieczeństwa.
Integracja ASPM dla zwiększonego bezpieczeństwa aplikacji i solidnego zarządzania łańcuchem dostaw oprogramowania
Integracja Application Security Posture Management (ASPM) w zakresie bezpieczeństwa aplikacji i łańcucha dostaw oprogramowania oznacza strategiczny zwrot w stronę bardziej odpornego, proaktywnego mechanizmu obronnego w obliczu rozwijających się zagrożeń cyfrowych.
Bezpieczeństwo aplikacji:
Lepsza widoczność: ASPM oferuje bezprecedensowa widoczność krajobrazu aplikacji, ujawniając ukryte luki w zabezpieczeniach i błędy w konfiguracji, które atakujący mogliby wykorzystać. Ta kompleksowa świadomość jest kluczowa dla zabezpieczenia złożonych aplikacji w dzisiejszym środowisku zagrożeń.
Integracja DevSecOps: Przez bezproblemowa integracja z DevSecOps praktyki, ASPM promuje kulturę, w której bezpieczeństwo jest integralną częścią całego cyklu rozwoju oprogramowania. Taka współpraca nie tylko poprawia wyniki w zakresie bezpieczeństwa, ale także przyspiesza harmonogram rozwoju oprogramowania.
Łańcuch dostaw oprogramowania:
Zabezpieczanie komponentów innych firm: ASPM odnosi się do rosnącego problemu luk w zabezpieczeniach w łańcuchu dostaw oprogramowania, w szczególności tych związanych z bibliotekami i komponentami stron trzecich. ocenianie i monitorowanie tych zależności zewnętrznych, ASPM ogranicza ryzyko ataków na łańcuch dostaw, które mogą zagrozić integralności aplikacji.
SBOM Generowanie i zarządzanie:Istotny aspekt ASPM w kontekście łańcucha dostaw oprogramowania jest to generowanie i zarządzanie listą materiałów oprogramowania (SBOM)Szczegółowy spis wszystkich komponentów oprogramowania, w tym elementów o otwartym kodzie źródłowym i zastrzeżonych, jest niezbędny do śledzenia luk w zabezpieczeniach i zapewnienia zgodności z wymogami bezpieczeństwa. standards
Zanurz się głęboko ASPM Bezpieczeństwo: kompleksowa analiza Application Security Posture Management Wpływ
Głęboka analiza Application Security Posture Management ujawnia swój transformacyjny potencjał w redefiniowaniu bezpieczeństwa aplikacji. W miarę postępu, głębia i szerokość ASPMWpływ na cyberbezpieczeństwo będzie się nadal zwiększał, co umocni jego rolę jako niezbędnego elementu nowoczesnych strategii bezpieczeństwa.
Wdrożenie ASPM Podnosi strategię bezpieczeństwa aplikacji organizacji z reaktywnej na proaktywną. Ta zmiana paradygmatu jest kluczowa w dzisiejszym dynamicznie ewoluującym krajobrazie cyberzagrożeń, gdzie stawka jest wyższa, a powierzchnia ataku szersza niż kiedykolwiek wcześniej. ASPM, organizacje zyskują:
Zwiększona pozycja bezpieczeństwa:Zapewniając kompleksowy widok krajobrazu bezpieczeństwa aplikacji, ASPM umożliwia organizacjom skuteczniejszą identyfikację i ograniczanie luk w zabezpieczeniach, co przekłada się na poprawę ogólnego poziomu bezpieczeństwa.
Zwinna reakcja na zagrożeniaMonitorowanie w czasie rzeczywistym i zautomatyzowane przepływy pracy ASPM umożliwiają szybką reakcję na zagrożenia bezpieczeństwa, minimalizując potencjalne szkody i zapewniając ciągłość działania firmy.
Strategiczne zarządzanie ryzykiem:Dzięki swoim ramom ustalania priorytetów opartym na ryzyku, ASPM strategicznie przydziela zasoby bezpieczeństwa, koncentrując się na obszarach o największym wpływie i podatności na zagrożenia.
Kultura bezpieczeństwa oparta na współpracy: ASPM promuje środowisko współpracy, w którym odpowiedzialność za bezpieczeństwo spoczywa na każdym z nas, przełamując bariery między zespołami i integrując bezpieczeństwo w DNA organizacji.
Odblokowywanie wartości biznesowej dzięki ASPMZalety wdrożenia Application Security Posture Management
ASPM oferuje wiele korzyści biznesowych, od wzmocnienia obrony cybernetycznej po zwiększenie efektywności operacyjnej. ASPM przekłada się na wymierne korzyści dla przedsiębiorstw na kilka sposobów, takich jak:
Wzmocnione zabezpieczenia cyberbezpieczeństwa
Jedną z najważniejszych korzyści ASPM to wzmocnienie cyberbezpieczeństwa organizacji. Zapewniając kompleksowy i ciągły przegląd luk w zabezpieczeniach aplikacji i poziomów bezpieczeństwa, ASPM umożliwia przedsiębiorstwom proaktywne identyfikowanie i usuwanie potencjalnych zagrożeń zanim przerodzą się w naruszenia bezpieczeństwa.
To podejście prewencyjne znacząco zmniejsza ryzyko naruszeń danych, cyberataków i innych incydentów bezpieczeństwa co może zaszkodzić reputacji firmy i spowodować znaczne straty finansowe.
Usprawniona zgodność i zarządzanie ryzykiem
ASPM upraszcza zgodność, zapewniając, że aplikacje są zgodne z przepisami branżowymi i standards. W miarę jak przepisy stają się coraz bardziej rygorystyczne i złożone, ASPMMożliwość automatyzacji kontroli zgodności i generowania kompleksowych raportów jest nieoceniona.
It minimalizuje ryzyko kar za brak zgodności i wdraża kulturę bezpieczeństwa i zgodności w całym cyklu życia aplikacji, co usprawnia praktyki zarządzania ryzykiem.
Przyspieszone cykle rozwojowe
Integracja ASPM Dzięki praktykom DevSecOps firma łączy ze sobą zespoły ds. bezpieczeństwa, rozwoju i operacji, zapewniając bezpieczeństwo na każdym etapie procesu tworzenia aplikacji.
Ta płynna integracja zapewnia, że środki bezpieczeństwa nie będą utrudniać realizacji harmonogramów rozwoju ale przyczyniają się do bardziej wydajnego i usprawnionego cyklu rozwoju. Wczesne wykrywanie i usuwanie luk w zabezpieczeniach pozwala firmom przyspieszyć wprowadzanie produktów na rynek, zapewniając sobie przewagę konkurencyjną w dynamicznie rozwijającej się gospodarce cyfrowej.
Poprawa efektywności operacyjnej i oszczędności kosztów
Możliwości automatyzacji ASPM to przełom w zakresie efektywności operacyjnej. Firmy mogą przydzielać swoje zasoby ludzkie do bardziej strategicznych inicjatyw, automatyzując rutynowe zadania związane z bezpieczeństwem. Ponadto, wczesne wykrywanie i priorytetyzacja luk w zabezpieczeniach prowadzi do bardziej ukierunkowanych i skutecznych działań naprawczych, znacznie redukując koszty związane z zarządzaniem lukami w zabezpieczeniach.
Efektem kumulacyjnym jest szczuplejsza, bardziej zwinna organizacja, która może efektywniej przydzielać swoje zasoby, co przełożyło się na znaczne oszczędności kosztów.
Zwiększone zaufanie klientów i reputacja rynkowa
Zaufanie klientów jest najważniejsze, a naruszenia bezpieczeństwa mogą je szybko podważyć. Wdrażając ASPM, firmy są commitmający na celu ochronę danych klientów oraz zwiększenie zaufania i lojalności klientów.
Ponadto solidna postawa w zakresie bezpieczeństwa może wyróżnić firmę na rynku, podnosząc swoją reputację wśród klientów, partnerów i interesariuszy.
Objąć ASPM Teraz: Zapewnij sobie przewagę konkurencyjną dzięki zaawansowanym strategiom bezpieczeństwa aplikacji
Podróż przez Application Security Posture Management (ASPM) królestwo podkreśla swoje transformacyjny wpływ na obronę cyberbezpieczeństwa i strategie biznesoweStanowi ona przełomowy krok w kierunku bardziej zintegrowanego, proaktywnego podejścia do bezpieczeństwa aplikacji, które napędza innowacyjność i sukces przedsiębiorstwa.
Przyjęcie ASPM oferuje organizacjom tarcza proaktywnaGwarantuje, że luki nie zostaną jedynie zidentyfikowane, ale także umieszczone w kontekście, uszeregowane pod względem priorytetów i naprawione za pomocą wstępnych działań.cisjonizacja i zwinność. ASPMIntegracja z kulturą DevSecOps sprzyja środowisku współpracy, w którym bezpieczeństwo jest podstawową zasadą kierującą strategiami rozwoju i operacji. ASPM kapsułkuje zwiększona efektywność operacyjna, oszczędności kosztów i budowanie zaufania klientów poprzez demonstrację commitw celu ochrony wrażliwych danych.
Gotowy do przekształć strategię bezpieczeństwa swojej aplikacji i odnieść sukces w biznesie? Poznaj integrację ASPM into your cybersecurity framework today. Begin by assessing your current application security posture, identifying gaps, and exploring how ASPM can fill those gaps with a comprehensive, risk-based approach. Then compare the Najlepiej ASPM narzędzia against what you found.
Zabezpiecz swoje aplikacje, chroń swoje dane i rozwijaj swój biznes dzięki Xygeni.

