






An SBOM to czytelny dla maszyn spis wszystkich komponentów oprogramowania, w tym zależności przechodnich, wersji i licencji. Potrzebujesz go z trzech powodów: aby odpowiedzieć na „Czy jesteśmy dotknięci?” w minutach, a nie dniach, aby zaspokoić Ustawa UE o cyberodpornościi przedstawiać klientom dowody, a nie zapewnienia.
Dwa formaty, które mają znaczenie to SPDX oraz CyklonDX. Xygeni generuje oba z dołączonym raportem ujawniającym luki w zabezpieczeniach z poziomu interfejsu internetowego, interfejsu wiersza poleceń lub automatycznie przy każdej kompilacji w systemie. pipeline.
Zasada praktyczna: an SBOM wygenerowane raz na potrzeby audytu są już nieaktualne. Generuj je dla każdej kompilacji lub po prostu nie zawracaj sobie tym głowy.
Zrozumienie, jak tworzyć SBOMs jest kluczowy dla każdego, kto zajmuje się tworzeniem oprogramowania i bezpieczeństwem. SBOM Zapewnia przejrzysty spis każdego komponentu oprogramowania, w tym wersji, zależności i poprawek. Dzięki tej wiedzy możesz zwiększyć SBOM Bezpieczeństwo poprzez wczesną identyfikację luk w zabezpieczeniach, zarządzanie ryzykiem w łańcuchu dostaw oprogramowania i zachowanie zgodności z przepisami. Korzystając z odpowiednich SBOM Narzędzia generacji przyspieszają i ułatwiają ten proces, dzięki czemu oprogramowanie jest bezpieczne i gotowe na każde wyzwanie.
Rozpakowanie SBOM: Stwórz SBOM efektywnie
W jego istocie, an SBOM Oferuje pełny wgląd w ekosystem oprogramowania. Ujawnia wersję każdego komponentu, status poprawki i zależności. Ta transparentność jest kluczowa dla bezpieczeństwa. Na przykład, wykrycie przestarzałego lub podatnego na ataki komponentu poprzez… SBOM Pomaga szybko podjąć decyzję o aktualizacji lub wymianie oprogramowania. Wzmacnia to bezpieczeństwo Twojego oprogramowania.
Znaczenie SBOMs dla ryzyka, łańcucha dostaw i zgodności
Ocena i zarządzanie ryzykiem: SBOMs zarys każdego komponentu oprogramowania. SBOM pomaga interesariuszom identyfikować ryzyka i tworzyć skuteczne strategie ich łagodzenia.
Zarządzanie łańcuchem dostaw: SBOMSą one niezbędne do monitorowania łańcucha dostaw oprogramowania. Usprawniają również współpracę między zespołami wewnętrznymi a dostawcami zewnętrznymi.
Zgodność z przepisami:W miarę jak przepisy stają się bardziej rygorystyczne, SBOMs upewnij się, że Twoje oprogramowanie spełnia wymagania branży standardi wymogów prawnych.
Żeglujący SBOM wyzwania: StandardProblemy izacji i automatyzacji
Pomimo swoich zalet, SBOMs stają przed wyzwaniami. Brak standardIntegracja w całej branży stanowi poważną przeszkodę. Utrudnia ona porównywanie i interpretowanie SBOM danych w sposób spójny. Zebranie dokładnych informacji od zewnętrznych dostawców również może być trudne. Problemy z automatyzacją i interoperacyjnością dodatkowo komplikują bezproblemową integrację. SBOMdo obecnych przepływów pracy.
Jednak przyszłość SBOMWygląda obiecująco. Postęp technologiczny pomaga rozwiązać te wyzwania. Zarówno przemysł, jak i rząd wykazują coraz większe zainteresowanie SBOMs. Wraz ze wzrostem ich znaczenia w zakresie bezpieczeństwa oprogramowania i zgodności z przepisami, pojawiają się rozwiązania takich problemów, jak standardpriorytetem staje się integracja i interoperacyjność. SBOMsą gotowe stać się kamieniem węgielnym strategii bezpieczeństwa cyfrowego.
Podnoszenie poziomu bezpieczeństwa oprogramowania dzięki SBOM:Konieczność
W dzisiejszym świecie rozwoju oprogramowania, wykaz materiałów oprogramowania (SBOM) jest niezbędne dla bezpieczeństwa, przejrzystości i zgodności. Oprogramowanie napędza obecnie krytyczną infrastrukturę i operacje biznesowe. W rezultacie, SBOMOdgrywają kluczową rolę w zapewnianiu bezpieczeństwa i integralności aplikacji. Ten wpis zgłębia istotę SBOMi ich kluczową rolę w cyklu życia oprogramowania. Omawiamy również ich kluczowe korzyści.
Prezentacja listy materiałów oprogramowania (SBOM)
An SBOM to coś więcej niż tylko lista. To kompletny zapis każdego komponentu systemu oprogramowania, w tym bibliotek open source, zastrzeżonego kodu i oprogramowania komercyjnego. SBOM Zapewnia przejrzysty obraz anatomii oprogramowania. Ujawnia wersję, zależności i zgodność z zabezpieczeniami każdego komponentu. W przeciwieństwie do prostych list inwentaryzacyjnych, SBOMs oferują szczegółowy wgląd w łańcuch dostaw oprogramowania. Umożliwiają one interesariuszom śledzenie zależności i ich relacji z pre-cisjonowy.
Niezbędna potrzeba SBOM w bezpieczeństwie
Wraz z rozwojem ekosystemu cyfrowego rośnie liczba luk w zabezpieczeniach oprogramowania. Naruszenia bezpieczeństwa stają się coraz częstsze, a cyberataki celują w słabe punkty oprogramowania. Incydenty takie jak luka w zabezpieczeniach Log4j podkreślają ryzyko związane z ignorowaniem software supply chain security.
Organy regulacyjne przeszły od zachęty do obowiązku. W UE Ustawa o cyberodporności (Rozporządzenie 2024/2847) jest decisive one. Od 11 września 2026 r. producenci produktów z elementami cyfrowymi muszą zgłaszać aktywnie wykorzystywane luki w zabezpieczeniach i poważne incydenty, przesyłając wczesne ostrzeżenie w ciągu 24 godzin i pełne powiadomienie w ciągu 72 godzin. Zasadnicze wymagania, w tym SBOM obowiązek, nastąpi 11 grudnia 2027 r.
Kolejność jest ważniejsza niż daty. Nie możesz zgłosić, który z Twoich produktów zawiera aktywnie eksploatowany komponent w ciągu 24 godzin, jeśli nie posiadasz aktualnego, maszynowo czytelnego SBOM dla każdej dostarczonej wersji. SBOM gotowość jest w zasadzie obowiązkowa na długo przed oficjalnym SBOM termin. W USA, CISA i NTIA nadal promują wdrażanie tego rozwiązania poprzez zamówienia publiczne na szczeblu federalnym.
Wielorakie korzyści SBOM Ochrona
Wyposażenie oprogramowania w SBOM To jak posiadanie projektu budynku. Pozwala zrozumieć strukturę i integralność oprogramowania. Oto kluczowe korzyści z wdrożenia SBOMs:
1. Zwiększone bezpieczeństwo łańcucha dostaw
An SBOM Oferuje kompleksowy wgląd w łańcuch dostaw oprogramowania. Umożliwia organizacjom identyfikację luk w zabezpieczeniach komponentów innych firm i wzmocnienie ich ekosystemów cyfrowych przed potencjalnymi zagrożeniami.
2. Usprawnione zarządzanie lukami w zabezpieczeniach
SBOMSą one kluczowe dla zarządzania lukami w zabezpieczeniach. Dostarczają szczegółowych informacji o poszczególnych komponentach, w tym o znanych lukach. Pomaga to organizacjom szybko identyfikować i naprawiać problemy z bezpieczeństwem, zmniejszając ryzyko ich wykorzystania.
3. Efektywne zarządzanie zasobami oprogramowania
Poza bezpieczeństwem, SBOMusprawniają zarządzanie zasobami oprogramowania. Pomagają śledzić licencje, wykorzystanie oprogramowania i zgodność z umowami. Prowadzi to do lepszego zarządzania zamówieniami.cisjony i zarządzanie kosztami.
4. Ulepszona reakcja na incydenty
Po incydencie bezpieczeństwa, SBOM Dostarcza dokładnie tych informacji, których potrzebujesz o zagrożonych komponentach. Pozwala to organizacjom ocenić wpływ, zidentyfikować podatne systemy i przyspieszyć działania naprawcze.
5. Zwiększone zaufanie i przewaga konkurencyjna dzięki SBOM Ochrona
Przejrzystość oferowana przez SBOMbuduje zaufanie klientów, partnerów i organów regulacyjnych. Pokazuje, że organizacja commitdbałość o bezpieczeństwo, pomagając wyróżnić się na konkurencyjnym rynku.
Ogarnięcie SBOM Bezpieczeństwo: droga do bezpiecznego rozwoju oprogramowania
W miarę rozwoju branży oprogramowania integracja solidne środki bezpieczeństwa jest niezbędna. SBOMSą kluczowym narzędziem w tym wysiłku. Zwiększają bezpieczeństwo łańcucha dostaw, usprawniają zarządzanie lukami w zabezpieczeniach i zapewniają zgodność z przepisami. Wdrażanie SBOM narzędzia generacji sygnalizują commitdbałość o bezpieczeństwo, przejrzystość i odporność. W silnie połączonym ekosystemie cyfrowym, SBOMpomagają zabezpieczyć oprogramowanie i zbudować solidniejsze podstawy na przyszłość.
| Zarządzanie | Typowy właściciel | Kto weryfikuje |
|---|---|---|
| Co wchodzi do Twojego oprogramowania (1 do 5) | Lider ds. bezpieczeństwa aplikacji | Bezpieczeństwo, przegląd przy wydaniu |
| Co buduje Twoje oprogramowanie (6 do 9) | Lider platformy lub DevOps | Bezpieczeństwo, ciągłe |
| Co dowodzi istnienia państwa (10 do 12) | CISBiuro O | Audytor zewnętrzny lub klient |
Rozumienie SBOM Formaty
SBOM Narzędzia generacji stały się niezbędne dla zwiększenia bezpieczeństwa aplikacji i zgodności z przepisami. Zapewniając przejrzystość w zakresie niezliczonych komponentów oprogramowania, SBOMzrewolucjonizowały sposób, w jaki firmy podchodzą do przejrzystości oprogramowania. Co najważniejsze, standardzracjonalizowano proces dokumentowania poprzez zastosowanie określonych formatów, co znacznie zmniejszyło nieścisłości w ręcznym prowadzeniu dokumentacji. SPDX oraz CyklonDX wyróżniają się spośród dostępnych formatów, każdy z nich ma unikalne zalety dostosowane do różnych potrzeb organizacji.
SPDX: kompleksowy wybór dla dużych Enterprises
SPDX (Software Package Data Exchange) to solidny, otwarty protokół wymiany danych standard Opracowany pod kierownictwem Linux Foundation. Wyróżnia się w kategoriiloging komponenty oprogramowania, licencje, referencje bezpieczeństwa i inne kluczowe metadane w celu zwiększenia zgodności z licencjami. Jednak jego użyteczność wykracza daleko poza to, zapewniając większą przejrzystość i bezpieczeństwo w całym łańcuchu dostaw oprogramowania.
Format SPDX, nadający się do odczytu maszynowego, zapewnia spójność w różnych branżach, eliminując konieczność ponownego formatowania danych i upraszczając udostępnianie. Ta funkcja jest szczególnie korzystna dla zgodności z przepisami i efektywności bezpieczeństwa. Dzięki akredytacji ISO, SPDX jest liderem w dziedzinie… SBOM Formaty preferowane przez duże korporacje, takie jak Intel i Microsoft. Są one odpowiednie dla podmiotów głęboko zintegrowanych z systemem Linux, projektów open source oraz komercyjnego rozwoju oprogramowania.
- Silne strony:Szczegółowe podejście SPDX oferuje kompleksowy wgląd w łańcuch dostaw oprogramowania, od pakietu po dane na poziomie pliku. Rozbudowane możliwości adnotacji gwarantują kompleksowy proces dokumentowania, czyniąc go wszechstronnym rozwiązaniem.
- Słabości:Szczegółowość i rozbudowana natura formatu może okazać się przytłaczająca dla mniejszych organizacji lub projektów, w których priorytetem jest prostota i elastyczność.
CycloneDX: lekka alternatywa dla zwinnych zespołów
CycloneDX, stworzony przez Open Worldwide Application Security Project (OWASP), stanowi lżejszą alternatywę dla SPDX. Pomimo podobieństw, CycloneDX wyróżnia się redukcją ryzyka cybernetycznego w całym stosie, obsługując różne typy BOM, w tym: SBOM, SaaSBOM, HBOM, OBOM, VDR i VEX. Oferuje standardw formatach XML, JSON i buforach protokołów, wspierane przez wiele narzędzi do tworzenia i zapewniania interoperacyjności, pod nadzorem grupy roboczej CycloneDX Core.
- Silne strony: Zwinność i uproszczony poziom szczegółowości sprawiają, że CycloneDX jest przyjazny dla użytkownika i niezwykle wszechstronny, co czyni go idealnym do środowisk o szybkim tempie rozgrywki.
- Słabości:Kompromisem w postaci mniejszej wagi jest mniejsza inkluzywność, co może skutkować pominięciem szczegółów, które dla niektórych organizacji mogłyby mieć kluczowe znaczenie.
Wybór właściwego SBOM Format dla Twojej organizacji
Decyzja między SPDX a CycloneDX opiera się na ocenie wielkości, złożoności i specyficznych potrzeb organizacji. W przypadku dużych enterpriseJeśli szukasz kompleksowego procesu dokumentowania, SPDX oferuje niezrównaną głębię szczegółów. Z kolei CycloneDX zapewnia wydajne i elastyczne rozwiązanie dla organizacji ceniących szybkość i prostotę.
Raporty o ujawnieniu luk w zabezpieczeniach (VDR) w zabezpieczeniach oprogramowania
Wdrożenie Raporty o ujawnieniu luk w zabezpieczeniach (VDR) to fundamentalna praktyka zwiększająca przejrzystość oprogramowania i zabezpieczająca przed potencjalnymi zagrożeniami w obszarze rozwoju oprogramowania i cyberbezpieczeństwa. Wraz ze wzrostem złożoności łańcuchów dostaw oprogramowania i eskalacją cyberzagrożeń, systemy VDR oferują systematyczne podejście do identyfikacji, dokumentowania i usuwania luk w zabezpieczeniach oprogramowania.
Zrozumienie raportów o ujawnieniu luk w zabezpieczeniach (VDR)
Raport Ujawnienia Podatności (VDR) to szczegółowa dokumentacja, która zapewnia kompleksowy przegląd wszystkich znanych luk w zabezpieczeniach produktu lub jego zależności. Wykracza poza samo ich wylistowanie, obejmując analizę wpływu tych luk na produkt oraz nakreślenie planów usuwania zidentyfikowanych luk. Istotą VDR jest jego zdolność do oferowania jasnego, przejrzystego i skutecznego rozwiązania.cisi przydatny raport, który pomaga proaktywnie zarządzać lukami w zabezpieczeniach oprogramowania.
Znaczenie VDR w bezpieczeństwie oprogramowania
- Zwiększona przejrzystość:Rejestry wideo są dowodem na to, że dostawca oprogramowania commitdbałość o przejrzystość, zapewniając użytkownikom końcowym i interesariuszom jasne zrozumienie poziomu bezpieczeństwa ich produktów programowych.
- Proaktywne zarządzanie lukami w zabezpieczeniach:Wyszczególniając luki w zabezpieczeniach i ich potencjalne skutki, VDR-y umożliwiają organizacjom podejmowanie działań zapobiegawczych w celu ograniczenia ryzyka, zanim atakujący będą mogli je wykorzystać.
- Zgodność i zaufanie:Rejestry danych wirtualnych przyczyniają się do przestrzegania przepisów poprzez systematyczne dokumentowanie luk w zabezpieczeniach i kroków naprawczych w branżach regulowanych przez rygorystyczne przepisy dotyczące cyberbezpieczeństwa standards. To z kolei buduje zaufanie wśród klientów i partnerów.
- Usprawniony proces naprawyDzięki wirtualnym repozytoriom danych (VDR) dostawcy oprogramowania mogą zapewnić wgląd w planowane lub już przeprowadzone działania naprawcze, ułatwiając proces zarządzania lukami w zabezpieczeniach i zapewniając terminowe reakcje na potencjalne zagrożenia.
Wdrażanie VDR: najlepsze praktyki
Aby zmaksymalizować skuteczność raportów o ujawnieniu luk w zabezpieczeniach, dostawcy oprogramowania i organizacje powinni wziąć pod uwagę następujące najlepsze praktyki:
- Terminowe i regularne aktualizacje:Dane VDR powinny być regularnie aktualizowane w odpowiedzi na odkrywanie nowych luk w zabezpieczeniach, aby mieć pewność, że dokładnie odzwierciedlają aktualny stan bezpieczeństwa danego oprogramowania.
- Kompleksowe pokrycie:VDR powinien obejmować wszystkie znane luki w zabezpieczeniach, niezależnie od ich źródła, ustaleń wewnętrznych, ujawnień stron trzecich lub publicznych baz danych luk w zabezpieczeniach.
- Jasna komunikacjaInformacje zawarte w VDR powinny być prezentowane w sposób przejrzysty i zrozumiały, aby były dostępne dla wszystkich zainteresowanych stron, w tym odbiorców nietechnicznych.
- Bezpieczna i dostępna dystrybucja: Zapewnij bezpieczną dystrybucję raportów VDR do interesariuszy, zachowując jednocześnie ich dostępność. Korzystaj z bezpiecznych portali lub szyfrowanej komunikacji, aby udostępniać te raporty docelowym odbiorcom.
Przyszłość VDR w zabezpieczeniach oprogramowania
Wraz z ewolucją ekosystemów oprogramowania, rola raportów o ujawnianiu luk w zabezpieczeniach niewątpliwie będzie rosła. Integracja wirtualnych rejestrów danych (VDR) z procesami rozwoju oprogramowania i praktykami cyberbezpieczeństwa to nie tylko trend, ale wręcz konieczność w obliczu rosnących zagrożeń cyfrowych. Wdrażając wirtualne rejestry danych (VDR), organizacje mogą minimalizować ryzyko i wykazać się solidną wiedzą. commitw zakresie bezpieczeństwa oprogramowania, budowania zaufania użytkowników i interesariuszy.
Stwórz SBOMBezpiecznie z Xygeni WebUI
Xygeni wyróżnia się na rynku rozwoju oprogramowania i cyberbezpieczeństwa dzięki swojej solidności SBOM narzędzia generacji, oferujące SBOM zabezpieczenia w formatach CycloneDX i SPDX wraz ze zintegrowanymi raportami o ujawnianiu luk w zabezpieczeniach (VDR).
Xygeni zapewnia przyjazny dla użytkownika interfejs użytkownika sieci Web (WebUI) umożliwiający tworzenie SBOMs bez wysiłku, zaspokajając potrzeby użytkowników, którzy preferują interfejs graficzny zamiast narzędzi wiersza poleceń. Ten rozdział poprowadzi Cię przez proces generowania SBOM korzystając z interfejsu WebUI firmy Xygeni, login do pobrania.
Krok 1. Logowanie do WebUI Xygeni:
Uzyskaj dostęp do interfejsu WebUI Xygeni za pośrednictwem przeglądarki. Możesz się zalogować, używając swojego standard Dane uwierzytelniające użytkownika (nazwa użytkownika i hasło) lub skorzystaj z zewnętrznego walidatora dla większej wygody. Musisz się również uwierzytelnić, jeśli na Twoim koncie skonfigurowano uwierzytelnianie dwuskładnikowe (2FA). Ten wstępny krok gwarantuje bezpieczeństwo i dopasowanie dostępu do Twoich konkretnych projektów i preferencji.
Krok 2. Wybór projektu
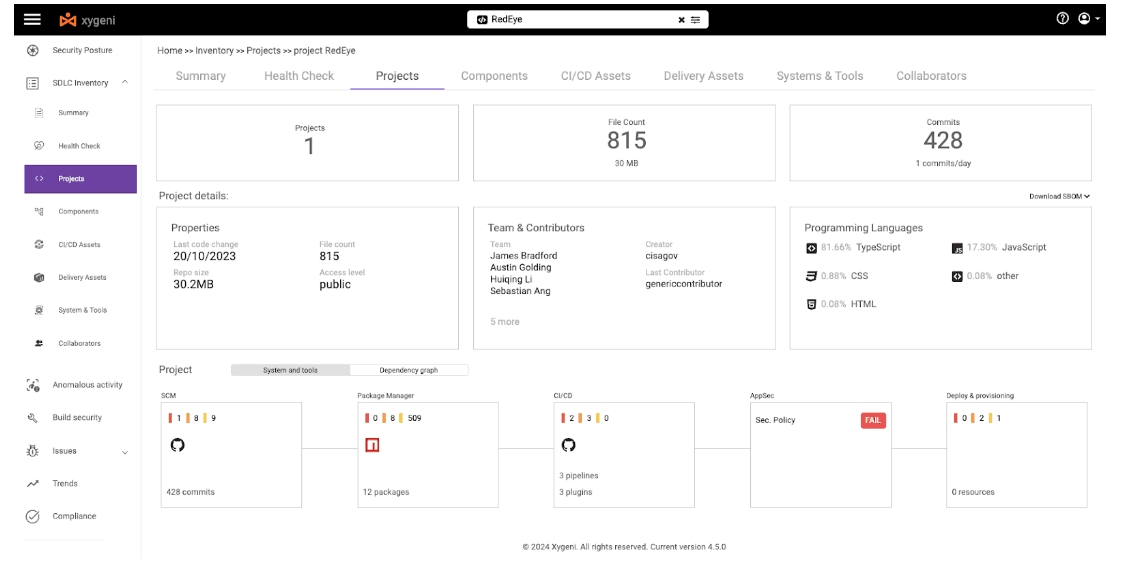
Po zalogowaniu zostanie wyświetlony komunikat dashboard z selektorem projektów lub listą swoich projektów. Przejrzyj tę listę i kliknij nazwę projektu, dla którego chcesz wygenerować SBOMTa akcja zapewni Ci szczegółowy widok projektu, w którym możesz zarządzać i sprawdzać różne aspekty komponentów i zależności oprogramowania.
Krok 3. Pobieranie SBOM
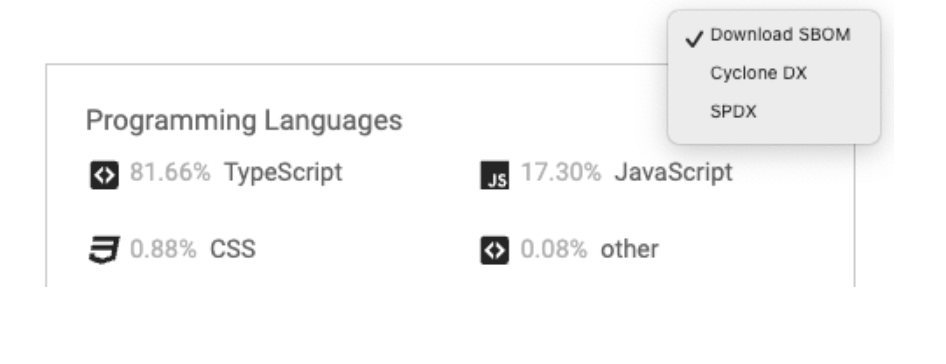
Na stronie ze szczegółami projektu poszukaj opcji oznaczonej „Pobierz” SBOM„co oznacza generowanie i pobieranie SBOM. Po znalezieniu pliku kliknij, aby wybrać żądany format. SBOM. Xygeni obsługuje wiele formatów SBOMs, w tym powszechnie uznawane standardtakie jak CycloneDX i SPDX. Po wybraniu formatu platforma wygeneruje SBOM Plik. Po zakończeniu procesu generowania zostaniesz poproszony o pobranie pliku na swój system lokalny. Ten plik zawiera wszystkie niezbędne informacje o komponentach oprogramowania w wybranym formacie, gotowe do użycia w celu zapewnienia zgodności, bezpieczeństwa lub audytu.
Krok 4. Dostęp SBOM z sekcji inwentarza
Alternatywnie możesz uzyskać dostęp do SBOM Funkcja generowania bezpośrednio z sekcji inwentaryzacji projektu. Ta sekcja zapewnia kompleksowy widok wszystkich komponentów oprogramowania powiązanych z projektem. Poszukaj wysuwanego menu przy każdym projekcie na liście inwentaryzacji, które oferuje dodatkowe działania. Możesz wygenerować i pobrać SBOM dla danego projektu spośród tych opcji. Ta metoda zapewnia szybki i efektywny sposób nawigowania bezpośrednio do SBOM funkcja generacji bez konieczności przechodzenia przez stronę szczegółów projektu.
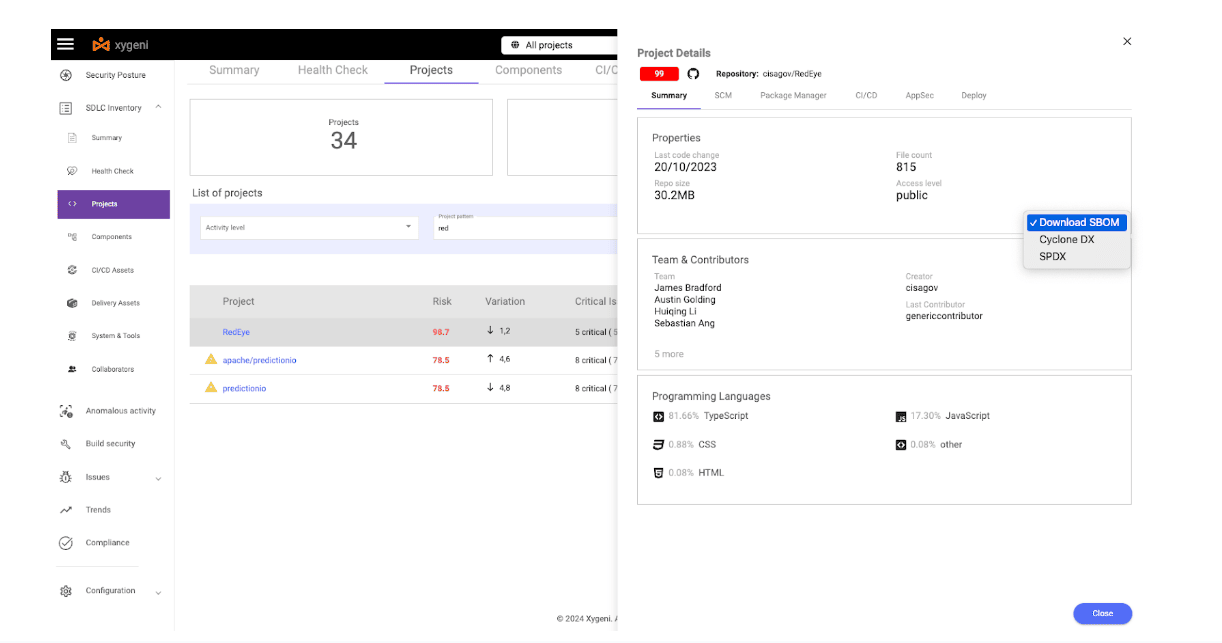
Wykonując te proste kroki, możesz szybko stworzyć szczegółowy wykaz materiałów, który spełni Twoje wymagania dotyczące zgodności i bezpieczeństwa. Niezależnie od tego, czy zarządzasz pojedynczym projektem, czy nadzorujesz wiele projektów programistycznych, interfejs WebUI firmy Xygeni zapewnia płynny i intuicyjny interfejs, który wspiera Twoje działania. SBOM potrzeby pokolenia.
Stwórz SBOM z Xygeni
W tym rozdziale znajdziesz opis procesu instalacji Skaner Xygeni, konfigurując go i używając jako jednego ze swoich SBOM narzędzia generacji. Dowiesz się, jak Stwórz SBOMs oraz generowanie SBOM bezpieczeństwo oraz Raporty VDR, zapewniając bezpieczeństwo, zgodność i przejrzystość Twoich projektów.
Instalacja skanera Xygeni
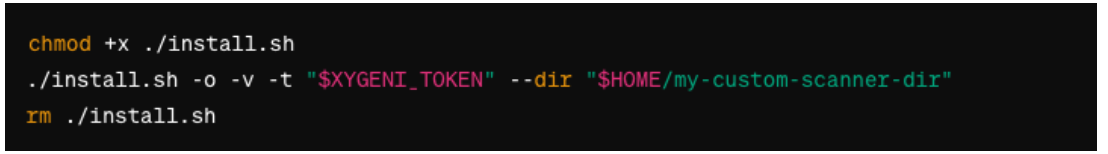
Przed nurkowaniem w SBOM Przed generacją upewnij się, że spełniłeś wszystkie wymagania wstępne skanera Xygeni. Będziesz potrzebować tokena API, który powinien być zapisany w zmiennej środowiskowej XYGENI_TOKEN na potrzeby procesu instalacji.
Krok 1. Pobierz i zweryfikuj skrypt instalacyjny
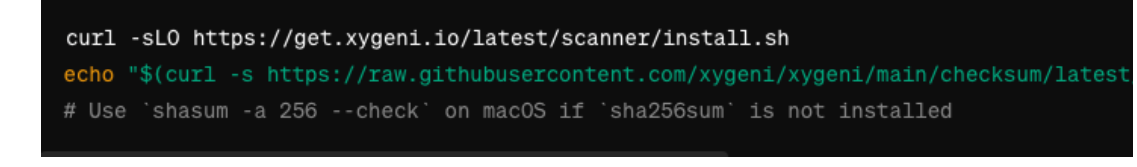
Krok 2. Uruchom skrypt instalacyjny
Konfigurowanie szybkiego dostępu do skanera Xygeni
Aby ułatwić dostęp do skanera Xygeni, rozważ dodanie go do ścieżki PATH lub ustawienie aliasu. Dzięki temu będziesz mógł uruchomić skaner za pomocą… xygeni dowództwo.
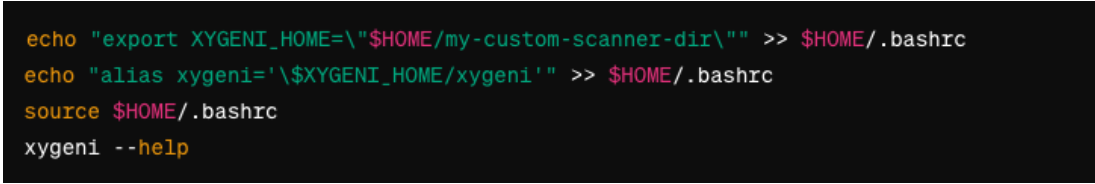
Generowanie SBOMz raportami VDR
Po zainstalowaniu i uzyskaniu dostępu do interfejsu Xygeni CLI możesz teraz tworzyć SBOMzawierające raporty VDR. Xygeni obsługuje generowanie SBOMw formatach CycloneDX i SPDX, dzięki czemu możesz wybrać format najlepiej odpowiadający potrzebom Twojego projektu i wymaganiom zgodności.
Krok 3. Przejdź do katalogu swojego projektu:
Upewnij się, że jesteś w katalogu głównym swojego projektu, w którym zdefiniowane są komponenty oprogramowania.
Krok 4. Utwórz SBOM:
Aby wygenerować SBOM, Użyj xygeni polecenie, po którym następują opcje określające SBOM format i plik wyjściowy. Xygeni automatycznie integruje raporty VDR z generowanymi SBOM.

zastąpić cyklon w spdx jeśli wolisz format SPDX.
Generowanie SBOM Zintegrowane raporty VDR z wykorzystaniem interfejsu wiersza poleceń Xygeni to prosty proces, który znacząco zwiększa bezpieczeństwo i przejrzystość projektów programistycznych. Postępując zgodnie z tymi krokami, masz pewność, że Twój projekt spełnia najwyższe standardy. software supply chain security praktyki, zapewniające szczegółowy wgląd w komponenty i ich luki w zabezpieczeniach.
Integracja SBOM Generacja w CI/CD Pipelines Korzystanie z Xygeni
Możliwość automatycznego generowania zestawień materiałowych oprogramowania (SBOMs) podczas CI/CD Proces ten ma kluczowe znaczenie dla zwiększenia przejrzystości i bezpieczeństwa oprogramowania. Xygeni, kompleksowy SBOM narzędzie generacji, bezproblemowo integruje się z CI/CD pipelines, zapewniając szczegółowy wgląd w komponenty oprogramowania na każdym etapie kompilacji. Ten przewodnik opisuje proces automatyzacji SBOM pokolenie z Xygeni w środku CI/CD pipelinezapewniając wydajność i bezpieczeństwo Twoich kompilacji oprogramowania.
Stwórz SBOM Automatycznie
Automatyzacja SBOM generacja jest niezbędna do operacjonalizacji SBOMs w twoim CI/CD pipeline, zapewniając, że każda kompilacja oprogramowania automatycznie tworzy SBOM. Xygeni obsługuje tę funkcjonalność, umożliwiając wstawianie SBOM zadania generacji w ramach CI/CD Proces ten zapewnia możliwość analizy wszelkich zmian w oprogramowaniu oraz identyfikowania i rozwiązywania problemów bezpieczeństwa na najwcześniejszym możliwym etapie.
Gdzie uruchomić Xygeni, aby utworzyć SBOM:
- CI/CD Pipelines:Najczęstszy punkt integracji, do którego skany Xygeni są dodawane w ramach testów bezpieczeństwa.
- Twórz narzędzia do automatyzacji:Uruchom skanowanie Xygeni za pomocą interfejsu wiersza poleceń w plikach kompilacji wykonywanych przez narzędzia automatyzacji kompilacji.
Który Pipelines do monitorowania:
wykonać pełne skany podczas nocnych lub cotygodniowych zaplanowanych kompilacji, obejmujących skanowanie inwentaryzacyjne i zgodności.
- Do często wyzwalanych pipelinetakie jak te dotyczące zdarzeń push lub żądań scalenia, uruchamiają podzbiór skanów skupiając się na sekretach, manipulacjach kodem lub komponentach typu open source, w zależności od ekosystemu projektu.
- Na płycie CD pipelines lub jakikolwiek pipeline, w tym zapewnianie zasobów lub IaC szablony, uruchom IaC skanować aby zapewnić bezpieczeństwo w Dockerfiles, manifestach Kubernetes, wykresach Helm i podobnych konfiguracjach.
Konfigurowanie skanów
Dla kompleksowego SBOMZalecane jest użycie polecenia skanowania z możliwością wykluczenia określonych skanowań za pomocą -pominąć opcja. Na przykład użyj –-pominąć iac jeśli Twój projekt nie zawiera IaC szablony.

SBOM Pokolenie: Aby wygenerować SBOM w przypadku oprogramowania downstream należy uwzględnić SBOM-powiązane opcje, takie jak -sbom oraz -sbom-format w poleceniu skanowania. To SBOM mogą być następnie dystrybuowane do osób trzecich, jeśli zajdzie taka potrzeba.
Instalowanie Xygeni w systemie Target Pipelines
Aby zintegrować Xygeni z Twoim CI/CD pipelines
- Określ odpowiednie punkty w swoim CI/CD system dla SBOM generacja.
- Edytuj pipelinePliki /workflow umożliwiające dołączanie poleceń skanowania Xygeni na żądanych etapach.
- Zapewnij zmiany w pipeline Konfiguracje są zgodne z procedurą obowiązującą w Twojej organizacji w zakresie modyfikacji plików krytycznych.
Integrując Xygeni z CI/CD pipelines, organizacje mogą zautomatyzować generowanie SBOMs, zapewniając szczegółowy spis komponentów towarzyszący każdej kompilacji. Pomaga to nie tylko spełnić wymogi zgodności, ale także znacząco poprawić bezpieczeństwo oprogramowania.
Najważniejsze wnioski: Opanowanie SBOM Bezpieczeństwo i generacja z Xygeni
Podróż przez SBOM bezpieczeństwo i SBOM Generacja z Xygeni ukazuje drogę do zwiększonego bezpieczeństwa oprogramowania, przejrzystości i zgodności. Od zrozumienia znaczenia SBOMdo wdrożenia zautomatyzowanego SBOM narzędzia generacji w CI/CD pipelineProces ten odzwierciedla ewolucję krajobrazu rozwoju oprogramowania. Oto kilka kluczowych wniosków:
Istotna rola tworzenia SBOMs
- Kompleksowa inwentaryzacja: SBOMListy to coś więcej niż proste listy. Zawierają szczegółowe inwentaryzacje każdego komponentu oprogramowania, w tym bibliotek open source, zastrzeżonego kodu i oprogramowania komercyjnego. Szczegółowość ta ma kluczowe znaczenie dla oceny ryzyka, zarządzania łańcuchem dostaw i zgodności z przepisami.
- Zwiększona pozycja bezpieczeństwa: SBOMs oferują przejrzysty obraz ekosystemu oprogramowania, umożliwiając interesariuszom szybką identyfikację przestarzałych lub podatnych na ataki komponentów. To znacząco wzmacnia bezpieczeństwo Twojego oprogramowania.
Wyzwania i rozwiązania
- Standardizacja:Jednym z wyzwań jest brak standardizacja w SBOM formaty i dane, co utrudnia ich porównywanie i interpretację SBOMs. SBOM Narzędzia generacji, takie jak Xygeni, obsługują powszechnie akceptowane formaty, np. CycloneDX i SPDX, zapewniając elastyczność i interoperacyjność.
- Operacjonalizacja SBOMs:Xygeni pomaga automatyzować SBOM pokolenie w CI/CD pipelines, rozwiązując wyzwania związane z automatyzacją i interoperacyjnością. Dzięki temu zapewniamy, że SBOMsą generowane automatycznie przy każdej kompilacji oprogramowania, zwiększając bezpieczeństwo i przejrzystość w Twoim CI/CD praktyki.
Xygeni: rozwiązanie SSC i SBOM Narzędzie generowania
- Łatwość użycia:Niezależnie od tego, czy poprzez CLI czy WebUI, Xygeni oferuje przyjazną dla użytkownika platformę do tworzenia SBOMs. Dzięki temu jest on dostępny zarówno dla programistów, jak i specjalistów ds. bezpieczeństwa.
- Integracja z CI/CD Pipelines:Xygeni płynnie integruje się z CI/CD pipelines, automatyzacja SBOM generowanie i umożliwianie oceny ryzyka i zarządzania podatnościami w czasie rzeczywistym.
Realizacja strategiczna
- Wybór właściwych punktów integracji:Identyfikacja miejsca, w którym należy uruchomić skanowanie Xygeni CI/CD pipelines jest kluczowe. Czy w Git hooks, CI/CD pipelinebezpośrednio lub tworząc pliki, Xygeni dostosowuje się do potrzeb Twojego projektu.
- Kompleksowe skanowanie:Xygeni oferuje elastyczność w zakresie przeprowadzania pełnego lub częściowego skanowania, w tym skanowania bramek bezpieczeństwa. Zapewnia to dokładną analizę komponentów oprogramowania pod kątem zaplanowanych kompilacji i zdarzeń. pipelines.
W miarę rozwoju ekosystemu cyfrowego zmienia się rola SBOMw rozwoju oprogramowania staje się jeszcze bardziej krytyczny. SBOM narzędzia generacji, takie jak Xygeni, przewodzą tej ewolucji, dostarczając rozwiązania, które spełniają rosnące wymagania SBOM bezpieczeństwo i zgodność. Jeśli tworzysz SBOM pokolenie z Xygeni odzwierciedla commitskupienie się na tworzeniu bezpiecznych, przejrzystych i zgodnych z przepisami produktów programowych, co jest podstawą zdobywania zaufania w erze cyfrowej.

FAQ
Jak utworzyć plik SBOM?
Trzy trasy z Xygeni: pobierz jedną z widoku projektu w interfejsie internetowym, uruchom CLI w katalogu projektu, określając format lub dodaj krok skanowania do swojego pipeline więc SBOM jest tworzony przy każdej kompilacji. Trzeci jest jedynym, który pozostaje aktualny.SPDX czy CycloneDX - którego powinienem użyć?
CycloneDX, jeśli Twoim sterownikiem jest bezpieczeństwo i chcesz uzyskać dane VEX, VDR i dostępność wraz z listą komponentów. SPDX, jeśli Twoim sterownikiem jest zgodność z licencją lub klient to określi. Wygeneruj oba, jeśli wysyłasz do wielu klientów, ponieważ koszt wytworzenia drugiego formatu jest bliski zeru, gdy dane już istnieją.Czy ustawa o odporności cybernetycznej wymaga SBOM?
Tak. Zasadnicze wymagania obowiązują od 11 grudnia 2027 r. i obejmują dokumentowanie komponentów w powszechnie używanym formacie nadającym się do odczytu maszynowego, obejmującym co najmniej zależności najwyższego poziomu. Obowiązki sprawozdawcze pojawiły się wcześniej, 11 września 2026 r., i w praktyce nie można ich spełnić bez… SBOM już na miejscu.Jak często należy SBOM zostać zregenerowanym?
Przy każdej kompilacji. Zmienia się zależność, wersja ulega zmianie, dodawany jest pakiet przechodni i SBOM wyprodukowałeś w ostatnim kwartale, nie opisuje już tego, co wysłałeś.Czym jest VDR i dlaczego jest dołączony do SBOM?
Raport ujawniający luki w zabezpieczeniach zawiera listę znanych luk w zabezpieczeniach, które wpływają na komponenty w SBOM, ze statusem wpływu i naprawy. SBOM Opisuje, co jest w produkcie. VDR informuje, co jest z nim nie tak.Czy mogę wygenerować SBOM dla komponentów AI?
Tak. Ta sama logika dotyczy modeli, zestawów danych, struktur i agentów poprzez AI-BOM.
