






Nowoczesne rozwiązania DevOps rozwijają się szybko, ale zagrożenia bezpieczeństwa również. pipelinewycieki tokenów i słabe kontrole mogą ujawnić Twoje oprogramowanie, zanim jeszcze trafi ono do produkcji. analizator najlepszych praktyk pomaga w egzekwowaniu CI/CD pipeline security Najlepsze praktyki automatycznie, zapewniając każdy krok Twojego pipeline security proces jest zgodny, spójny i chroniony. Zgodnie z Cykl hype'u Gartnera na rok 2025 dla bezpieczeństwa aplikacji, integrując ciągłe egzekwowanie zasad w DevOps pipelineObecnie uważa się, że jest to najwyższy priorytet w kontekście odporności łańcucha dostaw oprogramowania.
Właśnie to Xygeni zapewnia: analizator oparty na bezpieczeństwie, który stale wykrywa naruszenia zasad, egzekwuje bezpieczne konfiguracje i utrzymuje pipelineodporny na wszystkie czynniki, od kodu po chmurę.
Czym jest analizator najlepszych praktyk (i dlaczego jest ważny w kontekście bezpieczeństwa)?
Tradycyjnie do sprawdzania konfiguracji systemu stosowano analizator najlepszych praktyk, np. Windows or Serwer SQL, na podstawie listy zalecanych ustawień. Jednak pomysł ten znacznie się rozwinął.
W nowoczesnym DevOps pipelines, koncepcja zmienia się całkowicie. Zamiast tylko przeglądać konfiguracje, analizator najlepszych praktyk bezpieczeństwa sprawdza CI/CD Środowisko, repozytoria i przepływy pracy pozwalają na wykrywanie błędów, takich jak nieprawidłowe uprawnienia czy wycieki poufnych informacji. Innymi słowy, identyfikuje słabe punkty, zanim staną się one realnym zagrożeniem.
Co więcej, praca w ramach procesu rozwoju oprogramowania pomaga zespołom wcześnie wykrywać problemy. Dzięki temu mogą je rozwiązać, zanim dojdzie do naruszenia bezpieczeństwa lub niepowodzenia audytu. Dlatego przesunięcie w lewo to nie tylko slogan, ale praktyczny sposób na ochronę kodu i… pipelines w tym samym czasie.
Czym powinna być najlepsza praktyka?alyzer Zawiera?
Nie wszystkie analizatory są takie same. Niektóre narzędzia przeprowadzają jedynie podstawowe kontrole konfiguracji. Z drugiej strony, solidny analizator oparty na najlepszych praktykach… CI/CD pipelines wykracza poza statyczne skanowanie. Powinien w rzeczywistości dokonać przeglądu całej konfiguracji programistycznej, wykryć nietypowe zachowania i automatycznie zastosować spójne reguły bezpieczeństwa.
Ponadto dobry analizator zapewnia programistom jasne wskazówki, dzięki którym mogą zrozumieć, co poszło nie tak i jak to naprawić. W rezultacie, sprawdzanie zasad staje się codziennym nawykiem, a nie ręcznym przeglądem.
Oto, co powinien zawierać skuteczny analizator:
1. Skanowanie i egzekwowanie zasad
Automatycznie przeglądaj konfiguracje, uprawnienia i pipeline ustawienia zapewniające zgodność z bezpieczeństwem organizacji standards.
2. Wykrywanie błędnej konfiguracji
Zidentyfikuj niebezpieczne programy, narażone tokeny i nadmierne uprawnienia, zanim atakujący je wykorzystają.
3. Tajemnice i audyt poświadczeń
Wykryj wyciekłe dane uwierzytelniające na dowolnym etapie pipeline, od commitdo wdrożeń i powodują natychmiastowe odwołanie.
4. Zależności i bezpieczeństwo pakietów
Przeskanuj zależności i kontenery w poszukiwaniu luk w zabezpieczeniach, złośliwego oprogramowania i nieaktualnych wersji.
5. Integracja z CI/CD Buty na platformie
Bezproblemowa współpraca z narzędziami GitHub Actions, GitLab CI, Jenkins, CircleCI i Azure DevOps w celu wykrywania i blokowania zagrożeń w czasie wykonywania.
6. Priorytetyzacja oparta na kontekście
Połącz podatność na wykorzystanie (EPSS), dostępność i krytyczność zasobów, aby ograniczyć zakłócenia i skupić się na tym, co faktycznie można wykorzystać.
Najlepszy analizator praktyk firmy Xygeni łączy wszystkie te możliwości, osadzając inteligentne guardrails które chronią cały łańcuch dostaw oprogramowania.
Ukryte ryzyko ignorowania CI/CD Pipeline Security Najlepsze praktyki
Każdy pipeline przechowuje dane uwierzytelniające, zależności i skrypty automatyzacji. Jeśli nie są odpowiednio chronione, stają się łatwym celem dla atakujących.
Do typowych pułapek zalicza się:
- Błędy w konfiguracji: Nieograniczona liczba biegaczy i współdzielone sekrety w ramach różnych zadań.
- Słabe uwierzytelnianie: Tokeny o szerokim zakresie lub bez terminu ważności.
- Niezweryfikowane zależności: Pakiety ukrywające złośliwe oprogramowanie lub tylne drzwi.
- brakujący guardrails: Pipelinektóre wdrażają się nawet w przypadku krytycznych alertów.
Ignorowanie tych luk jest jak budowanie wieżowca na piasku: może wyglądać stabilnie, ale nie przetrwa pierwszego ataku.
Od statycznych reguł do inteligentnego egzekwowania: jak działa analizator najlepszych praktyk firmy Xygeni
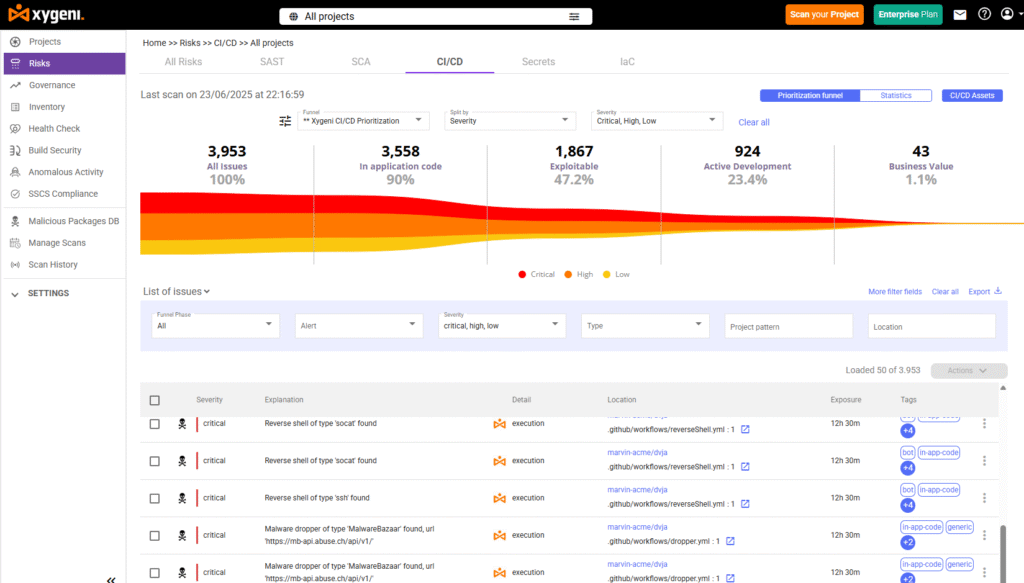
Większość narzędzi sprawdza tylko, czy pipeline przestrzega ustalonych zasad. Jednakże, Xygeni'ego Analizator najlepszych praktyk idzie o krok dalej, łącząc ciągłe skanowanie, inteligentną logikę i automatyczne poprawki. Innymi słowy, nie tylko pokazuje problemy, ale także pomaga je rozwiązać.
Oto jak to działa:
- Skanowanie zasad: Sprawdza każdy commit, zadanie i konfiguracja w Twoim CI/CD pipelineDzięki temu problemy są wykrywane wcześnie.
- Guardrails i bramki bezpieczeństwa: Wstrzymaj ryzykowne scalanie lub wdrażanie, dopóki reguły nie zostaną spełnione, zachowując bezpieczeństwo swojego przepływu pracy.
- Wykrywanie uwzględniające kontekst: Recenzje IaC Pliki, zależności i zmienne środowiskowe są analizowane pod kątem ukrytych zagrożeń. Dodatkowo, sortuje je według rzeczywistego wpływu, dzięki czemu możesz skupić się na tym, co ważne.
- Integracja z Twoim stosem: Współpracuje z GitHub Actions, GitLab CI, Jenkins i Azure DevOps, stosując reguły w czasie wykonywania. W ten sposób zapewniasz szybkość i bezpieczeństwo jednocześnie.
W związku z tym, pipeline security staje się proaktywny. Zamiast szukać luk później, stosujesz najlepsze praktyki bezpieczeństwa od samego początku.
Wskazówka: W Xygeni te guardrails Można teraz w pełni zarządzać z poziomu interfejsu WebUI. Zespoły mogą przeglądać, edytować i stosować wszystkie reguły najlepszych praktyk bez opuszczania interfejsu. Dzięki temu zarządzanie zasadami jest szybsze, a Analizator najlepszych praktyk jest bliższy codziennym przepływom pracy DevOps.
Budowanie bezpiecznego Pipeline z analizą najlepszych praktyk
Bezpieczny CI/CD W flow nie chodzi o więcej alertów, ale o inteligentną automatyzację. Dlatego Xygeni pomaga zespołom pracować szybciej, zachowując jednocześnie bezpieczeństwo.
Dzięki Xygeni możesz:
- Wykryj i napraw IaC błędne konfiguracje na wczesnym etapie, dzięki czemu problemy nigdy nie dotrą do produkcji.
- Zastosuj najmniejsze uprawnienia dla tokenów, użytkowników i kont usług.
- Sprawdź zależności i kontenery pod kątem złośliwego oprogramowania i znanych błędów.
- Użyj współdzielonych zasad które automatycznie kierują każdym projektem.
- Natychmiast rozwiązuj problemy poprzez AI AutoFix i Guardrails integracja.
Dzięki przekształceniu zgodności w automatyzację Xygeni zapewnia produktywność programistów, a jednocześnie pipelinejest bezpieczny, nie spowalniając zespołu.
Widoczność w czasie rzeczywistym Pipelinei środowiska
Ponadto, Xygeni'ego Application Security Posture Management (ASPM) zapewnia dostęp do wszystkich wyników skanowania, stanów zasad i alertów w jednym miejscu. W ten sposób możesz połączyć dane techniczne z wpływem na biznes.
Uzyskujesz pełną widoczność:
- Pipeline zdrowie we wszystkich środowiskach.
- w korzystaniu CI/CD pipeline security najlepsze praktyki.
- Poziomy ryzyka uporządkowane według podatności na wykorzystanie, dostępności i wartości dla Twojej firmy.
Ostatecznie takie podejście sprawia, że ręczne przeglądy stają się stałą pętlą sprzężenia zwrotnego, dzięki czemu współpraca między zespołami ds. rozwoju, bezpieczeństwa i operacji staje się dużo łatwiejsza.
CI/CD Pipeline Security Najlepsze praktyki
Silny CI/CD pipeline security Najlepsze praktyki są niezbędne do zachowania integralności oprogramowania, ochrony danych uwierzytelniających i zapewnienia bezpieczeństwa wydań. Są one ściśle powiązane z OWASP CI/CD Wskazówki dotyczące bezpieczeństwa do ochrony środowisk kompilacji i przepływów pracy automatyzacji.
Użyj poniższej tabeli jako punktu wyjścia do tworzenia lub audytowania własnych pipelines.
| Kategoria | Best Practice | Dlaczego jest to ważne |
|---|---|---|
| Kontrola Dostępu | Wymuś najmniejsze uprawnienia dla tokenów, użytkowników i wykonawców | Zapobiegaj nieautoryzowanemu dostępowi i wyciekom danych uwierzytelniających |
| Zarządzanie tajemnicami | Zablokuj ujawnione dane uwierzytelniające w kodzie lub logach | Zapobiegnij rozprzestrzenianiu się sekretów pomiędzy kompilacjami |
| Bezpieczeństwo zależności | Przeskanuj komponenty open-source pod kątem luk w zabezpieczeniach | Wczesne wykrywanie złośliwego oprogramowania i nieaktualnych pakietów |
| Infrastruktura jako kod | Uprawomocnić IaC szablony dla błędnych konfiguracji | Zabezpiecz swoje środowiska przed wdrożeniem |
| Egzekwowanie zasad | Dodaj bramki bezpieczeństwa, aby zapobiec ryzykownym fuzjom | Zautomatyzuj zgodność w CI/CD pływ |
| Ciągłe monitorowanie | Śledź zmiany, anomalie i dryft | Utrzymuj stałą widoczność w całym pipelines |
Każdą z tych najlepszych praktyk można wdrożyć bezpośrednio za pomocą analizatora Xygeni, przekształcając ręczne kontrole w zautomatyzowane zasady bezpieczeństwa, które rozwijają się wraz z przepływami pracy DevOps.
Uwagi końcowe
Bezpieczeństwo nie polega tylko na skanowaniu kodu; chodzi o egzekwowanie właściwych praktyk wszędzie, szczególnie w pipelines.
Xygeni działa jako Twój CI/CD analizator najlepszych praktyk, ciągłe sprawdzanie poprawności zasad, wykrywanie błędnych konfiguracji i zabezpieczanie każdego wdrożenia przed jego uruchomieniem.
Zacznij budować bezpieczniej pipelinejuż dziś: automatycznie, kontekstowo i bez spowalniania pracy zespołu.

