






Wprowadzenie
22 sierpnia 2025 r. Agencja Bezpieczeństwa Cybernetycznego i Infrastruktury Bezpieczeństwa (CISA) opublikowano projekt Minimalnych elementów wykazu materiałów oprogramowania na rok 2025 (SBOM). Niniejsza aktualizacja opiera się na ramach NTIA z 2021 r. i odzwierciedla, w jakim stopniu SBOM standardDojrzały. Dla programistów i zespołów ds. bezpieczeństwa to punkt zwrotny. Przede wszystkim nowe CISA SBOM zmiany w wytycznych SBOMod statycznych list kontrolnych do praktycznych narzędzi, które wzmacniają zarządzanie ryzykiem oprogramowania i chronią łańcuch dostaw oprogramowania.
Oficjalny projekt jest dostępny na CISJak SBOM strona zasobów i można go pobrać bezpośrednio jako PDF.
CISA SBOM vs. NTIA 2021: Dlaczego aktualizacja jest ważna
Oryginał NTIA SBOM Elementy minimalne (2021) stworzyła punkt odniesienia dla przejrzystości. W tamtym czasie adopcja była ograniczona i narzędzia były niedojrzałe. Przewiń do przodu, SBOMAgencje i agencje oczekują teraz enterprises, z CI/CD integracja i automatyzacja stają się normą.
CISA SBOM Minimalne Elementy 2025 podkreślają tę ewolucję. W rzeczywistości podnoszą poprzeczkę SBOM standardwymagając bogatszych danych, większej automatyzacji i praktycznych wniosków, które zespoły mogą wykorzystać do ciągłego zarządzania ryzykiem związanym z oprogramowaniem.
Co nowego w CISA SBOM Minimalne elementy 2025
| Element | NTIA 2021 | CISA SBOM 2025 | Praktyczny wpływ na zespoły |
|---|---|---|---|
| Hash komponentu | Nie określono | Dodano (integralność kryptograficzna) | Weryfikuj artefakty i wykrywaj manipulacje, dlatego wymuszaj walidację sum kontrolnych/podpisów CI/CD. |
| Licencja | Nie określono | Dodano (ryzyko prawne i wsparcia) | Zautomatyzuj zgodność z licencjami OSS; ponadto blokuj niezgodne licencje w trakcie PR lub kompilacji. |
| Nazwa narzędzia | Nie określono | Dodano (przezroczystość generatora) | Wyśledzić SBOM pochodzenie; w związku z tym, standardize SBOM narzędzia generatora na pipeline. |
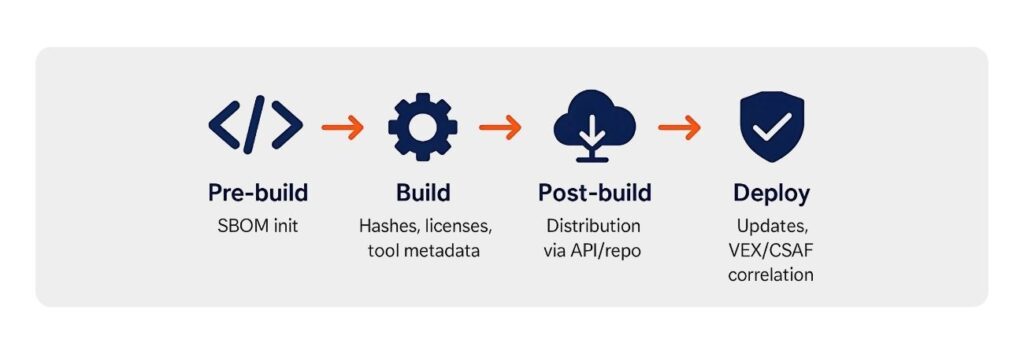
| Kontekst generacji | Nie określono | Dodano (przed kompilacją / w czasie kompilacji / po kompilacji) | Wybierz odpowiedni etap dla SBOM tworzenie. Na przykład, czas kompilacji SBOMs poprawić powtarzalność, podczas gdy po kompilacji SBOMprzechwytywanie wdrożonych artefaktów w celu zapewnienia bezpieczeństwa operacyjnego. |
| Producent oprogramowania | „Nazwa dostawcy” | Zmieniono nazwę i wyjaśniono | Zredukuj niejasności dotyczące własności; aby to wyjaśnić, przypisz Producenta do swojego podmiotu prawnego w SBOM metadane. |
| Pokrycie | „Głębia” (ograniczona) | Pełne pokrycie (bezpośrednie + przechodnie) | Upewnij się, że grafy zależności są kompletne; w związku z tym uwzględnij elementy przechodnie z plików blokad i manifestów. |
| Znane nieznane | Niejasne obchodzenie się | Jawne (brakujące lub usunięte) | Oznaczaj luki w sposób przejrzysty; ponadto otwieraj możliwości dalszych działań w celu uzupełnienia brakujących danych dotyczących komponentów. |
Dlaczego te aktualizacje są ważne dla zarządzania ryzykiem oprogramowania
Nowa SBOM Elementy minimalne skręcić SBOMw praktyczne narzędzia do zarządzania ryzykiem. Co więcej, pasują bezpośrednio do nowoczesności zarządzanie ryzykiem oprogramowania pomagając organizacjom:
- Sprawdź integralność za pomocą skrótów, aby wykryć manipulacje.
- Szybciej znajduj luki w zabezpieczeniach, łącząc je SBOMz ostrzeżeniami VEX i CSAF.
- Zautomatyzuj sprawdzanie licencji, aby zmniejszyć ryzyko prawne.
- Skupia się na poprawkach zależności, które są faktycznie używane.
- Aktualizacja SBOMdla każdego wydania i za każdym razem, gdy pojawią się nowe szczegóły.
- Udziały SBOMmożna łatwo skalować w DevOps za pomocą interfejsów API, repozytoriów lub wersjonowanych adresów URL.
W rezultacie SBOMs stają się żywymi dokumentami, które wspierają ciągłą ochronę. Wreszcie, ten model jest zgodny z kluczowymi przepisami, takimi jak EO 14028 (USA), wytyczne NIST, strategia cyberbezpieczeństwa UE, wytyczne FDA, oraz CMMC.
Zgodność z CISA SBOM wskazówki w zakresie DevOps pipelines
Aby śledzić nowe CISA SBOM Elementy minimalneorganizacje powinny dostosować zarówno procesy, jak i narzędzia:
- Automatyzuj SBOM generacji dla każdego wydania w CI/CD.
- Obejmują zależności bezpośrednie i pośrednie.
- Flaga Znane nieznane Wyraźnie.
- Poprawić SBOMkiedy pojawią się nowe informacje.
- Udziały SBOMpoprzez API, repozytoria lub adresy URL.
- Potwierdź autentyczność za pomocą podpisów SPDX i CyklonDX SBOM standards.
Dlatego zgodność oznacza budowanie SBOM do procesów rozwoju oprogramowania, zamiast dodawać je na końcu. Co więcej, dzięki temu programiści, zespoły ds. bezpieczeństwa i menedżerowie ds. zgodności mają jeden, niezawodny obraz ryzyka związanego z oprogramowaniem.
W jaki sposób Xygeni pomaga zespołom osiągać i przekraczać oczekiwania CISA SBOM standards
Xygeni spełnia wymogi CISA SBOM Elementy minimalne bezproblemowo i zwiększa ich wartość dzięki głębszym możliwościom bezpieczeństwa:
- CI/CD integracja: Automatyzuj SBOM generacji w SPDX i CycloneDX dla każdego pipeline.
- Wzbogacenie: Dodaj skróty, licencje i metadane narzędzi, aby uzyskać pełną przejrzystość.
- Raporty o ujawnieniu luk w zabezpieczeniach (VDR): Połączyć SBOM dane z informacjami o aktualnych lukach, skutkach i strategiach naprawczych.
- Priorytetyzacja: Połącz analizę dostępności z Punktacja EPSS aby skupić się na lukach, które są najbardziej narażone na wykorzystanie.
- System wczesnego ostrzegania: Wykrywaj podejrzane pakiety w rejestrach zanim wpłyną one na kompilację.
- Bramy zgodności: egzekwować SBOM melduje się pull requests i buduje, blokując niebezpieczne scalania.
- Wykrywanie sekretów i złośliwego oprogramowania: Rozciągać się SBOMz wglądem w ukryte sekrety i wzorce złośliwego kodu.
- AI AutoFix: Generuj bezpieczne pull requests z poprawkami uwzględniającymi kontekst, obracając SBOM ustalenia dotyczące natychmiastowych działań naprawczych.
- Uprawomocnienie: Upewnij się, że każdy SBOM jest podpisany, możliwy do śledzenia i godny zaufania.
Ponadto osadzanie SBOM Generowanie, walidacja i korygowanie w ramach przepływów pracy programistów przekształca zgodność w proaktywne zarządzanie ryzykiem oprogramowania. Przede wszystkim pozwala zespołom zapobiegać ryzyku, zanim trafi ono do produkcji, i wykazuje dojrzałość podczas audytów.
Obejrzyj, jak generuje Xygeni SBOMs w twoim pipeline
Wniosek
CISA SBOM Minimalne elementy 2025 pokazują, że SBOMsą obecnie kluczowym elementem nowoczesnego bezpieczeństwa. Dzięki ulepszeniu SBOM standards i dodawanie ich bezpośrednio do rozwoju pipelines, CISA zapewnia organizacjom możliwość osiągnięcia przejrzystości, automatyzacji i ciągłości zarządzanie ryzykiem oprogramowania.
W rezultacie zespoły stosujące te praktyki zyskują nie tylko zgodność, ale także większą odporność. Dzięki Xygeni możesz tworzyć zespoły zgodne z przepisami. SBOMs, dodaj przydatny kontekst i zabezpiecz swoje pipelinebez spowalniania rozwoju.
Zarezerwuj swoją wersję demonstracyjną już dziś i zobacz jak Xygeni to robi CISA SBOM zgodność jest prosta.

