






Jeśli zarządzasz lukami w zabezpieczeniach w swoich przepływach pracy DevOps, zrozumienie różnicy między CWE a CVE nie jest jedynie teoretyczne (to podstawa skutecznego ustalania priorytetów. Tylko w pierwszej połowie 2025 roku ujawniono ponad 23 000 luk CVE), co stanowi wzrost o 16% rok do roku. Różnica między skatalogowaną słabością a aktywnie wykorzystywaną luką zmniejsza się szybciej niż kiedykolwiek. Ten przewodnik wyjaśnia, jak CWE i CVE są ze sobą powiązane, jak systemy punktacji, takie jak CVSS i EPSS, pomagają w ustalaniu priorytetów, oraz jak wykorzystać oba te systemy w swoim środowisku. pipeline naprawić to, co naprawdę ważne.
Podstawy: Czym są CWE i CVE?
Czym jest CWE?
CWE (wyliczenie typowych słabych stron) to uporządkowana lista słabości oprogramowania – można ją porównać do katalogu błędów w kodowaniu i projektowaniu. Zarządzana przez MITRACWE pomaga identyfikować wzorce, które, jeśli nie zostaną odpowiednio rozwiązane, mogą prowadzić do luk w zabezpieczeniach.
- Cel: Zapobiegaj pojawianiu się słabych punktów w kodzie podczas tworzenia.
- Przykład: CWE-89 odnosi się do SQL Injection — wady projektowej, która otwiera drzwi do wykorzystania luk w zabezpieczeniach baz danych.
- Publiczność: Przede wszystkim programiści, architekci bezpieczeństwa i trenerzy.
Czym jest CVE?
Z drugiej strony, CVE (Typowe luki w zabezpieczeniach i ekspozycje) Identyfikuje konkretne luki w zabezpieczeniach oprogramowania, które są już w użyciu. Każdej luce przypisany jest unikalny identyfikator CVE, co ułatwia śledzenie i usuwanie luk.
- Cel: Zarządzaj i rozwiązuj istniejące problemy związane z bezpieczeństwem.
- Przykład: CVE-2023-12345 może opisywać przepełnienie bufora w powszechnie używanej bibliotece.
- Publiczność: Inżynierowie DevOps, zespoły SOC i analitycy bezpieczeństwa.
CVE kontra CWE: zrozumienie różnicy
Debata na temat CVE i CWE często pojawia się, ponieważ oba te pojęcia są ze sobą ściśle powiązane, a jednocześnie służą różnym celom. Podczas gdy CWE (Common Weakness Enumeration) kataloguje potencjalne błędy w projektowaniu kodu, CVE koncentruje się na konkretnych lukach zidentyfikowanych w rzeczywistym oprogramowaniu. Zrozumienie Common Weakness Enumeration oraz Common Vulnerabilities and Exposures pomaga zniwelować lukę między rozwojem a eksploatacją, zapewniając zarówno proaktywne, jak i reaktywne środki bezpieczeństwa.
| CWE | CVE | |
|---|---|---|
| Co to jest | Rodzaj słabości oprogramowania | Konkretny przypadek podatności |
| Utrzymywane przez | MITRA | Organy numerujące MITRE/CVE |
| Cel | Zapobiegaj błędom podczas rozwoju | Śledź i usuwaj znane luki w zabezpieczeniach |
| Przykład | CWE-89: Wstrzyknięcie kodu SQL (typ słabości) | CVE-2021-44228: Log4Shell (konkretny exploit) |
| Publiczność | Deweloperzy, architekci, trenerzy | Zespoły DevOps, SOC, analitycy ds. bezpieczeństwa |
| Relacja | Jeden CWE może być przyczyną tysięcy CVE | Każdy CVE jest mapowany na jeden podstawowy CWE |
| Kiedy używać | Przesunięcie w lewo, przeglądy kodu, SAST | Zarządzanie poprawkami, SCA, reagowanie na incydenty |
Rola punktacji: ustalanie priorytetów tego, co ważne
Po zidentyfikowaniu słabych punktów (CWE) lub luk w zabezpieczeniach (CVE), kolejnym wyzwaniem staje się ustalenie priorytetów. Inżynierowie często żonglują wieloma systemami punktacji – takimi jak CVSS i EPSS – bez jasnego planu działania. Dlatego zrozumienie, jak działają te punkty, jest kluczowe.
Wynik CVSS
Wspólny system oceny podatności (CVSS) ocenia luki w zabezpieczeniach na podstawie ich powagi, wykorzystując wskaźniki takie jak podatność na wykorzystanie i wpływ. W rezultacie wyniki wahają się od 0 (niskie ryzyko) do 10 (krytyczne).
- Wytrzymałość: Powszechnie rozpoznawalne i szczegółowe.
- Słabość: Brak kontekstu w czasie rzeczywistym, co prowadzi do nadmiernego priorytetyzowania.
Wynik EPSS
System punktacji przewidywania exploitów (EPS) przewiduje prawdopodobieństwo wykorzystania luk w świecie rzeczywistym, pomagając Ci skupić się na lukach, które najprawdopodobniej zostaną wykorzystane przez atakujących.
- Wytrzymałość: Dynamiczne i uwzględniające kontekst.
- Słabość: Uzupełnia CVSS, ale nie jest samodzielnym zamiennikiem.
W 2026 roku wiodące platformy łączą CVSS i EPSS z analizą dostępności, filtrując wyniki nie tylko według wagi czy prawdopodobieństwa, ale także według tego, czy podatny kod został faktycznie wywołany w aplikacji. To trójwarstwowe podejście jest obecnie standardem w branży. standard w celu redukcji szumu informacyjnego o lukach w dużych bazach kodu.
Mapowanie CWE na CVE
Wyliczenie wspólnych słabości Wpisy są często powiązane z lukami bezpieczeństwa (CVE), niwelując lukę między potencjalnymi słabościami a ich rzeczywistymi przejawami. Na przykład:
- CWE-79 (XSS) → CVE-2023-56789 (atak XSS w aplikacji internetowej).
Dzięki temu zrozumienie różnic między CVE i CWE pozwala inżynierom dotrzeć do pierwotnych przyczyn luk i wdrożyć lepsze zabezpieczenia projektowe.
Znajdź odpowiednie narzędzia do zarządzania CWE i CVE
1. Poznaj katalogi i narzędzia CWE
Katalog CWE to uporządkowana lista słabych punktów oprogramowania. Ponadto jest on nieoceniony w zapobieganiu lukom bezpieczeństwa na wczesnym etapie rozwoju.
- Odwiedź witrynę CWE: Przeglądaj słabości CWE według kategorii lub istotności dla Twojego stosu.
- Mapowanie CWE na CVE: Użyj narzędzi MITRE, aby powiązać typowe słabości z konkretnymi lukami bezpieczeństwa (CVE), łącząc wady projektowe z podatnościami, które można wykorzystać.
Porada Pro: Użyj CWE jako punktu odniesienia dla przeglądów kodu lub połącz go z CI/CD narzędzia takie jak Xygeni służące do automatycznego wykrywania i zapobiegania błędom w kodzie.
2. Szukaj i śledź CVE w czasie rzeczywistym
Bazy danych CVE zawierają listę luk w zabezpieczeniach już obecnych w oprogramowaniu, co umożliwia szybsze ich usunięcie. Co więcej, automatyzacja tego procesu może zaoszczędzić sporo czasu.
- Wyszukaj CVE według produktu lub dostawcy: Użyj Baza danych NVD CVE w celu zlokalizowania znanych luk w zabezpieczeniach.
- Zautomatyzuj alerty: Narzędzia takie jak Xygeni integrują śledzenie CVE z Twoim CI/CD pipelinezapewniając natychmiastowe alerty dotyczące krytycznych luk w zabezpieczeniach.
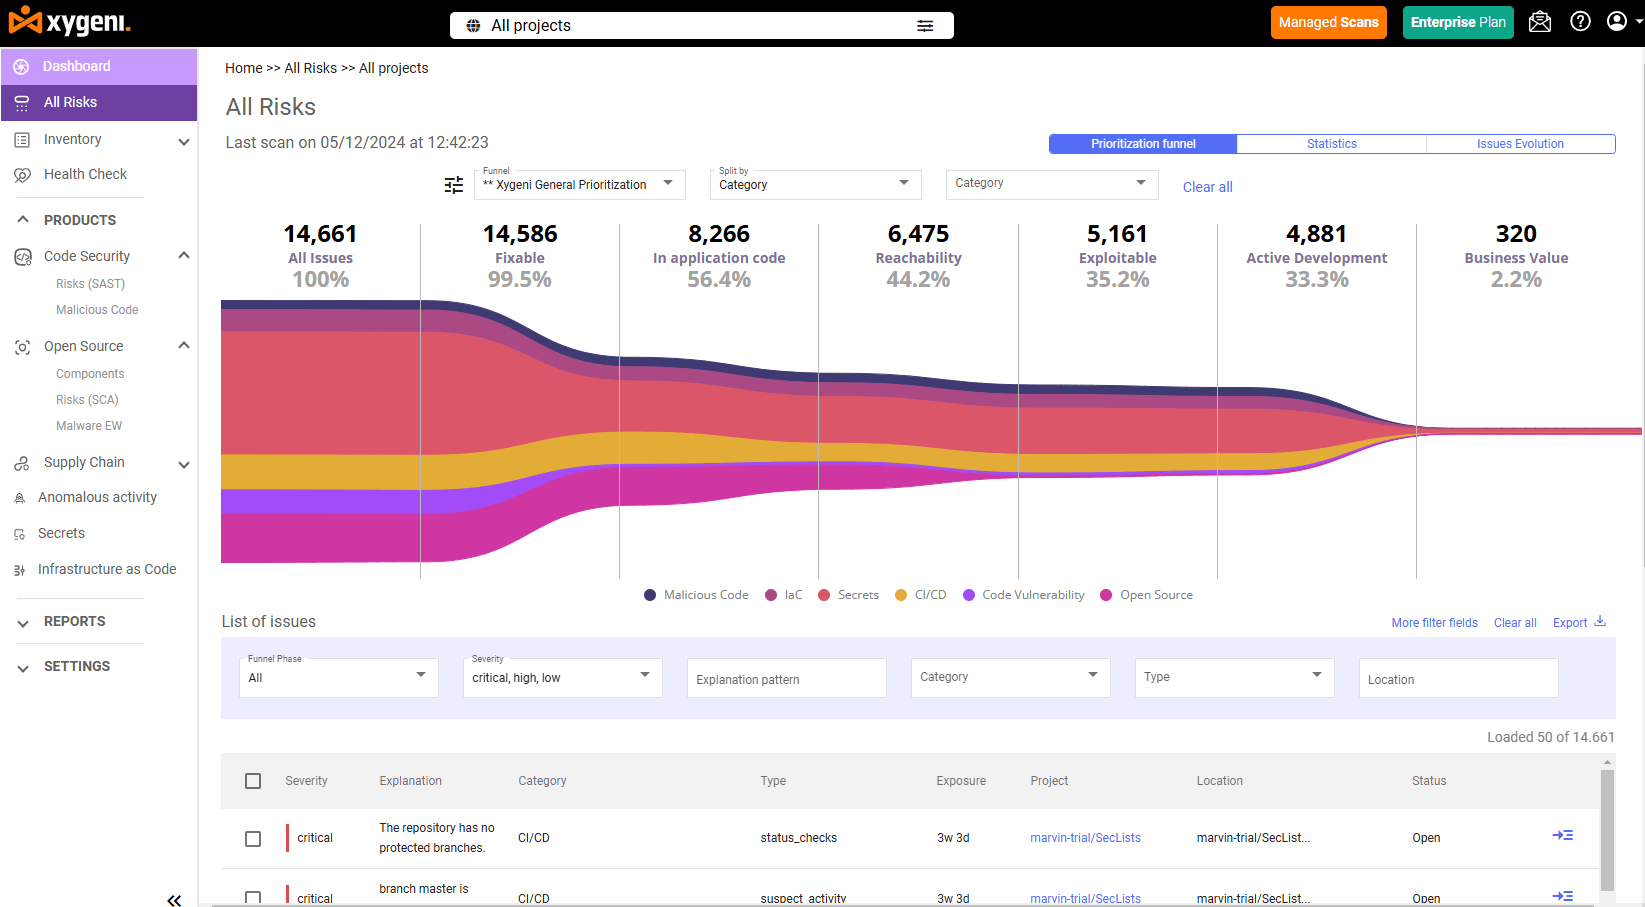
Jak działają leje priorytetyzacji Xygeni
Xygeni upraszcza zarządzanie CVE i CWE, oferując Lejki Priorytetyzacji, które koncentrują Twoje wysiłki na ryzykach, które można podjąć. Analizując wpisy w systemie Common Weakness Enumeration oraz luki w zabezpieczeniach CVE, Xygeni zapewnia, że Twój zespół skoncentruje się na naprawianiu tego, co najważniejsze.
Kluczowe cechy:
- Lejki gotowe do użycia
Xygeni udostępnia predefiniowane lejki, takie jak „Priorytetyzacja Xygeni” i „Zasięg Xygeni”.- Przykład: Odfiltruj problemy o niskim priorytecie, redukując 28 000 luk w zabezpieczeniach do kilku możliwych do rozwiązania, łącząc EPSS, dostępność, wpływ na biznes i ekspozycję w internecie. Xygeni ASPM Platforma koreluje ustalenia CWE i CVE z SAST, SCA, DAST i skanery innych firm w jednym widoku ryzyka uporządkowanym według priorytetów, dzięki czemu Twój zespół będzie mógł zająć się lukami, które mają znaczenie, a nie tylko tymi, które mają najwyższy wynik CVSS.
- Niestandardowe leje do szczegółowej kontroli
Twórz niestandardowe lejki sprzedażowe dopasowane do Twojej organizacji. Na przykład:- Dostępność: Czy podatny na ataki kod jest faktycznie wywoływany w Twojej aplikacji?
- Możliwość wykorzystania: Jakie jest prawdopodobieństwo wykorzystania tej luki?
- Zintegrowany kontekst CWE i CVE
- Mapowanie CWE pomaga zidentyfikować główne przyczyny, takie jak słabości kodowania (np. CWE-89: atak SQL Injection).
- Analizy CVE, wzbogacone o wyniki EPSS i CVSS, pozwalają na ustalenie priorytetów luk w zabezpieczeniach na podstawie rzeczywistego ryzyka.
Dlaczego ma to znaczenie dla zespołów DevOps i bezpieczeństwa
Zarządzanie lukami CVE i CWE nie polega tylko na naprawianiu luk w zabezpieczeniach, ale na naprawianiu właściwych luk. W związku z tym narzędzia Xygeni umożliwiają:
- Skoncentruj się na osiągalnych słabościach Wyliczenie wspólnych słabości lista.
- Ustalaj priorytety CVE na podstawie wpływu na świat rzeczywisty.
- Dostosuj poprawki do priorytetów biznesowych.
Usprawnij zarządzanie CVE i CWE już dziś
Zarządzanie lukami CVE i CWE na dużą skalę oznacza więcej niż tylko śledzenie identyfikatorów. Oznacza korelację słabych punktów, ocenę rzeczywistej podatności na wykorzystanie luk i naprawianie tego, co naprawdę ważne w danym środowisku. Platforma AppSec typu „wszystko w jednym” kombajny SAST, SCA, ASPMoraz priorytetyzacja oparta na sztucznej inteligencji, która pozwala na ignorowanie informacji o lukach w zabezpieczeniach, dzięki czemu Twój zespół poświęca mniej czasu na wstępną selekcję, a więcej na dostarczanie bezpiecznego kodu.

FAQ
Jaka jest różnica między CWE i CVE?
CWE (Common Weakness Enumeration) opisuje rodzaj słabości oprogramowania, kategorię przyczyn źródłowych luk w zabezpieczeniach. CVE (Common Vulnerabilities and Exposures) identyfikuje konkretny przypadek luki w zabezpieczeniach w konkretnym produkcie. Jeden CWE może być przyczyną tysięcy luk CVE.
Jaki jest przykład CWE i CVE?
CWE-89 opisuje atak typu SQL Injection jako rodzaj słabości. CVE-2021-44228 (Log4Shell) to konkretna podatność na wykorzystanie w Apache Log4j. Log4Shell odwołuje się do głównej przyczyny CWE, ale jest to odrębna, możliwa do śledzenia luka CVE z własną poprawką i oceną ważności.
Co jest ważniejsze: CWE czy CVE?
Oba służą różnym celom i najlepiej działają razem. CWE pomagają zapobiegać słabym punktom podczas rozwoju oprogramowania. CVE pomagają naprawiać znane luki w zabezpieczeniach w środowisku produkcyjnym. Dojrzałe programy bezpieczeństwa wykorzystują CWE podczas przeglądu kodu i SAST skanowanie i śledzenie CVE podczas SCA i zarządzanie poprawkami.
Czym jest CVSS i jaki jest związek z CVE?
CVSS (Common Vulnerability Scoring System) to system oceny ważności luk w zabezpieczeniach (CVE) używany do oceniania ich w skali od 0 do 10. Pomaga on ustalić priorytety, które luki w zabezpieczeniach należy usunąć w pierwszej kolejności — jednak brakuje mu kontekstu dotyczącego możliwości wykorzystania luk w czasie rzeczywistym, dlatego większość zespołów łączy go obecnie z systemami EPSS.
Czym jest EPSS i dlaczego jest to ważne?
System EPSS (Exploit Prediction Scoring System) prognozuje prawdopodobieństwo wykorzystania luki bezpieczeństwa (CVE) w świecie rzeczywistym w ciągu najbliższych 30 dni. W połączeniu z analizą ważności i dostępności CVSS, EPSS jest obecnie najskuteczniejszym sposobem na ograniczenie szumu informacyjnego dotyczącego luk w zabezpieczeniach i skupienie działań naprawczych na tym, co jest rzeczywistym celem atakujących.
W jaki sposób Xygeni pomaga zarządzać CWE i CVE?
Lejek priorytetyzacji Xygeni łączy CVSS, EPSS, dostępność, ekspozycję w internecie i wpływ na biznes, aby zredukować tysiące surowych ustaleń CVE do kilku autentycznie możliwych do podjęcia działań ryzyk. Mapowanie CWE identyfikuje przyczyny źródłowe, dzięki czemu zespoły mogą wyeliminować leżące u podstaw słabości — a nie tylko łatać poszczególne przypadki.
