
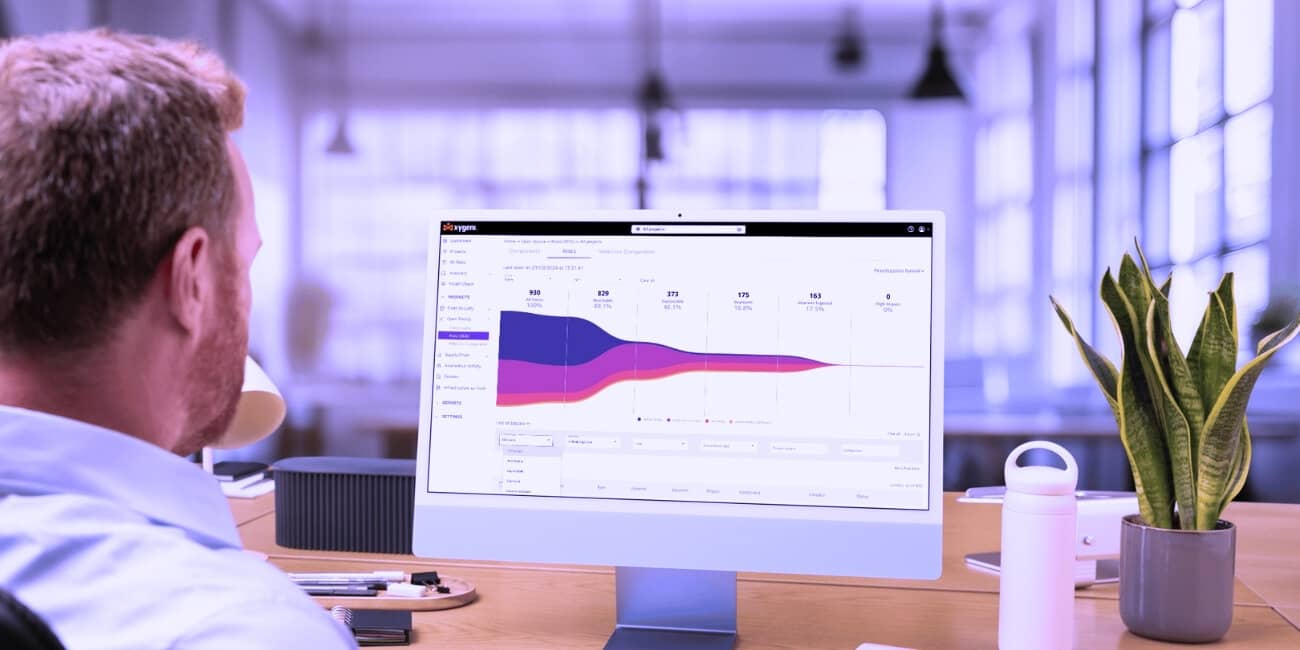






Skanowanie luk w zabezpieczeniach jest niezbędnym elementem solidnej strategii bezpieczeństwa. Ponieważ oprogramowanie open source (OSS) stanowi większość baz kodu (często nawet 90%), wczesne identyfikowanie i usuwanie luk w zabezpieczeniach ma kluczowe znaczenie dla ochrony łańcucha dostaw oprogramowania. Xygeni rozszerza tradycyjne skanowanie luk w zabezpieczeniach, wprowadzając wykrywanie złośliwego oprogramowania w czasie rzeczywistym i inteligentne ścieżki priorytetyzacji, gwarantując, że Twój zespół nie tylko wykryje, ale także nada priorytet i usunie najpoważniejsze zagrożenia bezpieczeństwa.
Od czasu pierwotnej publikacji podejście firmy Xygeni do ustalania priorytetów rozszerzyło się na pełną ASPM warstwa: lejek oparty na sztucznej inteligencji, który stosuje tę samą ocenę dostępności, podatności na wykorzystanie, EPSS i kontekstu biznesowego do ustaleń pochodzących z własnych skanerów Xygeni oraz z narzędzi innych firm, które już znajdują się w Twoim stosie, korelując i usuwając duplikaty ze wszystkich z nich w jednym priorytetowym widoku zamiast oddzielnych list dla każdego narzędzia.
Czym jest skanowanie podatności?
Skanowanie w poszukiwaniu luk to proces, który identyfikuje słabe punkty w oprogramowaniu, systemach i sieciachAnalizuje bazy kodu, konfiguracje i zależności open source, aby wykryć zagrożenia bezpieczeństwa, zanim atakujący będą mogli je wykorzystać. Ponieważ oprogramowanie typu OSS nadal dominuje w bazach kodu, skanowanie podatności ma kluczowe znaczenie dla utrzymania bezpieczeństwa środowisk i ochrony przed naruszeniami, zanim do nich dojdzie.
Dlaczego skanowanie luk w zabezpieczeniach Xygeni zapewnia najlepszą ochronę
Xygeni Skanowanie podatności oferuje więcej niż tylko wykrywanie. Nasze narzędzia zapewniają blokowanie zagrożeń w czasie rzeczywistym, inteligentną priorytetyzację ryzyka i bezproblemową CI/CD pipeline Integracja, zapewniająca płynne dopasowanie zabezpieczeń do przepływów pracy i procesów rozwoju. Oto, w jaki sposób najnowocześniejsze funkcje Xygeni usprawniają zarządzanie lukami w zabezpieczeniach:
Wykrywanie złośliwego oprogramowania w czasie rzeczywistym: blokowanie zagrożeń, zanim do Ciebie dotrą
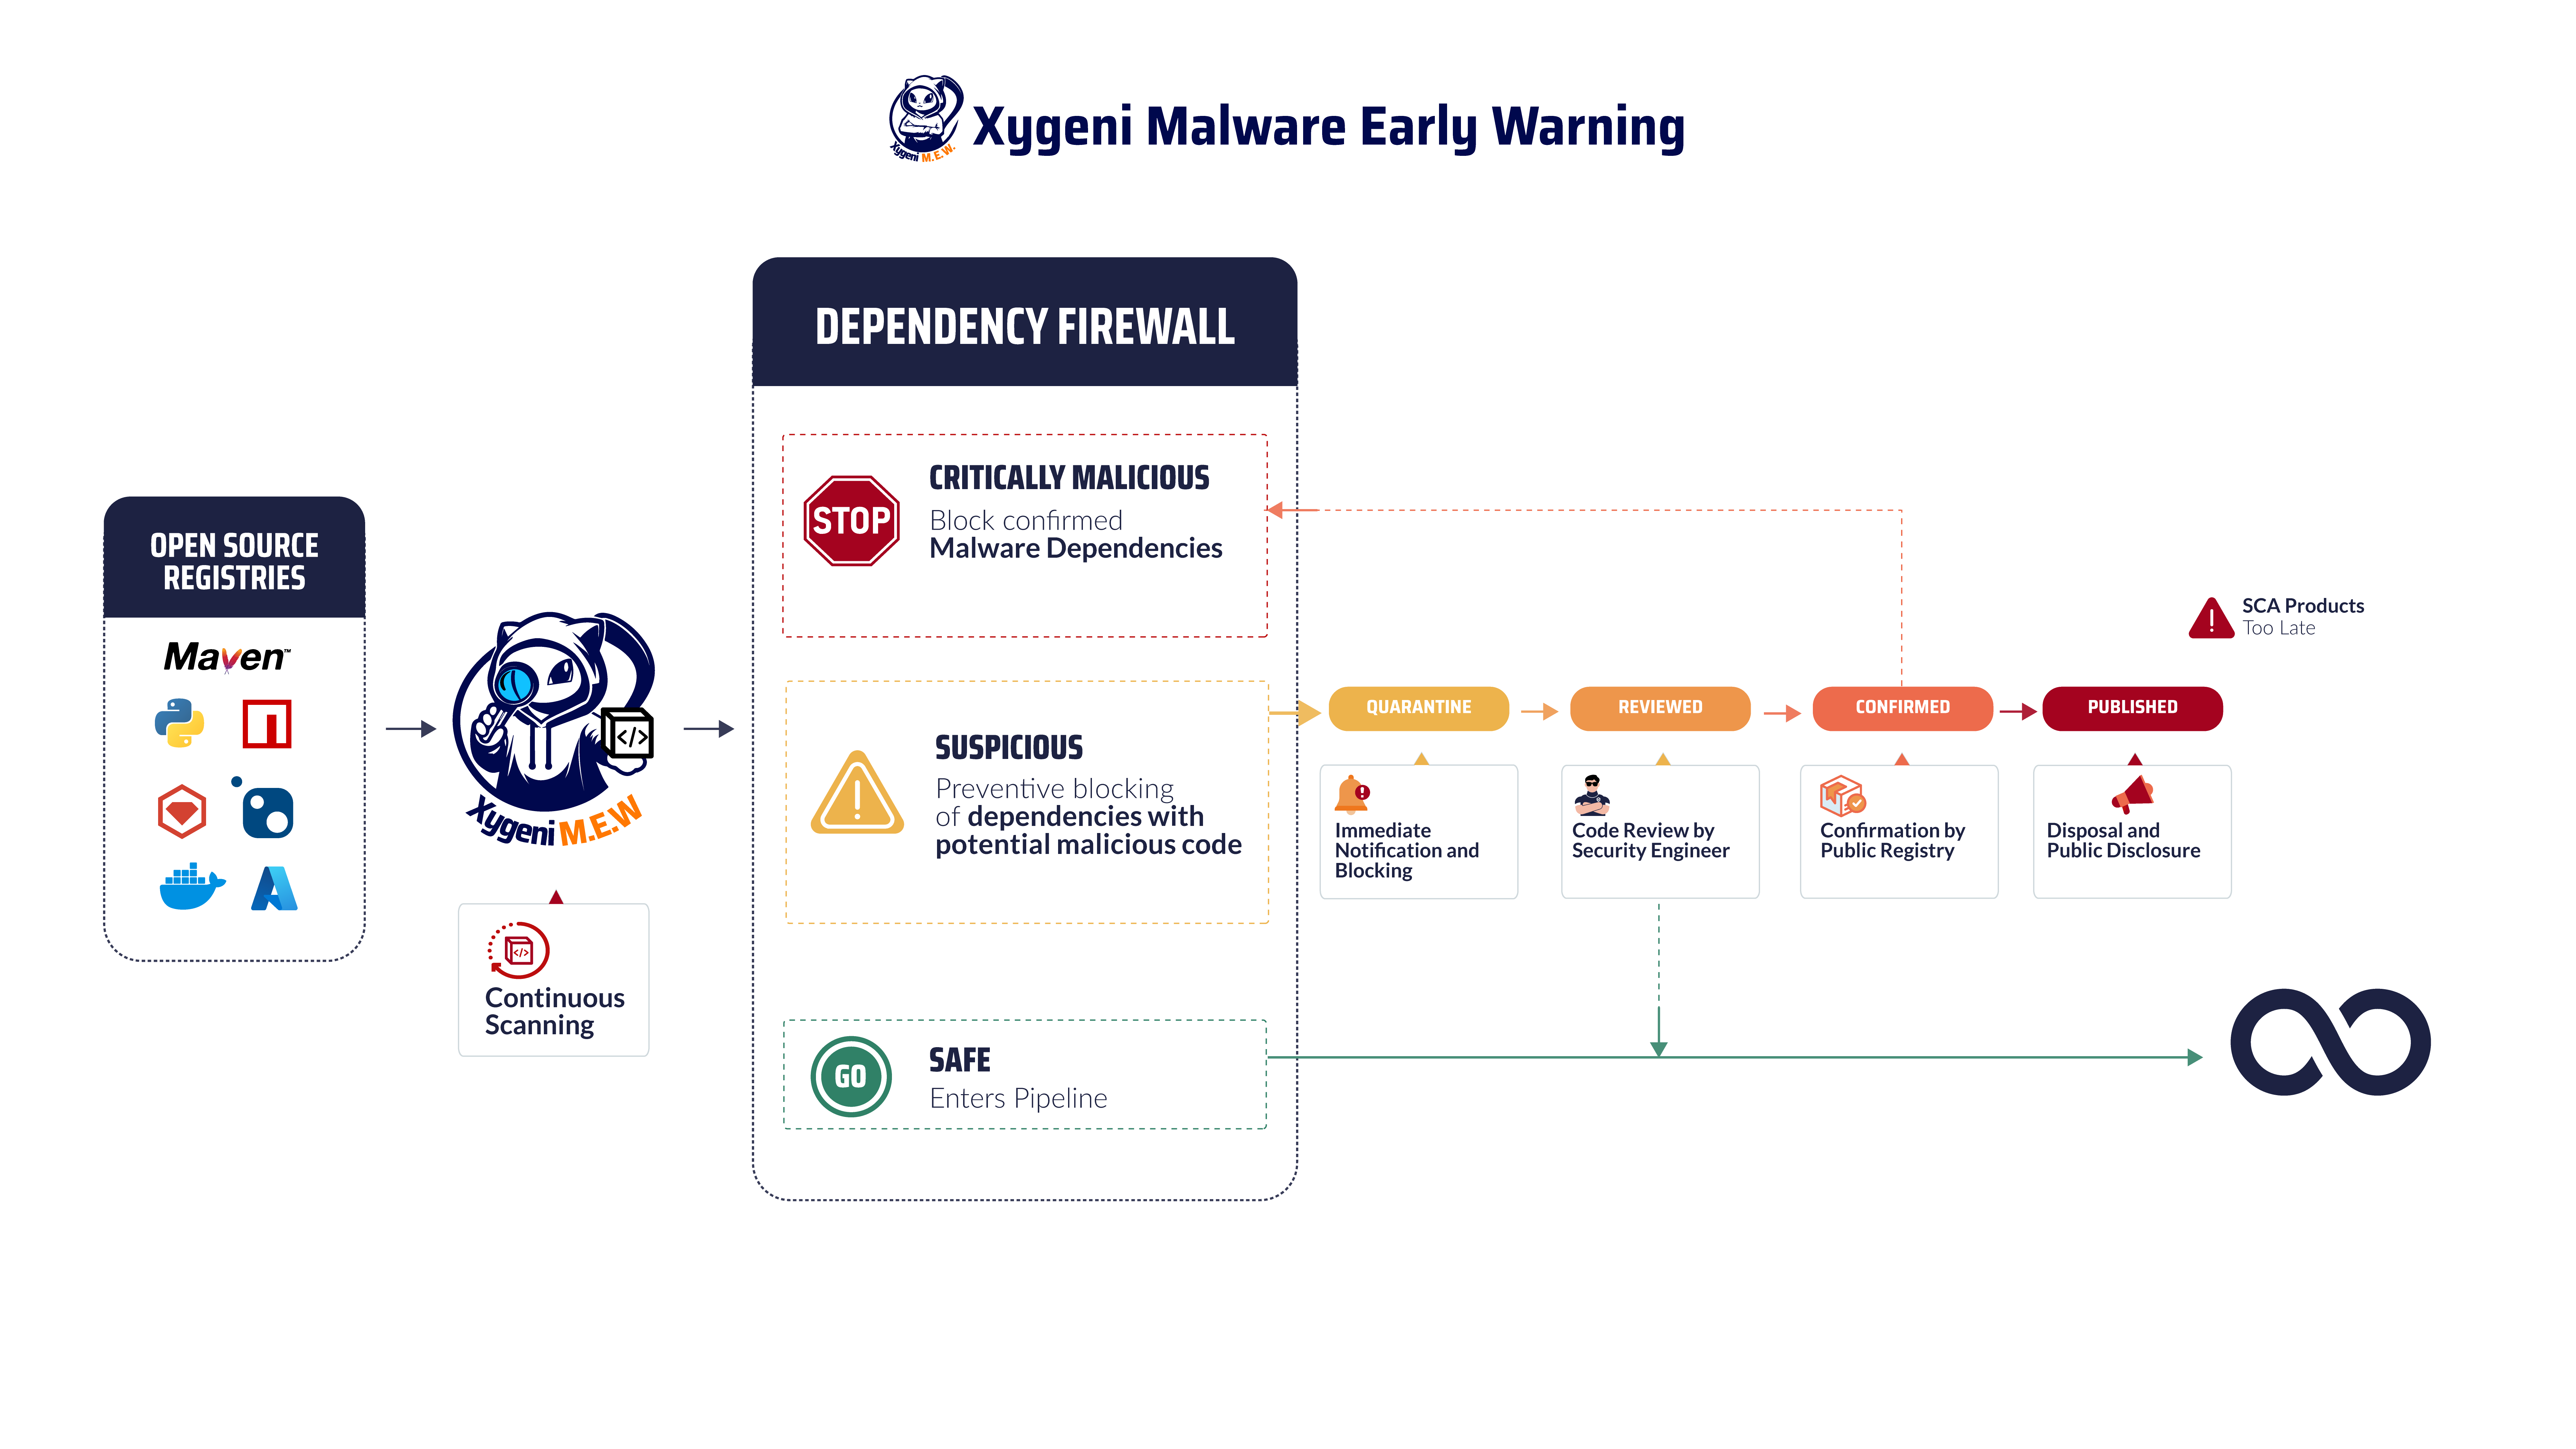
Zminimalizuj ryzyko i chroń swoje aplikacje przed złośliwymi pakietami dzięki Wczesne wykrywanie złośliwego oprogramowania przez XygeniNasze kompleksowe rozwiązanie oferuje monitorowanie zależności w czasie rzeczywistym, gwarantując wykrywanie i minimalizowanie zagrożeń, zanim zdążą one wpłynąć na Twoje oprogramowanie. Poprzez ciągłe skanowanie publicznych repozytoriów, takich jak NPM, Maven, PyPIXygeni blokuje złośliwe pakiety od razu po ich opublikowaniu, uniemożliwiając im przedostanie się do systemów.
Zarządzanie komponentami typu open source jest kluczowe w dzisiejszym środowisku rozwoju oprogramowania ze względu na rosnące ryzyko luk w zabezpieczeniach i złośliwego kodu. Xygeni Open Source Security Rozwiązanie to radykalnie zmniejsza ryzyko złośliwego oprogramowania poprzez skanowanie i blokowanie szkodliwych pakietów w momencie ich publikacji. Nasz ciągły monitoring obejmuje wiele rejestrów publicznych, zapewniając dokładną kontrolę wszystkich zależności pod kątem bezpieczeństwa i integralności.
Potężne możliwości Xygeni pomagają Twojemu zespołowi w utrzymaniu bezpieczeństwa i niezawodności projektów oprogramowania poprzez nadawanie priorytetu kwestiom krytycznym i usprawnianie procesów naprawczych, dzięki czemu Ty możesz skupić się na tym, co najważniejsze.
Ocena CVE i integracja EPSS: priorytetyzacja najbardziej podatnych na wykorzystanie luk
Xygeni wzmacnia Punktacja CVE z systemem EPSS (Exploit Prediction Scoring System) dla bardziej kompleksowej oceny ryzyka. Podczas gdy wyniki CVE oceniają powagę luki w zabezpieczeniach, EPSS przewiduje prawdopodobieństwo jej wykorzystania. Pozwala to zespołowi na ustalenie priorytetów na podstawie zarówno powagi, jak i rzeczywistej podatności na wykorzystanie.
Na przykład luka CVE-2021-44228 (Log4j), która ma wysoki wynik CVE, również wiąże się z wysokim prawdopodobieństwem wykorzystania, na podstawie danych EPSS. Ta kombinacja pomaga priorytetyzować luki w zabezpieczeniach, które stanowią największe ryzyko, zapewniając, że Twój zespół skupi się w pierwszej kolejności na najgroźniejszych zagrożeniach.
Lejki priorytetyzacji: skup się na naprawianiu tego, co najważniejsze
Lejki priorytetyzacji Xygeni upraszczają rozwiązywanie wielu problemów bezpieczeństwa. Pozwalają one filtrować i koncentrować się na najistotniejszych lukach w zabezpieczeniach poprzez zastosowanie niestandardowych kryteriów priorytetyzacji. Zamiast analizować tysiące problemów, Xygeni pomaga zespołowi skupić się na tych, które stanowią największe zagrożenie, takich jak luki w zabezpieczeniach, które można osiągnąć, lub te, które są aktywnie wdrażane.
Możesz również wykorzystać gotowe leje sprzedażowe, takie jak Priorytetyzacja ogólna, CI/CD Priorytetyzacja i IaC Priorytetyzacja. Te lejki usprawniająciswytwarzanie jonów, co pozwala zaoszczędzić cenny czas i zasoby.
Konfigurowalne, wieloetapowe leje priorytetyzacji
Lejki priorytetyzacji Xygeni obsługują do ośmiu konfigurowalnych etapów, łącząc gotowe kryteria, takie jak dostępność i podatność na ataki, z właściwościami specyficznymi dla organizacji, dzięki czemu zespół ds. bezpieczeństwa nie jest ograniczony sztywnym schematem. Wyniki przepływają przez lejek do jasnych poziomów działań: natychmiastowych, jak najszybciej, planowanych i zaległości, zamiast pojedynczej, płaskiej listy „krytyczne/wysokie/średnie/niskie”, która jest bliższa sposobowi, w jaki zespół faktycznie planuje prace naprawcze w sprincie.
CI/CD Pipeline Integracja: Bezpieczeństwo na każdym etapie
Bezpieczeństwo nigdy nie powinno być kwestią drugorzędną. Xygeni integruje się bezpośrednio z popularnymi CI/CD platformy takie jak Jenkins, GitHub Actions i CircleCI, zapewniając automatyczne uruchamianie skanowania pod kątem luk w zabezpieczeniach na każdym etapie kompilacji i wdrożenia. Ta integracja umożliwia wczesne wykrywanie i usuwanie luk, zapobiegając przedostawaniu się ich do środowiska produkcyjnego.
Pull Request Skanowanie: wykrywanie problemów przed ich połączeniem
Xygeni'ego Pull Request Skanowanie skanuje w czasie rzeczywistym pod kątem luk w zabezpieczeniach, gdy pojawiają się nowe pull requests są tworzone. Wykrywa problemy takie jak SQL Injection or Skrypty między lokacjami (XSS) zanim zostaną włączone do produkcji. Wykrywając te błędy na wczesnym etapie, Twój zespół rozwiązuje zagrożenia bezpieczeństwa bez opóźniania cykli wydań i gromadzenia długu technicznego.
Analiza dostępności: eliminuj szumy i priorytetyzuj rzeczywiste zagrożenia
Analiza osiągalności Xygeni wykracza poza standard wykrywanie poprzez identyfikację luk wywoływane w czasie wykonywaniaZamiast przytłaczać zespół niezliczoną ilością problemów, Xygeni skupia się na lukach, które są aktywnie eksploatowalny w Twoim środowisku.
Filtrując te, które istnieją, ale są niedostępne podczas wykonywania, Xygeni eliminuje szum. Dzięki temu Twój zespół może skupić się na najpilniejszych zagrożeń bezpieczeństwa. Takie podejście redukuje fałszywe alarmy i minimalizuje czujne zmęczenie.
Twój zespół koncentruje się na rzeczywistych zagrożeniach, a nie na problemach o niskim priorytecie. Xygeni dba o to, aby Twój czas i zasoby były odpowiednio ukierunkowane. krytyczne słabości, zapobiegając przedostaniu się ukrytych zagrożeń.
Zautomatyzowane usuwanie luk: bezproblemowa naprawa luk
Bezpieczeństwo powinno wspierać rozwój, a nie go utrudniać. Automatyczne funkcje naprawcze Xygeni pozwalają Twojemu zespołowi naprawiać luki w zabezpieczeniach bezpośrednio przez Twój system. CI/CD pipelines. Gdy tylko Xygeni wykryje lukę w zabezpieczeniach, może automatycznie zastosować poprawkę, umożliwiając dalszy rozwój bez konieczności ręcznej interwencji. Ta automatyzacja skraca przestoje i zwiększa produktywność.
Zarządzanie licencjami Open Source: zapewnienie zgodności z przepisami i pewności
Oprócz skanowania w poszukiwaniu luk w zabezpieczeniach, Xygeni pomaga zarządzać licencjami open source, zapewniając zgodność kodu z Najlepsze praktyki OWASP i innych gałęzi przemysłu standards. Funkcja ta ogranicza ryzyko prawne poprzez identyfikację i rozwiązywanie naruszeń licencji open source, dzięki czemu Twoje oprogramowanie jest zgodne z przepisami i bezpieczne.
Dlaczego warto wybrać Xygeni?
- Wykrywanie złośliwego oprogramowania w czasie rzeczywistym: Natychmiast wykrywaj i blokuj złośliwe oprogramowanie, zanim zinfiltruje Twoje oprogramowanie.
- Integracja punktacji CVE i EPSS:Ustal priorytety luk w zabezpieczeniach na podstawie ich powagi i możliwości wykorzystania, dbając o to, aby w pierwszej kolejności zająć się problemami krytycznymi.
- Konfigurowalne leje priorytetyzacji:Odfiltruj problemy o niskim priorytecie i skup się na tym, co najważniejsze.
- Zautomatyzowana naprawa:Zastosuj poprawki zabezpieczeń automatycznie w swoim CI/CD pipeline, minimalizując zakłócenia.
- CI/CD Integracja:Bezproblemowa integracja skanowanie podatności na każdym etapie procesu rozwoju.
- Zachowaj zgodność:Zapewnienie zgodności z wymaganiami branżowymi standardi zmniejszyć ryzyko naruszenia licencji open source.
Chroń swoje oprogramowanie za pomocą narzędzi Xygeni do skanowania luk w zabezpieczeniach i wykrywania złośliwego oprogramowania w czasie rzeczywistym
Nie czekaj na naruszenie bezpieczeństwa. Dzięki narzędziom Xygeni do skanowania podatności i wykrywania złośliwego oprogramowania w czasie rzeczywistym możesz proaktywnie wykrywać i blokować zagrożenia, zanim uderzą. Skoncentruj się na eliminacji najistotniejszych zagrożeń i usprawnij proces zarządzania lukami w zabezpieczeniach dzięki konfigurowalnym lejkom priorytetyzacji i automatycznej naprawie. Bądź na bieżąco z nowymi zagrożeniami i zadbaj o bezpieczeństwo i zgodność swojego oprogramowania z przepisami.
Ta warstwa priorytetyzacji sprawia również, że platforma Xygeni współpracuje z narzędziami, z których już korzystasz. Jeśli jesteś w trakcie migracji do innego skanera lub po prostu nie jesteś gotowy na jego wymianę, Xygeni pobiera te ustalenia, stosuje do nich tę samą selekcję i naprawę opartą na sztucznej inteligencji, a następnie pozwala Ci wycofać stare narzędzie we własnym tempie, bez przerwy w działaniu.
Gotowy zabezpieczyć swoje oprogramowanie? Poproś o prezentację już dziś i dowiedz się, w jaki sposób Xygeni Vulnerability Scan może odmienić Twoją strategię zarządzania podatnościami.
FAQ
Jaka jest różnica między skanowaniem podatności a priorytetyzacją podatności?
Skanowanie luk w zabezpieczeniach wykrywa luki w kodzie, konfiguracjach i zależnościach open source. Priorytetyzacja to oddzielny krok polegający na podjęciu decyzji, które z tych ustaleń naprawić w pierwszej kolejności, na podstawie sygnałów takich jak dane EPSS o podatności na ataki i analiza dostępności, zamiast traktować każde ustalenie jako równie pilne.
Czy skanowanie luk w zabezpieczeniach Xygeni wykrywa również złośliwe oprogramowanie, czy tylko znane luki CVE?
Oba. Xygeni łączy tradycyjne skanowanie luk w zabezpieczeniach oparte na CVE z wykrywaniem złośliwego oprogramowania w czasie rzeczywistym w rejestrach publicznych, takich jak NPM, Maven i PyPI, dzięki czemu nowo opublikowane złośliwe pakiety są blokowane w momencie publikacji, a nie tylko znane, ujawnione luki.
Czym jest EPSS i dlaczego jest ważny obok wyników CVE?
EPSS (Exploit Prediction Scoring System) przewiduje prawdopodobieństwo faktycznego wykorzystania luki w zabezpieczeniach, natomiast wynik CVE mierzy teoretyczną wagę. Połączenie obu metod, tak jak robi to Xygeni, pozwala zespołowi priorytetyzować luki, które są zarówno poważne, jak i realistycznie narażone na atak.
Czy skanowanie luk w zabezpieczeniach może działać automatycznie? CI/CDczy wymaga osobnego kroku?
Xygeni integruje się bezpośrednio z CI/CD platformy takie jak Jenkins, GitHub Actions i CircleCI, dzięki czemu skanowanie jest uruchamiane automatycznie przy każdej kompilacji i wdrożeniu, w tym pull request skanowanie, które wychwytuje problemy takie jak SQL injection czy XSS przed scaleniem kodu.

