






Git to potężne narzędzie. Mimo to wielu programistów uczy się tylko tyle, ile potrzeba, by sobie poradzić. Na początku może się to wydawać w porządku. Jednak gdy sekrety wyciekną, konflikty przy scalaniu się nasilą lub ktoś wypchnie bezpośrednio do… main, sprawy mogą szybko pójść nie tak. Dlatego tak ważne jest, aby wyjść poza podstawy i przyjąć bezpieczny, szybki i spójny przepływ pracy. Ten FAQ odpowiada na najczęstsze pytania programistów dotyczące Gita. Przy okazji podkreśla istotne najlepsze praktyki git, wyjaśnia kluczowe koncepcje szybka kontrola wersji giti oferuje praktyczne porady na temat bezpieczeństwo gitKażda sekcja ma na celu pomóc Ci przestać zgadywać i zacząć wysyłać kod z pewnością siebie.
Czym jest Git?
Dlaczego kontrola wersji Git Fast wymaga inteligentnych ustawień domyślnych
git Git to rozproszony system kontroli wersji. W praktyce pozwala śledzić zmiany w bazie kodu, współpracować z członkami zespołu i przywracać zmiany, gdy coś się zepsuje. W przeciwieństwie do systemów scentralizowanych, Git działa lokalnie, co pozwala na uruchamianie poleceń takich jak: git commit or git branch nawet bez dostępu do Internetu.
Na pierwszy rzut oka Git może wydawać się narzędziem służącym wyłącznie do śledzenia historii. Jest on jednak niezbędny w nowoczesnych procesach rozwoju oprogramowania. Git oferuje… szybka kontrola wersji git, umożliwiając zespołom szybką iterację przy jednoczesnym zachowaniu możliwości śledzenia. Co więcej, Git stanowi podstawę automatyzacji, CI/CD pipelinei najlepsze praktyki DevOps w niemal każdym projekcie oprogramowania.
Mimo to Git nie jest tylko narzędziem zwiększającym produktywność. Jest także granica bezpieczeństwaNa przykład, jeśli ktoś przypadkowo pobiegnie git add . oraz commitSob .env filetSekrety, takie jak tokeny API, mogą zostać przesłane do zdalnego repozytorium. Atakujący często skanują publiczne repozytoria w poszukiwaniu ujawnionych danych uwierzytelniających i poufnych plików konfiguracyjnych.
Aby zachować bezpieczeństwo podczas korzystania z Gita, pamiętaj o następujących podstawowych zasadach:
- Użyj
.gitignoreplik, aby wykluczyć pliki poufne lub lokalne. - Wymagaj uwierzytelniania dwuskładnikowego (2FA) dla wszystkich kont Git (szczególnie na platformach takich jak GitHub lub GitLab).
- Nigdy commit sekrety lub dane uwierzytelniające, zeskanuj je pre-commit kiedy możliwe.
Aby zapewnić zaawansowaną ochronę, należy użyć narzędzi takich jak Xygeni Skanują Twoje repozytoria w sposób ciągły. Wychwytują one zakodowane na stałe tajne dane, wykrywają podatny kod przed jego scaleniem, a nawet blokują niebezpieczne przepływy pracy w Twoim systemie. CI/CD pipeline, i to wszystko bez przeszkadzania.
Do kogo należy Git?
Git nie jest własnością jednej firmy. To projekt open source, utrzymywany przez społeczność współpracowników, a jego rozwój jest koordynowany za pośrednictwem Lista mailingowa Git i hostowany git-scm.comGit, pierwotnie stworzony w 2005 roku przez Linusa Torvaldsa, miał być szybkim, rozproszonym systemem kontroli wersji, któremu mogliby zaufać programiści, zwłaszcza w zakresie zarządzania jądrem Linuxa.
Chociaż nikt posiada Git w tradycyjnym ujęciu, jest stale rozwijany przez kilka organizacji, w tym GitHub, GitLab i Bitbucket. Budują one własne platformy w oparciu o Git, jednocześnie przyczyniając się do rozwoju jego rdzenia.
Co oznacza Git?
Technicznie, git Nie oznacza niczego. To nie jest akronim. Według Linusa Torvaldsa, twórcy Gita w 2005 roku, nazwa została wybrana częściowo ze względu na brytyjski slang – „git” może oznaczać osobę głupią lub niemiłą, a częściowo dlatego, że była krótka, łatwa do zapamiętania i nie istniała jeszcze jako polecenie systemu Unix.
W jego własnych słowach: „Jestem egoistycznym draniem i wszystkie moje projekty nazywam swoim imieniem. Najpierw „Linux”, teraz „Git”. Linus Torvalds
Pomijając zabawne pochodzenie, Git stał się jednym z najważniejszych narzędzi w rozwoju oprogramowania. Obsługuje wszystko, od projektów open source po enterprise CI/CD pipelines. Dzięki Gitowi zespoły zyskują szybka kontrola wersji, zdecentralizowana współpraca i możliwość śledzenia i przywracania zmiancisely.
Jednak wraz z gwałtownym wzrostem popularności Gita, wzrosło również ryzyko. Złośliwe oprogramowanie, poufne informacje i luki w zabezpieczeniach łańcucha dostaw mogą przedostać się do repozytoriów niezauważone. Dlatego warto zabezpieczyć konfigurację Gita za pomocą narzędzi takich jak: Xygeni, który analizuje commits, skanuje zależności i egzekwuje zasady, co jest kluczowe dla nowoczesnych DevSecOps przepływy pracy.
Jak korzystać z Gita?
Najlepsze praktyki Git, aby bezpiecznie i efektywnie korzystać z Git
Efektywne korzystanie z Gita oznacza coś więcej niż tylko zapamiętanie kilku poleceń. Wymaga przestrzegania najlepsze praktyki git, rozumiejąc w jaki sposób zmiany przepływają przez gałęzie i urządzenia zdalne oraz unikając typowych błędów, które mogą prowadzić do usterek lub nawet zagrożeń bezpieczeństwa.
Podstawowy przepływ pracy Git
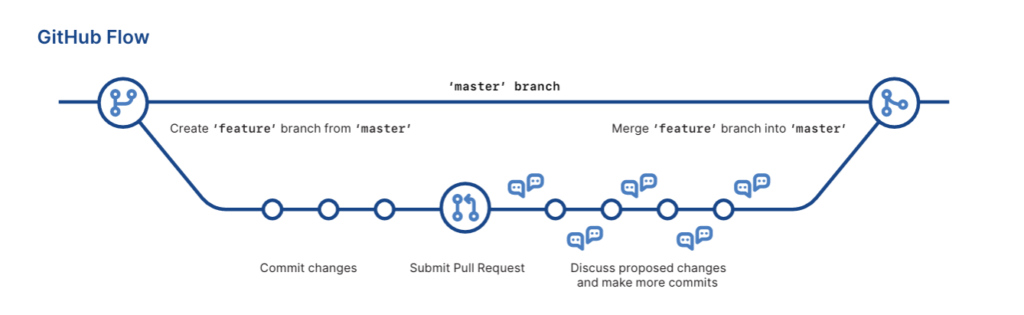
Na początek podstawowy przepływ pracy w systemie Git zazwyczaj obejmuje:
1. Klonowanie repozytorium:
git clone https://github.com/your-org/your-repo.git
2. Tworzenie gałęzi funkcji:
git checkout -b feature/cool-new-thing
3. Wprowadzanie zmian i commitbezpiecznie:
					git add .
git commit -m "Add new feature safely and cleanly"
4. Przesyłanie do urządzenia zdalnego:
git push origin feature/cool-new-thing
5. Otwieranie pull request (PR) aby scalić zmiany z gałęzią główną.
Zastosuj zabezpieczenia Git na każdym kroku
Chociaż te kroki są standard, wielu programistów nieświadomie wprowadza ryzyko. Na przykład, commitprzypadkowe ujawnienie tajemnicy lub udostępnienie niesprawdzonego kodu, który zakłóci produkcję.
Dlatego też poniżej przedstawiamy kilka usprawnień w zakresie bezpieczeństwa, które można wprowadzić już teraz:
- Uniknąć
git add .chyba że jesteś pewien, co robisz committing. Użyjgit statusnajpierw dodaj pliki selektywniegit add <file>. - Napisz coś sensownego commit wiadomości. Poprawiają identyfikowalność i pomagają recenzentom wykrywać nieprawidłowości.
- Zeskanuj swoje commits przed pchaniem. Użyj narzędzi takich jak Git firmy Xygeni Guardrails aby wychwycić sekrety, złośliwe oprogramowanie i błędne konfiguracje przed scaleniem.
- Wymuś przegląd PR przed scaleniem. To jeden z najprostszych sposobów, aby zapobiec przedostawaniu się ryzykownego kodu do głównej gałęzi.
Co ważne, Xygeni integruje się bezpośrednio z Twoim procesem pracy w Git. Skanuje każdy commit i PR, aby egzekwować zasady bezpieczeństwa bez spowalniania. Dzięki temu Twoje repozytorium jest bezpieczne, a jednocześnie zachowuje szybka kontrola wersji git, szybko, ale bezpiecznie.
Czym jest repozytorium Git?
W istocie a Repozytorium Git to katalog wersji Twojego projektu, który śledzi każdą zmianę w czasie. Zawiera cały Twój kod źródłowy, gałęzie, tagi i commit historię i potencjalnie znacznie więcej, niż się spodziewasz.
Dlaczego więc ma to dla nas znaczenie? bezpieczeństwo git?
Ponieważ repozytorium Git to nie tylko historia Twojego kodu. Może również zawierać:
- Pliki konfiguracyjne o znaczeniu wrażliwym lubić
.envorconfig.yml - Zakodowane na stałe sekrety przypadkowo dodano podczas rozwoju
- Złośliwe oprogramowanie lub zależności typosquatted wprowadzony przez
package.json,requirements.txtlub inne manifesty
Dlatego zrozumienie tego, co znajduje się w Twoim repozytorium, jest kluczowe. Nie chodzi tylko o utrzymanie czystości kodu, ale o ochronę całego repozytorium. pipeline.
Przykład:
Częstym błędem jest pchanie lokalnego .env plik z sekretami:
					git add .env
git commit -m "add environment config"
git push
Nawet jeśli repozytorium jest prywatne, poufne informacje mogą wycieknąć poprzez forki lub integracje z rozwiązaniami stron trzecich.
Aby tego uniknąć:
echo ".env" >> .gitignore
- Ustawiać pre-commit hooks lub skanery CI takie jak Xygeni aby wykrywać sekrety zanim dotrą do Twojego pilota.
- Wyczyść swoją historię za pomocą
git filter-repoorBFGjeśli coś wrażliwego już zostało commitprzetrząsać.
Gdy wprowadzasz kod, Xygeni skanuje commit i pliki zależności (takie jak package.json or requirements.txt) pod kątem wyciekłych sekretów, złośliwego oprogramowania i znanych luk w zabezpieczeniach, zanim dotrze do etapu PR.
Dzięki temu Twoje najlepsze praktyki git i higiena bezpieczeństwa są zachowane nawet w miarę rozwoju projektu. Co więcej, Xygeni obsługuje skanowanie w całym GitHub, GitLab, Bitbucket i inne główne platformy.
Ostatecznie traktowanie repozytorium Git jako granicy bezpieczeństwa, a nie tylko magazynu kodu, pomaga zespołom działać szybciej, nie pozostawiając krytycznych luk.
Czym jest kontrola źródła?
Kontrola źródła, znany również jako kontrola wersji, to praktyka śledzenia i zarządzania zmianami w bazie kodu. Narzędzia takie jak Git umożliwiają to, rejestrując, kto, co, kiedy i dlaczego zmienił. Ale nie chodzi tylko o współpracę. W dzisiejszym DevOps pipelines, kontrola źródła jest również twoja pierwszy punkt kontrolny bezpieczeństwa.
Co ważniejsze, programiści polegają na szybka kontrola wersji git poruszać się szybko, rozgałęziając się, commitŁączenie i łączenie bez opóźnień. Jednak gdy pomija się kwestie bezpieczeństwa, ta prędkość może przynieść odwrotny skutek.
Typowe zagrożenia bezpieczeństwa Git w kontroli wersji
Atakujący coraz częściej biorą na cel systemy kontroli wersji, takie jak GitHub, GitLab i Bitbucket. Jeden wyciek tokenu lub błędnie skonfigurowany przepływ pracy może zapewnić dostęp do całego łańcucha dostaw oprogramowania. Dlatego bezpieczeństwo git nie jest już opcjonalne, jest niezbędne.
Oto niektóre typowe zagrożenia:
- Skradzione tokeny GitHub używane do klonowania lub manipulowania prywatnymi repozytoriami
- Niezabezpieczone główne gałęzie które pozwalają na bezpośrednie ryzykowne commits
- Złośliwi współpracownicy przedkładający pull requests z ukrytymi ładunkami
- Przepływy pracy z uprawnieniami zapisu wykorzystywane do wstrzykiwania złośliwego oprogramowania
Jak stosować najlepsze praktyki Gita w kontroli wersji
Aby zachować bezpieczeństwo kontroli źródła bez spowalniania pracy:
- Zastosowanie uwierzytelnianie dwuskładnikowe (2FA) na wszystkich kontach deweloperskich
- Ustaw ścisłe zasady ochrony gałęzi i wymagają recenzji PR
- Audyt uprawnienia przepływu pracy, unikaj udzielania niepotrzebnego dostępu do zapisu
- Uruchom skanowanie w celu luk, sekretów i błędnych konfiguracji przed połączeniem
Dlaczego warto używać Xygeni?
Xygeni wzmacnia możliwości Gita poprzez dodanie:
- CI/CD guardrails
- Wykrywanie błędnej konfiguracji przepływu pracy
- Tajne skanowanie przed scaleniem
- Egzekwowanie zasad dotyczących żądań udostępnienia i scalania
Dzięki temu możesz utrzymać szybka kontrola wersji git bez utraty widoczności i bezpieczeństwa. Programiści pracują równie szybko, ale teraz każda zmiana jest zabezpieczona automatycznymi kontrolami.
W przypadku wzmocnienia kontroli źródła chroni ona cały Twój system. pipeline, od commit wdrożyć.
Jak ściągnąć dane z Gita?
git pull Polecenie to prawdopodobnie jedna z najczęściej używanych i najmniej rozumianych operacji Gita. Pobiera zmiany ze zdalnego repozytorium i scala je z bieżącą gałęzią. Proste, prawda? Jednak za tą prostotą kryje się potencjalne źródło błędów, nieudanych kompilacji, a nawet problemów z bezpieczeństwem.
Aby uruchomić:
git pull origin main
To polecenie pobiera najnowsze zmiany z main gałąź Twojego zdalnego serwera (zazwyczaj GitHub, GitLab itp.) i próbuje połączyć je z Twoim lokalnym kodem.
Jak pobierać dane z Gita bez naruszania jego bezpieczeństwa i szybkości
Z punktu widzenia bezpieczeństwa, ślepe pobieranie kodu może być ryzykowne. Złośliwi aktorzy mogą przemycić szkodliwy kod, zatruwać zależności za pomocą literówek lub… commits do publicznych repozytoriów. W projektach współdzielonych nawet członkowie zespołu z dobrymi intencjami mogą przez pomyłkę przesłać niebezpieczne zmiany. To właśnie tutaj najlepsze praktyki git stać się krytycznym.
Ponadto, gdy Twój zespół często ciągnie, wspiera szybka kontrola wersji git, Pomagamy programistom zachować synchronizację, ograniczyć konflikty podczas scalania i szybciej wydawać. Ale jeśli pobierasz niebezpieczny kod, prędkość staje się Twoim wrogiem.
Najlepsze praktyki
Aby korzystać z git pull bezpiecznie i wydajnie:
- Review pull request różnice przed scaleniem lub wyciągnięciem, zwłaszcza od zewnętrznych współpracowników
- Woleć
git fetch+git mergeaby mieć większą kontrolę nad tym, co integrujesz - Uruchom testy lokalnie przed przekazaniem pobranych zmian do źródła
- Użyj podpisanego commiti sprawdź autorstwo, jeśli pracujesz nad wrażliwymi projektami
- Monitoruj swój łańcuch dostaw, ponieważ pakiety pobierane za pomocą automatyzacji (np. skryptów po instalacji) mogą być niebezpieczne
Jak pomaga Xygeni
Xygeni dodaje guardrails które skanują twój kod zanim trafia do produkcji. Na przykład:
- Automatycznie wykrywa złośliwe oprogramowanie, sekrety i podatny na ataki kod w odległych zmianach
- Flagi dowolne manipulacje lub nieścisłości w historii Twojego repozytorium
- Dotyczy kontrole zasad on pull requests i łączy, blokując wprowadzanie niebezpiecznego kodu
- Ciągle monitoruje Twój CI/CD przepływy pracy, które zapewniają, że atakujący nie będą mogli wykorzystać logiki opartej na pobieraniu
Dzięki Xygeni możesz bezpiecznie korzystać z szybka kontrola wersji git, ściągając, scalając i wdrażając z pewnością, że każda zmiana przeszła kontrolę bezpieczeństwa.
jak Commit do Gita?
Commitpisanie w Gicie to coś więcej niż tylko pisanie git commit -m "fix stuff" i ruszamy dalej. Jeśli chcesz szybka kontrola wersji git który dostosowuje się do Twojego zespołu i pozwala uniknąć przyszłych problemów, commitmuszą być jasne, znaczące i bezpieczne.
jak Commit do Git bezpiecznie, korzystając z najlepszych praktyk Git
Aby utworzyć commit, zazwyczaj uruchamiasz:
					git add <file>
git commit -m "Describe what you changed"
git add Etap informuje Git, jakie zmiany należy uwzględnić. git commit Polecenie tworzy migawki tych zmian w historii projektu. Proste, prawda? Jednak po najlepsze praktyki git oznacza pójście dalej:
- Napisz opisowo commit wiadomości.
- Commit logicznie zgrupowane zmiany.
- Unikaj dużych, wzdętych commitktóre dotyczą niepowiązanych plików.
Dobry commits sprawiają, że kontrola wersji staje się szybsza, czystsza i łatwiejsza do debugowania.
Szybka kontrola wersji Git zaczyna się od dobrej Commit Higiena
Oto gdzie bezpieczeństwo git wchodzi w grę. Nieostrożność commit może przypadkowo leak secrets, wprowadzać luki w zabezpieczeniach lub pobierać złośliwe pakiety. Przed commitdzwonienie:
- Sprawdź dokładnie
.envpliki, zakodowane na stałe tokeny lub ujawnione dane uwierzytelniające. - Sprawdź swoje zależności – czy są bezpieczne, zweryfikowane i aktualne?
- Wyklucz niepotrzebne pliki za pomocą
.gitignore(takich jak dzienniki, artefakty kompilacji lub dane uwierzytelniające).
Wskazówka: Zintegrować commit skanowanie przepływu pracy za pomocą narzędzia takiego jak Xygeni. Sprawdza ono poufne dane, pakiety z literówkami i błędne konfiguracje, zanim kod dotrze do gałęzi głównej, a wszystko to bez przerywania przepływu pracy.
Is git clone Równy a Pull Request?
Nawet nie blisko. Chociaż obie akcje obejmują zdalne repozytoria, służą one zupełnie innym celom:
git clonejest poleceniem używanym do skopiuj całe zdalne repozytorium na swój komputer lokalny. Zwykle jest to pierwsza rzecz, jaką robisz, zaczynając pracę nad nowym projektem.
git clone https://github.com/your-team/project.git
A pull request (PR) jest mechanizm współpracy Zwykle używane na platformach takich jak GitHub czy GitLab. Po wprowadzeniu zmian w lokalnym lub rozwidlonym repozytorium otwierasz żądanie scalenia tych zmian w gałęzi współdzielonej (np. main).
Pomyśl o tym w ten sposób:
git clone= „Pozwól mi wziąć kopię, żebym mógł zacząć kodować.”- Pull Request = „Oto, co zmieniłem. Proszę to przejrzeć i zatwierdzić przed scaleniem”.
Konsekwencje dla bezpieczeństwa Git podczas klonowania repozytoriów
Jeśli klonujesz repozytoria bez sprawdzania, co się w nich znajduje, możesz importować:
- Złośliwe skrypty
- Nieprawidłowo skonfigurowane przepływy pracy
- Zatrute uzależnienia
Podobnie, pull requests może być wektorem dla wstrzyknięte luki jeśli nie zostaną prawidłowo zeskanowane.
Dlatego szybka kontrola wersji nie oznacza tylko szybkości, ale również bezpieczeństwocistworzenie jonów. Narzędzia takie jak Xygeni:
- Analizuj żądania dostępu pod kątem sekretów, podatnego kodu i błędnych konfiguracji
- Wymuś sprawdzanie zasad przed scaleniem
- Alert dotyczący niebezpiecznych wpłat, nawet w klonowanych forkach
Podsumowując: Klonowanie to sposób na rozpoczęcie pracy; żądania dostępu to sposób na wkład w projekt. Zapewnienie bezpieczeństwa obu tych elementów jest częścią najlepszych praktyk Gita, których powinien przestrzegać każdy zespół DevOps.
Jak sklonować repozytorium Git w programie Visual Studio Code?
Klonowanie repozytorium Git może wydawać się proste, ale często to właśnie tam dyskretnie wkradają się problemy bezpieczeństwa. Jeśli zależy Ci na szybka kontrola wersji git i czyste przepływy pracy, etap klonowania zasługuje na większą uwagę niż tylko kliknięcie „Klonuj”.
Najlepsze praktyki Git podczas klonowania repozytoriów w programie Visual Studio Code
Oto jak to zrobić bezpiecznie:
- Skopiuj adres URL repozytorium z GitHub, GitLab lub Bitbucket. Upewnij się, że pochodzi z zaufanego źródła – tak, nawet wewnętrzne repozytoria mogą być ryzykowne.
- Otwórz Visual Studio Code.
- Przejdź do Panel sterowania źródłami (ikona na pasku bocznym po lewej stronie) lub naciśnij
Ctrl+Shift+G. - Kliknij „Repozytorium klonów”, wklej adres URL i naciśnij Enter.
- Wybierz folder lokalny, w którym chcesz zapisać repozytorium.
- VS Code poprosi Cię o otwarcie sklonowanego folderu. Kliknij "Otwarty".
- Zanim zaczniesz pracęprzeskanuj repozytorium w poszukiwaniu oznak problemów, takich jak odkryte sekrety, zależności z błędami typograficznymi lub podejrzane
.githistoria. Nawet projekty wyglądające na legalne mogą zawierać ryzykowne skrypty lub błędne konfiguracje.
Zespoły korzystające na tym etapie ze skanerów automatycznych wykrywają problemy na wczesnym etapie i pozostają w kontakcie najlepsze praktyki gitTo mały krok, który może zaoszczędzić Ci wiele godzin później.
Wprowadzając ten nawyk do swojego procesu pracy, zwiększasz zarówno higienę projektu, jak i poziom bezpieczeństwa, a wszystko to bez zwalniania tempa. Właśnie to bezpieczeństwo git powinien wyglądać.
Jak sprawdzić aktualną gałąź w Git?
Wiedza o tym, w której gałęzi się znajdujesz, powinna być dla Ciebie czymś naturalnym, zwłaszcza gdy żonglujesz wieloma funkcjami, poprawkami lub wersjami. Błędy zdarzają się szybko, jeśli wypchniesz lub ściągniesz zmiany z niewłaściwej gałęzi. Dla zespołów skupionych na… szybka kontrola wersji git, przejrzystość pokonuje chaos.
Aby sprawdzić swoją aktualną filię:
W terminalu uruchom:
git branch
Aktualna gałąź będzie wyróżniona gwiazdką (*), lubię to:
					* main
  dev
  feature/login-fix
Alternatywnie użyj:
git status
Pokazuje coś takiego:
					On branch main
Your branch is up to date with 'origin/main'.
Unikaj błędów bezpieczeństwa Git, weryfikując gałęzie
Błędy w gałęziach są nie tylko irytujące, ale stanowią również zagrożenie bezpieczeństwa. Przypadkowe scalanie lub commitPrzejście do niewłaściwej gałęzi może ominąć przeglądy lub wstrzyknąć nieskanowany kod do produkcji. To zaburza przepływ najlepsze praktyki git i otwiera drzwi ryzykownym zmianom, które mogą się przedostać.
Zespoły, które wdrażają jasne strategie rozgałęzień i integrują skanowanie pull requests może powstrzymać większość problemów, zanim się zaostrzą. Bezpieczny rozwój nie oznacza powolnego rozwoju, ale uczynienie Twojego procesu pracy w Gicie inteligentniejszym i bezpieczniejszym od samego początku.
Czy Git jest bezpieczny?
Najlepsze praktyki bezpieczeństwa Git, które powinien znać każdy zespół
Git sam w sobie jest jedynie systemem kontroli wersji i nie zabezpiecza kodu w magiczny sposób. Jest szybki, elastyczny i wydajny, co czyni go ulubionym narzędziem programistów. Jednak ta moc wiąże się z odpowiedzialnością.
Chociaż Git obsługuje takie funkcje jak podpisane commitDzięki zabezpieczeniom i rozgałęzieniom nie powstrzyma Cię to przed podaniem tajnego klucza, błędną konfiguracją dostępu ani wciągnięciem podatnej zależności. czy Git jest bezpieczny? Krótka odpowiedź: może być, jeśli użyjesz go prawidłowo.
Zabezpieczanie Gita w praktyce
Aby faktycznie zabezpieczyć swój przepływ pracy w Git, postępuj zgodnie z poniższymi instrukcjami najlepsze praktyki git:
- Skonfiguruj reguły ochrony gałęzi i wymagaj pull request opinie.
- Nigdy commit sekrety lub tokeny. Użyj
.gitignorei zeskanuj swoje commits. - Regularnie sprawdzaj uprawnienia dostępu do repozytorium, nie nadawaj każdemu uprawnień administratora.
- Podpisz swoje commitz GPG dla zachowania integralności.
- Uruchom pre-commit hooks lub skanowanie CI w celu wykrycia ryzykownych zmian zanim się pojawią.
Bezpieczeństwo w Gicie to nie przełącznik, który można przełączyć, to nawyk. Kiedy traktujesz Gita jako część swojej powierzchni ataku, a nie tylko narzędzie, zaczynasz budować prawdziwe bezpieczeństwo git W każdym kroku. A co najlepsze? Te nawyki Cię nie spowalniają. Wręcz przeciwnie, sprawiają, że Twój zespół jest szybszy i bardziej pewny siebie, dostarczając szybka kontrola wersji git nie ryzykując tego, co ważne.
Najlepsze praktyki Git dla bezpiecznej i szybkiej kontroli wersji
Aby utrzymać zdrową i bezpieczną bazę kodu, Twój przepływ pracy w Gicie potrzebuje czegoś więcej niż tylko wygodnych skrótów. najlepsze praktyki git mają na celu poprawę współpracy zespołowej i egzekwowanie bezpieczeństwo git, i wsparcie szybka kontrola wersji git nie spowalniając Cię.
Użyj Clear i Atomic Commits
Każdy commit Powinno odzwierciedlać jedną logiczną zmianę. Upraszcza to przeglądy kodu, wycofywanie zmian i śledzenie zmian. Unikaj commitumieszczanie dużych fragmentów niezwiązanych ze sobą aktualizacji.
Nigdy Commit Tajniki
Zawsze sprawdzaj .env pliki, tokeny dostępu lub dane uwierzytelniające przed przesłaniem. Użyj .gitignore aby wykluczyć poufne pliki i zastosować zautomatyzowane narzędzia skanujące w celu wczesnego wykrycia ujawnionych poufnych informacji.
Egzekwowanie zasad ochrony oddziałów
Chroń główne gałęzie, wymagając pull requests, zatwierdzenia i kontrole statusu. Dzięki temu niesprawdzony lub ryzykowny kod nigdy nie trafi do produkcji.
Przejrzyj zależności i przeskanuj w poszukiwaniu luk
Przypnij swoje zależności i unikaj niezaufanych pakietów. Użyj zautomatyzowanych narzędzi do skanowania repozytorium w poszukiwaniu podatnych na ataki lub złośliwych bibliotek przed ich scaleniem.
Znak Commits
Włącz GPG commit podpisywanie w celu weryfikacji tożsamości autorów. Ten krok dodaje dodatkową warstwę bezpieczeństwo git i zapobiega manipulacjom commit historie.
Monitoruj dostęp i uprawnienia
Sprawdź, kto ma dostęp do Twoich repozytoriów i jaki ma poziom kontroli. Ograniczaj uprawnienia do zapisu, gdzie to możliwe, i regularnie usuwaj nieaktywnych współpracowników.
Zautomatyzuj skanowanie przed scaleniem i sprawdzanie zasad
Zastosowanie CI/CD narzędzia do weryfikacji każdego pull request pod kątem sekretów, błędnych konfiguracji i ryzykownych wzorców. Automatyzacja tych kontroli ma kluczowe znaczenie dla utrzymania szybka kontrola wersji git na wadze.
Wyczyść i ponownie bazuj
Przed pchaniem, zgnieć i napraw commitlub zmiany porządkowe. Dzięki temu historia jest czytelna i można ograniczyć szum podczas współpracy.
Jak Xygeni pomaga w egzekwowaniu bezpieczeństwa Git
Bezpieczeństwo nie musi Cię spowalniać, zwłaszcza w Git. Xygeni dodaje niewidoczną ochronę do Twojego przepływu pracy, dzięki czemu możesz commit, rozgałęziać się i scalać, nie martwiąc się o to, co może się przedostać.
Łapie sekrety zanim się rozprzestrzenią
Przypadkowo commit a .env plik? Zdarza się. Xygeni oznacza sekrety jak tokeny API lub poświadczeń w chmurze w czasie rzeczywistym, niezależnie od tego, czy są one w nowej wersji commit, ukryta konfiguracja lub warstwa Dockera. Otrzymasz powiadomienie przed ich wprowadzeniem do produkcji, z opcjonalnym automatycznym cofaniem i procesem naprawy.
Blokuje ryzykowne zależności w Commit Czas
Nie powinieneś musieć przeprowadzać inżynierii wstecznej package.json po niepowodzeniu kompilacji. Xygeni skanuje twoje zależności podczas commit i oznacza pakiety zawierające złośliwe oprogramowanie, typosquaty lub przestarzałe biblioteki, a także informuje, które z nich są rzeczywiście podatne na atak, a nie tylko podatne na ataki.
Automatyczne oznaczanie niebezpiecznych konfiguracji CI
CI/CD To właśnie tam drobne błędy w konfiguracji stają się poważnymi incydentami. Niezależnie od tego, czy modyfikujesz .github/workflows lub aktualizowanie zadania Jenkins, Xygeni recenzje twoje pipeline konfiguruje ryzykowne wzorce, takie jak tokeny zezwalające, niebezpieczne skrypty lub wstrzykiwanie kodu do powłoki, i zatrzymuje niebezpieczny kod przed jego uruchomieniem.
Powiadamia Cię o podejrzanej aktywności repozytorium
Xygeni monitoruje Twoje SCM aktywność ciągła. Oznacza wymuszoną aktywację chronionych gałęzi, usunięte kontrole dostępu lub nietypowe commit wzorce, a następnie pokazuje dokładnie, co się zmieniło, kto to zmienił i kiedy.
Zastosowania Smart Guardrails na PR i połączeniach
Ty definiujesz, co jest akceptowalne, a Xygeni to egzekwuje. Niezależnie od tego, czy blokuje żądania pakietów z sekretami, nieudane kompilacje z podatnymi na atak zależnościami, czy stosuje polityki bezpieczeństwa w całym repozytorium, Xygeni stosuje te zasady. guardrails konsekwentnie i po cichu w obrębie wszystkich zespołów.
Dzięki Xygeni nie musisz zapamiętać zasady bezpieczeństwa, są one domyślnie osadzone w Twoim przepływie pracy Git.
Bez przełączania kontekstu. Bez przerw. Po prostu szybko i bezpiecznie. commitgotowe do wysyłki. Chcesz zobaczyć, jak to wygląda w Twoim procesie? Wypróbuj Xygeni w swoim repozytorium Git, bez konieczności podawania numeru karty kredytowej.

