






Złośliwy kod to jedno z najbardziej ukrytych i najgroźniejszych zagrożeń, z jakimi mierzą się obecnie zespoły programistyczne. Nie zawsze pojawia się głośno – czasami po cichu wślizguje się do twojego systemu. pipeline poprzez zależność open-source lub błędnie skonfigurowane zadanie CI. Tak więc, jak złośliwy kod może wyrządzić szkody, który z poniższych może wskazywać na atak złośliwego kodu? Co ważniejsze, w jaki sposób złośliwy kod może wyrządzić szkody zanim trafi do produkcji?
W tym przewodniku znajdziesz przykłady z życia wzięte, sygnały ostrzegawcze i inteligentne taktyki łagodzenia skutków, które możesz wdrożyć już dziś.
Słownik Xygeni
Co to jest złośliwy kod
Kod celowo napisany w celu uszkodzenia, wykorzystania lub naruszenia bezpieczeństwa systemów, danych lub procesów oprogramowania – często poprzez kradzież danych uwierzytelniających, wstrzyknięcie tylnych furtek lub zakłócenie działania aplikacji. Może on być ukryty w kodzie źródłowym, pakietach stron trzecich lub… CI/CD pipelines.
Jak złośliwy kod może wyrządzić szkody? Głębokie studium z przykładami z życia wziętymi
Zrozumienie, jak złośliwy kod może wyrządzić szkody, jest kluczem do zbudowania bezpiecznego łańcucha dostaw oprogramowania. W dzisiejszych czasach CI/CD ekosystemach, złośliwy kod może:
1. Eksfiltracja sekretów – jak złośliwy kod powoduje wycieki danych uwierzytelniających
Co się dzieje:Atakujący kradną poufne dane — takie jak klucze API, tokeny lub hasła — przechowywane w kodzie, plikach konfiguracyjnych lub środowiskach kompilacji.
Dlaczego to niebezpieczne:Otwiera to drzwi do przejęcia chmury, dostępu do baz danych i naruszenia łańcucha dostaw.
Prawdziwy przypadek: Złodziej Jarka złośliwe oprogramowanie w pakietach PyPI wykradało sekrety za pomocą fałszywych narzędzi dla programistów.
Innymi słowy, tego typu atak wykorzystuje zaufanie i wygodę, aby zdobyć dane uwierzytelniające, zanim ktokolwiek zorientuje się, co się stało.
2. Wstrzykiwanie tylnych drzwi lub rootkitów
Co się dzieje:Kod zawiera trwałe, ukryte punkty wejścia, z których atakujący mogą skorzystać później — nawet gdy myślisz, że zagrożenie już minęło.
Dlaczego to niebezpieczne:Omija zapory sieciowe i umożliwia długotrwały dostęp.
Prawdziwy przypadek: the Tylne wejście XZ Utils wbudowane w systemy Linux umożliwiały atakującym dostęp za pośrednictwem protokołu SSH bez konieczności podawania danych uwierzytelniających.
Co więcej, incydent ten pokazuje, jak socjotechnika i ataki wewnętrzne mogą ominąć nawet najlepsze procesy przeglądu kodu.
3. Ciche zmiany w logice – w jaki sposób złośliwy kod może zakłócić działanie Twojej aplikacji?
Co się dzieje: Innym przykładem tego, jak złośliwy kod może wyrządzić szkody, są subtelne zmiany w logice biznesowej — pomijanie walidacji lub osłabianie kontroli bezpieczeństwa.
Dlaczego to niebezpieczne:Te zmiany są często niewidoczne dla programistów, ale mają katastrofalne skutki w środowisku produkcyjnym.
Prawdziwy przypadek: UAParser.js na NPM został przejęty w celu zainstalowania koparek kryptowalut, zmieniając sposób wykonywania kodu w tle.
W rezultacie nawet niewielkie zmiany w logice zaufanych bibliotek mogą skutkować poważnymi lukami w zabezpieczeniach.
4. Wykorzystywanie zaufania do pakietów Open Source
Co się dzieje: Oto jak złośliwy kod może wyrządzić szkody na wadze. Złośliwi użytkownicy publikują fałszywe lub przejęte pakiety, które wyglądają na legalne, a programiści nieświadomie je instalują.
Dlaczego to niebezpieczne:Te ataki szybko się rozprzestrzeniają i wpływają na tysiące aplikacji.
Prawdziwy przypadek:W kampanii typosquattingowej, która kierowała ruch przez ponad 280 złośliwych pakietów NPM, wykorzystano Inteligentne kontrakty Ethereum.
W związku z tym widać pilną potrzebę skanowania rejestru w czasie rzeczywistym oraz systemów reputacji pakietów.
5. Czyszczenie lub uszkadzanie danych
Co się dzieje:Pliki są usuwane, logi kasowane, a bazy danych niszczone, aby ukryć ślady lub wywołać chaos.
Dlaczego to niebezpieczne:To czysta destrukcja — bez okupu, bez wiadomości — tylko przestoje i utrata danych.
Prawdziwy przypadek: HermeticWiper malware wyczyszczono systemy na Ukrainie przy użyciu fałszywego aktualizatora oprogramowania.
Należy podkreślić, że destrukcyjne ataki nie są jedynie teorią – stanowią część współczesnej cyberwojny.
6. Wyłączanie kluczowych usług (odmowa usługi)
Co się dzieje:Kod zużywa zasoby lub powoduje awarie systemów za pomocą bomb logicznych, pętli rekurencyjnych lub błędnie sformułowanych danych wejściowych.
Dlaczego to niebezpieczne:Wyłącza usługi w godzinach szczytu lub ukrywa głębszy atak.
Prawdziwy przypadek: Log4Shell wśród exploitów znalazły się warianty DoS, które natychmiast powodowały awarię aplikacji Java.
Z tego powodu wdrażanie wyłączników i monitorowanie czasu wykonania jest w dzisiejszych architekturach koniecznością.
TL;DR – Jak złośliwy kod może wyrządzić szkody?
- Wykradanie poufnych danych – Kradzież haseł, tokenów i danych uwierzytelniających z kodu lub środowisk
- Zmiana zachowania systemu – Cicha zmiana logiki aplikacji, ominięcie uwierzytelniania lub wyłączenie kontroli bezpieczeństwa
- Hijack build pipelines – Wstrzykiwać złośliwe oprogramowanie do artefaktów lub CI/CD - Procesy
- Uruchom tylne drzwi – Utrzymuj dyskretny dostęp nawet po wykryciu
- Zniszczyć dostępność – Wyzwalanie awarii lub odmowy usługi w środowisku produkcyjnym
Które z poniższych może wskazywać na atak złośliwego kodu?
Teraz, gdy wiesz już, jak złośliwy kod może wyrządzić szkody, oto, które z poniższych zjawisk mogą wskazywać na atak złośliwego kodu w Twoim środowisku:
1. Nagłe lub podejrzane modyfikacje plików
- Zmiany w CODEOWNERS, .env lub skryptach powłoki
- Modyfikacje commitprzez nowych lub niepewnych użytkowników
- Nagle pliki testowe zachowują się inaczej
2. Nieoczekiwane zmiany w pakiecie lub zależnościach
- Zależności przechodnie lub nowo dodane bez dyskusji
- Nietypowe zmiany wersji w pliku package.json lub pom.xml
- Pakiety bez gwiazdek i dokumentacji
Dla przykładu, atakujący często udostępniają wiele fałszywych bibliotek i czekają, aż literówki lub funkcja autouzupełniania zrobią resztę.
3. Commit lub anomalie współpracowników
- Nieznani współpracownicy wprowadzający istotne zmiany
- Pchnięty siłą commitwymazywanie historii
- CI/CD działa w nietypowych godzinach lub z nieznanych adresów IP
Co więcej, są one szczególnie ryzykowne w projektach OSS, w których każdy może rozwidlać, modyfikować i przesyłać pull request.
4. CI/CD Buduj Pipeline Czerwone flagi
- Wprowadzono nowe kroki kompilacji bez opisu PR
- Dane uwierzytelniające przekazywane jako zwykły tekst w logach
- Nieoczekiwane awarie testów
Z drugiej strony, mogą być one normalne na wczesnym etapie rozwoju, ale tylko wtedy, gdy zostaną odpowiednio sprawdzone i udokumentowane.
5. Wyciek tajemnic lub danych uwierzytelniających
- Historia Git ujawnia klucze lub tokeny
- Sekrety pojawiają się w dziennikach debugowania lub zrzutach testów
Przed rozpoczęciem transmisji na żywo upewnij się, że skanowanie sekretów jest częścią każdego commit i przepływ pracy PR.
TL;DR – Która z poniższych sytuacji może wskazywać na atak złośliwego kodu?
- Nieoczekiwane zmiany w plikach kluczowych -
CODEOWNERS,Dockerfilelub.envpliki nagle zmodyfikowane - Niezwykły CI/CD pipeline działalność – Nowe lub zmienione kroki kompilacji, skrypty lub zachowanie zadania
- Autor nieznany commit Autorzy – Nowi współautorzy wprowadzający zmiany wymagające wysokich uprawnień lub nieprzeglądane
- Podejrzane pakiety open-source – Ostatnio opublikowane lub słabo utrzymywane zależności w użyciu
- Ujawnianie sekretów w kontroli wersji – Klucze API, tokeny lub dane uwierzytelniające committed przez pomyłkę
- Nietypowy dostęp do repozytorium – Nieregularny logins, zmiany ról lub anomalie współautorów
Zatrzymaj szkody: Jak zapobiegać złośliwemu kodowi w łańcuchu dostaw oprogramowania
Dobra wiadomość? Nie jesteś sam w tej walce.
Xygeni Zapewnia Twojemu zespołowi zunifikowane narzędzia potrzebne do wykrywania, zatrzymywania i odzyskiwania po zagrożeniach ze strony złośliwego kodu – zanim dotrą one do środowiska produkcyjnego. Wraz ze wzrostem złożoności i skali ataków, rozproszone narzędzia bezpieczeństwa okazują się nieskuteczne. Potrzebujesz zintegrowanej ochrony wbudowanej w każdy etap cyklu życia oprogramowania.
Tutaj pojawia się Xygeni — rozwiązanie stworzone z myślą o zabezpieczeniu kodu, pipelinei komponenty typu open-source z jednej platformy.
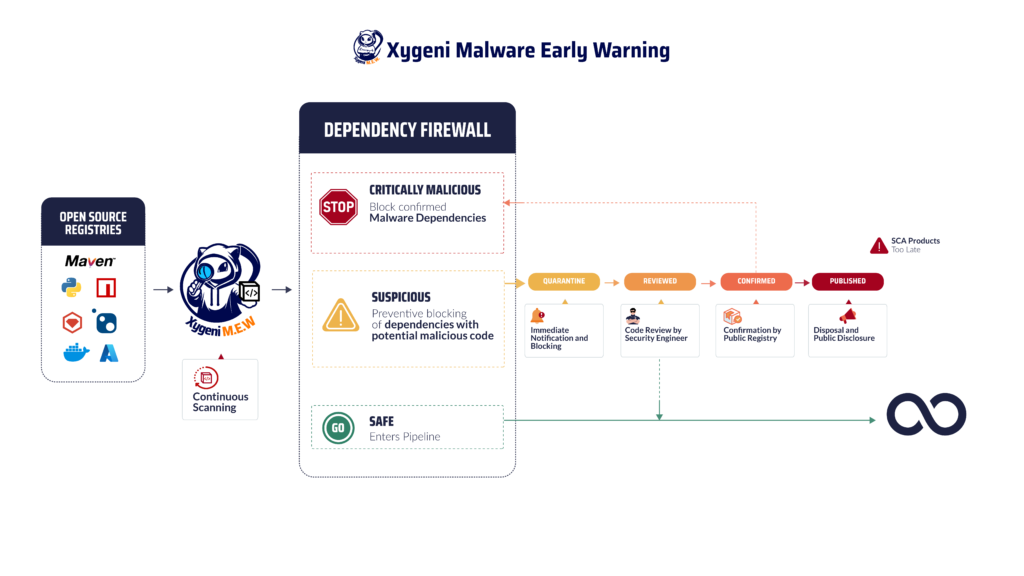
Oto w jaki sposób Xygeni pomaga Ci zachować przewagę:
- Wykrywanie anomalii w czasie rzeczywistym
Wykrywaj podejrzane zmiany w plikach, zachowania współpracowników i pipeline dryfują w momencie wystąpienia zdarzenia. - Tajemnice bezpieczeństwa
Automatycznie zapobiegaj przedostawaniu się sekretów do Twoich repozytoriów, nawet przed commit jest sfinalizowany. - Wczesne ostrzeganie przed złośliwym oprogramowaniem
Skanuj rejestry publiczne w czasie rzeczywistym i blokuj złośliwe pakiety dzięki wykrywaniu opartemu na zachowaniu. - Wykrywanie manipulacji kodem
Uzyskaj wgląd w nieautoryzowane zmiany w krytycznych plikach dzięki commit-poziom kontekstu i alertów. - Zbuduj integralność i atestację
Upewnij się, że każdy artefakt jest autentyczny, odporny na manipulację i możliwy do prześledzenia — od źródła do produkcji. - Priorytetyzacja na poziomie całej platformy
Użyj wskaźników podatności na wykorzystanie luk, takich jak EPSS, zasięg i kontekst biznesowy, aby odfiltrować szum informacyjny i skupić się na tym, co naprawdę ważne.
Na wynos
W przeciwieństwie do rozwiązań punktowych silosowych, Xygeni konsoliduje ochronę w całym Twoim SDLC w jedną, wydajną i przyjazną dla programistów platformę. Dzięki temu Twój zespół zyskuje wgląd w czasie rzeczywistym, możliwość określania priorytetów ryzyka w kontekście oraz zautomatyzowane przepływy pracy — wszystko to bez poświęcania szybkości i wydajności.
Jak więc złośliwy kod może wyrządzić szkody? Wykorzystując Twoje pipeline, Twoje zaufanie do oprogramowania open source i szybkość samego DevOps. Które z poniższych może wskazywać na atak złośliwego kodu? Którekolwiek z powyższych ostrzeżeń?
Do obrony przed tymi zagrożeniami nie potrzebujesz wielu narzędzi — wystarczy jedna inteligentna, ujednolicona platforma.
Wypróbuj Xygeni za darmo już dziś i chroń swój łańcuch dostaw oprogramowania od wewnątrz. Rozpocznij bezpłatny okres próbny →

Jakie są wczesne sygnały ostrzegawcze mogące wskazywać, że złośliwy kod zagraża Twojemu łańcuchowi dostaw oprogramowania?
Do wczesnych wskaźników tego, jak złośliwy kod może powodować szkody, należą nagłe zmiany plików, podejrzane CI/CD aktywność lub nieznani współpracownicy, którzy wnoszą krytyczne commits lub pchanie zmian. Wszystkie te znaki odpowiadają również na pytanie: który z poniższych może wskazywać na atak złośliwego kodu? i pokaż, jak złośliwy kod może dyskretnie wyrządzić szkody, zanim jeszcze trafi do produkcji. Bądźcie czujni!
