






Struktura OSINT to ustrukturyzowany sposób wykorzystania informacji wywiadowczych z otwartych źródeł, pochodzących z publicznego kodu, domen i rejestrów, w celu wykrycia aktywności atakującego, zanim przerodzi się ona w naruszenie bezpieczeństwa. Współczesne ataki rzadko zdarzają się bez ostrzeżenia. Na długo przed ich wykorzystaniem, atakujący pozostawiają cyfrowe ślady: wycieki danych uwierzytelniających, sklonowane repozytoria, podejrzane domeny, ponownie wykorzystane fragmenty kodu. Nauka gromadzenia, korelowania i automatyzacji tych informacji pozwala… Zespoły DevSecOps oraz CISSystemy operacyjne wcześnie wykrywają ukryte zagrożenia, wzmacniają łańcuch dostaw oprogramowania i reagują na incydenty, zanim ulegną eskalacji.
Czym jest OSINT? Krótka historia i definicja
Inteligencja Open Source (OSINT) Odnosi się do gromadzenia i analizowania publicznie dostępnych informacji w celu identyfikacji potencjalnych zagrożeń, luk i narażeń. Pierwotnie, w latach 1980. XX wieku, agencje rządowe i wojskowe stosowały to podejście w badaniach politycznych i obronnych. Z czasem eksperci ds. cyberbezpieczeństwa zdali sobie sprawę, że ta sama koncepcja może mieć zastosowanie w ekosystemach cyfrowych, umożliwiając wczesne wykrywanie ataków.
Badacze bezpieczeństwa szybko zorientowali się, że otwarte dane, rejestry domen, publiczne repozytoria kodów czy podziemne fora mogą ujawnić aktywność atakujących na długo przed faktycznym naruszeniem bezpieczeństwa. W praktyce OSINT działa obecnie na każdym etapie cyklu życia zagrożenia, od rozpoznania po reakcję.
Obecnie wywiad typu open source (OSINT) stał się istotną częścią nowoczesnego wywiadu zagrożeń i zaufanym sojusznikiem programistów, którzy muszą chronić swój kod, pipelines i zależności w sposób ciągły. Innymi słowy, OSINT łączy widoczność kodu z poziomem świadomości zagrożeń. Jednak ze względu na to, że opiera się na publicznie dostępnych danych, może również generować szum, brakować kontekstu wewnętrznego lub ujawniać sygnały, którym trudno nadać priorytet. W rezultacie zarówno programiści, jak i CISSystemy operacyjne potrzebują zautomatyzowanych metod szybszego filtrowania, wzbogacania i wykorzystywania informacji OSINT, dzięki czemu otwarte dane staną się skuteczną obroną.
OSINT wykorzystuje publiczne dane ze stron internetowych, rejestrów kodów i platform społecznościowych w celu wykrywania oznak naruszenia bezpieczeństwa i zapobiegania atakom, zanim dotrą one do produkcji.
Ewolucja informacji wywiadowczych typu open source w cyberbezpieczeństwie
Na początek warto zrozumieć, jak rozwijał się OSINT, aby zrozumieć, dlaczego jest on dziś tak ważny.
- Faza 1 – Wczesny OSINT (przed erą Internetu): Analitycy zbierali informacje z gazet, audycji i rejestrów publicznych, aby interpretować wydarzenia geopolityczne. W tamtych czasach gromadzenie informacji wywiadowczych odbywało się ręcznie i było powolne. Niemniej jednak, stworzyło ono podwaliny pod ustrukturyzowaną analizę.
- Faza 2 – Internetowy OSINT (2000 – 2010): Dzięki bazom danych WHOIS, rekordom DNS i wczesnym wyszukiwarkom, śledczy zaczęli mapować domeny i śledzić infrastrukturę phishingową. Ponadto, rozwój społeczności internetowych stworzył nowe kanały bezpośredniej obserwacji zachowań atakujących. W rezultacie, OSINT stał się szybszy, bardziej wszechstronny i oparty na współpracy.
- Faza 3 – Cyfrowy OSINT (2010 – dziś): Współczesna inteligencja sięga obecnie do usług chmurowych, mediów społecznościowych i platform deweloperskich, takich jak GitHub, npm i Docker Hub. Co więcej, automatyzacja, uczenie maszynowe i interfejsy API umożliwiają korelację na dużą skalę. W rezultacie, OSINT przeszedł od powolnych, manualnych badań do ciągłego, cyfrowego monitorowania – umiejętności, która jest obecnie kluczowa dla bezpieczeństwa aplikacji i ochrony łańcucha dostaw oprogramowania. W praktyce ta ewolucja oznacza wykrywanie zagrożeń, zanim dotrą one do produkcji.
Jak działa struktura OSINT
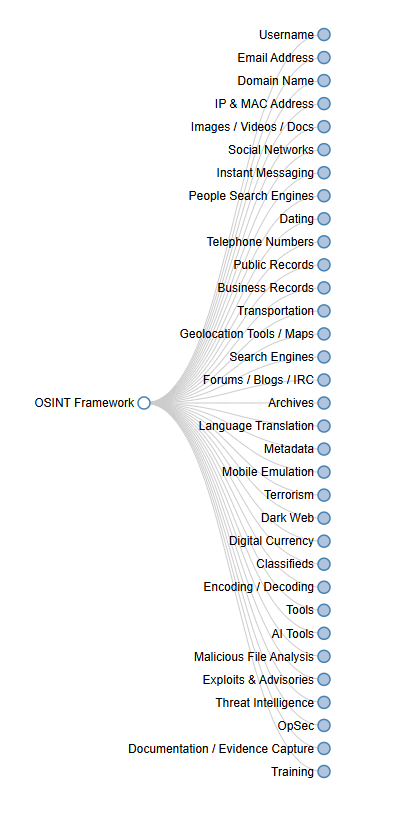
Struktura OSINT to ustrukturyzowany indeks narzędzi i źródeł danych, pogrupowanych w kategorie, takie jak inteligencja domenowa, sieci społecznościowe, monitorowanie darknetu i analiza kodu. Organizacja informacji w ten sposób pozwala analitykom i programistom znaleźć odpowiednie narzędzia open source do danego zadania, zamiast szukać ich od podstaw.
Zespoły ds. bezpieczeństwa zazwyczaj stosują powtarzalny cykl podczas wdrażania ram:
- Zbieraj dane. Zbieraj wskaźniki z repozytoriów, rejestrów lub otwartych kanałów.
- Korelacja sygnałów. Powiąż domeny, skróty lub wyciekłe dane uwierzytelniające z wielu źródeł.
- Działaj szybko. Nadaj priorytet działaniom naprawczym lub zautomatyzuj alerty bezpośrednio przez CI/CD przepływy pracy.
Sama platforma OSINT nie jest pojedynczym narzędziem, lecz ustrukturyzowanym podejściem, które porządkuje setki zasobów wywiadowczych open source. Zamiast przeprowadzać ręczne przeszukiwanie każdego z nich, zespoły ds. bezpieczeństwa wykorzystują platformę do łączenia danych z narzędzi takich jak SpiderFoot, Shodan czy TheHarvester, przekształcając rozproszone informacje w coś, na czym można oprzeć działania.
Inżynier DevSecOps może to zautomatyzować, łącząc interfejsy API z tych źródeł bezpośrednio do CI/CD pipeline, więc wyciek danych uwierzytelniających lub ujawnienie zasobu powoduje wygenerowanie alertu przed wdrożeniem, a nie po nim.
To jest główna idea: struktura OSINT przekształca wywiad publiczny w powtarzalny, zautomatyzowany przepływ pracy. To właśnie w tym miejscu Xygeni rozwija tę koncepcję.
Podsumowując, struktura OSINT oferuje model przekształcania wywiadu publicznego w powtarzalny, zautomatyzowany przepływ pracy, co jest wstępnecisgdzie Xygeni rozwija koncepcję dalej.
W jaki sposób CISSystemy operacyjne i programiści korzystają z wiedzy Open Source
Dla litu szacuje się CISLiderzy systemów operacyjnych i bezpieczeństwa
- Monitoruj widoczność marki, wyciekłe dane uwierzytelniające i sklonowane repozytoria.
- Porównaj wyniki badań OSINT z bazami danych podatności, aby ustalić priorytety poprawek.
- Powiąż zewnętrzne dane wywiadowcze z wewnętrznymi danymi telemetrycznymi, aby uzyskać dokładną ocenę ryzyka.
- Przedstawiaj mierzalne wyniki, takie jak zamknięte ekspozycje lub zmniejszone powierzchnie ataku, aby wykazać zwrot z inwestycji (ROI).
Dla programistów i zespołów DevSecOps
- Scan commits dla zakodowanych na stałe sekretów i tokenów.
- Wykrywaj zależności typu typosquatting lub złośliwe zależności w npm, PyPI lub Maven.
- Otrzymuj powiadomienia, gdy nazwy organizacji lub repozytoria pojawią się w zewnętrznych kanałach informacji o zagrożeniach.
- Zintegruj wyszukiwania OSINT z CI/CD pipelines dla automatycznej widoczności.
Ostatecznie OSINT zapewnia wszystkim interesariuszom wspólny wgląd w krajobraz zagrożeń, od kadry kierowniczej dashboarddo terminali deweloperskich.
Korzyści z wykorzystania rozwiązań Open Source Intelligence dla zespołów ds. bezpieczeństwa
| Korzyści | Jak to pomaga |
|---|---|
| Wczesne wykrycie | Wykrywaj exploity, wycieki i podszywania się, zanim atakujący wykorzystają je jako broń. |
| Widoczność | Mapuj zasoby zewnętrzne poza zasięgiem tradycyjnych skanerów. |
| Korelacja | Wzbogać alerty o kontekst zagrożeń zewnętrznych, aby ustalić priorytety działań naprawczych. |
| Automatyzacja | Zaplanuj wyszukiwania OSINT lub połącz interfejsy API w pipelines. |
| Współpraca | Udostępniaj zweryfikowane informacje szerszej społeczności zajmującej się bezpieczeństwem. |
Zabrany klucz:
Otwarte źródła informacji zwiększają przejrzystość i szybkość, pomagając zespołom skupić się na rzeczywistych zagrożeniach, a nie na niepotrzebnych szczegółach.
Najlepsze narzędzia wywiadowcze typu open source i jak Xygeni stosuje ich zasady
Narzędzia analityczne open source pomagają zespołom ds. bezpieczeństwa przekształcać dane publiczne w kontekst umożliwiający podjęcie działań. Na przykład narzędzia takie jak Maltego, SpiderFoot i Shodan od dawna wspierają analityków w mapowaniu infrastruktury i wykrywaniu zagrożonych zasobów. Rozwiązania te zazwyczaj wymagają jednak ręcznej konfiguracji i ciągłej uwagi, co nie jest skalowalne w nowoczesnych systemach. CI/CD środowisk.
- Maltego:Umożliwia wizualną analizę połączeń w celu mapowania relacji między domenami, adresami IP i organizacjami.
- PająkStopa:Automatyzuje skanowanie setek publicznych źródeł i interfejsów API.
- Żniwiarz: Gromadzi subdomeny, adresy e-mail i banery — idealne do rozpoznania i odkrywania zasobów.
- Shodan: Skanuje Internet w poszukiwaniu odsłoniętych urządzeń, otwartych portów i nieaktualnego oprogramowania.
- Censys:Wyszukuje i analizuje hosty i certyfikaty podłączone do Internetu na dużą skalę.
- Gitrob:Wykrywa wyciekłe sekrety i tokeny w repozytoriach Git.
- TruffleHog:Wyszukuje ciągi znaków o wysokiej entropii i wyciekłe dane uwierzytelniające w historiach Git.
Razem te narzędzia pokazują, jak OSINT ujawnia tę samą zewnętrzną widoczność, którą często wykorzystują atakujący. Niemniej jednak, zarządzanie nimi indywidualnie może być czasochłonne dla programistów, którzy skupiają się na szybkości i dostarczalności.
Jak Xygeni wprowadza OSINT do DevSecOps
W przeciwieństwie do tradycyjnych narzędzi wywiadowczych typu open source, Xygeni wdraża te same techniki wywiadowcze bezpośrednio w procesach rozwoju oprogramowania. Zamiast uruchamiania oddzielnych skryptów lub dashboards, zespoły otrzymują ciągłe spostrzeżenia w ich obrębie CI/CD pipelines, repozytoria i środowiska IDE.
Konkretnie:
- Xygeni'ego System wczesnego ostrzegania monitoruje otwarte rejestry (npm, PyPI, Maven) w poszukiwaniu złośliwych lub typosquattingowych pakietów, stosując monitorowanie zagrożeń w stylu OSINT.
- Jego Wykrywanie sekretów Silnik identyfikuje ujawnione tokeny i dane uwierzytelniające w kodzie publicznym, na tej samej zasadzie co Gitrob i TruffleHog, ale w pełni zautomatyzowany.
- Wykrywanie anomalii stale koreluje zachowanie repozytorium, zmiany zależności i modyfikacje przepływu pracy w celu sygnalizowania podejrzanej aktywności zanim atak się eskaluje.
- Przez Analiza osiągalności i podatności na wykorzystanie, Xygeni nadaje priorytet odkryciom, które są naprawdę istotne, łącząc kontekst OSINT z widocznością w czasie wykonywania.
Ponadto wszystkie te informacje są wzbogacane o zewnętrzne źródła danych, informacje CVE i dane telemetryczne rejestru, tworząc pełną pętlę sprzężenia zwrotnego między otwartymi informacjami a wewnętrzną postawą bezpieczeństwa.
W skrócie:
Xygeni przekształca OSINT z ręcznego modelu badawczego w zautomatyzowaną warstwę obronną, dostarczając ciągłe, praktyczne informacje bezpośrednio w DevOps pipelines.
Integracja frameworka OSINT z przepływami pracy DevSecOps
Ręczne gromadzenie informacji nie jest skalowalne. Dlatego integracja automatyzacji opartej na platformie OSINT pipelines zapewnia, że dane wywiadowcze dotyczące bezpieczeństwa są aktualizowane automatycznie w miarę zmian w kodzie.
Przykład integracji krok po kroku:
- Monitoruj repozytoria: Uruchom skanowanie tajne hooks i sprawdzanie zależności w każdym przypadku commit.
- Wyniki korelacji: Przesyłaj wyniki do systemów SIEM, Slack lub Jira, korzystając z kontekstowych danych OSINT.
- Ustaw alerty: Uruchamiaj automatyczne odpowiedzi, gdy nowe wskaźniki będą pasować do wewnętrznych zasobów.
- Ustal priorytety napraw: Połączyć SCA oraz SAST wyniki z analizą dostępności i podatności na wykorzystanie w celu inteligentniejszego rozwiązywania problemów.
Co więcej, integracje Xygeni sprawiają, że te kroki są płynne i nie ma potrzeby ręcznej korelacji lub korzystania z zewnętrznych narzędzi. dashboards. W rezultacie, informacje o otwartym kodzie źródłowym stają się domyślnie częścią każdego procesu kompilacji, scalania i wdrażania.
Wyzwania i względy etyczne
Mimo że OSINT jest narzędziem zaawansowanym, należy zawsze używać go odpowiedzialnie. Z tego powodu, zespoły powinny:
- Sprawdź źródła: Przeprowadź weryfikację danych wywiadowczych, aby zapobiec fałszywym wynikom pozytywnym.
- Szanuj prywatność: Zachowaj zgodność z przepisami RODO, CCPA i wewnętrznymi zasadami bezpieczeństwa.
- Unikaj nadmiernego gromadzenia: Zbieraj tylko te informacje, które są potrzebne do podjęcia działań w zakresie bezpieczeństwa.
- Zachowaj integralność: Obserwuj i analizuj systemy bez nieautoryzowanego dostępu.
Ministudium przypadku: Wykrywanie wycieku tokena za pomocą zasad OSINT
- Tydzień 1: Inżynier DevOps umożliwia integrację systemu wczesnego ostrzegania Xygeni w celu monitorowania serwisu GitHub pod kątem odniesień do firmy i potencjalnych wycieków.
- Tydzień 2: System automatycznie oznacza publiczne repozytorium, które ujawnia klucz AWS używany w testach pipeline.
- Tydzień 3: Przez CI/CD automatyzacja, token jest unieważniany, bezpieczny pull request zastępuje go, a incydent jest rejestrowany w celu przeprowadzenia audytu.
Wynik: Okno ekspozycji skróciło się z 24 godzin do mniej niż 15 minut. Innymi słowy, widoczność oparta na OSINT w połączeniu z automatyzacją Xygeni sprawiła, że potencjalne naruszenie stało się nieistotne.
W rezultacie przykład ten pokazuje, jak stosować zasady OSINT w DevOps pipelines zapewnia zespołom tę samą świadomość, która kiedyś była dostępna wyłącznie dla analityków zajmujących się wykrywaniem zagrożeń.
OSINT kontra tradycyjny wywiad zagrożeń
| WYGLĄD | OSINT (napędzany przez społeczność) | Tradycyjne kanały informacyjne (sterowane przez dostawców) |
|---|---|---|
| Źródło danych | Publicznie dostępne informacje | Dane własnościowe lub oparte na subskrypcji |
| Koszty: | Często darmowe/otwarte | Zwykle komercyjne |
| Częstotliwość aktualizacji | W czasie rzeczywistym za pośrednictwem interfejsów API i społeczności | Okresowe aktualizacje dostawców |
| Personalizacja | W pełni dostosowany do DevSecOps pipelines | Ograniczone do API dostawcy |
| Zakres | Szeroki — obejmuje kod, infrastrukturę i dane społecznościowe | Skupiony na znanym złośliwym oprogramowaniu lub kanałach informacyjnych IOC |
Dlatego też OSINT uzupełnia, a nie zastępuje, tradycyjne informacje o zagrożeniach, wypełniając luki w widoczności i zapewniając zespołom programistycznym większą elastyczność.
Dlaczego struktura OSINT ma znaczenie dla bezpieczeństwa aplikacji w przyszłości
Wraz ze wzrostem powierzchni ataku, kontekst ma równie duże znaczenie, co detekcja. Platforma OSINT i nowoczesne narzędzia wywiadowcze open source zapewniają ten kontekst, pokazując, jak Twoja organizacja wygląda z punktu widzenia atakującego.
W połączeniu z automatyzacją i korelacją, OSINT zapewnia dostęp do informacji w czasie rzeczywistym, których tradycyjne skanery nie są w stanie osiągnąć samodzielnie. Systemy wykrywania i zapobiegania włamaniom chronią to, co dzieje się wewnątrz Twojego środowiska; inteligencja open source chroni to, co jest widoczne poza nim, od kodu publicznego po zapomniane domeny.
Dzięki otwartym źródłom informacji wywiadowczych pasywny monitoring zmienia się w proaktywną obronę, a struktura OSINT sprawia, że proces ten można powtarzać, a nie ogranicza się do jednorazowego wyszukiwania.
Zobacz jak Xygeni automatyzuje te zasady OSINT bezpośrednio w Twoim pipelineponiżej.

FAQ
Czym jest struktura OSINT?
Infrastruktura OSINT to uporządkowany indeks narzędzi wywiadowczych typu open source i źródeł danych, uporządkowany według kategorii (wywiad domenowy, platformy społecznościowe, repozytoria kodów, monitorowanie darknetu). Pomaga to analitykom i deweloperom znaleźć odpowiednie narzędzie do danego śledztwa zamiast szukać go od podstaw.
Do czego wykorzystuje się informacje wywiadowcze typu open source w cyberbezpieczeństwie?
Wywiad oparty na otwartym kodzie źródłowym służy do wykrywania wyciekłych danych uwierzytelniających, sklonowanych repozytoriów, pakietów z błędami typograficznymi i narażonej infrastruktury, zanim atakujący je wykorzystają. W ten sposób publicznie dostępne dane stają się systemem wczesnego ostrzegania.
Czy struktura OSINT jest pojedynczym narzędziem?
Nie. To uporządkowany katalog wielu narzędzi open source do analizy danych (Maltego, SpiderFoot, Shodan, TheHarvester i inne), a nie jeden produkt. Zespoły zazwyczaj łączą kilka z tych narzędzi lub automatyzują te same zasady w ramach platformy takiej jak Xygeni, zamiast traktować framework jako samodzielną aplikację.
W jaki sposób Xygeni stosuje zasady OSINT?
Xygeni osadza techniki w stylu OSINT, monitorowanie rejestru, wykrywanie sekretów, korelację anomalii bezpośrednio w CI/CD pipelinei repozytoriów, dzięki czemu ta sama widoczność, którą zapewniają narzędzia wywiadowcze typu open source, dzieje się automatycznie przy każdym commit.
