






Wiedza o tym, jak unikać złośliwego oprogramowania, przestała być elementem listy kontrolnej, a stała się codzienną dyscypliną każdego, kto tworzy oprogramowanie. Zależności open source, CI/CD pipelines, a teraz także asystenci kodowania AI zapewniają atakującym nowe punkty wejścia do łańcucha dostaw. Nowoczesna strategia zapobiegania złośliwemu oprogramowaniu musi obejmować wszystkie trzy, a nie tylko kod pisany ręcznie przez zespół.
W tym przewodniku znajdziesz siedem kroków, które stanowią obecnie skuteczną metodę zapobiegania złośliwemu oprogramowaniu: od wykrywania w czasie rzeczywistym i sprawdzania CVE po najnowsze zagrożenie na liście, czyli złośliwe oprogramowanie wprowadzane za pomocą kodu generowanego przez sztuczną inteligencję i agentów kodujących AI.
Co tak naprawdę oznacza „unikanie złośliwego oprogramowania” w łańcuchu dostaw oprogramowania
Zapobieganie złośliwemu oprogramowaniu w zabezpieczeniach aplikacji to nie tylko jedno narzędzie. To warstwowa ochrona obejmująca cztery obszary, w których atakujący faktycznie działają:
- Zależności open source: złośliwe pakiety publikowane w npm, PyPI, Maven i innych rejestrach, często zanim powstanie dla nich jakakolwiek sygnatura antywirusowa.
- Kod aplikacji: tylne drzwi, konie trojańskie i zaciemniona logika ukryta w kodzie własnym lub dostarczonym przez autora.
- CI/CD pipelines: odwrotne powłoki, złośliwe pobieranie i nieautoryzowane pipeline zmiany, które działają z dużo większymi uprawnieniami, niż kiedykolwiek będzie to możliwe w przypadku laptopów.
- Rozwój wspomagany sztuczną inteligencją: pakiety wyimaginowane przez asystentów kodujących AI, a następnie zarejestrowane przez atakujących, zanim programista zaakceptuje sugestię.
Każda warstwa wymaga własnej logiki wykrywania. To jest główna idea stojąca za unikaniem złośliwego oprogramowania na poziomie organizacji: żaden pojedynczy skaner nie obejmuje wszystkich czterech.
Jak unikać złośliwego oprogramowania: 7 kluczowych kroków
| Krok | Działania | Dlaczego jest to ważne |
|---|---|---|
| 1 | Wdrażaj wykrywanie złośliwego oprogramowania w czasie rzeczywistym | Zatrzymuje zagrożenia typu zero-day zanim powstanie ich sygnatura. |
| 2 | Przeskanuj zależności open source i uruchom sprawdzanie CVE | Ujawnia znane i ukryte luki w zabezpieczeniach bibliotek. |
| 3 | Zabezpiecz swoje CI/CD pipeline | Blokuje dostęp złośliwego oprogramowania podczas kompilacji i wdrożeń. |
| 4 | Uważaj na ryzyko złośliwego oprogramowania w kodzie generowanym przez sztuczną inteligencję | Zamyka najnowszy punkt wejścia: halucynacje i nieuporządkowane paczki. |
| 5 | Zachowaj pełną widoczność w całym stosie AppSec | Usuwa luki między narzędziami natywnymi i narzędziami innych firm. |
| 6 | Dostosowanie do nowych przepisów (NIS2, DORA, ustawa UE o sztucznej inteligencji) | Zamienia presję przestrzegania przepisów w funkcję wymuszającą higienę. |
| 7 | Szkolenie programistów i zespołów | Zmniejsza ryzyko błędu ludzkiego, na którym nadal opiera się większość ataków. |
1. Wdrażaj wykrywanie złośliwego oprogramowania w czasie rzeczywistym
Tradycyjne narzędzia bezpieczeństwa opierają się na znanych sygnaturach, co oznacza, że wykrywają złośliwe oprogramowanie dopiero po tym, jak ktoś inny został nim zaatakowany. Zagrożenia typu zero-day nie czekają na zgłoszenie CVE.
System wczesnego ostrzegania Xygeni wypełnia tę lukę. Nieustannie skanuje rejestry publiczne, takie jak NPM, PyPI i Maven, i sygnalizuje złośliwe pakiety w momencie ich opublikowania, korzystając z własnej inteligencji w zakresie złośliwego oprogramowania, zamiast czekać na publiczny podpis. Właśnie tego wymaga strategia zapobiegania złośliwemu oprogramowaniu w czasie rzeczywistym: detekcji z prędkością publikacji, a nie audytu.
2. Przeskanuj zależności oprogramowania Open Source i uruchom sprawdzanie CVE
Sprawdzenie CVE, czyli skanowanie bazy danych Common Vulnerabilities and Exposures, jest podstawowym krokiem w każdym programie zapobiegania złośliwemu oprogramowaniu. Samo w sobie jednak nie wystarczy. Weryfikacja CVE obejmuje tylko luki, które zostały już ujawnione, co pozostawia otwarte okno na wszelkie nowsze lub mniej widoczne zagrożenia.
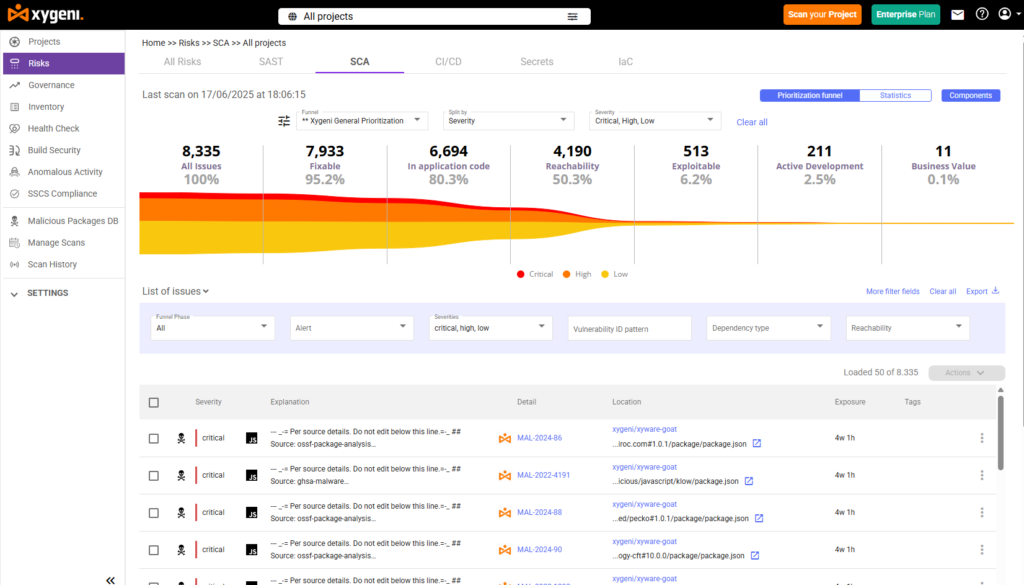
Xygeni'ego Analiza składu oprogramowania idzie dalej, łącząc sprawdzanie CVE z analizą dostępności i podatności na wykorzystanie luk, dzięki czemu Twój zespół priorytetyzuje luki, które są faktycznie dostępne w kodzie, zamiast śledzić każdy wpis w kanale. To właśnie ten kontekst sprawia, że długa lista luk staje się łatwa do opanowania.
3. Zabezpiecz swoje CI/CD Pipeline
A pipeline działa z większymi uprawnieniami i mniejszym nadzorem człowieka niż jakikolwiek laptop, co czyni go ważnym celem. Xygeni CI/CD Ochrona oraz Wykrywanie anomalii Uważaj na zachowania, których faktycznie używają atakujący: próby odwrotnego użycia powłoki, złośliwe pobieranie plików w trakcie kompilacji, niebezpieczne polecenia Infrastruktury jako Kod w konfiguracjach Terraform lub Kubernetes oraz nieautoryzowane zmiany w skryptach kompilacji lub zabezpieczeniach gałęzi.
Integralność kompilacji oparta na SLSA i in-toto dodaje pochodzenie do artefaktów, które posiadasz pipeline produkuje, dzięki czemu można sprawdzić, co faktycznie zbudowało daną wersję i wykryć manipulację pomiędzy commit i rozmieszczenie. Pipeline security to miejsce, w którym kończy się wiele planów zapobiegania złośliwemu oprogramowaniu. Właśnie tam skierowali się atakujący.
Chroń swoje zależności Open Source przed złośliwym oprogramowaniem
Odkryj proaktywne strategie ochrony oprogramowania open source przed złośliwym oprogramowaniem. Pobierz nasz dokument, aby uzyskać najważniejsze informacje na temat ochrony przed złośliwym oprogramowaniem.
4. Uważaj na ryzyko złośliwego oprogramowania w kodzie generowanym przez sztuczną inteligencję
To najnowszy element strategii unikania złośliwego oprogramowania i zasługuje na osobny punkt, a nie przypis. Asystenci programistyczni AI czasami rekomendują pakiety, które nie istnieją. Atakujący obserwują te wyimaginowane nazwy i rejestrują je z wyprzedzeniem w publicznych rejestrach, stosując technikę znaną jako slopsquatting. Programista, który zaakceptuje sugestię AI bez sprawdzania, instaluje to, co umieścił tam atakujący.
Skala tego zjawiska nie jest teoretyczna. Recenzowane badanie USENIX Security 2025 przeanalizowało 2.23 miliona próbek kodu w 16 dużych modelach językowych i wykazało, że 19.7% rekomendowanych pakietów nie istniało, generując ponad 205 000 unikalnych, halucynowanych nazw pakietów. Co gorsza, 43% tych halucynowanych nazw powtarzało się konsekwentnie w kolejnych komunikatach, co oznacza, że są one na tyle przewidywalne, że atakujący może je z wyprzedzeniem wykorzystać.
Xygeni'ego MEW (wczesne ostrzeganie przed złośliwym oprogramowaniem) Walidacja obowiązuje niezależnie od tego, czy pakiet został zażądany przez programistę, czy zasugerowany przez asystenta programistycznego AI: sprawdza nowe i istniejące pakiety pod kątem analizy złośliwego oprogramowania firmy Xygeni, zanim zostaną one zaufane w kompilacji. Po stronie kodu, DevAI firmy Xygeni sygnalizuje luki w zabezpieczeniach zarówno w kodzie napisanym przez ludzi, jak i wygenerowanym przez sztuczną inteligencję bezpośrednio w środowisku programistycznym (IDE), dzięki czemu problemy wprowadzone przez sugestię AI ujawniają się przed publikacją kodu, a nie po niej.
tus nec ullamcorper Mattis, pulvinar dapibus leo.
5. Zachowaj pełną widoczność swojego stosu AppSec
Nie da się zapobiec złośliwemu oprogramowaniu w komponentach, których nie widać. Większość organizacji korzysta obecnie z więcej niż jednego skanera, często będącego połączeniem narzędzi natywnych i rozwiązań zewnętrznych. Xygeni ASPM (Application Security Posture Management) warstwa ujednolica wyniki uzyskane za pomocą natywnych skanerów i narzędzi innych firm w jednym widoku ryzyka i stosuje te same Triaż wspomagany sztuczną inteligencją, Wyjaśnienie i priorytetyzacja wszystkich z nich, a nie tylko wyników generowanych przez skanery Xygeni. Ma to szczególne znaczenie w zapobieganiu złośliwemu oprogramowaniu: złośliwa zależność oznaczona przez jedno narzędzie i podejrzana pipeline zmiany oznaczone przez inną osobę łatwiej połączyć, gdy znajdują się w tym samym widoku.
6. Dostosuj zapobieganie złośliwemu oprogramowaniu do nowych przepisów
Przepisy takie jak NIS2, DORA i unijna ustawa o sztucznej inteligencji (AI Act) przesuwają bezpieczeństwo łańcucha dostaw z poziomu najlepszych praktyk do poziomu wymogu zgodności, szczególnie w zakresie oprogramowania firm trzecich i ujawniania luk w zabezpieczeniach. Xygeni obsługuje ciągłe monitorowanie, zarządzanie ryzykiem i raportowanie, które są zgodne z tymi ramami, co oznacza te same mechanizmy zapobiegania złośliwemu oprogramowaniu, które chronią Twoje dane. pipeline Należy również budować ścieżkę audytu, której oczekują organy regulacyjne. Presja związana z przestrzeganiem przepisów nie jest powodem wykonywania tych prac, ale jest to użyteczna funkcja wymuszająca dla organizacji, które nadal traktują je jako opcjonalne.
7. Szkolenie programistów i zespołów
Narzędzia do wykrywania niwelują większość luki, ale świadomość nadal ma znaczenie. Programiści, którzy wiedzą, jak wygląda slopsquatted pakiet lub zależność dostarczona w wyniku phishingu, rzadziej stają się punktem wejścia. Oprogramowanie zapobiegające złośliwemu oprogramowaniu zmniejsza powierzchnię ataku; przeszkolone zespoły zmniejszają częstotliwość testowania tej powierzchni.
Jak działa system wczesnego ostrzegania Xygeni
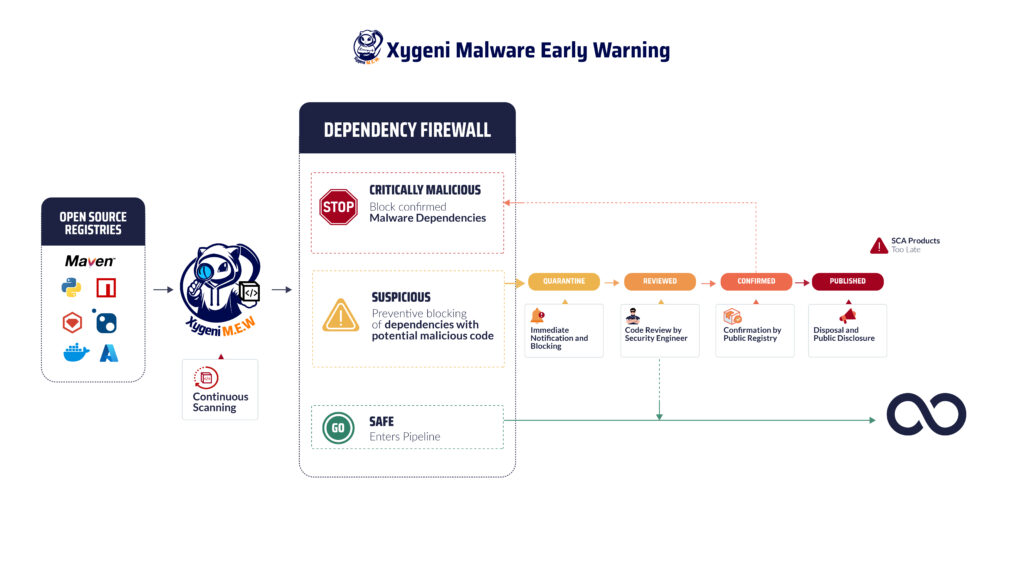
- Ciągłe monitorowanie:Xygeni stale skanuje publiczne repozytoria, w tym NPM, PyPI i Maven, monitorując publikacje nowych pakietów na bieżąco, zamiast czekać na zaplanowane skanowanie.
- Blokuj znane zależności od złośliwego oprogramowania:Pakiety, które odpowiadają informacjom Xygeni dotyczącym złośliwego oprogramowania, są natychmiast blokowane i nie mogą przedostać się do środowiska programistycznego.
- Automatyczna kwarantannaPodejrzane, ale niepotwierdzone pakiety są poddawane kwarantannie, aby nie mogły wyrządzić szkód podczas ich sprawdzania.
- Walidacja zagrożeńZespół badawczy ds. bezpieczeństwa firmy Xygeni analizuje pakiety poddane kwarantannie i współpracuje z rejestrami w celu potwierdzenia statusu, co zapobiega zakłócaniu toku pracy przez fałszywe alarmy.
- Alerty w czasie rzeczywistym:Każdy blok lub kwarantanna wyzwala alert za pośrednictwem poczty e-mail, Slacka lub sieci Webhooksze szczegółami, których potrzebuje Twój zespół, aby działać.
- Publiczne ujawnienie:Gdy zagrożenie zostanie potwierdzone, Xygeni ujawnia szczegóły szerszej społeczności, pomagając w ten sposób powstrzymać rozprzestrzenianie się wirusa poza własne środowisko.

Najczęściej zadawane pytania dotyczące unikania złośliwego oprogramowania
Jaki jest najskuteczniejszy sposób unikania złośliwego oprogramowania w oprogramowaniu typu open source?
Najskuteczniejsze podejście łączy detekcję w czasie rzeczywistym, która wychwytuje złośliwe oprogramowanie, zanim pojawi się publiczny podpis, z regularnymi kontrolami CVE i analizą dostępności znanych luk w zabezpieczeniach. Samo skanowanie oparte na sygnaturach pozwala na wykrycie zagrożeń typu zero-day; połączenie go z wczesnym monitorowaniem rejestrów publicznych w celu ich wykrycia niweluje tę lukę.
Czym jest oprogramowanie zapobiegające złośliwemu oprogramowaniu?
Oprogramowanie zapobiegające złośliwemu oprogramowaniu to narzędzie, które wykrywa i blokuje złośliwy kod, pakiety lub pipeline zachowanie przed dotarciem do produkcji. Nowoczesne oprogramowanie do zapobiegania złośliwemu oprogramowaniu wykracza poza dopasowywanie sygnatur, obejmując analizę behawioralną, monitorowanie zależności i CI/CD wykrywanie anomalii.
Czym jest slopsquatting i jaki ma związek z zapobieganiem złośliwemu oprogramowaniu?
Slopsquatting to sytuacja, w której atakujący rejestruje nazwę pakietu, którą asystent programistyczny AI potrafi wywnioskować z halucynacji, a następnie czeka, aż programiści ją zainstalują, akceptując sugestię AI. Badanie USENIX Security z 2025 roku wykazało, że prawie 1 na 5 pakietów rekomendowanych przez AI nie istniało, co czyni to realnym i mierzalnym zagrożeniem dla każdego zespołu korzystającego z narzędzi programistycznych AI w zakresie zapobiegania złośliwemu oprogramowaniu.
Czy można ufać pakietom open source?
Większość jest bezpieczna, ale nie wszystkie. Atakujący regularnie publikują złośliwe wersje, które wyglądają na legalne lub wykorzystują pomyłki w nazewnictwie. Zmniejszenie ryzyka oznacza połączenie oprogramowania zabezpieczającego przed złośliwym oprogramowaniem z ciągłym monitorowaniem rejestru i walidacją administratorów pakietów, a nie poleganie wyłącznie na zaufaniu.
Czy same sprawdzanie CVE zapobiega infekcjom złośliwym oprogramowaniem?
Nie. Weryfikacja CVE obejmuje tylko luki, które zostały już publicznie ujawnione. Złośliwe oprogramowanie, zwłaszcza zagrożenia typu zero-day i pakiety przed podpisaniem, wymaga wykrywania w czasie rzeczywistym, oprócz weryfikacji CVE, aby zamknąć lukę między publikacją a ujawnieniem.
Określ priorytety, rozwiąż problemy i zabezpiecz zagrożenia związane z oprogramowaniem
Unikanie złośliwego oprogramowania w oprogramowaniu typu open source, CI/CD, a wspomagany sztuczną inteligencją rozwój wymaga wykrywania w czasie rzeczywistym, a nie tylko okresowego skanowania. Kontakt or zacznij za darmo aby zobaczyć, jak system wczesnego ostrzegania Xygeni i pełna platforma AppSec współdziałają.
