






Wraz ze wzrostem cyberzagrożeń, kluczowe staje się zabezpieczenie cyklu rozwoju oprogramowania. Jednym z najskuteczniejszych sposobów obrony jest solidny moduł sprawdzający kod. Narzędzie Xygeni Code Checker Tool zapewnia kompleksowe wykrywanie złośliwego kodu w czasie rzeczywistym, identyfikując ukryte zagrożenia, takie jak backdoory, ransomware i trojany. Wraz z rozwojem złośliwego oprogramowania, programiści potrzebują ciągłych narzędzi do sprawdzania kodu, aby zapobiec przedostawaniu się tych zagrożeń do środowisk produkcyjnych.
Czym jest narzędzie do sprawdzania kodu?
Złośliwy kod Odnosi się do oprogramowania zaprojektowanego w celu uszkodzenia, zakłócenia lub infiltracji systemów. Obejmuje to backdoory, ransomware, spyware i trojany, które mogą naruszyć poufne dane lub przejąć kontrolę nad infrastrukturą. Po dostaniu się do systemu, szkody są natychmiastowe: wyciek danych, uszkodzenie kompilacji, a nawet narażenie klientów na atak.
Niestety, zagrożenia te nie są rzadkie. W 2025 roku liczba ataków złośliwego oprogramowania przekroczyła już 7 mld globalnie. Co więcej, Instytut AV-TEST teraz wykrywa ponad 450 000 nowych złośliwych programów dziennie, z których wiele jest skierowanych CI/CD pipelinei zależności typu open-source.
Dlatego użycie a narzędzie do sprawdzania kodu w czasie rzeczywistym nie jest już opcjonalne. Musisz wychwycić zagrożenia, zanim trafią do produkcji.
Narzędzie do sprawdzania kodu Xygeni zapewnia zintegrowane skanowanie w poszukiwaniu złośliwego oprogramowania w całym Twoim CI/CD przepływy pracy. Wykrywa i blokuje ukryte zagrożenia, takie jak ransomware, spyware i ukryte tylne drzwi, zapewniając, że Twój kod pozostanie czysty od commit do rozmieszczenia.
Korzyści z korzystania z narzędzia do sprawdzania kodu firmy Xygeni
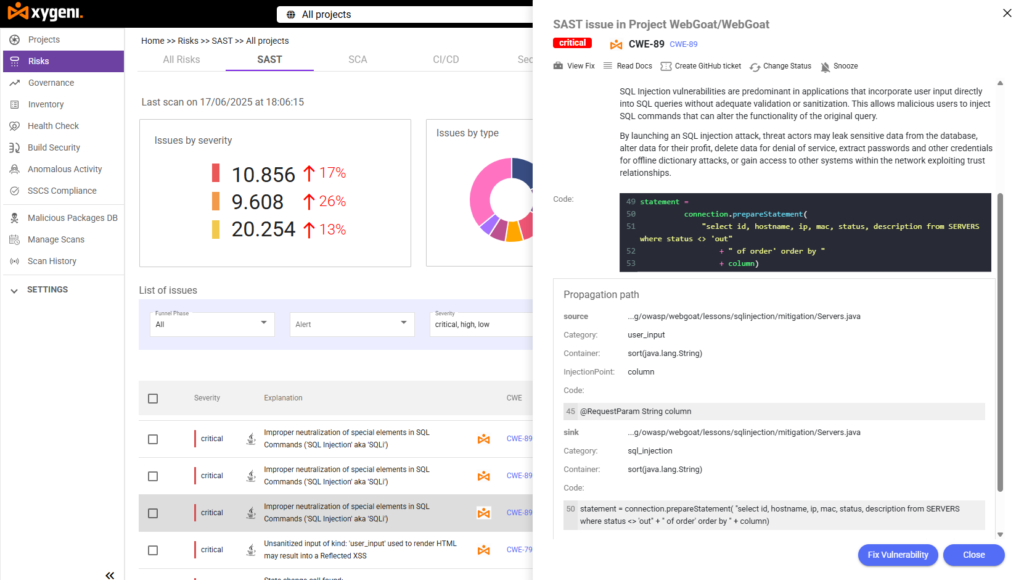
Narzędzie Xygeni do sprawdzania złośliwego kodu zostało zaprojektowane tak, aby bezpieczeństwo stało się nieodłącznym elementem Twojego środowiska programistycznego. Oto, jak pomaga Ci ono wyprzedzać złośliwy kod:
1. Wykrywaj wszystkie typy ataków złośliwego kodu
Xygeni'ego Analiza zaawansowana wykrywa szeroką gamę złośliwego kodu, zapewniając bezpieczeństwo Twoim aplikacjom przed zagrożeniami takimi jak m.in.:
- Backdoory
- Spyware
- Boty
- Trojany
- Worms
- Zakraplacze
Szeroki zakres funkcji wykrywania gwarantuje kompleksową ochronę, gwarantując bezpieczeństwo Twoich aplikacji i danych.
2. Obsługiwane języki do sprawdzania kodu
Xygeni wspiera najczęściej używane języki programowania aby zapewnić kompleksowe pokrycie całego środowiska programistycznego:
- Java
- JavaScript (JS)
- TypeScript (TS)
- Python
- PHP
- … więcej wkrótce
Niezależnie od tego, czy skupiasz się na front-end, back-end czy full-stack development, Xygeni chroni Twój kod przed złośliwymi zagrożeniami.
3. Typy złośliwego kodu wykrywane przez nasz moduł sprawdzający kod
Xygeni'ego Narzędzie do sprawdzania złośliwego kodu Skanuje kod w czasie rzeczywistym w trakcie jego tworzenia i kompilacji, identyfikując luki w zabezpieczeniach, zanim trafią one do produkcji. Wykrywa wszystkie szkodliwe dowody i analizuje zachowanie zbiorczo, aby zrozumieć intencje kodu. Ta holistyczna analiza pomaga ustalić, czy jest to rzeczywisty potencjalny atak, czy też odosobniona podejrzana aktywność, znacznie zmniejszając liczbę fałszywych alarmów. Wykrywając zagrożenia na wczesnym etapie, Xygeni zapewnia bezpieczniejszy kod i szybsze cykle publikacji.
4. Kontroler kodu w czasie rzeczywistym w CI/CD Pipelines
Xygeni bezproblemowo integruje się z istniejącym systemem CI/CD przepływy pracy, analizując każdy commit Z minimalnym wpływem na Twój projekt. Automatyzacja skanowania bezpieczeństwa zapewnia ciągłą ochronę, gwarantując jednocześnie niezakłócony przepływ pracy Twojego zespołu. Xygeni wdraża również mechanizmy zabezpieczające, które zatrzymują kompilacje w przypadku wykrycia złośliwego oprogramowania, blokując wszelkie potencjalne infekcje przed przedostaniem się do Twojego oprogramowania. Takie podejście pozwala programistom skupić się na tworzeniu bezpiecznego, wysokiej jakości oprogramowania z informacjami zwrotnymi w czasie rzeczywistym i konfigurowalnymi kontrolami bezpieczeństwa dostosowanymi do Twojego środowiska.
5. Raporty z możliwością podjęcia działań i priorytetyzacją
Xygeni nie tylko wykrywa luki w zabezpieczeniach, ale także zapewnia kompleksowe raporty z przydatnymi informacjami. Celem jest pomoc programistom w zrozumieniu i szybkim rozwiązaniu tych problemów.
Oto w jaki sposób Xygeni sprawia, że zarządzanie lukami w zabezpieczeniach staje się bardziej intuicyjne i praktyczne:
- PrzedcisWykrywanie e:Xygeni dokładnie identyfikuje luki w zabezpieczeniach, pokazując ich dokładną lokalizację filet oraz numer kolejki gdzie znajdują się problemy. Każdej luce w zabezpieczeniach przypisany jest również unikalny identyfikator, co ułatwia odwoływanie się do niej i śledzenie jej w trakcie całego procesu naprawy.
- Szczegółowe wyjaśnienia:Xygeni zapewnia jasne opisy każdej wykrytej luki w zabezpieczeniach. Niezależnie od tego, czy chodzi o wyjaśnienie prywatnych informacji, które kod wykrada, czy o plik pobierany z zewnętrznego adresu URL w celu późniejszego wykonania w trybie cichym, te wyjaśnienia pomagają programistom zrozumieć powagę problemu.
- Wizualizacja problemu:Zrozumienie, w jaki sposób rozprzestrzeniają się luki w zabezpieczeniach, ma kluczowe znaczenie. Xygeni śledzi, jak niebezpieczne dane przepływają przez kod, od momentu otrzymania danych wejściowych od użytkownika ( źródło) do miejsca, w którym jest niewłaściwie używany ( tonąć). To ślad źródło-do-ujścia pomaga zespołom zwizualizować pełny zakres problemu, ułatwiając identyfikację słabych punktów w kodzie.
- Tagi do szybkiego filtrowania:Każdy problem jest oznaczony odpowiednimi metadanymi (np. kodem w aplikacji), co ułatwia filtrowanie i ustalanie priorytetów luk w zabezpieczeniach bazy kodu aplikacji.
6. Śledź luki w zabezpieczeniach w czasie
Narzędzie do sprawdzania kodu firmy Xygeni oferuje wizualne dashboard Pozwala to na dokładne monitorowanie luk w zabezpieczeniach w miarę rozwoju kodu. Śledząc potencjalne zagrożenia w czasie rzeczywistym, Xygeni monitoruje status każdej luki, niezależnie od tego, czy jest ona nadal otwarta, czy została już rozwiązana. Rejestruje również datę i godzinę pierwszego wykrycia problemu, zapewniając zespołom informacje potrzebne do zarządzania i priorytetyzacji działań związanych z bezpieczeństwem oraz zgodnością z umowami SLA (SLA) z politykami korporacyjnymi.
W istocie Xygeni działa zarówno jak detektyw, jak i przewodnik – wyszukuje luki w zabezpieczeniach, wyjaśnia je w jasny sposób i prowadzi programistów przez kroki niezbędne do ich usunięcia. Włączając Xygeni do swojego procesu pracy, zyskujesz ciągły wgląd w bezpieczeństwo swojego kodu, od momentu jego napisania, aż do wdrożenia.
Nowoczesna ochrona kodu: porównanie Xygeni z tradycyjnymi narzędziami do ochrony przed złośliwym oprogramowaniem
| Cecha | Tradycyjne skanery | Sprawdzanie kodu Xygeni |
|---|---|---|
| Real-Time CI/CD Integracja | Ograniczony | Tak |
| Wykrywanie zachowań złośliwego oprogramowania | Nie | Tak – eksfiltracja kodu, nadużycia po instalacji |
| Pomoc językowa | Java, JavaScript | Java, JS, Go, Python, Dockerfile i inne |
| Ocena podatności na wykorzystanie | Nie | Tak – sprawdź, czy zagrożenie jest aktywne i osiągalne |
Dlaczego zabezpieczanie kodu jest teraz ważniejsze niż kiedykolwiek
Niesprawdzone luki w zabezpieczeniach to furtka dla atakujących, którzy mogą wyrządzić poważne szkody. Ich ignorowanie może skutkować:
- Naruszenia danych: Wycieki danych: Ujawnienie poufnych informacji może skutkować karami regulacyjnymi, kosztami sądowymi i utratą zaufania klientów. Według Raport IBM dotyczący kosztów naruszenia danych w 2024 rŚredni globalny koszt naruszenia bezpieczeństwa danych wzrósł do 4.54 mln dolarów, co stanowi nowy rekord.
- Straty finansowe: Koszt cyberataku może być astronomiczny, od przestoju po żądanie okupu. Cybersecurity Ventures przewiduje, że globalny koszty cyberprzestępczości będą rosły o 15% rocznie, osiągając 10.5 biliona dolarów rocznie do 2025 roku.
- Uszkodzenie reputacji: Jedno naruszenie może podważyć zaufanie klientów, negatywnie wpływając na Twoją markę i wyniki finansowe. Badanie przeprowadzone przez PwC wykazało, że 87% konsumentów przeniosą swój biznes gdzie indziej, jeśli nie będą ufać firmie, która odpowiedzialnie obchodzi się z ich danymi.
Integrując narzędzie Xygeni Code Checker z procesem rozwoju pipeline, drastycznie zmniejszasz ryzyko wystąpienia takich scenariuszy. Nasze rozwiązanie zapewnia ciągłe bezpieczeństwo bez spowalniania dynamiki Twojego zespołu, co daje Ci spokój ducha i wzmacnianie cyberodporności Twojej firmy.
Dlaczego programiści wybierają nasze narzędzie do sprawdzania kodu
W Xygeni rozumiemy wyzwania związane z równoważeniem prędkość oraz bezpieczeństwo w nowoczesnym rozwoju. Narzędzie Code Checker oferuje skalowalność, A Przyjazny dla użytkownika interfejs, konfigurowalne zasady, co pozwala dostosować kontrole bezpieczeństwa do Twoich potrzeb bez spowalniania procesu rozwoju.
Główne zalety narzędzia Code Checker:
- Wykrywanie złośliwego oprogramowania w czasie rzeczywistym aby powstrzymać zagrożenia u źródła.
- Kompleksowe raportowanie z praktycznymi informacjami umożliwiającymi łatwe podejmowanie działań naprawczych.
- Bezproblemowa integracja w CI/CD pipelinedo ciągłego monitorowania bezpieczeństwa.
Gotowy zabezpieczyć swój kod?
Stawka jest zbyt wysoka, aby narażać swój kod na ataki. Narzędzie do sprawdzania kodu firmy Xygeni oferuje ochrona w czasie rzeczywistym, więc Twoje oprogramowanie jest nie tylko szybkie, ale także bezpiecznePozwól nam zabezpieczyć Twój kod i ochronić Twoją firmę przed rosnącym zagrożeniem cyberataków.
Bądź na bieżąco z potencjalnymi zagrożeniami dzięki narzędziu do sprawdzania kodu firmy Xygeni, ponieważ bezpieczny kod jest fundamentem bezpiecznej przyszłości.

