






Jedyne, co jest bardziej kontrowersyjne niż znaczenie Application Security Posture Management (ASPM) to czy inwestycja w ASPM narzędzie Warto. Od momentu ujawnienia tej kategorii, dostawcy wszelkiego rodzaju rzucili się do twierdzenia, że to robią, ale niewiele uwagi poświęcono kwestii, czy to przyszłość. Ostatecznie, przyszłość bezpieczeństwa aplikacji najlepiej jest rozpatrywać, rozumiejąc jego największe problemy. W tym artykule omówimy, jakie problemy doprowadziły do powstania tej kategorii. ASPM i ocenić, czy oferuje rozwiązania, których poszukuje rynek.
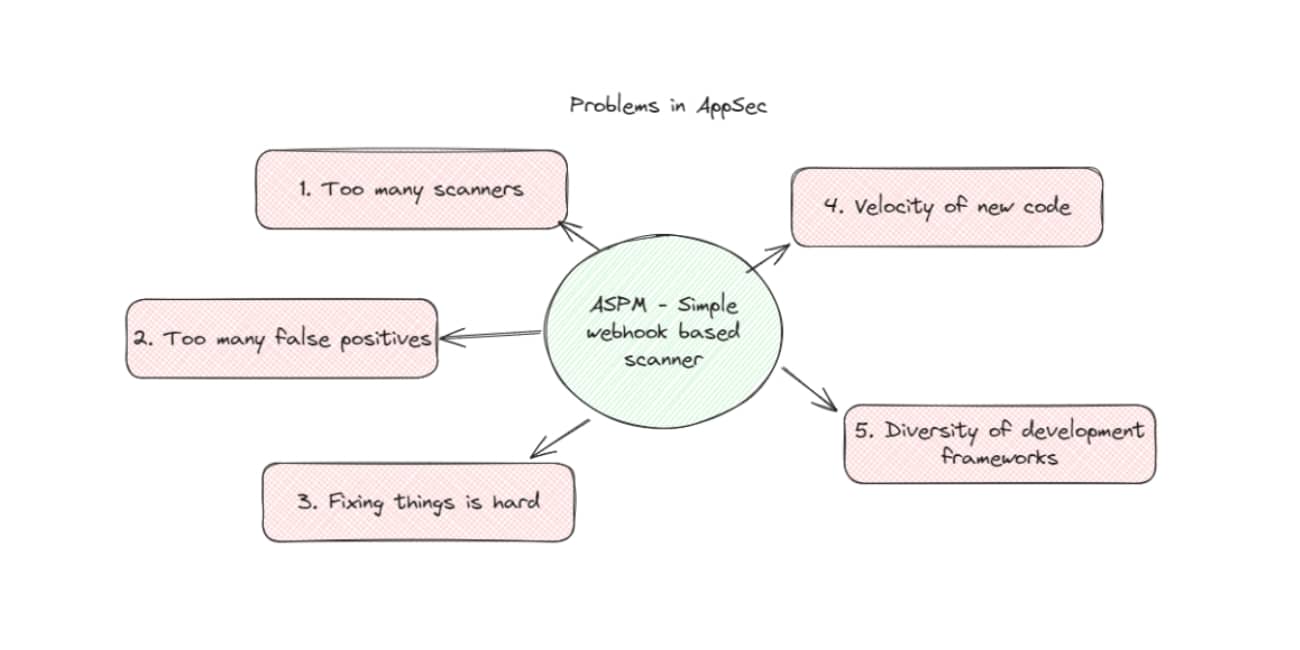
Problemy w bezpieczeństwie aplikacji
Zbyt wiele skanerów
Ponieważ pierwotnie argumentowałem za ASPM włącznie z 8 rodzajów skanerówPojawiły się co najmniej dwa kolejne. Zespoły ds. bezpieczeństwa mogą tolerować skanery, ale tylko wtedy, gdy mają sens, by się różnić. Skanowanie serwerów w czasie wykonywania niekoniecznie potrzeba być w tym samym miejscu, co skanowane repozytoria. Problem polega na tym, że repozytoria stały się bardziej wiarygodnym źródłem informacji o tym, gdzie znaleźć i naprawić luki w zabezpieczeniach.
Znajdując się w jednym miejscu, repozytorium może przechowywać dziesiątki różnych plików, wykonujących wiele różnych zadań. Tradycyjnie zespoły ds. bezpieczeństwa musiały konfigurować wiele różnych obrazów Dockera lub plików binarnych, aby skanować te pliki w miarę ich zmiany i wdrażania. Utrzymywanie skanerów mogło z łatwością obejmować wiele pełnoetatowych zadań, ponieważ wszystkie wymagały specjalnych konfiguracji do pracy z różnymi fragmentami kodu.
Zespoły bezpieczeństwa potrzebuję widoczności wszystkich tych różnych skanerów, ale korzystają ogromnie z prostoty „bezagentowej” pipeline siećhooks które skanują bez żadnej konfiguracji lub co najmniej nakazują jednemu narzędziu skanowanie. ASPM narzędzia świetnie sprawdzają się w zapewnianiu prostej widoczności.
Zbyt wiele fałszywych wyników pozytywnych
Kontrargumentem za umieszczaniem wszystkich skanerów w jednym miejscu jest to, że ludzie twierdzą, że nastąpi pogorszenie jakości skanowania. Jestem wrażliwy na tę kwestię, ale mam dwa kontrargumenty. Po pierwsze, wiele narzędzi i tak po prostu umieszcza te same elementy open source, skanery typu „wszystko w jednym” są po prostu bardziej szczere w tej kwestii. Po drugie, te argumenty zawsze opierają się na założeniu, że czyjś skaner po prostu nie może być tak dobry jak ich własny.
Ostatecznie problem polega jedynie na rozwiązaniu problemu zbyt wielu fałszywych alarmów. Dostępność to idea odkrywania, czy daną lukę można faktycznie wykorzystać, czy nie. Wiele ASPM narzędzia mają wbudowane „wystarczająco dobre” wersje osiągalności, więc coraz trudniej jest twierdzić, że to niemożliwe.
Najgorsze ze wszystkiego jest skanowanie CVE Samodzielnie może pozostawić krytyczne martwe punkty, dlatego cenię dostawców takich jak Xygeni z dwóch powodów: po pierwsze, skanują oni od początku w poszukiwaniu złośliwego oprogramowania, a nie tylko luk w zabezpieczeniach. Po drugie, ich commitaby poszukać innych podatnych na wykorzystanie konfiguracji, takich jak pipeline błędnych konfiguracji, a także wykryć, czy ataki te miały miejsce.
Naprawianie rzeczy jest naprawdę trudne
Zespoły ds. bezpieczeństwa widzą bardzo małą szybkość w naprawianiu swoich luk. Słyszałem wiele przerażających historii o tym, jak nawet najbardziej rażące luki typu zero-day naprawiane były miesiącami w całym… enterprise ekosystemy. Chociaż wiele narzędzi twierdzi, że problemem jest „priorytetyzacja”, można to robić cały dzień, ale jeśli inżynierowie nie potrafią czegoś łatwo naprawić, to wszystko na nic.
To trend bardziej związany z „zarządzaniem podatnością” ASPMale prawdziwym celem powinno być pomaganie programistom w naprawianiu luk w zabezpieczeniach ASPM.
Za dużo kodu, za szybko
Jeśli uznamy, że chmura przyspieszyła wdrażanie kodu, to generatywna sztuczna inteligencja jedynie zwiększyła jego prędkość. Kolejnym niedocenianym aspektem jest to, jak generatywna sztuczna inteligencja wciąż otwiera nowe grono odbiorców dla kodu – umożliwiając wszystkim, od zespołów sprzedaży po księgowość, tworzenie skryptów w Pythonie, które realizują proste zadania.
Te zmiany sprawiły, że skanowanie, często i w zróżnicowanych środowiskach, stało się ważniejsze niż kiedykolwiek. Jeśli konfiguracja nowych aplikacji ze skanowaniem wymaga długiego procesu zatwierdzania, po prostu musisz liczyć się z tym, że nie będziesz tego robić.
Środowiska są zbyt różnorodne
Chociaż liczba skanerów może być przytłaczająca, gdy dodamy do tego frameworki JavaScript, warianty języka lub inne frameworki, które każdy ma w danym miesiącu, znalezienie „najlepszych w swojej klasie rozwiązań punktowych” po prostu nie jest już możliwe. Nie widzę, żeby zespoły ds. bezpieczeństwa szukały najlepszego w swojej klasie rozwiązania do skanowania dla każdej odmiany JavaScript. Pojedynczy ASPM narzędzie to może znacznie zwiększyć dostępność skanowania w porównaniu do skanowania poszczególnych języków.
ASPM Rozwiązanie narzędziowe?
Te problemy są powodem, dla którego zdefiniowałem ASPM jako:
Application Security Posture Management Zapewnia wszystko, co potrzebne do skanowania i usuwania luk w zabezpieczeniach Twojej aplikacji. Zapewnia skanowanie bezpieczeństwa w całym systemie. SDLC pipeline, pobiera wyniki i tworzy przepływy pracy naprawcze.
W praktyce przekłada się to na kompleksową integrację kodu źródłowego, która płynnie skanuje kod w poszukiwaniu luk w zabezpieczeniach, nadaje im priorytet i pomaga przypisać je odpowiednim osobom. Przyjrzyjmy się, jak to rozwiązuje wszystkie te problemy. główne problemy w AppSec:
Zbyt wiele skanerów
- To oczywiste – nie ma już powodu, aby mieć 8 różnych rozwiązań punktowych, skoro jedno może wystarczyć do pokrycia większości stosu
Zbyt wiele wyników fałszywie dodatnich
- Choć idea „lepszych rozwiązań punktowych” nadal istnieje, ASPMZazwyczaj zapewniają one znacznie bardziej holistyczny wgląd w działanie aplikacji. Niezależnie od tego, czy chodzi o mapowanie zależności kompilacji, czy o obraz „kodu do chmury” – te narzędzia zazwyczaj lepiej radzą sobie z eliminowaniem fałszywych alarmów.
Naprawianie rzeczy jest naprawdę trudne
- Szczerze mówiąc, to właśnie tutaj (ogólnie rzecz biorąc) wielu dostawców, którzy powstrzymali się od skanowania, stworzyło lepsze mechanizmy naprawiania błędów. Tak czy inaczej, to właśnie tutaj ASPM wyróżnia się CSPM – faktycznie posiada metodę przekazywania wyników osobom, które mogą je poprawić.
Za dużo kodu, za szybko
- Fakt, że automatyczne wdrażanie skanerów w nowych repozytoriach jest tak rzadką funkcją, pokazuje, jak działa tylko webhook ASPM umożliwia skalowanie zabezpieczeń tak szybko, jak ilość kodu w środowisku
Środowiska są zbyt różnorodne
- Choć zawsze mogą zdarzać się przypadki skrajne, „najlepsze w swojej klasie” staje się coraz trudniejsze do oceny – czy zespół ds. bezpieczeństwa ma testować 8 skanerów w 5 językach, mając 10 dowodów koncepcji?
Stoję obok ASPM (I ASPM (tools) jest przyszłością bezpieczeństwa aplikacji i rozwiązuje większość problemów, z którymi borykają się specjaliści ds. bezpieczeństwa aplikacji. Gdy tylko wygasną obecne umowy, a nawet wcześniej, specjaliści będą sięgać po te nowsze rozwiązania. Jedyne, co ich powstrzymuje, to świadomość, że istnieje lepszy sposób.

