






Bezpieczeństwo aplikacji nigdy nie było ważniejsze i nigdy nie obejmowało tak szerokiego zakresu. Cyberzagrożenia stają się coraz bardziej inteligentne i częstsze, a coraz większa ich część atakuje warstwę, do której tradycyjne narzędzia AppSec nie zostały stworzone: kod generowany przez sztuczną inteligencję, asystentów kodowania AI i wprowadzane przez nich zależności. Organizacje muszą chronić swoje aplikacje, aby zapewnić bezpieczeństwo poufnych danych, utrzymać zaufanie klientów i zapewnić płynne funkcjonowanie firmy. Dzięki odpowiednim narzędziom do bezpieczeństwa aplikacji zespoły mogą identyfikować, naprawiać i zarządzać ryzykiem na każdym etapie rozwoju i wdrażania, niezależnie od tego, czy ryzyko zostało stworzone przez człowieka, czy zasugerowane przez sztuczną inteligencję. Ponadto narzędzia do testowania bezpieczeństwa aplikacji umożliwiają wczesne wykrywanie luk w zabezpieczeniach, zapobieganie naruszeniom i dbanie o bezpieczeństwo przez cały cykl życia oprogramowania.
Czym jest bezpieczeństwo aplikacji?
Bezpieczeństwo aplikacji (AppSec) to praktyka polegająca na ochronie aplikacji od fazy projektowania do wdrożenia, zapewniająca ich bezpieczeństwo przed luki w zabezpieczeniach które atakujący mogą wykorzystać. Obejmuje to wszystkie procesy rozwojoweod napisania pierwszej linijki kodu po uruchomienie aplikacji w środowisku produkcyjnym.
W swojej istocie bezpieczeństwo aplikacji koncentruje się na zapobieganiu zagrożeniom, takim jak wycieki danych, nieautoryzowany dostęp i zakłócenia w świadczeniu usług. Obejmuje to: bezpieczeństwo aplikacji internetowych, bezpieczeństwo mobilne i bezpieczeństwo w chmurze.
Nowoczesne technologie narzędzia bezpieczeństwa aplikacji zebrać kilka kluczowe cechy, Takie jak analiza kodu do wykrywania niebezpiecznych wzorców, skanowania zależności w celu wykrycia luk w bibliotekach innych firm oraz monitorowania środowiska wykonawczego w celu blokowania podejrzanych zachowań. Narzędzia te umożliwiają zespołom programistów i ds. bezpieczeństwa współpracę, zmniejszając ryzyko przy jednoczesnym zapewnieniu szybkiego i niezawodnego dostarczania oprogramowania.
Typowe zagrożenia bezpieczeństwa aplikacji
Aplikacje stawiają czoła szerokiemu zakresowi luki w zabezpieczeniach które atakujący mogą wykorzystać. Niektóre z najczęstszych zagrożeń pojawiają się nie tylko w kodzie, ale także w konfiguracjach i zależnościach zewnętrznych. Według OWASP Top 10, są to jedne z najpoważniejszych zagrożeń bezpieczeństwo aplikacji internetowych:
- SQL Injection → Atakujący wstrzykują złośliwe zapytania do pól wprowadzania danych, aby uzyskać dostęp do baz danych lub je zmodyfikować.
- Skrypty między lokacjami (XSS) → Niezabezpieczone przetwarzanie danych wprowadzanych przez użytkownika umożliwia atakującym uruchamianie skryptów w przeglądarce użytkownika.
- Uszkodzone uwierzytelnianie → Słabe zarządzanie sesjami lub złe posługiwanie się hasłami umożliwia nieautoryzowany dostęp.
- Wycieki sekretów → Klucze API, tokeny lub dane uwierzytelniające ujawnione w kodzie lub repozytoriach mogą zapewnić bezpośredni dostęp do systemu.
- Błędne konfiguracje → Nieprawidłowe ustawienia chmury lub serwera sprawiają, że aplikacje są podatne na ataki.
- Niepewne zależności → Biblioteki typu open-source podatne na ataki mogą zagrozić aplikacjom w całym łańcuchu dostaw.
- Ryzyko generowane i sugerowane przez sztuczną inteligencję → Asystenci kodowania AI mogą wymyślać nazwy pakietów, które atakujący następnie rejestrują w złośliwym oprogramowaniu (slopsquatting), lub wprowadzać podatne wzorce w kodzie generowanym przez AI, które przechodzą szybką weryfikację.
Zagrożenia te dotyczą wszystkich etapów procesy rozwojowe, od pisania kodu po wdrażanie aplikacji chmurowych. Dlatego ochrona przed nimi wymaga zarówno bezpiecznych praktyk kodowania, jak i korzystania ze specjalistycznych narzędzia bezpieczeństwa aplikacji.
Czym są narzędzia zapewniające bezpieczeństwo aplikacji?
Narzędzia bezpieczeństwa aplikacji To rozwiązania chroniące aplikacje w całym cyklu życia oprogramowania. Ich celem jest identyfikacja luk w zabezpieczeniach, egzekwowanie bezpiecznych konfiguracji i monitorowanie podejrzanej aktywności. W przeciwieństwie do oprogramowania zabezpieczającego ogólnego przeznaczenia, narzędzia te zostały zaprojektowane specjalnie z myślą o ochronie kodu aplikacji, konfiguracji i zależności od oprogramowania innych firm.
Współpracują one ściśle z ramami bezpieczeństwa, takimi jak: OWASP oraz NIST, dbając o to, aby aplikacje były tworzone i wdrażane zgodnie z najlepszymi praktykami branżowymi. Dzięki bezpośredniej integracji z procesami pracy programistów i CI/CD pipelineNarzędzia zapewniające bezpieczeństwo aplikacji pomagają zespołom wykrywać zagrożenia na wczesnym etapie i utrzymywać ciągłą ochronę od etapu tworzenia aż po produkcję.
Kluczowe cechy narzędzi bezpieczeństwa aplikacji
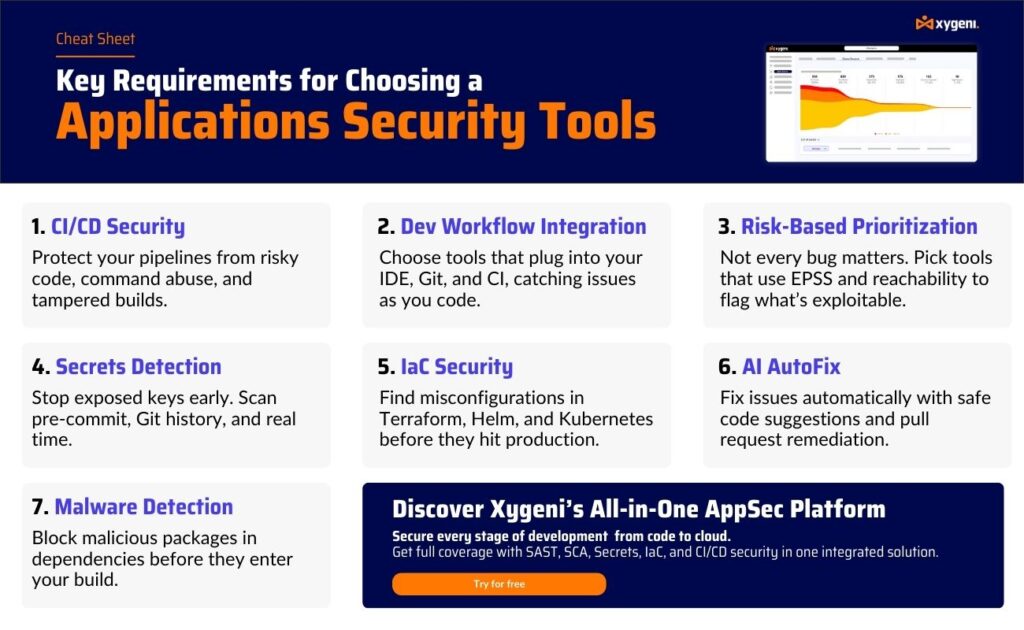
Nowoczesne technologie narzędzia bezpieczeństwa aplikacji udostępnić zestaw kluczowe cechy które sprawiają, że skutecznie chronią aplikacje w całym cyklu rozwoju. Funkcje te zapewniają zespołom możliwość rozwiązywania problemów. luki w zabezpieczeniach szybko, bez spowalniania dostaw:
- Analiza kodu → Skanuje kod źródłowy i pliki binarne w celu wykrycia niebezpiecznych wzorców kodowania na wczesnym etapie procesu tworzenia.
- Wykrywanie luk → Identyfikuje błędy w kodzie niestandardowym, zależnościach oprogramowania typu open source i konfiguracjach, zanim atakujący będą mogli je wykorzystać.
- Zarządzanie tajemnicami → Zapobiega przypadkowemu ujawnieniu danych uwierzytelniających, kluczy API i tokenów w repozytoriach lub pipelines.
- Monitorowanie czasu wykonania → Monitoruje aplikacje podczas ich działania, aby zablokować podejrzane działania, takie jak próby nieautoryzowanego dostępu.
- CI/CD Integracja → Bezpośrednio wbudowuje kontrole bezpieczeństwa procesy rozwojowe, zapewniając wykrycie luk w zabezpieczeniach przed wprowadzeniem ich do produkcji.
- Wsparcie zgodności → Zgodny z ramami takimi jak OWASP Top 10, NIST SSDF i CIS testy porównawcze, pomagające zespołom spełniać wymogi prawne i branżowe.
- Triaż oparty na sztucznej inteligencji → Stosuje analizę opartą na sztucznej inteligencji do ustaleń dotyczących bezpieczeństwa, wydając werdykt, określając pilność i złożoność działań naprawczych dla każdego problemu, dzięki czemu zespoły mogą skupić się na faktycznie podatnych na wykorzystanie zagrożeniach, zamiast ręcznie przeglądać każdy alert.
Razem te kluczowe cechy uczynić narzędzia zabezpieczające aplikacje niezbędnymi dla bezpieczeństwo aplikacji internetowych, bezpieczeństwo mobilne i środowiska chmurowe. Umożliwiają one zespołom programistów i bezpieczeństwa efektywną współpracę, zapewniając równowagę między szybkością dostarczania a silną ochroną.
Najlepsze praktyki w zakresie bezpieczeństwa aplikacji
Znajomość zagrożeń i narzędzi jest ważna, ale silne bezpieczeństwo zależy również od przestrzegania zasad Najlepsze praktyki przez cały czas procesy rozwojowe. Praktyki te zmniejszają narażenie na luki w zabezpieczeniach i wzmocnić oba bezpieczeństwo aplikacji internetowych i środowiska chmurowe.
- Przesuń w lewo Zabezpieczenia → Zastosuj testy i analiza kodu na wczesnym etapie cyklu rozwoju, aby wykryć problemy zanim staną się kosztowne.
- Bezpieczne kodowanie Standards → Szkolenie programistów w zakresie stosowania bezpiecznych wzorców i unikania typowych pułapek, takich jak ataki SQL injection czy nieprawidłowa obsługa danych wejściowych.
- Regularne skanowanie zależności → Ciągłe monitorowanie bibliotek open-source za pomocą analiza składu oprogramowania (SCA) aby zapobiec atakom na łańcuch dostaw.
- Ochrona tajemnic → Użyj narzędzia do wykrywania sekretów i scentralizowane sejfy, aby uniknąć ujawniania danych uwierzytelniających w repozytoriach lub CI/CD pipelines.
- CI/CD Guardrails → Zautomatyzuj odprawy pipelineAby zablokować ryzykowne kompilacje, wymusić podpisane konfiguracje i zatrzymać wdrożenia zawierające krytyczne luki w zabezpieczeniach.
- Ciągłe monitorowanie → Połącz ochronę środowiska wykonawczego z detekcją anomalii, aby wykrywać podejrzane działania, gdy aplikacje zostaną uruchomione w środowisku produkcyjnym.
- Dostosowanie zgodności → Śledź ramy takie jak OWASP Top 10, NIST SSDF i CIS wzorce służące spełnianiu wymogów branżowych i regulacyjnych.
- Widoczność zasobów AI → Zinwentaryzuj modele AI, agentów i połączenia MCP działające w Twojej sieci SDLCi zastosować tę samą ocenę do kodu generowanego przez sztuczną inteligencję i zależności wprowadzonych przez sztuczną inteligencję, co do kodu napisanego przez ludzi.
Łącząc te Najlepsze praktyki z odpowiednią mieszanką narzędzia bezpieczeństwa aplikacjiOrganizacje mogą zapobiegać naruszeniom, chronić poufne dane i zapewniać szybki rozwój bez poświęcania bezpieczeństwa.
Kluczowe typy narzędzi bezpieczeństwa aplikacji
Samodzielna ochrona aplikacji w czasie wykonywania (RASP)
Narzędzia RASP są osadzone w aplikacjach i monitorują je w trakcie użytkowania. Analizują dane wejściowe, wyjściowe i zachowanie w czasie wykonywania w celu wykrywania szkodliwych działań.
- Jak to działaRASP przechwytuje żądania i sprawdza ścieżki wykonania. Jeśli wykryje nieautoryzowany dostęp do danych lub nietypowe zachowanie, natychmiast blokuje działanie.
- KorzyściZapewnia ochronę w czasie rzeczywistym przed lukami zero-day, zagrożeniami wewnętrznymi i atakami typu injection. Pomaga również spełnić wymogi zgodności, takie jak: DORA.
- OgraniczeniaRASP chroni działające aplikacje, ale nie zapobiega pisaniu niebezpiecznego kodu.
Wykrywanie i zarządzanie tajemnicami
Narzędzia do wykrywania sekretów skanują repozytoria, pipelinei tworzyć artefakty dla ujawnionych danych uwierzytelniających, takich jak klucze API, hasła do baz danych lub tokeny.
- Jak to działa:Oznaczają one zakodowane na stałe poufne informacje lub przypadkowe wycieki w historii Git i powiadamiają programistów o konieczności ich usunięcia lub zmiany.
- Korzyści:Zmniejsz ryzyko kradzieży danych uwierzytelniających, zapobiegaj nieautoryzowanemu dostępowi i wspieraj zgodność z CIS wzorce.
- Ograniczenia:Koncentruje się wyłącznie na ujawnieniu wrażliwych danych i nie może uwzględniać szerszych luk w kodzie lub zależnościach.
Zarządzanie stanami bezpieczeństwa w chmurze (CSPM)
Narzędzia CSPM koncentrują się na zabezpieczaniu aplikacji chmurowych poprzez wykrywanie błędnych konfiguracji i egzekwowanie zasad.
- Jak to działa:Skanują infrastrukturę i zasoby w chmurze, sprawdzając uprawnienia, ustawienia pamięci masowej i reguły sieciowe.
- KorzyściPomaga zespołom unikać typowych zagrożeń, takich jak otwarte kontenery S3 lub zbyt liberalne role IAM, jednocześnie dostosowując się do OWASP Top 10 ryzyko związane z chmurą.
- Ograniczenia:Zabezpieczają konfiguracje infrastruktury, ale nie potrafią analizować kodu aplikacji.
Zarządzanie postawą bezpieczeństwa AI (AI-SPM)
AI-SPM Narzędzia te koncentrują się w szczególności na warstwie sztucznej inteligencji nowoczesnych aplikacji: modelach, agentach i połączeniach MCP, których tradycyjne narzędzia AppSec nie inwentaryzują.
- Jak to działa: Ciągłe odkrywanie zasobów AI w całym SDLC i koreluje je z ryzykiem, jakie wprowadzają, od kodu generowanego przez sztuczną inteligencję po zależności sugerowane przez sztuczną inteligencję.
- Korzyści: Zamyka dokładnie martwą strefę wykorzystywaną przez ataki na łańcuchy dostaw specyficzne dla sztucznej inteligencji, takie jak slopsquatting, i zapewnia zespołom dostęp do bieżących zasobów (AI-BOM) tego, co tak naprawdę uruchamia sztuczna inteligencja.
- Ograniczenia: AI-SPM zabezpiecza warstwę AI i najlepiej działa w połączeniu z tradycyjną SAST, DAST i SCA zamiast je zastępować.
Czym są narzędzia do testowania bezpieczeństwa aplikacji?
Narzędzia do testowania bezpieczeństwa aplikacji (ASTT) Oceniają aplikacje pod kątem luk w zabezpieczeniach podczas rozwoju i testowania. W przeciwieństwie do narzędzi do ciągłej ochrony, koncentrują się one na wykrywaniu problemów przed wdrożeniem, zmniejszając ryzyko w środowiskach produkcyjnych.
Kluczowe typy narzędzi do testowania bezpieczeństwa aplikacji
Testowanie bezpieczeństwa aplikacji statycznych (SAST)
SAST Narzędzia te analizują kod źródłowy, kod bajtowy lub pliki binarne bez ich uruchamiania.
- Jak to działa:Skanuje kod w poszukiwaniu niebezpiecznych wzorców, takich jak ataki SQL injection lub zakodowane na stałe dane uwierzytelniające, podczas gdy programiści wciąż kodują.
- Korzyści:Wcześnie wykrywa luki w zabezpieczeniach, zmniejsza koszty napraw i zapewnia wsparcie OWASP bezpieczne praktyki kodowania.
- Ograniczenia:Może generować fałszywe alarmy i nie może wykrywać luk w zabezpieczeniach środowiska wykonawczego.
Więcej szczegółów znajdziesz w naszym porównaniu SAST vs SCA.
Dynamiczne testy bezpieczeństwa aplikacji (DAST)
DZIEŃ Narzędzia te symulują rzeczywiste ataki na działającą aplikację, bez konieczności dostępu do kodu źródłowego.
- Jak to działa:Współpracuje z aplikacją zewnętrznie, badając punkty końcowe i analizując odpowiedzi.
- Korzyści: Wykrywa błędy w czasie wykonywania, takie jak błędne konfiguracje, problemy z uwierzytelnianiem lub ryzyko wstrzyknięcia. Zalecane przez NIST jako część solidnego procesu bezpieczeństwa.
- Ograniczenia:Nie mapuje ustaleń bezpośrednio na wiersze kodu, co może spowolnić naprawę.
Więcej szczegółów znajdziesz w naszym porównaniu SAST przeciwko DAST.
Analiza składu oprogramowania (SCA)
SCA narzędzia te pozwalają na eliminację ryzyka związanego z komponentami typu open source, na których opiera się większość dzisiejszych aplikacji.
- Jak to działa: Skanuje zależności i manifesty (np.
package.json,requirements.txt) w celu wykrycia znanych luk w zabezpieczeniach i problemów z licencjami. - Korzyści:Chroni przed zagrożeniami dla łańcucha dostaw, zapewnia zgodność z licencjami i obsługuje struktury takie jak: Fundusz SSDF NIST.
- Ograniczenia:Koncentruje się wyłącznie na bibliotekach stron trzecich i nie analizuje niestandardowego kodu aplikacji.
Interaktywne testowanie bezpieczeństwa aplikacji (IAST)
Narzędzia IAST łączą w sobie mocne strony SAST i DAST w czasie wykonywania w środowisku testowym.
- Jak to działa:Instrumentuje aplikację, śledzi przepływ danych i weryfikuje luki w kontekście.
- Korzyści: Oferuje dokładniejsze wyniki, mniej fałszywych wyników i szybszy feedback dla programistów.
- Ograniczenia:Wymaga środowiska testowego i może wiązać się z dodatkowym obciążeniem czasu wykonania podczas testowania.
Porównanie narzędzi bezpieczeństwa aplikacji i narzędzi testowych
| Narzędzie | Cel | Kluczowe korzyści | Ograniczenia |
|---|---|---|---|
| ZGRZYT | Monitoruje aplikacje w czasie rzeczywistym podczas ich wykonywania. | Blokuje ataki typu zero-day i podejrzane działania, dodaje ochronę w czasie wykonywania. | Chroni tylko w czasie wykonywania, nie zapobiega wcześniejszym błędom w kodzie. |
| Wykrywanie sekretów | Wyszukuje poufne dane, takie jak klucze API i hasła w bazach kodów. | Zapobiega wyciekom danych uwierzytelniających, zapewnia zgodność z CIS wzorce. | Skupienie się wyłącznie na sekretach nie rozwiązuje szerszych problemów z kodem. |
| CSPM | Skanuje i zarządza konfiguracjami chmury. | Wykrywa błędne konfiguracje, egzekwuje OWASP Top 10 standards. | Ograniczone do zasobów w chmurze, nie obejmuje logiki aplikacji. |
| SAST | Analizuje kod źródłowy lub pliki binarne bez ich uruchamiania. | Wykrywa problemy na wczesnym etapie rozwoju, wspiera bezpieczne praktyki kodowania. | Może generować fałszywe wyniki, brak wglądu w problemy związane z czasem wykonania. |
| DZIEŃ | Symuluje ataki na działające aplikacje. | Wykrywa luki w zabezpieczeniach, działa bez kodu źródłowego. | Nie odwzorowuje bezpośrednio wierszy kodu, jest mniej przydatny przy naprawianiu błędów u źródła. |
| SCA | Skanuje zależności open-source w poszukiwaniu luk i zagrożeń. | Chroni łańcuch dostaw, zapewnia zarządzanie licencjami i zgodnością z przepisami. | Ograniczone do komponentów firm trzecich, a nie niestandardowego kodu aplikacji. |
| IAST | Łączy testy statyczne i dynamiczne w środowiskach testowych. | Sprawdza podatności w kontekście, zmniejsza liczbę fałszywych alarmów. | Wymaga konfiguracji testu wykonawczego, może mieć wpływ na wydajność podczas testowania. |
| AI-SPM | Odkrywa i zabezpiecza modele AI, agentów i połączenia MCP. | Zamyka specyficzne dla sztucznej inteligencji martwe pola (slopsquatting, halucynacje zależności), tworzy AI-BOM. | Skupiony na warstwie AI; działa najlepiej w połączeniu z SAST/DAST/SCA. |
Łącząc wszystko w całość: wybór odpowiednich narzędzi do zabezpieczania aplikacji
Każdy z narzędzia bezpieczeństwa aplikacji oraz narzędzia do testowania bezpieczeństwa aplikacji wymienione powyżej odgrywają określoną rolę. Na przykład, SAST pomaga programistom wcześnie wykrywać błędy w kodzie, podczas gdy DAST symuluje ataki na działające aplikacje. SCA Koncentruje się na zagrożeniach związanych z oprogramowaniem typu open source, a RASP zapewnia ochronę w czasie rzeczywistym w środowisku produkcyjnym. Wykrywanie poufnych danych chroni dane uwierzytelniające, a CSPM zabezpiecza środowiska chmurowe.
Jednak te narzędzia do testowania bezpieczeństwa aplikacji Narzędzia do ochrony w czasie wykonywania również mają swoje ograniczenia. Niektóre generują zbyt wiele fałszywych alarmów, inne koncentrują się wyłącznie na czasie wykonywania, a wiele działa w silosach bez integracji z nowoczesnymi procesy rozwojoweTa fragmentacja utrudnia zespołom zachowanie przejrzystości, ustalanie priorytetów problemów i dotrzymywanie kroku szybkim cyklom wydań.
Dlatego zbudowanie silnej postawy bezpieczeństwa wymaga połączenia wielu rozwiązań w spójną strategię. Organizacje, które integrują narzędzia do testowania bezpieczeństwa aplikacji dzięki ochronie środowiska wykonawczego, zarządzaniu sekretami i zabezpieczeniom w chmurze uzyskaj bardziej kompleksową ochronę przed luki w zabezpieczeniach w całym cyklu życia oprogramowania.
Jednocześnie zarządzanie mozaiką narzędzi zwiększa złożoność i koszty. Dlatego wiele zespołów przechodzi na platformy typu „wszystko w jednym”. które łączą te możliwości, zapewniają spójne raportowanie i bezpośrednio pasują do CI/CD pipelines.
Dlaczego warto wybrać firmę Xygeni w celu zapewnienia bezpieczeństwa aplikacji?
Xygeni wychodzi poza rozwiązania punktowe, oferując kompleksowa platforma bezpieczeństwa aplikacji które ujednolica wszystkie narzędzia potrzebne zespołom do zabezpieczania aplikacji od etapu rozwoju do produkcji. Zamiast zarządzać rozproszonymi rozwiązaniami, Xygeni łączy je w jednym miejscu:
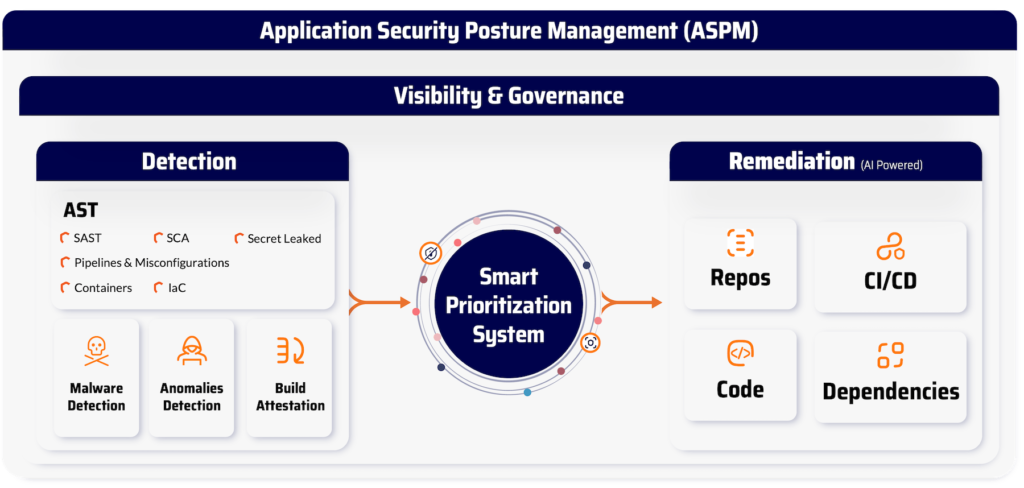
- Skanowanie statyczne i dynamiczne → Natywny SAST, DAST i IAST skanowanie wbudowane w procesy rozwojowe.
- Ochrona łańcucha dostaw oprogramowania → Ciągły SCA dla zależności typu open source, z analizą podatności na wykorzystanie luk i dostępności.
- Tajemnice bezpieczeństwa → Zaawansowane wykrywanie i zarządzanie poświadczeniami w repozytoriach i pipelines.
- Ochrona środowiska wykonawczego → ZGRZYT i wykrywanie anomalii w celu zapobiegania podejrzanym zachowaniom w czasie rzeczywistym.
- Cloud Security → CSPM w celu identyfikacji błędnych konfiguracji i zabezpieczenia środowisk chmurowych.
- Bezpieczeństwo AI → Inwentaryzacja AI i triaż AI mapują każdy model AI, agenta i połączenie MCP w całej sieci SDLCi zastosuj werdykt oparty na sztucznej inteligencji, ocenę pilności i złożoności do ustaleń, dzięki czemu kod generowany przez sztuczną inteligencję będzie podlegał takiej samej kontroli jak wszystko inne w pipeline.
To, co wyróżnia Xygeni, to nie tylko zasięg, ale także jak to działa:
- Skanowanie natywne → Wbudowane bezpośrednio w przepływy pracy programistów i CI/CD pipelines, nie jest wymagana żadna łatka integracji.
- Lejek priorytetyzacji → Koncentruje zespoły na zagrożeniach, które naprawdę mają znaczenie, filtrując luki w oparciu o dostępność i podatność na wykorzystanie.
- Guardrails → Automatycznie egzekwuj zasady bezpieczeństwa, zapobiegając ryzykownym kompilacjom zanim dotrą one do środowiska produkcyjnego.
- Ujednolicone Dashboard → Zapewnia pojedyncze źródło informacji o lukach w zabezpieczeniach, błędach w konfiguracjach i zagrożeniach na każdym etapie cyklu życia oprogramowania.
Dzięki Xygeni zespoły ds. rozwoju i bezpieczeństwa zyskują możliwość szybko identyfikować, ustalać priorytety i usuwać luki w zabezpieczeniach przy jednoczesnym zachowaniu wysokiej produktywności. To nie tylko zbiór narzędzi, ale platforma zaprojektowana z myślą o kompleksowej ochronie nowoczesnych aplikacji.
Często Zadawane Pytania (FAQ)
Czym są narzędzia do testowania bezpieczeństwa aplikacji?
Narzędzia do testowania bezpieczeństwa aplikacji (ASTT) to rozwiązania programowe, które analizują aplikacje w celu wykrycia luk w zabezpieczeniach przed wdrożeniem. Obejmują one: SAST, DAST, SCAi IAST, z których każdy koncentruje się na innym etapie rozwoju. Ich celem jest pomoc programistom i zespołom ds. bezpieczeństwa w znajdowaniu i naprawianiu luk w oprogramowaniu na wczesnym etapie cyklu życia.
Jakie narzędzie jest zalecane do testowania bezpieczeństwa aplikacji?
Właściwe narzędzie zależy od Twojego środowiska i potrzeb. SAST jest zalecany do wychwytywania niebezpiecznego kodu podczas tworzenia oprogramowania, podczas gdy DAST idealnie nadaje się do testowania w czasie wykonywania. Wiele organizacji łączy oba te podejścia. SCA aby zapewnić pełne pokrycie bezpieczeństwa łańcucha dostaw.
Czy ocena aplikacji internetowej jest narzędziem bezpieczeństwa?
Ocena aplikacji internetowych nie jest narzędziem samym w sobie, ale procesem, który wykorzystuje narzędzia do testowania bezpieczeństwa aplikacji do oceny ryzyka. Zazwyczaj obejmuje ona uruchomienie SAST, DAST i przeglądy ręczne w celu wykrycia luk w zabezpieczeniach aplikacji internetowych. Celem jest wzmocnienie bezpieczeństwa aplikacji internetowych poprzez wykrywanie luk, zanim zrobią to atakujący.
Jakie jest najlepsze narzędzie do dynamicznego testowania bezpieczeństwa aplikacji w chmurze?
Najlepszym narzędziem DAST dla środowisk chmurowych jest takie, które bezproblemowo integruje się z CI/CD pipelinei skalowalność dzięki wdrożeniom kontenerowym. Nowoczesne rozwiązania DAST umożliwiają skanowanie interfejsów API, mikrousług i aplikacji bezserwerowych w czasie rzeczywistym. Kluczem jest wybór narzędzia, które dostarcza użytecznych informacji bez spowalniania procesów rozwoju w chmurze.
Jakie narzędzie jest zalecane do enterprise testowanie bezpieczeństwa aplikacji?
Enterprisezwykle stosuje się mieszankę narzędzi do testowania bezpieczeństwa aplikacji (SAST, DAST, SCAi IAST) w celu pokrycia różnych etapów cyklu życia. Zalecanym podejściem jest wybór rozwiązań, które integrują się z CI/CD pipelines, zapewniają dokładne wyniki z niską liczbą fałszywych alarmów i skalowalność w wielu zastosowaniach.
Czy bezpieczeństwo aplikacji obejmuje kod generowany przez sztuczną inteligencję i narzędzia do kodowania AI?
Coraz częściej tak. Narzędzia AI-SPM wykrywają i zabezpieczają modele AI, agentów i połączenia MCP działające obecnie w SDLC, podczas gdy AI Triage stosuje analizę opartą na sztucznej inteligencji do ustaleń, dzięki czemu zarówno kod wygenerowany przez sztuczną inteligencję, jak i tradycyjny kod aplikacji są oceniane z taką samą dokładnością.

