






W środowisku programistycznym, opierając się na podstawowych SCA Narzędzia skanujące pozostawiają krytyczne luki w zabezpieczeniach. Większość tradycyjnych SCA Rozwiązania skanujące po prostu sprawdzają komponenty open source pod kątem znanych luk w zabezpieczeniach. Ale co z nowymi zagrożeniami, infiltracją złośliwego oprogramowania lub ryzykownymi zależnościami, na których opierają się nowoczesne aplikacje? Te narzędzia często pomijają rzeczywiste zagrożenia, które mogą wyrządzić największe szkody.
W Xygeni idziemy o krok dalej. Nie tylko skanujemy w poszukiwaniu luk w zabezpieczeniach, ale także zapewniamy ochronę w czasie rzeczywistym i usprawnione automatyczne usuwanie problemów, aby szybko i skutecznie je rozwiązywać. Przebijamy się przez szum informacyjny i pomagamy Twojemu zespołowi skupić się na tym, co ważne, podczas gdy nasz system zajmuje się resztą. Xygeni głęboko integruje się z Twoim CI/CD pipelines, włączając zabezpieczenia bezpośrednio do procesu rozwoju. Nie tylko dowiesz się, co jest nie tak, ale także zyskasz narzędzia, aby szybko to naprawić, dbając o bezpieczeństwo swojego łańcucha dostaw oprogramowania.
Czym jest SCA Łów?
Analiza składu oprogramowania (SCA skanowanie) to proces wyszukiwania i zarządzania komponentami typu open source w bazie kodu w celu wykrycia znanych luk w zabezpieczeniach i problemów z licencjonowaniem. SCA Narzędzia skanujące opierają się na bazach danych, takich jak Narodowa Baza Danych o Podatnościach (NVD), aby dopasować komponenty do zgłoszonych luk. Chociaż to tradycyjne podejście może być skuteczne w identyfikowaniu istniejących zagrożeń, ma ono swoje ograniczenia. Aby zrozumieć, jak SCA w porównaniu z innymi metodami testowania bezpieczeństwa, takimi jak statyczne testowanie bezpieczeństwa aplikacji, zapoznaj się z naszym zestawieniem różnica między SCA oraz SAST.
Xygeni wypełnia te luki, wykraczając poza tradycyjne SCA skanowanie narzędzia. wypełnia te luki, wykraczając poza podstawy SCA Oferujemy zaawansowane funkcje, takie jak analiza dostępności i wykrywanie złośliwego oprogramowania w czasie rzeczywistym, dzięki czemu możesz skupić się na lukach, które są naprawdę istotne, jednocześnie wyprzedzając zagrożenia typu zero-day.
Usprawniona automatyczna naprawa jest podstawą naszej platformy. Zamiast tylko sygnalizować problemy, Xygeni SCA Skanowanie aktywnie je rozwiązuje — automatycznie i skutecznie. Gdy pojawiają się zagrożenia, Xygeni szybko i precyzyjnie wdraża poprawki, dzięki czemu nie musisz zmagać się z falą alertów bezpieczeństwa. A ponieważ integruje się bezpośrednio z Twoim CI/CD pipelineTak, bezpieczeństwo nie spowalnia Twojego rozwoju.
Nadajemy priorytet lukom w zabezpieczeniach na podstawie ryzyka kontekstowego, a programiści mogą łatwo wdrażać poprawki przy minimalnym wysiłku i interakcji.
Dzięki automatycznej naprawie błędów oferowanej przez Xygeni Twój zespół może skupić się na tworzeniu świetnego oprogramowania, podczas gdy my zajmiemy się kwestiami bezpieczeństwa, gwarantując bezpieczeństwo i elastyczność Twojego łańcucha dostaw oprogramowania.
Chcesz wybrać odpowiednie narzędzia do pracy?
Zapoznaj się z naszym przewodnikiem po 10 najważniejszych analizach składu oprogramowania (SCA) Narzędzia dla zespołów DevSecOps, które pomogą Ci znaleźć najlepsze rozwiązania zabezpieczające zależności oprogramowania typu open source i usprawniające jego działanie. software supply chain security.
Czemu SCA Skanowanie musi ewoluować
Tradycyjne SCA Rozwiązania często skanują komponenty open source w poszukiwaniu luk w zabezpieczeniach, korzystając z rozległych baz danych. Niestety, zalewają one zespoły ds. bezpieczeństwa lukami, które mogą nigdy nie stanowić realnego zagrożenia. Bez możliwości priorytetyzacji zagrożeń, które można wykorzystać, zespoły marnują cenny czas i zasoby na rozwiązywanie problemów, które nie są istotne.
Xygeni stosuje inteligentniejsze podejście. Nasza platforma wykorzystuje analizę dostępności i podatności na eksploatację opartą na EPSS (Wykorzystaj system punktacji przewidywania wykorzystania) aby skupić się na lukach, które nie tylko istnieją, ale są faktycznie podatne na wykorzystanie. Łącząc rzeczywiste dane dotyczące podatności na wykorzystanie z analizą dostępności, pomagamy Twojemu zespołowi skupić się na zagrożeniach, które naprawdę mają znaczenie. Dzięki temu Twoje działania w zakresie bezpieczeństwa są ukierunkowane, efektywne i skoncentrowane na zagrożeniach o wysokim priorytecie, co zwiększa produktywność i ogranicza marnotrawstwo wysiłku.
Jak Xygeni wykracza poza podstawy SCA Scan
W środowisku programistycznym, opierając się na podstawowych SCA Narzędzia skanujące pozostawiają krytyczne luki w zabezpieczeniach. Większość tradycyjnych SCA Rozwiązania skanujące po prostu sprawdzają komponenty open source pod kątem znanych luk w zabezpieczeniach. Ale co z nowymi zagrożeniami, infiltracją złośliwego oprogramowania lub ryzykownymi zależnościami, na których opierają się nowoczesne aplikacje? Te narzędzia często pomijają rzeczywiste zagrożenia, które mogą wyrządzić największe szkody.
W Xygeni idziemy o krok dalej. Nie tylko skanujemy w poszukiwaniu luk w zabezpieczeniach, ale także zapewniamy ochronę w czasie rzeczywistym i usprawnione automatyczne usuwanie problemów, aby szybko i skutecznie je rozwiązywać. Przebijamy się przez szum informacyjny i pomagamy Twojemu zespołowi skupić się na tym, co ważne, podczas gdy nasz system zajmuje się resztą. Xygeni głęboko integruje się z Twoim CI/CD pipelines, włączając zabezpieczenia bezpośrednio do procesu rozwoju. Nie tylko dowiesz się, co jest nie tak, ale także zyskasz narzędzia, aby szybko to naprawić, dbając o bezpieczeństwo swojego łańcucha dostaw oprogramowania.
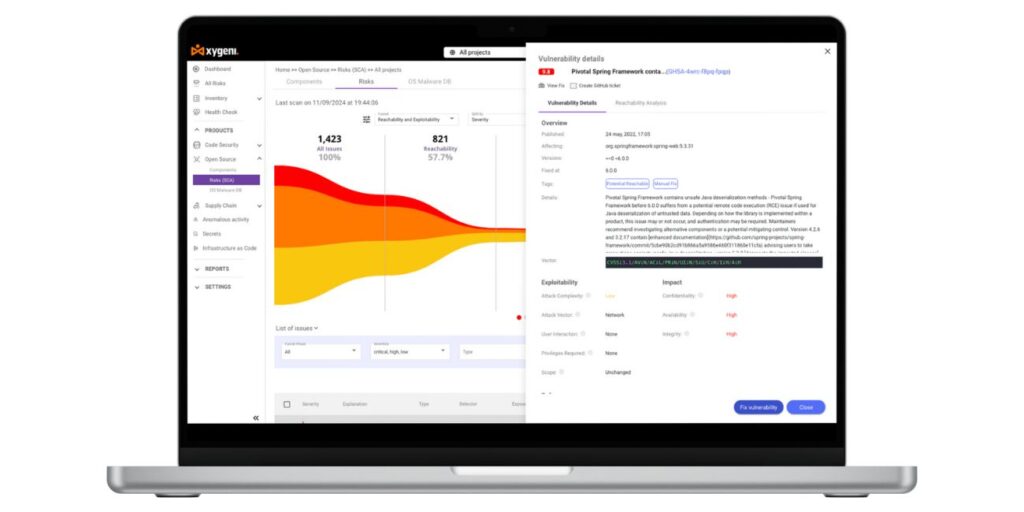
Xygeni nie tylko skanuje w poszukiwaniu luk. Oferuje pełen zestaw narzędzi, które zapewniają ochrona w czasie rzeczywistym, ciągłe monitorowanie, zaawansowane wykrywanie zagrożeń w całym łańcuchu dostaw.
1. Wykrywanie złośliwego oprogramowania w czasie rzeczywistym SCA Scan
Tradycyjne SCA Poza SCA Skanowanie Narzędzia wykrywają tylko znane luki, narażając Cię na nowe zagrożenia. Xygeni stawia czoła temu problemowi, atakując złośliwe oprogramowanie zero-day w bibliotekach open-source. Nasze System wczesnego ostrzegania identyfikuje złośliwy kod jak tylko zostanie opublikowane, dając Ci przewagę w obliczu pojawiających się zagrożeń.
Główne zalety:
- Automatyczne blokowanie:Xygeni blokuje dostęp podejrzanych pakietów do Twojego systemu, zapewniając bezpieczeństwo Twojego oprogramowania.
- Skanowanie ciągłeSkanujemy główne publiczne repozytoria, takie jak NPM, Maven i PyPI, aby upewnić się, że nie dostanie się do nich szkodliwy kod.
- Natychmiastowe alerty:Otrzymujesz powiadomienia w czasie rzeczywistym, gdy pojawią się zagrożenia, dzięki czemu Twój zespół może działać szybko i minimalizować szkody.
Xygeni'ego proaktywne wykrywanie złośliwego oprogramowania chroni Twoje oprogramowanie przed podstawowymi zagrożeniami SCA narzędzia chybiają.
2. Dostępność i eksploatowalność: napraw to, co naprawdę ważne
Większość SCA Narzędzia bombardują Cię alertami, z których wiele nie da się wykorzystać. Xygeni pomaga Ci przebić się przez szum informacyjny, łącząc analiza osiągalności oraz metryki podatności na wykorzystanie, koncentrując się wyłącznie na lukach stanowiących realne zagrożenia.
Jak To Działa:
- Analiza osiągalności: Xygeni identyfikuje, czy w ścieżce wykonywania aplikacji wywoływany jest podatny kod. Dzięki temu priorytetowo traktowane są tylko luki, które można wykorzystać.
- Przewidywanie exploitów: Poprzez integrację System punktacji przewidywania exploitów (EPS)Xygeni przewiduje prawdopodobieństwo wykorzystania luki w rzeczywistych atakach. Ta zaawansowana ocena pomaga zespołowi skupić zasoby na lukach, które stanowią największe ryzyko.
Dzięki takiemu kompleksowemu podejściu Twój zespół może skupić się na lukach, które mają naprawdę duże znaczenie, zmniejszając liczbę fałszywych alarmów i zmęczenie alertami.
3. Priorytetyzacja uwzględniająca kontekst: dostosowywanie zabezpieczeń do środowiska
Naprawianie luk pojedynczo może być stratą czasu. Priorytetyzacja uwzględniająca kontekst w Xygeni pomaga organizacjom oceniać podatności w szerszym kontekście ich środowiska programistycznego i wpływu na działalność biznesową.
Kluczowe cechy:
- Atrybuty zdefiniowane przez użytkownika: Dostosuj priorytetyzację, ustawiając atrybuty takie jak wpływ na działalność firmy, czy aplikacja jest przestarzała, narażona na działanie internetu, czy jest w fazie rozwoju. Pozwala to na priorytetyzację luk w zabezpieczeniach na podstawie konkretnych potrzeb i priorytetów Twojej organizacji.
- Lejki dynamicznej priorytetyzacji: Lejki Xygeni stosują wiele kryteriów do filtrowania problemów na podstawie takich czynników, jak podatność na ataki, dostępność i inne. Dzięki tym etapom Twój zespół koncentruje się wyłącznie na problemach stanowiących realne zagrożenie, optymalizując działania naprawcze.
Te inteligentne funkcje ustalania priorytetów umożliwiają zespołom ds. bezpieczeństwa zajmowanie się w pierwszej kolejności największymi zagrożeniami, poprawy ogólnego poziomu bezpieczeństwa przy jednoczesnym zmniejszeniu zbędnego obciążenia pracą.
4. Automatyczne usuwanie luk w zabezpieczeniach: szybkie naprawy luk w zabezpieczeniach oprogramowania typu open source
Xygeni SCA Skanowanie upraszcza usuwanie luk w zabezpieczeniach oprogramowania typu open source dzięki automatyczna naprawa możliwości, zapewniając rozwiązywanie krytycznych problemów, zanim staną się one zagrożeniem. Xygeni pomaga programistom szybko i bezproblemowo rozwiązywać problemy bezpieczeństwa, dodając bezpośrednie rozwiązania do wyników skanowania.
Jak To Działa:
- Automatyczne poprawki: Xygeni sygnalizuje luki w zabezpieczeniach, podając dostępne poprawki, i sugeruje bezpośrednie aktualizacje plików manifestu.
- automatycznie Pull Requests: Po zgłoszeniu problemu Xygeni automatycznie otwiera pull request, umożliwiając zespołom szybkie scalanie poprawek z bazą kodu za pośrednictwem platform takich jak GitHub. Usprawnia to proces naprawy, umożliwiając zespołom usuwanie luk w zabezpieczeniach bez konieczności ręcznej interwencji.
- Ciągłe monitorowanie: Po usunięciu usterek Xygeni kontynuuje skanowanie w poszukiwaniu nowych luk w zabezpieczeniach, aby zapewnić stałą ochronę.
Funkcje te pozwalają zespołom szybko i dokładnie łatać luki w zabezpieczeniach, ograniczając ryzyko ich wykorzystania.
5. Bezszwowy CI/CD Integracja
Dzięki tym funkcjom zespoły mogą szybko i dokładnie łatać luki w zabezpieczeniach, zmniejszając ryzyko ich wykorzystania. Xygeni SCA skanowanie integruje się bezpośrednio z Twoim CI/CD pipelines, dbając o to, aby żaden podatny na ataki kod nie trafił do produkcji.
Klawisz CI/CD Cechy:
- Automatyczne bramy bezpieczeństwa: Dodaj kontrole bezpieczeństwa na każdym etapie CI/CD proces mający na celu uniemożliwienie wdrożenia ryzykownego kodu.
- Ochrona gałęzi: Do produkcji włączany jest tylko bezpieczny i sprawdzony kod, co zapewnia wysoką jakość standardbezpieczeństwa na każdym kroku.
- Build Attestations: Xygeni wspiera Poziomy łańcucha dostaw dla artefaktów oprogramowania (SLSA) zaświadczenia i poświadczenie w całości, zapewniając Ci jasny łańcuch zaufania dla każdej kompilacji. Gwarantuje to pełną przejrzystość i integralność w procesie tworzenia oprogramowania, od fazy rozwoju do wdrożenia.
Z Xygeni bezpieczeństwo jest upieczony w Twój przepływ pracy rozwojowej.
6. Zgodność i SBOM:Pełna przejrzystość
Z przepisami takimi jak DORA oraz 2 XNUMX NIS W miarę jak przepisy stają się coraz bardziej rygorystyczne, zgodność z nimi jest ważniejsza niż kiedykolwiek. Xygeni pomaga Ci zachować zgodność z przepisami. w czasie rzeczywistym SBOM generacja i szczegółowe raporty o lukach w zabezpieczeniach.
Korzyści wynikające ze zgodności:
- Jedno kliknięcie SBOM Pożądania: Natychmiast generuj SBOMs w formatach SPDX lub CycloneDX, aby spełnić wymogi regulacyjne.
- Raporty o lukach w czasie rzeczywistym: Zachowaj zgodność dzięki aktualnym raportom opartym na standardjest jak DORA.
- Raporty o ujawnieniu luk w zabezpieczeniach (VDR): Zapewnij przejrzystość swojego łańcucha dostaw oprogramowania, dokumentując każdą lukę w zabezpieczeniach i kroki podjęte w celu jej usunięcia.
Xygeni gwarantuje, że Twoje oprogramowanie spełnia dzisiejsze wymagania najsurowsze przepisy bezpieczeństwa.
Xygeni – Twój partner w zakresie bezpieczeństwa oprogramowania
Basic SCA Narzędzia nie wystarczają już do zabezpieczenia nowoczesnych środowisk programowych. Dzięki Xygeni zyskujesz wykrywanie złośliwego oprogramowania w czasie rzeczywistym, analizę dostępności, priorytetyzację ryzyka kontekstowego i głęboką integrację z Twoim CI/CD Procesy. Te funkcje umożliwiają zabezpieczenie łańcucha dostaw oprogramowania przed zmieniającymi się zagrożeniami i zachowanie zgodności z najnowszymi przepisami. Przejmij kontrolę nad bezpieczeństwem swojego oprogramowania i wypróbuj nasze narzędzie teraz!
Xygeni to nie jest po prostu kolejny SCA Narzędzie to proaktywny partner w zakresie bezpieczeństwa dla nowoczesnego rozwoju. Dzięki wykrywaniu złośliwego oprogramowania w czasie rzeczywistym, analizie dostępności i inteligentnemu ustalaniu priorytetów w oparciu o kontekst, Xygeni wykracza daleko poza podstawowe SCA skanowanie. Nasza platforma zabezpiecza Twój łańcuch dostaw oprogramowania od początku do końca, płynnie integrując się z CI/CD przepływy pracy, aby blokować pojawiające się zagrożenia, zanim wyrządzą szkody. Zaufaj Xygeni, aby przekształcić tradycyjne SCA Przekształć ograniczenia skanowania w przewagę strategiczną, dzięki czemu Twój kod będzie bezpieczny, elastyczny i gotowy na przyszłość.
Skontaktuj się z nami już dziś, aby uzyskać wersję demonstracyjną i zobacz, w jaki sposób Xygeni może zmienić Twoje podejście do zapewnienia łańcucha dostaw oprogramowania.

