





Zapraszamy do najnowszego wydania magazynu Streszczenie złośliwego kodu Xygeni (wydanie miesięczne)Nasz zespół ds. bezpieczeństwa po raz kolejny przeanalizował rzeczywiste dane telemetryczne pakietów w rejestrach publicznych, aby zidentyfikować to, co tradycyjne skanery często pomijają: złośliwy kod zaprojektowany w celu wkomponowania się w zaufane procesy pracy programistów.
W ciągu ostatnich kilku tygodni potwierdziliśmy ponad 260 złośliwych pakietów, głównie w poprzek Npm, z dodatkowymi przypadkami wpływającymi PyPI, VS Code, OpenVSX i ComposerJednak ten miesiąc nie był miesiącem wyłącznie pod względem wolumenu.
Nasz zespół badawczy przeprowadził dogłębna analiza zagrożeń o dużym wpływie, w tym:
Powtarzające się fale złośliwego oprogramowania zbudowane wokół fałszywe narzędzia wewnętrzne, Pakiety o tematyce AI, moduły płatności i realizacji transakcji, klienci analityczni, komponenty front-end, narzędzia dla programistów, Kubernetes i narzędzia chmurowe, Rozszerzenia VS Code i OpenVSXi powtarzające się wersje wybuchają w ramach tych samych rodzin pakietów.
Skoordynowane złośliwe klastry wydawnicze nadużywające zaufane wzorce nazewnictwa przypominające markę, enterprise-nazwy pakietów skierowane w stronę, Podstawy interfejsu użytkownika, zestawy SDK dla sieci Web, eksploratorzy komponentów, przestrzenie nazw w stylu wewnętrznym zaprojektowane tak, aby wpasować się w rzeczywiste dostarczanie oprogramowania pipelines.
To nie było proste próby typosquattingu. Oni byli zaangażowani wzorce nadużyć danych uwierzytelniających, manipulacja łańcuchem dostaw, powtarzające się nadużycia przestrzeni nazw, złośliwe fale publikacji zaprojektowane, aby oddziaływać na rzeczywistość CI/CD pipelines oraz środowiska produkcyjne.
Oprócz tych badań ostatnie fale nadal wykazywały publikowanie oparte na automatyzacji, agresywna wersja inflacji, wzorce podszywania się pod narzędzia wewnętrzne, klastrowanie pakietów według powiązanych nazw, obok klasycznych taktyk, takich jak typosquatting, pomieszanie zależności, eksfiltracja danychCel pozostaje niezmienny: ominąć heurystykę zaufania i dyskretnie skompromitować systemy programistów przed wykryciem.
Ta miesięczna aktualizacja jest częścią naszego stałego raport złośliwego oprogramowania, gdzie publikujemy potwierdzone ustalenia, potwierdzać pojawiające się zagrożeniai zapewnić informacje wywiadowcze nadające się do wykorzystania aby pomóc Zespoły DevSecOps być o krok przed ryzyko łańcucha dostaw.
Aby uzyskać pełny kontekst dotyczący każdego złośliwego pakietu analizowanego w tym miesiącu, zapoznaj się z pełną wersją Streszczenie złośliwego kodu.
Tydzień 4: Odkryto ponad 100 paczki
| ekosystem | Pakiet | Data |
|---|---|---|
| Npm | oznakowane pa:99.1.10 | Kwiecień 27, 2026 |
| pipi | moonbit-locale-compat:0.2.3 | Kwiecień 27, 2026 |
| Npm | @alfa.life.mapp/app.web:99.0.13 | Kwiecień 27, 2026 |
| Npm | @sbt_gitverse/analytics-client:99.0.1 | Kwiecień 27, 2026 |
| Npm | @frengki0707/google-cloud-clone:1.33.1 | Kwiecień 27, 2026 |
| Npm | @alfa.life.mapp/app.web:99.0.14 | Kwiecień 27, 2026 |
| Npm | @tochka-ui/foundation:99.0.2 | Kwiecień 27, 2026 |
| openvsx | arcane-spark/ubel:0.1.0 | Kwiecień 28, 2026 |
| Npm | @2011-08-19/n:99.9.9 | Kwiecień 28, 2026 |
| Npm | @frengki0707/google-cloud-clone:1.38.0 | Kwiecień 27, 2026 |
Tydzień 3: Odkryto ponad 45 paczki
| ekosystem | Pakiet | Data |
|---|---|---|
| Npm | sn3akysnak3-test:1.1.1 | Kwiecień 17, 2026 |
| Npm | node-red-contrib-yolo-object-detection:9.1.11 | Kwiecień 17, 2026 |
| Npm | node-red-contrib-yolo-object-detection:9.1.12 | Kwiecień 17, 2026 |
| vskod | ptah-coding-orchestra:0.2.18 | Kwiecień 17, 2026 |
| pipi | deathstar-ai:0.19.9 | Kwiecień 17, 2026 |
| Npm | wazir-xlocaletstnpm:9.9.2 | Kwiecień 20, 2026 |
| pipi | nielosowanazwapakietu:0.1.12 | Kwiecień 20, 2026 |
| Npm | pocbitbarrontest:1.0.0 | Kwiecień 20, 2026 |
| Npm | ac-sasskit-internal:100.0.12 | Kwiecień 21, 2026 |
| Npm | sy-editor-v3:8.0.0 | Kwiecień 19, 2026 |
Tydzień 2: Odkryto ponad 50 paczki
| ekosystem | Pakiet | Data |
|---|---|---|
| Npm | admin0911:1.0.23 | Kwiecień 14, 2026 |
| Npm | admin0911:1.0.47 | Kwiecień 14, 2026 |
| Npm | admin0911:1.0.59 | Kwiecień 14, 2026 |
| Npm | @searchos/bot-proxy:0.1.4 | Kwiecień 10, 2026 |
| Npm | baidu-ti:1.0.0 | Kwiecień 10, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | Kwiecień 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | Kwiecień 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | Kwiecień 11, 2026 |
| Npm | @genoma-ui/components:99.99.2 | Kwiecień 11, 2026 |
| Npm | paysafe-payments-sdk-common:99.0.0 | Kwiecień 13, 2026 |
Tydzień 1: Odkryto ponad 45 paczek
| ekosystem | Pakiet | Data |
|---|---|---|
| Npm | strapi-plugin-finseven:3.6.8 | Kwiecień 08, 2026 |
| Npm | romi-bot:0.1.6 | Kwiecień 03, 2026 |
| Npm | romi-bot:0.1.5 | Kwiecień 03, 2026 |
| Npm | jedno-tłumaczenia:99.0.0 | Kwiecień 03, 2026 |
| Npm | okx-data:9999.1.0 | Kwiecień 03, 2026 |
| Npm | okxglobal:9999.1.0 | Kwiecień 03, 2026 |
| Npm | serverless-env-helpers:1.0.1 | Kwiecień 03, 2026 |
| Npm | serverless-env-helpers:1.0.5 | Kwiecień 03, 2026 |
| Npm | serverless-env-helpers:1.0.6 | Kwiecień 03, 2026 |
| Npm | coviu-client:9.9.9 | Kwiecień 04, 2026 |
Zabezpiecz swoje zależności Open Source przed lukami w zabezpieczeniach i złośliwym kodem
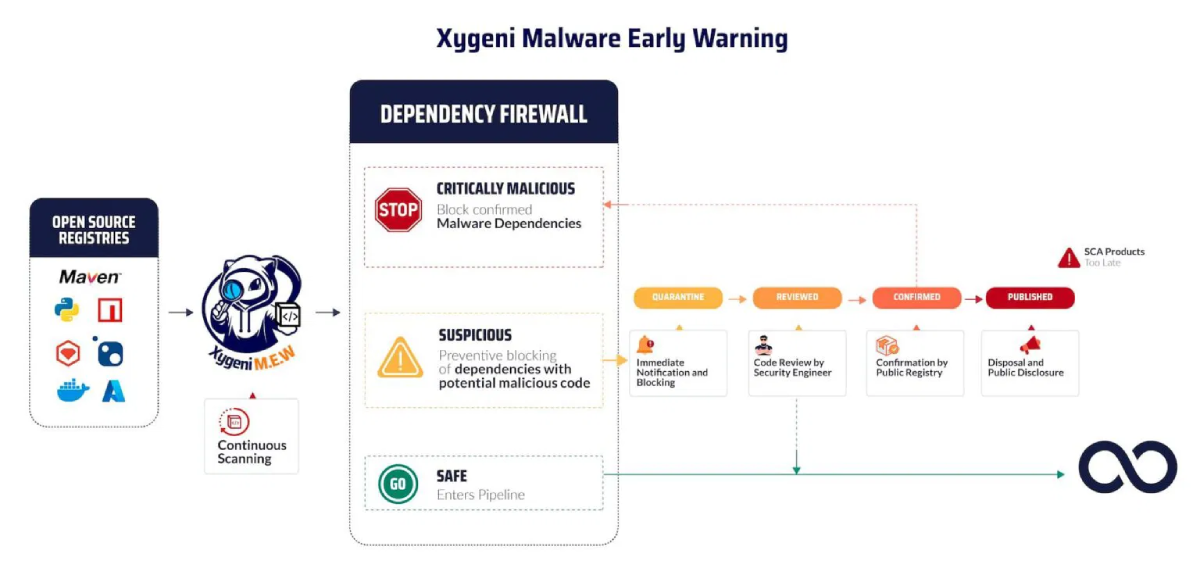
Złośliwe oprogramowanie nie jest już tylko teoretycznym zagrożeniem, jest już ukryte w publicznych pakietach. Wczesne wykrywanie złośliwego oprogramowania przez Xygenimożesz zmniejszyć narażenie, wychwytując zagrożenia jak tylko zostaną opublikowanezanim dotrą do Ciebie pipeline.
Nasz moduł skanowania i priorytetyzacji w czasie rzeczywistym stale monitoruje rejestry publiczne, takie jak npm i PyPI. Złośliwe pakiety są blokowane, oznaczane flagami i klasyfikowane na podstawie wpływu, dzięki czemu dokładnie wiesz, co i kiedy wymaga naprawy. Niezależnie od tego, czy chodzi o typosquatting, pomyłki w zależnościach, czy kradzież danych uwierzytelniających, pomagamy Twojemu zespołowi utrzymać się na czele.
Jeśli chcesz uzyskać pełny wgląd w wyniki tygodniowe i miesięczne, sprawdź pełną Streszczenie złośliwego kodu.
Zachowaj bezpieczeństwo. Zachowaj szybkość. Zachowaj kontrolę dzięki Xygeni.