






wystawiony Przeglądarka obiektów zarządzanych punkty końcowe takie jak /mob stanowią poważne zagrożenie bezpieczeństwa, gdy aplikacje wdrażają je z niebezpiecznymi ustawieniami domyślnymi lub słabą kontrolą dostępu. Te wady zazwyczaj wynikają z Błędna konfiguracja zabezpieczeń i często eskalują Uszkodzona kontrola dostępu, umożliwiając nieautoryzowanym użytkownikom sprawdzanie wewnętrznych obiektów aplikacji i ich konfiguracji.
W tym ostrzeżeniu opisano problem, wyjaśniono, w jaki sposób atakujący go wykorzystują, oraz przedstawiono konkretne kroki zaradcze dostosowane do OWASP A05:2021 – Błędna konfiguracja zabezpieczeń.
Komponenty, na które ma wpływ ekspozycja przeglądarki obiektów zarządzanych
- Aplikacje ujawniające Przeglądarka obiektów zarządzanych
- Jawa i enterprise struktury wykorzystujące punkty końcowe zarządzania lub debugowania
- Środowiska, w których
/mobpozostaje włączony także po zakończeniu rozwoju - Systemy, w których brakuje ścisłej autoryzacji opartej na rolach w interfejsach zarządzania
Czym jest przeglądarka obiektów zarządzanych i dlaczego korzystają z niej programiści
Przeglądarka obiektów zarządzanych umożliwia programistom inspekcję wewnętrznych obiektów aplikacji, usług lub wartości konfiguracyjnych podczas tworzenia lub testowania. Zespoły często korzystają z niej do debugowania działania aplikacji, walidacji stanu środowiska wykonawczego lub szybszego rozwiązywania złożonych problemów.
Problemy zaczynają się, gdy przeglądarka obiektów zarządzanych (Managed Object Browser) pozostaje włączona po zakończeniu fazy programistycznej lub jest dostarczana bez odpowiednich zabezpieczeń. W wielu przypadkach programiści zakładają, że nikt nie wie o istnieniu punktu końcowego. Jednak automatyczne skanery i atakujący aktywnie poszukują popularnych ścieżek zarządzania i z łatwością je odnajdują.
Z tego powodu ujawniona przeglądarka obiektów zarządzanych szybko staje się błędem w konfiguracji zabezpieczeń, zwłaszcza gdy nadal obowiązują ustawienia domyślne lub słabe kontrole dostępu.
Jak błędna konfiguracja zabezpieczeń sprawia, że przeglądarki obiektów zarządzanych są niebezpieczne
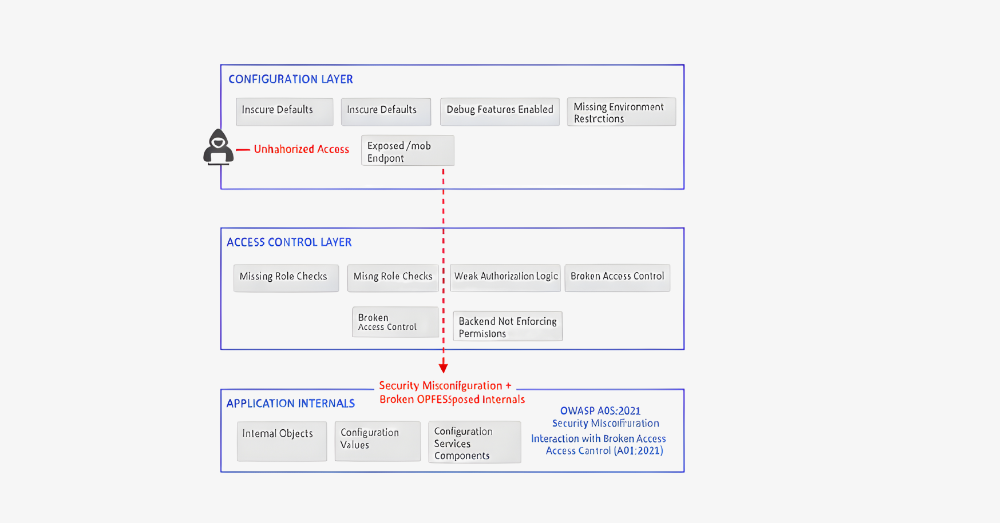
Nieprawidłowa konfiguracja zabezpieczeń występuje, gdy systemy działają z niebezpiecznymi ustawieniami domyślnymi, niepotrzebnymi funkcjami lub niespójnymi ograniczeniami. Zgodnie z normą OWASP A05:2021 – Nieprawidłowa konfiguracja zabezpieczeń, do najczęstszych przyczyn należą: odsłonięte interfejsy administracyjne, brak uwierzytelniania i zbyt liberalne ustawienia.
W przypadku korzystania z przeglądarki obiektów zarządzanych często oznacza to:
- Przeglądarka pozostaje włączona w środowisku produkcyjnym
- Brak uwierzytelniania chroni punkt końcowy
- Dostęp zależy wyłącznie od lokalizacji sieciowej
- Ustawienia debugowania pozostają aktywne
- Obiekty wrażliwe są wyświetlane w postaci zwykłego tekstu
W rezultacie atakujący mogą inspekcję wewnętrznych komponentów, wartości konfiguracyjnych, a czasem nawet poufnych danych. W ten sposób to, co zaczęło się jako pomocne narzędzie do debugowania, staje się poważnym punktem narażenia.
Gdzie w grę wchodzi zepsuta kontrola dostępu
Nawet gdy zespoły dodadzą uwierzytelnianie, często pojawia się problem z przerwaną kontrolą dostępu. Na przykład aplikacja może zezwolić każdemu zalogowanemu użytkownikowi na dostęp do Przeglądarki obiektów zarządzanych, niezależnie od roli czy poziomu uprawnień.
Powoduje to klasyczne błędy kontroli dostępu, takie jak:
- Brak kontroli roli dla funkcji administracyjnych
- Zaufanie ograniczeniom po stronie klienta zamiast egzekwowania zaplecza
- Niebezpieczny bezpośredni dostęp do obiektu
- Wspólne dane uwierzytelniające w różnych środowiskach
W praktyce użytkownik o niskich uprawnieniach może przeglądać obiekty wewnętrzne, ponieważ system zaplecza nigdy nie egzekwuje odpowiednich uprawnień. W konsekwencji, wadliwa kontrola dostępu wzmacnia wpływ błędnej konfiguracji zabezpieczeń i zwiększa prawdopodobieństwo poważnego naruszenia bezpieczeństwa.
Dlaczego OWASP A05:2021 – Błędna konfiguracja zabezpieczeń – podkreśla ten wzorzec
OWASP identyfikuje nieprawidłową konfigurację zabezpieczeń jako jedno z najczęstszych i możliwych do uniknięcia zagrożeń. Kategoria ta obejmuje wyraźnie odsłonięte interfejsy zarządzania i zbędne funkcje pozostawione włączone.
Podatna na ataki przeglądarka obiektów zarządzanych idealnie wpisuje się w ten schemat. Łączy ona w sobie niebezpieczne ustawienia domyślne z brakującymi ograniczeniami, a w połączeniu z uszkodzoną kontrolą dostępu często prowadzi do całkowitego naruszenia bezpieczeństwa systemu. Dlatego OWASP nadal podkreśla te awarie jako priorytet dla programistów i zespołów ds. bezpieczeństwa.
Problemy zaczynają się, gdy przeglądarka obiektów zarządzanych (Managed Object Browser) pozostaje włączona po zakończeniu fazy programistycznej lub jest dostarczana bez odpowiednich zabezpieczeń. W wielu przypadkach programiści zakładają, że nikt nie wie o istnieniu punktu końcowego. Jednak automatyczne skanery i atakujący aktywnie poszukują popularnych ścieżek zarządzania i z łatwością je odnajdują.
Z tego powodu ujawniona przeglądarka obiektów zarządzanych szybko staje się błędem w konfiguracji zabezpieczeń, zwłaszcza gdy nadal obowiązują ustawienia domyślne lub słabe kontrole dostępu.
Przeglądarka obiektów zarządzanych i /mob Punkt końcowy
Przeglądarka obiektów zarządzanych umożliwia programistom inspekcję obiektów, usług i konfiguracji środowiska wykonawczego w celu debugowania lub administrowania. Zespoły często włączają ją tymczasowo podczas tworzenia oprogramowania. Jednak gdy aplikacja jest dostarczana z… /mob nadal aktywny, stwarza niepotrzebną i niebezpieczną powierzchnię ataku.
To narażenie zazwyczaj wynika z błędnej konfiguracji zabezpieczeń, w tym niebezpiecznych ustawień domyślnych, brakujących ograniczeń środowiskowych lub resztek funkcji debugowania. Gdy logika autoryzacji zaplecza nie egzekwuje rygorystycznych kontroli ról, wadliwa kontrola dostępu dodatkowo zwiększa skutki.
Zgodnie z OWASPOWASP A05:2021 – Błędna konfiguracja zabezpieczeń wyraźnie obejmuje odsłonięte interfejsy zarządzania i niepotrzebne funkcje jako częste przyczyny zagrożeń.
Scenariusz ataku wykorzystujący przeglądarkę obiektów zarządzanych za pośrednictwem /mob
Typowy schemat ataku przebiega według przewidywalnego schematu:
- Atakujący skanuje w poszukiwaniu typowych ścieżek zarządzania, takich jak:
/mob - Serwer odpowiada dostępną przeglądarką obiektów zarządzanych
- Atakujący wymienia usługi wewnętrzne i zarządzane obiekty
- Widoczna staje się wrażliwa konfiguracja lub logika
- Atakujący zwiększa wpływ poprzez ujawnioną funkcjonalność
Ten atak nie wymaga zaawansowanej eksploatacji. Opiera się na błędach konfiguracji, które często pojawiają się w systemach produkcyjnych.
Niebezpieczna konfiguracja prowadząca do błędnej konfiguracji zabezpieczeń
Następująca konfiguracja ujawnia /mob bez ochrony i narusza OWASP A05:2021 poradnictwo.
					# Insecure configuration
mob.enabled=true
mob.path=/mob
mob.auth.required=false
Wpływ:
- Aplikacja udostępnia przeglądarkę obiektów zarządzanych we wszystkich środowiskach
- Brak uwierzytelniania i autoryzacji chroni punkt końcowy
- Każdy użytkownik, który odkryje ścieżkę, może przeglądać obiekty wewnętrzne
Bezpieczna konfiguracja zapobiegająca narażeniu przeglądarki obiektów zarządzanych
Bezpieczne podejście polega na domyślnym wyłączeniu tej funkcji i ograniczeniu dostępu wyłącznie wtedy, gdy jest to konieczne.
					# Secure configuration
mob.enabled=false
spring.profiles.active=dev
Jeśli wymagają tego potrzeby biznesowe /mob w kontrolowanych środowiskach, należy je agresywnie ograniczać:
					mob.enabled=true
mob.path=/internal/mob
mob.auth.required=true
mob.allowed.roles=ADMIN
Taka konfiguracja ogranicza powierzchnię ataku i jest zgodna z najlepszymi praktykami zapobiegania błędnym konfiguracjom zabezpieczeń.
Przykład uszkodzonej kontroli dostępu
Nawet przy włączonym uwierzytelnianiu, logika zaplecza musi wyraźnie wymuszać autoryzację.
Niebezpieczna kontrola dostępu
					@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
Ten kod umożliwia każdemu uwierzytelnionemu lub nieuwierzytelnionemu użytkownikowi dostęp do Przeglądarki obiektów zarządzanych.
Bezpieczna kontrola dostępu
					@PreAuthorize("hasRole('ADMIN')")
@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
Implementacja ta wymusza właściwe uwierzytelnianie i zapobiega naruszeniu kontroli dostępu, niezależnie od zachowania interfejsu użytkownika.
Wpływ uszkodzonej kontroli dostępu
Udostępnienie przeglądarki obiektów zarządzanych może prowadzić do:
- Ujawnienie wewnętrznej struktury aplikacji
- Ujawnienie wartości konfiguracyjnych lub sekretów
- Eskalacja uprawnień poprzez usługi wewnętrzne
- Zwiększone prawdopodobieństwo całkowitego naruszenia bezpieczeństwa systemu
Ponieważ awarie te łączą w sobie błędną konfigurację zabezpieczeń i uszkodzoną kontrolę dostępu, często mają poważne konsekwencje.
Wskazówki dotyczące łagodzenia skutków złamanej kontroli dostępu
Deweloperzy powinni podjąć następujące działania:
- Wyłącz domyślnie funkcje przeglądarki obiektów zarządzanych
- Ogranicz punkty końcowe zarządzania do środowisk programistycznych lub odizolowanych
- Wymuś autoryzację opartą na rolach zaplecza
- Usuń funkcje debugowania i administrowania z wersji produkcyjnych
- Regularnie sprawdzaj konfigurację w różnych środowiskach
Kroki te bezpośrednio zmniejszają narażenie na mocy OWASP A05:2021.
Jak Xygeni wykrywa i zapobiega atakom na przeglądarkę obiektów zarządzanych
Xygeni pomaga zespołom rozwiązywać problemy Przeglądarka obiektów zarządzanych ryzyko poprzez wczesne rozwiązywanie problemów związanych z konfiguracją i kontrolą dostępu.
Wykrywanie błędnej konfiguracji zabezpieczeń
Xygeni skanuje kod, pliki konfiguracyjne i definicje infrastruktury w celu identyfikacji narażonych punktów końcowych zarządzania, takich jak /mobObejmuje to wykrywanie flag debugowania, funkcji administracyjnych i niebezpiecznych ustawień domyślnych przed wdrożeniem.
Znajdowanie uszkodzonej kontroli dostępu w kodzie
Xygeni SAST Identyfikuje brakujące kontrole autoryzacji wokół wrażliwych punktów końcowych. Wskazuje przypadki, w których logika zaplecza nie egzekwuje ról, uprawnień lub dostępu na poziomie obiektów.
Zapobieganie narażeniu w CI i IaC
By skanowanie CI pipelines oraz IaC SzablonyXygeni dba o to, aby punkty końcowe zarządzania nie były dostarczane w trybie włączonym w środowiskach produkcyjnych.
Zmniejszanie ryzyka za pomocą kontekstu
Zamiast zasypywać zespoły alertami, Xygeni nadaje priorytet ustaleniom ujawniającym rzeczywiste ścieżki ataków, pomagając programistom naprawić to, co najważniejsze w pierwszej kolejności.
Uwagi końcowe
Przeglądarka obiektów zarządzanych udostępniona przez /mob to podręcznikowy przykład wzajemnych oddziaływań między błędną konfiguracją zabezpieczeń a wadliwą kontrolą dostępu. To, co początkowo jest przydatną funkcją debugowania, szybko staje się krytyczną luką w zabezpieczeniach.
OWASP A05:2021 przypomina nam, że te awarie nadal należą do najczęstszych i możliwych do uniknięcia. Dzięki odpowiedniej automatyzacji i widoczności, programiści mogą wykryć je na wczesnym etapie i uniknąć wdrażania wewnętrznych narzędzi do produkcji.
Dzięki Xygeni zespoły zyskują możliwość wykrywania, zapobiegania i rozwiązywania tych problemów w ramach codziennego rozwoju, na długo przed atakiem /mob.
O autorze
Scenariusz Fatima Said, Menedżer ds. marketingu treści specjalizujący się w bezpieczeństwie aplikacji w Bezpieczeństwo Xygeni.
Fátima tworzy przyjazne dla programistów treści oparte na badaniach na temat AppSec, ASPMi DevSecOps. Przekłada złożone koncepcje techniczne na jasne, praktyczne wnioski, które łączą innowacje w dziedzinie cyberbezpieczeństwa z wpływem na biznes.

