






Współczesny rozwój oprogramowania w dużej mierze opiera się na rozwiązaniach open source do wykrywania luk w zabezpieczeniach oprogramowania, które służą do identyfikacji zagrożeń bezpieczeństwa. Jednak wiele organizacji korzystających z open source'owych skanerów podatności ma trudności z wykrywaniem rzeczywistych zagrożeń, ponieważ narzędzia te często nie posiadają zaawansowanych funkcji oceny ryzyka i priorytetyzacji. Chociaż oprogramowanie open source do skanowania podatności wykorzystywane w cyberbezpieczeństwie pomaga w wykrywaniu znanych luk, nie zawsze zapewnia analizę podatności na ataki, wgląd w bezpieczeństwo łańcucha dostaw ani automatyczne opcje naprawcze. W rezultacie zespoły ds. bezpieczeństwa korzystające ze skanerów podatności open source często borykają się z fałszywymi alarmami, zmęczeniem alertami oraz trudnościami w odróżnianiu luk wysokiego ryzyka od tych o niskim wpływie.
Aby skutecznie zarządzać bezpieczeństwem oprogramowania, organizacje potrzebują czegoś więcej niż tradycyjnego skanera luk w zabezpieczeniach open source – potrzebują kompleksowego rozwiązania bezpieczeństwa, które obejmuje wykrywanie w czasie rzeczywistym, analizę dostępności i inteligentną priorytetyzację zagrożeń. Właśnie to oferuje platforma skanowania luk w zabezpieczeniach Xygeni.
Jak oprogramowanie Open Source do skanowania luk w zabezpieczeniach jest wykorzystywane w cyberbezpieczeństwie
Organizacje korzystają z oprogramowania open source do skanowania luk w zabezpieczeniach, aby wykrywać luki w zabezpieczeniach w zależnościach zewnętrznych. Narzędzia te skanują biblioteki, frameworki i środowiska kontenerowe, porównując je z publicznie dostępnymi bazami danych luk w zabezpieczeniach, takimi jak:
Chociaż te skanery pomagają znaleźć nieaktualne lub podatne na zagrożenia zależności, oni często brak informacji o zagrożeniach w czasie rzeczywistymW rezultacie zespoły ds. bezpieczeństwa korzystające z skaner luk w zabezpieczeniach open source walczyć o sortuj zagrożenia według pilności, prowadzący do czujne zmęczenie oraz wolniejszy czas reakcji.
Gdzie oprogramowanie Open Source do skanowania luk w zabezpieczeniach wykorzystywane w cyberbezpieczeństwie zawodzi
Zespoły ds. bezpieczeństwa opierają się na oprogramowaniu typu open source do skanowania luk w zabezpieczeniach, używanym w cyberbezpieczeństwie do różnych zadań związanych z bezpieczeństwem, ale każde z nich ma wyraźne ograniczenia:
- Analiza składu oprogramowania (SCA): Wykrywa luki w zabezpieczeniach zależności open source, ale nie sprawdza, czy lukę można wykorzystać w ataku.
- Bezpieczeństwo kontenera: Skanuje obrazy Dockera i konfiguracje Kubernetes w poszukiwaniu błędnych konfiguracji, ale nie wykrywa, czy atakujący mogliby je wykorzystać.
- Skanery luk w zabezpieczeniach sieci: Wykrywają słabości na poziomie systemu, ale nie zapewniają wystarczającej przejrzystości zależności aplikacji.
- CI/CD Kontrole bezpieczeństwa: Zapobiegają ujawnieniu znanych luk w zabezpieczeniach, ale nie wykrywają ataków na łańcuch dostaw ani ukrytych zagrożeń w zależnościach.
Chociaż skaner luk w zabezpieczeniach typu open source pomaga w wykrywaniu luk w zabezpieczeniach, narzędzia te często generują zbyt wiele alertów bez ich uporządkowania według ważności. Zmusza to zespoły ds. bezpieczeństwa do ręcznego sprawdzania każdego problemu, co spowalnia proces poprawek i zwiększa ryzyko przeoczenia rzeczywistych zagrożeń.
Aby usprawnić przepływy pracy w zakresie bezpieczeństwa, organizacje potrzebują rozwiązań wykraczających poza podstawowy skaner luk w zabezpieczeniach open source. Potrzebują narzędzi z analizą dostępności, oceną podatności na ataki oraz automatyczną priorytetyzacją, aby mieć pewność, że zespoły ds. bezpieczeństwa koncentrują się w pierwszej kolejności na największych zagrożeniach.
Ograniczenia skanerów luk w zabezpieczeniach typu open source
1. Brak analizy osiągalności
Większość skanerów luk w zabezpieczeniach oprogramowania open source wykrywa luki w zabezpieczeniach, ale nie sprawdza, czy podatny na nie kod faktycznie działa w aplikacji. To sprawia, że zespoły ds. bezpieczeństwa naprawiają luki, które nie stanowią realnego zagrożenia i marnują cenny czas.
Przykład:
- Skaner wykrywa luka o wysokim stopniu zagrożenia w bibliotece.
- Jednakże, jeśli aplikacja nigdy nie wywołuje podatnej funkcji, Jest brak realnego zagrożenia.
- Zespoły ds. bezpieczeństwa poświęcają czas i wysiłek naprawianie problemu, który nie ma wpływu na produkcję.
Bez analizy dostępności organizacje mają trudności z identyfikacją luk, które są naprawdę istotne i na których należy skupić swoje działania.
2. Zbyt wiele wyników fałszywie dodatnich powoduje zmęczenie czujnością
Wiele programów do skanowania luk w zabezpieczeniach typu open source, wykorzystywanych w cyberbezpieczeństwie, generuje setki alertów, ale nie potrafi oddzielić krytycznych luk od drobnych problemów. To przeciążenie prowadzi do zmęczenia alertami, utrudniając zespołom ds. bezpieczeństwa:
- Skupić się na luki, które atakujący mogą faktycznie wykorzystać.
- Unikaj marnowania czasu naprawianie problemów, które nie stanowią bezpośredniego zagrożenia.
- Upewnij się, że najpoważniejsze luki są naprawiane w pierwszej kolejności.
Czego brakuje? Inteligentniejszego ustalania priorytetów, które klasyfikuje luki w zabezpieczeniach na podstawie rzeczywistego ryzyka, a nie tylko oceny ważności.
3. Brak ochrony przed atakami na łańcuch dostaw
Tradycyjne narzędzia typu open source do skanowania luk w zabezpieczeniach sprawdzają jedynie znane luki, nie wykrywają natomiast złośliwych zależności ani ataków na łańcuch dostaw.
Do największych zagrożeń, których nie potrafią wychwycić, należą:
- Typosquatting i dezorientacja związana z zależnościami – Atakujący umieszczają na swojej stronie fałszywe wersje popularnych bibliotek, nakłaniając w ten sposób programistów do instalowania złośliwego kodu.
- Oprogramowanie złośliwe w repozytoriach Open Source – Niektóre pakiety zawierają ukryte tylne drzwi, które standard skanery nie rozpoznają.
- Zagrożenia typu zero-day – Jeśli pakiet zostanie naruszony przed opublikowaniem CVE, tradycyjne skanery nie wykryją problemu.
Przykład: Szeroko stosowany Pakiet NPM jest zainfekowany złośliwym oprogramowaniem.
- Tradycyjne skanery nie zgłaszaj tego bo nie przypisano jeszcze żadnego CVE.
- System wczesnego ostrzegania Xygeni monitory repozytoria open source w czasie rzeczywistym i blokuje złośliwe zależności zanim będą mogły się rozprzestrzenić.
Aby skutecznie zarządzać zagrożeniami bezpieczeństwa, organizacje potrzebują rozwiązań wykraczających poza podstawowy skaner luk w zabezpieczeniach open source. Wymagają one proaktywnego wykrywania zagrożeń, monitorowania w czasie rzeczywistym i lepszej priorytetyzacji, aby móc skupić się na zagrożeniach, które są naprawdę istotne.
Zabezpiecz swój łańcuch dostaw oprogramowania SCA
Dowiedz się, jak chronić swoje aplikacje przed ukrytymi zagrożeniami, atakami opartymi na zależnościach i nieśledzonymi lukami w zabezpieczeniach.
Jak Xygeni naprawia luki w skanowaniu luk w zabezpieczeniach oprogramowania typu open source
1. Wykrywanie luk w zabezpieczeniach aplikacji za pomocą SAST
Xygeni zapewnia, że każda linia kod jest wolny od zagrożeń bezpieczeństwa wykrywając zagrożenia często pomijane przez skanery podatności open source. Należą do nich:
- Wady wtrysku, XSS, CSRF, przepełnienia bufora i problemy z zarządzaniem pamięcią.
- Słabe mechanizmy uwierzytelniania i autoryzacji.
- Błędy w konfiguracji i potencjalne wycieki informacji.
Ponieważ tradycyjne narzędzia do skanowania luk w zabezpieczeniach oprogramowania open source skanują tylko znane problemy, Xygeni idzie o krok dalej. Blokuje luki i złośliwe oprogramowanie, zanim dotrze ono do środowiska produkcyjnego, wykorzystując bezpieczne guardrails które zapobiegają wykorzystywaniu luk w zabezpieczeniach u źródła.
2. Rozszerzanie Open Source Security Poza CVE z SCA
Większość oprogramowania open source do skanowania luk w zabezpieczeniach, wykorzystywanego w cyberbezpieczeństwie, koncentruje się wyłącznie na znanych lukach bezpieczeństwa (CVE). Jednak Xygeni stosuje szersze i proaktywne podejście:
- Wykrywanie ryzykownych pakietów nawet jeśli nie mają przypisanego CVE.
- Identyfikacja i naprawa ryzyko związane z licencją co mogłoby mieć wpływ na zgodność.
- Ciągłe śledzenie i aktualizowanie nowe luki w zabezpieczeniach przed wdrożeniem.
- Wykonywanie analiza osiągalności na zależnościach, zapewniając tylko te luki, które są faktycznie używany w czasie wykonywania są oznaczone jako krytyczne.
3. Automatyczne korygowanie zależności typu open source
Większość oprogramowania open source do skanowania luk w zabezpieczeniach, wykorzystywanego w cyberbezpieczeństwie, jedynie wykrywa zagrożenia, ale nie oferuje automatycznych rozwiązań. W rezultacie zespoły ds. bezpieczeństwa muszą ręcznie weryfikować i łatać luki w zabezpieczeniach, co spowalnia działania naprawcze i tworzy wąskie gardła w rozwoju oprogramowania.
Xygeni eliminuje to wyzwanie, oferując automatyczna naprawa możliwości. Zamiast po prostu sygnalizować ryzyko, Xygeni:
- Automatyczne aktualizacje podatnych na zagrożenia zależności open-source.
- Wskazuje bezpieczne, wstępnie przetestowane zamienniki dla ryzykownych komponentów.
- Generuje inteligentny pull requests, co pozwala deweloperom na natychmiastowe wprowadzanie poprawek.
Poprzez bezpośrednią integrację CI/CD przepływy pracy, Xygeni zapewnia, że poprawki zabezpieczeń nie zakłócają rozwoju pipelines. Dzięki temu zmniejsza się ilość pracy wykonywanej ręcznie, skraca się czas rozwiązywania problemów i aplikacje pozostają bezpieczne, nie spowalniając przy tym innowacji.
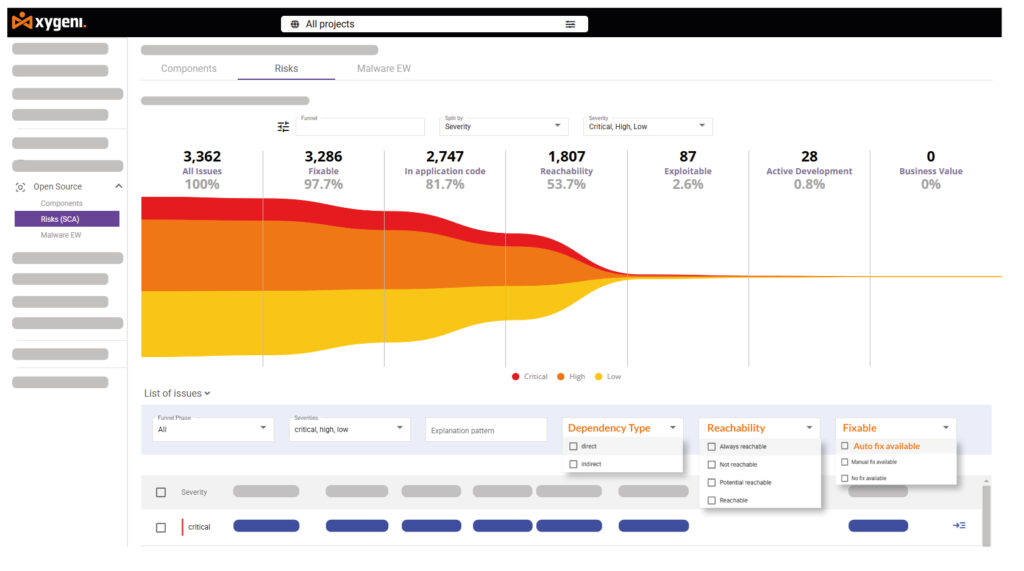
4. Lejki priorytetyzacji: przebijanie się przez szum
Tradycyjne rozwiązania open source do skanowania luk w zabezpieczeniach przeciążają zespoły bezpieczeństwa niefiltrowanymi alertami. Jednak Xygeni przyspiesza i zwiększa precyzję priorytetyzacji ryzyka poprzez:
- Filtrowanie tysięcy alertów do skoncentrowana lista głównych zagrożeń.
- Redukcja zmęczenie programistów nawet o 90%.
- Przyspieszenie naprawy poprzez skupiając się na lukach, które faktycznie można wykorzystać.
Dzięki takiemu kontekstowemu ustalaniu priorytetów zespoły ds. bezpieczeństwa mogą poświęcić czas na eliminację rzeczywistych zagrożeń zamiast na ściganie fałszywych alarmów.
5. Zabezpieczanie całego łańcucha dostaw oprogramowania
Xygeni wykracza poza typowy skaner luk w zabezpieczeniach oprogramowania open source, zapobiegając atakom, zanim do nich dojdzie.
- Bloki typosquatting, pomyłki w zakresie zależności i biblioteki zainfekowane złośliwym oprogramowaniem.
- Skanuje dla złośliwe zależności jak tylko się pojawią.
- Integruje kontrole bezpieczeństwa bezpośrednio do CI/CD pipelines aby wykryć zagrożenia wcześniej.
Dzięki systemom wczesnego ostrzegania Xygeni zapobiega zagrożeniom typu zero-day i zapewnia organizacjom ochronę przed nowymi ryzykami.
Wnioski: same skanery Open Source nie wystarczą
Poleganie wyłącznie na skanerze luk w zabezpieczeniach oprogramowania typu open source pozostawia poważne luki w zabezpieczeniach, które atakujący mogą wykorzystać. Organizacje potrzebują bardziej kompleksowego podejścia:
- SAST aby zabezpieczyć każdą linię kodu niestandardowego.
- SCA wykrywać luki w zabezpieczeniach poza CVE.
- Lejki priorytetyzacji do skup się najpierw na rzeczywistych zagrożeniach.
Xygeni spełnia wszystkie te wymagania, gwarantując bezpieczeństwo, zgodność z przepisami i brak luk w zabezpieczeniach aplikacji jeszcze przed ich wdrożeniem.
Gotowy zabezpieczyć swoje aplikacje od kodu po chmurę?

