






Nowoczesne ataki nie czekają już na uruchomienie. Zaczynają się w zależnościach, budują skrypty i… pipelines.
Dlatego ochrona przed złośliwym oprogramowaniem musi wykraczać poza narzędzia antywirusowe i narzędzia dla punktów końcowych.
Dzisiejsi programiści stoją przed nowym wyzwaniem: zapewnieniem ochrony przed złośliwym oprogramowaniem zanim Kod nawet się kompiluje. Tradycyjne narzędzia reagują po infekcji, ale najlepsza ochrona przed złośliwym oprogramowaniem działa wcześnie, już w łańcuchu dostaw oprogramowania.
Dlaczego ochrona przed złośliwym oprogramowaniem musi ewoluować
Od lat organizacje ufają rozwiązaniom antywirusowym i rozwiązaniom do obsługi punktów końcowych w zakresie ochrony przed złośliwym oprogramowaniem. Jednak systemy te wykrywają zagrożenia dopiero po ich przedostaniu się do systemu.
Tymczasem atakujący przenieśli się wyżej. Wstrzykują złośliwy kod do pakietów open source, ukrywają ładunki w skryptach preinstalacyjnych i atakują CI/CD pipelines.
Według Raport FBI o przestępczości internetowej 2024Straty spowodowane cyberprzestępczością przekroczyły w zeszłym roku 12.5 miliarda dolarów, a liczba ataków na łańcuchy dostaw oprogramowania gwałtownie wzrosła. Brytyjski NCSC ostrzega również, że co trzeci incydent dotyczy obecnie komponentu zewnętrznego lub naruszonej zależności.
Liczby te potwierdzają podejrzenia wielu deweloperów: tradycyjna ochrona przed złośliwym oprogramowaniem nie jest w stanie sprostać tym oczekiwaniom.
Jakie błędy popełnia tradycyjna ochrona przed złośliwym oprogramowaniem
Klasyczne narzędzia do ochrony przed złośliwym oprogramowaniem opierają się na sygnaturach, dopasowywaniu wzorców lub analizie behawioralnej punktów końcowych. Choć są skuteczne w przypadku złośliwego oprogramowania opartego na plikach, pomijają zagrożenia na poziomie kodu ukryte w systemach kompilacji i rejestrach.
Na przykład npm i PyPI widzą tysiące nowych pakietów każdego dnia. Wiele z nich zawiera zaciemnione lub złośliwe skrypty Zamaskowane jako zależności. Po zainstalowaniu skrypty te mogą kraść dane uwierzytelniające, łączyć się ze zdalnymi serwerami lub wstrzyknąć tylne furtki na długo przed wdrożeniem.
W związku z tym opieranie się wyłącznie na wykrywaniu w czasie wykonywania zapewnia jedynie częściową ochronę przed złośliwym oprogramowaniem.
W przeciwieństwie do tego najlepsza ochrona przed złośliwym oprogramowaniem zaczyna się wcześniej, od analizy zależności zanim jeszcze przedostaną się do Twojego otoczenia.
Dane stojące za rosnącym zagrożeniem
Wzrost liczby ataków na łańcuchy dostaw oprogramowania jest mierzalny i trudny do zignorowania.
Najnowsze badania ujawniają, jak szybko krajobraz zagrożeń rozszerza się w ekosystemach open source i w całym procesie rozwoju pipelines.
- A 650% wzrost rok do roku w złośliwych pakietach przesłanych do npm i PyPI, zgodnie z Badania arXiv (2024).
- Prawie 30% wszystkich naruszeń danych w 2024 r. zaangażowane są komponenty stron trzecich lub zewnętrzni dostawcy, w oparciu o Krajobraz zagrożeń ENISA 2024.
- Struktura MITRE ATT&CK identyfikuje więcej niż 100 różnych technik powiązane z naruszeniem łańcucha dostaw oprogramowania, od pomyłek w zakresie zależności po kradzież danych uwierzytelniających.
Łącznie te odkrycia pokazują, że złośliwe oprogramowanie nie atakuje już wyłącznie punktów końcowych.
Zamiast tego rozprzestrzenia się poprzez zaufane zależności, kompilację pipelines, i CI/CD środowisk.
Dlatego organizacje potrzebują ochrona przed złośliwym oprogramowaniem zaczyna się u źródła, jeszcze zanim jakikolwiek zagrożony pakiet dotrze do produkcji.
Tradycyjna ochrona przed złośliwym oprogramowaniem kontra nowoczesna ochrona przed złośliwym oprogramowaniem DevSecOps
| WYGLĄD | Tradycyjna ochrona przed złośliwym oprogramowaniem | Nowoczesna ochrona przed złośliwym oprogramowaniem DevSecOps |
|---|---|---|
| Zakres | Koncentruje się na punktach końcowych i urządzeniach użytkowników. | Chroni cały łańcuch dostaw oprogramowania, od kodu po chmurę. |
| Czas wykrywania | Reaktywne — identyfikuje zagrożenia po infekcji lub wykonaniu. | Proaktywne — wykrywa i blokuje złośliwe oprogramowanie jeszcze przed jego skompilowaniem lub wdrożeniem. |
| Metoda wykrywania | Opiera się na sygnaturach i znanych wzorcach zagrożeń. | Wykorzystuje analizę behawioralną i kontekstową zależności i kodu. |
| Integracja | Narzędzia autonomiczne, często wykraczające poza procesy pracy programistów. | Bezproblemowo integruje się z CI/CD narzędzia takie jak GitHub, GitLab, Jenkins i Azure DevOps. |
| Pokrycie | Ograniczone do znanego złośliwego oprogramowania na urządzeniach i plikach. | Obejmuje kod źródłowy, pakiety open-source, kontenery i pipelines. |
| Czas odpowiedzi | Zależy od ręcznych aktualizacji i sygnatur antywirusowych. | Zapewnia alerty w czasie rzeczywistym i automatyczne blokowanie podejrzanych przesyłek. |
| Fałszywe pozytywne | Wysoki — często generuje hałaśliwe i powtarzające się alerty. | Zredukowane poprzez analizę podatności na wykorzystanie i dostępności. |
| Automatyzacja | Wymagane ręczne zbadanie i naprawa. | Obejmuje automatyczną naprawę, wczesne ostrzeżenia i zaporę zależności. |
| Widoczność | Skupienie na punktach końcowych, brak możliwości śledzenia kompilacji. | Zapewnia pełną identyfikowalność dzięki SBOMs, pochodzenie i atesty. |
| Najlepsze dopasowanie do | Odizolowanie po incydencie i obrona na poziomie urządzenia. | Ciągła ochrona przed złośliwym oprogramowaniem na każdym etapie rozwoju i dostarczania pipelines. |
Co powinna zawierać najlepsza ochrona przed złośliwym oprogramowaniem
Współczesne zespoły programistyczne potrzebują najlepsza w swojej klasie ochrona przed złośliwym oprogramowaniem który dostosowuje się do sposobu, w jaki obecnie tworzone jest oprogramowanie.
Aby zachować bezpieczeństwo, obrona musi rozpocząć się wcześnie i zapobiec przedostaniu się złośliwego kodu do systemu. pipeline wcale.
W skrócie, skuteczna ochrona przed złośliwym oprogramowaniem skupia się na zapobieganiu, a nie na reagowaniu.
Kompleksowe rozwiązanie powinno obejmować kilka powiązanych ze sobą warstw obrony:
- Skanowanie w czasie rzeczywistym rejestrów typu open source, takich jak npm, PyPI, Maven i NuGet, co pozwala zapobiegać rozprzestrzenianiu się zagrożeń.
- System wczesnego ostrzegania który stale monitoruje te rejestry i wykrywa złośliwe oprogramowanie typu zero-day w chwili jego pojawienia się, powiadamiając zespoły zanim zainfekowane pakiety dotrą do ich środowisk.
- Zapora zależności automatycznie blokuje lub poddaje kwarantannie podejrzane komponenty, zmniejszając potrzebę ręcznych kontroli.
- Wykrywanie anomalii w poprzek CI/CD oraz SCM systemów, pomagając w identyfikacji nietypowego zachowania lub nieoczekiwanych zmian plików podczas kompilacji.
- Analiza współpracowników i wydawców w celu wykrycia nagłych zmian w ustawieniach kont lub przejętych kont, które mogłyby wstrzyknąć złośliwy kod.
- Ciągłe egzekwowanie zasad aby zachować zgodność i spójność bez spowalniania rozwoju.
Rosnąca liczba luk w zabezpieczeniach pokazuje, dlaczego takie zabezpieczenia są ważne.
Według Krajowa baza danych podatności (NVD)Ponad W 2024 r. zgłoszono 29 000 nowych CVE, co stanowi najwyższą liczbę w historii.
Ten stały wzrost pokazuje, jak szybko ewoluują zagrożenia i dlaczego programiści potrzebują wielowarstwowych mechanizmów obronnych wbudowanych bezpośrednio w ich proces pracy.
Łącznie te możliwości zapewniają ochronę przed złośliwym oprogramowaniem na każdym etapie, od kodu do chmury, zmniejszając narażenie, poprawiając widoczność i utrzymując pipelinejest czysty.
Podejście Xygeni: Proaktywna ochrona przed złośliwym oprogramowaniem dla DevOps
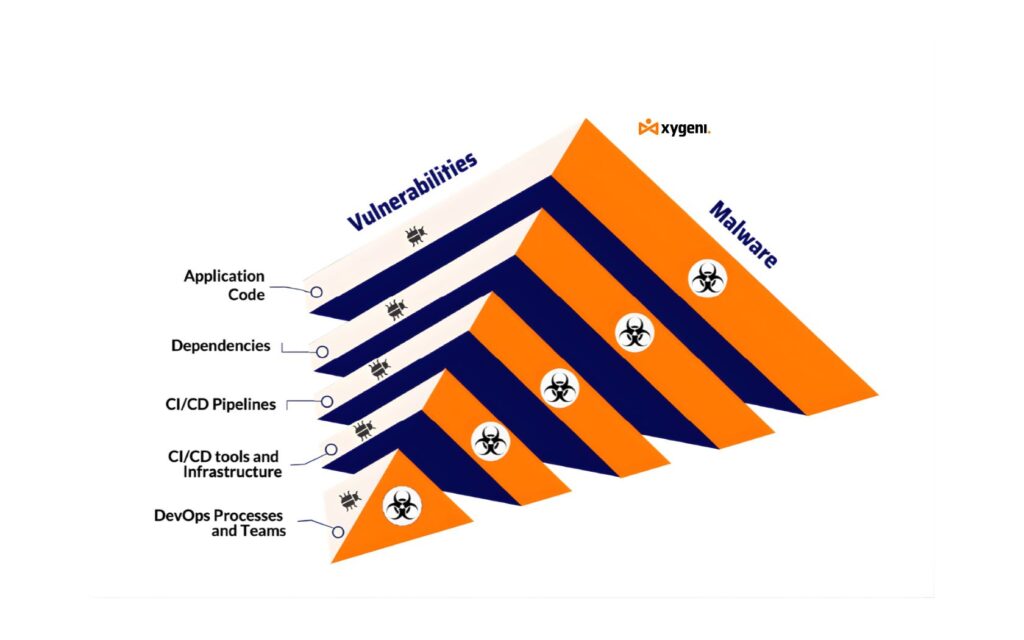
Xygeni wprowadza nowoczesną ochronę przed złośliwym oprogramowaniem bezpośrednio do procesu tworzenia oprogramowania.
Zamiast czekać na alerty po kompilacji, wykrywa i blokuje zagrożenia w czasie rzeczywistym w całym kodzie źródłowym, zależnościach i CI/CD pipelines.
Dzięki takiemu proaktywnemu podejściu zespołom udaje się utrzymać czystość w miejscu pracy, nie spowalniając jednocześnie realizacji zamówień.
Oto jak Xygeni chroni Twoje pipelinejest bezpieczny:
- Ciągłe monitorowanie:Śledzi tysiące nowych pakietów każdego dnia i sygnalizuje podejrzane zachowania zanim trafią one do produkcji.
- System wczesnego ostrzegania:Zapewnia wczesne alerty dotyczące złośliwego oprogramowania typu zero-day opublikowanego w rejestrach open-source, dając zespołom czas na natychmiastową reakcję.
- Automatyczna obrona:Automatycznie poddaje kwarantannie lub blokuje ryzykowne zależności, aby zapobiec zanieczyszczeniu kompilacji.
- Wykrywanie anomalii: Monitoruje nieoczekiwane zmiany plików, ukryte skrypty lub próby wykonania poleceń zdalnych w ramach przepływów pracy.
- Śledzenie reputacji współpracowników: Monitoruje tożsamość osób utrzymujących konta i wzorce wydań w celu wykrywania fałszywych lub przejętych kont wydawców.
Ponieważ Xygeni płynnie integruje się z platformami takimi jak GitHub, GitLab, Jenkins i bitbucketZespoły otrzymują ciągłą ochronę przed złośliwym oprogramowaniem bez konieczności dodatkowej instalacji lub skomplikowanej konfiguracji.
Niezauważalnie zajmuje się wykrywaniem i blokowaniem w tle, dzięki czemu programiści mogą skupić się na pisaniu kodu.
W ten sposób Xygeni oferuje nie tylko ochronę w czasie rzeczywistym, ale również najwyższy poziom ochrony przed złośliwym oprogramowaniem, dostosowany do sposobu, w jaki tworzone jest współczesne oprogramowanie.
Korzyści dla programistów płynące z ochrony proaktywnej
Dla programistów różnica jest oczywista. Tradycyjne narzędzia często spowalniają kompilacje lub powodują zalew dashboardz fałszywymi alertami. Jednak Xygeni zachowuje prostotę i podaje szczegóły, które są dla Ciebie najważniejsze.
- Mniej fałszywych alertów i bardziej przejrzyste raporty.
- Natychmiastowa informacja zwrotna w środku pull requests.
- Stała przejrzystość łańcucha dostaw oprogramowania.
- Zautomatyzowana ochrona przed złośliwym oprogramowaniem, bez konieczności ręcznego sprawdzania.
Ponadto taki obieg pracy buduje zaufanie do każdego wydania.
Programiści mogą skupić się na kodzie, natomiast zespoły ds. bezpieczeństwa mają zapewniony pełny zakres ochrony i mniej zakłóceń.
Najlepsze praktyki wzmacniające ochronę przed złośliwym oprogramowaniem
Nawet najlepsza ochrona przed złośliwym oprogramowaniem działa lepiej, jeżeli jest połączona z solidnymi praktykami DevSecOps.
Na przykład poniższe kroki mogą sprawić, że Twoje środowisko będzie bezpieczniejsze i bardziej niezawodne:
- Aktualizuj zależności i przypinaj je do zaufanych wersji.
- Przed wdrożeniem przeskanuj wszystkie artefakty i kontenery.
- Zastosuj zasadę najmniejszych uprawnień w swoim CI/CD pipelines.
- Zastosowanie SBOMs (zestawienie materiałów oprogramowania) zapewniające pełną przejrzystość.
- Oglądaj commit historię i aktywność wydawcy pod kątem zmian.
- Szkolenie zespołów w zakresie wczesnego rozpoznawania zagrożeń w łańcuchu dostaw.
Tymczasem integracja narzędzi takich jak Xygeni pomaga przekształcić te najlepsze praktyki w automatyczne guardrails zamiast zadań ręcznych.
Krótko mówiąc, ułatwia ochronę, wzmacniając jednocześnie mechanizmy obronne.
Podsumowanie: Budowanie łańcucha dostaw oprogramowania odpornego na złośliwe oprogramowanie
Złośliwe oprogramowanie ciągle się rozwija, dlatego Twoje środki obrony również muszą się rozwijać.
Ochrona samych punktów końcowych już nie wystarcza. Zamiast tego zespoły potrzebują ochrony przed złośliwym oprogramowaniem, która zaczyna się wcześniej, w kodzie, zależnościach i… pipelineTo właśnie tam oprogramowanie naprawdę się zaczyna.
Skupienie się na bezpieczeństwie na tym etapie zapewnia programistom lepszą widoczność i szybszy feedback. W rezultacie ryzyko jest minimalizowane na długo przed dotarciem do środowiska produkcyjnego lub użytkowników.
Łącząc skanowanie w czasie rzeczywistym, wczesne ostrzeżenia i automatyczne blokowanie, Xygeni zapewnia ciągłą ochronę przed złośliwym oprogramowaniem, nie spowalniając przy tym rozwoju oprogramowania.
Dzięki proaktywnemu podejściu zespoły mogą skupić się na budowaniu, jednocześnie chroniąc się przed ukrytymi zagrożeniami w każdym repozytorium i kompilacji. pipeline.
Krótko mówiąc, najlepsza ochrona przed złośliwym oprogramowaniem to taka, która działa jeszcze przed rozpoczęciem ataku, pomagając Ci przejść od obrony reaktywnej do proaktywnej ochrony i zapewniając, że Twój łańcuch dostaw oprogramowania będzie o krok do przodu.
Masz pytania dotyczące zabezpieczeń platformy Azure?

