






1. Wstęp: Dlaczego bezpieczeństwo oprogramowania nadal ma znaczenie
Bezpieczeństwo oprogramowania oznacza ochronę zarówno kodu, jak i narzędzi używanych do jego tworzenia. Wraz z przyspieszeniem rozwoju i rosnącym wykorzystaniem kodu firm trzecich oraz automatyzacji, łańcuch dostaw oprogramowania staje się głównym obszarem ataku. Jeśli pytasz… co to jest bezpieczeństwo oprogramowanianie chodzi tylko o naprawianie błędów, ale o zapobieganie tworzeniu niebezpiecznego kodu, dbanie o bezpieczeństwo tajemnic i zabezpieczanie CI/CD pipelineod samego początku.
Ataki są obecnie wymierzone w początkowe etapy, takie jak systemy kontroli wersji i kompilacji. W rezultacie oprogramowanie zabezpieczające musi wykraczać poza obronę obwodową i obejmować cały proces rozwoju.
Wraz ze wzrostem ryzyka i obowiązywaniem przepisów takich jak DORA i NIS2, zabezpieczenie łańcucha dostaw nie jest już opcjonalne. Ten poradnik pomoże Ci:
- Zrozum bezpieczeństwo oprogramowania w praktyce
- Rozpoznaj, w jaki sposób atakujący infiltrują łańcuch dostaw oprogramowania
- Stosuj najlepsze praktyki, aby zabezpieczyć każdą fazę rozwoju
Nurkujmy.
2. Czym jest bezpieczeństwo oprogramowania i dlaczego jest ono niezbędne dla łańcucha dostaw oprogramowania
Oprogramowanie zabezpieczające w swojej istocie oznacza tworzenie i utrzymywanie oprogramowania odpornego na realne zagrożenia. Innymi słowy, nie chodzi tylko o uruchomienie skanerów na końcu procesu tworzenia oprogramowania, ale o włączenie zabezpieczeń do procesu od samego początku.
Czym jest bezpieczeństwo oprogramowania
Bezpieczeństwo oprogramowania to proces projektowania, rozwijania i utrzymywania oprogramowania w celu ochrony go przed lukami w zabezpieczeniach, nieautoryzowanym dostępem i złośliwymi atakami przez cały cykl jego życia.
Podstawowe zasady oprogramowania zabezpieczającego w SDLC
- Pisanie bezpiecznego kodu
- Bezpieczne zarządzanie zależnościami
- Ochrona twojego CI/CD pipelines
- Zapobieganie nieautoryzowanym zmianom lub dostępowi
- Utrzymywanie tajemnic i poufnych danych poza kontrolą źródła
Każda z tych praktyk pomaga ograniczyć ryzyko w całym łańcuchu dostaw oprogramowania — od etapu opracowywania aż po wdrożenie.
Czym jest bezpieczeństwo oprogramowania według branży standards
- Według Projekt Bezpieczeństwa Otwartych Aplikacji Internetowych (OWASP), Bezpieczeństwo oprogramowania to proces tworzenia oprogramowania, które od samego początku jest bezpieczne — ze szczególnym uwzględnieniem ludzi, procesów i technologii.
- Dział CERT Carnegie Mellon definiuje to jako projektowanie i wdrażanie oprogramowania, które będzie działać poprawnie nawet w obliczu złośliwego ataku.
- Narodowy Instytut Standardi technologii (NIST) opisuje ją jako ochronę oprogramowania przed nieautoryzowanym dostępem, użyciem, ujawnieniem, zakłóceniem lub modyfikacją.
Choć każda z nich skupia się na innym aspekcie, wspólny przekaz jest jasny: bezpieczeństwo oprogramowania musi zaczynać się już na wczesnym etapie i być priorytetem w całym procesie jego tworzenia.
Teraz, gdy zdefiniowaliśmy bezpieczeństwo oprogramowania, porównajmy je z bezpieczeństwem aplikacji i wyjaśnijmy, dlaczego zrozumienie różnicy między nimi jest tak ważne.
3. Bezpieczeństwo oprogramowania a bezpieczeństwo aplikacji
Chociaż bezpieczeństwo oprogramowania i bezpieczeństwo aplikacji często się mylą, rozwiązują one różne problemy. Dlatego zrozumienie, w jaki sposób się pokrywają – a gdzie nie – pomaga zespołom stosować odpowiednie zabezpieczenia na właściwych etapach.
Bezpieczeństwo aplikacji: obrona na mecie
Bezpieczeństwo aplikacji koncentruje się na oprogramowaniu po jego utworzeniu. Jego celem jest ochrona działających aplikacji przed atakami i obejmuje:
- Testy penetracyjne
- Uwierzytelnianie i kontrola dostępu
- Zapory sieciowe aplikacji internetowych
- Monitorowanie i łatanie środowiska wykonawczego
Jest to zgodne z Weryfikacja bezpieczeństwa aplikacji OWASP Standard (ASVS), który ustala kryteria bezpiecznej funkcjonalności i architektury wdrożonych aplikacji.
Bezpieczeństwo oprogramowania: obrona w fazie projektowania
W przypadku, gdy bezpieczeństwo aplikacji jest reaktywne, bezpieczeństwo oprogramowania jest proaktywny. Obejmuje wcześniejsze etapy – pisanie kodu, zarządzanie zależnościami, pipeline integralność i wiele więcej. Omówiliśmy to szczegółowo w rozdziale 2, ale najważniejsze jest to:
🖋️ Bezpieczeństwo oprogramowania polega na bezpiecznym tworzeniu. Bezpieczeństwo aplikacji polega na bezpiecznym działaniu..
Jak wyjaśnia NIST w swoim dokumencie Secure Software Ramy rozwoju, współczesne zagrożenia wymagają, aby bezpieczeństwo było wpisane w proces, a nie dodawane później.
Jak oba podejścia wpływają na łańcuch dostaw oprogramowania
Oba podejścia są kluczowe. Jednak wczesne zapobieganie zagrożeniom jest szybsze, tańsze i skuteczniejsze niż ich usuwanie po wdrożeniu.
Na przykład:
- Złośliwy pakiet wstrzyknięty do procesu kompilacji nie zostanie wykryty przez zaporę sieciową.
- Wyciekły sekret w Git commit może nigdy nie zostać wyświetlona w skanowaniu w czasie wykonywania.
Ta zmiana jest powodem, dla którego coraz więcej organizacji wdraża platformy bezpieczeństwa obejmujące cały cykl życia, takie jak Xygeni, które łączą obie dyscypliny, zabezpieczając łańcuch dostaw oprogramowania — od kodu do chmury.
4. Zrozumienie zagrożeń w całym łańcuchu dostaw oprogramowania
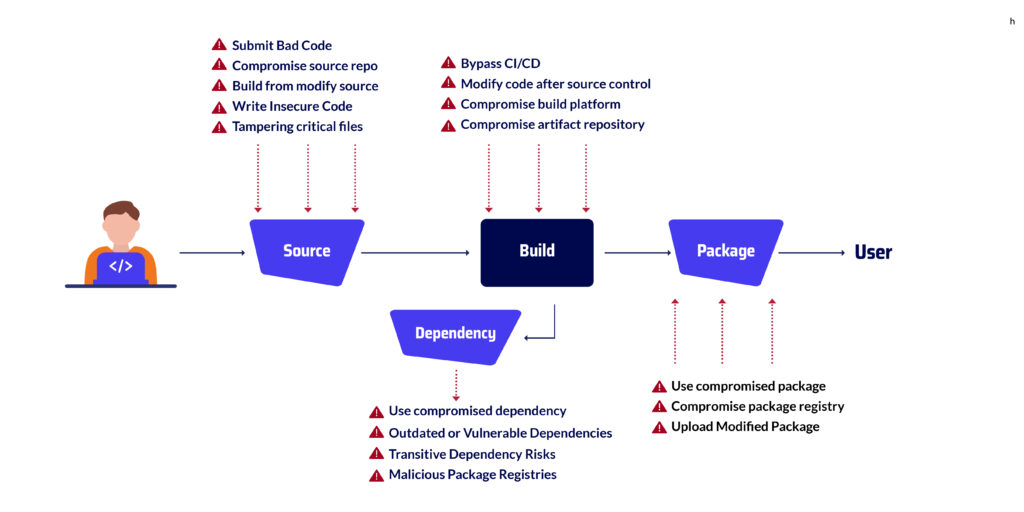
Aby skutecznie zabezpieczyć systemy, kluczowe jest zrozumienie, gdzie w łańcuchu dostaw oprogramowania pojawiają się zagrożenia. Łańcuch ten obejmuje każdy etap, od pisania kodu po wdrożenie i uruchomienie oprogramowania w środowisku produkcyjnym, a każdy etap niesie ze sobą inne ryzyko. Mając to na uwadze, omówmy kluczowe fazy i konkretne luki w zabezpieczeniach, które one wprowadzają.
Etap źródłowy: gdzie zaczyna się bezpieczeństwo oprogramowania
Tutaj tworzy się, przegląda i modyfikuje kod. committed. Jednak nawet na tym wczesnym etapie zagrożenia są już obecne. Na przykład:
- Złośliwi współpracownicy lub pakiety z błędami typograficznymi mogą wprowadzać niebezpieczny kod
- Nieprawidłowo skonfigurowane repozytoria Git mogą ujawnić wrażliwe konfiguracje
- Deweloperzy czasami commit tajemnice przez przypadek, narażając systemy na ryzyko
→ Dowiedz się więcej: Zagrożenia na etapie źródłowym
Etap pakietu: zarządzanie ryzykiem stron trzecich
Zarządzanie zależnościami jest niezbędne, ale i ryzykowne. Atakujący często wykorzystują:
- Ataki polegające na pomyłce zależności z wykorzystaniem bibliotek o podobnych nazwach
- Nieaktualne lub podatne na ataki pakiety open-source, które są nadal szeroko stosowane
- Niezweryfikowany kod strony trzeciej zintegrowany bez dokładnej walidacji
→ Zanurz się głębiej: zagrożenia na etapie pakietu
Etap budowy: zabezpieczanie CI/CD Workflow
Twoje CI/CD pipeline Kompiluje kod i generuje artefakty możliwe do wdrożenia. Niestety, jego złożoność czyni go atrakcyjnym celem. Typowe problemy obejmują:
- Zmodyfikowane kompilacje lub niepodpisane pliki binarne, które pozostają niezauważone
- Niezabezpieczone lub zagrożone skrypty automatyzacji
- Domyślne lub niezweryfikowane zmienne środowiskowe
→ Czytaj dalej: Zagrożenia na etapie kompilacji
Wdrożenie i działanie: ostatnia, ale nie jedyna linia frontu
Po uruchomieniu w środowisku produkcyjnym aplikacje nadal są podatne na ataki. Atakujący, którzy wcześniej umieścili złośliwy kod, mogą go aktywować po wdrożeniu, często omijając tradycyjne metody wykrywania. W związku z tym bezpieczeństwo w czasie wykonywania pozostaje kluczowym elementem ogólnej strategii bezpieczeństwa.
→ Zobacz przykłady: Znane ataki naruszające łańcuch dostaw
Dlaczego wizualizacja jest kluczowa dla bezpieczeństwa łańcucha dostaw
Biorąc to wszystko pod uwagę, wiele zespołów nie ma jasnego obrazu przepływu kodu na każdym etapie. Ten brak widoczności tworzy martwe punkty, które atakujący chętnie wykorzystują. Dlatego narzędzia do wizualizacji łańcucha dostaw oprogramowania są niezbędne. Umożliwiają one:
- Zmapuj każdy komponent, proces i interesariusza w swoim pipeline
- Wykrywaj słabe punkty i luki systemowe
- Prześledź problemy aż do ich źródła z jasnością i pewnością
→ Dowiedz się więcej: Opanowanie wizualizacji SSC
Daj mi znać, czy chcesz, aby to zostało dodane do sformatowanego dokumentu, czy też potrzebujesz pomocy w przerobieniu poniższych sekcji, aby nadać im ten sam ton i strukturę.
5. Najlepsze praktyki w zakresie bezpieczeństwa oprogramowania: wbudowywanie ochrony w swój proces pracy
Silne bezpieczeństwo oprogramowania nie wynika z poprawek na ostatnią chwilę, ale z wczesnego i konsekwentnego budowania bezpiecznych nawyków. W rzeczywistości najskuteczniejsze zespoły nie wdrażają zabezpieczeń na samym końcu, lecz wdrażają je w cały cykl rozwoju oprogramowania. To proaktywne podejście zabezpiecza łańcuch dostaw oprogramowania od wewnątrz – bez spowalniania pracy zespołów.
Poniżej przedstawiono podstawowe praktyki, które pomogą chronić Twój przepływ pracy od etapu programowania do wdrożenia:
Przesuń w lewo z bezpiecznym rozwojem
Przede wszystkim wczesne wykrywanie problemów oszczędza czas i zapobiega ich ujawnieniu. Zintegruj zabezpieczenia bezpośrednio z rozwojem oprogramowania poprzez:
- Wymuszanie bezpiecznego kodowania standards
- Uruchamianie statycznych testów bezpieczeństwa aplikacji (SAST) w czasie rzeczywistym
- Blokowanie commitzawierające tajemnice lub wzorce kodu wysokiego ryzyka
Dzięki takiemu podejściu bezpieczeństwo oprogramowania zaczyna się od programisty, a nie audytora.
Zastosowanie SCA z osiągalnością i EPSS
Zamiast gonić za każdym CVE, skup się na tym, co ważne. Wykorzystaj analizę składu oprogramowania (SCA) narzędzia, które:
- Podkreśl, które luki w zabezpieczeniach są faktycznie dostępne w Twoim kodzie
- Określ priorytety ryzyka na podstawie wskaźników systemu EPSS (Exploit Prediction Scoring System)
Dzięki temu Twoje zespoły szybko naprawią to, co może być wykorzystane, ignorując jednocześnie nieistotne szczegóły.
Zapobiegaj ujawnianiu sekretów
Kolejny kluczowy punkt: sekrety, takie jak tokeny, dane uwierzytelniające i klucze API, nie powinny znajdować się w kodzie źródłowym. Używaj automatycznych skanerów do wykrywania i blokowania sekretów, zanim zostaną one ujawnione. committed. A jeśli coś przecieka? Natychmiast to obróć i zarejestruj incydent dla celów audytu.
Zablokuj swoje CI/CD Pipelines
Równie ważne jest Twoje pipelineNależy traktować je jak systemy produkcyjne. Oznacza to:
- Wymuszanie dostępu z najmniejszymi uprawnieniami
- Podpisywanie i weryfikowanie wszystkich artefaktów kompilacji
- Sprawdzanie narzędzi i wtyczek przed użyciem
Mając to na uwadze, zahartowany CI/CD proces staje się Twoją najsilniejszą linią obrony przed wewnętrzną i zewnętrzną manipulacją.
Monitoruj w czasie rzeczywistym z wykrywaniem anomalii
Nawet przy silnych kontrolach, monitorowanie jest kluczowe. Wykorzystaj wykrywanie anomalii, aby zidentyfikować:
- Nieoczekiwane zmiany w kodzie lub konfiguracji
- Podejrzany commit zachowanie
- Dostęp do wzorców poza normalnymi liniami bazowymi
Widoczność w czasie rzeczywistym pozwala na zapobieganie problemom zanim stają się incydentami.
Automatyzacja zgodności w całym cyklu życia
Na koniec, nie zapominaj o gotowości regulacyjnej. Automatyzacja kontroli bezpieczeństwa nie tylko wymusza przestrzeganie dobrych praktyk, ale także pomaga w zachowaniu zgodności z ramami takimi jak DORA, NIS2 i innymi. Upewnij się, że Twoje narzędzia umożliwiają:
- Przeprowadź automatyczne kontrole na różnych etapach
- Zbierz dowody i dzienniki
- Wykazanie zakresu kontroli podczas audytów
Dzięki temu zgodność staje się produktem ubocznym bezpiecznej inżynierii, a nie blokadą.
Bezpieczne tworzenie oprogramowania: 8 najlepszych praktyk
Poznaj najlepsze praktyki bezpiecznego tworzenia oprogramowania, które pomogą zwiększyć integralność, ograniczyć ryzyko i zagwarantować niezawodność oprogramowania.
6. Niezbędne narzędzia do nowoczesnego bezpieczeństwa oprogramowania
Powiedzmy sobie szczerze – ludzie i procesy są ważne, ale to narzędzia sprawiają, że oprogramowanie zabezpieczające staje się rzeczywistością. Bez automatyzacji i przejrzystości praktycznie niemożliwe jest dotrzymanie kroku. A ponieważ łańcuch dostaw oprogramowania składa się z tak wielu ruchomych części, Twoje narzędzia muszą obejmować więcej niż tylko kod.
Poniżej znajduje się zestawienie narzędzi, z których powinien korzystać każdy nowoczesny zespół. Nie tylko dlatego, że są to najlepsze praktyki, ale także dlatego, że oszczędzają czas, zmniejszają ryzyko i ułatwiają przestrzeganie przepisów.
Testowanie bezpieczeństwa aplikacji statycznych i dynamicznych (SAST & DAST)
Zacząć, SAST Narzędzia skanują kod przed jego uruchomieniem. Wykrywają takie rzeczy, jak wstrzyknięcia kodu SQL, niebezpieczną logikę czy poufne dane w postaci zwykłego tekstu – w trakcie tworzenia, a nie po jego zakończeniu.
Tymczasem DZIEŃ Podchodzi do tego w inny sposób. Testuje działające aplikacje z zewnątrz, symulując rzeczywiste ataki, aby wykryć takie rzeczy, jak uszkodzone mechanizmy kontroli dostępu czy narażone punkty końcowe.
Oba są przydatne. Ale razem pomagają tworzyć i uruchamiać oprogramowanie, które jest bezpieczne zarówno w fazie projektowania, jak i w środowisku produkcyjnym.
Analiza składu oprogramowania (SCA)
Prawie każda dzisiejsza aplikacja opiera się na oprogramowaniu typu open source. To świetnie wpływa na szybkość, ale nie zawsze na bezpieczeństwo.
SCA narzędzia Przeskanuj zależności i biblioteki innych firm w poszukiwaniu znanych luk w zabezpieczeniach. Ale najlepsze idą dalej. Używają analiza osiągalności aby sprawdzić, czy Twój kod faktycznie wywołuje podatną na ataki funkcję. I z Wyniki EPSS, dzięki temu uzyskasz lepsze wyobrażenie o tym, co może być wykorzystywane w środowisku naturalnym.
Innymi słowy, nie chodzi tylko o to, co jest zepsute, ale o to, co jest rzeczywiście ryzykowne.
Infrastruktura jako kod (IaC) Bezpieczeństwo
Ponieważ infrastruktura jest teraz pisana w kodzie, można ją przeglądać, wersjonować i – tak – wykorzystywać. To właśnie tam IaC security jest cala
Te narzędzia skanują pliki Terraform, Helm lub Kubernetes i pomagają wykryć takie problemy, jak zbyt ograniczone role, otwarte porty lub brakujące elementy sterujące, zanim wszystko zostanie uruchomione.
Dzięki temu Twoje konfiguracje w chmurze pozostaną czyste, spójne i zgodne z przepisami.
Application Security Posture Management (ASPM)
Narzędzia bezpieczeństwa bywają uciążliwe. Alerty się mnożą i trudno stwierdzić, co jest ważne. Dlatego ASPM platformy istnieją.
Pobierają dane z Twojej bazy kodu, zależności, CI/CD pipelinei środowiska chmurowe – a następnie priorytetyzuj problemy na podstawie rzeczywistego ryzyka. Otrzymujesz kontekst, a nie tylko listy kontrolne.
Jeśli chcesz zarządzać bezpieczeństwem, nie spowalniając dostawy, ASPM jest dashboard nie wiedziałeś, że tego potrzebujesz.
Wykrywanie sekretów i anomalii
Bądźmy szczerzy: sekrety wyciekają. Klucze API, tokeny i dane uwierzytelniające nadal są ujawniane commitzmuszane do repo — nawet przez doświadczone zespoły.
Wykrywanie sekretów Narzędzia zapobiegają temu w pierwszej kolejności. A jeśli coś się prześlizgnie, wykrywanie anomalii przejmuje kontrolę — sygnalizuje nietypowe zmiany, zmienione kompilacje lub dziwne commit wzorce.
Razem te narzędzia dodają świadomość w czasie rzeczywistym do Twojego pipeline.
Dlaczego to wszystko ma znaczenie
To nie tylko miłe rzeczy. To podstawa dla każdego zespołu, który poważnie myśli o oprogramowaniu zabezpieczającym. Kiedy atakujący mogą włamać się do twojego repozytorium, twoje pipelinelub pakietów oferowanych przez firmy trzecie, potrzebujesz kompleksowego ubezpieczenia.
Narzędzia takie jak Xygeni łączą to wszystko w jedną platformę. Zamiast łączyć elementy w całość, zyskujesz pełną widoczność – od kodu po chmurę – z wbudowaną automatyzacją, alertami i ochroną w czasie rzeczywistym.
7. Zalecane zasoby na temat Bezpieczeństwo oprogramowania oraz Ochrona łańcucha dostaw
Przewodniki zewnętrzne i Standards
Zasoby te stanowią praktyczne uzupełnienie strategii opisanych w tym przewodniku.
8. Wnioski: Dlaczego bezpieczeństwo oprogramowania jest podstawą ciągłości działania firmy
Podsumujmy. W dzisiejszym krajobrazie zagrożeń, w którym atakujący nie czekają już na produkcję i mogą zaatakować w dowolnym miejscu łańcucha narzędzi, bezpieczeństwo oprogramowania to nie tylko miły dodatek — to konieczność. Jeśli Twoje kompilacje, zależności lub CI/CD pipelineJeśli pliki nie są chronione, Twój kod również nie jest chroniony.
Innymi słowy, oprogramowanie zabezpieczające daje Twojemu zespołowi pewność, że może szybko wysyłać produkty – bez narażania firmy na ryzyko. Pozwala Ci ono:
- Wykrywaj problemy zanim trafią do produkcji
- Udowodnij zgodność z ramami takimi jak DORA i NIS2
- Szybko się regeneruj, gdy coś Ci się wymknie
Przede wszystkim chodzi o to, jak chronisz swoje łańcuch dostaw oprogramowania od końca do końca. Kiedy zrozumiesz co to jest bezpieczeństwo oprogramowaniaMożna je stosować spójnie na każdym etapie — od pisania bezpiecznego kodu i zarządzania sekretami po sprawdzanie komponentów innych firm i monitorowanie anomalii.
Choć żaden system nie jest idealny, wdrożenie odpowiednich zabezpieczeń oznacza, że gdy coś pójdzie nie tak, nie będziesz zaczynać od zera.
🔧 Ostateczne dania na wynos
Zacznij dbać o bezpieczeństwo już na wczesnym etapie SDLC i uczyń to częścią swojego przepływu pracy
Zabezpiecz każdą fazę swojego łańcucha dostaw, nie tylko produkcję
Korzystaj z nowoczesnych narzędzi, takich jak SCA, IaC skanowanie i wykrywanie anomalii
Bądź na bieżąco z przepisami dzięki wbudowanej automatyzacji zgodności

Najczęściej zadawane pytania: Odpowiedzi na pytania dotyczące bezpieczeństwa oprogramowania i łańcucha dostaw
Jaki jest najlepszy program zabezpieczający?
Nie ma uniwersalnego najlepszego rozwiązania, ale jest najskuteczniejsze oprogramowanie zabezpieczające to rozwiązanie, które dostosowuje się do całego procesu rozwoju oprogramowania, jednocześnie proaktywnie redukując ryzyko. Idealnie powinno łączyć monitorowanie w czasie rzeczywistym, wykrywanie luk w zabezpieczeniach, skanowanie sekretów, wykrywanie anomalii i automatyzację zgodności – wszystko w ramach jednej platformy.
Właśnie to Xygeni dostarcza.
Nasza platforma bezpieczeństwa aplikacji typu „wszystko w jednym” (AppSec) jest zbudowany tak, aby zabezpieczyć całość łańcuch dostaw oprogramowania, od kodu do wdrożenia. Niezależnie od tego, czy piszesz bezpieczny kod, zarządzasz zależnościami stron trzecich, chronisz swoje CI/CD pipelinelub weryfikowania artefaktów przed ich udostępnieniem — Xygeni ma wszystko, czego potrzebujesz.
Płynnie integruje się z istniejącymi narzędziami DevOps, zapewniając scentralizowaną widoczność i przydatne wnioski, dzięki czemu Twój zespół może zachować bezpieczeństwo bez spowalniania wdrażania.
Czy wskazane jest włączenie automatycznych aktualizacji oprogramowania zabezpieczającego?
Tak, w większości przypadków. Włączenie automatycznych aktualizacji gwarantuje, że Twoje oprogramowanie zabezpieczające będzie miało najnowsze definicje zagrożeń i poprawki. Minimalizuje to narażenie na nowo odkryte luki w zabezpieczeniach, co jest szczególnie ważne w dynamicznie zmieniających się środowiskach.
Czym jest software supply chain security?
Software supply chain security to praktyka ochrony każdego etapu procesu tworzenia i dostarczania oprogramowania. Obejmuje to zarządzanie zależnościami open source, zabezpieczanie kompilacji pipelines, weryfikowanie artefaktów i monitorowanie nieautoryzowanych zmian w całym cyklu życia.
Który SBOM która platforma jest najlepsza do ochrony łańcucha dostaw oprogramowania?
najlepszym SBOM Platformy Software Bill of Materials (zestawienie materiałów oprogramowania) wykraczają poza listowanie zależności. Pomagają również w ocenie ryzyka, wykrywaniu luk w zabezpieczeniach i zachowaniu zgodności. Wybierz taką, która integruje się z istniejącym łańcuchem narzędzi i dostarcza praktycznych informacji – Xygeni oferuje to w ramach swojego pakietu zabezpieczeń łańcucha dostaw.
Do czego służy oprogramowanie do zarządzania łańcuchem dostaw?
Oprogramowanie do zarządzania łańcuchem dostaw w tradycyjnym ujęciu pomaga firmom śledzić logistykę i zapasy. Jednak w kontekście oprogramowania odnosi się ono do narzędzi monitorujących przepływ kodu, komponentów i współpracowników – zapewniając weryfikację, wiarygodność i bezpieczeństwo każdego elementu.
