






Współczesne projekty programistyczne w dużej mierze opierają się na modułowej konstrukcji i bibliotekach zewnętrznych, dlatego zrozumienie wstrzykiwania zależności w Pythonie jest kluczowe – nie tylko dla przejrzystej architektury, ale także dla bezpiecznego i skalowalnego rozwoju. Czym właściwie jest wstrzykiwanie zależności w Pythonie? To wzorzec projektowy, w którym komponenty, takie jak usługi, klienci czy konektory, są przekazywane do klasy z zewnątrz, a nie tworzone w jej obrębie. Prawidłowo stosowane wstrzykiwanie zależności w Pythonie pozwala na lepszą kontrolę nad zależnościami zewnętrznymi, ułatwiając testowanie aplikacji i utrudniając ich naruszenie.
Czym jest wstrzykiwanie zależności w Pythonie?
Wstrzykiwanie zależności (DI) jest wzorcem projektowania oprogramowania, w którym obiekty pobierają potrzebne im zasoby (np. usługi lub klientów) z zewnątrz, zamiast tworzyć je wewnętrznie.
To promuje:
- Luźne połączenie między komponentami
- Łatwiejsze testowanie (np. symulowanie zależności)
- Bardziej elastyczna konfiguracja i ponowne wykorzystanie
Przykład:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
Zamiast kodować klienta SMTP na stałe, przekazujesz go. Oznacza to:
- Możesz przeprowadzić test na fałszywym kliencie.
- Można przełączać implementacje (np. lokalną i chmurową).
- Masz kontrolę nad źródłem swoich zależności.
Dlaczego wstrzykiwanie zależności w Pythonie ma wpływ na bezpieczeństwo
Wstrzykując zewnętrzny kod lub konfiguracje do swojej aplikacji, narażasz się na potencjalne luki w zabezpieczeniach. Wstrzykiwanie zależności w Pythonie pomaga w przejrzystym ustrukturyzowaniu oprogramowania, jednak bez odpowiednich kontroli może wiązać się z poważnymi zagrożeniami.
Wiele zespołów korzysta Wstrzykiwanie zależności w Pythonie aby poprawić elastyczność i testowanie, ale często pomijają kwestię bezpieczeństwa. Jeśli nie rozumiesz w pełni Czym jest wstrzykiwanie zależności w Pythonie? i w jaki sposób wpływa to na działanie środowiska wykonawczego, możesz nieumyślnie narazić swoją aplikację na działanie podatnych na ataki lub niezaufanych komponentów.
Atakujący często wykorzystują ten słaby punkt. ataki polegające na pomieszaniu zależnościPublikują złośliwe pakiety w publicznych repozytoriach, których nazwy odpowiadają pakietom wewnętrznym. Jeśli system kompilacji nie zweryfikuje źródła, może zainstalować niewłaściwą wersję, dając atakującym bezpośrednią ścieżkę do Twojego środowiska.
Wyciek sekretów stanowi kolejne poważne ryzyko. Zespoły czasami wstrzykują klucze API, dane uwierzytelniające lub tokeny poprzez zmienne środowiskowe lub pliki konfiguracyjne. Bez skanowania lub oczyszczania, sekrety te mogą zostać ujawnione w logach, systemie kontroli źródła lub… CI/CD przepływy pracy.
Przykład z życia wzięty: zamieszanie związane z zależnościami
W 2021 roku etyczny haker przesłał do PyPI pakiety, które odzwierciedlały wewnętrzne nazwy używane przez duże firmy technologiczne. Ponieważ niektóre budować systemy priorytetowo traktowano pakiety publiczne nad prywatnymi, te fałszywe pakiety instalowano i uruchamiano w zaufanych środowiskach korporacyjnych.
Ten atak podkreśla znaczenie kontrolowane pozyskiwanie zależności i weryfikowanie wszystkich wstrzykiwanych komponentów, w tym poufnych wartości konfiguracyjnych.
Kontynuuj wzmacnianie bezpieczeństwa swojej aplikacji
Wstrzykiwanie zależności to tylko jedna z warstw obrony. Chcesz zabezpieczyć swoje aplikacje przed jeszcze większą liczbą zagrożeń?
Jak zabezpieczyć wstrzykiwanie zależności w Pythonie
Oto jak zorganizować przepływy pracy DI, aby zminimalizować ryzyko.
1. Wstrzykuj tylko zaufane komponenty
Unikaj wstrzykiwania usług lub modułów z niezweryfikowanych źródeł, takich jak dane wprowadzane przez użytkownika, zmienne środowiskowe lub dynamiczne ładowarki. Ten przewodnik z Python Dependency Injector wyjaśnia, jak bezpiecznie strukturyzować DI, korzystając z podejścia opartego na kontenerach, które wymusza kontrolę.
2. Zależności blokady i przypięcia
Użyj narzędzi takich jak pip-tools, pipenvlub poetry Aby przypiąć dokładne wersje zależności. Pliki blokady zapobiegają przypadkowemu przekierowaniu systemu na złośliwe lub nowsze pakiety z nieznanymi lukami w zabezpieczeniach. Więcej informacji o bezpiecznym zarządzaniu zależnościami i kontroli wersji znajdziesz w tym artykule poświęconym Pythonowi. Wiki Omówienie wzorca wstrzykiwania zależności.
3. Użyj wstrzykiwania zależności, aby scentralizować kontrolę
Wstrzykując zależności możesz:
- Wykorzystanie audytu w jednym miejscu
- Zamiana w bezpieczne opakowania na ryzykowne usługi
- Wymyśl ryzykowne komponenty do przygotowania/testowania
W jaki sposób narzędzia takie jak Xygeni zwiększają bezpieczeństwo wstrzykiwania zależności w Pythonie
Kiedy wdrażasz wstrzykiwanie zależności w Pythonie, szczególnie w systemach dynamicznych lub opartych na wtyczkach, łatwiej jest przypadkowo wprowadzić przestarzałe, podatne na ataki lub niezaufane pakiety. Bez odpowiedniej walidacji nawet czysta struktura DI może stwarzać zagrożenia bezpieczeństwa.
Aby Wstrzykiwanie zależności w Pythonie Aby zapewnić bezpieczeństwo w fazie projektowania, potrzebujesz pełnej widoczności łańcucha dostaw oprogramowania. Właśnie tutaj narzędzia takie jak analizatory Xygeni stają się niezbędne.
Analizator pipów firmy Xygeni
W przypadku aplikacji Python Analizator pipów firmy Xygeni wyodrębnia cały graf zależności za pomocą pipgrip i analizuje:
- Wszystkie zależności bezpośrednie i przechodnie
- Wersje, licencje i metadane źródłowe
- Potencjalne luki i możliwości wykorzystania
Choćby pipgrip nie jest zainstalowany, Xygeni przeprowadza analizę w bezpiecznym, odizolowanym środowisku, co gwarantuje dokładne wyniki bez zakłócania toku pracy.
Jeśli poważnie myślisz o zrozumieniu Czym jest wstrzykiwanie zależności w Pythonie? Zarówno z perspektywy projektowania, jak i bezpieczeństwa połączenie DI z ciągłym skanowaniem zależności pomaga identyfikować zagrożenia, zanim dotrą one do produkcji.
pipgrip --tree --json
Po zeskanowaniu możesz:
- Identyfikuj ryzykowne pakiety wstrzykiwane przez DI
- Zobacz, gdzie wykorzystano każdy komponent
- Zablokuj problematyczne pakiety w CI/CD
Praktyczny przykład: DI spotyka się z bezpiecznym skanowaniem
Załóżmy, że menedżer wtyczek ładuje moduły z rejestru lub konfiguracji:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
Choć ta konstrukcja jest potężna, może również wiązać się z ryzykiem. Rozwiązanie takie jak Xygeni może pomóc je zminimalizować poprzez:
- Skanujesz i zatwierdzasz
external.unknown_pluginzanim trafi do produkcji. - Weryfikujesz licencje, aby uniknąć problemów prawnych związanych z GPL/AGPL.
- Wyniki EPSS służą do ustalania priorytetów realnych zagrożeń.
Obsługiwane ekosystemy
Xygeni obejmuje znacznie więcej niż tylko Python. Jeśli tworzysz mikrousługi na stosach, analizuje:
| ekosystem | Narzędzie analizatora | Użyte polecenie |
|---|---|---|
| Python | Analizator Pip | pipgrip --tree --json |
| Java (Maven) | Analizator Maven | mvn dependency:tree |
| node.js | Analizator NPM | yarn install, npm ci |
| .NET | Analizator Dotnet | dotnet restore |
| Go | Analizator Go | go mod graph |
| PHP | Analizator kompozytora | composer show |
| Rubin | Analizator klejnotów | Używa Gemfile.lock |
Typowe pułapki przy stosowaniu wstrzykiwania zależności w Pythonie
Wstrzykiwanie zewnętrznych pakietów bez walidacji
Zawsze weryfikuj pakiety wstrzykiwane w czasie wykonywania – zwłaszcza jeśli są one dynamicznie generowane lub określane przez użytkownika. Brak weryfikacji tych komponentów może narazić Twoją aplikację na ryzyko związane z łańcuchem dostaw.
Pomijanie kontroli podatności i licencji
Zależności wprowadzone poprzez wstrzykiwanie mogą obejmować znane luki w zabezpieczeniach lub niekompatybilne licencje. Zintegruj skanowanie bezpieczeństwa z CI. pipeline aby wykryć problemy zanim dotrą do produkcji.
Zapisywanie sekretów na stałe w plikach konfiguracyjnych
Unikaj przekazywania danych uwierzytelniających lub tokenów przez konfiguracje DI lub zmienne środowiskowe bez zabezpieczeń. Korzystaj z automatycznych narzędzi do wykrywania sekretów, aby skanować pliki i zapobiegać przypadkowemu ujawnieniu.
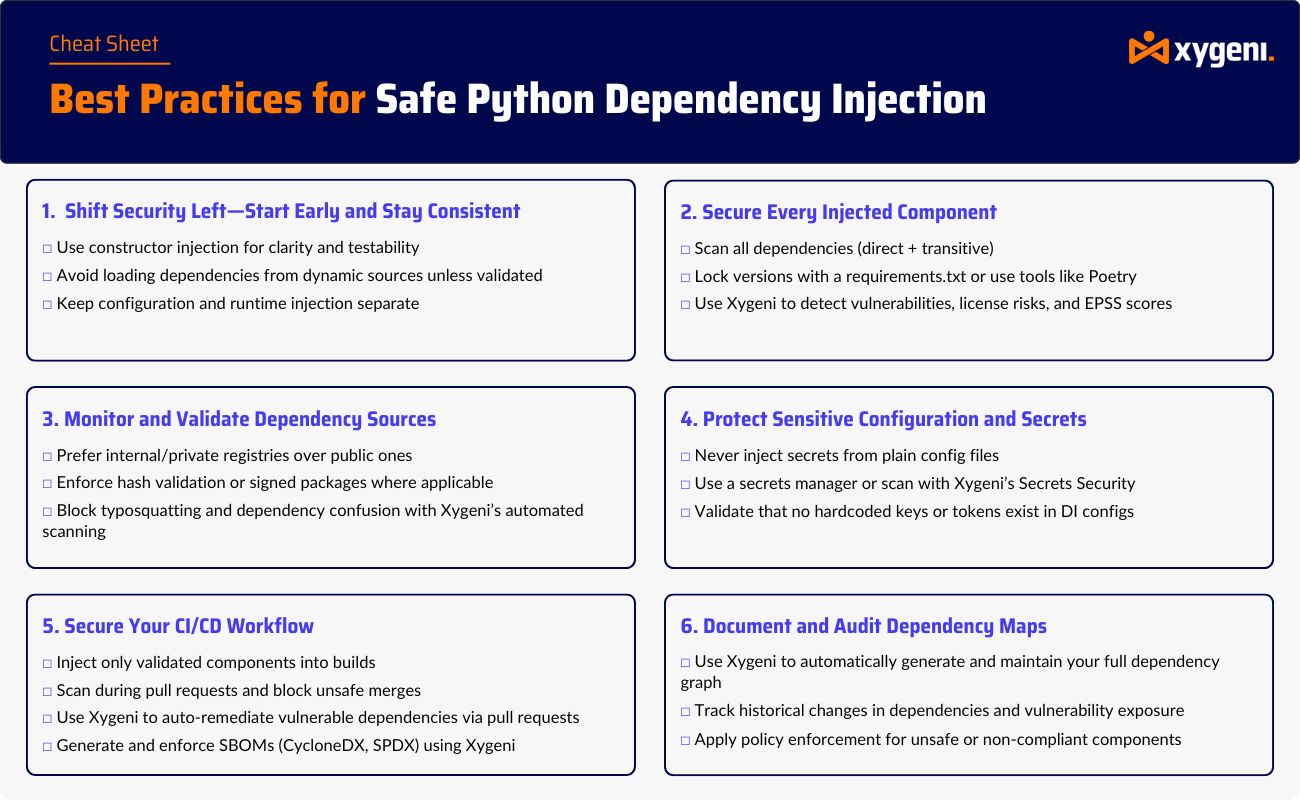
Podsumowanie: Używaj wstrzykiwania zależności, mając na uwadze bezpieczeństwo
Wstrzykiwanie zależności w Pythonie Oferuje więcej niż tylko czystą architekturę — zapewnia ustrukturyzowany, audytowalny sposób kontrolowania sposobu i miejsca wprowadzania kodu zewnętrznego do aplikacji. W dzisiejszym środowisku, gdzie luki w łańcuchu dostaw i złośliwe pakiety stanowią realne zagrożenia, ten poziom kontroli staje się kluczowym zabezpieczeniem.
Rozumienie Czym jest wstrzykiwanie zależności w Pythonie? to pierwszy krok w kierunku uczynienia Twoich aplikacji nie tylko modułowymi, ale i odpornymi. Przy prawidłowym użyciu, Wstrzykiwanie zależności w Pythonie pomaga zespołom izolować zależności, redukować powierzchnie ataków i upraszczać testowanie w różnych środowiskach.
Łącząc ten wzorzec z narzędziami, które skanują zależności, wykrywają luki w zabezpieczeniach i automatyzują kontrole zgodności, zespoły programistyczne mogą bezpiecznie skalować — bez spowalniania cyklu wydań.

