






Oprogramowanie Terraform Stał się podstawowym narzędziem do zarządzania infrastrukturą chmurową. Deweloperzy i zespoły operacyjne używają go do definiowania zasobów jako kodu, automatyzacji wdrożeń i utrzymywania spójności środowisk. Ponieważ jest to platforma open source i elastyczna, Terraform odgrywa kluczową rolę w obu tych aspektach. terraform iac oraz bezpieczeństwo Terraform.
Jednak automatyzacja pomaga tylko wtedy, gdy jest stosowana bezpiecznie. Pojedynczy błąd, taki jak udostępnienie grupy zabezpieczeń AWS całemu internetowi, może stwarzać poważne ryzyko. Najnowsze badania pokazują, jak atakujący… cel Terraform, aby naruszyć IaC przepływów pracyDlatego zespoły muszą podążać najlepsze praktyki terraformowania Od samego początku. W tym FAQ odpowiadamy na najczęstsze pytania dotyczące Terraform i pokazujemy, jak korzystać z niego w bezpiecznym przepływie pracy DevSecOps.
Czym jest Terraform Software?
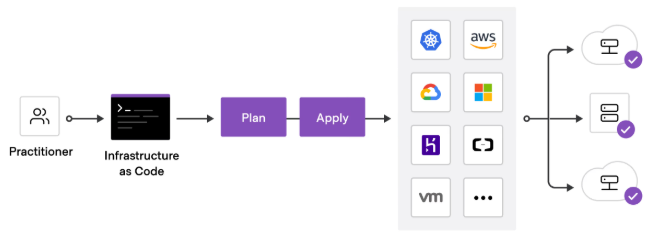
Oprogramowanie Terraform jest infrastrukturą jako kodem o otwartym kodzie źródłowym (IaC) narzędzie stworzone przez Hashi CorpUmożliwia programistom definiowanie infrastruktury za pomocą prostych plików konfiguracyjnych napisanych w HCL (Hashi Corp Język konfiguracji). Dzięki Terraform możesz zadeklarować pożądany stan zasobów, takich jak instancje EC2, kontenery S3 czy klastry Kubernetes, a narzędzie zajmie się ich utworzeniem lub aktualizacją, aby dopasować je do aktualnego stanu.
W przeciwieństwie do ręcznego udostępniania chmury, terraform infrastruktura jako kod Zapewnia spójność w różnych środowiskach. Ze względów bezpieczeństwa zmniejsza ryzyko błędów ludzkich poprzez kodowanie konfiguracji jako kodu. Wiele zespołów integruje również bezpieczeństwo Terraform skanowanie w celu wykrycia zagrożeń, takich jak niezaszyfrowane dane lub zbyt szerokie uprawnienia do zarządzania tożsamościami (IAM).
Do czego służy oprogramowanie Terraform?
Zespoły używają oprogramowanie Terraform do zarządzania infrastrukturą w środowiskach wielochmurowych. Typowe przypadki użycia obejmują:
- Zapewnianie zasobów obliczeniowych, pamięci masowej i sieciowych.
- Zarządzanie klastrami Kubernetes.
- Automatyzacja wdrożeń w CI/CD pipelines.
- Stosowanie spójnych reguł bezpieczeństwa do obciążeń w chmurze.
Dodatkowo, bezpieczeństwo Terraform umożliwia zdefiniowanie guardrails jako kod. Na przykład możesz wymusić szyfrowanie baz danych RDS lub ograniczyć ruch przychodzący terraform iac szablony. Zapobiega to przedostaniu się ryzykownych błędów do produkcji.
Jak działa Terraformacja? IaC Praca?
Terraform iac działa w prosty, ale skuteczny sposób:
- Pisać → zdefiniuj zasoby w
.tfakta. - Plan → podgląd zmian z
terraform plan. - Aplikuj → wymusić pożądany stan za pomocą
terraform apply.
Ponieważ Terraform śledzi zasoby w pliku stanu, dokładnie wie, co istnieje i co należy zmienić. Z punktu widzenia bezpieczeństwa jest to kluczowe. Na przykład, jeśli kontener S3 zmieni stan z szyfrowanego na niezaszyfrowany, Terraform może to wykryć i naprawić. Integracja bezpieczeństwo Terraform kontrole tego procesu gwarantują, że niezabezpieczone zasoby nigdy nie zostaną wdrożone.
Jak korzystać z Terraform w celu zapewnienia bezpieczeństwa i IaC?
Możesz użyć oprogramowanie Terraform pisząc pliki konfiguracyjne opisujące Twoją infrastrukturę, a następnie stosując je za pośrednictwem dostawcy chmury. terraform iacPliki te pełnią funkcję planów, które w spójny sposób definiują serwery, sieć, magazyny i uprawnienia.
Na przykład możesz użyć Terraform do aprowizacji serwerów Linux, konfiguracji klastrów Kubernetes lub zarządzania grupami zabezpieczeń AWS. Ponadto wiele zespołów korzysta z bezpieczeństwo Terraform praktyki wymuszające szyfrowanie, ograniczające zasady IAM i automatyczną rotację sekretów.
Jednak bezpieczne korzystanie z Terraform wymaga czegoś więcej niż tylko dyscypliny. Same ręczne przeglądy nie są skalowalne. Dlatego właśnie zespoły potrzebują IaC security narzędzia które automatycznie skanują pliki Terraform, blokują niebezpieczne ustawienia domyślne, takie jak otwarte grupy zabezpieczeń i wymuszają guardrails bezpośrednio w CI/CD pipelineS. Jak CI/CD ewoluuje, dostosowując się do bezpieczeństwo standards dla pipelinesw 2025 staje się niezbędna.
Dzięki integracji tych praktyk i narzędzi, oprogramowanie Terraform wykracza poza automatyzację. Staje się zabezpieczeniem, w którym każda zmiana w infrastrukturze przechodzi przez kontrolę bezpieczeństwa przed wprowadzeniem do produkcji.
Jak zainstalować oprogramowanie Terraform?
Instalacja oprogramowanie Terraform jest proste. W systemie Linux możesz użyć apt install terraform (Ubuntu) lub yum install terraform (Red Hat). Na macOS możesz użyć Homebrew. Twórcy Windows zazwyczaj uruchamiają go w WSL lub kontenerach.
Dla bezpieczeństwa zawsze pobieraj z oficjalnych źródeł HashiCorp. Nie ufaj niezweryfikowanym kompilacjom. Po instalacji sprawdź swoją wersję za pomocą:
terraform version
Czy oprogramowanie Terraform jest darmowe?
Tak. Oprogramowanie Terraform jest oprogramowaniem open source i darmowym w użyciu. HashiCorp oferuje jednak również Terraform Cloud i Terraform Enterprise do współpracy, egzekwowania zasad i zaawansowanych funkcji.
Dla większości zespołów rozpoczęcie od darmowej wersji open source sprawdza się dobrze. Wraz ze wzrostem obciążeń, Terraform Cloud dodaje funkcje, takie jak zdalne zarządzanie stanem i kontrola dostępu oparta na rolach, które poprawiają bezpieczeństwo Terraform na wadze.
Czym jest Terraform Cloud i dlaczego ma znaczenie dla bezpieczeństwa?
Terraform Cloud to platforma SaaS, która rozszerza terraform iac z funkcjami współpracy. Zdalnie przechowuje pliki stanu, zarządza obszarami roboczymi wielu zespołów i integruje zasady z systemem Sentinel.
Od bezpieczeństwo Terraform z perspektywy ma to znaczenie, ponieważ lokalne przechowywanie stanu może leak secretlub tworzyć konflikty. Terraform Cloud zapewnia ochronę stanu, wersjonowanie i możliwość audytu. W CI/CD pipelineDzięki temu zapobiega się błędnym konfiguracjom i można lepiej zrozumieć każdą zmianę.
Czym jest moduł Terraform?
Moduł Terraform to pakiet wielokrotnego użytku IaC Zamiast powtarzać te same bloki w różnych środowiskach, możesz zaimportować moduł i skonfigurować go za pomocą zmiennych.
Na przykład moduł dla kontenera S3 może domyślnie wymuszać szyfrowanie, rejestrowanie i ograniczenia dostępu. To sprawia, że bezpieczeństwo Terraform silniejsze, ponieważ zespoły wykorzystują ponownie utwardzone szablony zamiast tworzyć na nowo te niepewne. najlepsze praktyki terraformowania, moduły powinny zawsze wymuszać najmniejsze uprawnienia i unikać ujawniania wrażliwych ustawień domyślnych.
Jak zarządzać grupami zabezpieczeń AWS za pomocą Terraform?
Grupa zabezpieczeń AWS działa jak wirtualna zapora sieciowa. W Terraform definiuje się ją za pomocą aws_security_group ratunek.
Na przykład taka konfiguracja otwiera port 22 dla Internetu:
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
Choć działa, stwarza poważne ryzyko. Atakujący stale skanują otwarte porty SSH. Zamiast tego ogranicz dostęp do zaufanych adresów IP i zautomatyzuj przeglądy w… CI/CD. Z terraform iac, możesz zakodować bezpieczne ustawienia domyślne i bezpieczeństwo Terraform skanów, możesz blokować reguły takie jak 0.0.0.0/0 zanim trafią do produkcji.
Jakie są najlepsze praktyki Terraform w zakresie bezpieczeństwa i IaC?
Obserwowane terraform Najlepsze praktyki pomaga zespołom poprawić niezawodność i bezpieczeństwo. Bez jasnych reguł automatyzacja może stwarzać ryzyko zamiast je rozwiązywać. Dzięki ustrukturyzowanym przepływom pracy i guardrailsJednak każda zmiana staje się bezpieczniejsza i bardziej przewidywalna.
Niektóre z najważniejszych terraform iac najlepsze praktyki obejmują:
- Użyj modułów, aby zachować modułowość i możliwość ponownego wykorzystania konfiguracji → modułowość zapobiega powtórzeniom i zapewnia spójność.
- Szyfruj poufne dane i nigdy nie koduj ich na stałe → Sekrety należy przechowywać bezpiecznie, a nie w repozytoriach.
- Przechowuj pliki stanu w bezpiecznych zapleczach, takich jak Terraform Cloud → Pliki stanu lokalnego zwiększają ryzyko konfliktów i wycieków.
- Sprawdź poprawność szablonów w CI/CD pipelines → melduje się pipelines zatrzymaj błędne konfiguracje zanim dotrą do produkcji.
- Zastosuj najmniejsze uprawnienia do zasad IAM → ogranicz uprawnienia do tego, co jest absolutnie niezbędne dla każdego zasobu.
Ponadto, poleganie wyłącznie na ręcznych recenzjach nigdy nie jest wystarczające. IaC security narzędzia skanuj szablony Terraform automatycznie, wychwytuj niebezpieczne ustawienia domyślne, takie jak otwarte grupy zabezpieczeń lub niezaszyfrowane zasoby pamięci masowej, i wymuszaj guardrails wewnątrz pipelines.
W rezultacie zespoły, które przyjmują oprogramowanie Terraform w ramach swoich przepływów pracy DevSecOps, zyskują najwięcej, traktując bezpieczeństwo jak kod. bezpieczeństwo Terraform kontrole zintegrowane z CI/CD, niebezpieczne zasoby są blokowane konsekwentnie. W ten sposób, terraform iac staje się nie tylko sposobem automatyzacji wdrożeń, ale także zabezpieczeniem chroniącym infrastrukturę już na etapie projektowania.
Jak Xygeni pomaga zespołom stosować najlepsze praktyki bezpieczeństwa Terraform
Terraform zapewnia spójność, ale tylko wtedy, gdy zespoły stosują ją prawidłowo. Ręczne przeglądy nie są skalowalne. Xygeni integruje się bezpośrednio z CI/CD zautomatyzować bezpieczeństwo Terraform sprawdza i egzekwuje guardrails on terraform iac.
- Wcześnie wykryj ryzyko → skanuje szablony Terraform w poszukiwaniu otwartych grup zabezpieczeń, niezaszyfrowanych zasobów lub ról IAM z symbolami wieloznacznymi.
- Chroń sekrety → zapewnia, że wrażliwe dane nigdy nie zostaną ujawnione commitw postaci zwykłego tekstu.
- Bezpieczne obciążenia → wykrywa luki w zabezpieczeniach (CVE), złośliwe oprogramowanie i błędne konfiguracje w obrazach kontenerów zdefiniowanych przez Terraform.
- Automatyzacja naprawy → AutoFix generuje bezpieczne pull requests aby naprawić niebezpieczne szablony.
W rezultacie zespoły aplikują najlepsze praktyki terraformowania domyślnie. Zamiast polegać na ręcznych kontrolach, Xygeni zapewnia, że każdy commit oraz pipeline wymusza oprogramowanie Terraform bezpieczeństwo na dużą skalę.
Wnioski: Bezpieczne przepływy pracy Terraform od samego początku
Oprogramowanie Terraform daje programistom szybki i niezawodny sposób definiowania infrastruktury jako kodu. Jednak pomijanie kwestii bezpieczeństwa prowadzi do problemów, takich jak błędnie skonfigurowane grupy zabezpieczeń, niezaszyfrowane bazy danych czy wycieki poufnych informacji. Z tego powodu… terraform iac ponieważ zarówno automatyzacja jak i bezpieczeństwo są kluczowe.
Na przykład kodowanie zasad jako kodu zapobiega wdrażaniu niebezpiecznych ustawień domyślnych. Ponadto automatyczne skanowanie w CI/CD pipelines stworzyć sieć bezpieczeństwa, która wychwytuje błędne konfiguracje przed wydaniem. Co więcej, zastosowanie najlepsze praktyki terraformowania jak modułowy playbooks, najmniejsze uprawnienia i tajna ochrona zapewniają spójność każdego środowiska.
W rezultacie połączenie bezpieczeństwo Terraform sprawdza z IaC Automatyzacja pomaga zespołom działać szybko, bez utraty kontroli. W praktyce oznacza to, że programiści mogą wprowadzać innowacje, guardrails Upewnij się, że wszystkie zasoby są bezpieczne. Dlatego też, przyjmując oprogramowanie Terraform z silnym terraform iac a praktyki bezpieczeństwa nie tylko są wydajne, ale także pozwalają budować niezawodne i odporne środowiska chmurowe.

