






Kodowanie wibracji zmienia sposób tworzenia oprogramowania, a bezpieczeństwo kodowania wibracji AI szybko staje się wymogiem strukturalnym dla nowoczesnych zespołów DevSecOps. Programiści coraz częściej polegają na sugestiach w stylu drugiego pilota, asystentach agentów i narzędziach połączonych z platformą MCP, aby przyspieszyć dostarczanie. W rezultacie cykl od pomysłu do… commit jest kompresowany, zwiększa się objętość zmian, a systemy AI zaczynają bezpośrednio uczestniczyć w repozytorium, zależnościach i CI/CD decisJony.
To przyspieszenie wprowadza kompromis w zakresie bezpieczeństwa. Tradycyjne programy bezpieczeństwa aplikacji (AppSec) zostały zaprojektowane dla środowisk, w których większość kodu była tworzona przez ludzi, różnice były przyrostowe, a walidacja mogła być nakładana na artefakty poprzez SAST, SCA, i okresowy przegląd. Jednak w przypadku kodowania wibracji ryzyko często pojawia się jeszcze przed etapem artefaktu: w monitach, odzyskanym kontekście, łańcuchach wywołań narzędzi i autonomicznych ścieżkach wykonywania.
Wniosek jest praktyczny: zapewnienie bezpieczeństwa musi rozszerzyć się ze skanowania artefaktów na zarządzanie przepływem pracy.
Czym jest bezpieczeństwo kodowania wibracji?
W tym kontekście kodowanie wibracji Opisuje proces pracy programistycznej wspomagany sztuczną inteligencją, w którym inżynierowie skupiają się na intencjach, podczas gdy systemy sztucznej inteligencji generują, refaktoryzują i wdrażają zmiany w kodzie i infrastrukturze dostarczania.
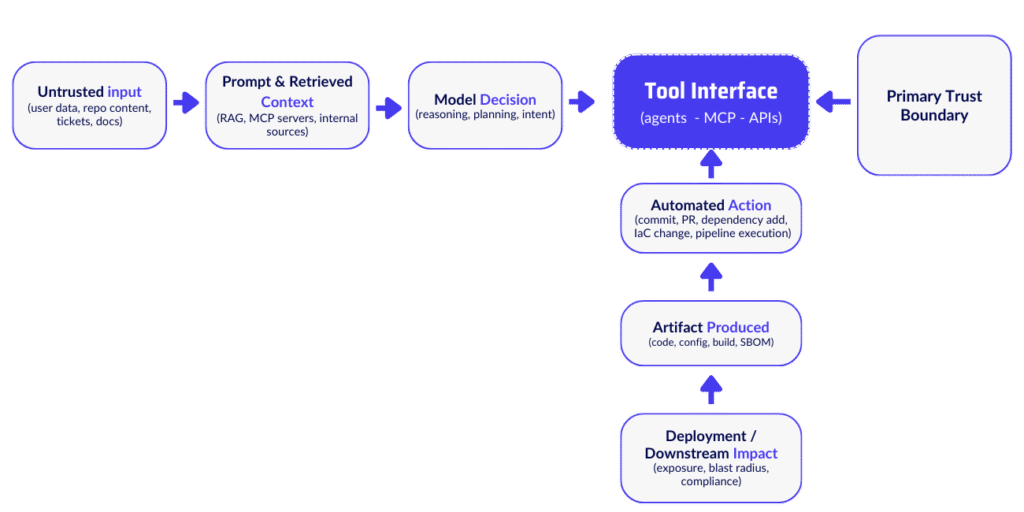
Zmiana nie dotyczy wyłącznie szybkości. Chodzi o przeniesieniecisjonizacji w probabilistyczną płaszczyznę sterowania. Monity wpływają na interpretację modelu. Pobrany kontekst wpływa na wyniki. Łączniki narzędzi mogą tłumaczyć dane wyjściowe na zmiany w repozytorium. pipeline modyfikacje lub aktualizacje infrastruktury.
Efektywny łańcuch realizacji wygląda następująco:
Monit → Interpretacja modelu → Wywołanie narzędzia → Generowanie artefaktów → Wdrożenie
Każdy krok może przekroczyć granicę zaufania.
Wskazówki OWASP dotyczące aplikacji na studia LLM oraz systemy agentowe Podkreśla zagrożenia, takie jak szybkie wstrzykiwanie kodu, niepewne przetwarzanie danych wyjściowych i niebezpieczne uruchamianie narzędzi. Zagrożenia te nie ograniczają się do „aplikacji AI”, ale bezpośrednio przekładają się na procesy programistyczne wspomagane przez AI, w których dane wyjściowe modeli stają się zachowaniami wykonywalnymi.
Nowy krajobraz ryzyka: sztuczna inteligencja zmienia tryb awarii
Rozwój wspomagany sztuczną inteligencją kompresuje deciscykle jonowe i rozszerzają efektywną powierzchnię ataku na kod, zależności, infrastrukturę i operacje.
Ryzyko ma charakter socjotechniczny. Awarie mogą wynikać z:
- Zachowanie modelu
- Integracje narzędzi
- Zbyt pobłażliwe łączniki
- Nadmierne poleganie człowieka na wiarygodnych wynikach
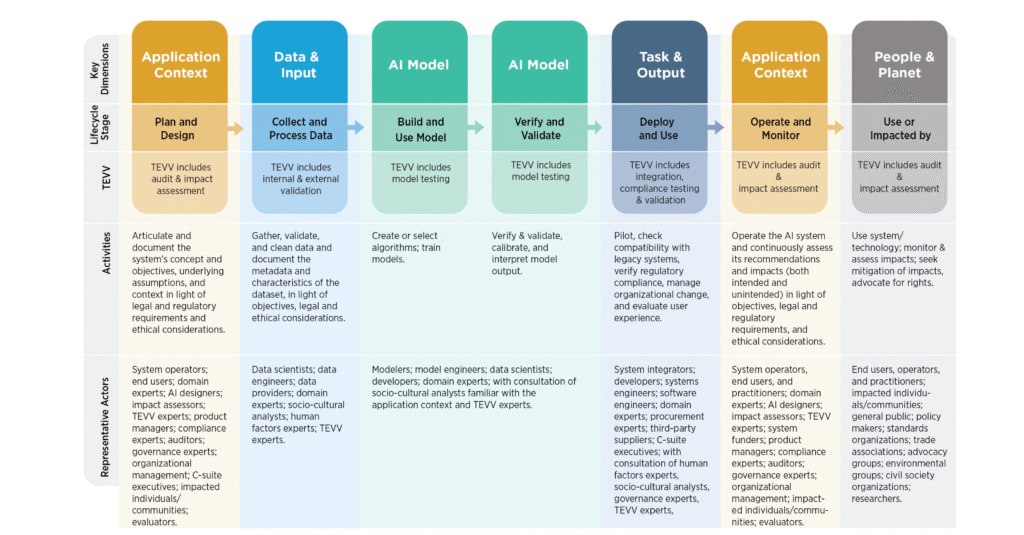
To ujęcie jest zgodne z Ramy zarządzania ryzykiem AI NIST (AI RMF), który traktuje ryzyko związane ze sztuczną inteligencją jako odnoszące się do cyklu życia i całego systemu, a nie do konkretnego komponentu. Wytyczne dotyczące sztucznej inteligencji (AI RMF) kładą nacisk na zarządzanie, identyfikowalność, ciągłą ocenę i mierzalne mechanizmy kontroli w całym cyklu życia sztucznej inteligencji.
Na poziomie kodu sztuczna inteligencja może generować poprawne składniowo dane wyjściowe, które zawierają subtelne błędy semantyczne: brakujące granice autoryzacji, niebezpieczne założenia analizy składniowej, niebezpieczne ustawienia domyślne. Analizy branżowe kodu generowanego przez sztuczną inteligencję wykazały wyższy wskaźnik błędów logicznych i błędów bezpieczeństwa w porównaniu ze zmianami wprowadzanymi wyłącznie przez ludzi, szczególnie w językach o niskim poziomie bezpieczeństwa pamięci.
Na poziomie łańcucha dostaw sztuczna inteligencja może rekomendować biblioteki bez silnych gwarancji pochodzenia. Raporty Sonatype dotyczące złośliwych pakietów open source pokazują rosnącą skalę typosquattingu, pomyłek w zależnościach i zatrutych aktualizacji. W środowisku kodowania wibracyjnego, pobieranie zależności przyspiesza.
Na poziomie infrastruktury generowane przez sztuczną inteligencję IaC może pewnie wprowadzać dozwolone ścieżki sieciowe, zbyt szerokie role IAM lub niebezpieczne pipeline kroki. CISJak wskazówki dotyczące bezpiecznej chmury bazowej podkreślają egzekwowanie skodyfikowanej konfiguracjicisDzieje się tak głównie dlatego, że błędna konfiguracja jest jedną z najczęściej występujących przyczyn awarii.
Podsumowując, sztuczna inteligencja nie tylko zwiększa skalę podatności na zagrożenia. Zmienia również źródło ryzyka i sposób jego rozprzestrzeniania się.
Źródło: Xygeni Security. Wszelkie prawa zastrzeżone.
Jak zabezpieczenia kodowania Vibe ujawniają ukryte Pipeline Ryzyko
W wielu organizacjach ochrona AppSec staje się synonimem SAST plus SCA.
Jednak model ten zakłada, że ryzyko jest widoczne w statycznych artefaktach.
Rozważmy dojrzałą konfigurację DevSecOps:
- SAST działa na każdym pull request
- SCA sprawdza zależności względem znanych CVE
- IaC skanowanie weryfikuje manifesty Terraform i Kubernetes
- Wykrywanie sekretów blokuje oczywiste wycieki danych uwierzytelniających
Wszystko wydaje się zgodne z przepisami.
Teraz wprowadź kodowanie wibracji. Deweloper prosi asystenta AI o optymalizację CI pipelineAsystent modyfikuje przepływ pracy, aby pobrać zdalny skrypt w celu szybszego buforowania. Zmiana jest poprawna składniowo. Nie wprowadza żadnego CVE. Nie ujawnia żadnego sekretu.
pipeline pozostaje zielony.
Jednak zdalny skrypt wykonuje się z uprawnieniami użytkownika uruchamiającego. Jeśli użytkownik ma dostęp do poświadczeń wdrożenia lub kluczy podpisywania artefaktów, system skutecznie rozszerzył swoją powierzchnię ataku bez żadnego alertu opartego na sygnaturach.
To nie jest klasyczna luka w zabezpieczeniach. To niebezpieczna luka.cisścieżka jon-akcja.
Wytyczne OWASP dotyczące bezpieczeństwa MCP wyraźnie ostrzega, że łączniki narzędzi reprezentują granice zaufania wysokiego ryzyka, wymagające najmniejszych uprawnień i przepływów pracy zarządzania.
Tradycyjne skanowanie artefaktów nie modeluje tego typu awarii.
ŹRÓDŁO: CENTRUM ZASOBÓW AI NIST
Dlaczego tradycyjne zabezpieczenia aplikacji zawodzą bez kontroli bezpieczeństwa Vibe Coding
Tradycyjne narzędzia AppSec pozostają niezbędne. Nie stają się przestarzałe. Nigdy jednak nie zostały zaprojektowane do oceny:
- Propagacja logiki sterowana przez sztuczną inteligencję
- Ryzyko szybkiego wstrzyknięcia w przepływach prac programistycznych
- Niebezpieczne wywołanie narzędzia
- Pipeline dryf integralności
- Luki w pochodzeniu artefaktów
SAST zmaga się z lukami w logice biznesowej zależnymi od kontekstu. Przewodnik OWASP po testowaniu bezpieczeństwa sieci uznaje, że wady logiki biznesowej wymagają zrozumienia na poziomie przepływu pracy. Sztuczna inteligencja może replikować wadliwą logikę na dużą skalę, zanim zostaną one wykryte.
SCA Wykrywa znane podatne komponenty. Nie weryfikuje intencji, pochodzenia ani złośliwego wstawienia kodu bez podpisów CVE. Bezpieczne Ramy Rozwoju Oprogramowania (SSDF) NIST kładą nacisk na zachowanie pochodzenia i identyfikowalności przed…cisPonieważ integralność nie jest gwarantowana wyłącznie poprzez wyliczenie luk w zabezpieczeniach.
Systemy agentowe nasilają problem. Kiedy asystenci mogą otworzyć pull requests, modyfikować repozytoria, dostosowywać uprawnienia CI lub inicjować wdrożenia, niewłaściwe użycie nigdy nie może być uznane za defekt kodu. Objawia się ono jako błąd kontroli możliwości.
Dlatego też AI Vibe Coding Security zmienia formułę pytania z:
„Czy ten artefakt jest podatny na ataki?”
do:
„Czy możemy zaufać temu, w jaki sposób powstał ten artefakt?”
Ramki integralności łańcucha dostaw, takie jak SLSA Podkreślaj pochodzenie i odporność na manipulacje jako podstawowe elementy kontroli. Pochodzenie pozwala określić, gdzie, kiedy i jak powstał artefakt. W przypadku kodowania wibracji, pochodzenie staje się podstawowym mechanizmem zapewnienia, a nie polem wyboru zgodności.
Co zrobić zamiast tego: model bezpieczeństwa skoncentrowany na przepływie pracy
W dokumencie zaproponowano praktyczny model operacyjny zgodny z wytycznymi OWASP i wytycznymi NIST AI RMF:
1. Zarządzanie narzędziami AI
Jasno zdefiniuj, które asystenty AI, łączniki i serwery MCP są dozwolone. Zastosuj minimalne uprawnienia. Wymagaj przeglądu w domenach o wysokiej wrażliwości, takich jak uwierzytelnianie, kryptografia, IAM i… CI/CD konfiguracja.
2. Identyfikuj ryzyko na bieżąco
Mapuj ryzyko w kodzie, zależnościach, infrastrukturze i wywołaniach narzędzi. Traktuj monity i kontekst jako powierzchnie kontrolne. Monitoruj pobieranie danych z łańcucha dostaw w czasie rzeczywistym.
3. Zweryfikuj i zmierz
Zintegrować SAST, SCA, IaC skanowanie i wykrywanie sekretów w środowisku IDE i pull request Przepływy pracy. Rozszerz telemetrię na zachowania agentów i wzorce wywoływania narzędzi. Dostosuj pomiary do funkcji cyklu życia RMF w NIST AI.
4. Chroń i egzekwuj
Zamykane z błędem, gdy brakuje informacji o pochodzeniu. Wymuś atestację kompilacji. Wymagaj kontroli zależności źródłowych. Monitoruj. CI/CD w celu uniknięcia dryfu i nieprawidłowego wykonania. Zablokuj artefakty wysokiego ryzyka przed wdrożeniem.
CISKatalog znanych luk w zabezpieczeniach (KEV) firmy A podkreśla, dlaczego analiza zagrożeń musi uzupełniać statyczną ocenę ważności. Priorytetyzacja musi być zgodna z aktywnym zachowaniem atakującego, a nie z teoretycznym ryzykiem.
Krótko mówiąc, egzekwowanie musi być deterministyczne z prędkością sztucznej inteligencji.
Konsekwencje biznesowe i regulacyjne
Rozwój wspomagany sztuczną inteligencją nie jest już niszowym eksperymentem inżynierskim. Jest on bezpośrednio powiązany z oczekiwaniami regulacyjnymi.
Dyrektywa NIS2 wymaga zarządzania ryzykiem cyberbezpieczeństwa w zakresie rozwoju, łańcucha dostaw i obsługi incydentów.
Ustawa o cyfrowej odporności operacyjnej (DORA) nakazuje zarządzanie ryzykiem ICT, testowanie odporności i nadzór stron trzecich w sektorze finansowym.
NIST AI RMF i jego Generative AI Profile dodatkowo kładą nacisk na zarządzanie, identyfikowalność i ciągłe monitorowanie.
Organizacje, które traktują kodowanie wibracji jako niezarządzaną wygodę, narażają się na tarcia regulacyjne, niepowodzenia audytów i zwiększone koszty naruszeń.
Wnioski: przyszłość AppSec zależy od bezpieczeństwa kodowania Vibe
Kodowanie sztucznej inteligencji jest nieuniknione.
Niezarządzane kodowanie sztucznej inteligencji jest opcjonalne.
Tradycyjny system AppSec pozostaje fundamentem. Jednak w przypadku kodowania wibracyjnego samo skanowanie artefaktów nie gwarantuje bezpieczeństwa. Tryb awarii zmienił się z pojedynczych defektów nacisintegralność łańcucha jonowego.
Wymagania dotyczące bezpieczeństwa kodowania AI Vibe:
- Zarządzanie możliwościami sztucznej inteligencji
- Ciągłe zarządzanie ryzykiem cyklu życia
- Pochodzenie i egzekwowanie integralności kompilacji
- Wykonywanie narzędzi o najmniejszych uprawnieniach
- Widoczność na poziomie przepływu pracy
Zabezpieczanie kodu już nie wystarcza.
Prawdziwą granicą jest zapewnienie bezpieczeństwa całego przepływu pracy, od momentu uruchomienia do momentu wdrożenia.
Pobierz pełną białą księgę
O autorze
Marcos Martin jest inżynierem ds. cyberbezpieczeństwa, specjalizującym się w bezpieczeństwie aplikacji opartych na sztucznej inteligencji, SDLC Projektowanie i integralność łańcucha dostaw oprogramowania. Jego praca koncentruje się na łączeniu nowoczesnych praktyk DevSecOps z nowymi zagrożeniami wprowadzanymi przez rozwój wspomagany sztuczną inteligencją, systemy agentowe i automatyzację. CI/CD środowisk.
Marcos wnosi badania i praktyczne wskazówki dotyczące bezpieczeństwa kodowania AI Vibe, zapewniania przepływu pracy i tworzenia modeli integralności zgodnych z ramami takimi jak NIST AI RMF, OWASP LLM oraz wytycznymi Agentic i SLSA.

